เทคโนโลยีที่ทำให้คริปโตเป็นไปได้
วิทยาการรหัสลับ เครือข่าย P2P กลไกฉันทามติ และสัญญาอัจฉริยะ ทำให้คริปโตเคอร์เรนซีเกิดขึ้นได้อย่างไร — และ TRON ต่อยอดรากฐานดังกล่าวอย่างไร
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
- องค์ประกอบพื้นฐาน: กุญแจสาธารณะและลายเซ็นดิจิทัล
- ฟังก์ชันแฮชและความถูกต้องครบถ้วนของข้อมูล: รากฐานสู่ความไม่สามารถเปลี่ยนแปลงแก้ไขได้
- สัญญาอัจฉริยะ: การทำให้ข้อตกลงที่ไม่ต้องอาศัยความไว้วางใจเป็นไปโดยอัตโนมัติ
- บริการเช่าพลังงาน (Energy): กรณีการใช้งานที่ปรับปรุงการจัดสรรทรัพยากรของ TRON ให้เหมาะสมที่สุด
- Netts API v2: การทำให้การเชื่อมต่อระบบเป็นเรื่องง่าย
- บทสรุป: การบรรจบกันของเทคโนโลยี
คริปโตเคอร์เรนซีเป็นหนึ่งในนวัตกรรมทางเทคโนโลยีที่ปฏิวัติวงการที่สุดในยุคสมัยของเรา แต่แน่นอนว่าสิ่งเหล่านี้ไม่ได้เกิดขึ้นมาลอยๆ เช่นเดียวกับที่เครื่องบินคงไม่อาจเกิดขึ้นได้หากไม่มีการค้นพบและควบคุมพลังจากไฟ และอินเทอร์เน็ตก็คงไม่อาจเกิดขึ้นได้หากปราศจากการวิจัยและพัฒนาเครือข่ายมานานหลายทศวรรษ ความฝันเรื่องเงินดิจิทัลแบบกระจายศูนย์นี้จะกลายเป็นจริงได้ก็ต่อเมื่อมีการถักทอเทคโนโลยีพื้นฐานมากมายที่ได้รับการพัฒนามาอย่างยาวนานเข้าด้วยกัน
บทความนี้จะพาไปย้อนรอยลำดับวิวัฒนาการของเทคโนโลยี โดยอธิบายว่าการพัฒนาในแต่ละขั้นนำเราเข้าใกล้โซลูชันบล็อกเชนที่สมบูรณ์แบบได้อย่างไร ตั้งแต่เทคโนโลยียุค 1980 จนถึงปัจจุบัน เราจะสำรวจเทคโนโลยีที่อยู่เบื้องหลังคริปโตเคอร์เรนซี รวมถึงฮาร์ดแวร์และซอฟต์แวร์อันทรงพลังที่ทำให้สิ่งเหล่านี้เป็นไปได้ และอาจกล่าวได้ว่าเลี่ยงไม่ได้ที่จะเกิดขึ้น ตั้งแต่หลักการพื้นฐานของ Cryptographic Primitives (หรือเทคนิคการเข้ารหัสสมัยใหม่) เพื่อความปลอดภัยในการทำธุรกรรม ไปจนถึงเครือข่าย P2P ที่มีอิสระเพียงพอที่จะรองรับความไว้วางใจแบบกระจายศูนย์ในระดับนี้
องค์ประกอบพื้นฐาน: กุญแจสาธารณะและลายเซ็นดิจิทัล
เส้นทางสู่เงินแบบกระจายศูนย์เริ่มต้นด้วยคำถามเดียวคือ เราจะทำการซื้อขายอย่างปลอดภัยกับใครบางคนผ่านช่องทางที่ไม่ปลอดภัยได้อย่างไร โดยที่ไม่ต้องไว้วางใจใครคนอื่นเลย? คำตอบคือวิทยาการรหัสลับ (Cryptography) และโดยเฉพาะอย่างยิ่ง การถือกำเนิดของวิทยาการรหัสลับแบบกุญแจสาธารณะ (Public-key cryptography) ในช่วงทศวรรษที่ 70 และ 80
ในปี 1976 Whitfield Diffie และ Martin Hellman ได้เปลี่ยนโลกไปตลอดกาลเมื่อพวกเขาตีพิมพ์ผลงานเกี่ยวกับวิทยาการรหัสลับแบบอสมมาตร (Asymmetric cryptography) ซึ่งแตกต่างจากการเข้ารหัสแบบสมมาตร (Symmetric ciphers) ในยุคก่อนหน้า ที่คู่สนทนาทั้งสองฝ่ายต้องใช้กุญแจลับร่วมกัน แต่โปรโตคอลนี้จะช่วยให้พวกเขาสามารถสื่อสารกันได้อย่างปลอดภัยผ่านช่องทางที่ไม่ปลอดภัย
นี่คือการค้นพบที่ช่วยให้ทั้งสองฝ่ายสามารถสร้างคีย์ลับขึ้นมาได้โดยไม่ต้องส่งคีย์นั้นไปมาหากันจริงๆ ซึ่งเป็นทางออกสำหรับปัญหาการแจกจ่ายคีย์ที่เหล่านักวิทยาการรหัสลับต้องเผชิญมานานหลายร้อยปีจากจุดนี้ Ronald Rivest, Adi Shamir และ Leonard Adleman จึงสามารถออกแบบอัลกอริทึม RSA ได้ในปี 1977 (ซึ่งตั้งตามนามสกุลของพวกเขา) RSA ถือเป็นระบบวิทยาการรหัสลับแบบกุญแจสาธารณะ (public-key cryptography) ที่นำมาใช้งานได้จริงเป็นระบบแรก โดยใช้การแยกตัวประกอบจำนวนเฉพาะเป็นโจทย์ปัญหาทางคณิตศาสตร์ที่ยากต่อการถอดรหัส ในคีย์แต่ละคู่นั้นจะมีกุญแจสาธารณะ (public key) ซึ่งเมื่ออัลกอริทึมสร้างขึ้นมาให้แล้ว คุณสามารถแบ่งปันให้กับใครก็ได้ในสมุดรายชื่อของคุณ โดยกุญแจนี้จะช่วยให้พวกเขาส่งข้อความหาคุณได้ แต่จะไม่สามารถถอดรหัสสิ่งที่พวกเขาได้รับจากคุณได้ ความไม่สมมาตร (asymmetry) นี้ช่วยขจัดความจำเป็นในการแลกเปลี่ยนคีย์อย่างปลอดภัย และทำให้การสื่อสารระหว่างสองฝ่ายมีความปลอดภัยโดยไม่จำเป็นต้องมีการตกลงกันล่วงหน้า
ผลกระทบของการเข้ารหัสแบบกุญแจสาธารณะนั้นยิ่งใหญ่กว่าเพียงแค่เรื่องของวิทยาการรหัสลับ เพราะมันได้วางรากฐานสำหรับลายเซ็นดิจิทัล (digital signatures) ซึ่งเป็นเทคนิคที่ใช้พิสูจน์ว่าข้อความอิเล็กทรอนิกส์นั้นเป็นของจริงและไม่ถูกแก้ไข ลายเซ็นดิจิทัลร่วมกับฟังก์ชันแฮชทางวิทยาการรหัสลับ (cryptographic hash functions) เป็นวิธีการที่ช่วยรักษาความปลอดภัยให้กับกระบวนการทำธุรกรรมพื้นฐานตลอดการใช้งานในบล็อกเชน และป้องกันไม่ให้ผู้ใช้ทำกุญแจส่วนตัว (private keys) รั่วไหล นี่คือเทคโนโลยีที่รักษาความปลอดภัยให้กับคริปโตเคอร์เรนซี เพื่อให้มั่นใจว่ามีเพียงเจ้าของวอลเล็ตดิจิทัลนั้นๆ เท่านั้นที่สามารถใช้จ่ายมูลค่าภายในวอลเล็ตได้
ต่อมาในปี 1993 ลายเซ็นดิจิทัลได้รับความสนใจจนมีการกำหนดมาตรฐานที่เป็นทางการ ซึ่งระบุรูปแบบร่วมสำหรับการสร้างและตรวจสอบลายเซ็นดิจิทัลเพื่อนำไปใช้งานโดยไม่ขึ้นกับระบบใดระบบหนึ่ง" ลายเซ็นดิจิทัลช่วยป้องกันการจ่ายซ้ำ (double-spending) ในระบบบล็อกเชน แม้ว่ามักจะถูกมองข้ามในการสนทนาเกี่ยวกับเทคโนโลยีบล็อกเชนก็ตาม
ฟังก์ชันแฮชและความถูกต้องครบถ้วนของข้อมูล: รากฐานสู่ความไม่สามารถเปลี่ยนแปลงแก้ไขได้
ปัญหาเรื่องการยืนยันตัวตนสามารถแก้ไขได้ด้วยวิทยาการรหัสลับแบบกุญแจสาธารณะ (public-key cryptography) แต่จำเป็นต้องมีวิธีการอื่นเพื่อรักษาความถูกต้องครบถ้วนของข้อมูล นี่คือจุดที่ฟังก์ชันแฮชเข้ารหัส (cryptographic hash functions) เข้ามามีความสำคัญ เนื่องจากเป็นวิธีการทางคณิตศาสตร์ในการสร้างลายนิ้วมือดิจิทัลจากข้อมูล คุณสามารถป้อนข้อมูลนำเข้าขนาดใดก็ได้ลงในฟังก์ชันเหล่านี้ และพวกมันจะสร้างข้อมูลส่งออกที่มีขนาดเฉพาะเจาะจง ซึ่งโดยปกติจะเป็น 256 บิตสำหรับ SHA-256 แม้ว่าข้อมูลส่งออกจะดูเหมือนเป็นการสุ่ม แต่ก็มีความแน่นอน (deterministic) กล่าวคือ ทุกครั้งที่คุณป้อนข้อมูลเดิมเข้าไป คุณจะได้ผลลัพธ์เดิมเสมอ
ความพยายามในการสร้างอัลกอริทึมแฮชที่ปลอดภัยเริ่มต้นขึ้นในช่วงทศวรรษ 1990 Secure Hash Algorithm คือตระกูลของฟังก์ชันแฮชเข้ารหัสที่ NSA เผยแพร่เพื่อใช้เป็นมาตรฐานของรัฐบาลกลางสหรัฐฯ ในปี 1993 อย่างไรก็ตาม SHA-1 เริ่มแสดงให้เห็นถึงช่องโหว่ และระบบต่างๆ จึงเปลี่ยนมาใช้ SHA-256 ซึ่งกลายเป็นมาตรฐานสำหรับการทำแฮชเข้ารหัส และเนื่องจากผ่านการทดสอบเหล่านั้น SHA-256 จึงเป็นฟังก์ชันแฮชที่ยอดเยี่ยมสำหรับใช้ภายในบล็อกเชน: มีประสิทธิภาพและคำนวณได้รวดเร็ว ให้ข้อมูลส่งออกที่มีการกระจายตัวอย่างสม่ำเสมอ (หากคุณมีข้อมูลนำเข้าที่แตกต่างกันสองชุด โอกาสที่จะได้ผลลัพธ์เหมือนกันนั้นมีน้อยมาก) และถูกออกแบบมาให้ไม่สามารถย้อนกลับได้ (irreversible) การหาว่าข้อมูลนำเข้าดั้งเดิมคืออะไรโดยมีเพียงค่าแฮชนั้นถือเป็นปัญหาทางคอมพิวเตอร์ที่ยากอย่างยิ่ง
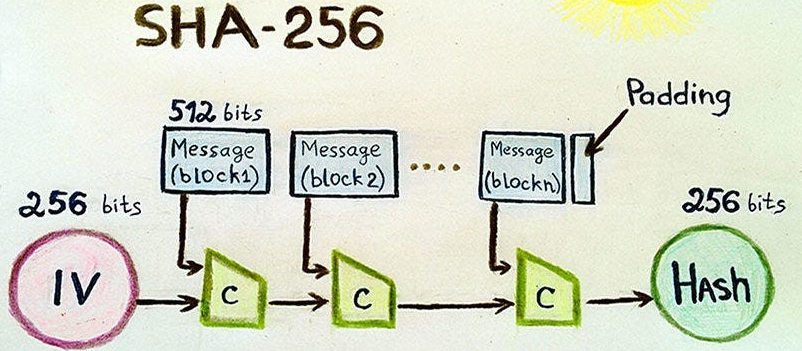
ฟังก์ชันแฮชสามารถนำไปใช้ในรูปแบบที่สำคัญต่างๆ ในระบบบล็อกเชน ประการแรก แต่ละบล็อกจะมีค่าแฮชของบล็อกก่อนหน้า ซึ่งจะเชื่อมโยงบล็อกเหล่านั้นเข้าด้วยกันและสร้างความสัมพันธ์ที่ไม่สามารถเปลี่ยนแปลงได้ สิ่งนี้เป็นไปได้เพราะหากเราเปลี่ยนค่าแฮชของบล็อกเพียงบล็อกเดียว เราจะต้องคำนวณค่าแฮชของบล็อกก่อนหน้าทั้งหมดใหม่
ด้วยเหตุนี้ การปลอมแปลงบล็อกเชนจึงเป็นเรื่องที่ไม่คุ้มค่าในทางเศรษฐกิจ เนื่องจากผู้โจมตีจำเป็นต้องครอบครองกำลังการประมวลผลมากกว่าครึ่งหนึ่งของเครือข่ายทั้งหมดเพื่อที่จะแก้ไขบัญชีธุรกรรม (ledger) ประการที่สอง ฟังก์ชันแฮชช่วยให้เกิดโครงสร้าง Merkle treesโครงสร้างแบบต้นไม้นี้ช่วยให้สามารถตรวจสอบธุรกรรมแต่ละรายการภายในบล็อกได้โดยไม่จำเป็นต้องดาวน์โหลดบล็อกเชนทั้งหมด ประการสุดท้าย คุณสมบัติแบบดีเทอร์มินิสติก (deterministic) ของฟังก์ชันแฮชยังถูกนำมาใช้ในโปรโตคอลฉันทามติแบบ Proof-of-Work อีกด้วย นักขุดจะต้องค้นหาค่าแฮชที่มีคุณสมบัติตามที่กำหนดไว้ล่วงหน้า กระบวนการนี้มีต้นทุนสูงในแง่ของกำลังการประมวลผล แต่นับว่าเป็นวิธีที่ยุติธรรมและมีความเป็นกระจายศูนย์ โดยอ้างอิงจากกระบวนการนี้ ผู้สมัครสร้างบล็อกถัดไปในเชนจะถูกสุ่มเลือก และเครือข่ายจะไม่ถูกควบคุมโดยบุคคลเพียงคนเดียว ดังนั้น จึงไม่สามารถคาดเดาได้ว่าใครจะเป็นผู้ถูกเลือก
สิ่งนี้แสดงให้เห็นถึงความสามารถของระบบ P2P ในการอำนวยความสะดวกให้เกิดการโอนข้อมูลระหว่างผู้ใช้โดยตรง Napster (1999) ซึ่งก่อตั้งโดย Shawn Fanning และ Sean Parker แสดงให้เห็นว่าไฟล์เพลงสามารถถ่ายโอนระหว่างผู้ใช้ได้โดยตรงในรูปแบบ peer-to-peer แม้ว่าในท้ายที่สุด Napster จะถูกสั่งปิดโดยคำสั่งศาล แต่มันก็ได้พิสูจน์แล้วว่าเครือข่ายแบบกระจายศูนย์สามารถดึงดูดผู้ใช้งานจำนวนมหาศาลและยังคงทำงานได้จริง การยอมรับระบบ P2P ในวงกว้างอย่าง BitTorrent ได้ส่งเสริมแนวโน้มไปสู่สถาปัตยกรรมแบบกระจายศูนย์ ในฐานะแนวทางที่นำไปใช้ได้จริงสำหรับแอปพลิเคชันขนาดใหญ่
ในมุมมองด้านวิศวกรรมซอฟต์แวร์ที่ถือว่าเป็นการปฏิวัติวงการ เเครือข่าย P2P ได้สร้างหลักการที่เป็นต้นแบบให้กับการทำงานของเทคโนโลยีบล็อกเชน เครือข่ายเหล่านี้เป็นกลุ่มแรกที่แสดงให้เห็นว่าสามารถรักษาความสอดคล้องของข้อมูลไว้ได้แม้จะไม่มีการประสานงานจากส่วนกลาง ประการที่สอง พวกเขาได้พิสูจน์ว่าเครือข่ายสามารถทนทานต่อความล้มเหลวของโหนดได้ เนื่องจากการสูญเสียผู้เข้าร่วมเพียงไม่กี่รายไม่ได้นำไปสู่การล่มสลายของเครือข่ายโดยตรง
พวกเขายังแสดงให้เห็นว่าระบบกระจายศูนย์สามารถขยายขนาดออกไปได้ด้วยการเติบโตในแนวนอน โดยมีปริมาณงานที่ประมวลผลได้เพิ่มมากขึ้นเรื่อย ๆ เมื่อมีการเพิ่มโหนดเข้าไปในเครือข่ายเครือข่ายบล็อกเชนมีลักษณะเป็นแบบ P2P โดยธรรมชาติและมอบคุณประโยชน์หลายประการ ทุกโหนดจะมีข้อมูลบล็อกเชนอย่างครบถ้วน ซึ่งทำให้เกิดความซ้ำซ้อนของข้อมูลและไม่มีจุดล้มเหลวเพียงจุดเดียว (no single point of failure) โหนดใหม่สามารถเข้าร่วมได้โดยการคัดลอกบล็อกเชนจากโหนดใดก็ได้ที่กำลังทำงานอยู่ ส่งผลให้ระบบทั้งหมดสามารถซ่อมแซมตัวเองได้โดยอัตโนมัติเมื่อส่วนที่แยกออกจากกันของเครือข่ายกลับมาเชื่อมต่อกันดังเดิม สถาปัตยกรรมแบบกระจายศูนย์ยังสร้างมาตรฐานที่สูงในการป้องกันการเซ็นเซอร์ เนื่องจากไม่มีหน่วยงานกลางเพียงแห่งเดียวที่สามารถถูกบีบบังคับได้ ไม่ว่าจะผ่านทางกองกำลังทหาร กลุ่มนักกฎหมายจำนวนมาก หรือรัฐบาลที่ใช้อำนาจผูกขาด เพื่อกีดกันคู่สัญญาออกไปหรือสั่งห้ามการทำธุรกรรม
นี่เป็นปัญหาสำคัญในสภาพแวดล้อมแบบกระจายศูนย์ เนื่องจากฝ่ายต่าง ๆ ที่เกี่ยวข้องไม่ได้มีความไว้วางใจกันโดยพื้นฐาน และจำเป็นต้องบรรลุข้อตกลงร่วมกันเกี่ยวกับธุรกรรมต่าง ๆ
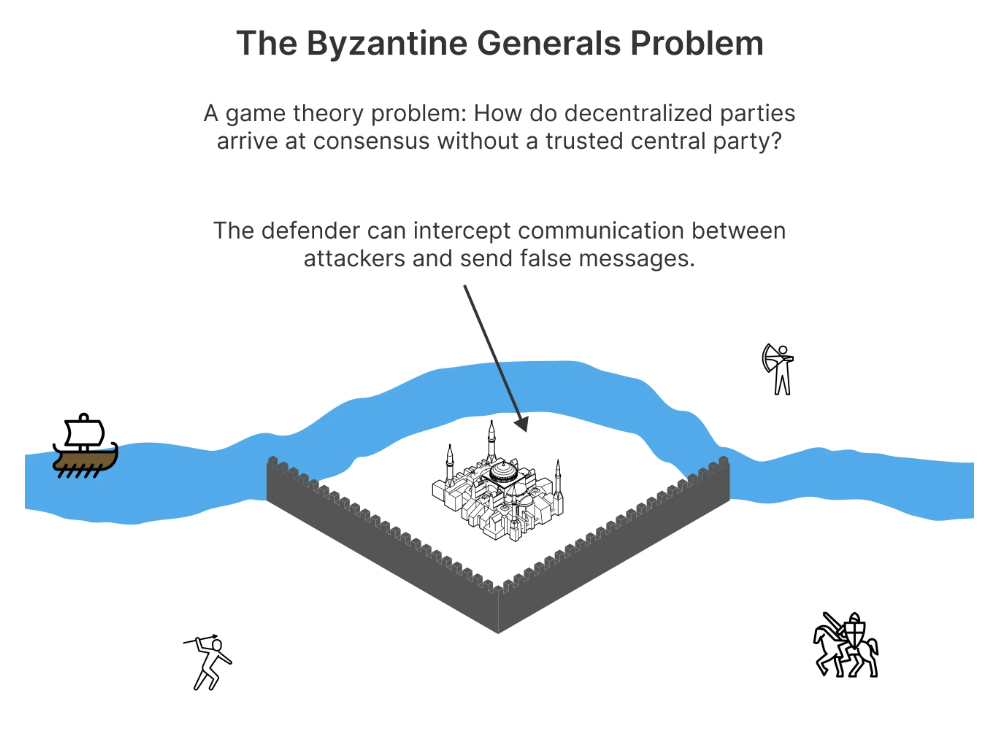
สิ่งนี้เรียกว่า "ปัญหาของเหล่านายพลไบแซนไทน์" (Byzantine General’s Problem) และถูกนิยามขึ้นครั้งแรกในปี 1982 โดย Leslie Lamport ร่วมกับ (หรืออาจจะโดย) Robert Shostak และ Marshall Pease ประเด็นคือกลุ่มนายพลต้องการโจมตีเมืองและจำเป็นต้องสื่อสารกันเกี่ยวกับเวลาและวิธีการที่จะทำเช่นนั้น แต่บางคนในกลุ่มอาจเป็นคนทรยศที่จะส่งข้อมูลที่ขัดแย้งกันและขัดขวางการบรรลุฉันทามติ
ปัญหาของเหล่านายพลไบแซนไทน์ถือเป็นหนึ่งในความท้าทายพื้นฐานดังกล่าว นั่นคือ ระบบกระจายศูนย์จะสามารถตกลงกันในการตัดสินใจได้อย่างไร เมื่อโหนดบางส่วนที่เข้าร่วมอาจเกิดข้อบกพร่องหรือมีเจตนาประสงค์ร้าย?" ปัญหานี้เกิดขึ้นอย่างเป็นรูปธรรมมากขึ้นในเครือข่ายที่มีการบันทึกธุรกรรมบนบล็อกเชน โดยไม่มีตัวกลางในการตัดสินข้อพิพาทเกี่ยวกับความถูกต้องและลำดับการบันทึกของธุรกรรม
อัลกอริทึมฉันทามติในยุคแรกๆ บางส่วน ได้แก่ Practical Byzantine Fault Tolerance (PBFT) ซึ่งคิดค้นโดย Miguel Castro และ Barbara Liskov ในปี 1999 ด้วย PBFT ระบบแบบกระจายศูนย์ยังคงสามารถทำงานได้อย่างถูกต้องแม้ว่าจะมีโหนดจำนวนสูงสุดถึงหนึ่งในสามที่บกพร่องหรือถูกแทรกแซง อย่างไรก็ตาม ทุกโหนดจะต้องสื่อสารกับโหนด PBFT อื่นๆ ทั้งหมด จึงทำให้ระบบนี้ไม่สามารถขยายขนาดได้ดีนัก
วิธีแรกเกี่ยวข้องกับการใช้ Proof-of-Work (PoW) เพื่อสร้างฉันทามติในบล็อกเชน PoW ถูกนำเสนอในปี 1993 โดย Cynthia Dwork และ Moni Naor เพื่อเป็นแนวทางในการแก้ปัญหาอีเมลขยะ โดยเป็นหลักฐานที่แสดงว่าผู้ใช้ได้ดำเนินการประมวลผลที่ต้องใช้ทรัพยากรสูง (เพื่อเป็นหลักฐานของความพยายามที่จำเป็นในการสร้างขึ้นมา) ก่อนที่จะให้บริการแก่เครือข่าย ในกรณีของ Bitcoin "นักขุด" จะแข่งขันกันเพื่อแก้ปริศนาที่ซับซ้อนและเพิ่ม "บล็อก" ของธุรกรรมถัดไปลงในเชน เพื่อแลกกับบิตคอยน์ที่ถูกผลิตขึ้นใหม่
PoW ทำหน้าที่เป็นตัวยับยั้งปัญหาด้านฉันทามติ เนื่องจากมีต้นทุนสำหรับผู้เล่นทุกคนที่พยายามจะโจมตีเครือข่าย การดัดแปลงบล็อกเชนจะกำหนดให้ผู้โจมตีต้องควบคุมกำลังการประมวลผลมากกว่าครึ่งหนึ่งของทั้งหมดบนเครือข่าย ซึ่งเป็นข้อเสนอที่มีค่าใช้จ่ายสูงมหาศาล แม้ว่าจะทำสำเร็จ แต่มันก็เหมือนกับการทำลายตัวเองด้วยการโจมตีคุณสมบัติของสิ่งที่สร้างมูลค่าในระบบระดับพื้นฐาน ซึ่งจะทำให้พวกเขาต้องเลิกกิจการไปเอง
สัญญาอัจฉริยะ: การทำให้ข้อตกลงที่ไม่ต้องอาศัยความไว้วางใจเป็นไปโดยอัตโนมัติ
Bitcoin เป็นการพิสูจน์แนวคิดสำหรับสกุลเงินแบบกระจายศูนย์ และภาษาสคริปต์ของมันถูกจำกัดไว้อย่างตั้งใจเพื่อหลีกเลี่ยงช่องโหว่ด้านความปลอดภัยที่อาจเกิดขึ้น
สมาร์ทคอนแทรค (Smart contracts) ถูกนำเสนอครั้งแรกในปี 1994 ในรูปแบบของเอกสารที่ทำงานได้ด้วยตัวเองโดยมีข้อกำหนดต่าง ๆ เขียนลงในโค้ดโดยตรง แต่สิ่งนี้ยังไม่สามารถนำมาใช้งานจริงได้จนกระทั่ง Ethereum ทำให้แนวคิดนี้กลายเป็นความจริงในปี 2015สมาร์ทคอนแทรคเข้ามาเปลี่ยนแปลงข้อตกลงทางกฎหมายแบบดั้งเดิม เมื่อเงื่อนไขที่กำหนดไว้ครบถ้วน สมาร์ทคอนแทรคจะทำงานโดยอัตโนมัติโดยไม่ต้องอาศัยการแทรกแซงจากมนุษย์ ระบบอัตโนมัตินี้ช่วยกำจัดตัวกลางออกจากการซื้อขาย ลดต้นทุนในการดำเนินการ และช่วยให้เกิดตราสารทางการเงินที่มีความซับซ้อนมากขึ้นซึ่งก่อนหน้านี้ไม่สามารถทำได้
Ethereum โดย วิทาลิก บูเทริน ประสบความสำเร็จในการนำสมาร์ทคอนแทรคเข้าสู่แนวทางบล็อกเชนกระแสหลัก ด้วยคุณสมบัติของการเป็นภาษาโปรแกรมแบบ Turing-complete นักพัฒนาโปรโตคอลและแอปพลิเคชันคริปโตเคอร์เรนซีจะเขียนสมาร์ทคอนแทรคด้วยภาษาระดับสูง เช่น Solidity ซึ่งจะถูกคอมไพล์ให้อยู่ในรูปของไบต์โค้ด (bytecode) ที่ไม่สามารถเปลี่ยนแปลงได้ เพื่อให้ EVM (และไม่มีใครอื่น) สามารถตีความได้ ในขณะที่การใช้งานบล็อกเชนส่วนใหญ่ก่อนหน้านี้เป็นเพียงธุรกรรมแบบเส้นตรง แต่สิ่งนี้ได้ก้าวกระโดดไปสู่แอปพลิเคชันแบบกระจายศูนย์ (dApps) ที่ครอบคลุมตั้งแต่ DeFi ไปจนถึงซัพพลายเชน
มีข้อกังวลทางวิศวกรรมหลายประการที่ต้องได้รับการแก้ไขในการนำสมาร์ทคอนแทรคมาใช้งาน สำหรับ EVM ข้อกำหนดหลักสองประการคือ โค้ดจะต้องทำงานอย่างสอดคล้องกันในทุกโหนด และสำหรับอินพุตเดียวกันจะต้องสร้างเอาต์พุตที่เหมือนกันเสมอ ประการที่สอง ระบบควรมีกลไกในการป้องกันลูปไม่สิ้นสุด (infinite loops) และการโจมตีแบบปฏิเสธการให้บริการ (denial of service attacks) ประการที่สาม สมาร์ทคอนแทรคยังจำเป็นต้องเชื่อมต่อกับข้อมูลภายนอกผ่านออราเคิล (oracles) ซึ่งเป็นระบบที่นำข้อมูลจากโลกแห่งความเป็นจริงเข้าสู่แอปพลิเคชันบล็อกเชน
สมาร์ทคอนแทรคยังนำมาซึ่งประเด็นด้านความปลอดภัยเพิ่มเติม สมาร์ทคอนแทรคไม่สามารถแก้ไขหรือแพตช์ได้เมื่อถูกนำไปปรับใช้ (deployed) แล้ว (ซึ่งต่างจากซอฟต์แวร์ทั่วไป) ดังนั้นจึงมีการให้ความสำคัญอย่างมากกับการทดสอบและการตรวจสอบความถูกต้องอย่างเป็นทางการ (formal verification)
สมาร์ทคอนแทรคยังมีคุณสมบัติที่ไม่สามารถเปลี่ยนแปลงได้ (immutable) ซึ่งหมายความว่าหากมีข้อผิดพลาดหรือบั๊กเกิดขึ้นในสัญญา จะไม่สามารถแก้ไขได้โดยไม่นำไปสู่เหตุการณ์อื้อฉาวอย่างการแฮ็ก DAO ในปี 2016 ซึ่งส่งผลให้เกิดการฮาร์ดฟอร์ก (hard fork) ที่เป็นประเด็นถกเถียงบนเครือข่าย Ethereumบล็อกเชน TRON ถือกำเนิดขึ้นจากการพัฒนาที่ก้าวล้ำเหล่านี้เพื่อกลายเป็นโครงสร้างพื้นฐานบล็อกเชนยุคถัดไป TRON ก่อตั้งขึ้นในปี 2017 โดย Justin Sun โดยมีเป้าหมายเพื่อท้าทายปัญหาด้านความสามารถในการขยายตัว (scalability) ที่บล็อกเชนยุคก่อนหน้าต้องเผชิญ โดยไม่ลดทอนความปลอดภัยและการกระจายศูนย์
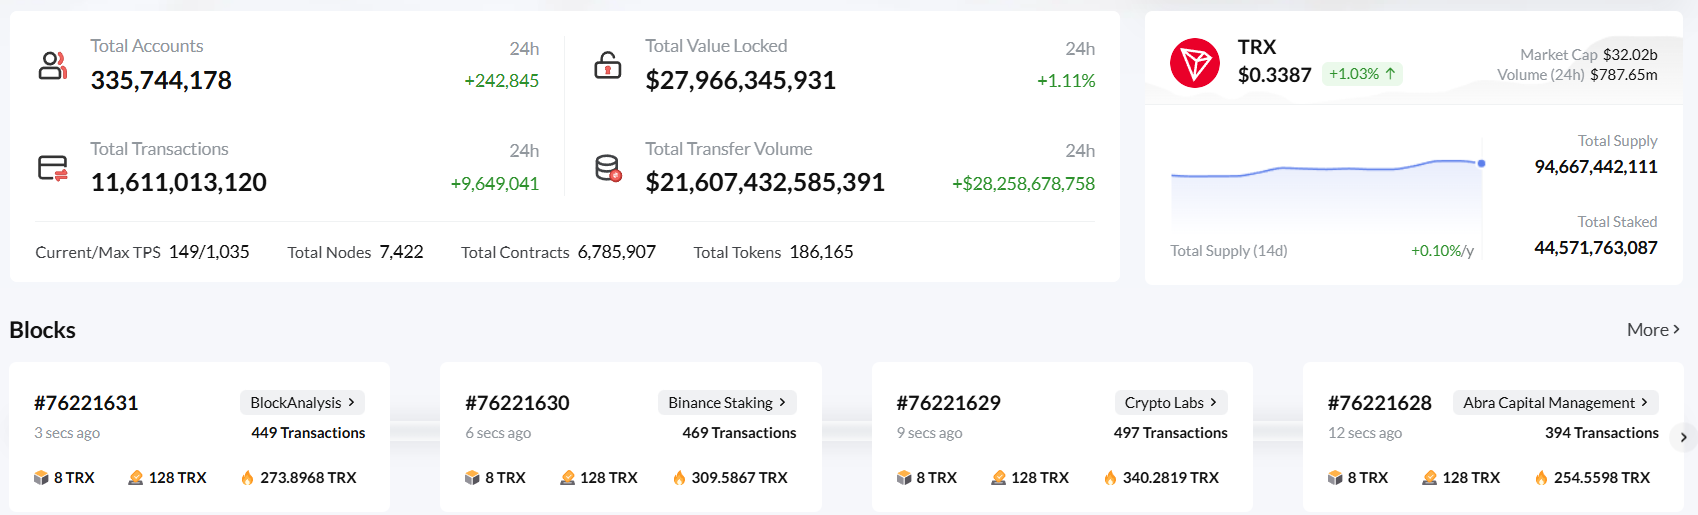
เพื่อให้มีประสิทธิภาพและใช้งานง่ายยิ่งขึ้น TRON จึงถูกสร้างขึ้นโดยใช้การออกแบบใหม่ๆ ที่หลากหลาย เครือข่ายใช้อัลกอริทึมฉันทามติแบบ Delegated Proof of Stake (DPoS) โดยผู้ถือโทเคนจะลงคะแนนเสียงให้กับพยาน (witnesses) ที่ทำหน้าที่รักษาความปลอดภัยให้กับเครือข่าย วิธีการนี้สามารถประหยัดต้นทุนด้านพลังงาน (Energy) ได้อย่างมาก และยังคงรักษาความปลอดภัยในแง่ของแรงจูงใจทางเศรษฐกิจ (แทนที่จะใช้รูปแบบ PoW)
หนึ่งในคุณสมบัติที่ TRON เป็นที่รู้จักมากที่สุดคือวิธีการจัดการทรัพยากร โดยมีการแบ่งค่าธรรมเนียมระหว่าง Energy และ Bandwidth โดย Energy จำเป็นสำหรับการรันสมาร์ทคอนแทรค และ Bandwidth ใช้สำหรับธุรกรรมทั่วไป การแยกส่วนนี้ช่วยให้ผู้ใช้สามารถปรับแต่งต้นทุนตามแอปพลิเคชันบนเครือข่ายที่ต้องการใช้งาน จึงทำให้เครือข่ายสามารถประยุกต์ใช้ได้กับแอปพลิเคชันหลากหลายประเภท
โมเดล Energy ของ TRON คืออะไร? TRON อนุญาตให้ผู้ใช้ล็อก (freeze) โทเคน TRX ของตนเพื่อแลกกับ Energy ซึ่งสามารถนำไปใช้ทำธุรกรรมสมาร์ทคอนแทรคได้โดยไม่มีค่าธรรมเนียม สิ่งนี้ช่วยให้เกิดโมเดลราคาที่คาดการณ์ได้สำหรับทั้งนักพัฒนาและผู้บริโภค สำหรับผู้ที่ไม่สะดวกในการล็อก TRX จำนวนมาก พวกเขาสามารถเช่า Energy บนแพลตฟอร์ม TRON เพื่อใช้งานชั่วคราวสำหรับการดำเนินการบางอย่างได้
สถาปัตยกรรมทางเทคนิคของ TRON ประกอบด้วยคุณสมบัติหลายประการที่ทำให้เป็นแพลตฟอร์มที่รองรับการขยายตัวได้
เครือข่ายสามารถประมวลผลธุรกรรมได้หลายพันรายการต่อวินาที ซึ่งสูงกว่าความเร็วของ Bitcoin ที่ทำได้เพียงประมาณเจ็ดธุรกรรมต่อวินาทีอย่างมาก TRON บรรลุความสามารถในการรองรับธุรกรรม (throughput) ที่สูงนี้ได้ผ่านวิธีการตรวจสอบธุรกรรม (consensus) ที่ได้รับการปรับปรุงให้มีประสิทธิภาพและการสร้างบล็อกที่รวดเร็วเครือข่ายยังได้รับการพัฒนาให้รองรับภาษาโปรแกรมที่หลากหลายสำหรับการพัฒนาสมาร์ทคอนแทรค (smart contracts) เช่น Solidity ซึ่งดึงดูดเหล่านักพัฒนาจาก Ethereum นอกจากนี้ ความสามารถในการทำงานร่วมกัน (interoperability) ระหว่าง TRON และ Ethereum ยังเป็นอีกหนึ่งฟีเจอร์หลัก โดยมีความเข้ากันได้อย่างสมบูรณ์ระหว่าง dApps บนเครือข่าย TRON และ ETH เพื่อลดต้นทุนในการย้ายระบบและเพิ่มประสิทธิภาพให้กับผู้ใช้งาน
บริการเช่าพลังงาน (Energy): กรณีการใช้งานที่ปรับปรุงการจัดสรรทรัพยากรของ TRON ให้เหมาะสมที่สุด
กลไกการเช่าพลังงาน (Energy) สำหรับ TRON เปรียบเสมือนการแบ่งปันทรัพยากรรูปแบบหนึ่งที่นำเสนอด้วยแนวทางขั้นสูง ซึ่งเป็นประโยชน์ต่อทั้งผู้ให้บริการพลังงานและผู้บริโภค ด้วยการล็อก (freezing) TRX ผู้ใช้งานจะมีโอกาสได้รับพลังงานเพื่อนำไปใช้เอง หรือนำทรัพยากรของตนไปให้เช่าหรือขายให้กับนักพัฒนาที่ขาดแคลนกำลังในการประมวลผล
การเช่าพลังงานบนเครือข่าย TRON นั้นดีกว่าวิธีการจ่ายค่าธรรมเนียมในรูปแบบเดิม โดยช่วยให้เข้าถึงพลังงานในปริมาณที่เหมาะสมกับงานเฉพาะด้านได้ โดยไม่ต้องแบกรับความเสี่ยงจากการถือครองโทเค็นในระยะยาว
บริการเช่าพลังงานยังช่วยสร้างความคุ้มค่าทางธุรกิจสำหรับ dApps ที่ทำงานบนเครือข่าย TRON การเช่าพลังงาน (เมื่อเทียบกับการเผา TRX) สามารถช่วยบริษัทประหยัดเงินลงทุนได้มหาศาล นี่คือเหตุผลที่ TRON กลายเป็นเครือข่ายที่มีความแข็งแกร่งทางเศรษฐกิจ โดยมีกรณีการใช้งานครอบคลุมตั้งแต่กระดานเทรดคริปโตเคอร์เรนซี เครือข่ายการชำระเงิน ไปจนถึงผลิตภัณฑ์ DeFi
Netts API v2: การทำให้การเชื่อมต่อระบบเป็นเรื่องง่าย
เพื่อให้การเช่าพลังงานสามารถเชื่อมต่อเข้ากับซอฟต์แวร์ได้ง่ายขึ้น แพลตฟอร์มอย่าง Netts จึงเกิดขึ้น โดยนำเสนอ API ที่ทรงพลังซึ่งช่วยจัดการความซับซ้อนส่วนใหญ่แทนนักพัฒนา"
ด้วย Netts API v2 นักพัฒนาและโปรเจกต์ต่าง ๆ จะมีเครื่องมืออันทรงพลังในการจัดการทรัพยากร Energy ในเครือข่าย TRON ได้อย่างมีประสิทธิภาพมากขึ้น
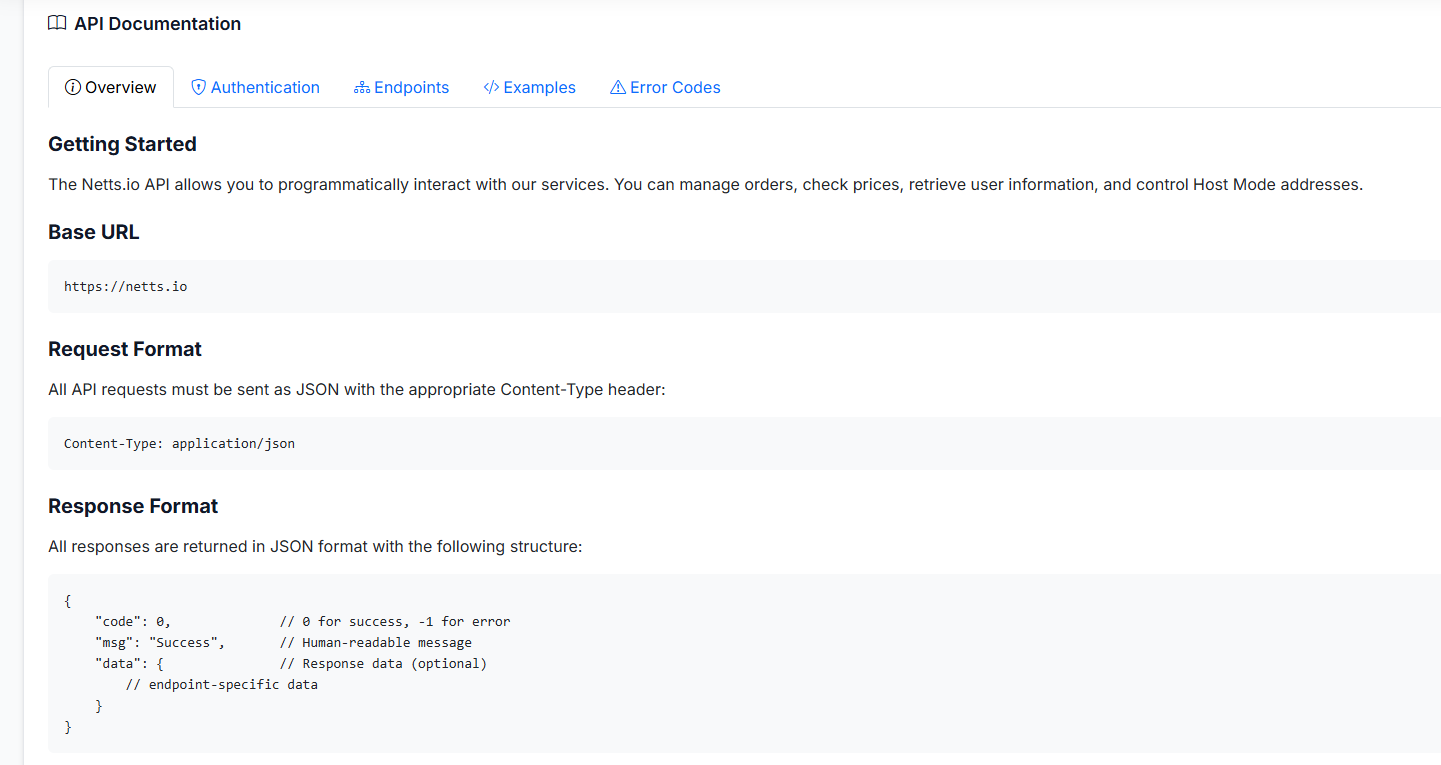
API นี้ช่วยให้แอปพลิเคชันต่าง ๆ ทราบราคา Energy แบบนาทีต่อนาที เพื่อให้สามารถตัดสินใจได้ว่าควรเช่า Energy เมื่อใดและในปริมาณเท่าใด ตัวสคริปต์กำหนดราคานี้ยังช่วยลดต้นทุน (โดยการช่วยระบุวิธีที่ประหยัดที่สุดในการรับทรัพยากร Energy) ระบบกำหนดราคาอัตโนมัตินี้มอบคุณประโยชน์หลักสามประการ ได้แก่ การติดตามแนวโน้มของตลาดการเงินเพื่อป้องกันการจ่ายเงินเกินความจำเป็น การจัดสรรทรัพยากรให้เกิดประสิทธิภาพสูงสุด และการให้ข้อมูลเชิงลึกเพื่อการคาดการณ์
ด้วย Netts API v2 สิ่งนี้สามารถนำไปปรับใช้เป็นโซลูชันระดับองค์กรสำหรับแอปพลิเคชันที่หลากหลายในเครือข่าย TRON นอกจากนี้ การจัดการพลังงานอัตโนมัติในการเทรด USDT ยังช่วยลดต้นทุนการดำเนินงานของแพลตฟอร์มแลกเปลี่ยนได้อีกด้วย แอปพลิเคชัน DeFi สามารถก้าวไปอีกขั้นด้วยการเพิ่มประสิทธิภาพในการโต้ตอบกับสมาร์ทคอนแทรคผ่านการจัดสรรงบประมาณระหว่างการเรียกใช้งาน (calls) การเช่า Energy อาจช่วยให้ผู้ให้บริการชำระเงินลดต้นทุนการทำธุรกรรมลงได้ และการควบคุม Energy แบบอัตโนมัติยังมีประโยชน์อย่างยิ่งสำหรับบอทเทรดที่ทำการเทรดอนุพันธ์ความถี่สูงภายในวัน เพื่อให้มั่นใจว่าระบบจะทำงานได้อย่างเสถียร
บทสรุป: การบรรจบกันของเทคโนโลยี
คริปโตเคอร์เรนซีเป็นผลลัพธ์จากการรวบรวมพัฒนาการในสาขาไอทีต่าง ๆ มานานหลายทศวรรษ ไม่ว่าจะเป็นพื้นฐานการเข้ารหัสลับในช่วงทศวรรษ 1970 และ 1980 หรือเครือข่ายแบบ Peer-to-peer ในช่วงทศวรรษ 1990 แต่ละเทคโนโลยีล้วนแสดงถึงความก้าวหน้าไปสู่สิ่งที่กลายมาเป็นบล็อกเชน อัลกอริทึมฉันทามติคือคำตอบสำหรับปัญหาของเหล่าขุนพลไบแซนไทน์ (Byzantine Generals' Problem) ซึ่งเป็นวิธีการสร้างข้อตกลงที่เชื่อถือได้ภายในระบบแบบกระจายศูนย์
สมาร์ทคอนแทรคได้นำความซับซ้อนของข้อตกลงระหว่างบุคคลตั้งแต่สองคนขึ้นไปมาปรับเปลี่ยนให้อยู่ในรูปแบบอัตโนมัติ เพื่อให้การใช้งานเป็นได้มากกว่าเพียงแค่การทำธุรกรรมทั่วไปบนบล็อกเชนTRON ต่อยอดจากรากฐานเหล่านี้พร้อมกับนำแนวคิดใหม่ๆ มาปรับใช้ เช่น โมเดลการเช่า Energy ซึ่งช่วยเพิ่มทั้งประสิทธิภาพและการเข้าถึงเครือข่าย Netts API v2 แสดงให้เห็นว่าเครื่องมือที่ล้ำสมัยสามารถช่วยให้กระบวนการนี้ง่ายขึ้นได้อย่างไร โดยช่วยให้นักพัฒนาและธุรกิจต่างๆ สามารถใช้ประโยชน์จากความสามารถขั้นสูง เช่น การมอบสิทธิ์อัตโนมัติ (automatic delegation) และการตรวจสอบประสิทธิภาพแบบเรียลไทม์ โดยไม่จำเป็นต้องมีความเชี่ยวชาญด้านบล็อกเชนในระดับลึก การตรวจสอบ AML ที่รวมอยู่ในบริการ:
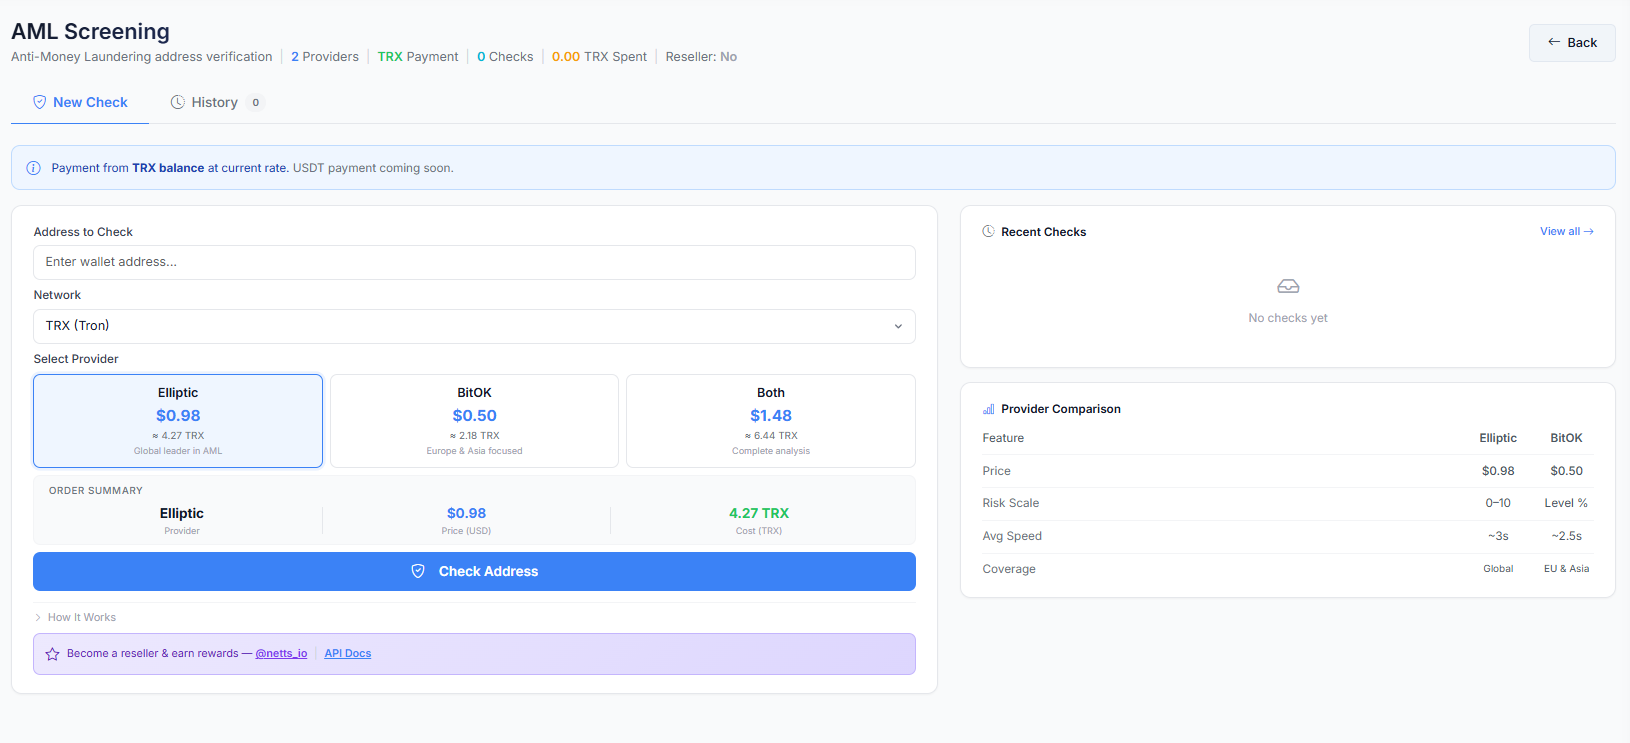
ในขณะที่เทคโนโลยีบล็อกเชนมีการพัฒนาอย่างต่อเนื่อง เทคโนโลยีรุ่นใหม่ๆ จะต่อยอดจากเทคโนโลยีพื้นฐานเหล่านี้ที่ทำให้คริปโตเคอร์เรนซีเกิดขึ้นได้จริง ลักษณะทางเศรษฐศาสตร์คริปโต การกระจายศูนย์ และความเป็นอัตโนมัติ ซึ่งต้องใช้เวลาศึกษาและพัฒนานานหลายปีนี้ ได้วางราก