فناوریهایی که کریپتو را ممکن ساختند
چگونه رمزنگاری، شبکههای همتابههمتا، اجماع و قراردادهای هوشمند رمزارزها را ممکن ساختند — و ترون چگونه این زیربنا را گسترش میدهد.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
ارزهای دیجیتال از جمله انقلابیترین پیشرفتهای فناورانه عصر ما هستند، اما قطعاً به یکباره و از هیچ پدید نیامدهاند. همانطور که ساخت هواپیما بدون کشف و مهار آتش ممکن نبود و اینترنت بدون دههها تحقیق و توسعه در حوزه شبکه میسر نمیشد، رویای پول دیجیتال غیرمتمرکز نیز تنها با در هم تنیدن مجموعهای از فناوریهای بنیادین که طی سالیان طولانی توسعه یافته بودند، به ثمر نشست.
این مطلب سیر تکامل این فناوری را دنبال کرده و توضیح میدهد که چگونه هر پیشرفت، از فناوریهای دهه ۱۹۸۰ تا به امروز، ما را یک گام به یک راهکار کامل بلاکچینی نزدیکتر کرده است. ما فناوری پشت ارزهای دیجیتال و همچنین سختافزارها و نرمافزارهای قدرتمندی را که آنها را ممکن — و البته اجتنابناپذیر — ساختهاند، بررسی خواهیم کرد: از اصول هستهای پریمیتیوهای رمزنگاری (یعنی تکنیکهای مدرن رمزگذاری) برای امنیت تراکنشها گرفته تا شبکههای همتابههمتایی (P2P) که به اندازه کافی آزاد هستند تا این سطح از اعتماد غیرمتمرکز را حفظ کنند.
اجزای سازنده: کلیدهای عمومی و امضاهای دیجیتال
سفر به سوی پول غیرمتمرکز با یک پرسش آغاز شد: چگونه میتوان بدون نیاز به اعتماد به هیچ شخص دیگری، معاملهای امن را با فردی در یک کانال ناامن انجام داد؟ پاسخ، رمزنگاری و بهطور خاص، ابداع رمزنگاری کلید عمومی در دهههای ۷۰ و ۸۰ میلادی بود.
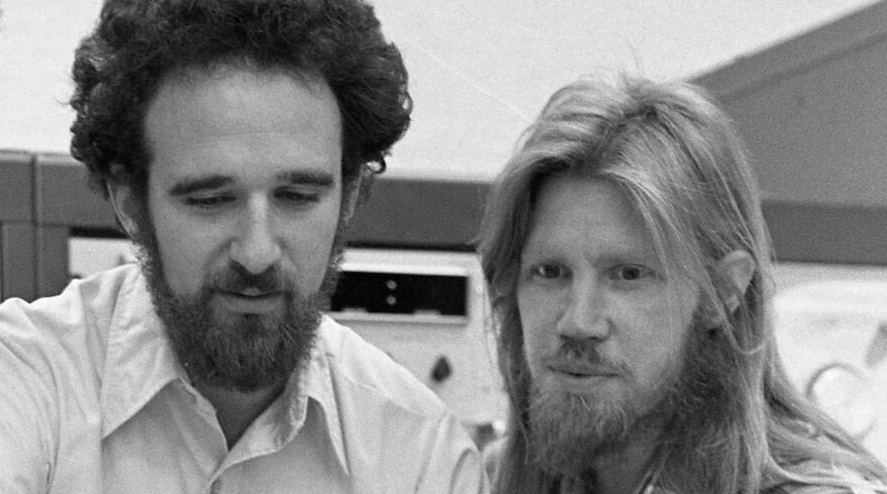
در سال ۱۹۷۶، ویتفیلد دیفی و مارتین هلمن با انتشار اثر خود در زمینه رمزنگاری نامتقارن، بازی را برای همیشه تغییر دادند. برخلاف سایفرهای متقارن پیشین که در آنها طرفین از کلیدهای مخفی مشترک استفاده میکردند، این پروتکل آنها را قادر میساخت تا در یک کانال ناامن، بهصورت امن با یکدیگر ارتباط برقرار کنند.
این کشفی بود که به دو طرف اجازه میداد بدون نیاز به ارسال رفت و برگشتی خودِ کلید، یک کلید مخفی تولید کنند؛ راهکاری برای مشکل توزیع کلید که صدها سال گریبانگیر رمزنگاران بود.بر این اساس، رونالد ریوست، آدی شامیر و لئونارد آدلمن بعداً در سال ۱۹۷۷ توانستند الگوریتم RSA را (برگرفته از حروف اول نام خانوادگیشان) طراحی کنند. RSA اولین طرح عملی رمزنگاری کلید عمومی بود که از تجزیه به عوامل اول به عنوان مسئله ریاضی دشوار خود بهره میبرد. با هر جفتکلید از این دست، یک کلید عمومی وجود دارد که — پس از آنکه الگوریتم یکی برای شما ایجاد کرد — میتوانید آن را با هر کسی در دفترچه مخاطبین خود به اشتراک بگذارید؛ این کلید به آنها اجازه میدهد برای شما پیام بفرستند، اما به آنها اجازه نمیدهد آنچه را که از شما دریافت میکنند رمزگشایی کنند. این عدم تقارن، نیاز به تبادل امن کلید را از بین برد و ارتباط امن بین هر دو طرف را بدون هماهنگی قبلی میسر ساخت.
تأثیرات رمزنگاری کلید عمومی بسیار فراتر از صرفاً مباحث رمزنگاری بود. این فناوری زیربنایی را برای امضاهای دیجیتال معرفی کرد — تکنیکی برای اثبات اینکه یک پیام الکترونیکی اصیل و بدون تغییر است. امضاهای دیجیتال در کنار توابع هش رمزنگاری، ابزاری را برای ایمنسازی روشهای تراکنش زیربنایی در سراسر استفاده از بلاکچین فراهم میکنند و مانع از افشای کلیدهای خصوصی کاربران میشوند. این همان فناوریای است که امنیت ارزهای دیجیتال را تأمین کرده و تضمین میکند که تنها مالک یک کیف پول دیجیتال خاص میتواند دارایی آن را خرج کند.
سپس در سال ۱۹۹۳، امضاهای دیجیتال مورد توجه یک استاندارد رسمی قرار گرفتند که قالب مشترکی را برای ساخت و تأیید امضاهای دیجیتال، جهت استفاده صرفنظر از نوع سیستم، تعیین میکند. امضاهای دیجیتال از خرج کردن مضاعف در سیستمهای بلاکچین جلوگیری میکنند، هرچند اغلب در بحثهای مربوط به فناوری بلاکچین نادیده گرفته میشوند.
توابع هش و یکپارچگی دادهها: بستری برای تغییرناپذیری
مسئله احراز هویت را میتوان با رمزنگاری کلید عمومی حل کرد، اما برای حفظ یکپارچگی دادهها به روشهای دیگری نیاز است. اینجاست که توابع هش رمزنگاری ضروری شدند، زیرا روشی ریاضی برای تولید اثر انگشتهای دیجیتال از دادهها فراهم کردند. شما میتوانید ورودی با هر اندازهای را به این توابع بدهید و آنها خروجی با اندازه مشخصی تولید میکنند که معمولاً برای SHA-256 برابر با ۲۵۶ بیت است. در حالی که خروجی تصادفی به نظر میرسد، اما قطعی (deterministic) است؛ یعنی هر بار که دادههای یکسانی را وارد کنید، همان خروجی را دریافت خواهید کرد.
تلاشها برای ایجاد الگوریتمهای هش امن در دهه ۱۹۹۰ آغاز شد. «الگوریتم هش امن» (SHA) خانوادهای از توابع هش رمزنگاری است که آژانس امنیت ملی آمریکا (NSA) آن را در سال ۱۹۹۳ برای استفاده به عنوان یک استاندارد فدرال ایالات متحده منتشر کرد. با این حال، SHA-1 شروع به نشان دادن آسیبپذیریهایی کرد و سیستمها به SHA-256 انتقال یافتند که به استاندارد هش رمزنگاری تبدیل شد. و از آنجا که SHA-256 این آزمونها را با موفقیت پشت سر میگذارد، یک تابع هش عالی برای استفاده در بلاکچینهاست: این تابع کارآمد است و محاسبه آن سریع انجام میشود، خروجیهایی با توزیع یکنواخت تولید میکند (اگر دو ورودی متفاوت داشته باشید، احتمال اینکه خروجی یکسانی دریافت کنید بسیار کم است) و به گونهای طراحی شده که برگشتناپذیر باشد؛ یعنی پیدا کردن ورودی اصلی تنها با داشتن هش، یک مسئله محاسباتی بسیار دشوار است.
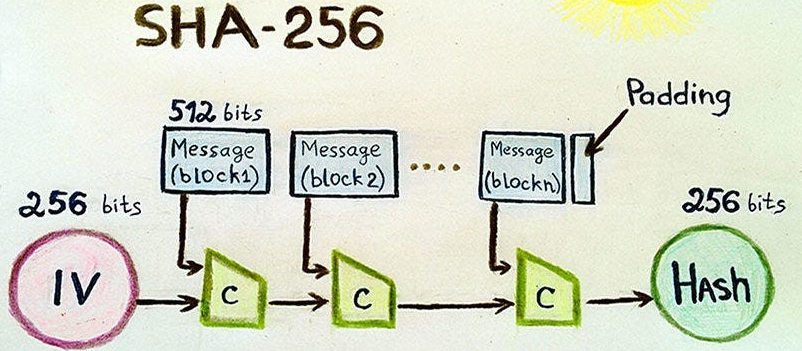
توابع هش را میتوان به روشهای مهم مختلفی در سیستمهای بلاکچین به کار برد. اول اینکه، هر بلوک دارای هشی از بلوک قبلی است که آنها را به هم زنجیر کرده و روابطی ایجاد میکند که قابل تغییر نیستند. این امر از آن جهت امکانپذیر است که اگر هش تنها یک بلوک را تغییر دهیم، باید تمام هشهای تمامی بلوکهای قبلی را مجدداً محاسبه کنیم.
بنابراین، دستکاری بلاکچین از نظر اقتصادی غیرمحتمل میشود: مهاجم برای بازنویسی دفتر کل باید مالک بیش از نیمی از کل قدرت پردازشی شبکه باشد. دوم اینکه، توابع هش امکان وجود درختهای مرکل را فراهم میکنند.ساختار درختی اجازه میدهد تا تراکنشهای تکی در داخل بلوک بدون نیاز به دانلود کل بلاکچین تأیید شوند. نکته آخر که از اهمیت کمی هم برخوردار نیست، این است که ویژگی قطعی بودن توابع هش در پروتکلهای اجماع اثبات کار نیز استفاده میشود. استخراجکنندگان باید مقادیر هشی را پیدا کنند که دارای ویژگیهای خاص و از پیش تعیینشدهای باشند. این کار از نظر قدرت محاسباتی هزینهبر است، اما روشی منصفانه و غیرمتمرکز محسوب میشود: بر اساس این فرآیند، متقاضی بلوک بعدی در زنجیره بهصورت تصادفی انتخاب میشود و شبکه توسط یک فرد واحد کنترل نمیگردد. بنابراین، اینکه چه کسی انتخاب شود، غیرقابل پیشبینی است.
این موضوع توانایی سیستمهای همتابههمتا (P2P) را در تسهیل انتقالهای مستقیم بین کاربران نشان داد. نپستر (۱۹۹۹) که توسط شان فانینگ و شان پارکر تأسیس شد، نشان داد که فایلهای موسیقی میتوانند بهصورت همتابههمتا و مستقیماً بین کاربران منتقل شوند. اگرچه نپستر در نهایت در دادگاهها تعطیل شد، اما ثابت کرد که یک شبکه غیرمتمرکز میتواند حجم عظیمی از کاربران را به خود جذب کرده و همچنان به فعالیت ادامه دهد. پذیرش گسترده سیستمهای همتابههمتا مانند بیتتورنت، روند حرکت به سمت معماری غیرمتمرکز را به عنوان راهکاری عملی برای برنامههای کاربردی در مقیاس بزرگ تقویت کرد.
شبکههای همتابههمتا که از دیدگاه مهندسی نرمافزار انقلابی محسوب میشدند، اصولی را پایهگذاری کردند که به الگویی برای نحوه عملکرد فناوری بلاکچین تبدیل شد. آنها اولین کسانی بودند که نشان دادند یکپارچگی را میتوان حتی بدون هماهنگی مرکزی حفظ کرد. دوم اینکه، آنها ثابت کردند که شبکهها میتوانند در برابر خرابی گرهها مقاوم باشند، زیرا از دست رفتن چند شرکتکننده مستقیماً منجر به فروپاشی شبکه نمیشود.
آنها همچنین نشان دادهاند که سیستمهای توزیعشده میتوانند با گسترش افقی (Scale out) مقیاسپذیر شوند، بهطوری که با اضافه شدن گرهها به شبکه، توان عملیاتی بهطور فزایندهای افزایش مییابد.شبکههای بلاکچین در ذات خود همتابههمتا (P2P) هستند و مزایای متعددی را ارائه میدهند. تمام گرهها بهطور کامل به بلاکچین مجهز هستند که این امر باعث ایجاد افزونگی شده و از وجود نقطه شکست واحد جلوگیری میکند. گرههای جدید میتوانند با کپی کردن بلاکچین از هر گره فعال به شبکه بپیوندند؛ این امر باعث میشود که با رفع جداسازیهای شبکه (Network Partitions)، کل سیستم بهطور خودکار خود را ترمیم کند. معماری توزیعشده همچنین مانع بزرگی در برابر سانسور ایجاد میکند، زیرا هیچ نهاد مرکزی واحدی وجود ندارد که بتوان آن را تحت فشار — خواه از طریق سربازان مسلح، لشکری از وکلای حقوقی یا دولتهایی که از قدرت انحصاری خود استفاده میکنند — مجبور به حذف طرفین یا ممنوعیت تراکنشها کرد.
این موضوع در یک محیط توزیعشده مسئله مهمی است، زیرا طرفهای درگیر بهطور ذاتی قابل اعتماد نیستند و باید در مورد تراکنشها به یک توافق جمعی دست یافت.
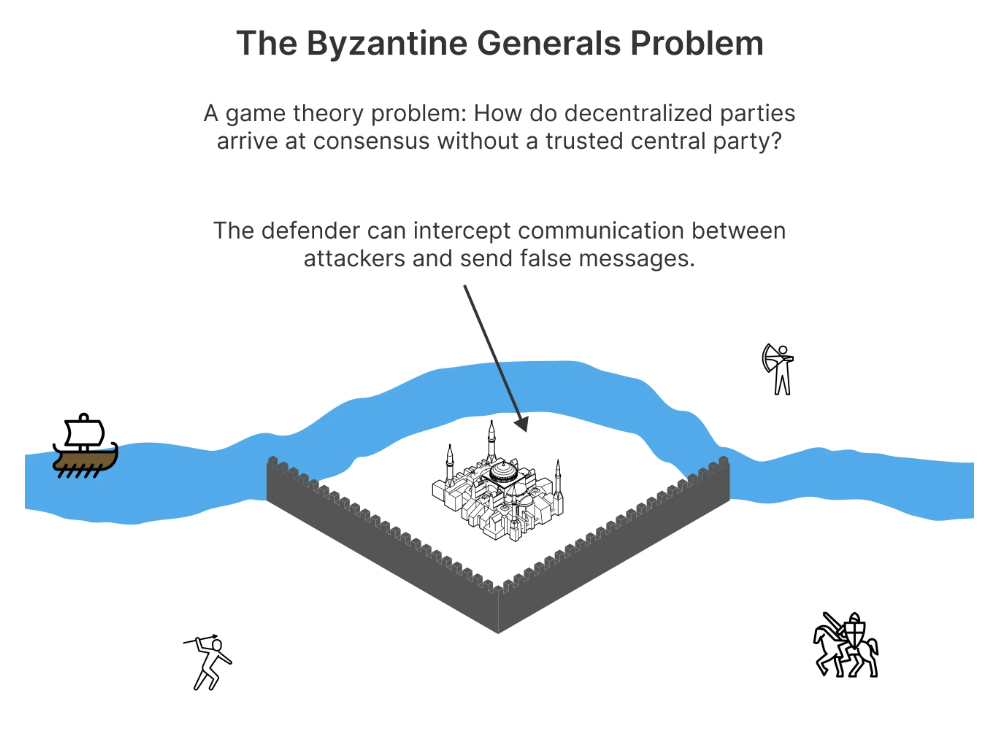
این موضوع با عنوان «مسئله ژنرالهای بیزانسی» شناخته میشود و اولین بار در سال ۱۹۸۲ توسط لزلی لمپورت به همراه (یا شاید در واقع توسط) رابرت شوستاک و مارشال پیز تعریف شد. مسئله این است که گروهی از ژنرالها قصد حمله به یک شهر را دارند و باید بتوانند درباره زمان و چگونگی انجام آن با یکدیگر ارتباط برقرار کنند، اما ممکن است برخی از آنها خائن باشند و با ارسال پیامهای متناقض، اجماع را مختل کنند.
مسئله ژنرالهای بیزانسی بیانگر یکی از این چالشهای بنیادی بود: سیستمهای توزیعشده چگونه میتوانند بر سر یک تصمیم به توافق برسند، در حالی که برخی از گرههای شرکتکننده ممکن است معیوب یا مخرب باشند؟
این مشکل بهطور ملموستری در شبکههایی بروز میکند که تراکنشها در آنها در بلاکچینها ثبت میشوند، بدون اینکه نهاد مرکزی برای حل اختلافات مربوط به اعتبار و ترتیب ثبت تراکنشها وجود داشته باشد.برخی از الگوریتمهای اجماع اولیه شامل «تحمل خطای بیزانس کاربردی» (PBFT) هستند که در سال ۱۹۹۹ توسط میگل کاسترو و باربارا لیسکوف ابداع شد. با PBFT، یک سیستم توزیعشده همچنان میتواند با وجود نقص یا نفوذ در حداکثر یکسوم نودها، بهدرستی عمل کند. اما تمام نودها باید با تکتک نودهای دیگر PBFT ارتباط برقرار کنند، بنابراین این روش مقیاسپذیری خوبی ندارد.
اولین مورد شامل استفاده از اثبات کار (PoW) برای اجماع در بلاکچینها بود. PoW که در سال ۱۹۹۳ توسط سینتیا دوورک و مونی نائور به عنوان پاسخی به مشکل اسپام ایمیل پیشنهاد شد، گواهی است که نشان میدهد کاربران پیش از ارائه خدمات به شبکه، برخی عملیاتهای محاسباتی سنگین را (به عنوان شواهدی از تلاش لازم برای تولید آن) انجام دادهاند. در بیتکوین، «ماینرها» برای حل یک معمای رمزنگاریشده و افزودن «بلاک» بعدی تراکنشها به زنجیره در ازای دریافت بیتکوینهای تازهضربشده، با یکدیگر رقابت میکنند.
PoW یک عامل بازدارنده برای مشکل اجماع ایجاد کرد، زیرا برای تمام بازیگرانی که قصد حمله به شبکه را داشتند، هزینه در بر داشت. دستکاری در بلاکچین مستلزم آن است که مهاجم بیش از نیمی از کل قدرت پردازشی شبکه را در اختیار بگیرد؛ پیشنهادی که هزینهای نجومی خواهد داشت. حتی در صورت موفقیت، حمله به ویژگیهای چیزی که در یک سیستم سطح پایین ارزش ایجاد میکند، به مثابه شلیک به پای خود است و باعث از بین رفتن کسبوکار خودشان میشود.
قراردادهای هوشمند: خودکارسازی توافقات بدون نیاز به اعتماد
بیتکوین یک اثبات مفهوم برای ارز غیرمتمرکز بود و زبان اسکریپتنویسی آن بهطور عمدی محدود شده بود تا از آسیبپذیریهای امنیتی احتمالی جلوگیری شود.
قراردادهای هوشمند در سال ۱۹۹۴ به عنوان اسنادی خوداجرا معرفی شدند که مفاد آنها مستقیماً در کد نوشته شده بود، اما تا زمانی که اتریوم در سال ۲۰۱۵ این مفهوم را به واقعیت تبدیل کرد، جنبه کاربردی پیدا نکردند.
قراردادهای هوشمند توافقنامههای حقوقی سنتی را متحول میکنند. به محض برآورده شدن شرایط فعالساز، قراردادهای هوشمند بهطور خودکار و بدون دخالت انسانی اجرا میشوند. این اتوماسیون واسطهها را از معاملات حذف کرده، هزینههای پردازش را کاهش میدهد و امکان ایجاد ابزارهای مالی پیچیدهتری را فراهم میکند که پیش از این غیرممکن بودند.
اتریوم، توسط ویتالیک بوترین، به لطف بهرهگیری از یک زبان برنامهنویسی «تورینگ کامل» (Turing-complete)، با موفقیت قراردادهای هوشمند را به رویکرد اصلی بلاکچین وارد کرد. توسعهدهندگان پروتکلها و اپلیکیشنهای رمزارزی، قراردادهای هوشمند را به یک زبان سطح بالا مانند سولیدیتی (Solidity) مینویسند که سپس به بایتکد (bytecode) تغییرناپذیری کامپایل میشود که تنها EVM (و نه هیچکس دیگر) قادر به تفسیر آن است. در حالی که بسیاری از کاربردهای بلاکچین پیش از این به تراکنشهای خطی محدود بود، این پیشرفت مستقیماً به سمت اپلیکیشنهای غیرمتمرکز (dApps) جهش کرد که طیف وسیعی از دیفای (DeFi) تا زنجیره تأمین را شامل میشوند.
در پیادهسازی قراردادهای هوشمند، چندین دغدغه مهندسی وجود داشت که باید به آنها پرداخته میشد. برای EVM، دو مورد از الزامات اصلی این بود که کد باید در تمام نودها بهطور یکسان اجرا شود و برای یک ورودی یکسان، همیشه خروجی یکسانی تولید کند. ثانیاً، سیستم باید مکانیزمهایی برای جلوگیری از حلقههای بیپایان و حملات منع سرویس (DoS) ارائه دهد. سوماً، قراردادهای هوشمند همچنین نیاز داشتند تا از طریق اوراکلها به دادههای خارجی متصل شوند؛ اوراکلها سیستمهایی هستند که اطلاعات دنیای واقعی را به اپلیکیشنهای بلاکچینی وارد میکنند.
قراردادهای هوشمند همچنین مسائل امنیتی جدیدی را به همراه داشتند. برخلاف نرمافزارهای معمولی، قراردادهای هوشمند پس از استقرار (دیپلوی شدن) قابل اصلاح یا وصله کردن نیستند و به همین دلیل تأکید زیادی بر آزمایش و تأیید رسمی (formal verification) آنها وجود دارد.
قراردادهای هوشمند همچنین تغییرناپذیر هستند، به این معنی که وجود یک باگ در یکی از آنها میتواند منجر به وقایع بدنامی مانند هک دائو (DAO) در سال ۲۰۱۶ شود؛ اتفاقی که منجر به یک هارد فورک جنجالی در شبکه اتریوم شد.
بلاکچین ترون از دل این تحولات پیشگامانه ظهور کرد تا به نسل بعدی زیرساختهای بلاکچین تبدیل شود. ترون که در سال ۲۰۱۷ توسط جاستین سان تأسیس شد، هدفش به چالش کشیدن مشکلات مقیاسپذیری است که بلاکچینهای اولیه با آنها روبرو بودند، بدون اینکه امنیت و تمرکززدایی را به خطر بیندازد.
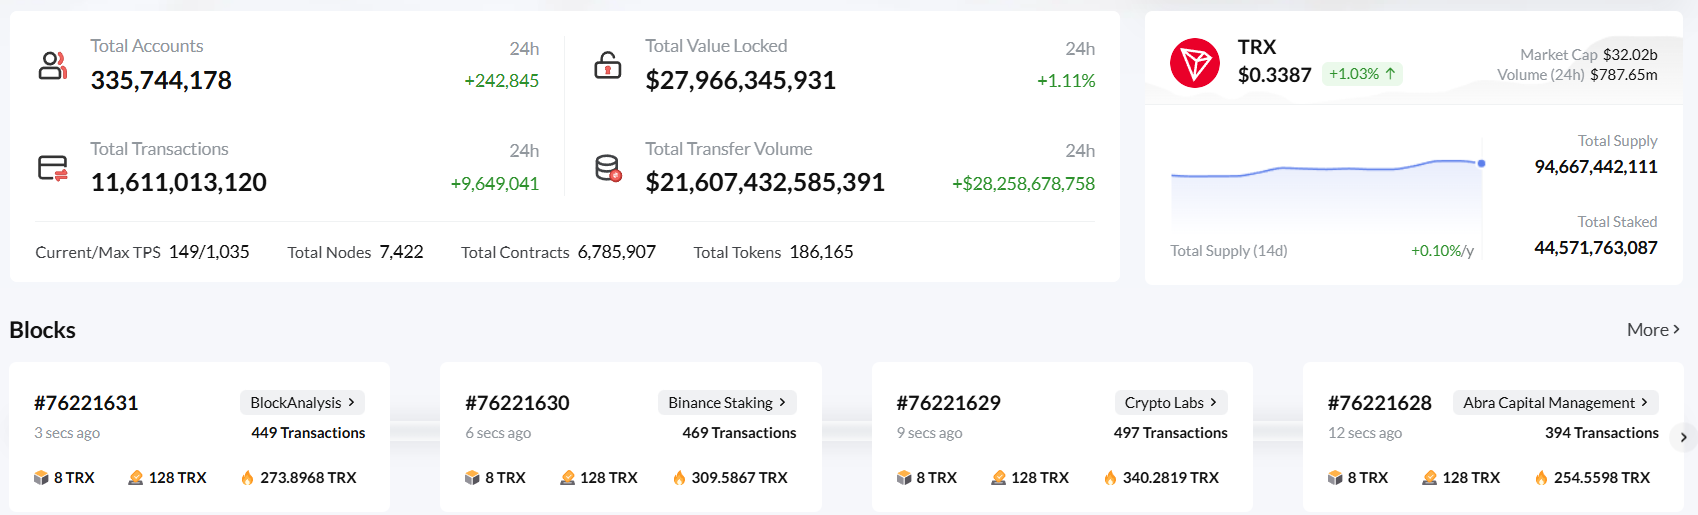
برای کارآمدتر و کاربرپسندتر کردن آن، ترون با استفاده از طراحیهای جدید و متنوعی ساخته شده است. این شبکه از الگوریتم اجماع اثبات سهام محول شده (DPoS) استفاده میکند که در آن دارندگان توکن به شاهدانی (Witnesses) که امنیت شبکه را تأمین میکنند، رأی میدهند. این رویکرد میتواند هزینههای انرژی بسیاری را کاهش داده و امنیت را از طریق مشوقهای اقتصادی (به جای طرحهای PoW) حفظ کند.
یکی از ویژگیهایی که ترون بیش از همه با آن شناخته میشود، نحوه مدیریت منابع است که در آن کارمزدها بین «انرژی» (Energy) و «پهنای باند» (Bandwidth) تقسیم میشوند. انرژی برای اجرای قراردادهای هوشمند و پهنای باند برای تراکنشهای معمولی مورد نیاز است. این تفکیک به کاربران اجازه میدهد تا هزینههای خود را بر اساس اپلیکیشنهایی از شبکه که قصد استفاده از آنها را دارند، سفارشیسازی کنند و در نتیجه، شبکه را برای انواع مختلفی از کاربردها مناسب میسازد.
مدل انرژی ترون چیست؟ ترون به کاربران اجازه میدهد تا توکنهای TRX خود را در ازای دریافت انرژی فریز (Freeze) کنند، که سپس میتوانند از آن برای تراکنشهای رایگان قراردادهای هوشمند استفاده کنند. این همان چیزی است که یک مدل قیمتگذاری پیشبینیپذیر را برای توسعهدهندگان و مصرفکنندگان فراهم میکند. برای کسانی که تمایلی به فریز کردن بخش بزرگی از TRX ندارند، امکان اجاره مقداری انرژی در پلتفرم ترون وجود دارد تا از آن بهصورت موقت برای عملیاتهای خاص استفاده کنند.
معماری فنی ترون شامل چندین ویژگی است که آن را به یک پلتفرم مقیاسپذیر تبدیل میکند.
این شبکه میتواند هزاران تراکنش را در ثانیه پردازش کند که بسیار فراتر از حدود هفت تراکنش در ثانیه بیتکوین است. ترون این توان عملیاتی بالا را از طریق روشهای اجماع بهینهسازی شده و تولید سریع بلوک به دست میآورد.
این شبکه همچنین با زبانهای برنامهنویسی تعویضپذیر برای توسعه قراردادهای هوشمند مانند سولیدیتی (Solidity) توسعه یافته است و از این طریق برای توسعهدهندگان اتریوم جذابیت دارد. قابلیت همکاری متقابل بین ترون و اتریوم یکی دیگر از ویژگیهای کلیدی است که با سازگاری کامل بین اپلیکیشنهای غیرمتمرکز (dApps) مبتنی بر ترون و اتریوم، هزینه مهاجرت را کاهش داده و کارایی کاربر را بهبود میبخشد.
خدمات اجاره انرژی: مورد استفاده بهینهسازی شده تخصیص منابع در شبکه ترون
مکانیزم اجاره انرژی در شبکه ترون مانند نوعی اشتراکگذاری منابع است که با رویکردی پیشرفته ارائه شده و به نفع هر دو گروه تأمینکنندگان و مصرفکنندگان انرژی است. با فریز کردن TRX، کاربران این فرصت را دارند که انرژی به دست آورده و از آن استفاده کنند یا منابع خود را به توسعهدهندگانی که فاقد ظرفیت محاسباتی هستند، اجاره داده یا بفروشند.
اجاره انرژی در شبکه ترون بهتر از رویکردهای مبتنی بر کارمزد به معنای متعارف آن است. این کار امکان دستیابی به مقدار دقیق انرژی مورد نیاز برای وظایف خاص را بدون نیاز به نگهداری طولانیمدت توکنها فراهم میکند.
خدمات اجاره انرژی همچنین باعث صرفه اقتصادی برای اپلیکیشنهای غیرمتمرکزی میشود که در شبکه ترون اجرا میشوند. اجاره انرژی (در مقایسه با سوزاندن TRX) میتواند در سرمایهگذاری شرکتها صرفهجویی زیادی کند. به همین دلیل است که ترون از نظر اقتصادی قدرتمند شده و موارد استفادهای از جمله صرافیهای ارز دیجیتال، شبکههای پرداخت و محصولات دیفای (DeFi) را شامل میشود.
Netts API v2: سادهسازی یکپارچهسازی
برای آسانتر کردن یکپارچهسازی اجاره انرژی در نرمافزارها، پلتفرمهایی مانند Netts ظهور کردهاند که APIهای قدرتمندی ارائه میدهند که بخش زیادی از پیچیدگیها را برای توسعهدهندگان مدیریت میکنند.
با Netts API v2، توسعهدهندگان و پروژهها ابزارهای قدرتمندی برای مدیریت موثرتر منابع انرژی (Energy) در شبکه Tron در اختیار دارند.
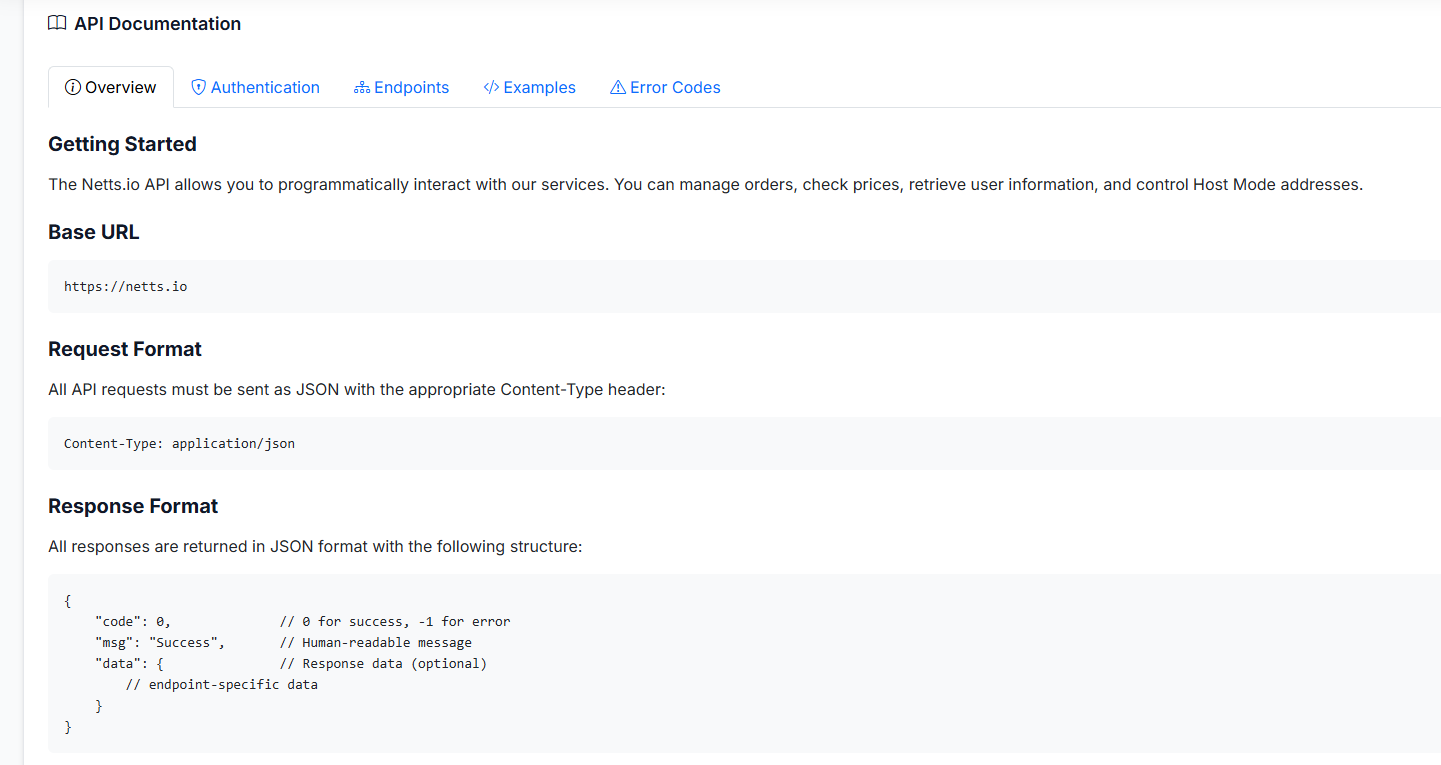
این API قیمتهای لحظهای انرژی را در اختیار اپلیکیشنها قرار میدهد تا بتوانند در مورد زمان و میزان تأمین انرژی تصمیمگیری کنند. خودِ این اسکریپت قیمتگذاری نیز با شناسایی ارزانترین راه برای دریافت منابع انرژی، به کاهش هزینهها کمک میکند. این سیستم قیمتگذاری خودکار سه مزیت کلیدی دارد: روندهای بازار مالی را برای جلوگیری از پرداخت هزینههای اضافی پایش میکند، تخصیص منابع را بهینه میسازد و بینشهای پیشبینیکننده ارائه میدهد.
با Netts API v2، این قابلیت میتواند به عنوان یک راهکار در سطح سازمانی برای اپلیکیشنهای متعددی که از شبکه Tron استفاده میکنند، پیادهسازی شود. همچنین مدیریت خودکار توان (Power) در معاملات USDT میتواند هزینههای عملیاتی صرافیها را کاهش دهد. اپلیکیشنهای دیفای (DeFi) میتوانند فراتر رفته و با بودجهبندی داراییها بین فراخوانیها (Calls)، در تعاملات قراردادهای هوشمند خود کارآمدتر عمل کنند. اجاره انرژی (Energy leasing) میتواند پردازشگرهای پرداخت را قادر سازد تا هزینههای تراکنش را کاهش دهند. کنترل خودکار انرژی بهویژه برای رباتهای معاملهگر که معاملات مشتقه روزانه با فرکانس بالا انجام میدهند، جهت تضمین عملکرد پایدار، بسیار سودمند است.
نتیجهگیری: همگرایی فناوریها
ارزهای دیجیتال نتیجه دههها تجمیع پیشرفتها در حوزههای مختلف فناوری اطلاعات هستند. چه زیرساختهای رمزنگاری دهههای ۱۹۷۰ و ۱۹۸۰ باشد و چه شبکههای همتابههمتا در دهه ۱۹۹۰، هر فناوری گامی رو به جلو به سوی چیزی بود که امروزه بلاکچین نامیده میشود. الگوریتمهای اجماع، پاسخی به «مسئله ژنرالهای بیزانسی» بودند و روشی برای دستیابی به توافق قابلاطمینان در سیستمهای توزیعشده فراهم کردند.
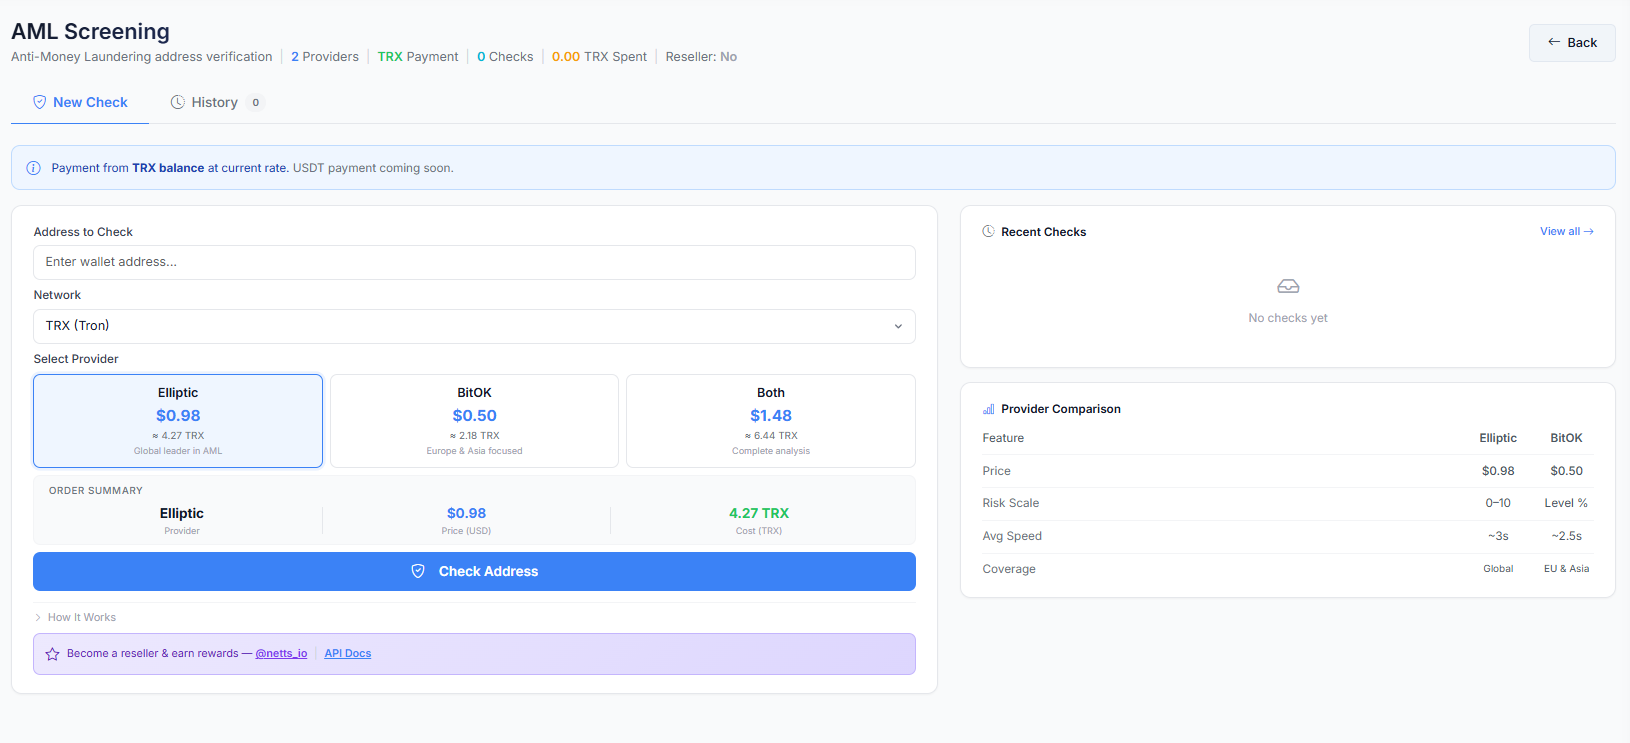
قراردادهای هوشمند پیچیدگی توافقات میان بیش از یک نفر را بر عهده گرفته و آنها را در حالت هدایت خودکار قرار دادند، تا کاربرد آنها فراتر از تراکنشهای ساده در بلاکچینها باشد.ترون بر پایه این مبانی بنا شده و در عین حال ایدههای جدیدی مانند مدل اجاره انرژی را پیادهسازی میکند که هم کارایی و هم دسترسیپذیری شبکه را افزایش میدهد. Netts API v2 نشان میدهد که چگونه ابزارهای پیشرفته میتوانند این فرآیند را سادهسازی کنند و به توسعهدهندگان و کسبوکارها اجازه دهند تا بدون نیاز به تخصص عمیق در حوزه بلاکچین، از قابلیتهای پیشرفتهای مانند تفویض اختیار خودکار و نظارت بر عملکرد در لحظه بهرهمند شوند. بررسیهای AML یکپارچهسازی شده در این سرویس:
با تکامل فناوری بلاکچین، نسلهای جدید بر پایه این فناوریهای زیربنایی که ارزهای دیجیتال را ممکن ساختند، بنا خواهند شد. این ماهیت اقتصاد رمزنگاریشده، غیرمتمرکز و خودکار که توسعه آن سالها مطالعه زمان برده، زیربنای محکمی را برای تعریف موج آینده امور مالی دیجیتال ایجاد کرده است. فناوری تحولآفرینی که ارزهای دیجیتال را میسر کرد، همچنان به تکامل خود ادامه میدهد و نوآوریهای جدیدی روزانه ظهور میکنند؛ و انقلاب بلاکچین تازه آغاز شده است.