Технологии, сделавшие криптовалюты возможными
Как криптография, P2P-сети, консенсус и смарт-контракты сделали криптовалюту возможной — и как TRON расширяет этот фундамент.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
- Фундамент: публичные ключи и цифровые подписи
- Хеш-функции и целостность данных: путь к неизменности
- Смарт-контракты: автоматизация соглашений, не требующих доверия
- Услуги по аренде Энергии: оптимизированный сценарий распределения ресурсов в сети TRON
- Netts API v2: упрощение интеграции
- Заключение: Конвергенция технологий
Криптовалюты — одни из самых революционных технологических прорывов нашего времени, но они определенно не возникли на пустом месте. Подобно тому как самолет был бы невозможен без открытия и укрощения огня, а интернет — без десятилетий сетевых исследований и разработок, мечта о децентрализованных цифровых деньгах смогла воплотиться в жизнь только благодаря объединению множества фундаментальных технологий, создававшихся на протяжении многих лет.
В этом посте мы проследим историю развития технологий и объясним, как каждое достижение — от разработок 1980-х годов до наших дней — приближало нас к полноценному блокчейн-решению. Мы изучим технологическую основу криптовалют, а также мощное аппаратное и программное обеспечение, которое делает их существование возможным и даже неизбежным: от основных принципов криптографических примитивов (т. е. современных методов шифрования) для защиты транзакций до P2P-сетей, достаточно свободных, чтобы поддерживать такой уровень децентрализованного доверия.
Фундамент: публичные ключи и цифровые подписи
Путь к децентрализованным деньгам начался с одного вопроса: как провести безопасную сделку с кем-либо через незащищенный канал, не полагаясь на доверие к третьим лицам? Решением стала криптография, а именно — создание криптографии с открытым ключом в 70-х и 80-х годах.
В 1976 году Уитфилд Диффи и Мартин Хеллман навсегда изменили правила игры, опубликовав свою работу по асимметричному шифрованию. В отличие от более ранних симметричных шифров, в которых обе стороны использовали общие секретные ключи, их протокол позволял безопасно общаться через незащищенный канал связи.
Это было открытие, которое позволило двум сторонам генерировать секретный ключ, фактически не пересылая его друг другу — решение проблемы распределения ключей, которая мучила криптологов на протяжении сотен лет.На этой основе Рональд Ривест, Ади Шамир и Леонард Адлеман позже, в 1977 году, смогли разработать алгоритм RSA (названный по первым буквам их фамилий). RSA стал первой практической схемой криптографии с открытым ключом, использующей разложение на простые множители в качестве математически сложной задачи. В каждой такой паре ключей есть открытый ключ, которым — как только алгоритм создаст его для вас — вы можете поделиться с кем угодно из вашей адресной книги; он позволяет им отправлять вам сообщения, но не дает возможности расшифровать то, что они получают от вас. Эта асимметрия устранила необходимость в безопасном обмене ключами и обеспечила защищенную связь между любыми двумя сторонами без предварительной договоренности.
Последствия появления шифрования с открытым ключом оказались гораздо шире, чем просто криптографические. Оно заложило основу для цифровых подписей — метода подтверждения подлинности и неизменности электронного сообщения. Цифровые подписи, наряду с криптографическими хеш-функциями, обеспечивают безопасность базовых методов транзакций при использовании блокчейна и предотвращают утечку закрытых ключей пользователей. Именно эта технология обеспечивает безопасность криптовалют, гарантируя, что только владелец конкретного цифрового кошелька может распоряжаться его активами.
В 1993 году цифровые подписи стали объектом официального стандарта, который определяет единый формат создания и проверки цифровых подписей для использования независимо от системы. Цифровые подписи предотвращают двойное расходование в блокчейн-системах, хотя их часто упускают из виду в дискуссиях о технологии блокчейн.
Хеш-функции и целостность данных: путь к неизменности
Проблему аутентификации можно решить с помощью криптографии с открытым ключом, однако для обеспечения целостности данных необходимы другие методы. Именно здесь возникла потребность в криптографических хеш-функциях, поскольку они предложили математический способ создания «цифровых отпечатков» данных. Вы можете подать на вход этих функций данные любого размера, и они выдадут результат фиксированной длины — обычно 256 бит для SHA-256. Хотя результат кажется случайным, он детерминирован: каждый раз при вводе одних и тех же данных вы получаете один и тот же результат.
Попытки создания безопасных алгоритмов хеширования начались в 1990-х годах. Secure Hash Algorithm (SHA) — это семейство криптографических хеш-функций, опубликованное АНБ для использования в качестве федерального стандарта США в 1993 году. Однако в SHA-1 начали проявляться уязвимости, и системы перешли на SHA-256, который стал стандартом криптографического хеширования. Благодаря успешному прохождению Таким образом, взлом блокчейна становится экономически нецелесообразным: злоумышленнику потребовалось бы владеть более чем половиной всей вычислительной мощности сети, чтобы переписать реестр. Во-вторых, хеш-функции обеспечивают существование деревьев Меркла.
Древовидная структура позволяет проверять отдельные транзакции внутри блока без загрузки всего блокчейна. И последнее, но не менее важное: свойство детерминированности хеш-функций также используется в протоколах консенсуса Proof-of-Work. Майнеры должны находить значения хеша, соответствующие определенным заданным свойствам. Это требует больших вычислительных затрат, но является честным и децентрализованным способом: на основе этого процесса случайным образом выбирается претендент на создание следующего блока в цепочке, и сеть не контролируется одним лицом. Таким образом, невозможно предсказать, кто именно будет выбран.
Это продемонстрировало способность P2P-систем обеспечивать прямые переводы между пользователями. Napster (1999), основанный Шоном Фэннингом и Шоном Паркером, показал, что музыкальные файлы могут передаваться напрямую между пользователями по принципу peer-to-peer. Хотя в конечном итоге Napster был закрыт по решению суда, он доказал, что децентрализованная сеть может привлечь огромное количество пользователей и при этом оставаться работоспособной. Массовое распространение P2P-систем, таких как BitTorrent, способствовало развитию тренда на децентрализованную архитектуру как практическое решение для крупномасштабных приложений.
Революционные с точки зрения разработки программного обеспечения, P2P-сети заложили принципы, ставшие основой того, как должна функционировать технология блокчейн. Они первыми продемонстрировали, что согласованность данных может поддерживаться даже без центральной координации. Во-вторых, они доказали, что сети могут быть устойчивы к сбоям узлов, поскольку потеря нескольких участников не приводит напрямую к краху всей сети. Они также показали, что распределенные системы могут масштабироваться за счет горизонтального роста, обеспечивая все большую пропускную способность по мере добавления новых узлов в сеть.
Блокчейн-сети по своей природе являются P2P-сетями и обладают рядом преимуществ. Все узлы содержат полную копию блокчейна, что обеспечивает избыточность и отсутствие единой точки отказа. Новые узлы могут подключаться, копируя блокчейн любого активного узла, благодаря чему вся система автоматически восстанавливается после устранения сетевых разделений. Распределенная архитектура также устанавливает высокую планку устойчивости к цензуре, поскольку не существует единого центрального органа, который можно было бы принудить — будь то с помощью вооруженных солдат, толп юристов или правительств, осуществляющих монопольную власть — к исключению участников или запрету транзакций.
Это важная проблема в распределенной среде, так как вовлеченные стороны не доверяют друг другу по умолчанию, и необходимо достичь общего согласия по транзакциям.
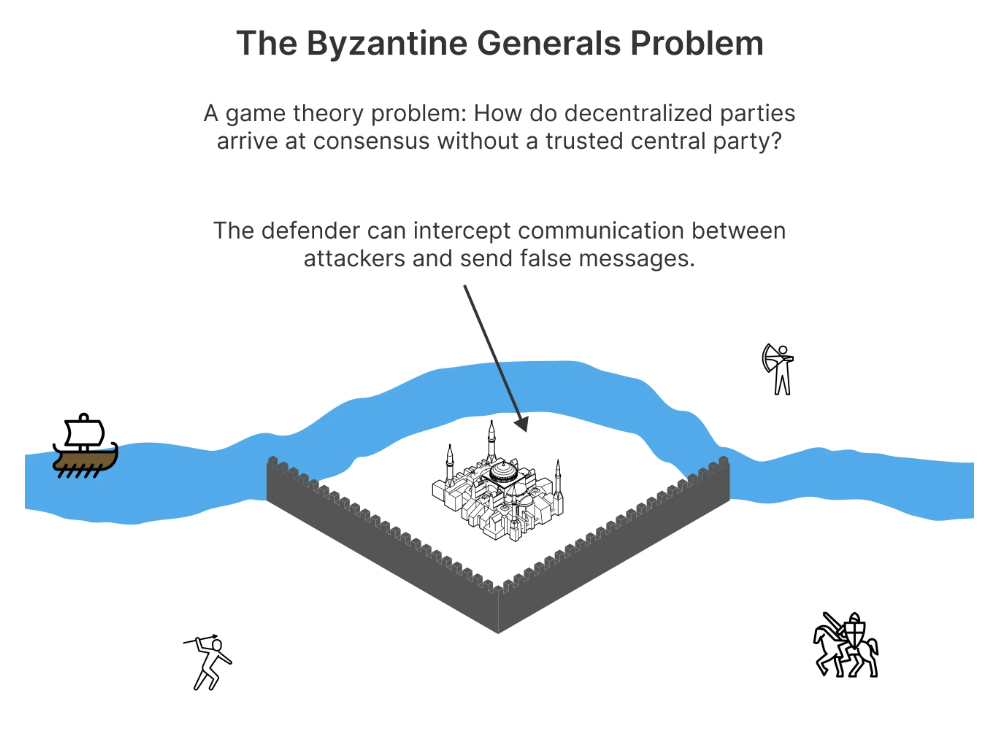
Это известно как «Задача византийских генералов», которая была впервые сформулирована в 1982 году Лесли Лампортом совместно с (или, возможно, на самом деле) Робертом Шостаком и Маршаллом Пизом. Суть проблемы заключается в том, что группа генералов хочет атаковать город и должна договориться о времени и способе атаки, но некоторые из них могут оказаться предателями, которые будут рассылать противоречивые сообщения и препятствовать достижению консенсуса.
Задача византийских генералов представляет собой одну из таких фундаментальных проблем: как распределенные системы могут прийти к единому решению, если некоторые из участвующих узлов могут быть либо неисправны, либо злонамеренны?
Эта проблема проявляется более конкретно в сетях, где транзакции записываются в блокчейнах без участия центральной стороны, которая могла бы разрешать споры о валидности и порядке регистрации транзакций.К числу ранних алгоритмов консенсуса относится Practical Byzantine Fault Tolerance (PBFT), разработанный Мигелем Кастро и Барбарой Лисков в 1999 году. Благодаря PBFT распределенная система могла продолжать корректную работу даже при условии, что до одной трети узлов были неисправны или скомпрометированы. Однако все узлы должны взаимодействовать с каждым другим узлом PBFT, поэтому такой алгоритм плохо масштабируется.
Первый подход заключался в использовании доказательства выполнения работы (Proof-of-Work, PoW) для достижения консенсуса в блокчейнах. Предложенный в 1993 году Синтией Дворк и Мони Наором в качестве решения проблемы почтового спама, PoW представляет собой доказательство того, что пользователи выполнили определенные ресурсоемкие вычисления (как свидетельство усилий, затраченных на их производство) перед обслуживанием сети. В сети Bitcoin «майнеры» соревнуются в решении криптографической головоломки, чтобы добавить следующий «блок» транзакций в цепочку в обмен на вновь выпущенные биткоины.
PoW стал сдерживающим фактором для проблемы консенсуса, так как он подразумевал значительные расходы для всех участников, пытающихся атаковать сеть. Внесение изменений в блокчейн потребовало бы от злоумышленника контроля над более чем половиной всех вычислительных мощностей в сети — задача, реализация которой была бы астрономически дорогой. Даже в случае успеха атака на свойства системы, обеспечивающие ее ценность, была бы равносильна «выстрелу себе в ногу», поскольку злоумышленник фактически лишил бы свой бизнес основы.
Смарт-контракты: автоматизация соглашений, не требующих доверия
Bitcoin стал доказательством концепции децентрализованной валюты, а его скриптовый язык был намеренно ограничен во избежание потенциальных уязвимостей безопасности. Смарт-контракты были представлены в 1994 году как самоисполняемые документы, условия которых прописаны непосредственно в коде, однако они стали практически применимыми только в 2015 году, когда Ethereum воплотил эту концепцию в жизнь.
Смарт-контракты трансформируют традиционные юридические соглашения. Как только выполняются условия срабатывания, смарт-контракты исполняются автоматически без участия человека. Такая автоматизация исключает посредников из торговых операций, снижает затраты на обработку и позволяет создавать более сложные финансовые инструменты, которые ранее были невозможны.
Ethereum, созданный Виталиком Бутериным, успешно вывел смарт-контракты в мейнстрим блокчейн-индустрии благодаря использованию Тьюринг-полного языка программирования. Разработчики криптовалютных протоколов и приложений пишут смарт-контракты на языке высокого уровня, таком как Solidity, который компилируется в неизменяемый байт-код, интерпретируемый исключительно EVM. В то время как многие сценарии использования блокчейна ранее ограничивались линейными транзакциями, этот шаг позволил сразу перейти к децентрализованным приложениям (dApps), охватывающим широкий спектр направлений — от DeFi до цепочек поставок.
При реализации смарт-контрактов необходимо было решить несколько инженерных задач. Для EVM двумя основными требованиями стали согласованное исполнение кода на всех узлах и обязательное получение идентичного результата при одних и тех же входных данных. Во-вторых, система должна была обеспечить механизмы предотвращения бесконечных циклов и атак типа «отказ в обслуживании» (DoS). В-третьих, смарт-контракты требовали подключения к внешним данным через оракулы — системы, которые передают информацию из реального мира в блокчейн-приложения.
Смарт-контракты также привнесли дополнительные проблемы безопасности. В отличие от обычного программного обеспечения, смарт-контракты нельзя исправить после их развертывания, поэтому особое внимание уделяется тестированию и формальной верификации. Смарт-контракты также являются неизменяемыми, что означает, что при наличии в них ошибки ее невозможно исправить, не спровоцировав печально известные инциденты, такие как взлом DAO в 2016 году, который привел к спорному хардфорку в сети Ethereum.
Блокчейн TRON возник на базе этих революционных разработок, став блокчейн-инфраструктурой следующего поколения. Основанный в 2017 году Джастином Саном, TRON стремится решить проблемы масштабируемости, с которыми столкнулись более ранние блокчейны, без ущерба для безопасности и децентрализации.
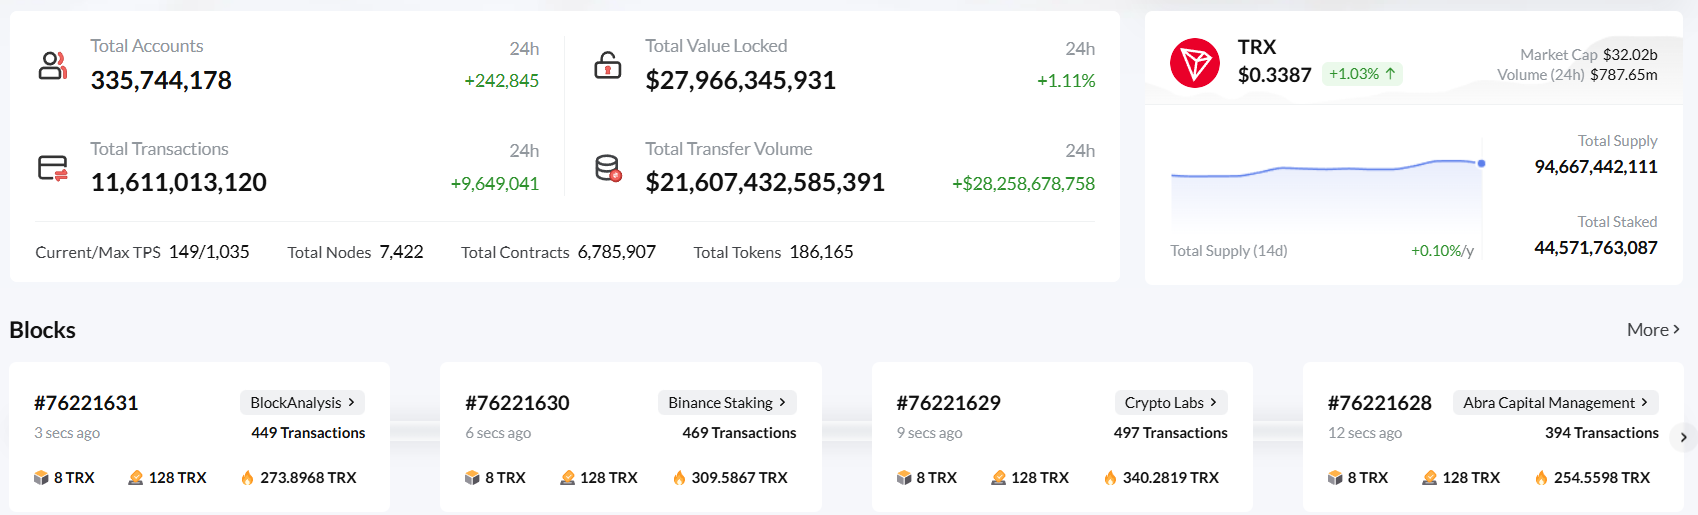
Чтобы сделать сеть более эффективной и удобной для пользователей, TRON построен с использованием различных новых архитектурных решений. Сеть использует алгоритм консенсуса Delegated Proof of Stake (DPoS), в котором держатели токенов голосуют за свидетелей, обеспечивающих безопасность сети. Такой подход позволяет значительно снизить затраты на электроэнергию и поддерживать безопасность за счет экономических стимулов (вместо схем PoW).
Одной из наиболее известных особенностей TRON является управление ресурсами, где комиссии разделены на Энергию (Energy) и Пропускную способность (Bandwidth). Энергия необходима для выполнения смарт-контрактов, а Пропускная способность — для обычных транзакций. Такое разделение позволяет пользователям оптимизировать свои расходы в зависимости от того, какие приложения в сети они хотят использовать, что делает сеть подходящей для самых разных типов приложений.
Что представляет собой модель Энергии в TRON? TRON позволяет пользователям замораживать свои токены TRX в обмен на Энергию, которую затем можно использовать для бесплатных транзакций со смарт-контрактами. Именно это обеспечивает предсказуемую модель ценообразования как для разработчиков, так и для потребителей. Те, кто не готов замораживать значительную часть TRX, могут арендовать Энергию на платформе TRON для временного использования в определенных операциях.
Техническая архитектура TRON включает в себя несколько особенностей, которые делают его масштабируемой платформой.
Сеть способна обрабатывать тысячи транзакций в секунду, что значительно превышает показатель Bitcoin, составляющий примерно семь транзакций в секунду. TRON достигает такой высокой пропускной способности благодаря оптимизированным методам консенсуса и быстрой генерации блоков.
Сеть также была разработана с поддержкой взаимозаменяемых языков программирования для создания смарт-контрактов, таких как Solidity, что делает её привлекательной для разработчиков Ethereum. Интероперабельность TRON и Ethereum является еще одной ключевой особенностью: полная совместимость между dApps на базе TRON и ETH позволяет снизить затраты на миграцию и повысить эффективность для пользователей.
Услуги по аренде Энергии: оптимизированный сценарий распределения ресурсов в сети TRON
Механизм аренды Энергии в сети TRON представляет собой своего рода совместное использование ресурсов, основанное на передовом подходе, который выгоден как поставщикам Энергии, так и её потребителям. Замораживая TRX, пользователи получают возможность получать Энергию и использовать её самостоятельно либо сдавать в аренду / продавать свои ресурсы разработчикам, испытывающим нехватку вычислительных мощностей.
Аренда Энергии в сети TRON эффективнее традиционных подходов, основанных на комиссиях. Она позволяет получать именно то количество Энергии, которое необходимо для конкретных задач, без необходимости долгосрочного владения токенами.
Сервис аренды Энергии также обеспечивает экономическую эффективность для dApps, работающих в сети TRON. Аренда Энергии (в отличие от сжигания TRX) позволяет компаниям существенно сократить расходы. Именно поэтому TRON стал экономически мощной экосистемой, сценарии использования которой включают криптовалютные биржи, платежные сети и DeFi-продукты.
Netts API v2: упрощение интеграции
Чтобы упростить интеграцию аренды Энергии в программное обеспечение, появились такие платформы, как Netts, предлагающие мощные API, которые берут на себя большую часть сложностей, стоящих перед разработчиками.
С Netts API v2 разработчики и проекты получают мощные инструменты для более эффективного управления ресурсами Энергии в сети TRON.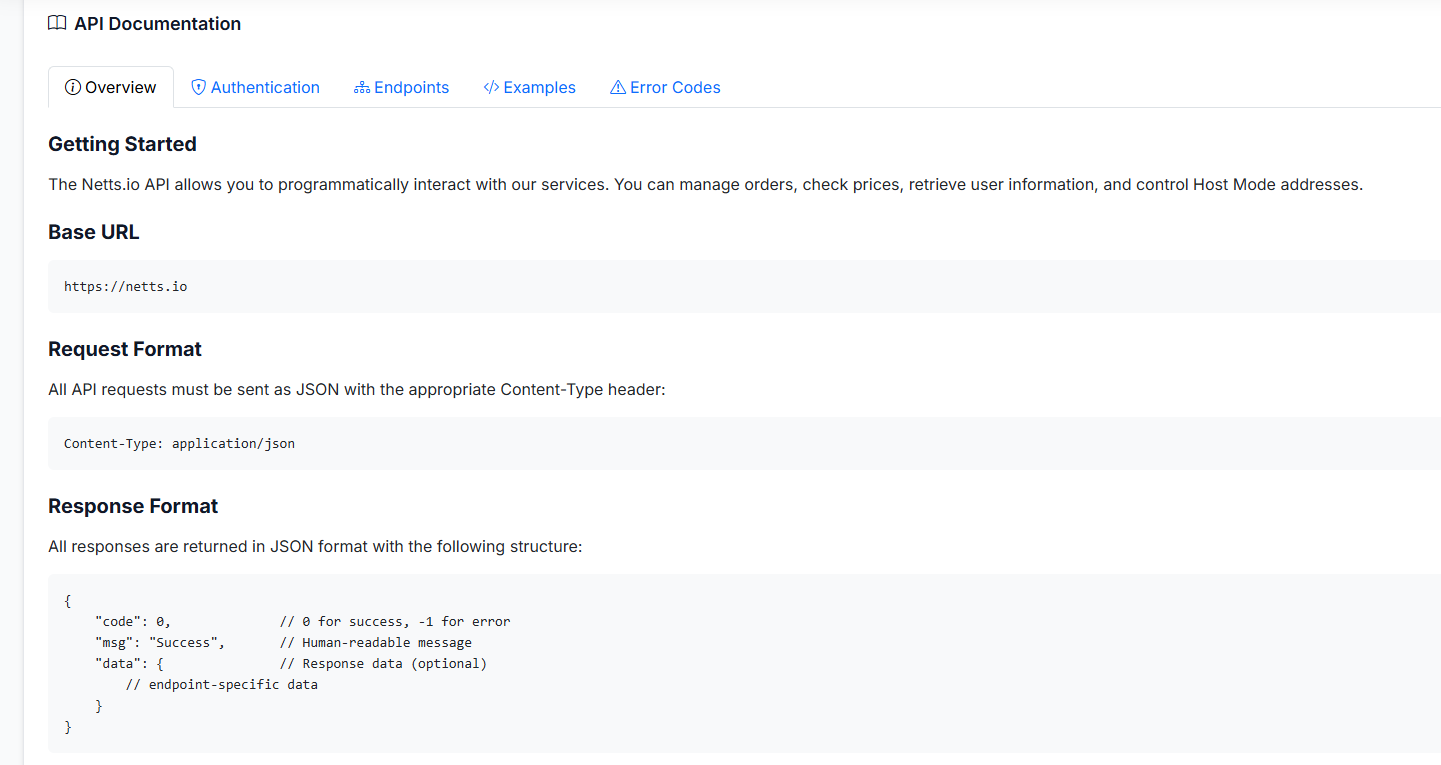
API предоставляет приложениям актуальные поминутные цены на Энергию, что позволяет им решать, когда и какой объем Энергии арендовать. Сам скрипт ценообразования также помогает снизить затраты (помогая определить наиболее дешевый способ получения ресурса Энергии). Эта автоматизированная система ценообразования обеспечивает три ключевых преимущества: она отслеживает тенденции финансового рынка для предотвращения переплат, оптимизирует распределение ресурсов и предоставляет прогнозную аналитику.
С помощью Netts API v2 это решение можно развернуть как продукт корпоративного уровня для множества приложений в сети TRON. Также возможно, что автоматическое управление ресурсами при торговле USDT позволит снизить операционные расходы бирж. DeFi-приложения могут пойти еще дальше, повысив эффективность взаимодействия со смарт-контрактами за счет распределения бюджета между вызовами. Лизинг Энергии может позволить платежным процессорам снизить стоимость транзакций. Автоматизированный контроль Энергии особенно выгоден для торговых ботов, осуществляющих высокочастотную внутридневную торговлю деривативами, обеспечивая стабильность их работы.
Заключение: Конвергенция технологий
Криптовалюты — это результат десятилетий объединения разработок в различных областях ИТ. Будь то основы шифрования 1970-х и 1980-х годов или одноранговые сети 1990-х, каждая технология представляла собой шаг на пути к тому, что стало блокчейном. Алгоритмы консенсуса стали ответом на задачу византийских генералов, обеспечив способ достижения надежного соглашения в распределенных системах.
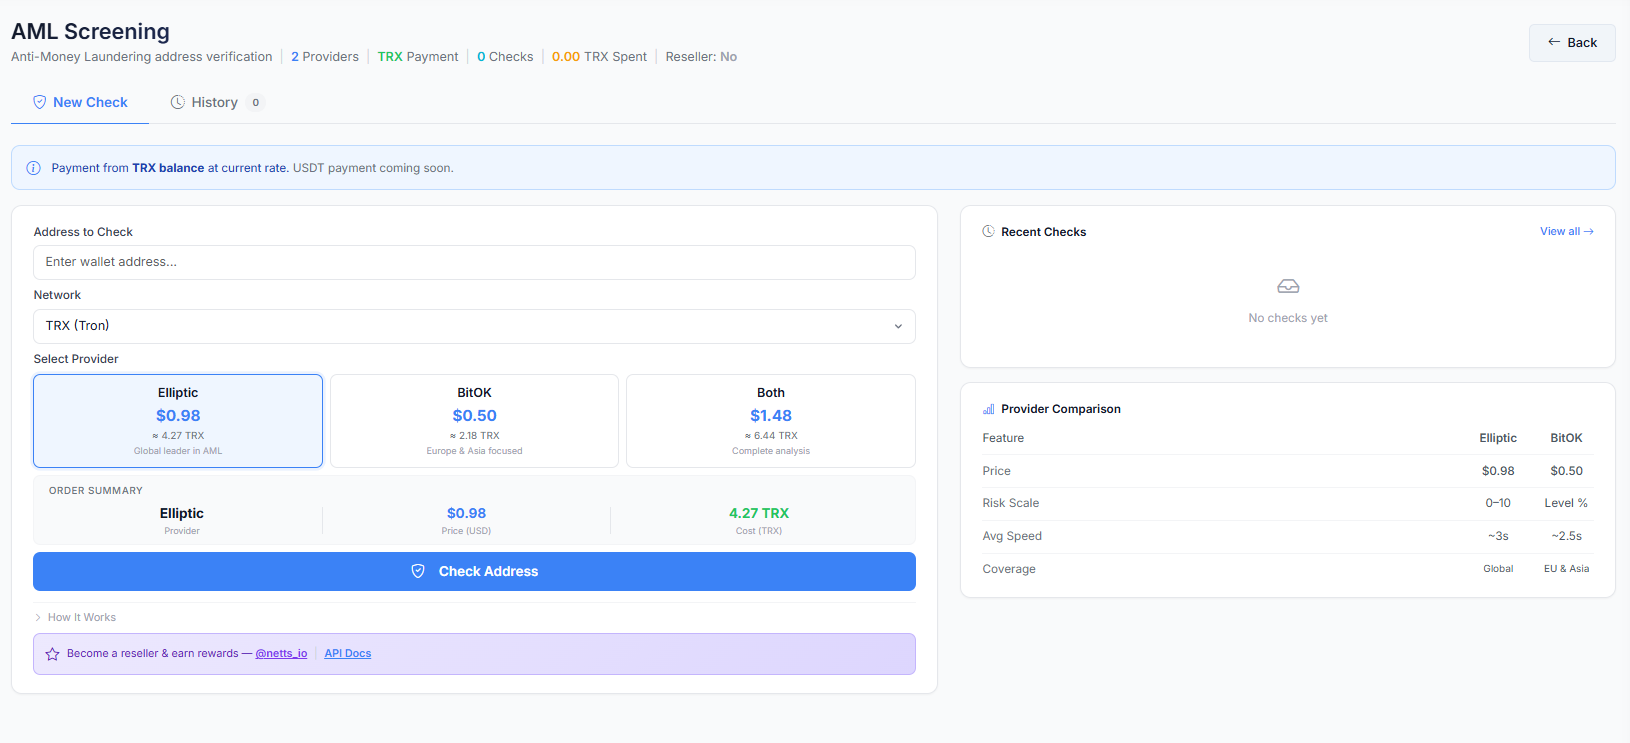
Смарт-контракты позволили автоматизировать сложные соглашения между несколькими сторонами, благодаря чему их использование вышло за рамки простых транзакций в блокчейнах.TRON опирается на эти основы, внедряя новые идеи, такие как модель аренды энергии (Energy rental model), которая повышает как эффективность, так и доступность сети. Netts API v2 демонстрирует, как передовые инструменты могут упростить этот процесс, позволяя разработчикам и бизнесу использовать такие расширенные возможности, как автоматическое делегирование и мониторинг производительности в реальном времени, не требуя при этом глубоких знаний в области блокчейна. AML-проверки, интегрированные в сервис:
По мере развития технологии блокчейн новые поколения будут опираться на фундаментальные технологии, которые сделали криптовалюту возможной. Эта криптоэкономическая, децентрализованная и автоматизированная природа, на разработку которой ушли годы исследований, заложила прочный фундамент для формирования будущей волны цифровых финансов. Революционная технология, сделавшая криптовалюту реальностью, продолжает развиваться, ежедневно появляются новые инновации, и блокчейн-революция только начинается.