क्रिप्टो घोटालों में सोशल इंजीनियरिंग (Social Engineering)
पिग-बुचरिंग, नकली सपोर्ट और भरोसे के छल प्रोटोकॉल उल्लंघनों की तुलना में कहीं अधिक क्रिप्टो चुराते हैं — जानें कि सोशल इंजीनियरिंग कैसे काम करती है और उपयोगकर्ता इसका मुकाबला कैसे कर सकते हैं।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
क्रिप्टोकरेंसी चुराने वाले हैकर की हॉलीवुड वाली पारंपरिक छवि कुछ ऐसी है: कीबोर्ड के सामने डार्क हुडी पहने बैठा एक व्यक्ति, जो पेरिफेरल फायरवॉल को तोड़ रहा है और अपने कोड की मदद से जटिल एन्क्रिप्शन एल्गोरिदम को हैक कर रहा है। साइबर अपराध कैसा दिखता है, यह उसका एक पूरी तरह से तकनीकी दृष्टिकोण है। असलियत अक्सर इससे कहीं अधिक साधारण — और सच कहें तो मानवीय होती है।
निश्चित रूप से, ऐसे तकनीकी हमले हैं जिन्हें कोई अंजाम दे सकता है, लेकिन अधिकांश क्रिप्टो ब्लॉकचेन को तोड़कर नहीं, बल्कि उपयोगकर्ता को तोड़कर चुराई जाती है। यह सोशल इंजीनियरिंग का दायरा है — गोपनीय जानकारी उगलवाने या ऐसे कदम उठाने के लिए लोगों को बरगलाना जो उनके अपने हित में नहीं होते। यह ज़ीरो-डे हैक्स के बारे में नहीं है, बल्कि पुराने आज़माए हुए चकमों, विश्वास के खेल और मानव मनोविज्ञान की कमज़ोरियों का फायदा उठाने के बारे में है।
डिजिटल एसेट्स की इस अनियंत्रित दुनिया में — जहां लेनदेन अपरिवर्तनीय होते हैं और लोग चाहें तो पुलिस या अदालतों की पहुंच से बाहर काम कर सकते हैं, और जहां गोपनीयता की बहुत अधिक कद्र होती है — इंसान ही सबसे कमज़ोर कड़ी होते हैं। स्कैमर्स जानते हैं कि किसी डिसेंट्रलाइज़्ड नेटवर्क को हैक करने में लगने वाली मेहनत किसी व्यक्ति के भरोसे, डर या लालच को हैक करने की तुलना में कहीं अधिक कठिन होती है। किसी भी तरह से, उपयोगकर्ता से दरवाज़ा खोलने का अनुरोध करके ही अंदर घुसने वाले ये दुर्भावनापूर्ण लोग तकनीक के बजाय इंसानी व्यवहार का फायदा उठाकर सबसे सुरक्षित सुरक्षा नियंत्रणों को भी बायपास कर देते हैं।
इस लेख में, हम वर्तमान में क्रिप्टो समुदाय को प्रभावित करने वाले सबसे आम सोशल इंजीनियरिंग तरीकों का विश्लेषण करेंगे, उन मनोवैज्ञानिक आधारों पर ध्यान केंद्रित करेंगे जिनका वे फायदा उठाते हैं, और उनसे बचाव के उपाय सुझाएंगे।
लॉन्ग कॉन और भरोसे का जाल
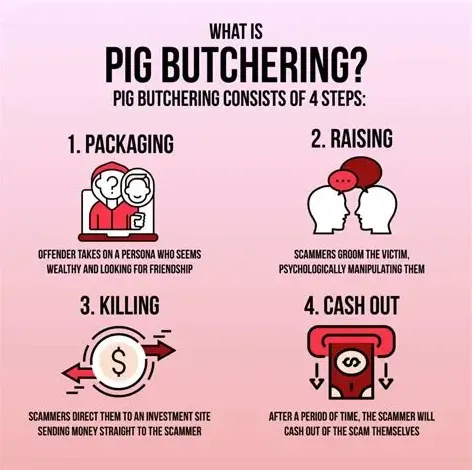
मंदारिन में "शा झू पान" या "पिग बुचरिंग" (pig butchering), सोशल इंजीनियरिंग के उन कई नए रूपों में से एक है जिसका उपयोग चीन के नेटिज़न्स अपने सामने आने वाली ऐसी योजनाओं का वर्णन करने के लिए करते हैं। यह रूपक इस प्रक्रिया की एक स्पष्ट तस्वीर पेश करता है: पीड़ित वह "सुअर" है जिसे अंत में सब कुछ लूटने यानी "हलाल" करने से पहले चापलूसी, दोस्ती और फर्जी निवेश रिटर्न के जरिए "मोटा" किया जाता है। जल्दबाज़ी वाले फ़िशिंग हमलों के विपरीत, यह एक लंबा खेल है जो जुड़ाव की मनोवैज्ञानिक चाहत और धीरे-धीरे संदेह को खत्म करने पर निर्भर करता है।
शुरुआती चरणों में यह अक्सर पूरी तरह हानिरहित लगता है — किसी गलत नंबर से आया मैसेज, सोशल मीडिया पर डायरेक्ट मैसेज या दोस्तों के ज़रिए कोई संपर्क। स्कैमर सीधे क्रिप्टो पर बात शुरू नहीं करता। इसके बजाय, वे एक रिश्ता बनाने की कोशिश करते हैं। वे खुद को एक सफल उद्यमी, या अकेलापन महसूस करने वाले या यात्रा करने वाले किसी पेशेवर के रूप में पेश कर सकते हैं।
हफ़्तों या महीनों में, वे पीड़ित के साथ एक वास्तविक रिश्ता विकसित कर लेते हैं। वे अपने खाने की तस्वीरें साझा करते हैं, अपने शौक पर चर्चा करते हैं और पीड़ित के व्यक्तिगत संघर्षों के प्रति सहानुभूति दिखाते हैं। इस चरण का उद्देश्य पीड़ित की सतर्कता को कम करना होता है। जिन लोगों से हम अक्सर संपर्क में रहते हैं, उन पर भरोसा करना एक जैविक मानवीय प्रवृत्ति है, खासकर यदि वह व्यक्ति हमारे जीवन में सचमुच रुचि रखता प्रतीत होता हो।
एक बार कुछ हद तक विश्वास हासिल कर लेने के बाद, स्कैमर्स आमतौर पर पैसों का ज़िक्र छेड़ते हैं — लेकिन सीधे तौर पर नहीं। वे बाज़ार में हुई अपनी किसी "बड़ी जीत" का लापरवाही से ज़िक्र कर सकते हैं या ट्रेडिंग मुनाफ़े से की गई किसी बेहद महंगी खरीदारी का स्क्रीनशॉट पोस्ट कर सकते हैं। जाल तब बिछता है जब पीड़ित इसमें रुचि दिखाता है। और कोई सेल्समैन बनने के बजाय, स्कैमर एक ऐसा मेंटॉर बन जाता है जो मदद करने के लिए बहुत उत्सुक नहीं दिखता: "मैं तुम्हें थोड़ा दिखा सकता हूं कि मैंने क्या किया था और उस तरीके ने काम किया था।" वे पीड़ित को एक फर्जी ट्रेडिंग प्लेटफॉर्म पर पैसे जमा करने का निर्देश देते हैं जो असली दिखता है और अक्सर लोकप्रिय एक्सचेंजों के इंटरफ़ेस की हूबहू नकल करता है।
धोखे को विश्वसनीय बनाने और एक "छोटी जीत" रचने के लिए, स्कैमर कभी-कभी यह चाल भी चलता है। वे पीड़ित से थोड़ी रकम लगाने का आग्रह करते हैं, और फिर उन्हें अपना पहला मुनाफ़ा निकालने के लिए कहते हैं। यह मनोवैज्ञानिक फंदा है। पीड़ित का दिमाग डोपामाइन से भर जाता है; सारे संदेह गायब हो जाते हैं, और उनकी जगह मुफ़्त पैसे की संभावना और अपने नए दोस्त के प्रति कृतज्ञता से भरा उत्साह ले लेता है। पीड़ित को लगता है कि यह सिस्टम वैध है, और वे पूरे विश्वास के साथ अपनी जीवन भर की जमा पूंजी इसमें लगा देते हैं। केवल तब जब वे उस भारी-भरकम राशि को निकालने का प्रयास करते हैं, उनका सामना वास्तविकता से होता है: उनके साथ धोखा हुआ है, और वह पैसा कंप्यूटर स्क्रीन पर केवल संख्याओं के रूप में मौजूद है, ठीक उनके उस गायब हो चुके दोस्त की तरह।
बचाव का तरीका: ऐसे गहरे भावनात्मक जुड़ाव से बरगलाए जाने से बचने के लिए, आपको खुद के प्रति सख्त होना होगा और अपने सामाजिक जीवन को वित्तीय निर्णयों से पूरी तरह अलग रखना होगा। सुनहरा नियम बेहद सरल है: इंटरनेट पर अजनबी लोग आपको अमीर नहीं बनाना चाहते। यदि आपका कोई नया ऑनलाइन दोस्त या रोमांटिक पार्टनर निवेश के बारे में बात करता है, तो तुरंत सतर्क हो जाएं। उनके द्वारा भेजी गई किसी भी तस्वीर का रिवर्स इमेज सर्च करें; स्कैमर्स अक्सर खूबसूरत मॉडल्स या लोकप्रिय इन्फ्लुएंसर्स की चुराई गई तस्वीरों का उपयोग करते हैं। बातचीत की शुरुआत में ही वीडियो चैट के लिए ज़ोर दें। किसी ऐसे प्लेटफ़ॉर्म पर पैसा लगाने के लिए कहा जाना, जो केवल सट्टेबाज़ी पर ही टिका हो, आपको सतर्क कर देना चाहिए। किसी ऐसे व्यक्ति से आमने-सामने मिले बिना कहीं भी कोई भी पैसा बिल्कुल ट्रांसफर न करें, जो यह दावा करता हो कि उसके पास आपको अमीर बनाने की ताकत है। यदि आपको कोई संदेह है, तो तुरंत अपने पैसे निकालने का प्रयास करें। यदि कोई बहाना बनाया जाता है, या पैसे निकालने के लिए किसी "टैक्स" की मांग की जाती है, तो तुरंत बातचीत बंद कर दें — यह एक स्कैम है।
अधिकार का जाल और संकट की जल्दबाज़ी
एक और प्रभावी तरीका अधिकार (अथॉरिटी) के आगे झुकने की जनता की स्वाभाविक प्रवृत्ति और संकट के समय इंसानों में घबराने की आदत का लाभ उठाना है। इसका इस्तेमाल करके, स्कैमर्स एक्सचेंजों, वॉलेट प्रदाताओं या सरकारी विभागों की सहायता टीम बनकर सामने आते हैं। यह रणनीति अत्यधिक चिंता की एक ऐसी मानसिक अराजक स्थिति पैदा करने पर निर्भर करती है जिसमें व्यक्ति की सोचने-समझने की क्षमता शिथिल हो जाती है।
मान लीजिए कि आप किसी दोस्त को USDT भेजने का प्रयास कर रहे हैं और किसी कारण से ट्रांजैक्शन अटका हुआ लगता है। आप सहायता नंबर खोजते हैं या इस समस्या के बारे में ट्वीट करते हैं। लगभग तुरंत ही, एक "मददगार" अकाउंट जवाब देता है या आपको एक ऐसा फ़ोन नंबर मिल जाता है जो आधिकारिक प्रतीत होता है। दूसरी तरफ की आवाज़ पेशेवर, शांत और आधिकारिक होती है। वे कहते हैं कि आपका पैसा "अटक" गया है या आपका अकाउंट "कंप्रोमाइज़" हो गया है और आपके पास जो कुछ भी बचा है उसे बचाने के लिए आपको तुरंत कार्रवाई करनी होगी।
और यह जल्दबाज़ी असली नहीं होती, बल्कि यह आप पर बिना सोचे-समझे कुछ करने का दबाव बनाने के लिए होती है। वह "सपोर्ट एजेंट" आपको रिमोट डेस्कटॉप सॉफ़्टवेयर डाउनलोड करने का निर्देश दे सकता है ताकि वह समस्या को "ठीक" कर सके, या आपका सीड फ़्रेज़ मांग सकता है ताकि वह "सत्यापित" कर सके कि वॉलेट आपका ही है। आपको भी अपने पैसे खोने का डर होता है, और यह व्यक्ति बुद्धिमान लगता है, इसलिए आप निर्देशों का पालन करने लगते हैं। कोई भी वास्तविक सहायता एजेंट कभी भी आपका सीड फ़्रेज़ नहीं मांगेगा, न ही आपके कंप्यूटर तक रिमोट एक्सेस की मांग करेगा।
अब इस टूल में एक बेहद खतरनाक नया आयाम जुड़ गया है — डीपफेक तकनीक। अब जालसाज सीईओ या अन्य भरोसेमंद उच्च अधिकारियों की आवाज़ की नकल करने के लिए एआई का इस्तेमाल कर रहे हैं, जो ऐसे वॉइसमेल छोड़ते हैं और यहां तक कि लाइव कॉल करते हैं जिन्हें सीईओ के सामान्य डिवाइस से की गई कॉल से अलग पहचानना असंभव होता है। यह अथॉरिटी बायस (प्राधिकार पूर्वाग्रह) का अगला स्तर है। यदि आप किसी जाने-माने व्यक्ति को किसी पते पर पैसे भेजने के लिए कहते हुए सुनते हैं जो किसी "गिवअवे" या "आपातकालीन अपग्रेड" के लिए है, तो आपका दिमाग स्वाभाविक रूप से उन पर विश्वास करने के लिए प्रेरित हो जाता है।
बचाव का तरीका: प्राधिकार-आधारित हमलों का एकमात्र प्रभावी तोड़ आने वाले सभी संपर्कों के प्रति "ज़ीरो-ट्रस्ट" का रवैया अपनाना है। यदि कोई आपको फोन करके आपके बैंक या क्रिप्टो एक्सचेंज से होने का दावा करता है, तो जवाब न दें; फोन काट दें। यदि आपको कोई ईमेल मिलता है जिसमें कहा गया है कि आपका अकाउंट लॉक हो गया है, तो लिंक पर क्लिक न करें। इसके बजाय, अपने बुकमार्क के ज़रिए आधिकारिक वेबसाइट पर जाएं — सर्च इंजन या मैसेज में दिए गए लिंक पर क्लिक करके नहीं — और उनके असली माध्यमों से सपोर्ट टीम से संपर्क करें। यह मत भूलिए कि वास्तविक संगठन तुरंत सब कुछ खत्म करने की मुद्रा में काम नहीं करते हैं और वे कभी भी आपसे लाइन पर बने रहने या सेकंडों में जवाब देने की मांग नहीं करते कि अन्यथा आप अपने पैसे खो देंगे। जहां तक सीड फ़्रेज़ का सवाल है, उन्हें किसी भौतिक तिजोरी के संयोजन (कॉम्बिनेशन) की तरह समझें: ऐसी कोई तकनीकी या अन्य स्थिति नहीं होती जहां किसी एजेंट को आपकी मदद करने के लिए उस संयोजन की आवश्यकता पड़े। यदि वे इसे मांगते हैं, तो वे आपको मूर्ख बना रहे हैं।
अनदेखा हस्ताक्षर और अप्रूवल फ़िशिंग
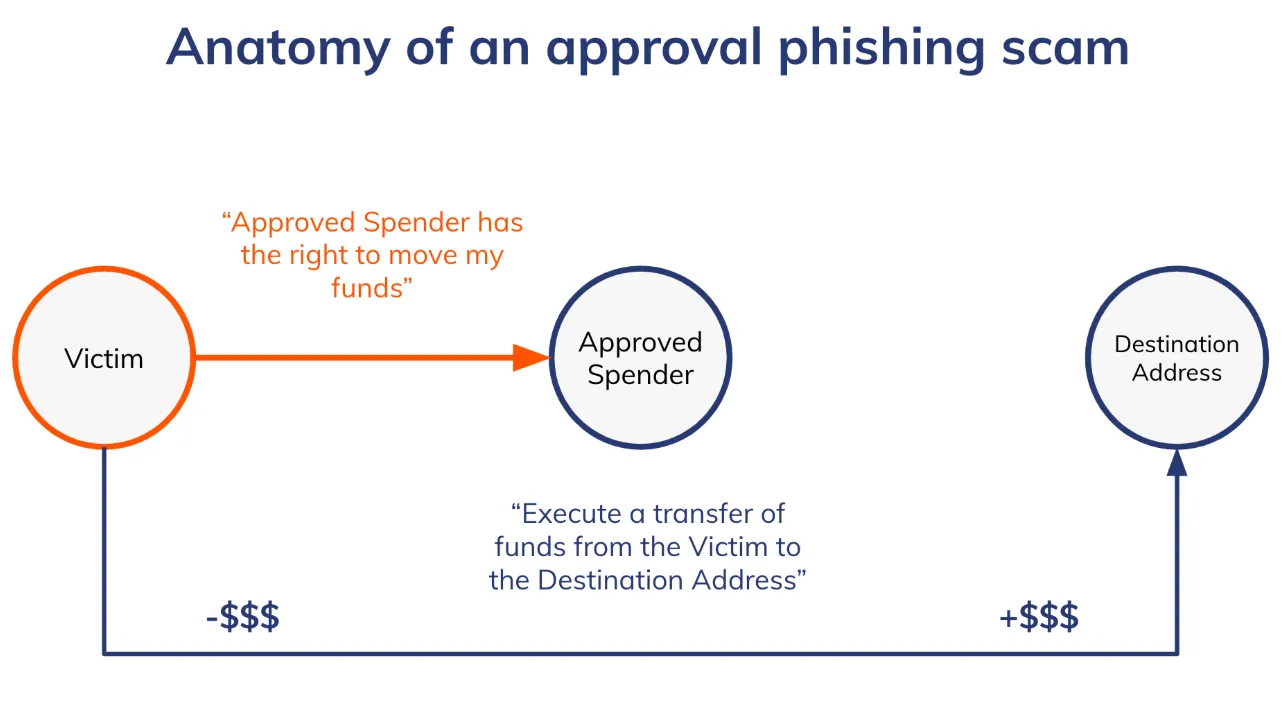
जैसे-जैसे क्रिप्टो स्पेस डिसेंट्रलाइज़्ड फ़ाइनेंस (DeFi) की ओर बढ़ा, स्कैमर्स ने स्मार्ट कॉन्ट्रैक्ट्स के काम करने के जटिल तरीके का फायदा उठाकर खुद को उसी अनुसार ढाल लिया। यह तरीका, जिसे "अप्रूवल फ़िशिंग" (approval phishing) या "ड्रेनर" (drainer) हमला भी कहा जाता है, विशेष रूप से उपयोगकर्ता की इस तकनीकी अज्ञानता का लाभ उठाता है कि वे वास्तव में किस चीज़ को अधिकृत कर रहे हैं।
इस मामले में, उपयोगकर्ता किसी ऐसी साइट पर पहुंच सकता है जो किसी लोकप्रिय NFT मार्केटप्लेस या DeFi प्रोटोकॉल के बिल्कुल समान दिखती है। उन्हें मुफ़्त "एयरड्रॉप" (उद्योग में मुफ़्त टोकन के लिए इस्तेमाल किया जाने वाला शब्द) या किसी विशेष "मिंटिंग" अवसर के वादे से लुभाया जा सकता है। यह साइट उपयोगकर्ता से अपना वॉलेट कनेक्ट करने और इनाम का दावा करने के लिए तैयार होने पर ट्रांजैक्शन पर हस्ताक्षर करने का अनुरोध करती है।
वॉलेट के अंदर आने वाला पॉप-अप अक्सर तकनीकी भाषा का एक जटिल जंजाल होता है। नियमों और शर्तों को बिना पढ़े सीधे "I Agree" पर क्लिक करने की वर्षों की आदत के शिकार अधिकांश उपयोगकर्ता बड़े से "Confirm" बटन पर क्लिक करके अपना इनाम पाना चाहेंगे। लेकिन वे किसी सामान्य लॉगिन मैसेज पर हस्ताक्षर नहीं कर रहे होते हैं। यह आमतौर पर एक "SetApprovalForAll" फ़ंक्शन या "Permit" हस्ताक्षर होता है। आसान शब्दों में कहें तो: यह हस्ताक्षर स्कैमर के स्मार्ट कॉन्ट्रैक्ट को उपयोगकर्ता के वॉलेट से किसी विशेष संपत्ति (जैसे USDT या NFT) को बिना किसी अतिरिक्त पुष्टि के पूरी तरह से ट्रांसफर करने का खुला अधिकार दे देता है।
यहाँ मनोविज्ञान लालच (मुफ़्त एयरड्रॉप) और तकनीकी इंटरफ़ेस के प्रति "सीखी हुई बेबसी" दोनों का मेल है। उपयोगकर्ता सोचते हैं कि चूँकि उनके पास अभी भी उनका सीड फ़्रेज़ है, इसलिए वे अपने पैसे वापस पा सकते हैं। जो वे नहीं समझते वह यह है कि एक डिजिटल हस्ताक्षर चाबियां सौंपने जितना ही हानिकारक हो सकता है। स्कैमर को आपका सीड फ़्रेज़ जानने की बिल्कुल ज़रूरत नहीं है, खासकर तब जब आपने अनजाने में एक ऐसे अनुमति पत्र पर हस्ताक्षर कर दिए हैं जो उसे आपकी तिजोरी खाली करने की छूट देता है।
बचाव का तरीका: ऐसी अप्रूवल फ़िशिंग से बचाव का तरीका यह है कि वॉलेट द्वारा दी जाने वाली अनुमतियों को लेकर अपनी धारणा बदली जाए। किसी वॉलेट हस्ताक्षर को कभी भी "लॉगिन" या "पुष्टि" बटन दबाने जैसा न समझें। यह ब्लॉकचेन पर एक नोटरीकृत कानूनी अनुबंध की तरह है। किसी भी लेनदेन की पुष्टि करने से पहले, हमेशा उसके विवरण पढ़ें। "Approve," "SetApprovalForAll," या "Permit" जैसे शब्दों पर ध्यान दें। यदि आप किसी मुफ़्त वस्तु का दावा करने का प्रयास कर रहे हैं और वह लेन-देन आपके USDT या अन्य टोकन तक पहुंच की अनुमति मांगता है, तो उसे अस्वीकार कर दें। इससे बचने का एक तरीका "बर्नर" (burner) वॉलेट का उपयोग करना है — एक ऐसा वॉलेट जिसमें आप केवल बहुत कम धनराशि रखते हैं, जिसका उपयोग केवल नई या संदिग्ध साइटों के लिए किया जाता है। यह एक फ़ायरवॉल बनाता है — यदि आप कोई गलती करते हैं और किसी दुर्भावनापूर्ण अनुबंध पर हस्ताक्षर कर भी देते हैं, तो स्कैमर केवल आपके बर्नर वॉलेट में मौजूद मामूली राशि ही ले सकता है, आपकी पूरी बचत नहीं। इसके अलावा ऐसे ब्राउज़र एक्सटेंशन का उपयोग करें जो लेनदेन डेटा को इंसानों द्वारा पढ़ी जा सकने वाली चेतावनियों में बदलते हैं, और आपको बताते हैं कि कहीं कोई हस्ताक्षर वॉलेट ड्रेनर जैसा तो नहीं लग रहा है।
पैटर्न मैचिंग की चूक और एड्रेस पॉइज़निंग
सबसे कपटी हैक्स में से एक मानव मस्तिष्क द्वारा जानकारी को तेज़ी से प्रोसेस करने के तरीके पर निर्भर करता है। जब उपयोगकर्ता क्रिप्टोकरेंसी के पते कॉपी और पेस्ट करते हैं, तो वे शायद ही कभी यह सुनिश्चित करने के लिए उन सभी बेतरतीब अंकों और अक्षरों को पूरा पढ़ते हैं कि पता सही है या नहीं। इसके बजाय, वे आमतौर पर पहले चार या पांच अक्षरों और अंतिम चार या पांच अक्षरों को ही देखते हैं। स्कैमर्स इस मानसिक शॉर्टकट को समझते हैं — और "एड्रेस पॉइज़निंग" (address poisoning) के ज़रिए इसका फायदा उठाते हैं।
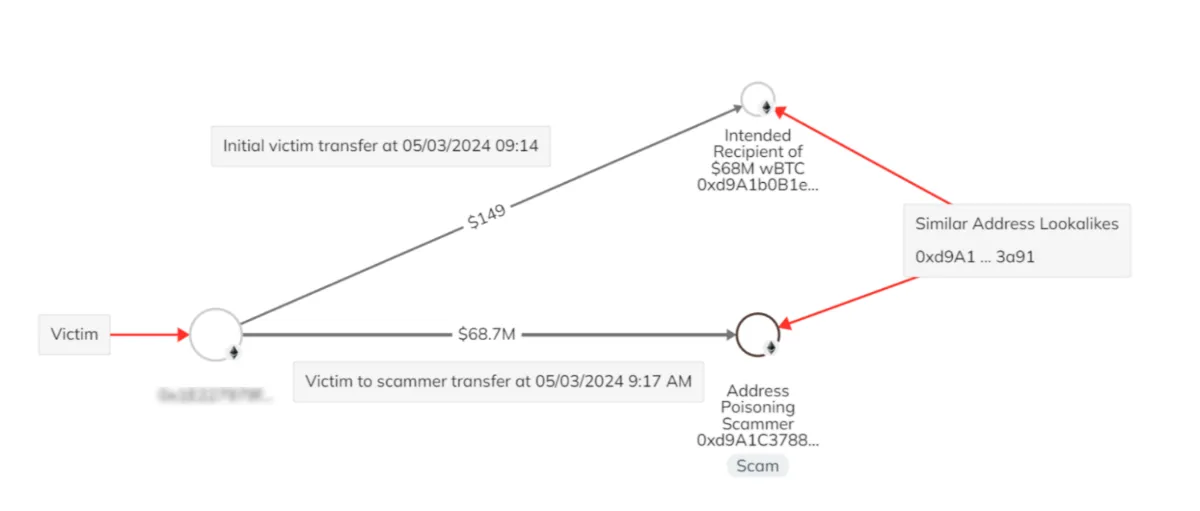
इस घोटाले में, धोखेबाज़ उन लोगों के लिए ब्लॉकचेन पर नज़र रखता है जो वर्तमान में सक्रिय हैं। जब वे किसी उपयोगकर्ता को कोई ट्रांसफर करते हुए देखते हैं — मान लीजिए, अपने निजी कोल्ड वॉलेट में बड़ी मात्रा में USDT भेजते हुए — तो स्कैमर ऐसे सॉफ़्टवेयर का उपयोग करता है जो एक ऐसा "वैनिटी एड्रेस" उत्पन्न कर सकता है जो मूल पते से काफी मिलता-जुलता हो। इस नकली पते के पहले और अंतिम अक्षर वास्तविक पते के समान होंगे, लेकिन बीच के अक्षर भिन्न होंगे।
उस मिलते-जुलते पते को बनाने के बाद, धोखेबाज़ उस नकली पते से पीड़ित के वॉलेट में 0 USDT (या उस राशि के करीब) का ट्रांजैक्शन भेजता है। यह ट्रांजैक्शन अब पीड़ित के इतिहास (history) में दिखाई देने लगता है। फिर अगली बार जब पीड़ित अपने कोल्ड वॉलेट में USDT भेजना चाहता है, तो वह हिस्ट्री खोल सकता है और सबसे हालिया पता कॉपी कर सकता है क्योंकि संभवतः यही उसने पिछली बार इस्तेमाल किया था। जब तक शुरुआत और अंत उनके याद रखे हुए पैटर्न से मेल खाते हैं, वे बदलाव पर ध्यान नहीं देते। वे लेनदेन शुरू करते हैं, हमेशा की तरह USDT फ़ीस चुकाते हैं और सीधे स्कैमर के वॉलेट रूपी ब्लैक होल में रकम जमा कर देते हैं।
यह "असावधानी जनित अंधापन" (inattentional blindness) और सबसे आसान रास्ते का फायदा उठाना है। पारंपरिक अर्थों में पीड़ित को व्यवस्थित रूप से "हैक" नहीं किया जाता; बल्कि उन्हें खुद को ही हैक करने के लिए बरगलाया जाता है। इस मामले में स्कैमर का सिद्धांत होता है: कोई ध्यान नहीं देगा; हम आलस्य और स्वतः पूर्ण होने वाले पैटर्न पर भरोसा कर रहे हैं।
बचाव का तरीका: एड्रेस पॉइज़निंग का जवाब केवल सत्यापन (validation) है। अपने लेन-देन इतिहास से कभी भी कोई पता कॉपी न करें! यह एक सार्वजनिक लेज़र है जिस पर कोई भी लिख सकता है — जिसमें स्कैमर्स भी शामिल हैं। सत्यापन करते समय आपको कभी भी किसी पते के केवल पहले या अंतिम कुछ अक्षरों पर भरोसा नहीं करना चाहिए। उस स्ट्रिंग के बीच के किसी यादृच्छिक क्रम की जांच करें, या बेहतर होगा कि हर एक अक्षर की जांच करें। ऐसा करने का सबसे अच्छा तरीका अपने वॉलेट में एड्रेस बुक सुविधा का उपयोग करना है। अपने विश्वसनीय पतों को व्हाइटलिस्ट करें। आप पतों को अलग-अलग नाम भी दे सकते हैं। इस तरह आप किसी संदिग्ध लॉग के बजाय किसी विश्वसनीय स्थान को चुन सकेंगे।
ज़ीरो-ट्रस्ट की दुनिया में सुरक्षित रहें
इन सभी रणनीतियों में जो समानता है वह यह है कि वे इंसानी ऑपरेटिंग सिस्टम को हैक करके तकनीकी सुरक्षा को ध्वस्त करती हैं। चाहे वह किसी रोमांस स्कैम का भावनात्मक खिंचाव हो, हेल्प डेस्क का स्वांग रचने वाले द्वारा बनाया गया झूठा दबाव हो, किसी घटिया कॉन्ट्रैक्ट का जानबूझकर रचा गया जटिल भ्रमजाल हो या एड्रेस पॉइज़निंग हमले में धोखा देने वाली दृश्य समानता हो — यह सब किसी व्यक्ति को बरगलाने और अपने ही ख़िलाफ़ काम करवाने के बारे में है।
बचाव के लिए मानसिकता में बदलाव की आवश्यकता होती है। वित्त की पारंपरिक दुनिया में, बैंक एक सुरक्षा जाल के रूप में काम करते हैं, जो अनधिकृत शुल्कों के प्रति सचेत करते हैं और उन्हें उलट देते हैं। क्रिप्टो में, आप खुद ही बैंक हैं। शिकायत करने के लिए कोई धोखाधड़ी विभाग नहीं है, और लेनदेन को कभी वापस नहीं लिया जा सकता। इस स्वतंत्रता के साथ, सदैव सतर्क रहने का दायित्व भी आता है। थोड़ा ठहरें। यदि कोई ऑफ़र बहुत जल्दबाज़ी वाला लगता है, तो संभवतः यह एक घोटाला है। जब कोई अजनबी हद से ज़्यादा मददगार हो, तो संभवतः कोई चाल है। यदि कोई सौदा ज़रूरत से ज़्यादा जटिल लगता है, तो संभवतः उसमें खोट है।
इन चकमों को समझकर, आप एक आसान शिकार बनने के बजाय एक सतर्क उपयोगकर्ता बन जाते हैं। ब्लॉकचेन सुरक्षित है, आपको हमेशा इसके सामाजिक पहलू पर नज़र रखनी होगी। अपने दिमाग की सुरक्षा उसी तरह करें जैसे आप अपनी प्राइवेट कीज़ की करते हैं।
दक्षता और अपने क्रिप्टो के प्रति स्मार्ट होने के संदर्भ में, आपको न केवल अपने लेन-देन को सुरक्षित करना आना चाहिए बल्कि उनके काम करने के तरीके को भी समझना चाहिए। TRON नेटवर्क के सक्रिय उपयोगकर्ताओं के लिए, Netts USDT Transfer Calculator आपके पैसों की बचत करने वाला एक अनिवार्य टूल है। TRON पर सभी USDT ट्रांसफ़र में Energy और Bandwidth जैसे कुछ नेटवर्क संसाधनों की खपत होती है। यदि किसी उपयोगकर्ता के वॉलेट में TRX नहीं है, तो नेटवर्क ऊर्जा का भुगतान करने के लिए उसके आखिरी TRX को बर्न कर देगा, जिसकी लागत आम तौर पर 14-20 गुना अधिक होती है।
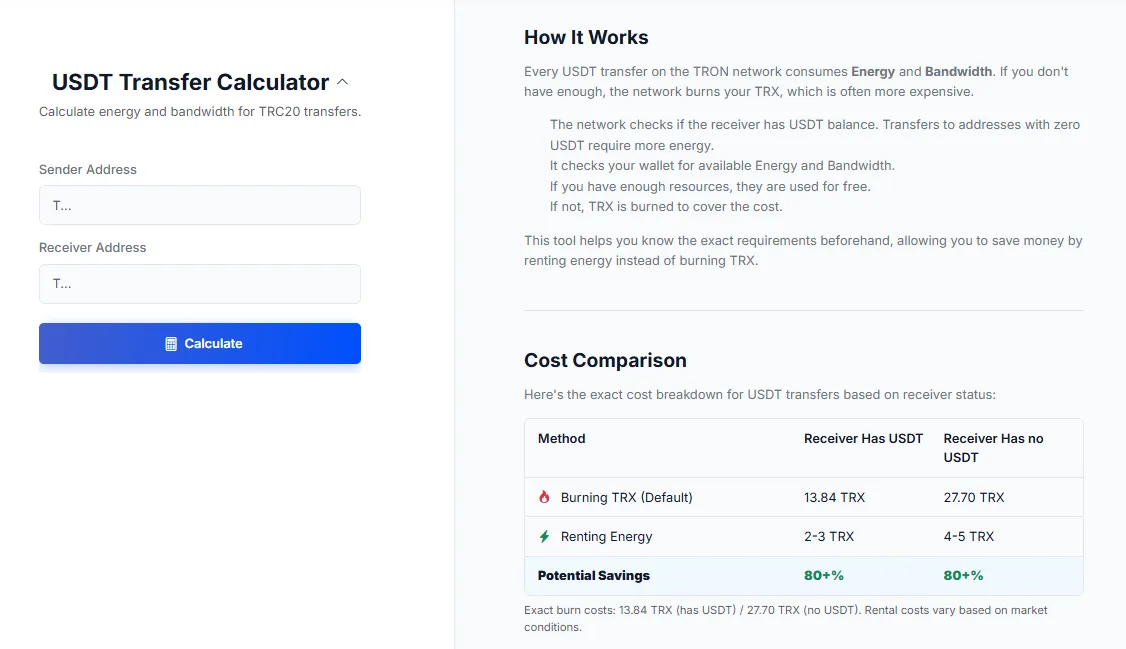
Netts टूल उपयोगकर्ता को भेजने के लिए आवश्यक संसाधनों की सटीक मात्रा का अनुमान लगाने के लिए प्रेषक का पता और प्राप्तकर्ता का पता दर्ज करने की सुविधा देता है। यह एक महत्वपूर्ण लागत विसंगति को उजागर करता है: सकारात्मक USDT बैलेंस वाले प्राप्तकर्ता को ट्रांसफर करने पर लगभग 13.84 TRX बर्न होते हैं, जबकि कोल्ड वॉलेट (यानी, ऐसा पता जिसमें कोई USDT नहीं है) में ट्रांसफर से जुड़ी कम्प्यूटेशनल लागत बहुत अधिक होती है, जिससे लगभग 27.70 TRX बर्न होते हैं। इस कैलकुलेटर (और डेवलपर्स के लिए उपलब्ध API) के साथ, उपयोगकर्ता यह जान सकते हैं कि Energy किराए पर लेने का सही समय क्या है। आपको बता दें कि Energy किराए पर लेने में केवल 2-3 या 4-5 TRX खर्च होते हैं, जिससे केवल TRX बर्न करने की तुलना में 80% से अधिक की बचत होती है। यह त्वरित जांच सुनिश्चित करती है कि आप त्वरित ट्रांसफर बनाए रखते हुए नेटवर्क फ़ीस का अधिक भुगतान न करें।