Kỹ thuật thao túng tâm lý trong các vụ lừa đảo tiền mã hóa
Lừa đảo "mổ lợn", hỗ trợ giả mạo và các chiêu trò lừa lòng tin chiếm đoạt nhiều tiền mã hóa hơn cả các lỗ hổng giao thức — cách thức hoạt động của tấn công phi kỹ thuật và cách người dùng có thể phòng tránh.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Hình ảnh rập khuôn về một hacker đánh cắp tiền mã hóa thường thấy trong các bộ phim Hollywood: một bóng người mặc áo trùm đầu tối màu ngồi trước bàn phím, vượt qua các tường lửa ngoại vi và bẻ khóa các thuật toán mã hóa phức tạp bằng những dòng mã tự viết. Đó là một cái nhìn thuần túy kỹ thuật về tội phạm mạng. Sự thật thường tầm thường hơn nhiều – và thành thật mà nói, nó mang tính con người hơn.
Chắc chắn là có những cuộc tấn công kỹ thuật có thể thực hiện được, nhưng phần lớn tiền mã hóa bị đánh cắp không phải bằng cách bẻ khóa blockchain mà bằng cách "bẻ khóa" người dùng. Đây là lĩnh vực của social engineering (tấn công phi kỹ thuật) — phương pháp thao túng con người để họ tiết lộ thông tin bảo mật hoặc thực hiện các hành động không có lợi cho chính họ. Nó không liên quan đến các lỗ hổng zero-day, mà là những mánh khóe cũ kỹ, những trò lừa đảo chiếm lòng tin và việc nắm bắt các điểm mù trong tâm lý con người.
Trong bối cảnh "miền Tây hoang dã" của tài sản kỹ thuật số — nơi các giao dịch không thể đảo ngược và mọi người có thể hoạt động ngoài tầm với của cảnh sát hoặc tòa án nếu họ muốn, và tính ẩn danh được đề cao — con người chính là mắt xích yếu nhất. Những kẻ lừa đảo biết rằng công sức bỏ ra để hack một mạng lưới phi tập trung khó hơn nhiều so với việc hack vào lòng tin, nỗi sợ hãi hoặc lòng tham của một người. Dù bằng cách nào, chỉ bằng việc yêu cầu người dùng tự mở cửa, những kẻ xấu này đã vượt qua cả những biện pháp kiểm soát an ninh chặt chẽ nhất nhờ vào việc khai thác hành vi con người thay vì công nghệ.
Trong bài viết này, chúng ta sẽ phân tích các phương thức social engineering phổ biến nhất hiện đang ảnh hưởng đến cộng đồng tiền mã hóa, tập trung vào các nền tảng tâm lý mà chúng khai thác và đề xuất các cách để phòng chống.
Những cú lừa dài hạn và Bẫy lòng tin
“Sha zhu pan,” hay “mổ bụng lợn” trong tiếng Quan Thoại, là một trong nhiều hình thức social engineering mới mà cư dân mạng ở Trung Quốc sử dụng để mô tả các thủ đoạn mà họ gặp phải.
Phép ẩn dụ này mô tả rõ nét quy trình: nạn nhân là "con lợn" được "vỗ béo" bằng những lời nịnh hót, tình bạn và lợi nhuận đầu tư giả tạo trước khi bị "mổ thịt" để chiếm đoạt toàn bộ tài sản. Không giống như các hoạt động lừa đảo chiếm đoạt nhanh (phishing), đây là một cuộc chơi dài hơi dựa trên việc khai thác nhu cầu tâm lý muốn kết nối và sự bào mòn dần tính hoài nghi.
Giai đoạn đầu thường có vẻ vô hại — một tin nhắn nhầm số, một tin nhắn trực tiếp trên mạng xã hội hoặc thậm chí là một cuộc gặp gỡ thông qua bạn bè. Kẻ lừa đảo không đề cập ngay đến tiền mã hóa. Thay vào đó, chúng tìm cách thiết lập một mối quan hệ. Chúng có thể giả làm một doanh nhân thành đạt, hoặc một chuyên gia đang cô đơn hoặc đang đi du lịch.
Qua nhiều tuần hoặc nhiều tháng, chúng xây dựng một mối quan hệ thực sự với nạn nhân. Chúng trao đổi ảnh về các bữa ăn, trò chuyện về sở thích và đồng cảm với những khó khăn cá nhân từ lâu của nạn nhân. Giai đoạn này nhằm hạ thấp hàng rào phòng thủ của nạn nhân. Con người có một bản năng sinh học là tin tưởng những người mà chúng ta tiếp xúc thường xuyên, đặc biệt là nếu người đó có vẻ thực sự quan tâm đến cuộc sống của chúng ta.
Sau khi đã có được sự tin tưởng nhất định, những kẻ lừa đảo thường sẽ đề cập đến tiền bạc – nhưng không theo cách trực tiếp. Chúng có thể tình cờ nhắc đến một "vụ thắng lớn" trên thị trường hoặc đăng ảnh chụp màn hình một món đồ xa xỉ mua được từ lợi nhuận giao dịch. Cái bẫy được giăng ra khi nạn nhân tỏ vẻ quan tâm. Thay vì đóng vai một người bán hàng, kẻ lừa đảo đóng vai một người cố vấn tỏ vẻ không quá mặn mà trong việc giúp đỡ: “Tôi sẽ chỉ cho bạn những gì tôi đã làm và cách đó có vẻ hiệu quả.” Chúng hướng dẫn nạn nhân nạp tiền vào một nền tảng giao dịch giả mạo trông như thật, thường mô phỏng giao diện của các sàn giao dịch phổ biến.
Để làm cho vụ lừa đảo thêm thuyết phục và tạo ra một "chiến thắng nhỏ", kẻ lừa đảo đôi khi cũng dàn dựng điều này. Chúng thúc giục con mồi đầu tư một khoản tiền khiêm tốn, sau đó cho phép họ rút khoản lợi nhuận đầu tiên.
Đây chính là cái bẫy tâm lý. Não bộ của nạn nhân tràn ngập dopamine; mọi nghi ngờ tan biến, thay vào đó là sự phấn khích tột độ trước viễn cảnh nhận được tiền miễn phí và lòng biết ơn đối với người bạn mới. Nạn nhân tin rằng trò lừa đảo này là hợp pháp, và cuối cùng họ dồn toàn bộ số tiền tiết kiệm cả đời vào đó với sự tin tưởng tuyệt đối. Chỉ đến khi cố gắng rút số tiền khổng lồ đó, họ mới phải đối mặt với thực tại: rằng họ đã bị lừa bởi danh tính giả (catfished), và số tiền đó chỉ tồn tại dưới dạng những con số trên màn hình máy tính, hệt như người bạn ảo đã biến mất của họ.Cách đối phó: Để tránh bị thao túng bởi mối liên kết cảm xúc sâu sắc như vậy, bạn phải nghiêm khắc với bản thân và tách biệt hoàn toàn đời sống xã hội khỏi các quyết định tài chính. Quy tắc vàng rất đơn giản: những người lạ trên internet không hề muốn giúp bạn làm giàu. Nếu bạn có một người bạn trực tuyến mới hoặc một đối tượng hẹn hò đang nói về chuyện đầu tư, hãy cảnh giác ngay lập tức. Hãy tìm kiếm hình ảnh đảo ngược đối với bất kỳ bức ảnh nào họ gửi; những kẻ lừa đảo thường sử dụng ảnh đánh cắp của các người mẫu xinh đẹp hoặc những người có sức ảnh hưởng nổi tiếng. Hãy yêu cầu gọi video sớm trong quá trình tìm hiểu. Việc bị yêu cầu nạp tiền vào một nền tảng mà nếu nó có tồn tại thì cũng chỉ phát triển dựa trên sự đầu cơ, điều này sẽ khiến bạn phải cân nhắc kỹ lưỡng. Tuyệt đối không chuyển bất kỳ khoản tiền nào — dù là bao nhiêu — đi bất cứ đâu nếu chưa gặp mặt trực tiếp người khẳng định rằng họ có khả năng giúp bạn làm giàu. Nếu bạn nghi ngờ, hãy thử rút tiền của mình. Nếu có bất kỳ lý do thoái thác nào, hoặc yêu cầu phải đóng một khoản "thuế" để rút tiền, hãy ngừng mọi liên lạc — đó chắc chắn là một vụ lừa đảo.
Bẫy Quyền lực và Sự khẩn cấp của Khủng hoảng
Một thủ đoạn tinh vi khác là đánh vào khuynh hướng tự nhiên của công chúng là tuân thủ quyền lực, và xu hướng hoảng loạn của con người giữa một cuộc khủng hoảng. Lợi dụng điều này, những kẻ lừa đảo mạo danh đội ngũ hỗ trợ của các sàn giao dịch, nhà cung cấp ví hoặc thậm chí là các cơ quan chính phủ.
Chiến lược này dựa trên việc tạo ra một trạng thái hỗn loạn về mặt tâm lý với sự lo âu tột độ, khiến khả năng suy nghĩ của một người trở nên tê liệt.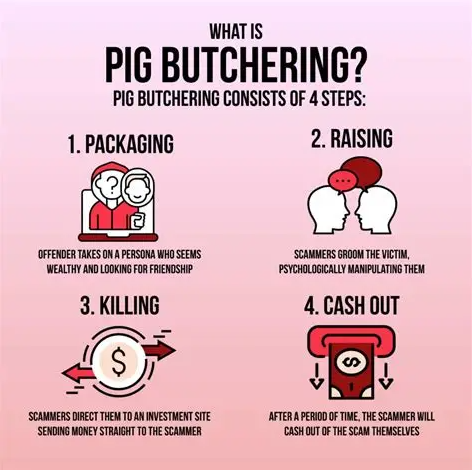
Giả sử bạn đang cố gắng gửi USDT cho một người bạn và vì lý do nào đó, giao dịch dường như bị chặn. Bạn tìm kiếm số điện thoại hỗ trợ hoặc đăng tweet về vấn đề này. Gần như ngay lập tức, một tài khoản "nhiệt tình" phản hồi hoặc bạn tình cờ tìm thấy một số điện thoại có vẻ là chính thức. Giọng nói ở đầu dây bên kia rất chuyên nghiệp, bình tĩnh và đầy uy quyền. Họ nói rằng tiền của bạn đang bị "kẹt" hoặc tài khoản của bạn đã bị "xâm nhập" và bạn phải hành động nhanh chóng để bảo vệ tài sản của mình.
Sự khẩn cấp này không có thật, nó được tạo ra để gây áp lực buộc bạn phải thực hiện hành động mà không kịp suy nghĩ. "Nhân viên hỗ trợ" có thể hướng dẫn bạn tải xuống phần mềm điều khiển máy tính từ xa để anh ta có thể "khắc phục" sự cố, hoặc yêu cầu bạn cung cấp cụm từ khôi phục (seed phrase) để anh ta có thể "xác minh" quyền sở hữu ví của bạn. Bạn cũng đang lo sợ mất tiền, và người này nghe có vẻ hiểu biết, vì vậy bạn làm theo hướng dẫn. Không có nhân viên hỗ trợ thực thụ nào yêu cầu cụm từ khôi phục của bạn hoặc yêu cầu quyền truy cập từ xa vào máy tính của bạn.
Hiện nay, công cụ này đã có thêm một lớp mới đầy đáng sợ: công nghệ Deepfake. Giờ đây, những kẻ lừa đảo rõ ràng có thể sử dụng AI để giả mạo giọng nói của các CEO hoặc các giám đốc điều hành cấp cao khác mà người dùng tin tưởng, để lại tin nhắn thoại và thậm chí thực hiện các cuộc gọi trực tiếp không thể phân biệt được với các cuộc gọi từ thiết bị thông thường của CEO. Đây là sự thao túng dựa trên tâm lý tin tưởng vào uy quyền (authority bias) được nâng lên một tầm cao mới. Nếu bạn nghe thấy một nhân vật nổi tiếng bảo bạn gửi tiền đến một địa chỉ để tham gia "chương trình tặng quà" (giveaway) hoặc "nâng cấp khẩn cấp", bộ não của bạn theo bản năng sẽ tin tưởng họ.
Cách đối phó: Liều thuốc giải hiệu quả duy nhất cho các cuộc tấn công dựa trên uy quyền là thái độ "không tin tưởng tuyệt đối" (zero-trust) đối với mọi thông tin liên lạc gửi đến. Nếu ai đó gọi cho bạn và tự xưng là người từ ngân hàng hoặc sàn giao dịch tiền mã hóa, đừng trả lời; hãy dập máy.
Nếu bạn nhận được email thông báo rằng tài khoản của mình bị khóa, đừng nhấp vào liên kết đó. Thay vào đó, hãy truy cập trang web chính thức thông qua dấu trang (bookmark) của riêng bạn – chứ không phải bằng cách nhấp vào liên kết trên công cụ tìm kiếm hoặc trong tin nhắn – và liên hệ với bộ phận hỗ trợ qua kênh chính thống của họ. Đừng quên rằng các tổ chức uy tín không làm việc theo kiểu ép buộc thời gian thực và không bao giờ yêu cầu bạn phải giữ máy liên tục, hoặc thúc ép bạn phải phản hồi trong vòng vài giây nếu không sẽ bị mất tiền. Đối với cụm từ khôi phục (seed phrase), hãy coi chúng như mã số của một két sắt vật lý: không có tình huống nào, dù là về mặt kỹ thuật hay bất kỳ lý do gì, mà một nhân viên hỗ trợ lại cần mã số đó để giúp đỡ bạn. Nếu họ yêu cầu, nghĩa là họ đang coi bạn là kẻ khờ để trục lợi.Tấn công giả mạo qua Chữ ký ẩn và Cấp quyền
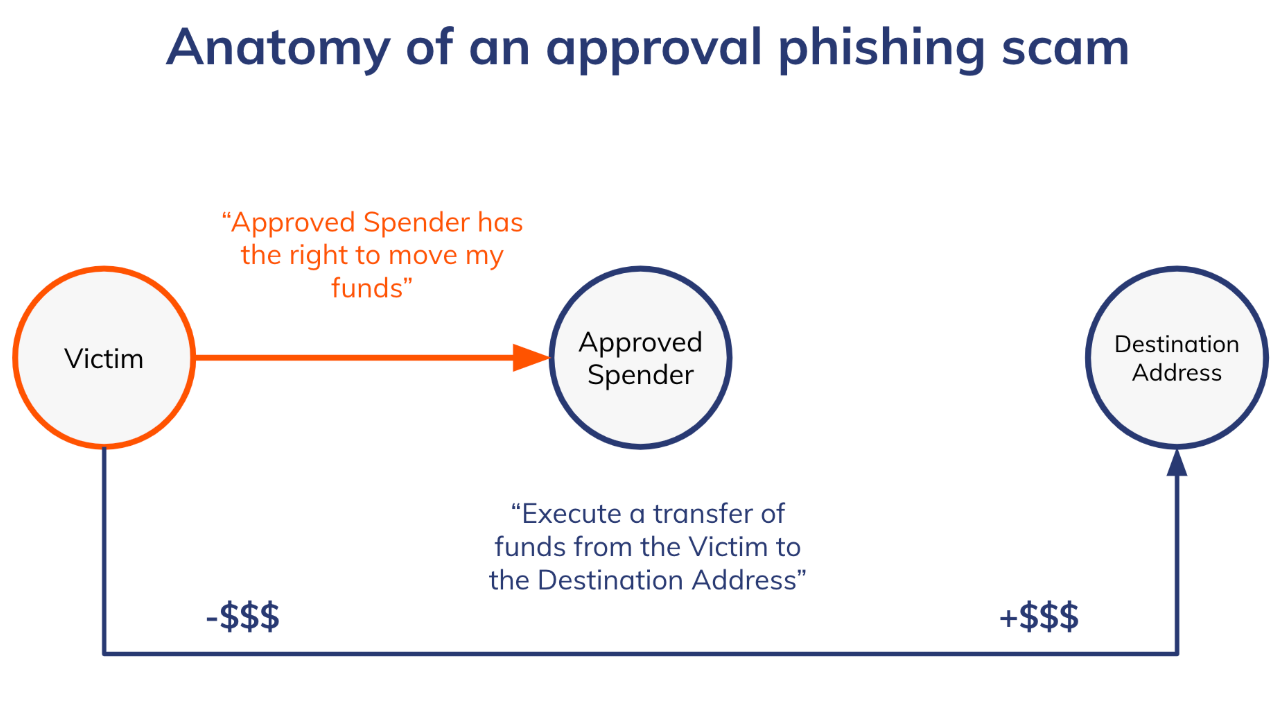
Khi không gian tiền mã hóa chuyển dịch sang tài chính phi tập trung (DeFi), những kẻ lừa đảo cũng đã điều chỉnh theo bằng cách lợi dụng sự phức tạp trong cách thức tương tác của các hợp đồng thông minh (smart contract). Phương pháp này, còn được gọi là tấn công "giả mạo cấp quyền" (approval phishing) hoặc "rút cạn ví" (drainer), đặc biệt khai thác sự thiếu hiểu biết về kỹ thuật của người dùng đối với những gì họ thực sự đang ủy quyền.
Trong trường hợp này, người dùng có thể truy cập vào một trang web trông giống hệt một sàn giao dịch NFT phổ biến hoặc một giao thức DeFi. Họ có thể bị dụ dỗ bởi lời hứa về một đợt "airdrop" miễn phí (một thuật ngữ trong ngành chỉ việc tặng token miễn phí) hoặc một cơ hội "đúc" (mint) độc quyền. Trang web sẽ yêu cầu người dùng kết nối ví và ký một giao dịch khi đã sẵn sàng để nhận phần thưởng.
Cửa sổ bật lên (pop-up) bên trong ví thường là một mớ thuật ngữ kỹ thuật khó hiểu. Đại đa số người dùng, vốn đã quen với các Điều khoản dịch vụ dài dằng dặc suốt nhiều năm và có thói quen nhấp "Tôi đồng ý" cho qua chuyện, sẽ nhấn vào nút "Xác nhận" (Confirm) lớn để nhận phần thưởng. Tuy nhiên, họ không phải đang ký một thông điệp đăng nhập thông thường. Đó thường là hàm "SetApprovalForAll" hoặc chữ ký "Permit".
Giải thích một cách đơn giản: Chữ ký này cấp toàn quyền cho hợp đồng thông minh của kẻ lừa đảo để chuyển toàn bộ một loại tài sản cụ thể (như USDT hoặc NFT) ra khỏi ví của người dùng mà không cần thêm bất kỳ bước xác nhận nào khác.
Tâm lý ở đây vừa là sự tham lam (nhận airdrop miễn phí), vừa là "sự bất lực học được" (learned helplessness) đối với các giao diện kỹ thuật. Họ nghĩ rằng, vì họ vẫn giữ cụm từ khôi phục (seed phrase), họ có thể lấy lại tiền của mình. Điều họ không hiểu là một chữ ký số có thể gây hại tương đương với việc giao ra chìa khóa cá nhân. Kẻ lừa đảo không cần biết cụm từ khôi phục, ít nhất là nếu bạn đã vô tình ký vào một "tờ giấy ủy quyền" cho phép hắn rút sạch tài sản trong kho lưu trữ.
Cách đối phó: Để phòng vệ trước các hình thức lừa đảo phê duyệt (approval phishing) này, bạn cần thay đổi cách nhìn nhận về việc ví thực thi quyền hạn. Đừng bao giờ coi chữ ký ví giống như việc nhấn nút "đăng nhập" hay "xác nhận". Nó giống như một hợp đồng pháp lý đã được công chứng — trên blockchain. Trước khi xác nhận bất kỳ giao dịch nào, hãy luôn đọc kỹ chi tiết. Hãy tìm các từ khóa như "Approve", "SetApprovalForAll" hoặc "Permit". Nếu bạn đang cố gắng nhận một vật phẩm miễn phí mà giao dịch lại yêu cầu quyền truy cập vào USDT hoặc các token khác của bạn, hãy từ chối nó. Một cách để thực hiện việc này là sử dụng "ví phụ" (burner wallet) — loại ví mà bạn chỉ để một lượng tiền nhỏ, chuyên dùng cho các trang web mới hoặc đáng nghi vấn. Điều này tạo ra một bức tường lửa — nếu bạn mắc sai lầm và ký vào một hợp đồng độc hại, kẻ lừa đảo chỉ có thể lấy đi số tiền lẻ (dust) trong ví phụ đó, chứ không phải toàn bộ tài sản tích lũy của bạn. Ngoài ra, hãy tin dùng các tiện ích mở rộng trên trình duyệt có khả năng dịch dữ liệu giao dịch thành các cảnh báo dễ hiểu, cho bạn biết liệu một chữ ký có dấu hiệu của một công cụ rút sạch ví (wallet drainer) hay không.
Lỗi khớp mẫu và tấn công đầu độc địa chỉ
Một trong những hình thức tấn công thâm hiểm hơn dựa trên cách não bộ con người xử lý thông tin để tiếp nhận nhanh chóng.
Và khi người dùng sao chép và dán các địa chỉ tiền mã hóa, họ hiếm khi cuộn xem hết toàn bộ các chữ số và ký tự ngẫu nhiên đó để đảm bảo rằng địa chỉ đó là chính xác. Thay vào đó, họ thường chỉ nhìn vào bốn hoặc năm ký tự đầu tiên và bốn hoặc năm ký tự cuối cùng. Những kẻ lừa đảo hiểu rõ lối tắt tư duy này — và thao túng nó thông qua hình thức “đầu độc địa chỉ” (address poisoning).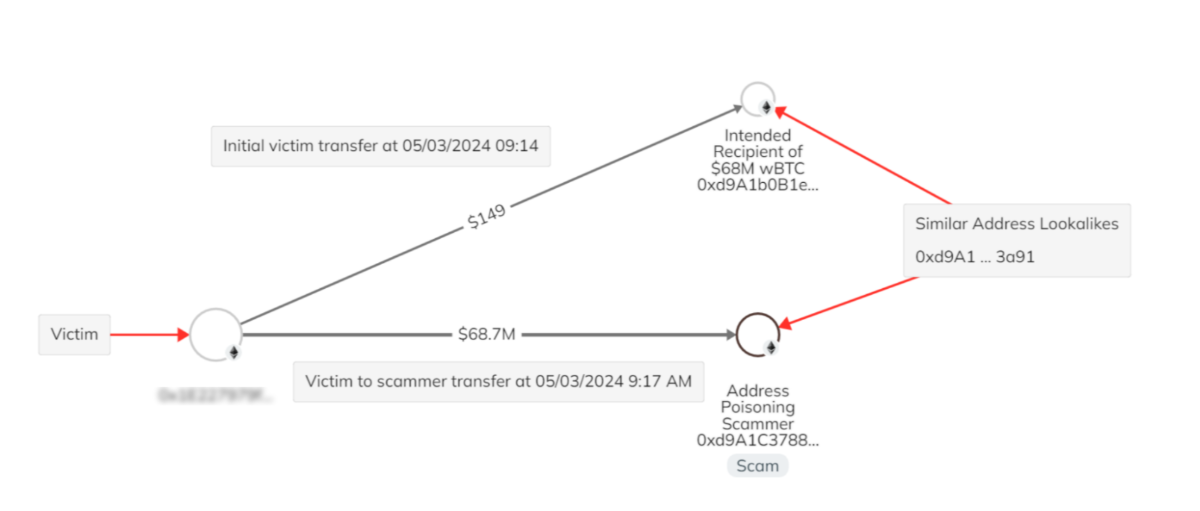
Trong hình thức lừa đảo này, kẻ gian theo dõi blockchain để tìm những người đang hoạt động. Khi phát hiện một người dùng đang thực hiện giao dịch — chẳng hạn như gửi một lượng lớn USDT vào ví lạnh cá nhân của họ — kẻ lừa đảo sẽ sử dụng phần mềm có thể tạo ra một “địa chỉ vanity” khớp gần như hoàn toàn với địa chỉ đích dự kiến. Địa chỉ giả mạo này sẽ có các ký tự đầu và cuối giống hệt với địa chỉ thực, nhưng phần ở giữa thì khác biệt.
Sau khi tạo ra địa chỉ giống hệt đó, kẻ gian gửi một giao dịch trị giá 0 USDT (hoặc gần mức đó) từ địa chỉ giả mạo này đến ví của nạn nhân. Giao dịch này hiện sẽ hiển thị trong lịch sử của nạn nhân. Sau đó, vào lần tới khi nạn nhân muốn gửi USDT vào ví lạnh của mình, họ có thể mở lịch sử và dán địa chỉ gần đây nhất vì đó có khả năng là địa chỉ họ đã sử dụng lần cuối. Miễn là phần đầu và phần cuối khớp với những gì họ nhớ, họ sẽ không nhận ra sự khác biệt. Họ bắt đầu giao dịch, trả phí USDT như bình thường và nạp tiền trực tiếp vào “hố đen” là ví của kẻ lừa đảo.
Điều này lợi dụng “sự mù quáng do thiếu chú ý” (inattentional blindness) và xu hướng chọn con đường ít trở ngại nhất. Nạn nhân không bị “hack” hệ thống theo nghĩa truyền thống; họ đang bị lừa để tự “hack” chính mình. Lý thuyết của kẻ lừa đảo trong trường hợp này là: Sẽ không ai nhận ra; chúng ta dựa vào sự lười biếng và cách thức hoạt động của các mẫu tự động điền.
Cách đối phó: Câu trả lời cho tình trạng đầu độc địa chỉ là xác thực. Tuyệt đối không bao giờ sao chép bất kỳ địa chỉ nào từ lịch sử giao dịch của bạn! Đây là một sổ cái công khai mà bất kỳ ai cũng có thể ghi dữ liệu vào — bao gồm cả những kẻ lừa đảo. Bạn không bao giờ nên chỉ tin tưởng vào vài ký tự đầu hoặc cuối của một địa chỉ khi xác thực. Hãy kiểm tra một chuỗi ngẫu nhiên ở giữa, hoặc tốt hơn là kiểm tra từng ký tự một. Cách tốt nhất để làm điều này là sử dụng chức năng sổ địa chỉ trong ví của bạn. Hãy đưa các địa chỉ tin cậy vào danh sách trắng (whitelist). Bạn cũng có thể đặt tên riêng cho các địa chỉ. Bằng cách đó, bạn sẽ chọn một điểm đến đáng tin cậy thay vì một nhật ký giao dịch có thể đã bị "đầu độc".
An toàn trong một thế giới Không tin cậy (Zero-Trust)
Điểm chung của tất cả các chiến thuật này là chúng vô hiệu hóa bảo mật kỹ thuật bằng cách tấn công vào "hệ điều hành con người". Cho dù đó là sự tác động vào cảm xúc của một vụ lừa đảo tình cảm, các chiến thuật gây áp lực thời gian giả tạo từ kẻ mạo danh bộ phận hỗ trợ, mê cung đánh lạc hướng phức tạp trong một hợp đồng rác, hay hình ảnh đánh lừa trong một cuộc tấn công đầu độc địa chỉ (address poisoning), tất cả đều nhằm mục đích khiến nạn nhân hành động sai lầm và tự gây hại cho chính mình.
Phòng thủ đòi hỏi một sự thay đổi trong tư duy. Trong thế giới tài chính truyền thống, các ngân hàng đóng vai trò như một mạng lưới an toàn, giúp cảnh báo và đảo ngược các khoản phí không hợp lệ. Trong tiền mã hóa, bạn chính là ngân hàng. Không có bộ phận chống gian lận nào để gọi điện, và các giao dịch không bao giờ có thể hoàn tác. Đi cùng với sự tự do này là nghĩa vụ phải luôn cảnh giác. Hãy chậm lại. Nếu một lời đề nghị quá khẩn cấp, đó có thể là một vụ lừa đảo. Khi một người lạ tỏ ra vô cùng hữu ích, có lẽ sẽ có một cái bẫy đằng sau. Nếu một thỏa thuận có vẻ quá rắc rối và khó hiểu, thì thường đúng là như vậy.
Bằng cách vạch trần những chiêu trò này, bạn sẽ biến mình từ một "con mồi" dễ dàng thành một người dùng đầy hoài nghi. Blockchain là an toàn, chính lớp xã hội (social layer) mới là thứ bạn luôn phải dè chừng. Hãy bảo vệ tâm trí của bạn giống như cách bạn bảo vệ khóa cá nhân (private keys) của mình.
Về chủ đề hiệu quả và sự thông minh khi sử dụng tiền mã hóa, bạn không chỉ nên biết cách bảo mật các giao dịch mà còn phải hiểu rõ cơ chế của chúng. Đối với những người dùng hoạt động tích cực trên mạng lưới TRON, Netts USDT Transfer Calculator là một công cụ không thể thiếu để tiết kiệm tiền bạc cho bạn.
Tất cả các giao dịch chuyển USDT trong mạng lưới TRON đều tiêu thụ một lượng tài nguyên mạng nhất định như Năng lượng và Băng thông. Trong trường hợp ví của người dùng không có sẵn Năng lượng, mạng lưới sẽ đốt TRX để chi trả, với chi phí thường cao hơn gấp 14-20 lần.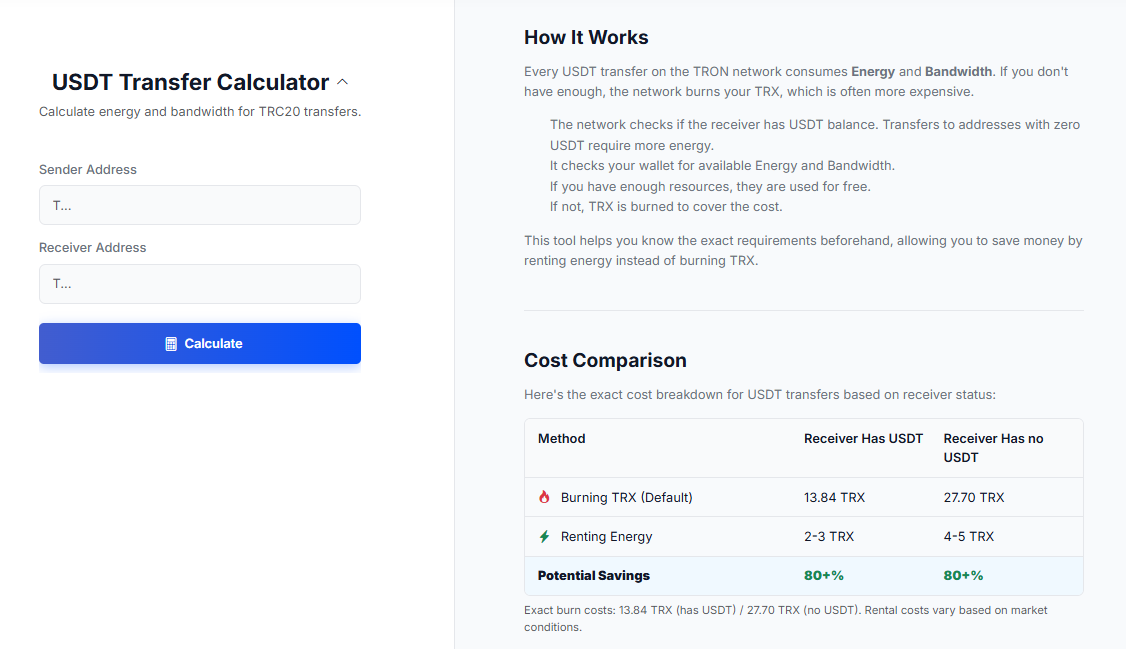
Công cụ Netts cho phép người dùng nhập địa chỉ người gửi và địa chỉ người nhận để ước tính chính xác lượng tài nguyên cần thiết cho việc gửi tiền. Điều này cho thấy một sự chênh lệch chi phí quan trọng: các giao dịch chuyển đến người nhận đã có sẵn số dư USDT sẽ tiêu tốn khoảng 13,84 TRX, trong khi việc chuyển đến một ví lạnh (tức là địa chỉ hoàn toàn không có USDT) sẽ tốn kém hơn nhiều về mặt tính toán, tiêu tốn khoảng 27,70 TRX. Với công cụ tính toán này (và cả API dành cho nhà phát triển), người dùng có thể biết liệu đây có phải là thời điểm thích hợp để thuê Năng lượng hay không. Xin lưu ý rằng, việc thuê Năng lượng chỉ tốn khoảng 2-3 hoặc 4-5 TRX, giúp tiết kiệm hơn 80% so với việc trực tiếp đốt TRX. Việc kiểm tra nhanh này đảm bảo bạn không phải trả quá nhiều phí mạng lưới mà vẫn duy trì được tốc độ giao dịch nhanh chóng.