加密货币诈骗中的社会工程学
杀猪盘、虚假客服和信任诈骗窃取的加密货币比协议漏洞更多——揭秘社会工程学的工作原理以及用户应如何防范。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
好莱坞电影中黑客窃取加密货币的典型形象是:一个穿着深色连帽衫的身影坐在键盘前,突破外围防火墙,并用手工编写的代码破解复杂的加密算法。这纯粹是从技术角度看待网络犯罪。而事实往往平淡得多——坦率地说,更具人性化。
当然,确实存在可以实施的技术攻击,但更多的加密货币被盗并非因为区块链被攻破,而是因为用户被攻破。这就是社会工程学的范畴——通过操纵他人泄露机密信息或采取不利于其自身利益的行动。这无关乎零日漏洞攻击,而是古老的江湖骗术、信用诈骗以及对人类心理盲点的利用。
在数字资产这个“西部荒野”中——交易不可逆,且人们可以根据意愿在警察或法院的管辖范围之外运作,匿名性极具价值——人类是其中最薄弱的环节。诈骗者深知,破解去中心化网络的难度远高于利用一个人的信任、恐惧或贪婪。无论如何,这些不法分子只需诱导用户“开门”即可进入,他们利用人类行为而非技术手段,绕过了哪怕是最严密的安全控制。
在本文中,我们将剖析当前影响加密社区的最常见社会工程学手段,重点分析它们所利用的心理基础,并提出防范建议。
长期骗局与信任陷阱
“杀猪盘”(Sha zhu pan),即普通话中的“pig butchering”,是中国网民用来描述他们所遭遇的此类计划的众多新社会工程学形式之一。
这个比喻生动地描绘了整个过程:受害者就是那头“猪”,在被“宰杀”榨干所有价值之前,先用甜言蜜语、友情和虚假的投资回报将其“养肥”。与那种“砸窗抢劫”式的网络钓鱼不同,这是一场长线博弈,依靠的是利用人们对情感联系的心理渴望,并逐渐消磨其怀疑心理。在早期阶段,这通常看起来是无害的——一条发错号码的短信、社交媒体上的私信,甚至是经朋友介绍的相识。骗子不会直接切入加密货币话题,而是寻求建立关系。他们可能会伪装成事业有成的企业家,或者是感到孤独或正在旅行的专业人士。
在数周或数月的时间里,他们与受害者建立起一种“真实”的关系。他们分享日常饮食的照片,聊爱好,并对受害者长期以来的个人挣扎表示同情。这一阶段旨在瓦解受害者的心理防线。人类有一种生物本能,会信任那些频繁接触的人,尤其是当对方表现出对自己的生活真正感兴趣时。
在赢得一定程度的信任后,骗子通常会提到钱——但不会太直接。他们可能会随口提到自己在市场上“大赚了一笔”,或者发布一张用交易利润购买奢侈品的截图。当受害者表现出兴趣时,陷阱就此设下。骗子不再扮演推销员,而是扮演一个并非真心想帮忙的“导师”:“我可以大概给你展示一下我是怎么做的,那套方法确实挺管用。”他们会指示受害者将资金存入一个看起来很真实的虚假交易平台,这些平台通常会模仿主流交易所的界面。
为了让骗局更具说服力并制造“小赢”的假象,骗子有时还会精心设计。他们怂恿受害者投入小额资金,然后让他们成功提取第一笔利润。 这就是心理陷阱。受害者的脑海中充斥着多巴胺;疑虑烟消云散,取而代之的是因可能获得“快钱”而产生的兴奋感,以及对这位“新朋友”的感激之情。受害者相信这场骗局是真实的,最终满怀信心地投入了自己的全部积蓄。只有当他们尝试提取那笔巨款时,才会直面残酷的现实:他们遭遇了网络诈骗,那些钱不过是电脑屏幕上的数字,就像他们那个早已消失的朋友一样。
应对策略:为了避免被这种深层的情感联系所操纵,你必须严格自律,将社交生活与财务决策完全分开。黄金法则是:互联网上的陌生人并不想让你变富有。如果你新结识的网友或暧昧对象谈论投资,请立即提高警惕。对他们发送的任何照片进行图片反向搜索;骗子经常使用盗用的美女模特或知名网红的照片。在交往初期就要求进行视频聊天。如果被要求将资金转入一个即便存在也只能靠投机生存的平台,这应当让你三思。在没有与那个声称能让你变富的人当面见面前,绝对不要向任何地方转移任何资金。如果你心存疑虑,请尝试提现。如果对方找借口,或者要求支付所谓的“税费”才能提现,请立即停止所有沟通——这就是诈骗。
权威陷阱与危机紧迫感
另一种强有力的手段是利用公众服从权威的天性,以及人类在危机中容易恐慌的倾向。利用这一点,骗子会冒充交易所、钱包服务商甚至政府部门的支持团队。
这种策略依赖于制造一种极度焦虑的心理混乱状态,使人的思维陷入瘫痪。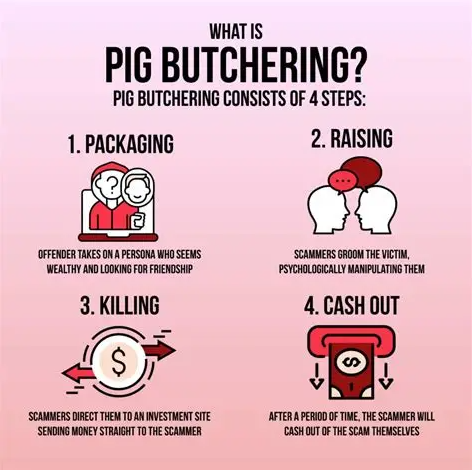
假设你正尝试向朋友发送 USDT,但由于某种原因,交易似乎被拦截了。你开始寻找客服电话或在推特上发布相关问题。几乎就在瞬间,一个“热心”的账号做出了回应,或者你偶然发现了一个看似官方的电话号码。电话那头的声音专业、冷静且权威。他们声称你的资金“被卡住了”或你的账户“已受损”,你必须迅速采取行动以挽救你的资产。
这种紧迫感并非真实存在,其目的是为了向你施压,让你在不假思索的情况下做出行动。这位“客服人员”可能会指示你下载远程桌面软件以便他“修复”问题,或者要求你交出助记词以便他“验证”你对钱包的所有权。由于担心资金损失,且对方听起来很专业,你便听从了指令。然而,真正的客服人员绝不会索要你的助记词,也不会要求远程访问你的电脑。
如今,这种手段又增加了一个令人恐惧的新层面:深度伪造(Deepfake)技术。骗子现在显然可以利用人工智能来克隆 CEO 或其他受信任的高管的声音,留下语音留言,甚至进行与 CEO 本人设备拨打出的电话毫无二致的实时通话。这是将“权威偏见”推向了极致。如果你听到一位知名人物让你向某个地址汇款,声称是为了“赠送活动”或“紧急升级”,你的大脑往往会下意识地选择相信他们。
应对策略:针对基于权威的攻击,唯一有效的对策是对所有外来通信采取“零信任”姿态。如果有人打电话自称来自你的银行或加密货币交易所,不要接听;直接挂断。 如果您收到一封声称您的账户已被锁定的电子邮件,请不要点击其中的链接。相反,请通过您自己的书签访问官方网站——而不是点击搜索引擎或消息中的链接——并通过其官方渠道联系客服。请记住,正规机构不会进行实时催促,也绝不会要求您保持在线,或要求您在几秒钟内做出回应,否则就会损失资金。至于助记词,请将其视为实体保险库的密码:在任何情况下(无论是技术问题还是其他情况),工作人员都不需要该密码来为您提供帮助。如果他们索要助记词,那就是在把您当傻瓜。
隐形签名与授权钓鱼
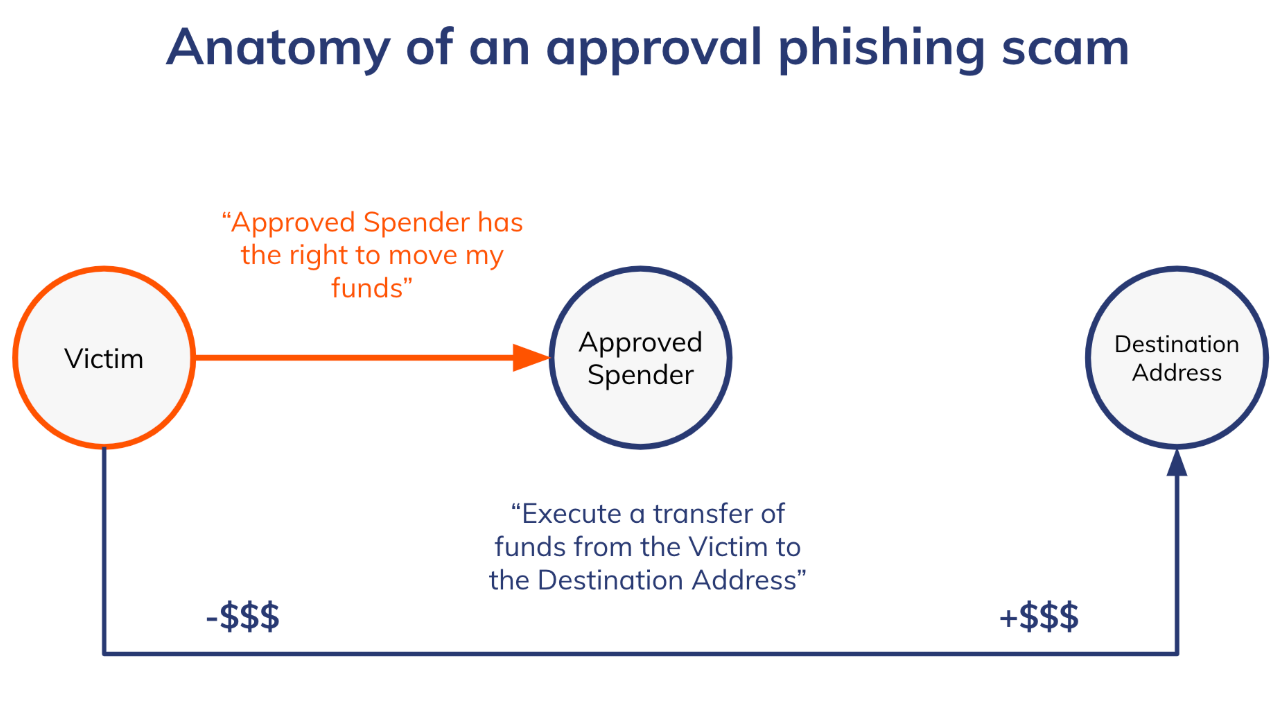
随着加密货币领域向去中心化金融 (DeFi) 转型,诈骗者也随之调整了策略,利用智能合约交互的复杂性行骗。这种方法也被称为“授权钓鱼”或“资产清空 (drainer)”攻击,专门利用用户对实际授权内容的技术盲区。
在这种情况下,用户可能会进入一个与热门 NFT 市场或 DeFi 协议完全相同的网站。他们可能会被免费“空投”(行业内对免费代币的称呼)或独家“铸造 (minting)”机会所诱惑。该网站会要求用户连接钱包,并在准备领取奖励时签署一笔交易。
钱包内的弹窗通常是一堆晦涩难懂的技术术语。绝大多数用户受多年来难以理解的“服务条款”影响,习惯了直接点击“我同意”,因此会点击那个显眼的“确认”按钮以获取奖励。但他们签署的并不是普通的登录消息,通常是 "SetApprovalForAll" 函数或 "Permit" 签名。
通俗地说:这种签名赋予了诈骗者的智能合约全权委托,可以从用户的钱包中转出所有特定资产(如 USDT 或 NFT),且无需进一步确认。这里的心理机制既有贪婪(免费空投),也有对技术界面的“习得性无助”。用户认为,只要助记词还在自己手里,钱就能找回来。但他们不明白的是,数字签名的危害程度可能与交出私钥不相上下。诈骗者不需要知道助记词,前提是你已经在无意中签署了一份允许他搬空金库的“授权许可”。
应对策略:防御此类授权钓鱼的方法是改变对钱包行使权限方式的认知。永远不要将钱包签名视为类似于点击“登录”或“确认”按钮的操作。它更像是区块链上的公证法律合同。在确认任何交易之前,务必阅读详情。寻找“Approve”、“SetApprovalForAll”或“Permit”等字样。如果你正尝试领取免费物品,而交易请求访问你的 USDT 或其他代币的权限,请拒绝。一种方法是使用“临时钱包(burner wallet)”——即仅存放少量资金、专门用于新网站或可疑网站的钱包。这形成了一道防火墙——如果你操作失误签署了恶意合约,诈骗者只能拿走临时钱包里的那点“碎屑”,而无法动用你的全部积蓄。此外,还可以依靠浏览器扩展程序,它们能将交易数据翻译成易于理解的警告,告知你某个签名是否看起来像钱包清空程序。
模式匹配缺陷与地址投毒
一种更为隐蔽的黑客攻击手段利用了人类大脑为了快速获取信息而处理数据的方式。
当用户复制并粘贴加密货币地址时,他们很少会完整检查那些随机的数字和字母以确保地址正确。相反,他们通常只看开头和结尾的四五个字符。诈骗者深谙这种心理捷径,并利用“地址投毒”手段对其进行操纵。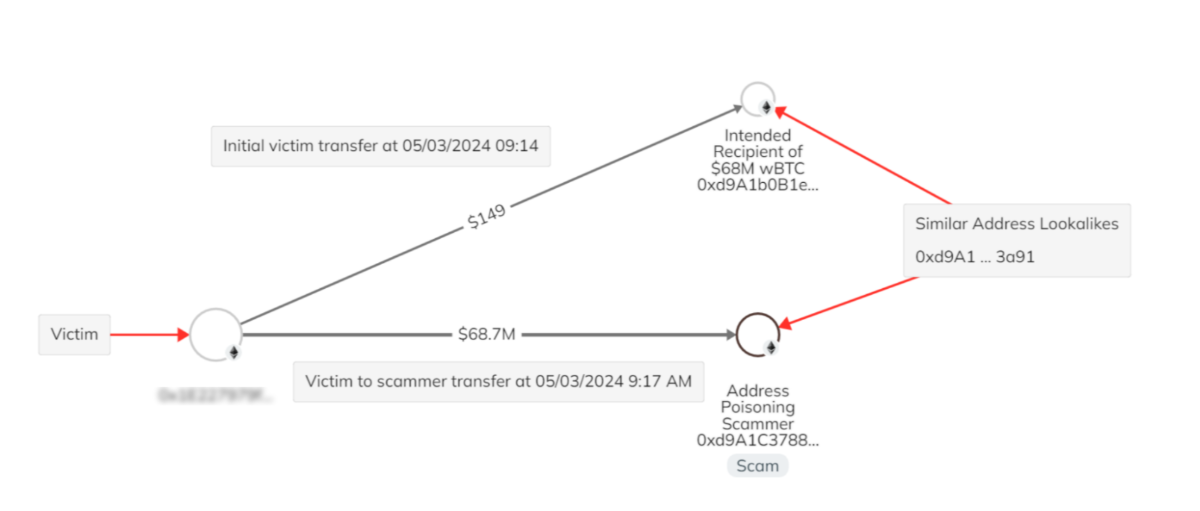
在这种骗局中,诈骗者会监视区块链上当前活跃的用户。当他们发现用户正在进行转账时——例如,向自己的个人冷钱包发送大量 USDT——诈骗者会使用软件生成一个与目标地址高度匹配的“靓号地址”。这个虚假地址的开头和结尾字符与真实地址完全一致,但中间部分则不同。
生成该相似地址后,诈骗者会从这个伪造地址向受害者的钱包发送一笔 0 USDT(或接近该金额)的交易。这笔交易随后会出现在受害者的交易历史中。下次当受害者想要向冷钱包发送 USDT 时,他们可能会打开历史记录并粘贴最近使用的地址,因为这很可能就是他们上次使用的地址。只要开头和结尾符合他们的记忆,他们就不会注意到其中的差异。他们发起转账,像往常一样支付 USDT 手续费,然后直接存入诈骗者的钱包黑洞。
这是在利用“非注意盲视”和阻力最小的路径。受害者并非传统意义上的系统性“被黑”;而是被诱导“黑”了自己。诈骗者的逻辑是:没人会注意到;我们赌的就是用户的懒惰和自动填充的习惯。
应对策略:应对地址投毒的方法是验证。永远不要从交易历史记录中复制任何地址!
这是一个任何人都可以写入的公共账本——包括诈骗者。在验证地址时,绝不能只信任开头或结尾的几个字符。请检查字符串中间的随机序列,最好是检查每一个字符。最有效的方法是使用钱包中的地址簿功能。将你信任的地址加入白名单。你还可以为地址起不同的名称。这样,你选择的就是一个受信任的地点,而不是一个可能被投毒的记录。在零信任世界中保持安全
所有这些手段的共同点在于,它们通过攻击“人类操作系统”来颠覆技术安全。无论是情感诈骗(杀猪盘)的情绪诱导,还是客服冒充者施加的虚假时间压力,亦或是劣质合约中故意设计的错综复杂的误导陷阱,或者是地址投毒攻击中具有欺骗性的图像,其核心都是为了诱导人们做出违背自身利益的行为。
防御需要思维的转变。在传统金融世界中,银行充当着安全网的角色,负责提醒并撤销未经授权的扣费。但在加密货币领域,你就是自己的银行。这里没有可以拨打的反欺诈部门,交易一旦发生便无法撤回。伴随这种自由而来的,是永久保持警惕的义务。慢下来。如果一个提议过于紧迫,那它很可能是一个骗局。当一个陌生人表现得异常热心时,通常都带有目的。如果一笔交易看起来极其复杂,那它很可能就是个陷阱。
通过揭露这些小把戏,你将从一个容易上当的目标转变为一名持怀疑态度的用户。区块链本身是安全的,你需要时刻提防的是“社交层”。像守护私钥一样守护你的思想。
谈到效率和聪明地管理加密资产,你不仅应该知道如何确保交易安全,还应该了解其运作机制。对于 TRON 网络活跃用户来说,Netts USDT 转账计算器是节省资金的必备工具。
在波场 (TRON) 网络上,所有 USDT 转账都会消耗能量 (Energy) 和带宽 (Bandwidth) 等特定的网络资源。如果用户的钱包中没有可用资源,网络将通过燃烧其 TRX 来支付能量费用,而这通常比正常成本高出 14-20 倍。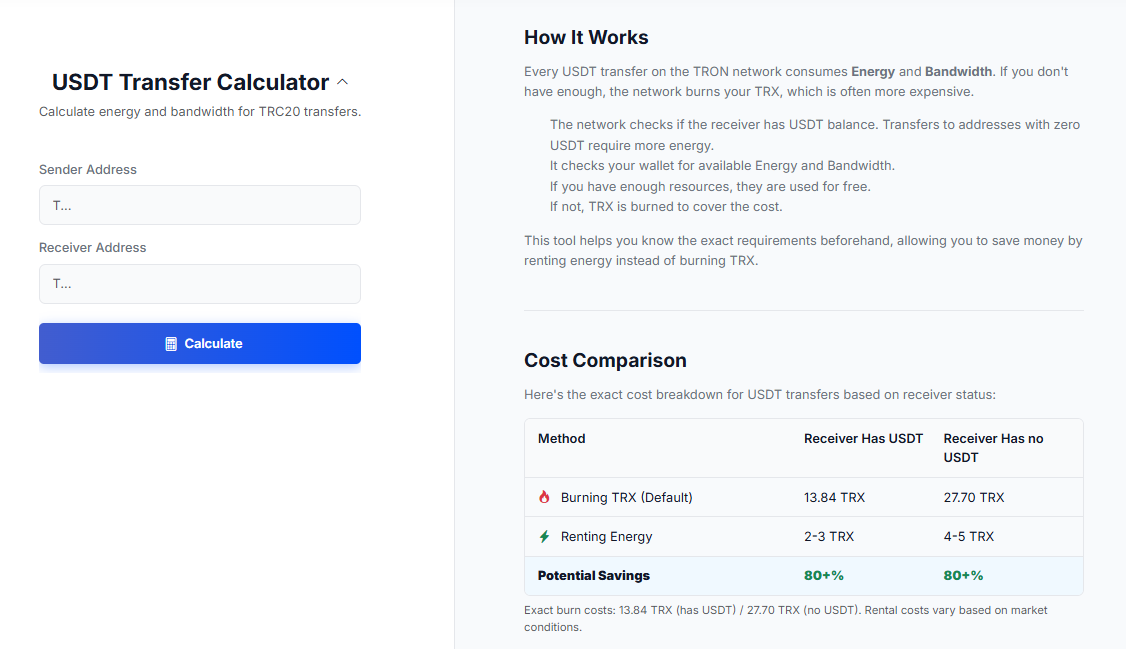
Netts 工具允许用户输入发送者地址和接收者地址,以估算发送所需的准确资源量。这揭示了一个重要的成本差异:向拥有 USDT 余额的收款人转账约需燃烧 13.84 TRX,而向冷钱包(即完全没有 USDT 的地址)转账从计算角度来看成本更高,约需燃烧 27.70 TRX。借助此计算器(以及面向开发者的 API),用户可以了解现在是否是租赁能量的好时机。须知,租赁能量的成本仅为 2-3 或 4-5 TRX,与直接燃烧 TRX 相比,可节省 80% 以上的费用。这一快速检查可确保您在保持转账速度的同时,不会支付过高的网络费用。