วิศวกรรมสังคมในกลโกงคริปโต
การหลอกลงทุนแบบเชือดหมู (Pig-butchering), ฝ่ายสนับสนุนปลอม และกลโกงหลอกให้เชื่อใจ ขโมยคริปโตไปได้มากกว่าการเจาะระบบโปรโตคอลเสียอีก — มาดูกลไกการทำงานของวิศวกรรมสังคม และวิธีที่ผู้ใช้สามารถป้องกันตนเองได้
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
ภาพจำสุดคลาสสิกของแฮกเกอร์ที่ขโมยคริปโทเคอร์เรนซีในภาพยนตร์ฮอลลีวูด มักเป็นคนสวมเสื้อฮู้ดสีดำนั่งอยู่หน้าคีย์บอร์ด เจาะผ่านไฟร์วอลล์รอบนอก และถอดรหัสอัลกอริทึมที่ซับซ้อนด้วยโค้ดที่เขียนขึ้นเอง นี่เป็นมุมมองเชิงเทคนิคล้วน ๆ ของสิ่งที่เรียกว่าอาชญากรรมไซเบอร์ แต่ในความเป็นจริงมักจะเรียบง่ายกว่านั้นมาก และพูดตรง ๆ คือ มันเล่นกับความเป็นมนุษย์
แน่นอนว่าการโจมตีทางเทคนิคมีอยู่จริง แต่คริปโตจำนวนมหาศาลกลับไม่ได้ถูกขโมยไปด้วยการเจาะระบบบล็อกเชน หากแต่ถูกขโมยผ่านการเจาะช่องโหว่ของผู้ใช้เอง นี่คือขอบเขตของ "วิศวกรรมสังคม" (Social Engineering) — ศิลปะการล่อลวงและบงการจิตใจผู้คนให้เปิดเผยข้อมูลลับ หรือทำสิ่งที่ส่งผลเสียต่อตัวผู้ใช้เอง มันไม่ใช่เรื่องของการแฮกช่องโหว่ Zero-day แต่เป็นเพียงกลลวงเก่าแก่ การหลอกต้มตุ๋นสร้างความไว้ใจ และการรู้เท่าทันจุดบอดในจิตวิทยาของมนุษย์
ในโลกคริปโตที่เปรียบเหมือนดินแดนคาวบอยตะวันตกยุคบุกเบิก — ที่ซึ่งธุรกรรมไม่สามารถย้อนคืนได้ ผู้คนสามารถดำเนินการได้โดยอยู่นอกเหนืออำนาจของตำรวจหรือศาลหากต้องการ และการไม่ระบุตัวตนเป็นสิ่งที่มีค่าสูงสุด — มนุษย์จึงกลายเป็นจุดเชื่อมต่อที่อ่อนแอที่สุด บรรดามิจฉาชีพรู้ดีว่าความพยายามในการแฮกเครือข่ายแบบกระจายศูนย์นั้นยากกว่าการเจาะเข้าหาความไว้วางใจ ความกลัว หรือความโลภของมนุษย์อย่างเทียบกันไม่ติด ไม่ว่าจะทางใด เพียงแค่เคาะประตูขอให้ผู้ใช้เปิดรับ ผู้ไม่หวังดีเหล่านี้ก็สามารถหลบเลี่ยงมาตรการรักษาความปลอดภัยที่เข้มงวดที่สุดได้แล้ว โดยอาศัยพฤติกรรมมนุษย์แทนที่จะพึ่งพาเทคโนโลยี
ในบทความนี้ เราจะมาชำแหละวิธีทางวิศวกรรมสังคมยอดนิยมที่กำลังสร้างความเสียหายให้กับชุมชนคริปโต เจาะลึกพื้นฐานทางจิตวิทยาที่พวกมันใช้ประโยชน์ และเสนอแนวทางในการป้องกันตัวเอง
กลลวงระยะยาวและกับดักความไว้ใจ
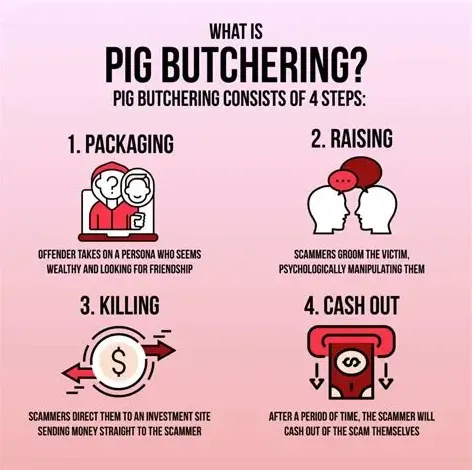
“Sha zhu pan” หรือ “การเชือดหมู” (Pig Butchering) ในภาษาจีนกลาง เป็นหนึ่งในรูปแบบวิศวกรรมสังคมใหม่ ๆ ที่ชาวเน็ตในจีนใช้เรียกแผนการต้มตุ๋นที่พวกเขาพบเจอ คำอุปมานี้ฉายภาพขั้นตอนได้อย่างชัดเจน: เหยื่อคือ "หมู" ที่ถูก "ขุนให้อ้วน" ด้วยคำเยินยอ มิตรภาพ และผลตอบแทนจากการลงทุนปลอม ๆ ก่อนจะถูก "เชือด" เอาทรัพย์สินทุกอย่างที่พวกเขามี การหลอกลวงนี้ไม่เหมือนกับการฟิชชิ่งแบบฉกฉวยรวดเร็ว แต่เป็นเกมระยะยาวที่อาศัยการแสวงหาประโยชน์จากความต้องการความผูกพันทางจิตวิทยา และการค่อย ๆ บั่นทอนความระแวดระวังลงทีละน้อย
ในช่วงแรก ๆ มักจะดูไม่มีพิษมีภัย — อาจเริ่มจากข้อความส่งผิด ทักข้อความส่วนตัวมาทางโซเชียลมีเดีย หรือกระทั่งการแนะนำผ่านคนรู้จัก มิจฉาชีพจะไม่เปิดประเด็นเรื่องคริปโตทันที แต่จะมุ่งสร้างความสัมพันธ์ก่อน พวกเขาอาจแสร้งทำเป็นผู้ประกอบการที่ประสบความสำเร็จในหน้าที่การงาน หรือคนทำงานมืออาชีพที่กำลังเหงาหรือกำลังเดินทางท่องเที่ยว
ตลอดหลายสัปดาห์หรือหลายเดือน พวกเขาจะพัฒนาความสัมพันธ์อย่างจริงจังกับเหยื่อ แลกเปลี่ยนภาพอาหารที่กิน พูดคุยถึงงานอดิเรก และแสดงความเข้าอกเข้าใจในปัญหาชีวิตส่วนตัวที่เหยื่อเผชิญ ขั้นตอนนี้มีเป้าหมายเพื่อทำลายกำแพงป้องกันของเหยื่อ มนุษย์เรามีกลไกทางชีววิทยาที่จะไว้ใจคนที่ติดต่อด้วยบ่อย ๆ โดยเฉพาะหากคน ๆ นั้นดูเหมือนจะสนใจในชีวิตของเราอย่างจริงใจ
หลังจากสร้างความเชื่อใจได้ระดับหนึ่งแล้ว มิจฉาชีพมักจะเริ่มพูดถึงเรื่องเงิน — แต่จะไม่พูดตรง ๆ พวกเขาอาจพูดเปรย ๆ ถึง "กำไรก้อนโต" ที่เพิ่งได้มาจากตลาด หรือโพสต์ภาพหน้าจอของใช้ฟุ่มเฟือยที่ซื้อมาจากกำไรการเทรด กับดักจะเริ่มทำงานเมื่อเหยื่อแสดงความสนใจ และแทนที่จะทำตัวเป็นพนักงานขาย มิจฉาชีพจะสวมบทบาทเป็นที่ปรึกษาที่ทำทีเหมือนไม่ได้อยากจะช่วยเท่าไหร่นัก: "เดี๋ยวฉันจะลองเปิดให้ดูว่าทำยังไง แล้วมันก็ได้ผลอยู่นะ" จากนั้นพวกเขาจะแนะนำให้เหยื่อฝากเงินเข้าไปในแพลตฟอร์มเทรดปลอมที่ดูแนบเนียน ซึ่งมักจะเลียนแบบอินเทอร์เฟซของศูนย์ซื้อขายแลกเปลี่ยนชื่อดัง
เพื่อให้แผนลวงน่าเชื่อถือและสร้างประสบการณ์ "ชนะรางวัลเล็ก ๆ" มิจฉาชีพบางครั้งจะจัดฉากสิ่งนี้ขึ้น โดยกระตุ้นให้เหยื่อลงเงินก้อนเล็ก ๆ ก่อน แล้วให้ถอนกำไรก้อนแรกออกมา นี่คือเบ็ดเกี่ยวทางจิตวิทยา สมองของเหยื่อจะหลั่งโดปามีนออกมาอย่างท่วมท้น ความสงสัยทั้งหมดมลายหายไป ถูกแทนที่ด้วยความตื่นเต้นจากโอกาสที่จะได้เงินฟรี ๆ และความซาบซึ้งใจในตัวเพื่อนใหม่ เหยื่อจะเชื่อสนิทใจว่านี่เป็นเรื่องจริง และลงเอยด้วยการทุ่มเงินเก็บทั้งชีวิตเข้าไปอย่างมั่นใจเต็มร้อย จนกระทั่งเมื่อพยายามถอนเงินก้อนใหญ่นั้นออกมา พวกเขาจึงได้เผชิญหน้ากับความจริง: พวกเขาถูกหลอกเข้าแล้ว และเงินนั้นก็มีอยู่แค่ตัวเลขบนหน้าจอคอมพิวเตอร์ เช่นเดียวกับเพื่อนในจินตนาการของพวกเขานั่นเอง
วิธีรับมือ: เพื่อหลีกเลี่ยงการถูกชักจูงด้วยความผูกพันทางอารมณ์ที่ลึกซึ้งเช่นนี้ คุณต้องมีวินัยต่อตนเองอย่างเข้มงวด และแยกเรื่องชีวิตส่วนตัวออกจากการตัดสินใจทางการเงินอย่างเด็ดขาด กฎเหล็กง่าย ๆ มีเพียงข้อเดียว: คนแปลกหน้าบนอินเทอร์เน็ตไม่ได้ต้องการทำให้คุณรวย หากเพื่อนใหม่ออนไลน์หรือคนที่กำลังสานสัมพันธ์เริ่มพูดคุยเรื่องการลงทุน ให้ถือเป็นสัญญาณเตือนภัยสีแดงทันที ลองใช้ระบบค้นหาภาพย้อนกลับ (Reverse Image Search) กับรูปถ่ายที่พวกเขาส่งมา เพราะมิจฉาชีพมักขโมยรูปของนายแบบนางแบบหน้าตาดีหรืออินฟลูเอนเซอร์ชื่อดังมาใช้ เรียกร้องให้มีการวิดีโอคอลตั้งแต่ช่วงแรกที่เริ่มคุยกัน หากมีการขอให้โอนเงินเข้าแพลตฟอร์มที่ดูแล้วอยู่รอดได้แค่การเก็งกำไร คุณควรหยุดคิดให้ดี และอย่าโอนเงิน — โดยเด็ดขาด — ไปที่ไหนก็ตามหากไม่ได้พบหน้าค่าตากับคนที่อ้างว่าจะทำให้คุณรวย หากยังมีความลังเล ให้ลองพยายามถอนเงินของคุณออกมาดู หากมีข้ออ้าง หรือต้องจ่าย "ภาษี" ก่อนจึงจะถอนได้ ให้ยุติการติดต่อสื่อสารทั้งหมดทันที — มันคือกลโกงแน่นอน
กับดักอำนาจและความเร่งด่วนในภาวะวิกฤต
กลไกการเปลี่ยนพฤติกรรมที่ทรงพลังอีกอย่างหนึ่งคือ ความโน้มเอียงตามธรรมชาติของมนุษย์ที่จะยอมจำนนต่อผู้มีอำนาจ และแนวโน้มที่จะตื่นตระหนกยามเกิดวิกฤต มิจฉาชีพจึงใช้ประโยชน์จากจุดนี้โดยการแอบอ้างเป็นทีมซัพพอร์ตของศูนย์ซื้อขาย ผู้ให้บริการกระเป๋าเงิน หรือแม้แต่หน่วยงานภาครัฐ กลยุทธ์นี้ขึ้นอยู่กับการสร้างภาวะวิตกกังวลอย่างรุนแรงในจิตใจ จนทำให้กระบวนการคิดอย่างมีเหตุผลหยุดชะงักไป
สมมติว่าคุณกำลังพยายามส่ง USDT ให้เพื่อน และด้วยเหตุผลบางอย่าง ธุรกรรมดูเหมือนจะติดขัด คุณจึงค้นหาเบอร์โทรติดต่อซัพพอร์ตหรือทวีตเกี่ยวกับปัญหานี้ เกือบจะในทันที จะมีบัญชีที่ดู "พร้อมช่วยเหลือ" ตอบกลับมา หรือคุณอาจไปเจอเบอร์โทรศัพท์ที่ดูเหมือนเป็นทางการเข้า เสียงที่ปลายสายจะฟังดูเป็นมืออาชีพ ใจเย็น และน่าเชื่อถือ พวกเขาจะบอกว่าเงินของคุณ "ติดค้าง" หรือบัญชีของคุณ "ถูกบุกรุก" และคุณต้องรีบดำเนินการทันทีเพื่อรักษาทรัพย์สินที่คุณมีไว้
และความเร่งด่วนนี้ไม่ได้มีอยู่จริง มันถูกสร้างขึ้นเพื่อกดดันให้คุณทำบางสิ่งโดยไม่ต้องทันได้คิด "เจ้าหน้าที่ฝ่ายสนับสนุน" อาจสั่งให้คุณดาวน์โหลดซอฟต์แวร์ควบคุมหน้าจอระยะไกลเพื่อที่เขาจะได้ "แก้ไข" ปัญหา หรือขอให้คุณส่ง Seed Phrase ให้เพื่อจะได้ "ตรวจสอบ" ว่าคุณเป็นเจ้าของกระเป๋าเงินจริง คุณกลัวว่าจะเสียเงินไป ประกอบกับคนนี้ก็พูดจาดูมีความรู้ คุณจึงทำตามคำแนะนำ ทั้งที่จริงแล้วไม่มีเจ้าหน้าที่ฝ่ายสนับสนุนตัวจริงคนไหนที่จะขอ Seed Phrase ของคุณ หรือขอเข้าควบคุมคอมพิวเตอร์ของคุณจากระยะไกลอย่างแน่นอน
ในปัจจุบัน เครื่องมือนี้ยังมีมิติใหม่ที่น่ากลัวเพิ่มเข้ามา นั่นคือเทคโนโลยี Deepfake มิจฉาชีพสามารถใช้ AI เลียนแบบเสียงของซีอีโอ หรือผู้บริหารระดับสูงที่ผู้ใช้ให้ความไว้วางใจ โดยการฝากข้อความเสียงหรือแม้แต่โทรคุยสด ๆ ซึ่งแยกไม่ออกจากเสียงจริงที่โทรมาจากอุปกรณ์ปกติของซีอีโอคนนั้นเลย นี่คืออคติต่อผู้มีอำนาจ (Authority Bias) ที่ถูกยกระดับไปอีกขั้น หากคุณได้ยินบุคคลที่มีชื่อเสียงบอกให้คุณส่งเงินไปยังแอดเดรสใดแอดเดรสหนึ่งเพื่อร่วมกิจกรรม "แจกฟรี" (Giveaway) หรือ "อัปเกรดฉุกเฉิน" สมองของคุณก็ถูกตั้งโปรแกรมให้พร้อมจะเชื่อพวกเขาไปแล้ว
วิธีรับมือ: ยาถอนพิษเพียงอย่างเดียวที่มีประสิทธิภาพต่อการโจมตีที่อาศัยอำนาจหน้าที่ คือการตั้งสมมติฐานแบบ "Zero-Trust" (ไม่เชื่อใจไว้ก่อน) ต่อการติดต่อสื่อสารที่เข้ามาทั้งหมด หากมีคนโทรหาคุณโดยอ้างว่ามาจากธนาคารหรือศูนย์ซื้อขายคริปโต อย่าตอบรับ ให้วางสายทันที หากคุณได้รับอีเมลแจ้งว่าบัญชีของคุณถูกระงับ อย่าคลิกลิงก์เด็ดขาด ให้เข้าสู่เว็บไซต์ทางการผ่านบุ๊กมาร์กที่คุณบันทึกไว้เองแทน – ไม่ใช่การคลิกลิงก์จากผลการค้นหาใน Search Engine หรือจากข้อความที่ส่งมา – และติดต่อฝ่ายสนับสนุนผ่านช่องทางจริงของพวกเขา อย่าลืมว่าองค์กรจริง ๆ ไม่ได้ทำงานแบบเรียลไทม์ที่ต้องบีบให้คุณถือสายรอ หรือเร่งรัดให้ตอบกลับภายในไม่กี่วินาที ไม่เช่นนั้นคุณจะสูญเงิน ในส่วนของ Seed Phrase นั้น ให้คิดเสียว่ามันเหมือนกับรหัสตู้เซฟจริง ๆ: ไม่มีสถานการณ์ใด ไม่ว่าจะทางเทคนิคหรืออื่น ๆ ที่เจ้าหน้าที่จะจำเป็นต้องใช้รหัสนั้นเพื่อมาช่วยคุณ หากมีใครร้องขอ แปลว่าพวกเขากำลังมองคุณเป็นเหยื่อแล้ว
ลายเซ็นที่มองไม่เห็นและฟิชชิ่งขอสิทธิ์เข้าถึง
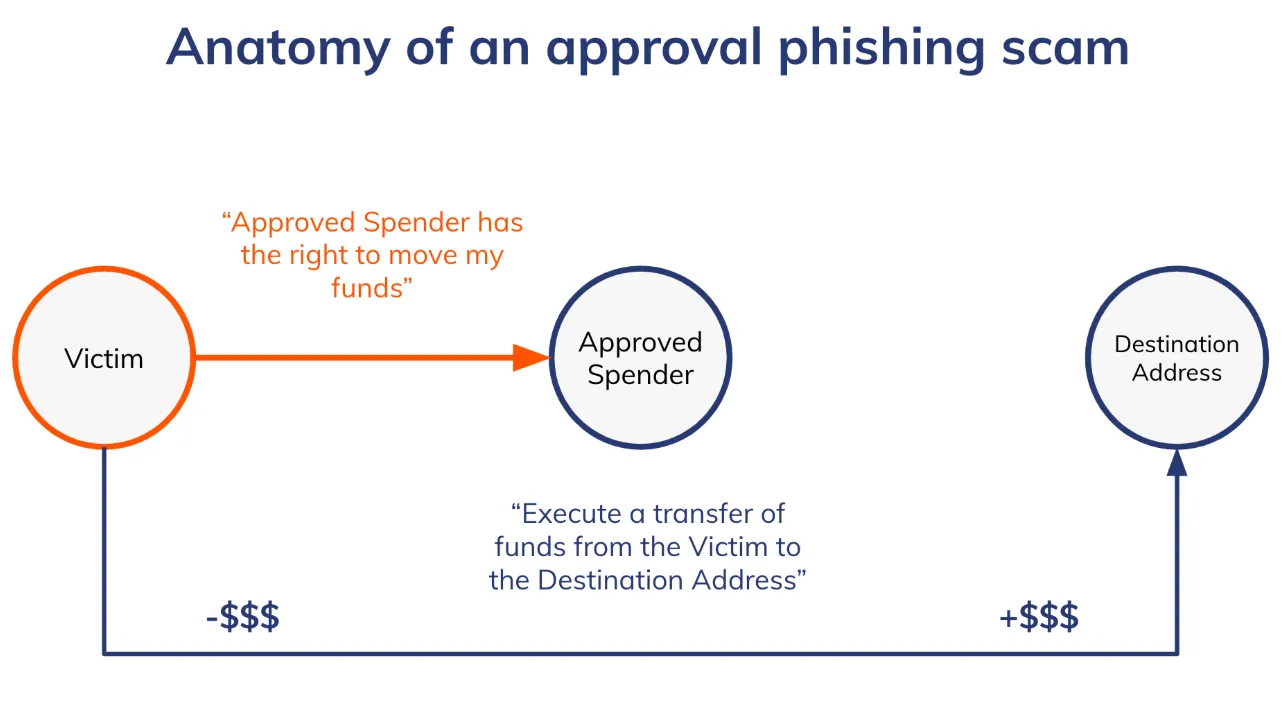
เมื่อวงการคริปโตขยับเข้าสู่ระบบการเงินแบบกระจายศูนย์ (DeFi) มิจฉาชีพก็ปรับตัวตาม โดยการใช้ประโยชน์จากความซับซ้อนของการทำงานร่วมกันของ Smart Contract วิธีการนี้เป็นที่รู้จักกันในชื่อ "Approval Phishing" หรือการโจมตีด้วยสคริปต์ดูดเงิน ("Drainer") ซึ่งอาศัยความไม่รู้ทางเทคนิคของผู้ใช้โดยเฉพาะ เกี่ยวกับสิ่งที่พวกเขากำลังกดยืนยันอนุญาต
ในกรณีนี้ ผู้ใช้อาจเผลอเข้าไปยังเว็บไซต์ที่ทำเลียนแบบตลาด NFT ชื่อดังหรือโปรโตคอล DeFi ยอดนิยม พวกเขาอาจถูกล่อลวงด้วยคำสัญญาว่าจะได้รับ "Airdrop" ฟรี (ศัพท์ในวงการที่หมายถึงโทเค็นแจกฟรี) หรือโอกาสในการ "Mint" เหรียญสุดพิเศษ เว็บไซต์จะขอให้ผู้ใช้เชื่อมต่อกระเป๋าเงินและลงนามในธุรกรรมเมื่อพร้อมรับรางวัล
หน้าต่างป๊อปอัปที่เด้งขึ้นมาในกระเป๋าเงินมักจะเต็มไปด้วยศัพท์เทคนิคที่เข้าใจยาก ผู้ใช้ส่วนใหญ่ซึ่งคุ้นชินมานานหลายปีกับข้อกำหนดการใช้งาน (Terms of Service) อันยาวเหยียดที่แค่คลิก "ฉันยอมรับ" ก็กดผ่านไปได้ มักจะคลิกปุ่ม "ยืนยัน" ปุ่มใหญ่ ๆ ทันทีเพื่อรับรางวัล แต่จริง ๆ แล้วพวกเขาไม่ได้กำลังลงนามข้อความเข้าสู่ระบบธรรมดา ๆ โดยทั่วไปมันคือฟังก์ชัน "SetApprovalForAll" หรือการลงนามแบบ "Permit" หากอธิบายเป็นภาษาคนทั่วไป: ลายเซ็นนี้จะให้สิทธิ์ Smart Contract ของมิจฉาชีพได้อย่างเต็มที่ในการโอนสินทรัพย์รายการใดรายการหนึ่งทั้งหมด (เช่น USDT หรือ NFT) ออกจากกระเป๋าเงินของผู้ใช้ โดยไม่ต้องขอคำยืนยันใด ๆ เพิ่มเติมอีกเลย
จิตวิทยาเบื้องหลังเรื่องนี้คือทั้งความโลภ (Airdrop ฟรี) และ "ภาวะหมดอาลัยตายอยากที่เกิดจากการเรียนรู้" (Learned Helplessness) เมื่อต้องเจอกับหน้าตาการทำงานทางเทคนิค ผู้ใช้คิดว่าตราบใดที่พวกเขายังถือ Seed Phrase ไว้ พวกเขาก็ยังเอาเงินคืนได้ สิ่งที่พวกเขาไม่เข้าใจก็คือ ลายเซ็นดิจิทัลสามารถสร้างความเสียหายได้ร้ายแรงไม่ต่างจากการมอบกุญแจให้คนอื่นเลย มิจฉาชีพไม่จำเป็นต้องรู้ Seed Phrase ก็ได้ หากคุณได้เผลอเซ็นใบอนุญาตให้พวกเขาเข้ามาดูดเงินจนเกลี้ยงตู้เซฟไปแล้ว
วิธีรับมือ: การป้องกันการหลอกลวงแบบ Approval Phishing คือการเปลี่ยนมุมมองความคิดเกี่ยวกับวิธีที่กระเป๋าเงินใช้ในการให้สิทธิ์ อย่ามองว่าการลงนามด้วยกระเป๋าเงินเหมือนกับการกดปุ่ม "เข้าสู่ระบบ" หรือ "ยืนยัน" ทั่วไป แต่มันเปรียบเสมือนสัญญาทางกฎหมายที่มีการรับรองอย่างเป็นทางการ — บนบล็อกเชน ก่อนที่คุณจะยืนยันธุรกรรมใด ๆ ให้อ่านรายละเอียดเสมอ มองหาคำว่า "Approve", "SetApprovalForAll" หรือ "Permit" หากคุณกำลังพยายามกดรับของฟรี แต่ธุรกรรมกลับขอสิทธิ์เข้าถึง USDT หรือโทเค็นอื่น ๆ ของคุณ ให้ปฏิเสธทันที อีกหนึ่งวิธีคือการใช้กระเป๋าเงินประเภท "Burner" (กระเป๋าสำรองชั่วคราว) — ซึ่งเป็นกระเป๋าที่คุณเก็บเงินไว้เพียงเล็กน้อยเท่านั้น และใช้สำหรับเว็บไซต์ใหม่หรือเว็บไซต์ที่น่าสงสัยโดยเฉพาะ สิ่งนี้จะทำหน้าที่เป็นไฟร์วอลล์ — หากคุณทำพลาดและไปลงนามในสัญญาร้ายเข้า มิจฉาชีพก็จะขโมยไปได้เพียงเศษเงินที่อยู่ในกระเป๋าสำรองนั้น ไม่ใช่เงินเก็บทั้งหมดของคุณ นอกจากนี้ ให้พึ่งพาส่วนขยายของเบราว์เซอร์ที่ช่วยแปลข้อมูลธุรกรรมให้ออกมาเป็นคำเตือนที่มนุษย์อ่านเข้าใจได้ ซึ่งจะคอยเตือนคุณหากลายเซ็นนั้นดูเหมือนเป็นคำสั่งดูดเงินในกระเป๋า
ข้อผิดพลาดจากการจำแพทเทิร์นและการวางยาแอดเดรส
หนึ่งในกลวิธีแฮกที่แนบเนียนที่สุดขึ้นอยู่กับวิธีที่สมองของมนุษย์ประมวลผลข้อมูลอย่างรวดเร็ว และเมื่อผู้ใช้คัดลอกแล้ววางแอดเดรสคริปโทเคอร์เรนซี พวกเขามักไม่ค่อยเลื่อนดูตัวเลขและตัวอักษรที่สุ่มขึ้นมาทั้งหมดเพื่อตรวจสอบความถูกต้อง แต่พวกเขามักจะดูแค่ตัวอักษร 4 หรือ 5 ตัวแรก และ 4 หรือ 5 ตัวสุดท้าย มิจฉาชีพเข้าใจทางลัดทางความคิดนี้ดี — และบงการมันผ่านสิ่งที่เรียกว่า "การวางยาแอดเดรส" (Address Poisoning)
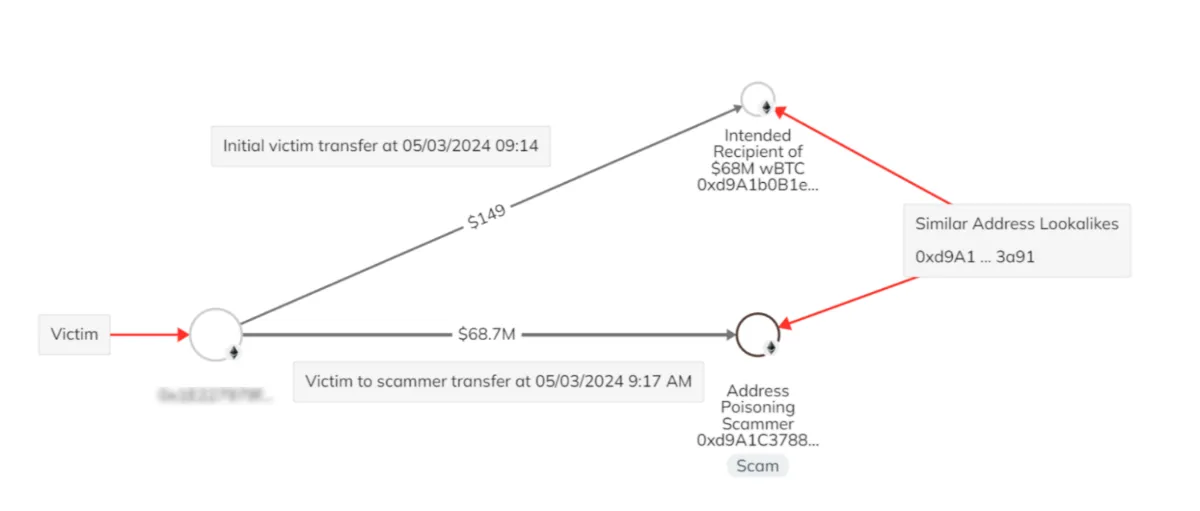
ในกลโกงนี้ มิจฉาชีพจะคอยจับตาดูบล็อกเชนเพื่อหาผู้ใช้ที่กำลังทำธุรกรรมอยู่ เมื่อพวกเขาเห็นผู้ใช้ทำการโอนเงิน — เช่น กำลังส่ง USDT จำนวนมากไปยัง Cold Wallet ส่วนตัว มิจฉาชีพจะใช้ซอฟต์แวร์ที่สามารถสร้าง "Vanity Address" (แอดเดรสที่กำหนดรูปแบบตัวอักษรได้เอง) ที่มีลักษณะใกล้เคียงกับแอดเดรสปลายทางอย่างมาก แอดเดรสปลอมนี้จะมีตัวอักษรขึ้นต้นและลงท้ายเหมือนกับแอดเดรสจริงเป๊ะ ๆ แต่ตัวอักษรตรงกลางจะแตกต่างกัน
หลังจากสร้างแอดเดรสที่มีหน้าตาคล้ายกันขึ้นมาแล้ว มิจฉาชีพจะส่งธุรกรรมจำนวน 0 USDT (หรือจำนวนใกล้เคียงนั้น) จากแอดเดรสปลอมนี้ไปยังกระเป๋าเงินของเหยื่อ ธุรกรรมนี้ก็จะปรากฏอยู่ในประวัติการทำธุรกรรมของเหยื่อทันที ครั้งต่อไปที่เหยื่อต้องการส่ง USDT ไปยัง Cold Wallet ของตัวเอง พวกเขาก็อาจเปิดประวัติธุรกรรมขึ้นมาแล้วคัดลอกแอดเดรสล่าสุดไปวาง เพราะเข้าใจว่าเป็นแอดเดรสที่เพิ่งใช้ไป ตราบใดที่ตัวอักษรเริ่มต้นและลงท้ายตรงกับสิ่งที่จำได้ พวกเขาก็จะไม่สังเกตเห็นความผิดปกติ พวกเขาก็กดทำรายการ จ่ายค่าธรรมเนียม USDT ตามปกติ และโอนเงินตรงเข้าสู่หลุมดำในกระเป๋าเงินของมิจฉาชีพไปโดยปริยาย
นี่คือการฉวยโอกาสจากภาวะ "ตาบอดเพราะไม่ทันสังเกต" (Inattentional Blindness) และความเคยชินที่เลือกทำอะไรที่ง่ายที่สุด เหยื่อไม่ได้ถูก "แฮก" ในเชิงระบบตามความหมายดั้งเดิม แต่พวกเขากำลังถูกหลอกให้แฮกตัวเอง ทฤษฎีที่มิจฉาชีพใช้คือ: ไม่มีใครสังเกตเห็นหรอก พวกเราอาศัยความขี้เกียจและความเคยชินในการเติมข้อความอัตโนมัตินี่แหละ
วิธีรับมือ: ทางแก้ของการวางยาแอดเดรสคือการตรวจสอบความถูกต้อง อย่าได้คัดลอกแอดเดรสใด ๆ จากประวัติการทำธุรกรรมของคุณเป็นอันขาด! เพราะมันคือสมุดบัญชีสาธารณะที่ใคร ๆ ก็สามารถเขียนข้อมูลลงไปได้ — รวมถึงมิจฉาชีพด้วย คุณไม่ควรเชื่อใจแค่ตัวอักษรไม่กี่ตัวแรกหรือตัวท้ายของแอดเดรสในการตรวจสอบ ให้สุ่มตรวจตัวอักษรช่วงกลาง ๆ ข้อความ หรือทางที่ดีที่สุดคือตรวจมันทีละตัวอักษร วิธีที่ดีที่สุดในการทำเช่นนี้คือการใช้ฟังก์ชันสมุดที่อยู่ (Address Book) ในกระเป๋าเงินของคุณ ทำการ Whitelist บันทึกแอดเดรสที่คุณเชื่อถือไว้ คุณยังสามารถตั้งชื่อที่แตกต่างกันให้กับแต่ละแอดเดรสได้ด้วย วิธีนี้จะทำให้คุณเลือกส่งไปยังปลายทางที่เชื่อถือได้ แทนที่จะไปเลือกจากประวัติธุรกรรมที่อาจถูกวางยาไว้แล้ว
ปลอดภัยในโลกแบบ Zero-Trust
สิ่งที่ยุทธวิธีทั้งหมดนี้มีเหมือนกันคือ พวกมันหลบเลี่ยงระบบความปลอดภัยทางเทคนิคด้วยการแฮก "ระบบปฏิบัติการของมนุษย์" ไม่ว่าจะเป็นแรงดึงดูดทางอารมณ์จากกลโกงหลอกให้รัก (Romance Scam) กลวิธีสร้างแรงกดดันเรื่องเวลาปลอม ๆ จากผู้แอบอ้างเป็นฝ่ายซัพพอร์ต เขาวงกตที่จงใจสร้างความสับสนในสัญญาอันตราย หรือภาพลวงตาที่หลอกลวงในการโจมตีแบบวางยาแอดเดรส ทั้งหมดล้วนมีเป้าหมายเพื่อให้คน ๆ นั้นลงมือทำบางอย่างที่เป็นการทำร้ายตัวเอง
การป้องกันจำเป็นต้องมีการปรับเปลี่ยนวิธีคิด ในโลกการเงินแบบดั้งเดิม ธนาคารทำหน้าที่เป็นตาข่ายนิรภัย คอยแจ้งเตือนและย้อนคืนรายการธุรกรรมที่ไม่ได้รับอนุญาต แต่ในโลกคริปโต คุณคือธนาคาร ไม่มีแผนกปราบปรามการทุจริตให้โทรหา และธุรกรรมไม่สามารถย้อนคืนได้ตลอดกาล มาพร้อมกับอิสรภาพนี้ คือหน้าที่ในการต้องตื่นตัวอยู่เสมอ ช้าลงหน่อย หากข้อเสนอดูน่าเร่งรีบเกินไป มันก็น่าจะเป็นการหลอกลวง เมื่อคนแปลกหน้าเข้ามาช่วยเหลือดีจนเกินเหตุ ก็มักจะมีอะไรแอบแฝง หากข้อตกลงดูซับซ้อนเข้าใจยาก มันก็มักจะเป็นกลลวง
การเปิดโปงกลลวงตื้น ๆ เหล่านี้ จะเปลี่ยนคุณจากการเป็นหมูในอวยให้กลายเป็นผู้ใช้ที่รู้จักตั้งคำถาม บล็อกเชนนั้นปลอดภัย แต่เป็นชั้นของปฏิสัมพันธ์ทางสังคมต่างหากที่คุณต้องคอยระวังตัวเสมอ จงปกป้องจิตใจของคุณเหมือนกับที่คุณปกป้อง Private Key ของคุณ
ในแง่ของประสิทธิภาพและความชาญฉลาดในการใช้คริปโต คุณไม่เพียงแต่ต้องรู้วิธีรักษาความปลอดภัยให้กับธุรกรรมของคุณเท่านั้น แต่ยังต้องเข้าใจกลไกการทำงานของมันด้วย สำหรับผู้ใช้งานเครือข่าย TRON ที่แอคทีฟ Netts USDT Transfer Calculator ถือเป็นเครื่องมือที่ต้องมีเพื่อช่วยประหยัดเงินของคุณ การโอน USDT ทั้งหมดบน TRON จะมีการใช้ทรัพยากรเครือข่ายบางอย่าง เช่น Energy และ Bandwidth ในกรณีที่กระเป๋าเงินของผู้ใช้ไม่มี TRX อยู่เลย เครือข่ายจะทำการเบิร์น TRX สุดท้ายของเขา/เธอเพื่อจ่ายเป็นค่า Energy ซึ่งโดยปกติแล้วจะมีค่าใช้จ่ายสูงกว่าเดิม 14-20 เท่า
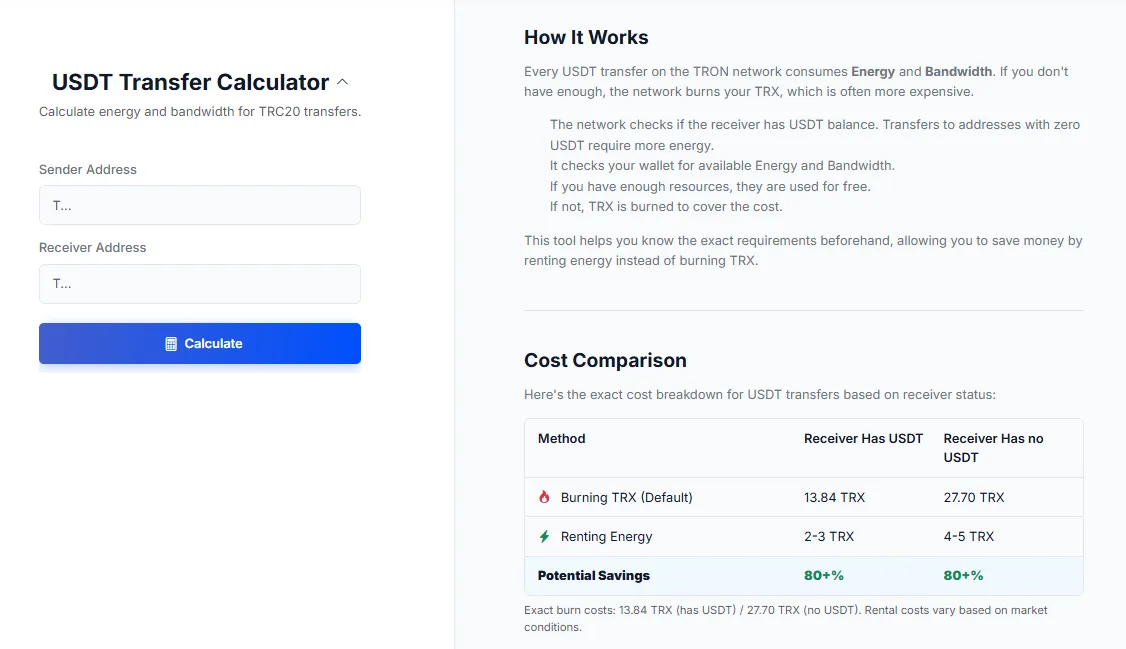
เครื่องมือของ Netts ช่วยให้ผู้ใช้สามารถระบุแอดเดรสผู้ส่งและแอดเดรสผู้รับเพื่อประเมินปริมาณทรัพยากรที่แน่นอนที่ต้องใช้ในการส่ง ซึ่งจะเผยให้เห็นความแตกต่างของต้นทุนที่สำคัญ: การโอนไปยังผู้รับที่มีประวัติมียอดคงเหลือ USDT อยู่แล้วจะเบิร์นเหรียญประมาณ 13.84 TRX ในขณะที่การเบิร์นที่เกี่ยวข้องกับการโอนไปยัง Cold Wallet (กล่าวคือ แอดเดรสที่ไม่มี USDT อยู่เลย) จะสิ้นเปลืองต้นทุนในการประมวลผลมากกว่ามาก โดยจะเบิร์นไปประมาณ 27.70 TRX ด้วยเครื่องคำนวณนี้ (รวมถึงมี API สำหรับนักพัฒนา) ผู้ใช้สามารถรู้ได้ว่าจังหวะไหนเหมาะแก่การเช่า Energy ซึ่งบอกไว้ก่อนเลยว่า การเช่า Energy มีค่าใช้จ่ายเพียง 2-3 หรือ 4-5 TRX เท่านั้น ประหยัดได้มากกว่า 80% เมื่อเทียบกับการเบิร์น TRX โดยตรง การตรวจสอบสั้น ๆ เพียงเท่านี้จะช่วยให้คุณมั่นใจได้ว่าจะไม่ต้องจ่ายค่าธรรมเนียมเครือข่ายแพงเกินจริง ในขณะที่ยังคงรักษาความเร็วในการโอนได้ตามปกติ