Социальная инженерия в криптомошенничестве
«Забой свиней», фейковая техподдержка и мошенничество на доверии лишают пользователей большего объема криптовалюты, чем взломы протоколов — как работает социальная инженерия и как ей противостоять.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Стереотипный образ хакера, крадущего криптовалюту, словно сошел с голливудских экранов: фигура в темном капюшоне перед клавиатурой, прорывающаяся сквозь периферийные файрволы и взламывающая сложные алгоритмы шифрования с помощью написанного вручную кода. Это чисто технический взгляд на то, как выглядит киберпреступность. Истина зачастую гораздо прозаичнее — и, честно говоря, человечнее.
Конечно, существуют технические атаки, которые можно осуществить, но гораздо больше криптовалюты крадется не путем взлома блокчейна, а путем «взлома» самого пользователя. Это область социальной инженерии — практики манипулирования людьми с целью заставить их разгласить конфиденциальную информацию или совершить действия, не отвечающие их интересам. Речь идет не об эксплойтах нулевого дня, а о старых добрых трюках, мошенничестве на доверии и знании слепых зон человеческой психологии.
На «диком западе» цифровых активов — где транзакции необратимы, люди при желании могут действовать вне досягаемости полиции или судов, а анонимность ценится превыше всего — человек остается самым слабым звеном. Мошенники знают, что работа по взлому децентрализованной сети гораздо сложнее, чем взлом человеческого доверия, страха или жадности. Так или иначе, проникая внутрь, просто попросив пользователя «открыть дверь», эти злоумышленники обходят даже самые надежные средства защиты, используя особенности человеческого поведения, а не технологии.
В этом материале мы разберем наиболее распространенные методы социальной инженерии, затрагивающие криптосообщество в настоящее время, сосредоточимся на психологических механизмах, которые они эксплуатируют, и предложим способы защиты от них.
Долгая игра и ловушка доверия
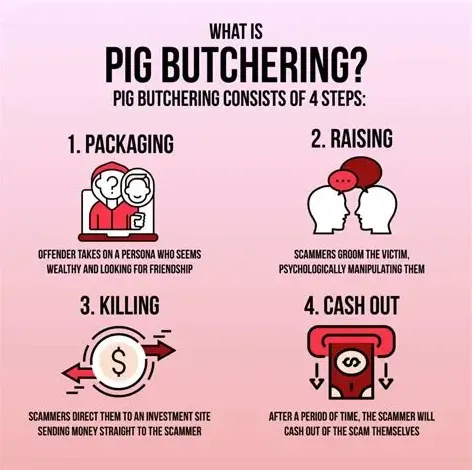
«Sha zhu pan», или «забой свиней» на мандаринском наречии — это одна из многих новых форм социальной инженерии; этим термином интернет-пользователи в Китае описывают схемы, с которыми они сталкиваются.
Эта метафора наглядно описывает процесс: жертва — это «свинья», которую «откармливают» лестью, дружбой и фиктивной прибылью от инвестиций, прежде чем «зарезать», забрав всё до последней копейки. В отличие от фишинговых атак типа «схватил и беги», это игра вдолгую, основанная на эксплуатации психологической потребности в общении и постепенном притуплении скептицизма.На ранних этапах всё часто выглядит безобидно: СМС, отправленное якобы по ошибке, личное сообщение в социальных сетях или даже знакомство через друзей. Мошенник не переходит сразу к теме криптовалют. Вместо этого он стремится установить доверительные отношения. Он может выдавать себя за успешного предпринимателя или профессионала, который одинок или находится в разъездах.
На протяжении недель или месяцев они выстраивают с жертвой тесную связь. Они обмениваются фотографиями еды, болтают о хобби и сопереживают давним личным проблемам жертвы. Эта фаза призвана ослабить бдительность. На биологическом уровне мы склонны доверять тем, с кем часто контактируем, особенно если человек проявляет искренний интерес к нашей жизни.
Завоевав определенное доверие, мошенники обычно заводят разговор о деньгах, но не напрямую. Они могут вскользь упомянуть о «крупном куше» на рынке или опубликовать скриншот дорогостоящей покупки, сделанной на прибыль от трейдинга. Ловушка захлопывается, когда жертва проявляет интерес. При этом мошенник выступает не в роли продавца, а в роли наставника, который якобы нехотя соглашается помочь: «Я могу показать, что я делал, эта схема вроде как сработала». Они убеждают жертву внести деньги на подставную торговую платформу, которая выглядит как настоящая и часто имитирует интерфейс популярных бирж.
Чтобы сделать аферу убедительной и создать иллюзию «маленькой победы», мошенники иногда прибегают к хитрости. Они убеждают жертву внести небольшую сумму, а затем дают вывести первую прибыль. Это психологический крючок. Мозг жертвы наполняется дофамином; сомнения исчезают, сменяясь азартом от возможности получить легкие деньги и симпатией к новому другу. Жертва верит, что схема легитимна, и в итоге с полной уверенностью вкладывает в нее все свои сбережения. Только при попытке вывести огромную сумму она сталкивается с реальностью: ее обманули с помощью кэтфишинга, а деньги существуют лишь в виде цифр на экране компьютера, так же как и ее несуществующий друг.
Меры противодействия: Чтобы не стать жертвой манипуляции через глубокую эмоциональную привязанность, вы должны проявлять строгость к себе и полностью разделять личную жизнь и финансовые решения. Золотое правило простое: незнакомцы в интернете не хотят сделать вас богатыми. Если новый онлайн-знакомый или потенциальный партнер заводит разговор об инвестициях, это должно немедленно стать для вас тревожным сигналом. Воспользуйтесь обратным поиском по изображениям для любых присланных фотографий; мошенники часто используют украденные снимки красивых моделей или популярных инфлюенсеров. Настаивайте на видеозвонке на ранних этапах общения. Просьба перевести деньги на платформу, которая, если и существует, то держится исключительно на спекуляциях, должна вас насторожить. Просто не переводите никакие средства — вообще никуда — без личной встречи с человеком, который утверждает, что может сделать вас богатым. Если вы сомневаетесь, попробуйте вывести свои деньги. Если возникают отговорки или требование оплатить «налог» для вывода средств, прекратите любое общение — это мошенничество.
Ловушка авторитета и фактор срочности
Еще один мощный рычаг — естественная склонность людей подчиняться авторитетам и паниковать в кризисных ситуациях. Используя это, мошенники выдают себя за службу поддержки бирж, провайдеров кошельков или даже государственные ведомства. Стратегия основана на создании состояния ментального хаоса и сильной тревоги, при котором способность здраво мыслить просто отключается.
Допустим, вы пытаетесь отправить USDT другу, и по какой-то причине транзакция кажется заблокированной. Вы ищете номер службы поддержки или пишете твит о проблеме. Почти мгновенно отвечает «полезный» аккаунт или вы натыкаетесь на номер телефона, который кажется официальным. Голос на другом конце провода звучит профессионально, спокойно и авторитетно. Вам говорят, что ваши деньги «зависли» или ваш аккаунт «скомпрометирован», и нужно действовать быстро, чтобы спасти то, что у вас есть.
И эта спешка не настоящая — она создана лишь для того, чтобы заставить вас совершить действие, не задумываясь. «Агент поддержки» может дать указание скачать программу для удаленного доступа к рабочему столу, чтобы он мог «исправить» проблему, или передать сид-фразу для «подтверждения» владения кошельком. Вы боитесь потерять деньги, а собеседник кажется компетентным, поэтому вы следуете инструкциям. Ни один настоящий сотрудник службы поддержки никогда не попросит вашу сид-фразу и не потребует удаленного доступа к вашему компьютеру.
Теперь у этого инструмента появился новый пугающий уровень — технология дипфейков (Deepfake). Теперь мошенники могут использовать ИИ для имитации голосов генеральных директоров или других руководителей, пользующихся доверием, оставляя голосовые сообщения и даже совершая звонки в реальном времени, которые невозможно отличить от звонков с обычных устройств CEO. Это выводит когнитивное искажение «подчинение авторитету» на новый уровень. Если вы слышите, как известная личность призывает вас отправить деньги на адрес для «раздачи» (giveaway) или «экстренного обновления», ваш мозг просто запрограммирован верить им.
Контрмеры: Единственное эффективное противоядие от атак, основанных на авторитете, — это позиция «нулевого доверия» (zero-trust) к любым входящим коммуникациям. Если вам звонит кто-то, представляясь сотрудником вашего банка или криптобиржи, не отвечайте; вешайте трубку. Если вы получили электронное письмо о том, что ваш аккаунт заблокирован, не переходите по ссылке. Вместо этого перейдите на официальный сайт через собственные закладки — не нажимая на ссылки в поисковых системах или сообщениях — и свяжитесь со службой поддержки через их официальные каналы. Не забывайте, что настоящие организации не требуют от вас мгновенной реакции и никогда не заставляют оставаться на линии или принимать решения в течение нескольких секунд под угрозой потери средств. Что касается сид-фраз, относитесь к ним как к коду от физического сейфа: не существует ни технических, ни каких-либо иных ситуаций, при которых агенту поддержки мог бы понадобиться этот код, чтобы помочь вам. Если его просят — значит, вас держат за простака.
Скрытые подписи и фишинг через разрешения (Approval Phishing)
По мере того как криптопространство смещалось в сторону децентрализованных финансов (DeFi), мошенники адаптировались, используя сложности взаимодействия смарт-контрактов. Этот подход, также известный как «фишинг через разрешения» (approval phishing) или атаки с использованием «дрейнеров» (drainers), нацелен на техническую неосведомленность пользователей относительно того, что именно они авторизуют.
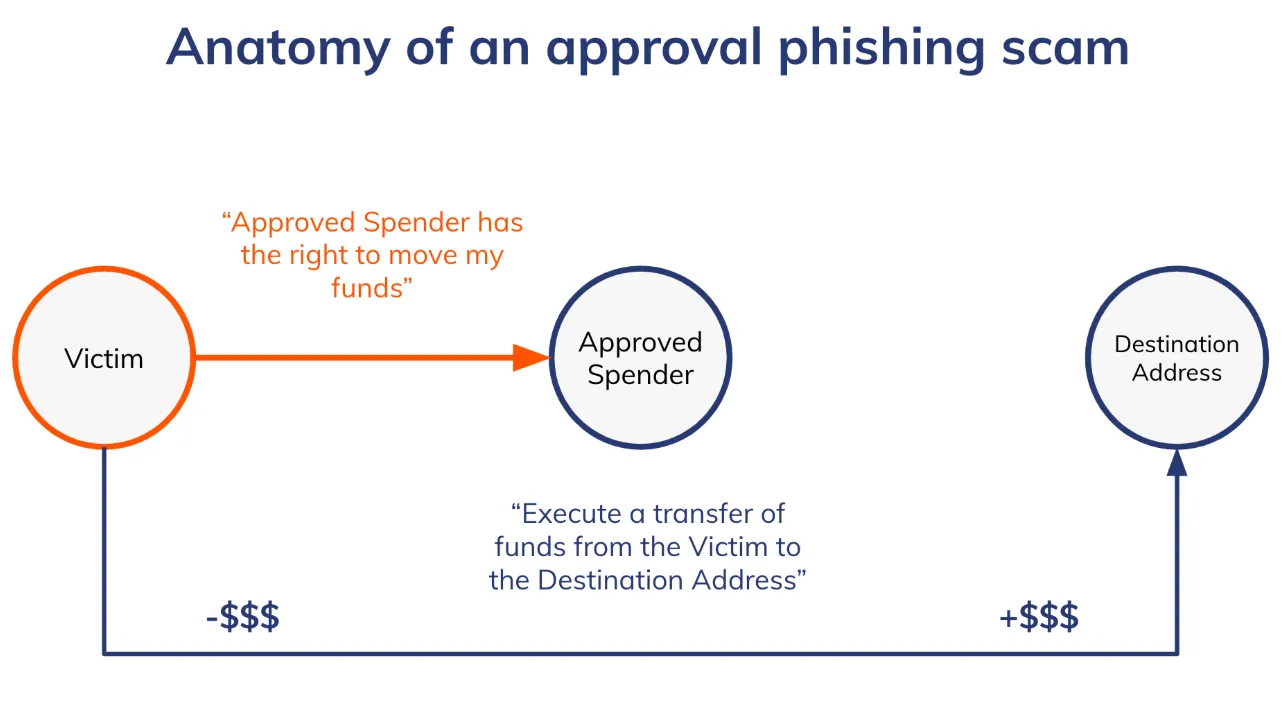
В этом случае пользователь может оказаться на сайте, идентичном популярному NFT-маркетплейсу или DeFi-протоколу. Его могут завлечь обещанием бесплатного «аирдропа» (airdrop) — термина, используемого в индустрии для обозначения бесплатной раздачи токенов — или эксклюзивной возможностью «минта» (minting). Сайт просит пользователя подключить кошелек и подписать транзакцию, чтобы забрать награду.
Всплывающее окно в кошельке часто представляет собой нагромождение технической абракадабры. Подавляющее большинство пользователей, привыкших за годы к непонятным «Условиям обслуживания» и привычке нажимать «Я согласен» не глядя, просто нажмут большую кнопку «Подтвердить», чтобы получить награду. Но они подписывают далеко не обычное сообщение для входа. Обычно это функция «SetApprovalForAll» или подпись «Permit».
Говоря простым языком: эта подпись дает смарт-контракту мошенника карт-бланш на вывод всех активов определенного типа (например, USDT или NFT) из кошелька пользователя без необходимости дальнейшего подтверждения.
Психологический аспект здесь заключается как в жадности (бесплатный аирдроп), так и в «выученной беспомощности» перед техническими интерфейсами. Пользователи полагают, что раз сид-фраза остается у них, они смогут вернуть свои деньги. Чего они не понимают, так это того, что цифровая подпись может быть столь же опасной, как и передача ключей. Мошеннику не обязательно знать сид-фразу — по крайней мере, если вы невольно подписали разрешение, позволяющее ему опустошить ваше хранилище.
Меры противодействия: защита от такого «фишинга разрешений» (approval phishing) заключается в ином подходе к тому, как кошельки используют свои полномочия. Никогда не относитесь к подписи в кошельке как к простому нажатию кнопки «вход» или «подтверждение». Это нечто вроде нотариально заверенного юридического договора — только в блокчейне. Перед подтверждением любой транзакции всегда читайте детали. Ищите такие команды, как «Approve», «SetApprovalForAll» или «Permit». Если вы пытаетесь получить бесплатный предмет, а транзакция запрашивает разрешение на доступ к вашим USDT или другим токенам, отклоните её. Один из способов обезопасить себя — использовать «одноразовый» (burner) кошелек, на котором вы храните лишь небольшие суммы и который используете только для новых или подозрительных сайтов. Это создает своего рода фаервол: если вы совершите ошибку и подпишете вредоносный контракт, мошенник сможет забрать только те копейки («пыль»), которые были на одноразовом кошельке, а не все ваши сбережения. Также полагайтесь на браузерные расширения, которые переводят данные транзакций в понятные человеку предупреждения, сообщая, если подпись похожа на дрейнер (wallet drainer).
Сбой сопоставления шаблонов и отравление адресов
Один из наиболее коварных видов взлома основан на том, как человеческий мозг обрабатывает информацию для быстрого восприятия.
Когда пользователи копируют и вставляют криптовалютные адреса, они редко прокручивают всю строку случайных цифр и букв, чтобы убедиться в правильности адреса. Вместо этого они обычно смотрят на первые четыре-пять символов и последние четыре-пять символов. Мошенники знают об этой ментальной уловке и используют её с помощью «отравления адресов» (address poisoning).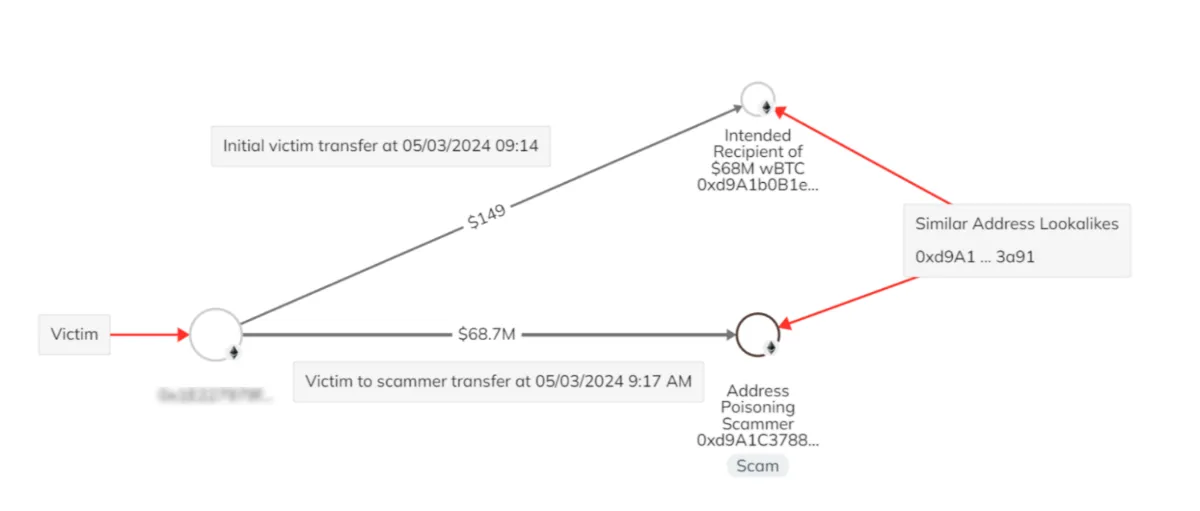
В этой схеме злоумышленник отслеживает блокчейн в поисках активных пользователей. Заметив, что пользователь совершает перевод — например, отправляет крупную сумму USDT на свой личный холодный кошелек — мошенник использует программное обеспечение для создания «красивого адреса» (vanity address), который максимально похож на адрес назначения. У этого поддельного адреса будут идентичные первые и последние символы, но средняя часть будет отличаться.
После генерации похожего адреса мошенник отправляет транзакцию на 0 USDT (или близкую к этой сумму) с этого поддельного адреса на кошелек жертвы. Теперь эта транзакция отображается в истории операций жертвы. В следующий раз, когда пользователь захочет отправить USDT на свой холодный кошелек, он может открыть историю и вставить последний адрес, полагая, что именно его он использовал в прошлый раз. Пока начало и конец адреса соответствуют тому, что он помнит, он не замечает подмены. Пользователь инициирует перевод, оплачивает комиссию сети как обычно и отправляет средства прямиком в «черную дыру» кошелька мошенника.
Это расчет на «слепоту невнимания» и путь наименьшего сопротивления. Жертву не «взламывают» в традиционном смысле этого слова; её обманом заставляют «взломать» саму себя. Логика мошенника проста: никто не заметит; мы рассчитываем на лень и привычные паттерны автозаполнения.
Меры противодействия: Решение проблемы «отравления адресов» — это проверка. Никогда и ни при каких обстоятельствах не копируйте адреса из истории транзакций! Это публичный реестр, в который может записывать данные кто угодно — включая мошенников. При проверке адреса никогда не доверяйте только первым или последним нескольким символам. Проверяйте случайную последовательность в середине строки, а лучше — каждый символ. Самый надежный способ сделать это — использовать функцию адресной книги в вашем кошельке. Добавляйте доверенные адреса в «белый список». Вы также можете давать адресам разные имена. Таким образом, вы будете выбирать проверенное место, а не запись, которая может оказаться результатом атаки с подменой адреса (address poisoning).
Безопасность в мире с нулевым доверием
Общим для всех этих тактик является то, что они подрывают техническую безопасность, взламывая «человеческую ОС». Будь то эмоциональное давление в любовных аферах, тактика искусственной спешки, используемая лже-сотрудниками службы поддержки, намеренно запутанный лабиринт уловок в мошенническом контракте или визуальный обман при атаке с подменой адреса — всё это направлено на то, чтобы заставить человека действовать против собственных интересов.
Защита требует смены мышления. В традиционном финансовом мире банки служат страховкой: они предупреждают о подозрительных операциях и могут отменить несанкционированные списания. В криптомире банком являетесь вы сами. Здесь нет отдела по борьбе с мошенничеством, куда можно позвонить, а транзакции невозможно отменить. Вместе с этой свободой приходит и обязанность быть постоянно бдительным. Не торопитесь. Если предложение слишком срочное, скорее всего, это обман. Если незнакомец проявляет чрезмерную готовность помочь, в этом наверняка есть подвох. Если сделка кажется слишком запутанной, скорее всего, так оно и есть.
Разоблачая эти уловки, вы превращаетесь из легкой мишени в скептически настроенного пользователя. Блокчейн безопасен — опасаться стоит именно «социального слоя». Берегите свой разум так же тщательно, как вы бережете свои приватные ключи.
Говоря об эффективности и грамотном управлении криптовалютой, стоит не только знать, как обезопасить свои транзакции, но и понимать их механику. Для активных пользователей в сети TRON калькулятор переводов USDT от Netts является незаменимым инструментом, позволяющим сэкономить ваши деньги.
Все переводы USDT в сети TRON сопровождаются потреблением определенных сетевых ресурсов, таких как Энергия (Energy) и Пропускная способность (Bandwidth). В случае, если на кошельке пользователя нет ресурсов, сеть сжигает TRX для оплаты энергии, что обычно обходится в 14–20 раз дороже.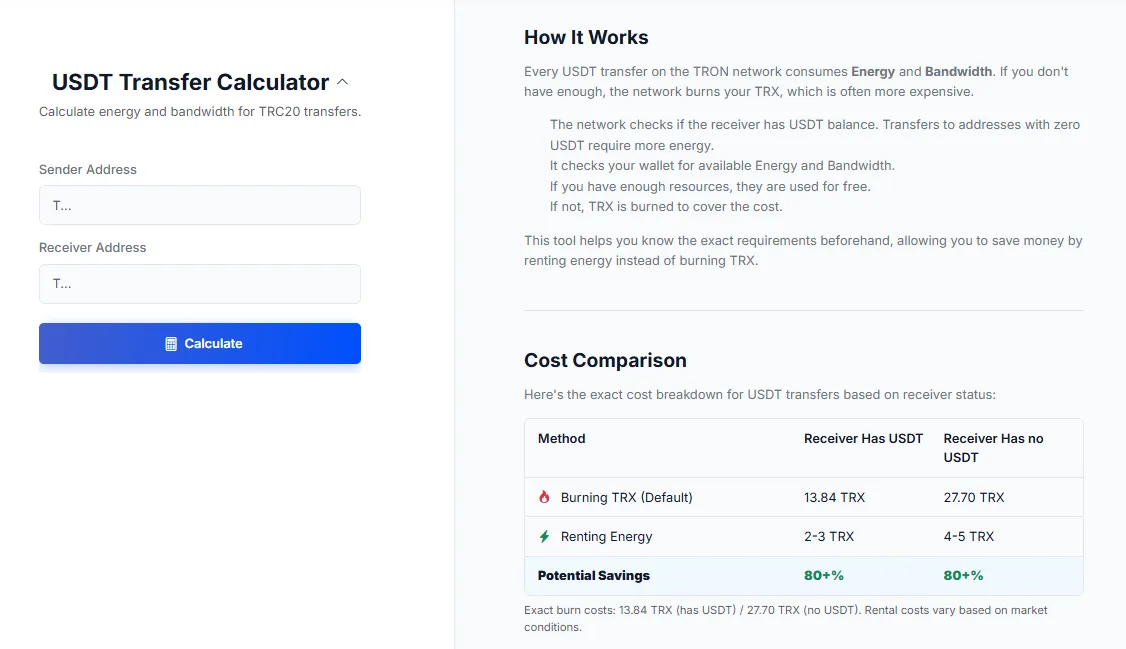
Инструмент Netts позволяет пользователю ввести адрес отправителя и адрес получателя, чтобы рассчитать точное количество ресурсов, необходимых для отправки. Это выявляет существенную разницу в стоимости: переводы получателю с положительным балансом USDT сжигают около 13,84 TRX, в то время как сжигание при переводе на «холодный» кошелек (т. е. адрес, на котором вообще нет USDT) обходится гораздо дороже с вычислительной точки зрения и составляет около 27,70 TRX. С помощью этого калькулятора (а также API для разработчиков) пользователи могут понять, подходящий ли сейчас момент для аренды Энергии. К вашему сведению, аренда Энергии стоит всего 2–3 или 4–5 TRX, что позволяет сэкономить более 80% по сравнению с простым сжиганием TRX. Эта быстрая проверка гарантирует, что вы не переплачиваете сетевые комиссии, сохраняя при этом высокую скорость переводов.