Social Engineering bei Krypto-Betrug
Pig-Butchering, Fake-Support und Trickbetrug erbeuten mehr Kryptowährungen als Protokoll-Schwachstellen – wie Social Engineering funktioniert und wie Nutzer sich wehren können.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Das stereotype Bild eines Hackers, der Kryptowährungen stiehlt, wie man es aus Hollywood kennt: eine dunkle Gestalt mit Kapuze vor der Tastatur, die periphere Firewalls durchbricht und mit handgeschriebenem Code hochentwickelte Verschlüsselungsalgorithmen knackt. Es ist eine rein technische Sichtweise darauf, wie Cyberkriminalität aussieht. Die Wahrheit ist oft weitaus prosaischer – und ehrlich gesagt, menschlicher.
Sicherlich gibt es technische Angriffe, die man ausführen kann, aber weitaus mehr Krypto-Assets werden nicht durch das Knacken der Blockchain gestohlen, sondern durch das Knacken des Nutzers. Dies ist das Metier des Social Engineering – die Praxis, Menschen so zu manipulieren, dass sie vertrauliche Informationen preisgeben oder Handlungen vornehmen, die nicht in ihrem besten Interesse liegen. Es geht nicht um Zero-Day-Hacks, sondern um altbewährte Taschenspielertricks, Betrugsmaschen und das Wissen um die blinden Flecken der menschlichen Psychologie.
Im Wilden Westen der digitalen Vermögenswerte – wo Transaktionen unumkehrbar sind und Menschen sich auf Wunsch außerhalb der Reichweite von Polizei oder Gerichten bewegen können und Anonymität ein hohes Gut ist – sind Menschen das schwächste Glied. Betrüger wissen, dass der Aufwand für das Hacken eines dezentralen Netzwerks weitaus größer ist als das Hacken des Vertrauens, der Angst oder der Gier einer Person. So oder so: Indem sie einfach den Nutzer bitten, die Tür zu öffnen, haben diese böswilligen Akteure selbst die sichersten Sicherheitsvorkehrungen umgangen, indem sie sich menschliches Verhalten zunutze machten und nicht die Technologie.
In diesem Artikel werden wir die gängigsten Social-Engineering-Methoden analysieren, die derzeit die Krypto-Community betreffen, uns auf die psychologischen Grundlagen konzentrieren, die sie ausnutzen, und Wege vorschlagen, wie man sich vor ihnen schützen kann.
Der „Long Con“ und die Vertrauensfalle
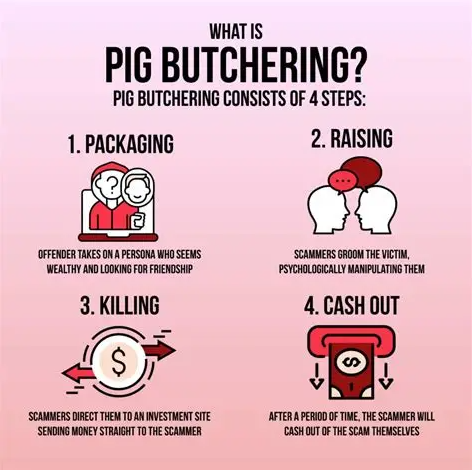
„Sha zhu pan“ oder „Pig Butchering“ auf Mandarin ist eine der vielen neuen Formen des Social Engineering, mit denen Internetnutzer in China die Betrugsmaschen beschreiben, denen sie begegnen.
Diese Metapher zeichnet ein klares Bild des Prozesses: Das Opfer ist das „Schwein“, das mit Schmeicheleien, Freundschaft und vorgetäuschten Anlagerenditen „gemästet“ wurde, bevor es bis auf den letzten Cent „geschlachtet“ wird. Im Gegensatz zu Smash-and-Grab-Phishing-Operationen handelt es sich hierbei um ein langfristiges Spiel, das auf der Ausnutzung des psychologischen Bedürfnisses nach Verbundenheit und der allmählichen Zermürbung von Skepsis beruht.In der Anfangsphase ist es oft harmlos – eine SMS an eine falsche Nummer, eine Direktnachricht in den sozialen Medien oder sogar eine Begegnung über Freunde. Der Betrüger geht nicht sofort auf Krypto ein. Stattdessen versucht er, eine Beziehung aufzubauen. Er könnte vorgeben, ein Unternehmer mit einer erfolgreichen Karriere zu sein oder eine berufstätige Person, die einsam oder auf Reisen ist.
Über Wochen oder Monate hinweg entwickeln sie eine echte Beziehung zum Opfer. Sie tauschen Fotos von ihren Mahlzeiten aus, plaudern über ihre Hobbys und zeigen Mitgefühl für die persönlichen Probleme des Opfers. Diese Phase soll die Abwehrmechanismen des Opfers abbauen. Es gibt einen biologischen Auftrag, denjenigen zu vertrauen, mit denen wir häufig in Kontakt kommen, insbesondere wenn diese Person aufrichtig an unserem Leben interessiert zu sein scheint.
Nachdem sie ein gewisses Maß an Vertrauen gewonnen haben, bringen die Betrüger in der Regel das Thema Geld zur Sprache – aber nicht direkt. Sie erwähnen vielleicht beiläufig einen „großen Gewinn“, den sie am Markt erzielt haben, oder posten einen Screenshot eines extravaganten Kaufs, der mit Trading-Profiten finanziert wurde. Die Falle schnappt zu, wenn das Opfer Interesse zeigt. Anstatt als Verkäufer aufzutreten, gibt sich der Betrüger als Mentor aus, der eigentlich gar nicht helfen will: „Ich zeige dir mal ein bisschen, was ich gemacht habe, und dieser Teil hat irgendwie funktioniert.“ Sie weisen das Opfer an, Geld auf einer gefälschten Handelsplattform einzuzahlen, die echt aussieht und oft die Benutzeroberfläche bekannter Börsen imitiert.
Um den Betrug überzeugend zu gestalten und einen „kleinen Gewinn“ zu generieren, inszenieren die Betrüger dies manchmal sogar. Sie drängen das Opfer dazu, eine bescheidene Summe einzusetzen und dann den ersten Gewinn abzuheben. Das ist der psychologische Köder. Das Gehirn des Opfers wird mit Dopamin überflutet; die Zweifel verschwinden und werden durch einen Rausch ersetzt, der durch die Aussicht auf geschenktes Geld und die Wertschätzung für den neuen Freund ausgelöst wird. Das Opfer glaubt, der Betrug sei legitim, und investiert schließlich voller Vertrauen seine gesamten Ersparnisse. Erst wenn sie versuchen, die enorme Summe abzuheben, werden sie mit der Realität konfrontiert: dass sie Opfer von Catfishing geworden sind und das Geld nur als Zahlen auf einem Computerbildschirm existiert, genau wie ihr vermeintlicher Freund.
Gegenmaßnahme: Um nicht durch eine so tiefe emotionale Bindung manipuliert zu werden, müssen Sie streng mit sich selbst sein und Ihr Privatleben strikt von finanziellen Entscheidungen trennen. Die goldene Regel ist einfach: Fremde im Internet wollen Sie nicht reich machen. Wenn Sie einen neuen Online-Freund oder eine neue Romanze haben, die über Investitionen spricht, sollten sofort die Alarmglocken schrillen. Führen Sie eine umgekehrte Bildersuche für alle gesendeten Fotos durch; Betrüger verwenden häufig gestohlene Bilder von attraktiven Models oder bekannten Influencern. Drängen Sie frühzeitig auf einen Video-Chat. Die Aufforderung, Geld auf eine Plattform zu bringen, die – sofern sie überhaupt existieren kann – nur von Spekulation lebt, sollte Sie stutzig machen. Bewegen Sie einfach kein Geld – absolut gar keines – irgendwohin, ohne sich persönlich mit jemandem getroffen zu haben, der behauptet, die Macht zu haben, Sie reich zu machen. Wenn Sie Zweifel haben, versuchen Sie, Ihr Geld abzuheben. Wenn es eine Ausrede gibt oder eine „Steuer“ für die Auszahlung verlangt wird, brechen Sie jegliche Kommunikation ab – es ist ein Betrug.
Die Autoritätsfalle und die Dringlichkeit einer Krise
Ein weiterer wirksamer Hebel ist die natürliche Neigung der Öffentlichkeit, Autoritäten zu gehorchen, sowie die Tendenz des Menschen, in Krisensituationen in Panik zu geraten. Dies ausnutzend, geben sich Betrüger als Support-Teams von Börsen, Wallet-Anbietern oder sogar Regierungsbehörden aus. Die Strategie beruht darauf, einen mental chaotischen Zustand großer Angst zu erzeugen, in dem das eigene Denken aussetzt.
Nehmen wir an, Sie versuchen, USDT an einen Freund zu senden, und aus irgendeinem Grund scheint die Transaktion blockiert zu sein. Sie suchen nach einer Support-Nummer oder twittern über das Problem. Fast augenblicklich antwortet ein „hilfreicher“ Account oder Sie stoßen auf eine Telefonnummer, die offiziell zu sein scheint. Die Stimme am anderen Ende ist professionell, ruhig und autoritär. Man sagt Ihnen, Ihr Geld sei „festgefahren“ oder Ihr Konto sei „kompromittiert“, und Sie müssten schnell handeln, um Ihr Guthaben zu retten.
Diese Dringlichkeit ist jedoch nicht echt; sie dient nur dazu, Sie unter Druck zu setzen, damit Sie etwas tun, ohne darüber nachzudenken. Der „Support-Mitarbeiter“ weist Sie möglicherweise an, eine Remote-Desktop-Software herunterzuladen, damit er das Problem „beheben“ kann, oder Ihre Seed-Phrase preiszugeben, damit er „verifizieren“ kann, dass Sie der Besitzer der Wallet sind. Da Sie zudem Angst haben, Ihr Geld zu verlieren, und diese Person kompetent klingt, folgen Sie den Anweisungen. Kein echter Support-Mitarbeiter würde jemals nach Ihrer Seed-Phrase fragen oder Fernzugriff auf Ihren Computer verlangen.
Dieses Instrument hat nun eine erschreckende neue Ebene erhalten: die Deepfake-Technologie. Betrüger können nun offenbar KI nutzen, um die Stimmen von CEOs oder anderen vertrauenswürdigen Führungskräften zu imitieren, Voicemails zu hinterlassen und sogar Live-Anrufe zu tätigen, die nicht von Anrufen über die regulären Geräte des CEOs zu unterscheiden sind. Dies ist der sogenannte „Authority Bias“ (Autoritätshörigkeit) auf die nächste Stufe gehoben. Wenn Sie eine bekannte Persönlichkeit hören, die Sie auffordert, Geld an eine Adresse für ein „Giveaway“ oder ein „Notfall-Upgrade“ zu senden, ist Ihr Gehirn schlichtweg darauf programmiert, ihr zu glauben.
Gegenmaßnahme: Das einzige wirksame Gegenmittel gegen Angriffe, die auf Autorität basieren, ist eine „Zero-Trust“-Haltung gegenüber eingehender Kommunikation. Wenn Sie jemand anruft und behauptet, von Ihrer Bank oder Krypto-Börse zu sein, antworten Sie nicht; legen Sie auf.
Wenn Sie eine E-Mail erhalten, in der steht, dass Ihr Konto gesperrt wurde, klicken Sie nicht auf den Link. Rufen Sie stattdessen die offizielle Website über Ihre eigenen Lesezeichen auf – nicht durch Klicken auf einen Link in einer Suchmaschine oder in einer Nachricht – und kontaktieren Sie den Support über dessen offiziellen Kanal. Vergessen Sie nicht, dass seriöse Organisationen nicht in Echtzeit agieren und niemals von Ihnen verlangen, in der Leitung zu bleiben oder Ihre Antwort innerhalb von Sekunden zu erzwingen, da Sie sonst Ihr Geld verlieren würden. Was Seed-Phrasen betrifft, betrachten Sie diese wie die Kombination eines physischen Tresors: Es gibt keine Situation, weder technischer Natur noch anderweitig, in der ein Mitarbeiter diese Kombination benötigen würde, um Ihnen zu helfen. Fragen sie danach, halten sie Sie für einen Dummkopf.Unsichtbare Signaturen und Approval-Phishing
Da sich der Krypto-Raum in Richtung dezentraler Finanzmärkte (DeFi) entwickelt hat, haben sich Betrüger entsprechend angepasst, indem sie die Komplexität der Interaktion von Smart Contracts ausnutzen. Dieser Ansatz, auch bekannt als „Approval-Phishing“ oder „Drainer“-Angriffe, nutzt gezielt das mangelnde technische Verständnis der Nutzer darüber aus, was sie eigentlich autorisieren.
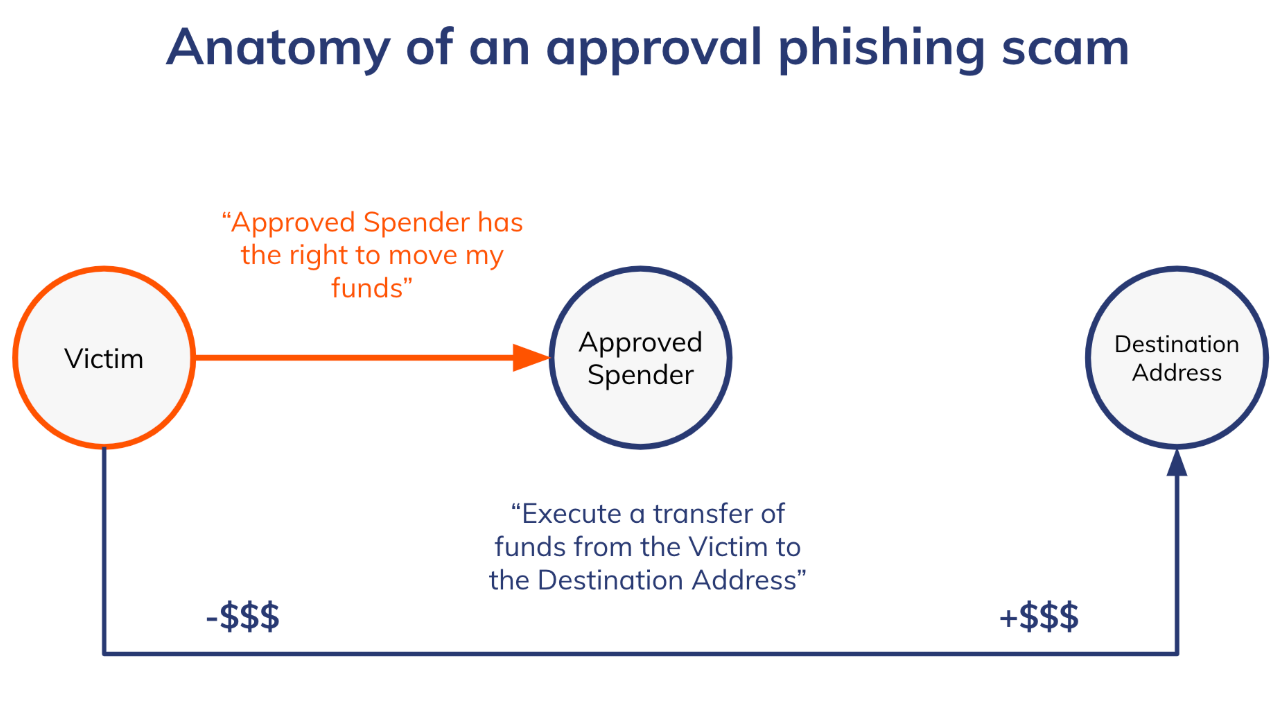
In diesem Fall könnte ein Nutzer auf einer Website landen, die identisch mit einem bekannten NFT-Marktplatz oder DeFi-Protokoll ist. Sie könnten durch das Versprechen eines kostenlosen „Airdrops“ – ein in der Branche üblicher Begriff für Gratis-Token – oder eine exklusive „Minting“-Gelegenheit angelockt werden. Die Website fordert den Nutzer auf, seine Wallet zu verbinden und eine Transaktion zu signieren, sobald er bereit ist, die Belohnung einzufordern.
Das Pop-up innerhalb der Wallet ist oft eine Wand aus technischem Kauderwelsch. Die überwiegende Mehrheit der Nutzer, die durch jahrelange, undurchschaubare Nutzungsbedingungen an eine „Ich stimme zu“-Mentalität gewöhnt ist, wird auf die große Schaltfläche „Bestätigen“ klicken, um ihre Belohnung zu erhalten. Doch sie signieren keine gewöhnliche Login-Nachricht. Meist handelt es sich um eine „SetApprovalForAll“-Funktion oder die „Permit“-Signatur.
Für Laien ausgedrückt: Diese Signatur gibt dem Smart Contract des Betrügers einen Freibrief, um alle Bestände eines bestimmten Assets (wie USDT oder NFTs) aus der Wallet des Nutzers zu transferieren, ohne dass eine weitere Bestätigung erforderlich ist.Die Psychologie dahinter ist sowohl Gier (der kostenlose Airdrop) als auch eine „erlernte Hilflosigkeit“ im Umgang mit technischen Schnittstellen. Die Nutzer gehen davon aus, dass sie ihr Geld zurückbekommen können, solange sie noch im Besitz ihrer Seed-Phrase sind. Was sie nicht verstehen, ist, dass eine digitale Signatur genauso schädlich sein kann wie die Herausgabe der Keys. Der Betrüger muss die Seed-Phrase nicht kennen – zumindest dann nicht, wenn man unfreiwillig eine Vollmacht unterzeichnet hat, die es ihm ermöglicht, den Tresor zu leeren.
Gegenmaßnahme: Die Verteidigung gegen ein solches „Approval Phishing“ besteht darin, eine andere Annahme darüber zu treffen, wie Wallets mit Berechtigungen umgehen. Betrachten Sie eine Wallet-Signatur niemals als etwas Ähnliches wie das Klicken auf eine „Login“- oder „Bestätigen“-Schaltfläche. Es ist so etwas wie ein notariell beglaubigter Vertrag – auf der Blockchain. Bevor Sie eine Transaktion bestätigen, lesen Sie immer die Details. Suchen Sie nach „Approve“, „SetApprovalForAll“ oder „Permit“. Wenn Sie versuchen, ein kostenloses Item zu beanspruchen, und die Transaktion um Erlaubnis bittet, auf Ihre USDT oder andere Token zuzugreifen, lehnen Sie dies ab. Eine Möglichkeit hierfür ist die Verwendung einer „Burner“-Wallet – eine Wallet, auf der Sie nur kleine Geldbeträge aufbewahren und die nur für neue oder verdächtige Websites verwendet wird. Dies fungiert als Firewall – wenn Sie einen Fehler machen und einen bösartigen Vertrag unterzeichnen, kann der Betrüger nur den „Dust“ (Kleinstbeträge) entwenden, der sich in Ihrer Burner-Wallet befand, nicht aber Ihre gesamten Ersparnisse. Verlassen Sie sich zudem auf Browser-Erweiterungen, die Transaktionsdaten in menschenlesbare Warnungen übersetzen und Ihnen mitteilen, ob eine Signatur nach einem „Wallet Drainer“ aussieht.
Pattern-Match-Glitch und Adress-Poisoning
Einer der heimtückischeren Hacks beruht auf der Art und Weise, wie das menschliche Gehirn Informationen für eine schnelle Aufnahme verarbeitet. Wenn Nutzer Kryptowährungsadressen kopieren und einfügen, scrollen sie selten durch die gesamte Folge dieser zufälligen Ziffern und Buchstaben, um sicherzustellen, dass die Adresse korrekt ist. Stattdessen schauen sie meist nur auf die ersten vier oder fünf und die letzten vier oder fünf Zeichen. Betrüger kennen diese mentale Abkürzung – und manipulieren sie durch „Address Poisoning“.
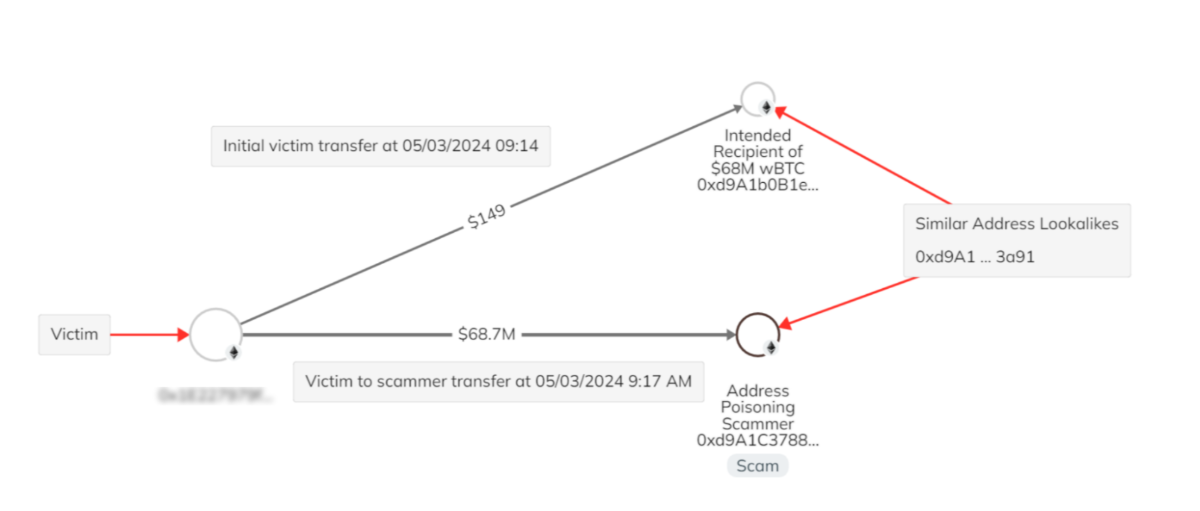
Bei dieser Betrugsmasche beobachtet der Betrüger die Blockchain nach Personen, die gerade aktiv sind. Wenn er einen Nutzer bei einer Überweisung entdeckt – zum Beispiel beim Senden einer großen Menge USDT an sein eigenes Cold Wallet –, setzt der Betrüger eine Software ein, die eine „Vanity-Adresse“ generieren kann, welche der Zieladresse täuschend ähnlich sieht. Diese gefälschte Adresse weist die identischen Anfangs- und Endzeichen der tatsächlichen Adresse auf, unterscheidet sich jedoch im Mittelteil.
Nach der Erstellung dieser Lookalike-Adresse sendet der Betrüger eine Transaktion von 0 USDT (oder einem ähnlichen Betrag) von dieser gefälschten Adresse an das Wallet des Opfers. Diese Transaktion wird nun im Verlauf des Opfers angezeigt. Wenn das Opfer das nächste Mal USDT auf sein Cold Wallet senden möchte, öffnet es möglicherweise den Verlauf und fügt die aktuellste Adresse ein, da dies wahrscheinlich die zuletzt verwendete ist. Solange Anfang und Ende mit dem übereinstimmen, was es in Erinnerung hat, bemerkt es die Abweichung nicht. Es startet den Vorgang, zahlt wie gewohnt die USDT-Gebühren und überweist direkt in das „schwarze Loch“ des Betrüger-Wallets.
Hierbei werden die „unaufmerksame Blindheit“ (Inattentional Blindness) und der Weg des geringsten Widerstands ausgenutzt. Das Opfer wird nicht im herkömmlichen Sinne systemisch „gehackt“; es wird dazu verleitet, sich selbst zu hacken. Die Theorie des Betrügers dabei: Niemand wird es bemerken; wir setzen auf die Bequemlichkeit und die Art und Weise, wie Autovervollständigungsmuster funktionieren.
Gegenmaßnahme: Die Antwort auf Address Poisoning ist Validierung. Kopieren Sie niemals eine Adresse aus Ihrem Transaktionsverlauf! Es ist ein öffentliches Hauptbuch, in das jeder schreiben kann – auch Betrüger. Sie sollten sich bei der Validierung einer Adresse niemals nur auf die ersten oder letzten Zeichen verlassen. Überprüfen Sie eine zufällige Sequenz in der Mitte der Zeichenfolge oder am besten jedes einzelne Zeichen. Der beste Weg hierfür ist die Nutzung einer Adressbuchfunktion in Ihrer Wallet. Setzen Sie Ihre vertrauenswürdigen Adressen auf eine Whitelist. Sie können Adressen auch verschiedene Namen geben. Auf diese Weise wählen Sie einen vertrauenswürdigen Ort anstatt eines möglicherweise manipulierten Protokolls.
Sicher in einer Zero-Trust-Welt
Was all diese Taktiken gemeinsam haben, ist, dass sie die technische Sicherheit untergraben, indem sie das menschliche Betriebssystem hacken. Sei es der emotionale Sog eines Romance-Scams, die vorgetäuschten Zeitdruck-Taktiken eines Helpdesk-Impersonators, das absichtlich komplizierte Labyrinth aus Irreführungen in einem betrügerischen Vertrag oder die täuschende Optik bei einer Address-Poisoning-Attacke – es geht immer darum, jemanden dazu zu bringen, unüberlegt zu handeln und gegen die eigenen Interessen zu arbeiten.
Die Verteidigung erfordert ein Umdenken. In der traditionellen Finanzwelt dienen Banken als Sicherheitsnetz, das vor unbefugten Abbuchungen warnt und diese rückgängig macht. Bei Krypto sind Sie die Bank. Es gibt keine Betrugsabteilung, die man anrufen kann, und Transaktionen können niemals rückgängig gemacht werden. Mit dieser Freiheit geht auch die Verpflichtung zu ständiger Wachsamkeit einher. Lassen Sie sich Zeit. Wenn ein Angebot zu dringlich ist, handelt es sich wahrscheinlich um Betrug. Wenn ein Fremder unglaublich hilfsbereit ist, gibt es wahrscheinlich einen Haken. Wenn ein Deal undurchsichtig erscheint, ist er es wahrscheinlich auch.
Indem Sie diese Taschenspielertricks entlarven, wandeln Sie sich von einem leichten Opfer zu einem skeptischen Nutzer. Die Blockchain ist sicher; es ist die soziale Ebene, auf die Sie immer achten müssen. Schützen Sie Ihren Verstand so, wie Sie Ihre Private Keys schützen.
Zum Thema Effizienz und kluger Umgang mit Ihren Kryptowährungen sollten Sie nicht nur wissen, wie Sie Ihre Transaktionen absichern, sondern auch deren Mechanik verstehen. Für aktive Nutzer im TRON-Netzwerk ist der Netts USDT Transfer Calculator ein unverzichtbares Tool, um bares Geld zu sparen.
Alle USDT-Transfers im Tron-Netzwerk sind mit dem Verbrauch bestimmter Netzwerkressourcen wie Energie und Bandbreite verbunden. Falls das Wallet eines Nutzers kein TRX besitzt, verbrennt das Netzwerk dessen TRX, um die Energie zu bezahlen, was normalerweise 14- bis 20-mal teurer ist.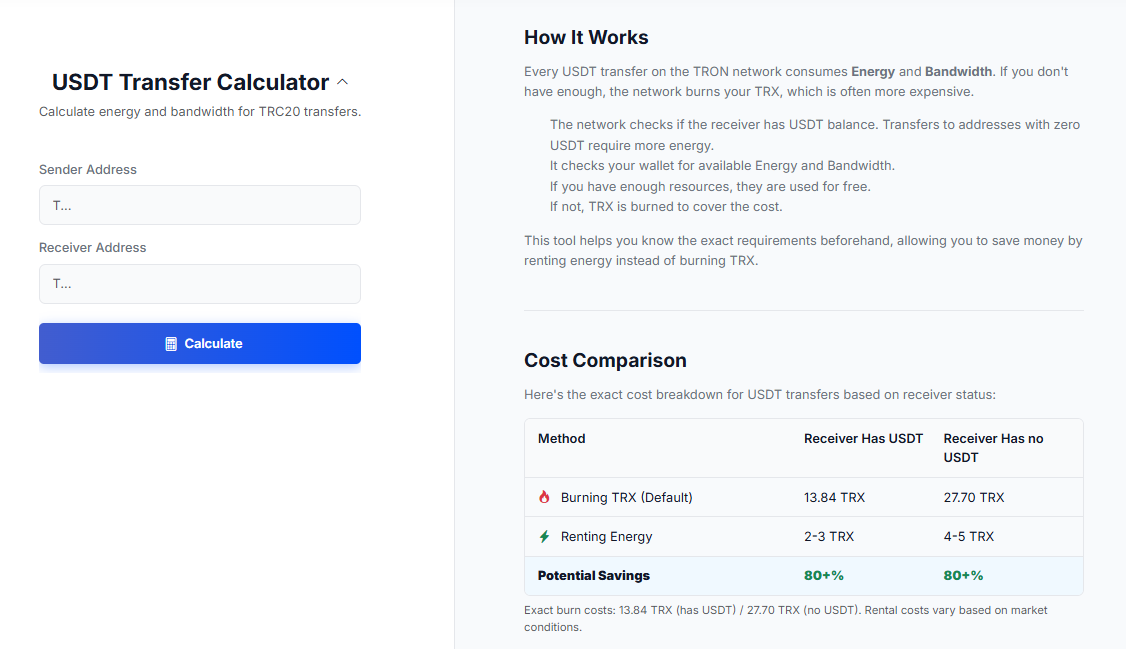
Das Netts-Tool ermöglicht es Nutzern, die Absender- und Empfängeradresse einzugeben, um die exakte Menge der für den Versand benötigten Ressourcen zu schätzen. Dabei zeigt sich eine erhebliche Kostendifferenz: Transfers an einen Empfänger mit einem positiven USDT-Guthaben verbrauchen etwa 13,84 TRX, während Transfers an ein Cold Wallet (d. h. eine Adresse, die keinerlei USDT hält) aus rechentechnischer Sicht deutlich aufwendiger sind und etwa 27,70 TRX verbrennen. Mithilfe dieses Rechners (sowie einer API für Entwickler) können Nutzer feststellen, ob ein günstiger Zeitpunkt für das Mieten von Energie vorliegt. Zur Information: Das Mieten von Energie kostet lediglich 2–3 oder 4–5 TRX, was eine Ersparnis von über 80 % im Vergleich zum einfachen Verbrennen von TRX bedeutet. Dieser kurze Check stellt sicher, dass Sie keine überhöhten Netzwerkgebühren zahlen und dennoch von schnellen Transaktionen profitieren.