Rekayasa Sosial dalam Penipuan Kripto
Pig-butchering, dukungan palsu, dan penipuan kepercayaan mencuri lebih banyak aset kripto dibandingkan eksploitasi protokol — cara kerja rekayasa sosial dan bagaimana pengguna dapat melawannya.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Citra stereotipikal peretas yang mencuri mata uang kripto layaknya di film Hollywood: sosok berkerudung gelap di depan papan tik, menembus firewall periferal dan meretas algoritma enkripsi canggih dengan kode buatan sendiri. Ini adalah pandangan teknis murni tentang rupa kejahatan siber. Kenyataannya sering kali jauh lebih membosankan – dan sejujurnya, lebih manusiawi.
Tentu saja ada serangan teknis yang bisa dilakukan, namun jauh lebih banyak kripto yang dicuri bukan dengan meretas blockchain, melainkan dengan meretas penggunanya. Inilah ranah rekayasa sosial (*social engineering*) — praktik memanipulasi orang agar membocorkan informasi rahasia atau mengambil tindakan yang merugikan mereka sendiri. Ini bukan tentang peretasan zero-day, melainkan trik lama, penipuan kepercayaan, dan pemanfaatan titik buta psikologi manusia.
Di dunia aset digital yang liar — di mana transaksi tidak dapat dibatalkan dan orang dapat beroperasi di luar jangkauan polisi atau pengadilan jika mereka mau, serta anonimitas sangat dijunjung tinggi — manusia adalah mata rantai terlemah. Penipu tahu bahwa upaya untuk meretas jaringan terdesentralisasi jauh lebih sulit daripada meretas kepercayaan, rasa takut, atau keserakahan seseorang. Bagaimanapun juga, dengan masuk hanya dengan meminta pengguna untuk membukakan pintu, para pelaku kejahatan ini telah melewati kontrol keamanan yang paling ketat sekalipun dengan memanfaatkan perilaku manusia, bukan teknologi.
Dalam artikel ini, kita akan membedah metode rekayasa sosial yang paling umum memengaruhi komunitas kripto saat ini, berfokus pada basis psikologis yang mereka eksploitasi, dan mengusulkan cara untuk melindunginya.
Penipuan Jangka Panjang dan Jebakan Kepercayaan
“Sha zhu pan,” atau “pig butchering” (penyembelihan babi) dalam bahasa Mandarin, adalah salah satu dari banyak bentuk baru rekayasa sosial yang digunakan oleh warganet di Tiongkok untuk menggambarkan skema yang mereka temui.
Metafora ini memberikan gambaran yang jelas tentang prosesnya: korban adalah "babi" yang telah "digemukkan" dengan sanjungan, persahabatan, dan imbal hasil investasi palsu sebelum akhirnya "disembelih" untuk diambil seluruh hartanya. Berbeda dengan operasi phishing tipe *smash-and-grab*, ini adalah permainan jangka panjang yang bergantung pada eksploitasi dorongan psikologis untuk menjalin koneksi dan pengikisan skeptisisme secara bertahap.Tahap awal sering kali tampak tidak berbahaya — pesan teks salah sambung, pesan langsung di media sosial, atau bahkan pertemuan melalui teman. Penipu tidak langsung membahas kripto. Sebaliknya, mereka berusaha membangun hubungan. Mereka bisa berpura-pura menjadi pengusaha dengan karier yang sukses, atau seorang profesional yang merasa kesepian atau sedang bepergian.
Selama berminggu-minggu atau berbulan-bulan, mereka menjalin hubungan nyata dengan korban. Mereka saling bertukar foto makanan, mengobrol tentang hobi, dan berempati dengan pergumulan pribadi korban yang sudah lama terpendam. Fase ini bertujuan untuk meruntuhkan pertahanan korban. Ada dorongan biologis untuk memercayai mereka yang sering berinteraksi dengan kita, terutama jika orang tersebut tampak tulus tertarik pada kehidupan kita.
Setelah berhasil mendapatkan tingkat kepercayaan tertentu, penipu biasanya akan mulai menyinggung soal uang – namun tidak secara langsung. Mereka mungkin secara santai menyebutkan "kemenangan besar" yang mereka peroleh di pasar atau mengunggah tangkapan layar pembelian barang mewah dari keuntungan perdagangan. Jebakan dipasang saat korban mulai terdengar tertarik. Alih-alih menjadi tenaga penjual, penipu berperan sebagai mentor yang sebenarnya tidak berniat membantu: "Saya akan menunjukkan apa yang saya lakukan dan bagian itu sepertinya berhasil." Mereka menginstruksikan korban untuk menyetor uang ke platform perdagangan palsu yang tampak nyata, sering kali meniru antarmuka bursa (*exchange*) populer.
Untuk membuat penipuan ini meyakinkan dan menciptakan "kemenangan kecil", penipu terkadang juga merekayasa hal ini. Mereka mendesak korban untuk menyetorkan sejumlah kecil uang, lalu menarik keuntungan pertama mereka. Inilah jerat psikologisnya. Otak korban dibanjiri dopamin; keraguan sirna, digantikan oleh sensasi yang dipicu oleh kemungkinan mendapatkan uang gratis dan rasa terima kasih kepada teman baru mereka. Korban percaya bahwa penipuan ini sah, dan mereka akhirnya memasukkan seluruh tabungan hidup mereka ke dalamnya dengan penuh keyakinan. Baru ketika mereka mencoba menarik jumlah yang sangat besar tersebut, mereka berhadapan dengan kenyataan: bahwa mereka telah menjadi korban catfishing, dan uang tersebut hanya ada sebagai angka di layar komputer, sama seperti teman mereka yang fiktif.
Langkah Pencegahan: Untuk menghindari manipulasi melalui ikatan emosional yang mendalam, Anda harus tegas pada diri sendiri dan memisahkan kehidupan sosial sepenuhnya dari pilihan finansial. Aturan utamanya sederhana: orang asing di internet tidak ingin membuat Anda kaya. Jika Anda memiliki teman daring baru atau ketertarikan romantis yang mulai membicarakan investasi, segera waspadai tanda-tanda bahaya. Lakukan pencarian gambar terbalik (reverse image search) pada foto apa pun yang mereka kirim; penipu sering kali menggunakan foto curian dari model cantik atau pemengaruh populer. Mintalah panggilan video di awal masa perkenalan. Diminta untuk menyetor uang ke platform yang, jika pun benar-benar ada, hanya bisa berkembang melalui spekulasi, seharusnya membuat Anda berpikir dua kali. Jangan pindahkan uang sama sekali ke mana pun tanpa bertemu langsung dengan orang yang mengaku memiliki kemampuan untuk membuat Anda kaya. Jika Anda ragu, silakan coba tarik uang Anda. Jika ada alasan tertentu, atau "pajak" yang diperlukan untuk penarikan, hentikan semua komunikasi — itu adalah penipuan.
Jebakan Otoritas dan Urgensi Krisis
Taktik ampuh lainnya adalah kecenderungan alami masyarakat untuk mematuhi otoritas, serta kecenderungan manusia untuk panik di tengah krisis. Dengan memanfaatkan hal ini, penipu menyamar sebagai tim dukungan dari bursa (exchange), penyedia dompet (wallet), atau bahkan departemen pemerintah.
Strategi ini bergantung pada penciptaan kondisi mental yang kacau dengan kecemasan tinggi yang membuat kemampuan berpikir seseorang menjadi lumpuh.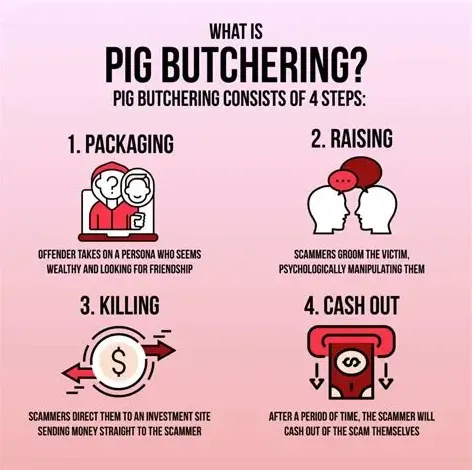
Katakanlah Anda mencoba mengirim USDT ke teman dan karena alasan tertentu transaksi tersebut tampak terblokir. Anda mencari nomor layanan pelanggan atau mencuitkan masalah tersebut di media sosial. Hampir seketika, sebuah akun "penolong" merespons atau Anda menemukan nomor telepon yang tampak resmi. Suara di ujung telepon terdengar profesional, tenang, dan berwibawa. Mereka mengatakan uang Anda "tersangkut" atau akun Anda "terancam" dan Anda harus bertindak cepat untuk menyelamatkan aset yang Anda miliki.
Urgensi ini tidaklah nyata, itu sengaja diciptakan untuk menekan Anda agar melakukan sesuatu tanpa berpikir panjang. "Agen dukungan" tersebut mungkin menginstruksikan Anda untuk mengunduh perangkat lunak desktop jarak jauh agar dia dapat "memperbaiki" masalah tersebut atau meminta Anda menyerahkan *seed phrase* agar dia dapat "memverifikasi" bahwa Anda adalah pemilik dompet tersebut. Anda juga merasa takut kehilangan uang Anda, dan orang ini terdengar cerdas, sehingga Anda mengikuti instruksinya. Padahal, tidak ada agen dukungan asli yang akan meminta *seed phrase* Anda, atau memerlukan akses jarak jauh ke komputer Anda.
Kini ada lapisan baru yang mengerikan pada alat ini, yaitu teknologi Deepfake. Sekarang para penipu tampaknya dapat menggunakan AI untuk meniru suara CEO, atau eksekutif lain yang dipercaya, meninggalkan pesan suara dan bahkan melakukan panggilan langsung yang tidak dapat dibedakan dari panggilan yang dilakukan melalui perangkat asli sang CEO. Ini adalah bias otoritas yang dibawa ke tingkat berikutnya. Jika Anda mendengar tokoh terkenal menyuruh Anda mengirim uang ke sebuah alamat untuk keperluan "giveaway" atau "pembaruan darurat", otak Anda secara alami cenderung memercayai mereka.
Langkah Pencegahan: Satu-satunya penawar yang efektif terhadap serangan berbasis otoritas adalah sikap "zero-trust" terhadap komunikasi yang masuk. Jika seseorang menelepon Anda dan mengaku dari bank atau bursa kripto Anda, jangan menjawab; segera tutup telepon.
Jika Anda menerima email yang menyatakan bahwa akun Anda terkunci, jangan klik tautan tersebut. Sebaliknya, kunjungi situs web resmi melalui bookmark Anda sendiri – bukan dengan mengeklik tautan di mesin pencari atau di dalam pesan – dan hubungi dukungan melalui saluran resmi mereka. Jangan lupa bahwa organisasi sungguhan tidak beroperasi secara real-time dan tidak pernah mengharuskan Anda untuk tetap terhubung di telepon, atau mendesak respons Anda dalam hitungan detik, jika tidak, Anda akan kehilangan uang Anda. Terkait seed phrase, anggaplah itu seperti kombinasi brankas fisik: tidak ada situasi, baik teknis maupun lainnya, di mana seorang agen membutuhkan kombinasi tersebut untuk membantu Anda. Jika mereka memintanya, mereka sedang membodohi Anda.Phishing Tanda Tangan dan Persetujuan yang Tidak Terlihat
Seiring beralihnya ruang kripto ke keuangan terdesentralisasi (DeFi), para penipu telah menyesuaikan diri dengan memanfaatkan kerumitan interaksi smart contract. Pendekatan ini, yang juga dikenal sebagai serangan “approval phishing” atau “drainer”, secara khusus memanfaatkan ketidaktahuan teknis pengguna terkait apa yang sebenarnya mereka otorisasi.
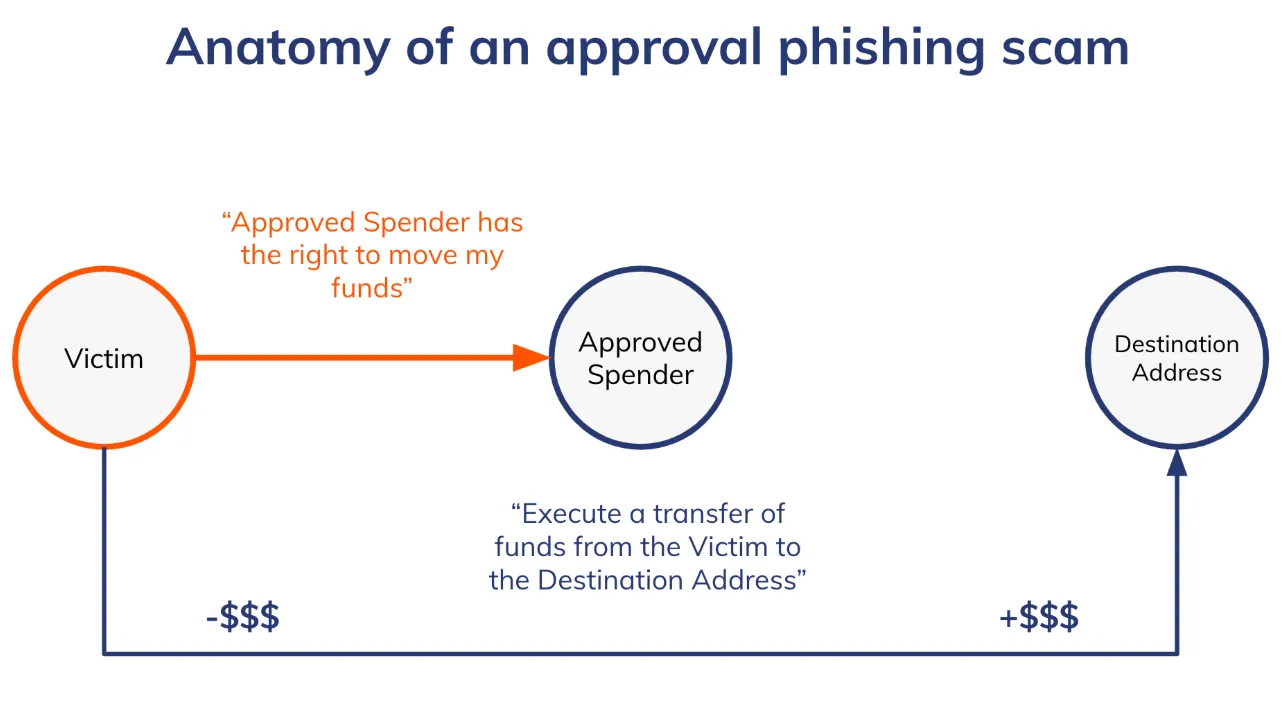
Dalam kasus ini, pengguna bisa berakhir di situs yang identik dengan marketplace NFT populer atau protokol DeFi. Mereka mungkin terpikat oleh janji “airdrop” gratis, istilah yang digunakan dalam industri untuk token gratis, atau peluang “minting” eksklusif. Situs tersebut meminta pengguna untuk menghubungkan dompet mereka dan menandatangani transaksi saat siap untuk mengeklaim hadiah.
Pop-up di dalam dompet sering kali berisi tumpukan bahasa teknis yang membingungkan. Sebagian besar pengguna, yang terbiasa selama bertahun-tahun dengan Syarat dan Ketentuan yang sulit dipahami dengan sikap asal klik “Saya Setuju”, akan mengeklik tombol “Konfirmasi” yang besar dan mengambil hadiah mereka. Namun, mereka tidak sedang menandatangani pesan login biasa. Biasanya itu adalah fungsi "SetApprovalForAll" atau tanda tangan "Permit". Dalam istilah awam: Tanda tangan ini memberikan kontrak pintar penipu kebebasan penuh untuk mentransfer seluruh aset tertentu (seperti USDT atau NFT) keluar dari dompet pengguna, tanpa memerlukan konfirmasi lebih lanjut.
Psikologi di balik ini adalah keserakahan (airdrop gratis) dan "ketidakberdayaan yang dipelajari" (learned helplessness) terkait antarmuka teknis. Mereka berpikir, karena mereka masih memiliki seed phrase, mereka bisa mendapatkan uang mereka kembali. Apa yang tidak mereka pahami adalah bahwa tanda tangan digital bisa sama berbahayanya dengan menyerahkan kunci. Penipu tidak perlu mengetahui seed phrase, setidaknya jika Anda secara tidak sengaja telah menandatangani surat izin yang membiarkan mereka menguras brankas tersebut.
Langkah Pencegahan: Pertahanan terhadap phishing persetujuan (approval phishing) semacam ini adalah dengan mengubah asumsi tentang bagaimana dompet menggunakan izinnya. Jangan pernah menganggap tanda tangan dompet sama seperti menekan tombol "login" atau "konfirmasi". Ini seperti kontrak hukum yang diaktakan — di blockchain. Sebelum Anda mengonfirmasi transaksi apa pun, selalu baca detailnya. Cari kata "Approve," "SetApprovalForAll," atau "Permit." Jika Anda mencoba mengeklaim item gratis dan transaksi tersebut meminta izin untuk mengakses USDT atau token lainnya, tolaklah. Salah satu cara untuk melakukannya adalah dengan menggunakan "burner wallet" — dompet yang hanya Anda isi dengan sedikit dana, yang digunakan khusus untuk situs baru atau mencurigakan. Ini membentuk firewall — jika Anda melakukan kesalahan dan menandatangani kontrak berbahaya, penipu hanya dapat mengambil sisa saldo kecil (dust) yang ada di burner wallet Anda, bukan seluruh tabungan Anda. Selain itu, andalkan ekstensi browser yang menerjemahkan data transaksi menjadi peringatan yang mudah dibaca manusia, yang memberi tahu Anda jika suatu tanda tangan terlihat seperti penguras dompet (wallet drainer).
Glitch Pencocokan Pola dan Peracunan Alamat
Salah satu peretasan yang lebih berbahaya bergantung pada cara otak manusia memproses informasi untuk konsumsi cepat.
Dan ketika pengguna menyalin dan menempelkan alamat mata uang kripto, mereka jarang menggulir seluruh rangkaian digit dan huruf acak tersebut untuk memastikan bahwa alamatnya benar. Sebaliknya, mereka biasanya hanya melihat empat atau lima karakter pertama dan empat atau lima karakter terakhir. Penipu memahami jalan pintas mental ini — dan memanipulasinya melalui “address poisoning.”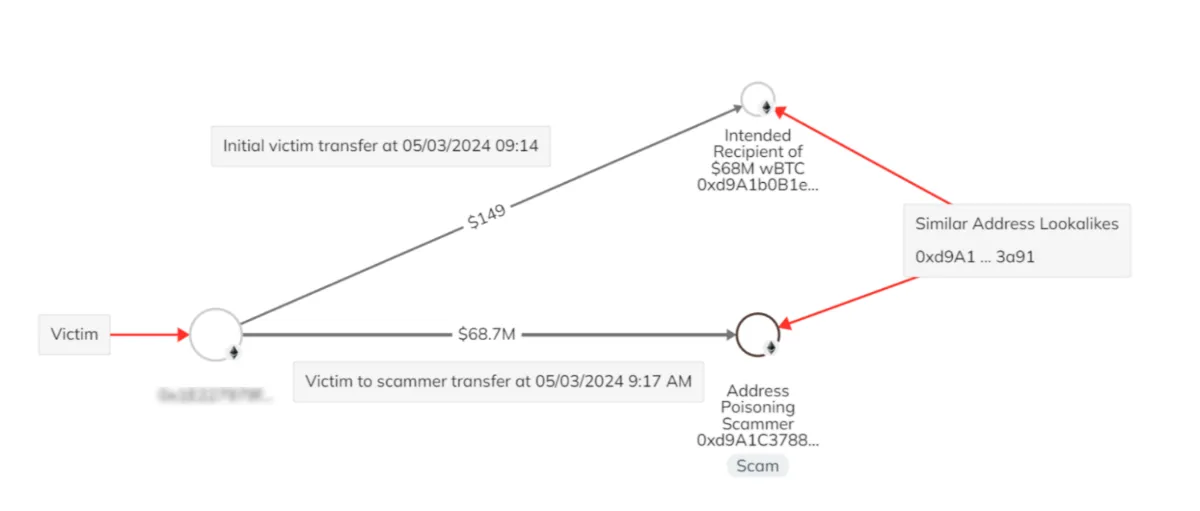
Dalam penipuan ini, pelaku memantau blockchain untuk mencari orang-orang yang sedang aktif. Saat mereka melihat pengguna melakukan transfer — misalnya, mengirim USDT dalam jumlah besar ke cold wallet pribadi mereka — penipu menggunakan perangkat lunak yang dapat menghasilkan “vanity address” yang sangat mirip dengan tujuan yang dimaksudkan. Alamat palsu ini akan memiliki karakter awal dan akhir yang identik dengan alamat aslinya, namun berbeda di bagian tengahnya.
Setelah membuat alamat yang mirip tersebut, penipu mengirimkan transaksi sebesar 0 USDT (atau jumlah yang mendekati itu) dari alamat palsu ini ke dompet korban. Transaksi ini sekarang tercermin dalam riwayat transaksi korban. Kemudian, saat berikutnya korban ingin mengirim USDT ke cold wallet mereka, mereka mungkin membuka riwayat dan menempelkan alamat terbaru karena kemungkinan besar itulah yang terakhir mereka gunakan. Selama bagian awal dan akhirnya sesuai dengan apa yang mereka ingat, mereka tidak menyadari perbedaannya. Mereka memulai transaksi, membayar biaya USDT seperti biasa, dan menyetorkannya langsung ke “lubang hitam” dompet penipu.
Ini memanfaatkan “inattentional blindness” (kebutaan akibat kurangnya perhatian) dan jalur dengan hambatan terkecil. Korban tidak “diretas” secara sistemik dalam pengertian tradisional; mereka dijebak untuk meretas diri mereka sendiri. Teori penipu dalam kasus ini: Tidak akan ada yang menyadari; kami mengandalkan kemalasan dan cara pola pengisian otomatis terbentuk.
Langkah Pencegahan: Jawaban untuk address poisoning adalah validasi. Jangan pernah menyalin alamat apa pun dari riwayat transaksi Anda! Ini adalah buku besar publik yang dapat ditulisi oleh siapa saja — termasuk penipu. Anda tidak boleh hanya memercayai beberapa karakter pertama atau terakhir dari sebuah alamat saat memvalidasi. Periksalah beberapa urutan acak di tengah string, atau lebih baik lagi, setiap karakternya. Cara terbaik untuk melakukannya adalah dengan menggunakan fungsi buku alamat di dompet Anda. Masukkan alamat tepercaya Anda ke dalam daftar putih (whitelist). Anda juga dapat memberi nama yang berbeda pada alamat-alamat tersebut. Dengan begitu, Anda akan memilih tempat yang tepercaya daripada log yang mungkin telah teracuni.
Aman di Dunia Zero-Trust
Persamaan dari semua taktik ini adalah mereka merusak keamanan teknis dengan meretas "OS manusia". Baik itu melalui tarikan emosional dari penipuan asmara, taktik tekanan waktu palsu yang dilancarkan oleh peniru layanan bantuan, labirin penyesatan yang sengaja dibuat rumit dalam kontrak busuk, atau citra yang menipu dalam serangan peracunan alamat (address poisoning), semuanya bertujuan untuk membuat seseorang bertindak gegabah dan merugikan diri mereka sendiri.
Pertahanan membutuhkan pergeseran pola pikir. Dalam dunia keuangan tradisional, bank berfungsi sebagai jaring pengaman, memberikan peringatan dan membatalkan transaksi yang tidak sah. Di dunia kripto, Anda adalah banknya. Tidak ada departemen penipuan yang bisa dihubungi, dan transaksi tidak akan pernah bisa dibatalkan. Bersama kebebasan ini, muncul pula kewajiban untuk selalu waspada selamanya. Jangan terburu-buru. Jika sebuah tawaran terasa terlalu mendesak, kemungkinan besar itu adalah penipuan. Ketika orang asing sangat membantu, biasanya ada udang di balik batu. Jika sebuah kesepakatan tampak sangat rumit, kemungkinan besar memang begitu.
Dengan membongkar trik-trik murahan ini, Anda berubah dari sasaran empuk menjadi pengguna yang skeptis. Blockchain itu aman, lapisan sosiallah yang harus selalu Anda waspadai. Jaga pikiran Anda sebagaimana Anda menjaga kunci privat (private keys) Anda.
Mengenai efisiensi dan kecerdasan dalam mengelola kripto, Anda tidak hanya harus tahu cara mengamankan transaksi, tetapi juga memahami mekanismenya. Bagi pengguna aktif di jaringan TRON, Netts USDT Transfer Calculator adalah alat yang wajib dimiliki untuk menghemat uang Anda.
Semua transfer USDT di jaringan TRON melibatkan konsumsi sumber daya jaringan tertentu seperti Energy dan Bandwidth. Jika dompet pengguna tidak memiliki TRX, jaringan akan membakar TRX yang tersedia untuk membayar energi yang biayanya biasanya 14-20 kali lipat lebih tinggi.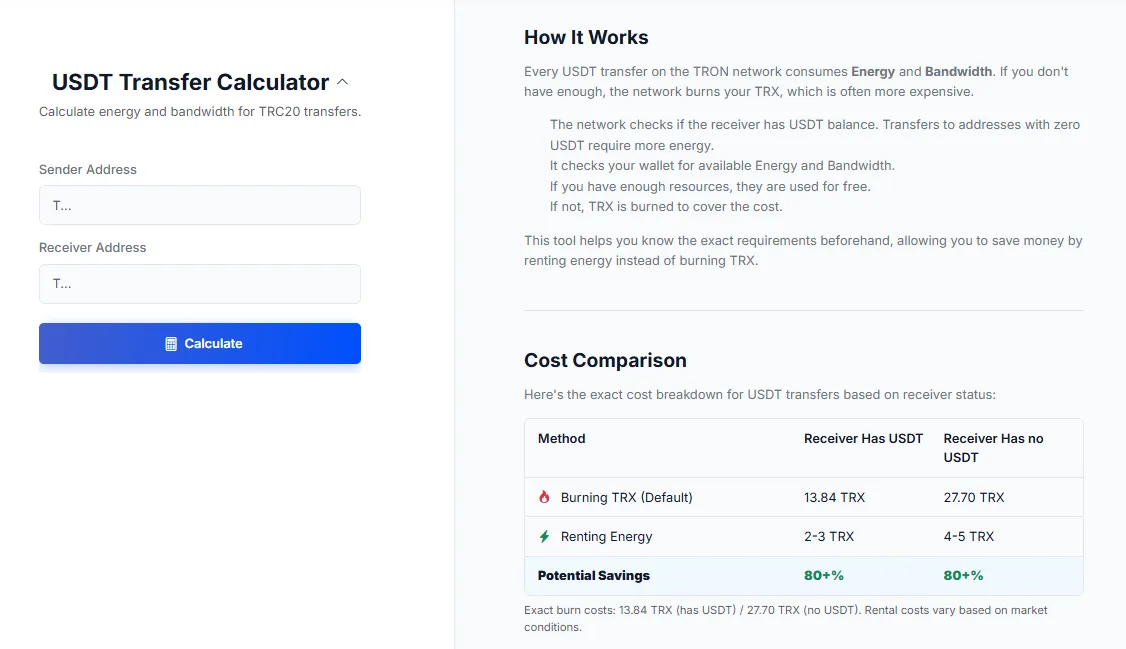
Alat Netts memungkinkan pengguna untuk memasukkan alamat pengirim dan alamat penerima guna mengestimasi jumlah sumber daya yang tepat yang diperlukan untuk pengiriman. Hal ini mengungkapkan perbedaan biaya yang signifikan: transfer ke penerima dengan saldo USDT positif membakar sekitar 13,84 TRX, sementara pembakaran terkait transfer ke cold wallet (yaitu, alamat yang tidak memiliki saldo USDT sama sekali) jauh lebih mahal dari perspektif komputasi, membakar sekitar 27,70 TRX. Dengan kalkulator ini (dan juga API untuk pengembang), pengguna dapat mengetahui apakah ini saat yang tepat untuk menyewa Energy. Sebagai informasi, biaya sewa Energy hanya berkisar 2-3 atau 4-5 TRX, menghemat lebih dari 80% dibandingkan dengan hanya membakar TRX. Pemeriksaan cepat ini memastikan Anda tidak membayar biaya jaringan secara berlebihan sambil tetap mempertahankan kecepatan transfer.