مهندسی اجتماعی در کلاهبرداریهای ارز دیجیتال
کلاهبرداریهای قصابی خوک، پشتیبانی جعلی و ترفندهای اعتمادسازی، رمزارز بیشتری را نسبت به نقصهای پروتکل به سرقت میبرند — مهندسی اجتماعی چگونه عمل میکند و کاربران چگونه میتوانند در برابر آن مقاومت کنند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
تصویر کلیشهای از هکری که رمزارزها را میدزدد، درست شبیه فیلمهای هالیوودی است: چهرهای با هودی تیره پشت کیبورد، در حال عبور از فایروالهای محیطی و نفوذ به الگوریتمهای پیچیده رمزنگاری با کدهای دستنویس. این یک دیدگاه صرفاً فنی از جرایم سایبری است. حقیقت اغلب بسیار سادهتر و صادقانه بگوییم، انسانیتر است.
مطمئناً حملات فنی وجود دارند که میتوان آنها را اجرا کرد، اما بخش بسیار بزرگتری از رمزارزهای سرقتشده نه با شکستن بلاکچین، بلکه با فریب دادن کاربر به دست میآیند. این قلمرو مهندسی اجتماعی است؛ روشی برای دستکاری افراد جهت افشای اطلاعات محرمانه یا انجام اقداماتی که به نفع آنها نیست. موضوع بر سر هکهای «روز صفر» (zero-day) نیست، بلکه ترفندهای قدیمی، بازیهای اعتماد و شناخت نقاط کور روانشناسی انسانی است.
در «غرب وحشی» داراییهای دیجیتال — جایی که تراکنشها برگشتناپذیرند، افراد میتوانند در صورت تمایل خارج از دسترس پلیس یا دادگاهها فعالیت کنند و ناشناس بودن از اهمیت بالایی برخوردار است — انسانها ضعیفترین حلقه زنجیره هستند. کلاهبرداران میدانند که تلاش لازم برای هک کردن یک شبکه غیرمتمرکز بسیار دشوارتر از نفوذ به اعتماد، ترس یا طمع یک فرد است. در هر صورت، این بازیگران مخرب تنها با درخواست از کاربر برای باز کردن در، حتی امنترین کنترلهای امنیتی را با بهرهگیری از رفتار انسانی و نه تکنولوژی، دور زدهاند.
در این مقاله، رایجترین روشهای مهندسی اجتماعی را که در حال حاضر جامعه رمزارزها را تحت تأثیر قرار میدهند، کالبدشکافی میکنیم، بر پایههای روانشناختی که آنها از آن سوءاستفاده میکنند تمرکز میکنیم و راههایی برای محافظت در برابر آنها پیشنهاد میدهیم.
کلاهبرداری طولانیمدت و تله اعتماد
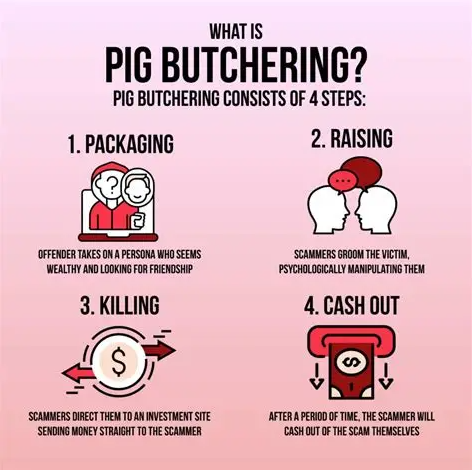
«شا ژو پان» (Sha zhu pan) یا «سلاخی خوک» در زبان ماندارین، یکی از چندین شکل جدید مهندسی اجتماعی است که کاربران اینترنت در چین برای توصیف طرحهای کلاهبرداری که با آنها مواجه میشوند، به کار میبرند.
این استعاره تصویر روشنی از این فرآیند ترسیم میکند: قربانی همان «خوکی» است که با چاپلوسی، دوستی و بازدهیهای سرمایهگذاری دروغین «پروار» شده و سپس تمام داراییاش «ذبح» میشود. برخلاف عملیاتهای فیشینگِ «بزنودررو»، این یک بازی طولانیمدت است که بر بهرهبرداری از تمایل روانشناختی برای برقراری ارتباط و فرسایش تدریجی تردیدها استوار است.این فرآیند در مراحل اولیه اغلب بیضرر به نظر میرسد؛ پیامکی به یک شماره اشتباه، یک پیام مستقیم در شبکههای اجتماعی یا حتی آشنایی از طریق دوستان. کلاهبردار بلافاصله سراغ ارزهای دیجیتال نمیرود. در عوض، آنها به دنبال ایجاد یک رابطه هستند. آنها ممکن است وانمود کنند که کارآفرینی با یک حرفه موفق، یا متخصصی تنها یا در حال سفر هستند.
در طول هفتهها یا ماهها، آنها رابطهای واقعی با قربانی برقرار میکنند. عکسهای غذاهایی که میخورند را با هم رد و بدل میکنند، درباره سرگرمیهایشان گپ میزنند و با مشکلات شخصی قدیمی قربانی همدلی میکنند. هدف این مرحله، فرو ریختن دیوارهای دفاعی قربانی است. یک الزام بیولوژیکی برای اعتماد به کسانی که مکرراً با آنها در تماس هستیم وجود دارد، بهویژه اگر آن شخص واقعاً به زندگی ما علاقهمند به نظر برسد.
پس از جلب سطحی از اعتماد، کلاهبرداران معمولاً بحث پول را پیش میکشند – اما نه به صورت مستقیم. آنها ممکن است به طور گذرا به یک «برد بزرگ» در بازار اشاره کنند یا اسکرینشاتی از یک خرید مجلل که با سودهای معاملاتی انجام شده، منتشر کنند. زمانی که قربانی ابراز علاقه میکند، تله گذاشته میشود. کلاهبردار به جای اینکه یک فروشنده باشد، در نقش مربی ظاهر میشود که ظاهراً تمایلی به کمک ندارد: «من فقط بهت نشون میدم چیکار کردم و اون بخش چطور جواب داد.» آنها به قربانی دستور میدهند که پول خود را در یک پلتفرم معاملاتی جعلی واریز کند که واقعی به نظر میرسد و اغلب رابط کاربری صرافیهای محبوب را شبیهسازی میکند.
برای متقاعدکننده کردن کلاهبرداری و ایجاد یک «برد کوچک»، کلاهبردار گاهی اوقات این موقعیت را صحنهسازی میکند. آنها فرد سادهلوح را ترغیب میکنند تا مبلغ ناچیزی را سرمایهگذاری کرده و سپس اولین سود خود را برداشت کند. این همان قلاب روانشناختی است. مغز قربانی غرق در دوپامین میشود؛ تردیدها ناپدید شده و جای خود را به هیجانی میدهند که ناشی از احتمال دستیابی به پول بادآورده و قدردانی از دوست جدیدشان است. قربانی باور میکند که این طرح مشروع و معتبر است و در نهایت با اطمینان کامل، تمام پسانداز زندگی خود را وارد آن میکند. تنها زمانی که برای برداشت آن مبلغ هنگفت اقدام میکنند، با واقعیت روبرو میشوند: اینکه فریب یک هویت جعلی (Catfish) را خوردهاند و آن پول درست مانند دوست ناپدید شدهشان، فقط اعدادی روی صفحه کامپیوتر است.
راهکار مقابله: برای جلوگیری از دستکاری شدن توسط چنین پیوند عاطفی عمیقی، باید با خود سختگیر باشید و زندگی اجتماعی خود را کاملاً از تصمیمات مالی جدا نگه دارید. قانون طلایی ساده است: غریبهها در اینترنت نمیخواهند شما را ثروتمند کنند. اگر دوست آنلاین جدید یا فردی که به او علاقه عاطفی پیدا کردهاید درباره سرمایهگذاری صحبت میکند، بلافاصله زنگ خطر را به صدا درآورید. هر عکسی که میفرستند را با جستجوی معکوس تصویر (Reverse Image Search) بررسی کنید؛ کلاهبرداران اغلب از تصاویر سرقتی مدلهای زیبا یا اینفلوئنسرهای محبوب استفاده میکنند. در همان مراحل اولیه آشنایی، بر تماس تصویری پافشاری کنید. درخواست برای انتقال پول به پلتفرمی که اگر هم وجود خارجی داشته باشد، تنها بر پایه سفتهبازی (Speculation) استوار است، باید شما را به تامل وادارد. به هیچ وجه هیچ پولی را به هیچ کجا منتقل نکنید، مگر اینکه با کسی که ادعا میکند قدرت ثروتمند کردن شما را دارد، ملاقات حضوری داشته باشید. اگر شک دارید، اقدام به برداشت پول خود کنید. اگر بهانهای آورده شد یا گفته شد برای برداشت نیاز به پرداخت «مالیات» است، تمام ارتباطات را قطع کنید؛ این یک کلاهبرداری است.
تله اعتبار و فوریت بحران
یکی دیگر از ترفندهای قدرتمند، تمایل طبیعی عموم مردم به اطاعت از مراجع قدرت و گرایش انسانها به وحشتزدگی در میانه یک بحران است. با سوءاستفاده از این موضوع، کلاهبرداران خود را به جای تیم پشتیبانی صرافیها، ارائهدهندگان کیف پول یا حتی نهادهای دولتی جا میزنند. این استراتژی بر ایجاد یک وضعیت آشفته ذهنی با اضطراب بالا متکی است که در آن قدرت تفکر فرد فلج میشود.
فرض کنید قصد دارید مقداری تتر (USDT) برای یکی از دوستانتان ارسال کنید و به دلیلی به نظر میرسد که تراکنش مسدود شده است. شما به دنبال شماره پشتیبانی میگردید یا درباره این مشکل توییتی میزنید. تقریباً بلافاصله، یک حساب کاربری «خیرخواه» پاسخ میدهد یا با شماره تلفنی مواجه میشوید که رسمی به نظر میرسد. صدای پشت خط حرفهای، آرام و مقتدر است. آنها میگویند پول شما «گیر کرده» یا حساب شما «به خطر افتاده» است و باید برای نجات دارایی خود سریعاً اقدام کنید.
این فوریت واقعی نیست، بلکه برای تحت فشار قرار دادن شماست تا بدون فکر کردن، کاری را انجام دهید. «کارشناس پشتیبانی» ممکن است به شما دستور دهد نرمافزار کنترل از راه دور دسکتاپ (Remote Desktop) را دانلود کنید تا بتواند مشکل را «رفع» کند، یا عبارت بازیابی (Seed Phrase) خود را در اختیار او قرار دهید تا «تأیید» کند که شما مالک کیف پول هستید. شما هم از از دست دادن پول خود میترسید و این شخص باهوش به نظر میرسد، بنابراین دستورالعملها را دنبال میکنید. هیچ کارشناس پشتیبانی واقعی هرگز عبارت بازیابی شما را درخواست نمیکند و یا نیاز به دسترسی از راه دور به کامپیوتر شما ندارد.
اکنون لایه جدید و وحشتناکی به این ابزار اضافه شده است: فناوری جعل عمیق یا دیپفیک (Deepfake). اکنون کلاهبرداران ظاهراً میتوانند از هوش مصنوعی برای شبیهسازی صدای مدیران عامل یا سایر مدیران ارشد مورد اعتماد استفاده کنند، پیامهای صوتی بگذارند و حتی تماسهای زندهای برقرار کنند که از تماسهای گرفته شده با دستگاههای معمولی مدیر عامل غیرقابل تشخیص است. این همان «سوگیری اقتدار» (Authority Bias) است که به سطح جدیدی ارتقا یافته است. اگر بشنوید که یک شخصیت شناختهشده به شما میگوید برای یک «جایزه» (Giveaway) یا «ارتقای اضطراری»، پولی را به آدرسی ارسال کنید، مغز شما به گونهای برنامهریزی شده است که حرف آنها را باور کند.
مقابله: تنها پادزهر مؤثر برای حملات مبتنی بر اقتدار، اتخاذ رویکرد «اعتماد صفر» (Zero-trust) نسبت به ارتباطات ورودی است. اگر کسی با شما تماس گرفت و ادعا کرد که از طرف بانک یا صرافی ارز دیجیتال شماست، پاسخ ندهید؛ تلفن را قطع کنید.
اگر ایمیلی دریافت کردید که میگوید حساب شما مسدود شده است، روی لینک کلیک نکنید. در عوض، از طریق بوکمارکهای خود به وبسایت رسمی بروید – نه با کلیک بر روی لینکی در موتور جستجو یا در یک پیام – و از طریق کانالهای رسمی با پشتیبانی تماس بگیرید. فراموش نکنید که سازمانهای واقعی به صورت آنی عمل نمیکنند و هرگز از شما نمیخواهند که پشت خط بمانید یا در عرض چند ثانیه پاسخ دهید، در غیر این صورت پول خود را از دست خواهید داد. در مورد عبارات بازیابی (seed phrases)، آنها را مانند رمز یک گاوصندوق فیزیکی در نظر بگیرید: هیچ موقعیتی، چه فنی و چه غیره، وجود ندارد که یک کارشناس برای کمک به شما به آن رمز نیاز داشته باشد. اگر چنین درخواستی از شما داشتند، بدانید که شما را سادهلوح فرض کردهاند.فیشینگ از طریق امضا و تأییدیه نامشهود
با انتقال فضای کریپتو به سمت امور مالی غیرمتمرکز (DeFi)، کلاهبرداران نیز با سوءاستفاده از پیچیدگیهای نحوه تعامل قراردادهای هوشمند، خود را با شرایط وفق دادهاند. این رویکرد که با نامهای «فیشینگ تأییدیه» (approval phishing) یا حملات «تخلیهکننده» (drainer) نیز شناخته میشود، بهطور خاص از عدم آگاهی فنی کاربر در مورد آنچه واقعاً در حال مجاز کردن آن است، بهرهبرداری میکند.
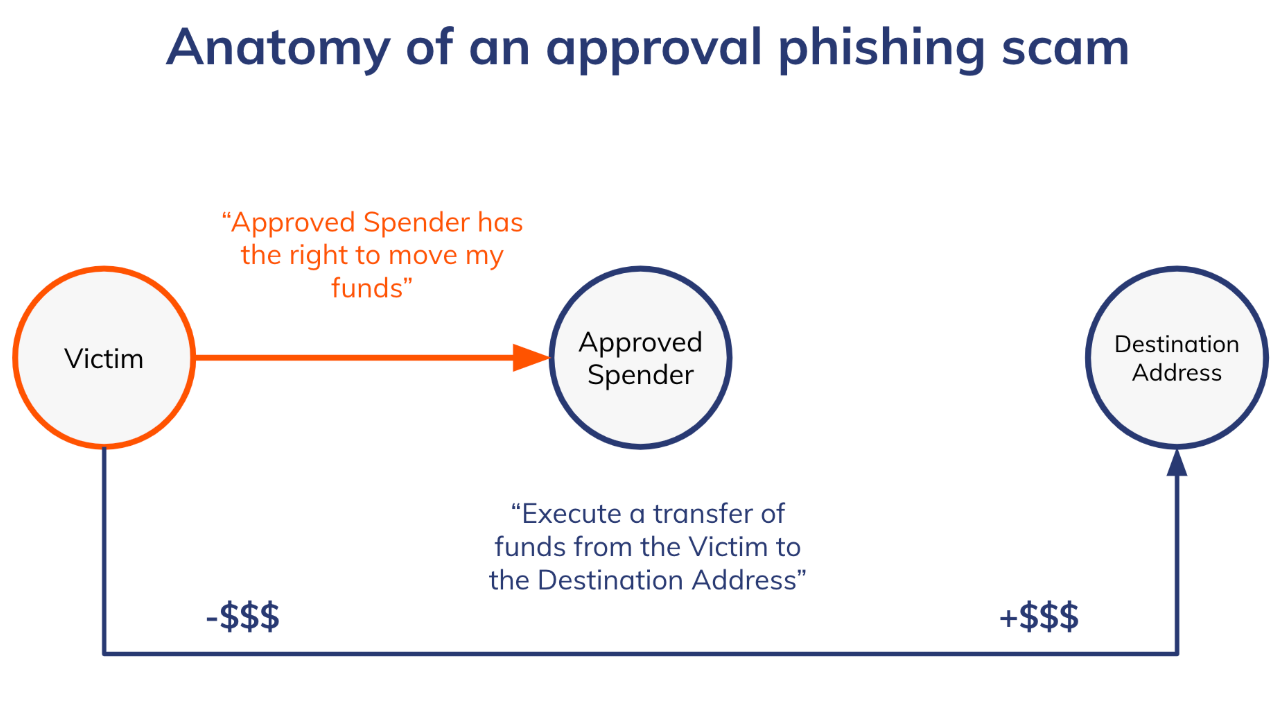
در این مورد، کاربر ممکن است وارد سایتی شود که دقیقاً مشابه یک بازار معروف NFT یا پروتکل DeFi است. آنها ممکن است با وعده یک «ایردراپ» (airdrop) رایگان – اصطلاحی در این صنعت برای توکنهای رایگان – یا یک فرصت انحصاری «مینت کردن» (minting) وسوسه شوند. سایت از کاربر میخواهد کیف پول خود را متصل کرده و زمانی که آماده دریافت پاداش است، تراکنشی را امضا کند.
پنجره بازشو (pop-up) داخل کیف پول اغلب مجموعهای از مهملات فنی و نامفهوم است. اکثریت قریب به اتفاق کاربران که به دلیل سالها مواجهه با «شرایط خدمات» غیرقابلفهم، به رویکرد کلیک بر روی «موافقم» عادت کردهاند، روی دکمه بزرگ «تایید» (Confirm) کلیک میکنند تا پاداش خود را بگیرند. اما آنها یک پیام ورود معمولی را امضا نمیکنند؛ بلکه این معمولاً تابع "SetApprovalForAll" یا امضای "Permit" است.
به زبان غیرفنی: این امضا به قرارداد هوشمند کلاهبردار اختیار تام میدهد تا تمام یک دارایی خاص (مانند USDT یا NFTها) را بدون نیاز به تایید مجدد، از کیف پول کاربر خارج کند.روانشناسی پشت این موضوع، هم طمع (ایردراپ رایگان) و هم «درماندگی آموختهشده» در مواجهه با رابطهای کاربری فنی است. آنها تصور میکنند چون هنوز عبارت بازیابی (Seed Phrase) خود را دارند، میتوانند پولشان را پس بگیرند. آنچه آنها درک نمیکنند این است که یک امضای دیجیتال میتواند به اندازه واگذاری کلیدها مخرب باشد. کلاهبردار نیازی به دانستن عبارت بازیابی ندارد، حداقل تا زمانی که شما ناخواسته اجازهنامهای را امضا کرده باشید که به او اجازه میدهد کل دارایی را تخلیه کند.
راهکار مقابله: دفاع در برابر چنین فیشینگهای تاییدیهای (Approval Phishing)، تغییر نگرش نسبت به نحوه اعمال مجوزها توسط کیف پولهاست. هرگز امضای کیف پول را مشابه فشردن دکمه «ورود» یا «تایید» ندانید. این کار چیزی شبیه به یک قرارداد قانونی محضری در بلاکچین است. قبل از تایید هر تراکنشی، همیشه جزئیات را بخوانید. به دنبال عباراتی مثل "Approve"، "SetApprovalForAll" یا "Permit" بگردید. اگر در حال تلاش برای دریافت یک آیتم رایگان هستید و تراکنش از شما اجازه دسترسی به USDT یا سایر توکنهایتان را میخواهد، آن را رد کنید. یکی از راههای انجام این کار، استفاده از یک «کیف پول موقت» (Burner Wallet) است؛ کیف پولی که فقط مبالغ کمی در آن نگه میدارید و صرفاً برای سایتهای جدید یا مشکوک استفاده میشود. این کار یک دیوار آتش ایجاد میکند؛ اگر اشتباهی مرتکب شوید و قراردادی مخرب را امضا کنید، کلاهبردار فقط میتواند مبالغ ناچیز (Dust) موجود در کیف پول موقت شما را ببرد، نه تمام پساندازتان را. همچنین به افزونههای مرورگر تکیه کنید که دادههای تراکنش را به هشدارهای قابل فهم برای انسان ترجمه میکنند و به شما میگویند که آیا یک امضا شبیه به یک «تخلیهکننده کیف پول» (Wallet Drainer) است یا خیر.
اختلال در تطبیق الگو و مسمومسازی آدرسها
یکی از هکهای موذیانهتر به نحوه پردازش اطلاعات توسط مغز انسان برای پردازش سریع بستگی دارد. و هنگامی که کاربران آدرسهای ارز دیجیتال را کپی و جایگذاری میکنند، بهندرت تمام آن اعداد و حروف تصادفی را تا انتها بررسی میکنند تا از صحت آدرس مطمئن شوند. در عوض، آنها معمولاً به چهار یا پنج کاراکتر اول و چهار یا پنج کاراکتر آخر نگاه میکنند. کلاهبرداران این میانبر ذهنی را درک کرده و از طریق «مسمومسازی آدرس» (Address Poisoning) از آن سوءاستفاده میکنند.
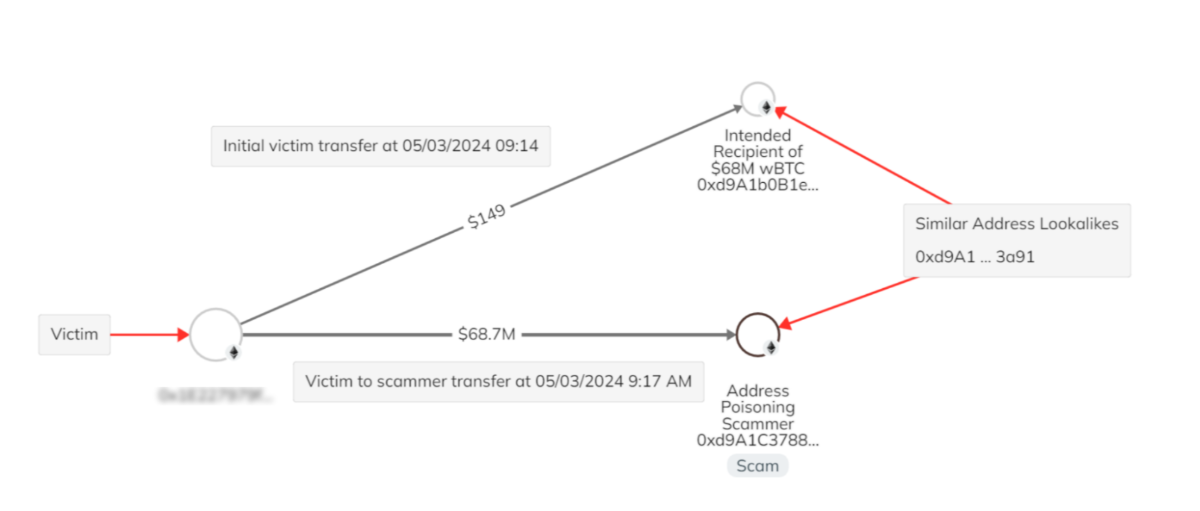
در این کلاهبرداری، فرد شیاد بلاکچین را برای یافتن افرادی که در حال حاضر فعال هستند، زیر نظر میگیرد. وقتی آنها متوجه میشوند که کاربری در حال انجام تراکنش است — مثلاً ارسال مقدار زیادی USDT به کیف پول سرد شخصی خود — کلاهبردار از نرمافزاری استفاده میکند که میتواند یک «آدرس سفارشی» (Vanity Address) تولید کند که شباهت بسیار زیادی به مقصد مورد نظر دارد. این آدرس جعلی دارای کاراکترهای ابتدا و انتهای کاملاً یکسان با آدرس واقعی است، اما در بخش میانی متفاوت است.
پس از ایجاد آن آدرس مشابه، کلاهبردار تراکنشی به مبلغ ۰ تتر (یا مبلغی نزدیک به آن) از این آدرس جعلی به کیف پول قربانی ارسال میکند. اکنون این تراکنش در تاریخچه تراکنشهای قربانی ثبت میشود. سپس دفعه بعد که قربانی بخواهد USDT به کیف پول سرد خود ارسال کند، ممکن است تاریخچه را باز کرده و آخرین آدرس را کپی و جایگذاری کند، زیرا احتمالاً تصور میکند این همان آدرسی است که آخرین بار استفاده کرده است. تا زمانی که ابتدا و انتهای آدرس با آنچه در ذهن دارند مطابقت داشته باشد، متوجه تفاوت نمیشوند. آنها تراکنش را آغاز کرده، کارمزدهای USDT را طبق معمول پرداخت میکنند و دارایی را مستقیماً به سیاهچاله کیف پول کلاهبردار واریز میکنند.
این روش از «کوری ناشی از بیتوجهی» و «مسیر کمترین مقاومت» سوءاستفاده میکند. قربانی به معنای سنتی کلمه بهصورت سیستماتیک «هک» نشده است؛ بلکه فریب خورده تا خودش را هک کند. تئوری کلاهبردار در این پرونده این است: هیچکس متوجه نخواهد شد؛ ما روی تنبلی و نحوه عملکرد الگوهای تکمیل خودکار حساب کردهایم.
راه مقابله: پاسخ به مسمومسازی آدرس، اعتبارسنجی است. هرگز و تحت هیچ شرایطی هیچ آدرسی را از تاریخچه تراکنشهای خود کپی نکنید!
این یک دفتر کل عمومی است که هر کسی، از جمله کلاهبرداران، میتواند در آن بنویسد. هنگام اعتبارسنجی، هرگز نباید تنها به چند کاراکتر اول یا آخر یک آدرس اعتماد کنید. یک توالی تصادفی در میان رشته یا بهتر از آن، تکتک کاراکترها را بررسی کنید. بهترین راه برای انجام این کار، استفاده از قابلیت دفترچه آدرس در کیف پولتان است. آدرسهای مورد اعتماد خود را در لیست سفید قرار دهید. همچنین میتوانید برای آدرسها نامهای مختلفی انتخاب کنید. به این ترتیب، شما یک مقصد مورد اعتماد را انتخاب خواهید کرد، نه یک تاریخچه تراکنش که احتمالاً مسموم شده است.امنیت در دنیای بدون اعتماد
وجه مشترک تمام این تاکتیکها این است که با هک کردن «سیستمعامل انسانی»، امنیت فنی را دور میزنند. خواه این موضوع کشش عاطفی در یک کلاهبرداری عاشقانه باشد، یا تاکتیکهای فشار زمانی کاذب توسط یک جاعل هویت در واحد پشتیبانی، یا هزارتوی پیچیده و عمدیِ گمراهکننده در یک قرارداد مخرب، و یا تصاویری که در یک حمله مسمومسازی آدرس فریب میدهند؛ هدف نهایی همه آنها وادار کردن فرد به واکنشی است که به ضرر خودش تمام شود.
دفاع مستلزم تغییر در طرز فکر است. در دنیای مالی سنتی، بانکها به عنوان یک توری نجات عمل میکنند که تراکنشهای غیرمجاز را اطلاعرسانی و لغو میکنند. در دنیای کریپتو، شما خودتان بانک هستید. هیچ واحد مبارزه با کلاهبرداری برای تماس گرفتن وجود ندارد و تراکنشها هرگز قابل بازگشت نیستند. همراه با این آزادی، وظیفه هوشیاری همیشگی نیز میآید. عجله نکنید. اگر پیشنهادی بیش از حد فوری است، احتمالاً یک کلاهبرداری است. وقتی غریبهای بیش از حد کمکرسان است، احتمالاً کاسهای زیر نیمکاسه دارد. اگر معاملهای بیش از حد پیچیده و مبهم به نظر میرسد، احتمالاً همینطور است.
با افشای این ترفندهای نمایشی، شما از یک طعمه آسان به یک کاربر شکاک و هوشیار تبدیل میشوید. بلاکچین امن است؛ این لایه اجتماعی است که همیشه باید مراقب آن باشید. همانطور که از کلیدهای خصوصی خود محافظت میکنید، از ذهن خود نیز محافظت کنید.
در بحث کارایی و هوشمندی در مدیریت کریپتو، شما نه تنها باید بدانید چگونه تراکنشهای خود را ایمن کنید، بلکه باید مکانیسم آنها را نیز درک کنید. برای کاربران فعال در شبکه TRON، ماشینحساب انتقال تتر Netts ابزاری ضروری برای صرفهجویی در هزینههای شماست.
تمام تراکنشهای USDT در شبکه TRON مستلزم مصرف منابع خاصی از شبکه مانند انرژی (Energy) و پهنای باند (Bandwidth) هستند. در صورتی که کیف پول کاربر فاقد TRX باشد، شبکه برای پرداخت هزینه انرژی، موجودی TRX او را میسوزاند که معمولاً ۱۴ تا ۲۰ برابر گرانتر تمام میشود.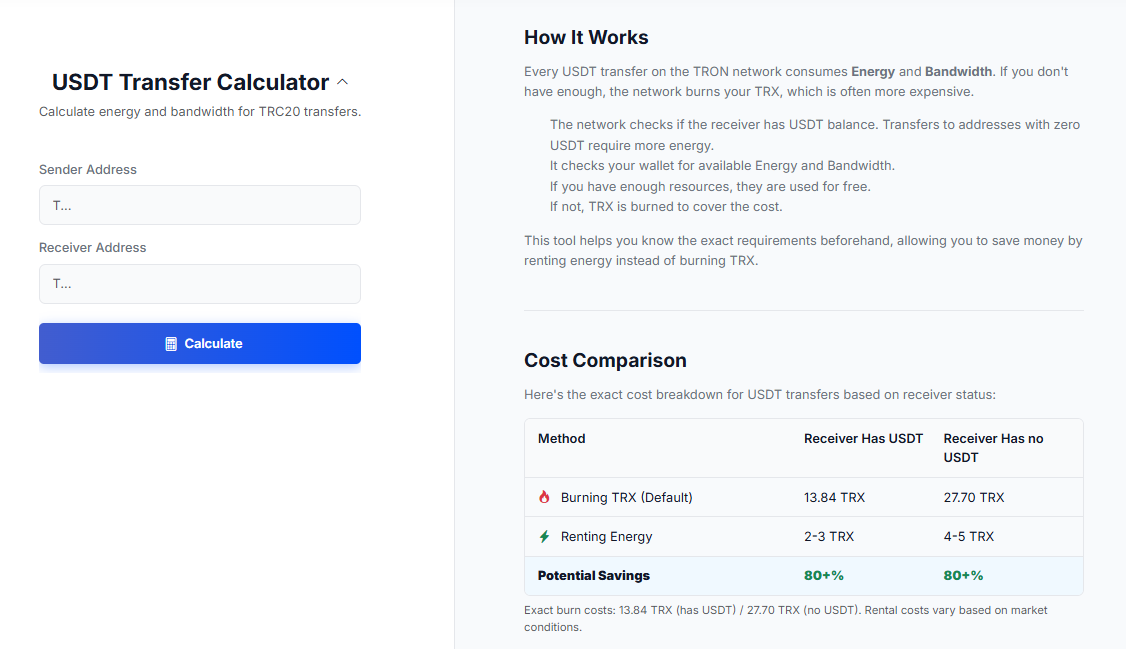
ابزار Netts به کاربر این امکان را میدهد تا با وارد کردن آدرس فرستنده و گیرنده، مقدار دقیق منابع مورد نیاز برای ارسال را تخمین بزند. این موضوع یک اختلاف هزینه مهم را آشکار میکند: انتقال به گیرندهای که دارای موجودی USDT است، حدود ۱۳.۸۴ TRX میسوزاند، در حالی که سوزاندن TRX برای انتقال به یک کیف پول سرد (یعنی آدرسی که اصلاً USDT ندارد) از نظر محاسباتی بسیار پرهزینهتر بوده و حدود ۲۷.۷۰ TRX میسوزاند. با این ماشینحساب (و همچنین یک API برای توسعهدهندگان)، کاربران میتوانند متوجه شوند که آیا زمان مناسبی برای اجاره انرژی است یا خیر. جهت اطلاع، هزینه اجاره انرژی تنها ۲-۳ یا ۴-۵ TRX است که در مقایسه با سوزاندن مستقیم TRX، بیش از ۸۰٪ صرفهجویی به همراه دارد. این بررسی سریع تضمین میکند که ضمن حفظ سرعت تراکنشها، کارمزد اضافی به شبکه پرداخت نکنید.