هک در دنیای رمزارزها - امنیت سایبری بلاکچین
هکهای در مقیاس بایبیت در مقابل رمزنگاری بلاکچین: ذخیرهسازی سرد، عبارات بازیابی، احراز هویت دو مرحلهای (2FA)، تاییدیهها و حفظ امنیت در شبکه ترون — بدون اعتمادِ صرف به صرافیها.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
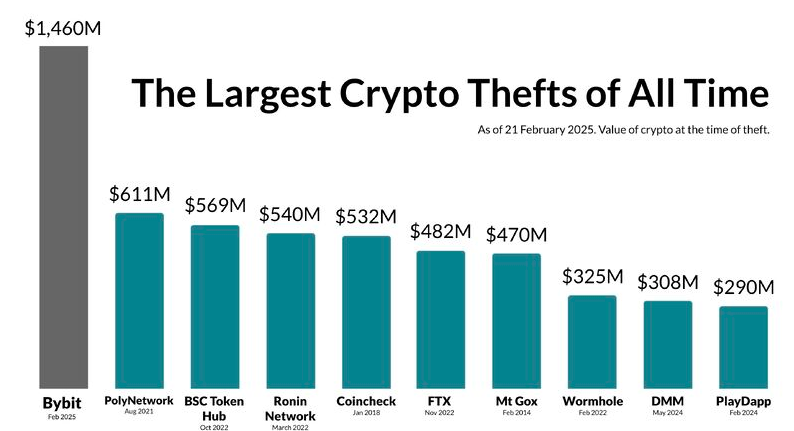
ماه فوریه ۲۰۲۵ برای جامعه کریپتو فراموشنشدنی خواهد بود، چرا که در آن زمان اتفاقی غیرقابلتصور رخ داد. همه چیز مانند یک سهشنبه معمولی شروع شد؛ بازارها با الگوهای همیشگی خود در نوسان بودند و معاملهگران در حالی که قهوه مینوشیدند، به مانیتورها چشم دوخته و نمودارها را تحلیل میکردند. بایبیت (Bybit)، غولی در صنعت صرافیها با میلیونها کاربر در سراسر جهان، تصور میشد بزرگتر از آن است که شکست بخورد. پروتکلهای امنیتی آن زبانزد بود، شهرتی درخشان داشت و کاربرانش اطمینان داشتند که داراییهای دیجیتالشان در آنجا امنتر از گاوصندوقهای «فورت ناکس» است.
سپس اعلانها شروع به ظاهر شدن کردند؛ ابتدا توییتر پر شد از توییتهای سردرگم و سپس رشتهتوییتهای پرالتهاب در ردیت (Reddit). برداشتها متوقف شد. موجودی حسابها با خطا مواجه میشد. در ساعت اول، سکوت کانالهای رسمی کرکننده بود؛ خلأ اطلاعاتی که امید را از سینه میلیونها نفر بیرون میکشید. و سرانجام اتفاق افتاد؛ بیانیهای که حباب شکستناپذیری را ترکاند: یک رخنه امنیتی فاجعهبار رخ داده بود که از یک آسیبپذیری در پیادهسازی کیف پول چندامضایی (multi-signature) سوءاستفاده کرده بود. حدود ۱.۵ میلیارد دلار اتریوم در عرض چند دقیقه تخلیه شد و در فضای دیجیتال بلاکچین ناپدید گشت.
و در میان آمارهای تکاندهنده سرتیتر خبرها، هزینه انسانی چنین رویدادی اغلب نادیده گرفته میشود. تصور «سرمایهگذاران» به عنوان موجوداتی ناشناس آسان است، اما حقیقت بسیار ملموستر است. سارا، طراح گرافیکی که هر پنی را برای پیشپرداخت اولین خانهاش پسانداز کرده بود و به دلیل باور به تبلیغات «امنیت در سطح بانک»، تمام دارایی زندگیاش را به این پلتفرم سپرده بود.
مایکل، بازنشستهای که درصد کمی از مستمری خود را به کریپتو اختصاص داده بود، به این امید که میراث کوچکی برای نوههایش باشد؛ و حالا مقابل صفحهای نشسته بود که به او میگفت آن پول دیگر وجود ندارد.
اینها افرادی هستند که یک روز صبح بیدار شدند و فکر میکردند بدترین چیزی که باید نگرانش باشند، افت قیمت سهامشان در بازار است، نه اینکه تمام پولشان ناپدید شده باشد، آن هم به این دلیل که سیستمی بیش از حد سریع مقیاسپذیر شده و شکست خورده است؛ سیستمی که هیچ کنترلی بر آن نداشتند.
آنها همچنین، کاملاً منطقی، تصور میکردند شرکتی با چنین منابع عظیم و اعتبار بالایی هرگز طعمه هکی در این ابعاد نخواهد شد. این یک بیداری تلخ نسبت به این واقعیت بود که در غرب وحشیِ دیجیتال، بزرگ بودن لزوماً به معنای شکستناپذیری نیست. ضربه روانی ناگهانی و ویرانگر بود؛ این رخنه امنیتی فقط پول را نبرد، بلکه آرامش خاطر را هم سلب کرد.
از غولهای صنعت تا کدنویسی در اتاق خواب
این تهدید منحصر به دنیای ارزهای دیجیتال نیست، اما در برهوت کریپتو، پاک کردن یا بازنویسی اشتباهات عموماً دشوارتر است. در طول تاریخ، نمونههای بیشماری از شناختهشدهترین شرکتهای جهان وجود دارند؛ نهادهایی با بودجههای تقریباً نامحدود برای امنیت سایبری که تسلیم هکرها شدهاند.
به نشت اطلاعاتی عظیم در یاهو فکر کنید که در آن میلیاردها حساب کاربری به خطر افتاد، یا فاجعه اکوئیفاکس (Equifax) که در آن اطلاعات حساس مالی تقریباً نیمی از تمام آمریکاییها فاش شد. حتی غول تکنولوژی مانند سونی نیز به زانو درآمد و رخنه در شبکه پلیاستیشن (PlayStation Network) اطلاعات میلیونها کارت اعتباری را فاش کرد. اینها کسبوکارهای بینامونشان و موقتی نبودند؛ بلکه نهادهای اقتصاد مدرن با ارتشی از مهندسان امنیت بودند. استدلال این است که اگر آنها نفوذپذیر بودند، یک پلتفرم ارز دیجیتال چه شانسی دارد؟ این پیشزمینه حائز اهمیت است، زیرا لحن بدبینی سرمایهگذاران جریان اصلی نسبت به فضای کریپتو را تعیین میکند. آنها اخبار مربوط به بایبیت (Bybit) یا صرافی تاریخی امتی. (Mt.) را میخوانند.
فروپاشی گاکس (Gox) و کنار هم قرار دادن تاریخچهای از بیثباتی که بدترین ترسهای آنها را تایید میکند.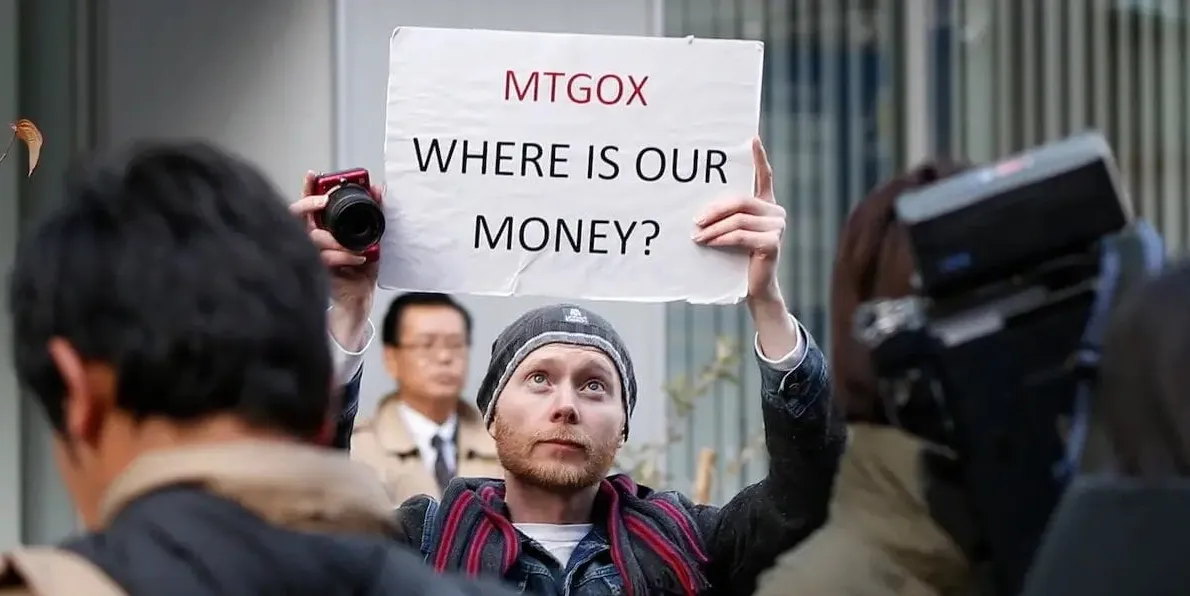
در دنیای ارزهای دیجیتال، این مشکل به دلیل ماهیت نوآورانه آن اغلب تشدید میشود. برخلاف سیستم بانکی قدیمی و کند که به شدت تحت نظارت است و با سرعت لاکپشتی حرکت میکند، صنعت کریپتو در مسیر پرسرعت گام برمیدارد. بسیاری از پروژهها با ارزشگذاریهای میلیونی یا حتی میلیاردی، تنها با طرحی سرسری روی یک دستمال سفره آغاز شدند و توسط تیمی کوچک — که گاهی تنها از یک توسعهدهنده تشکیل شده بود که در یک فضای کار اشتراکی یا زیرزمین روی لپتاپ خود خم شده بود — با کدنویسیهای سریع خلق شدند.
این فرهنگِ «سریع حرکت کن و چیزها را بشکن»، سنگ بنای نوآوری است، اما در عین حال بستری برای نقاط کور امنیتی نیز محسوب میشود. یک بانک؟ ممکن است سالها صرف آزمایش یک لایه تراکنشی جدید کند؛ اما یک استارتاپ کریپتویی ممکن است در طول یک آخر هفته، یک قرارداد هوشمند جدید را برای بهرهبرداری از هر «میم» ترند شدهای، مستقر کند.
از دیدگاه یک سرمایهگذار نهادی، این وضعیت بیشتر شبیه به یک رشته دینامیت بزرگ و کور است تا یک انقلاب مالی با برنامهریزی دقیق. همچنین این تصور وجود دارد که این اکوسیستم بر پایه فعالیت آماتورهای نابغه اما بیباک بنا شده است که با آتش بازی میکنند؛ جایی که تنها یک خط کدِ جا افتاده میتواند نقدینگی یک پروتکل را به طور کامل تخلیه کند. این ذهنیتِ «غرب وحشی»، مانع بزرگی برای دستیابی به پذیرش همگانی است، چرا که یک فرد عادی نمیخواهد نگران این باشد که مبادا پولش صرفاً به این دلیل که توسعهدهندهای در بازبینی فنی یک تابع خاص کوتاهی کرده، ناپدید شود.
دژی در جیب شما
اما در این داستان چرخشی وجود دارد که به ندرت بازگو شده است. و با وجود تمام قدرت و احتمالاتش در مقایسه با جنونِ هجوم کریپتو به زندگی ما، این یک نقطه عطف در روند داستان است.
تکنولوژیای که اجازه این هکها را میدهد، در صورت استفاده درست، ابزارهایی برای امنیت شخصی بیشتر نیز در اختیار ما میگذارد.خبر «خوب» این است که بلاکچین احتمالاً یکی از امنترین سیستمهایی است که تاکنون ایجاد شده است. اگر صرافیهای متمرکز و قراردادهای هوشمندِ عجولانه نوشته شده را کنار بگذاریم، رمزنگاری زیربنایی در شبکههایی مانند بیتکوین، اتریوم و ترون حتی با بهترین ریاضیات امروزی نیز قابل شکستن نیست. تا زمانی که کاربر محتاط باشد و نحوه عملکرد حضانت (custody) را درک کند، داراییهای او از برخی جهات میتواند امنتر از یک بانک سنتی باشد. در بانک، پول شما یک بدهی در دفتر کل بانک است؛ اما در یک کیف پول رمزارزی غیرحضانتی، پول شما به صورت داده کدگذاری شده است — اطلاعاتی که در یک دفتر کل تغییرناپذیر ذخیره شده و تنها شما به آن دسترسی دارید. هیچ مدیر بانکی وجود ندارد که بتواند حساب شما را مسدود کند، هیچ تعطیلی بانکیای نیست که دسترسی شما را قطع کند و (در صورت تأمین امنیت صحیح) هیچ هکری نمیتواند یک کلید خصوصی سرقتشده را با حمله جستجوی فراگیر (brute-force) بشکند.
این حرکت مستلزم تغییر در طرز فکر است — از وابستگی به دیگران برای محافظت، به پذیرش مسئولیت کامل بهداشت سایبری توسط خودمان. این یک جهش ترسناک است، اما وعده بنیادین رمزارز است: مالکیت واقعی. تقریباً بدون استثنا، داستانهای وحشتناک هکها شامل شکلی از متمرکز بودن یا خطای کاربر هستند — یک رمز عبور ضعیف، لو رفتن عبارت بازیابی (seed phrase) یا اتکای بیفکر به یک متولی شخص ثالث. اگر فردی این نقاط ضعف را مسدود کند، خود به یک دژ مستحکم تبدیل میشود. دیوارهای اطراف آن از هر درب خزانه بانکی امنتر هستند.
چالش — و راه حل — صرفاً آموزشی و رفتاری است. از طریق ترکیبی از رویکرد «اعتماد صفر» و شناخت بردارهای حمله، میتوان در این دنیای دیوانهوار رمزارزها با سطحی از امنیت فعالیت کرد که پیش از این تنها در اختیار دولتها و میلیاردرها بود.
این موضوع نقطه ضعف لپتاپهای استارتاپی را کاملاً دگرگون میکند: نیازی نیست بودجه امنیتی میلیارد دلاری داشته باشید، فقط به مجموعهای از عادتهای سختگیرانه و شکستناپذیر نیاز دارید.تبدیل شدن به یک متخصص در امنیت کریپتو
مانور ایمن در این فضا مستلزم اتخاذ یک رویکرد لایهبندی شده به امنیت است؛ یعنی با دارایی دیجیتال خود با همان وسواس و احترامی برخورد کنید که اگر تودهای از شمشهای طلا در اتاق پذیراییتان داشتید، انجام میدادید. اولین و مهمترین قانون این است که پول خود را جدا نگه دارید. هرگز مقادیر زیادی از ارز دیجیتال را در یک صرافی باقی نگذارید.
همانطور که در ماجرای بایبیت (Bybit) نشان داده شد، عبارت «کلیدهای شما نباشد، کریپتوی شما نیست» فراتر از یک شعار جذاب است؛ این یک قانون برای بقاست. صرافیها اهداف اصلی هکرها هستند؛ با انتقال پول خود به یک کیف پول سختافزاری ذخیرهسازی سرد (آفلاین)، آن را از دسترس خارج میکنید. با یک کیف پول سختافزاری، کلیدهای خصوصی شما هرگز در معرض اینترنت قرار نمیگیرند، بنابراین حتی اگر پیشرفتهترین بدافزارها را روی کامپیوتر یا گوشی خود داشته باشید، مهاجم بدون دسترسی فیزیکی به دستگاه سختافزاری شما قادر به امضای تراکنش نخواهد بود. امنیت شکاف هوایی (Air-gapped) استاندارد طلایی در دنیای کریپتو است و باید اولین خرید شما هنگام ورود به این حوزه باشد.
جدا از خودِ سختافزار، محافظت از عبارت بازیابی (Recovery Phrase) حیاتی است. این زنجیره ۱۲ یا ۲۴ کلمهای، کلید اصلی پادشاهی مالی شماست. یک اشتباه بزرگ: ذخیره کردن این عبارت نباید به صورت دیجیتال باشد؛ اسکرینشات نگیرید، آن را به صورت فایل متنی ذخیره نکنید و حتی از کسی نخواهید که آن را برایتان ایمیل کند. این کار مانند قفل کردن درب ورودی خانه و چسباندن کلید به نمای بیرونی آن است.
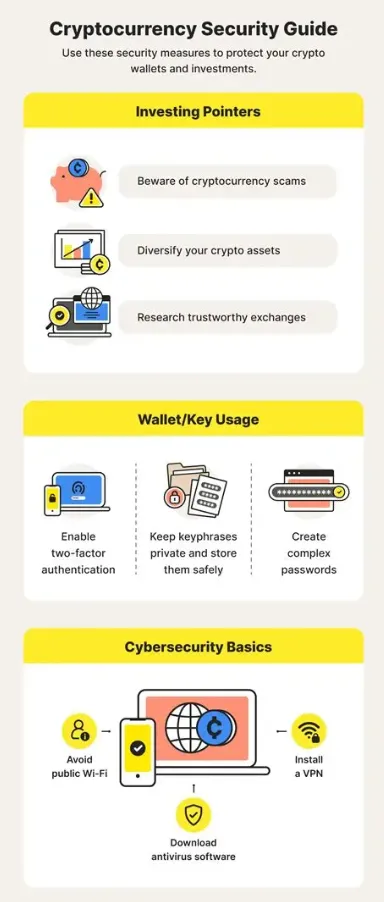
اگر فضای ذخیرهسازی ابری یا حساب ایمیل شما هک شود، کیف پولتان از دست رفته است.
حقیقت انکارناپذیر این است که عبارت بازیابی (seed phrase) را تنها میتوان بهصورت فیزیکی و با امنیت بالا ذخیره کرد؛ یعنی نوشتهشده روی کاغذ یا بهتر از آن، حکشده روی یک صفحه فلزی که در برابر آتشسوزی و سیل مقاوم باشد. این آخرین نسخه پشتیبان فیزیکی احتمالاً باید در یک گاوصندوق نگهداری شود (و حتی شاید بهصورت تکهتکه در بخشهای مختلف کشور پراکنده شده باشد). شاید این کار افراطی به نظر برسد، اما وقتی خودتان بانک خودتان هستید، باید مانند مدیر یک خزانه فکر کنید.۱. فریب فیشینگ یا مهندسی اجتماعی را نخورید. داراییهای دیجیتال اکثر مردم نه از طریق اکسپلویتهای کامپیوتری، بلکه از طریق کلاهبرداریهای ساده مبتنی بر جلب اعتماد به سرقت میرود. هکرها نسخههای جعلی وبسایتهای واقعی را میسازند، ایمیلهایی با جعل هویت کارکنان ارسال میکنند یا در پلتفرمهای اجتماعی با پیشنهاد «کمک» یا «ایردراپ» به شما پیام مستقیم (DM) میدهند. همیشه سایتهای رسمی خدماتی را که استفاده میکنید بوکمارک کنید و هرگز از طریق تبلیغات موتورهای جستجو یا لینکهای ایمیل وارد آنها نشوید. همیشه به خاطر داشته باشید: هیچ کارشناس پشتیبانی واقعی که به شما کمک میکند، هرگز از شما عبارت بازیابی یا کلیدهای خصوصیتان را نخواهد خواست. اگر چنین درخواستی داشتند، یعنی قصد سرقت از شما را دارند.
۲. رعایت نکات امنیتی در قراردادهای هوشمند. هنگام استفاده از پروتکلهای دیفای (DeFi)، اغلب مرحلهای وجود دارد که در آن باید به یک قرارداد اجازه (Approve) دهید تا توکنهای شما را خرج کند. یک اشتباه رایج، دادن دسترسی «نامحدود» (unlimited) به این قراردادهاست. در این صورت، اگر کسی بعدها — چه دو هفته بعد و چه شش ماه بعد — از آن قرارداد سوءاستفاده کند یا باگ آن را پیدا کند، مهاجم میتواند تمام توکنهایی را که اجازه دسترسی به آنها را داده بودید، تخلیه کند. فقط به میزانی که نیاز دارید اجازه دسترسی بدهید و بهصورت دورهای دسترسیهای اپلیکیشنهای غیرمتمرکز (dApps) قدیمی را که دیگر استفاده نمیکنید، لغو (Revoke) کنید.
۳. احراز هویت دو مرحلهای (2FA). برای هر چیزی که نیاز به ورود (Login) دارد، فعالسازی 2FA حداقل کاری است که میتوانید انجام دهید. اما همه روشهای 2FA از امنیت یکسانی برخوردار نیستند. احراز هویت دو مرحلهای مبتنی بر پیامک در برابر «حمله تعویض سیمکارت» (SIM swapping) آسیبپذیر است؛ یعنی زمانی که یک هکر اپراتور تلفن همراه شما را فریب میدهد تا شماره تلفن شما را به سیمکارت او منتقل کند. به محض اینکه آنها شماره شما را به دست آورند، میتوانند کدهای 2FA شما را بربایند. همیشه از یک اپلیکیشن احراز هویت (مانند Google Authenticator یا Authy) یا بهتر از آن، از یک کلید امنیتی سختافزاری مانند YubiKey استفاده کنید. این بدان معناست که برای دسترسی به حساب خود، باید دستگاه را در اختیار داشته باشید.
۴. شبکه ترون و مدیریت منابع. امنیت در هر بلاکچینی مانند ترون، به معنای یادگیری نحوه عملکرد آن شبکه نیز هست. امنیت ترون بسیار خوب است و برای این منظور از سیستم اثبات سهام نمایندگیشده (DPoS) استفاده میکند، اما کاربران معمولاً هنگام کار با کارمزدهای تراکنش، متحمل ریسکهای غیرضروری میشوند. در شبکه ترون، تراکنشها به «انرژی» (Energy) و «پهنای باند» (Bandwidth) نیاز دارند. اگر کاربر به اندازه کافی از این منابع را به صورت منجمد یا اجارهای نداشته باشد، برای پوشش هزینه تراکنش، مقداری TRX از کیف پول او سوزانده میشود. این یکی از مواردی است که میتواند به طور غیرمنتظرهای برای کاربران هزینهبر باشد.
پیمایش در اکوسیستم ترون
شبکه ترون – قدرتی برتر برای امنیت تراکنشهای USDT از نظر سرعت و هزینه است، اما با چالشهای امنیتی منحصر به فرد خود همراه است. مدل منابع یکی از ویژگیهای خاص ترون است. برخلاف اتریوم که در آن فقط کارمزد گاز پرداخت میکنید، در شبکه ترون میتوانید با استیک کردن TRX، پهنای باند و انرژی تولید کنید.
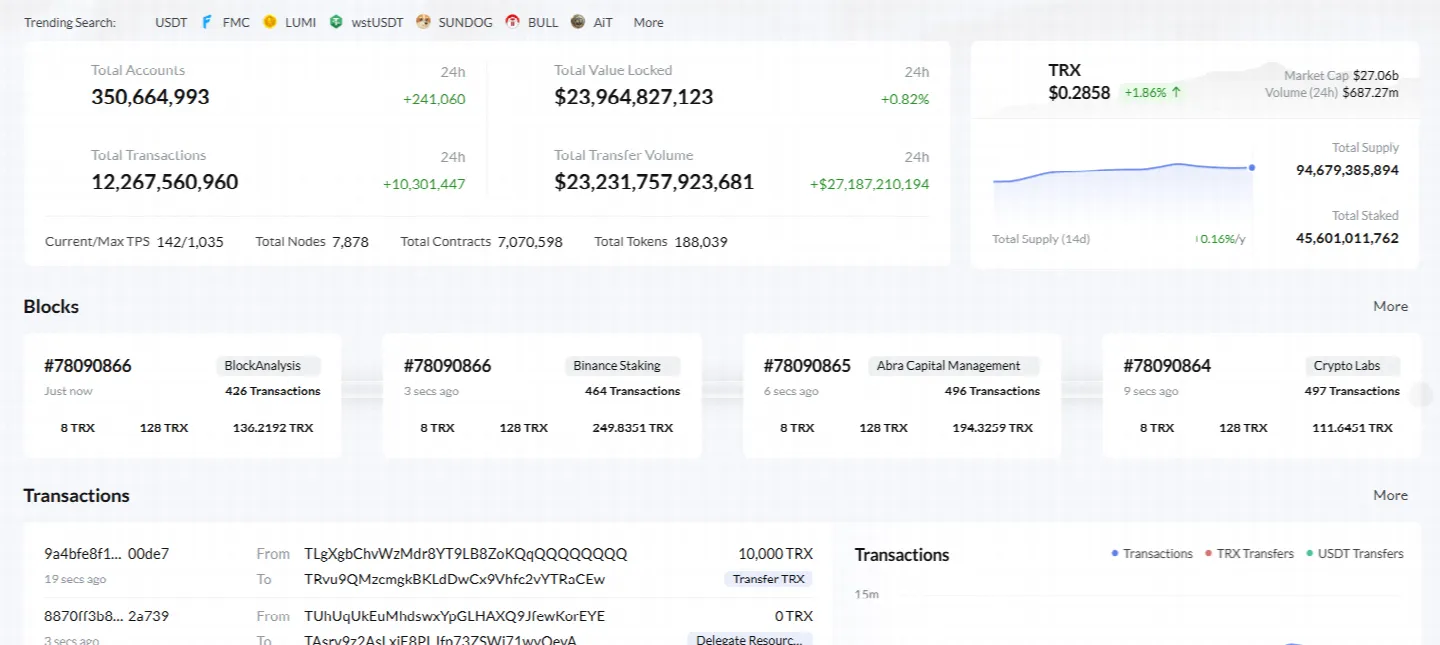
پهنای باند برای تراکنشهای معمولی و انرژی برای فراخوانی توابع قرارداد هوشمند (مانند ارسال USDT) مصرف میشود. با این حال، در این مورد، واقعاً نمیتوان شبکه را مقصر دانست؛ بلکه مشکل از سیستم سایتهای شخص ثالثی است که ادعا میکنند انرژی را با قیمت ارزان به شما ارائه میدهند. کسانی که میخواهند انرژی ترون را با امنیت خریداری کنند، باید بسیار هوشیار باشند. بسیاری از سایتهای کلاهبرداری که ادعا میکنند انرژی را با قیمتهایی بسیار کمتر از ما به شما اجاره میدهند، در عوض از شما میخواهند که یک مجوز مخرب را امضا کنید که به آنها اجازه دسترسی به کیف پولتان را میدهد.
هنگام ورود به دنیای ترون، حفظ امنیت بسیار مهم است؛ بنابراین حتماً دوباره بررسی کنید که پلتفرم مورد استفاده شما برای اجاره انرژی، معتبر باشد. بازارهای معتبری برای قرض دادن ایمن داراییها وجود دارد، به شرطی که اطمینان حاصل کنید سکههای خود را از دست نمیدهید.
وقتی انرژی ترون را با اطمینان از یک ارائهدهنده معتبر خریداری میکنید، در واقع هزینهای را برای اجاره منابع مورد نیاز تراکنش خود میپردازید و از سوزاندن مقدار زیادی TRX جلوگیری میکنید.تا زمانی که تراکنشی که امضا میکنید از نوع «delegate» یا «transfer» باشد و نه «approve» یا «update permission»، این سازوکار کاملاً ایمن خواهد بود. شما آنچه را که کیف پولتان از شما میخواهد امضا کنید، میخوانید. اگر صرفاً در حال اجاره انرژی هستید، هرگز نباید کلید خصوصی خود را در اختیار کسی قرار دهید یا اجازه خرج کردن توکنهایتان را صادر کنید.
نکته دیگری که باید بررسی کنیم، امنیت ترون و مجوزهای چندامضایی (multi-signature) است. ترون از روابط حساب کاربری دلخواه پشتیبانی میکند که در آن برای امضای یک تراکنش به چندین کلید نیاز است. این قابلیت برای کسبوکارها عالی است، اما برای کاربران عادی در صورتی که ناآگاهانه ساختار مجوزهای حساب خود را تغییر دهند، میتواند یک تله باشد.
گاهی اوقات هکرها کاربران را فریب میدهند تا مجوزهای حساب خود را «بهروزرسانی» کنند، که در نتیجه دسترسی کاربر به کیف پول خودش مسدود میشود. شما باید همیشه نسبت به هر وبسایتی که از شما میخواهد مجوزهای «Active» یا «Owner» را تغییر دهید، بسیار مشکوک باشید. با پایبندی به تراکنشهای معمول و استفاده از پلتفرمهای معتبر برای مدیریت منابع، میتوانید بدون گرفتار شدن در این تلههای فریبنده، از تمام مزایای سرعت بالای ترون بهرهمند شوید.
در دنیای پرسرعت بلاکچین، تنها دانش است که نقش زره را ایفا میکند. چه در حال نگهداری طولانیمدت بیتکوین باشید و چه هر روز با USDT در شبکه ترون تراکنش انجام دهید، اصول اولیه همچنان صادق است: به هیچکس اعتماد نکنید؛ همهچیز را راستیآزمایی کنید؛ کلیدهای خود را آفلاین نگه دارید. شما میتوانید با ایمنی از هزارتوی تاریک هکرها و اکسپلویتها عبور کنید — اما تنها در صورتی که برای یادگیری نقشه زمان گذاشته باشید.
با ایمنسازی محیط امنیتی دیجیتال خود و کسب دانش درباره نحوه عملکرد شبکهها، شما از یک قربانی احتمالی به یک نهاد مالی مستقل تبدیل میشوید که کنترل سرنوشت خود را در دست دارد.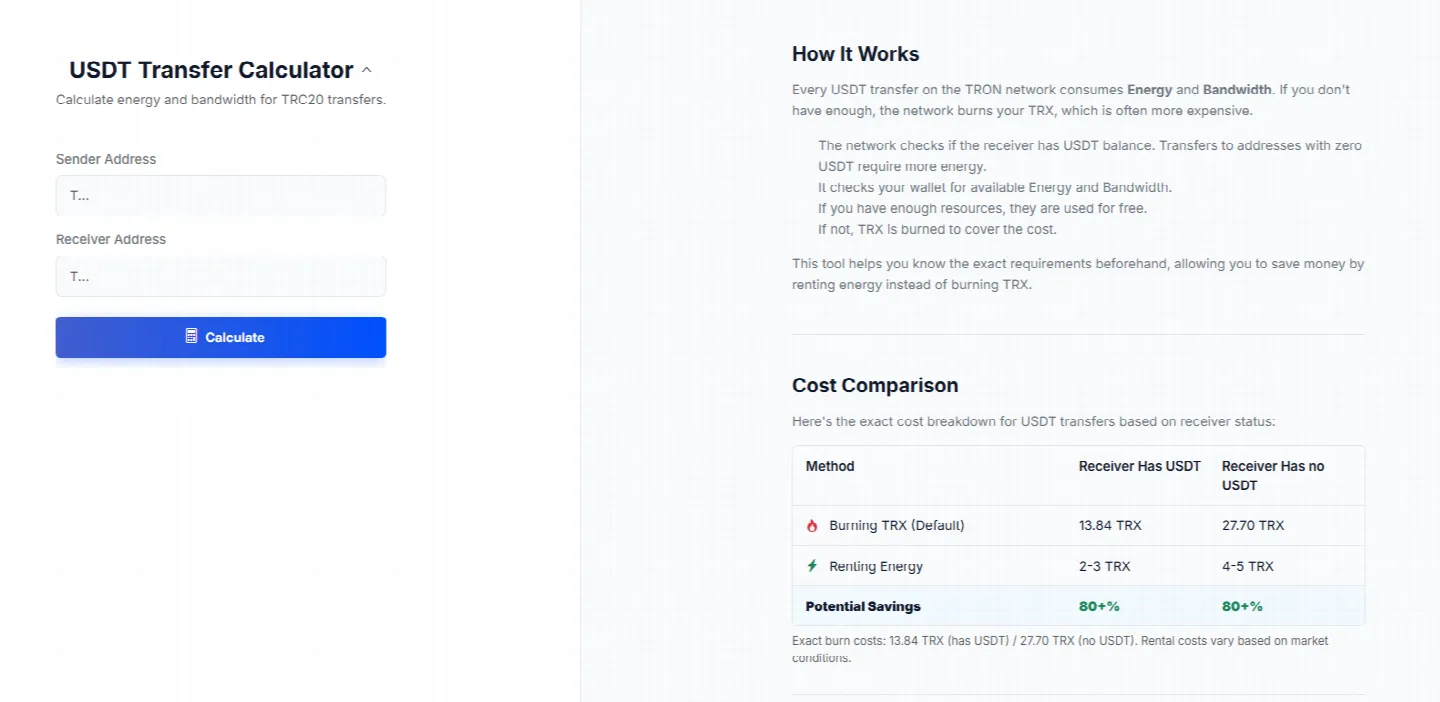
برای کاربران فعال، فعالیت ایمن و کارآمد ضروری است؛ این موضوع شامل مدیریت هزینههای تراکنش هنگام استفاده در شبکه ترون نیز میشود. به همین دلیل است که ابزارهایی مانند Netts شامل یک ماشینحساب انتقال USDT هستند تا کاربران بتوانند میزان دقیق انرژی و پهنای باند مورد نیاز برای انتقالهای خاص خود را محاسبه کنند. معاملهگران میتوانند با اطمینان از وضعیت موجودی گیرنده (که در صورت ارسال به یک کیف پول خالی، هزینه بیشتری برای آنها خواهد داشت) و با اندازهگیری دقیق منابع مورد نیاز، از سوزانده شدن غیرمنتظره TRX جلوگیری کرده و انتقالهای خود را علاوه بر امنیت، بهصرفه و کمهزینه انجام دهند.