Tấn công mạng trong Tiền mã hóa - An ninh mạng Blockchain
Các vụ hack quy mô tầm cỡ Bybit đối đầu với mật mã học blockchain: ví lạnh, seed phrase, 2FA, cấp quyền và cách giữ an toàn trong mạng lưới TRON — mà không chỉ phụ thuộc vào các sàn giao dịch.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
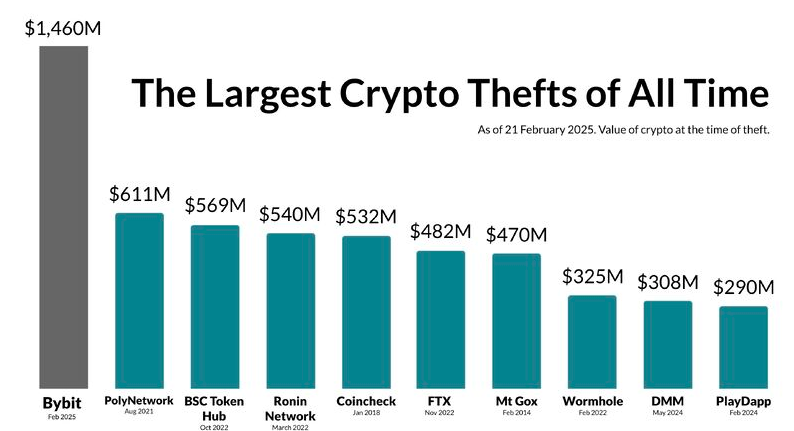
Tháng 2 năm 2025 sẽ là một cột mốc khó quên đối với cộng đồng tiền mã hóa, bởi đó là lúc điều không tưởng đã xảy ra. Mọi chuyện bắt đầu như một ngày thứ Ba bình thường, với thị trường biến động theo những mô hình quen thuộc và các nhà giao dịch dán mắt vào màn hình, phân tích biểu đồ và nhâm nhi cà phê. Bybit, một gã khổng lồ trong lĩnh vực sàn giao dịch với hàng triệu người dùng trên toàn thế giới, vốn được coi là quá lớn để có thể sụp đổ. Quy trình bảo mật của họ đã trở thành huyền thoại, danh tiếng lẫy lừng và cộng đồng người dùng luôn tin tưởng rằng tài sản kỹ thuật số của họ được an toàn tại đây hơn cả trong kho tiền tại Fort Knox.
Sau đó, các thông báo bắt đầu xuất hiện — ban đầu là những dòng tweet đầy hoang mang và sau đó là các luồng thảo luận náo loạn trên Reddit. Việc rút tiền bị tạm dừng. Số dư hiển thị lỗi. Trong giờ đầu tiên, sự im lặng từ các kênh chính thức thật đáng sợ: một khoảng trống thông tin đã dập tắt hy vọng của hàng triệu con người. Và rồi điều đó cuối cùng cũng đến, thông báo đã đâm thủng bong bóng của sự bất khả xâm phạm: đã có một vụ vi phạm bảo mật thảm khốc lợi dụng lỗ hổng trong việc triển khai ví đa chữ ký (multi-signature). Khoảng 1,5 tỷ đô la Ethereum đã bị rút cạn chỉ trong vài phút và biến mất vào cõi hư vô kỹ thuật số của blockchain.
Cái giá về con người của một sự kiện như thế này thường bị bỏ qua giữa những con số thiệt hại gây sốc trên các dòng tít báo. Thật dễ dàng để hình dung "các nhà đầu tư" như những thực thể vô danh, nhưng sự thật lại gần gũi hơn nhiều. Đó là Sarah, một nhà thiết kế đồ họa đã chắt bóp từng đồng để dành dụm tiền đặt cọc cho ngôi nhà đầu tiên của mình, và đã tin tưởng giao phó toàn bộ số tiền tiết kiệm cả đời cho nền tảng này vì cô tin vào những lời quảng cáo về "bảo mật cấp độ ngân hàng".
Đó là Michael, một người đã nghỉ hưu, người đã dành một phần nhỏ lương hưu của mình vào tiền mã hóa với hy vọng đó sẽ là một chút di sản để lại cho con cháu, và giờ đây đang ngồi trước màn hình thông báo rằng số tiền đó không còn tồn tại nữa.
Đây là những người thức dậy vào một buổi sáng và nghĩ rằng điều tồi tệ nhất họ phải lo lắng là giá cổ phiếu sụt giảm trên thị trường, chứ không phải toàn bộ tiền bạc của họ đột ngột biến mất vì một hệ thống nào đó mở rộng quy mô quá nhanh rồi sụp đổ mà họ không hề có quyền kiểm soát.
Họ cũng cho rằng, một cách khá hợp lý, rằng một công ty với nguồn lực khổng lồ và mức độ nhận diện cao như vậy sẽ không bao giờ trở thành nạn nhân của một vụ hack quy mô lớn đến thế. Đó là một sự thức tỉnh phũ phàng trước thực tế rằng trong "miền Tây hoang dã" kỹ thuật số, lớn mạnh không nhất thiết có nghĩa là bất khả chiến bại. Cú sốc tâm lý đến đột ngột và tàn khốc; vụ xâm nhập không chỉ lấy đi tiền bạc, mà còn lấy đi cả sự an tâm.
Từ những gã khổng lồ trong ngành đến việc lập trình tại gia
Mối đe dọa đó không chỉ dành riêng cho thế giới tiền mã hóa, nhưng trong vùng đất hoang dã của crypto, nhìn chung việc xóa bỏ hoặc ghi đè lên những sai lầm là khó khăn hơn. Lịch sử đã chứng kiến quá nhiều ví dụ về những công ty dễ nhận diện nhất trên thế giới, những thực thể với ngân sách gần như vô hạn cho an ninh mạng, vẫn phải khuất phục trước các hacker.
Hãy nghĩ về những vụ rò rỉ dữ liệu khổng lồ tại Yahoo, nơi hàng tỷ tài khoản bị xâm phạm, hay thảm họa Equifax khiến thông tin tài chính nhạy cảm của gần một nửa dân số Mỹ bị lộ. Ngay cả một gã khổng lồ công nghệ như Sony cũng bị khuất phục, với vụ xâm nhập PlayStation Network làm lộ thông tin hàng triệu thẻ tín dụng. Đây không phải là những tổ chức làm ăn chộp giật; họ là những định chế của nền kinh tế hiện đại với đội ngũ kỹ sư an ninh hùng hậu. Lập luận đặt ra là, nếu họ còn có thể bị xâm nhập, thì một nền tảng tiền kỹ thuật số có cơ hội nào? Bối cảnh này rất quan trọng, vì nó tạo nên tâm lý hoài nghi của các nhà đầu tư truyền thống đối với không gian crypto. Họ đọc tin tức về Bybit, hay về vụ Mt. lịch sử.
Sự sụp đổ của Mt. Gox và họ chắp vá lại một lịch sử đầy bất ổn, xác nhận những nỗi sợ hãi tồi tệ nhất của mình.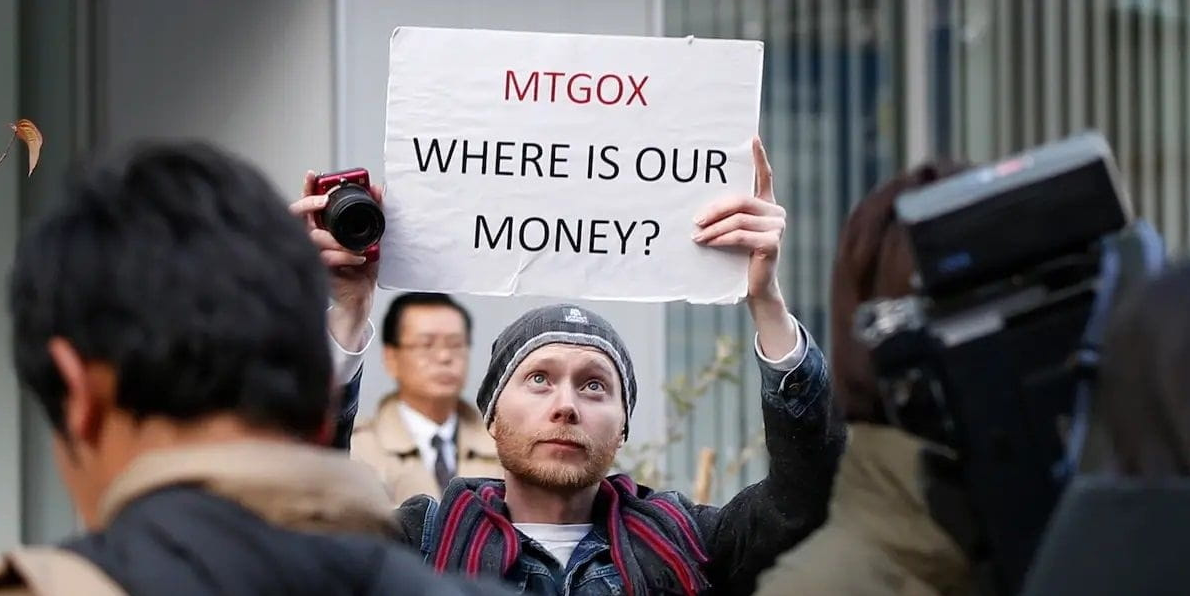
Trong lĩnh vực tiền mã hóa, vấn đề này thường xuyên bị phóng đại do bản chất đổi mới của nó. Khác với hệ thống ngân hàng cũ kỹ, chậm chạp, vốn bị kiểm soát chặt chẽ và di chuyển với tốc độ sên bò, ngành công nghiệp tiền mã hóa lại sống trong một nhịp độ cực kỳ nhanh chóng. Rất nhiều dự án có định giá hàng triệu hoặc thậm chí hàng tỷ đô la đã bắt đầu từ những dòng nguệch ngoạc trên khăn giấy và được tạo ra một cách vội vã bởi một đội ngũ thiếu nhân lực — đôi khi chỉ gồm một nhà phát triển duy nhất — đang lom khom bên chiếc máy tính xách tay trong một không gian làm việc chung hoặc tầng hầm.
Văn hóa “di chuyển nhanh và phá vỡ mọi thứ” này là nền tảng của sự đổi mới, nhưng nó cũng là mảnh đất màu mỡ cho những điểm mù về bảo mật. Một ngân hàng ư? Họ có thể mất nhiều năm để thử nghiệm một lớp giao dịch mới; trong khi một startup tiền mã hóa có thể triển khai một hợp đồng thông minh mới chỉ trong một ngày cuối tuần để tận dụng bất kỳ xu hướng meme nào đang thịnh hành.
Dưới góc nhìn của một nhà đầu tư tổ chức, điều này không giống một cuộc cách mạng tài chính được lên kế hoạch chặt chẽ cho bằng một chuỗi thuốc nổ lớn và mù quáng. Đó cũng là nhận thức rằng hệ sinh thái này được xây dựng bởi những kẻ nghiệp dư tài năng nhưng liều lĩnh đang chơi với lửa, nơi mà chỉ một dòng mã bị thiếu có thể rút cạn hoàn toàn thanh khoản của một giao thức. Nhận thức về một “miền Tây hoang dã” này là trở ngại lớn đối với việc áp dụng rộng rãi, vì một người bình thường không muốn lo sợ rằng tiền của họ có thể biến mất chỉ vì một nhà phát triển nào đó đã không kiểm tra kỹ một hàm cụ thể.
Pháo đài trong túi bạn
Nhưng có một bước ngoặt trong câu chuyện này, một câu chuyện hiếm khi được kể. Và với tất cả sức mạnh và khả năng xảy ra của nó so với sự điên rồ khi tiền mã hóa ồ ạt tiến vào cuộc sống của chúng ta, đây là một sự chuyển biến tích cực trong cốt truyện.
Công nghệ cho phép những vụ hack này diễn ra cũng đồng thời cung cấp cho chúng ta phương tiện để đạt được mức độ bảo mật cá nhân cao hơn, nếu chúng ta sử dụng nó đúng cách.Tin “vui” là blockchain có lẽ là một trong những hệ thống bảo mật nhất từng được tạo ra. Nếu loại bỏ các sàn giao dịch tập trung và các hợp đồng thông minh được viết vội vã, nền tảng mật mã học cơ bản trong các mạng lưới như Bitcoin, Ethereum và TRON không thể bị phá vỡ ngay cả bởi những thuật toán toán học tiên tiến nhất hiện nay. Miễn là người dùng cẩn trọng và hiểu rõ cách thức lưu ký hoạt động, tài sản của họ ở một khía cạnh nào đó có thể an toàn hơn so với tại một ngân hàng truyền thống. Tại ngân hàng, tiền của bạn là một khoản nợ trên sổ cái của ngân hàng; còn trong một ví tiền mã hóa phi lưu ký, tiền của bạn được mã hóa dưới dạng dữ liệu — thông tin được lưu trữ trên một sổ cái bất biến mà chỉ bạn mới có quyền truy cập. Không có quản lý ngân hàng nào có thể đóng băng tài khoản của bạn, không có ngày nghỉ lễ ngân hàng nào khiến bạn không thể tiếp cận tài sản, và (nếu được bảo mật đúng cách) không có hacker nào có thể tấn công vét cạn (brute-force) một khóa cá nhân bị đánh cắp.
Sự chuyển dịch này đòi hỏi một thay đổi trong tư duy — từ việc phụ thuộc vào người khác để được bảo vệ sang việc tự chịu trách nhiệm hoàn toàn về vệ sinh an ninh mạng của chính mình. Đó là một bước tiến đáng sợ, nhưng lại là lời hứa cơ bản của tiền mã hóa: quyền sở hữu thực sự. Hầu như luôn luôn, những câu chuyện kinh hoàng về các vụ hack đều có sự xuất hiện của một hình thức tập trung hóa hoặc lỗi từ phía người dùng — một mật khẩu yếu, một cụm từ khôi phục (seed phrase) bị lộ, hoặc sự tin tưởng mù quáng vào một bên lưu ký thứ ba. Nếu một người bịt kín được những điểm yếu này, họ chính là pháo đài của riêng mình. Những bức tường bao quanh đó còn kiên cố hơn bất kỳ cánh cửa kho tiền ngân hàng nào.
Thách thức — và cũng là giải pháp — hoàn toàn nằm ở khía cạnh giáo dục và hành vi. Thông qua sự kết hợp giữa nguyên tắc “không tin cậy” (zero trust) và kiến thức về các vectơ tấn công, một người có thể hoạt động trong thế giới tiền mã hóa điên rồ này với mức độ bảo mật mà trước đây chỉ dành cho các chính phủ và tỷ phú. Nó đảo ngược hoàn toàn điểm yếu của những chiếc máy tính xách tay khởi nghiệp: Bạn không cần một ngân sách bảo mật hàng tỷ đô la, bạn chỉ cần một chuỗi các thói quen nghiêm ngặt và không thể phá vỡ.
Trở thành Chuyên gia về Bảo mật Tiền mã hóa
Để vận hành an toàn trong lĩnh vực này, người dùng cần áp dụng phương pháp bảo mật đa lớp, xử lý tài sản kỹ thuật số của mình với sự cẩn trọng và tôn trọng tuyệt đối, giống như cách họ đối xử với một chồng thỏi vàng đặt ngay trong phòng khách. Quy tắc đầu tiên và quan trọng nhất là giữ tiền của bạn tách biệt. Đừng bao giờ để một lượng lớn tiền mã hóa trên sàn giao dịch.
Như đã thấy qua sự kiện Bybit, "không giữ khóa, không phải tiền của bạn" (not your keys, not your crypto) không chỉ là một khẩu hiệu hấp dẫn — đó là một quy tắc sinh tồn. Các sàn giao dịch là mục tiêu hàng đầu của tin tặc; bằng cách chuyển tiền sang ví cứng lưu trữ lạnh ngoại tuyến, bạn đã đưa tài sản của mình ra khỏi tầm ngắm. Với ví cứng, khóa cá nhân (private key) của bạn không bao giờ tiếp xúc với internet, vì vậy ngay cả khi máy tính hoặc điện thoại của bạn bị nhiễm các loại mã độc tiên tiến nhất, kẻ tấn công cũng không thể ký giao dịch nếu không có quyền truy cập vật lý vào thiết bị phần cứng của bạn. Bảo mật ngoại tuyến (Air-gapped security) là tiêu chuẩn vàng trong thế giới tiền mã hóa và nên là khoản đầu tư đầu tiên của bạn khi tham gia vào lĩnh vực này.
Bên cạnh bản thân thiết bị phần cứng, việc bảo vệ cụm từ khôi phục (recovery phrase) là vô cùng quan trọng. Chuỗi 12 hoặc 24 từ này là chìa khóa vạn năng cho vương quốc tài chính của bạn. Một sai lầm lớn: Việc lưu trữ cụm từ này không được thực hiện dưới dạng kỹ thuật số — đừng chụp ảnh màn hình, lưu dưới dạng tệp văn bản hay thậm chí nhờ ai đó gửi qua email. Điều này giống như việc bạn khóa cửa trước nhưng lại dán chìa khóa ngay bên ngoài cửa vậy.
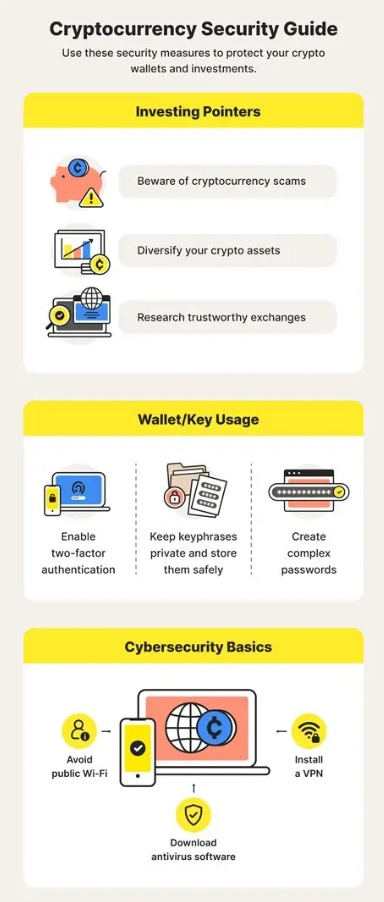
Nếu bộ nhớ đám mây hoặc tài khoản email của bạn bị hack, ví của bạn cũng sẽ "không cánh mà bay".
Sự thật không thể chối cãi là cụm từ khôi phục (seed phrase) chỉ có thể được lưu trữ an toàn theo cách vật lý, được viết trên giấy hoặc tốt hơn hết là dập lên một tấm kim loại có khả năng chịu được hỏa hoạn và ngập lụt. Bản sao lưu vật lý cuối cùng này có lẽ nên được cất giữ trong một két sắt nào đó (cũng có thể chia thành nhiều phần và phân tán ở những khu vực khác nhau). Nghe có vẻ cực đoan, nhưng khi bạn tự làm ngân hàng cho chính mình, bạn phải tư duy như một người quản lý kho tiền.1. Đừng để bị lừa đảo giả mạo (phishing) hoặc thao túng tâm lý (social engineering). Hầu hết mọi người bị mất tiền mã hóa không phải do lỗ hổng máy tính, mà thông qua các chiêu trò lừa đảo chiếm đoạt lòng tin cơ bản. Tin tặc sẽ tạo ra các phiên bản giả mạo của các trang web thật, gửi email mạo danh nhân viên hoặc nhắn tin trực tiếp cho bạn trên các nền tảng mạng xã hội để đề nghị "giúp đỡ" hoặc tặng "airdrop". Luôn đánh dấu (bookmark) các trang web chính thức của các dịch vụ bạn sử dụng và tuyệt đối không bao giờ nhấp vào chúng từ quảng cáo trên công cụ tìm kiếm hoặc liên kết trong email. Hãy luôn nhớ rằng: Bất kỳ chuyên viên hỗ trợ nào giúp đỡ bạn sẽ không bao giờ yêu cầu cụm từ khôi phục hoặc khóa cá nhân của bạn. Nếu họ yêu cầu, họ đang cố gắng đánh cắp tài sản của bạn.
2. Vệ sinh hợp đồng thông minh. Khi sử dụng các giao thức DeFi, thường có một bước bạn phải "phê duyệt" (approve) để hợp đồng có quyền chi tiêu token của bạn. Một sai lầm dễ mắc phải là cấp quyền "vô hạn" cho các hợp đồng nói trên. Sau đó, nếu ai đó lợi dụng hoặc tìm thấy lỗ hổng trong hợp đồng đó — dù là hai tuần hay sáu tháng sau — kẻ tấn công có thể rút sạch mọi token mà bạn đã phê duyệt cho chúng. Chỉ phê duyệt những gì bạn cần và định kỳ kiểm tra để thu hồi quyền truy cập (revoke) đối với các dapp cũ mà bạn không còn sử dụng.
3. Xác thực hai yếu tố (2FA). Đối với bất kỳ thứ gì yêu cầu đăng nhập, 2FA là điều tối thiểu bạn có thể làm. Nhưng không phải mọi phương thức 2FA đều có độ bảo mật như nhau. 2FA qua SMS rất dễ bị tấn công "hoán đổi SIM" (SIM swapping), khi tin tặc lừa nhà mạng chuyển số điện thoại của bạn sang thẻ SIM của chúng. Một khi đã có số điện thoại của bạn, chúng có thể chiếm đoạt mã 2FA. Hãy luôn ưu tiên sử dụng ứng dụng xác thực (như Google Authenticator hoặc Authy) hoặc tốt hơn nữa là khóa bảo mật phần cứng như YubiKey.
Điều này có nghĩa là bạn cần phải cầm thiết bị trên tay để truy cập vào tài khoản của mình.4. Mạng lưới TRON và quản lý tài nguyên. Bảo mật trên bất kỳ blockchain nào như TRON cũng đồng nghĩa với việc tìm hiểu cách thức mạng lưới vận hành. Tính bảo mật của TRON rất tốt, nó sử dụng hệ thống Delegated Proof of Stake (Bằng chứng Cổ phần Ủy quyền) để thực hiện điều đó, nhưng người dùng thường gặp phải những rủi ro không đáng có khi thao tác với phí giao dịch. Trong mạng lưới TRON, các giao dịch yêu cầu “Năng lượng” (Energy) và “Băng thông” (Bandwidth). Nếu người dùng không có đủ các tài nguyên này từ việc đóng băng hoặc thuê, họ sẽ phải đốt (burn) TRX từ ví của mình để chi trả cho giao dịch. Đây là một trong những điều có thể gây tốn kém bất ngờ cho người dùng.
Khám phá Hệ sinh thái TRON
Mạng lưới TRON – Một nền tảng mạnh mẽ cho bảo mật giao dịch USDT xét về tốc độ và chi phí, nhưng nó cũng đi kèm với những thách thức bảo mật riêng biệt. Mô hình tài nguyên là một trong những điểm đặc thù của TRON. Khác với Ethereum, nơi bạn chỉ cần trả phí gas, trong mạng lưới TRON, bạn có thể stake TRX để tạo ra Băng thông và Năng lượng.
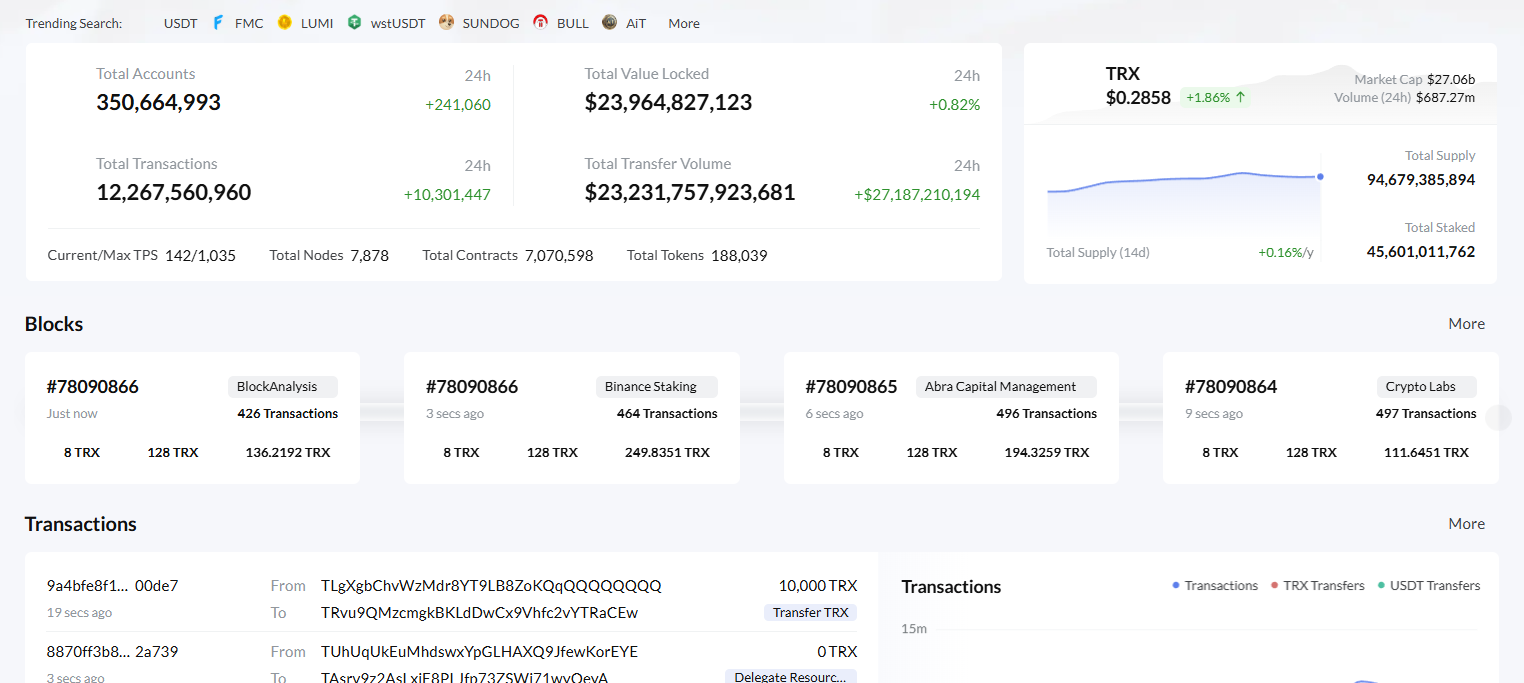
Băng thông được tiêu thụ cho các giao dịch thông thường, và Năng lượng được tiêu thụ để thực thi các hàm hợp đồng thông minh (ví dụ: gửi USDT). Tuy nhiên, trong trường hợp này, lỗi không thực sự nằm ở mạng lưới; mà là ở hệ thống các trang web bên thứ ba tuyên bố cung cấp Năng lượng giá rẻ cho bạn. Những ai muốn mua Năng lượng TRON một cách an toàn nên hết sức cảnh giác. Nhiều trang web lừa đảo mạo danh cho thuê năng lượng (Energy) với mức giá thấp hơn nhiều so với chúng tôi, nhưng thay vào đó, chúng yêu cầu bạn ký một cấp quyền độc hại cho phép chúng truy cập vào ví của bạn.
Khi bước chân vào thế giới của TRON, việc giữ an toàn là rất quan trọng, vì vậy hãy đảm bảo kiểm tra kỹ lưỡng xem nền tảng bạn đang sử dụng để thuê Năng lượng có uy tín hay không. CÓ những thị trường hợp pháp để cho vay tài sản một cách an toàn nếu bạn tin tưởng rằng mình sẽ không bị mất tiền điện tử." Khi bạn mua Năng lượng TRON một cách an toàn từ một nhà cung cấp đáng tin cậy, thực chất bạn đang trả một khoản phí để thuê các tài nguyên cần thiết cho giao dịch của mình, giúp bản thân tránh việc phải đốt một lượng lớn TRX.
Miễn là giao dịch bạn đang ký là giao dịch "ủy quyền" (delegate) hoặc "chuyển tiền" (transfer), thay vì "phê duyệt" (approve) hoặc "cập nhật quyền hạn" (update permission), cơ chế này sẽ hoàn toàn an toàn. Bạn hãy đọc kỹ những gì ví yêu cầu bạn ký. Nếu bạn chỉ đang thuê Năng lượng, bạn sẽ không bao giờ phải cung cấp khóa cá nhân (private key) hoặc cho phép chi tiêu các token của mình.
Một điều nữa chúng ta cần xem xét là bảo mật và quyền đa chữ ký (multi-signature) trong mạng lưới TRON. TRON hỗ trợ các mối quan hệ tài khoản tùy biến, nơi cần nhiều khóa để ký một giao dịch. Điều này rất tuyệt vời cho các doanh nghiệp nhưng lại là một cái bẫy đối với người dùng cá nhân nếu họ vô tình thay đổi cấu trúc quyền hạn của tài khoản.
Đôi khi, tin tặc lừa người dùng "cập nhật" quyền hạn tài khoản, từ đó khóa người dùng khỏi chính ví của họ. Bạn nên luôn CỰC KỲ cảnh giác với bất kỳ trang web nào yêu cầu bạn thay đổi quyền "Hoạt động" (Active) hoặc "Chủ sở hữu" (Owner). Và bằng cách chỉ thực hiện các giao dịch thông thường và sử dụng các nền tảng quản lý tài nguyên đáng tin cậy, bạn có thể tận dụng tối đa tốc độ nhanh của TRON mà không bị vướng vào những cái bẫy tinh vi này.
Trong vũ trụ blockchain đầy tốc độ, chỉ có kiến thức mới là lớp giáp bảo vệ. Cho dù bạn đang nắm giữ Bitcoin dài hạn hay giao dịch USDT liên tục trong mạng lưới TRON mỗi ngày, các nguyên tắc cơ bản vẫn được áp dụng: Đừng tin tưởng bất kỳ ai; hãy xác minh mọi thứ; giữ khóa của bạn ngoại tuyến. Bạn có thể băng qua mê cung tối tăm của tin tặc và các lỗ hổng khai thác một cách an toàn — nhưng chỉ khi bạn đã dành thời gian để tìm hiểu bản đồ.
Bằng cách bảo mật vành đai kỹ thuật số và nắm vững kiến thức về cách thức hoạt động của các mạng lưới, bạn sẽ chuyển mình từ một nạn nhân tiềm năng thành một thực thể tài chính độc lập làm chủ vận mệnh của chính mình.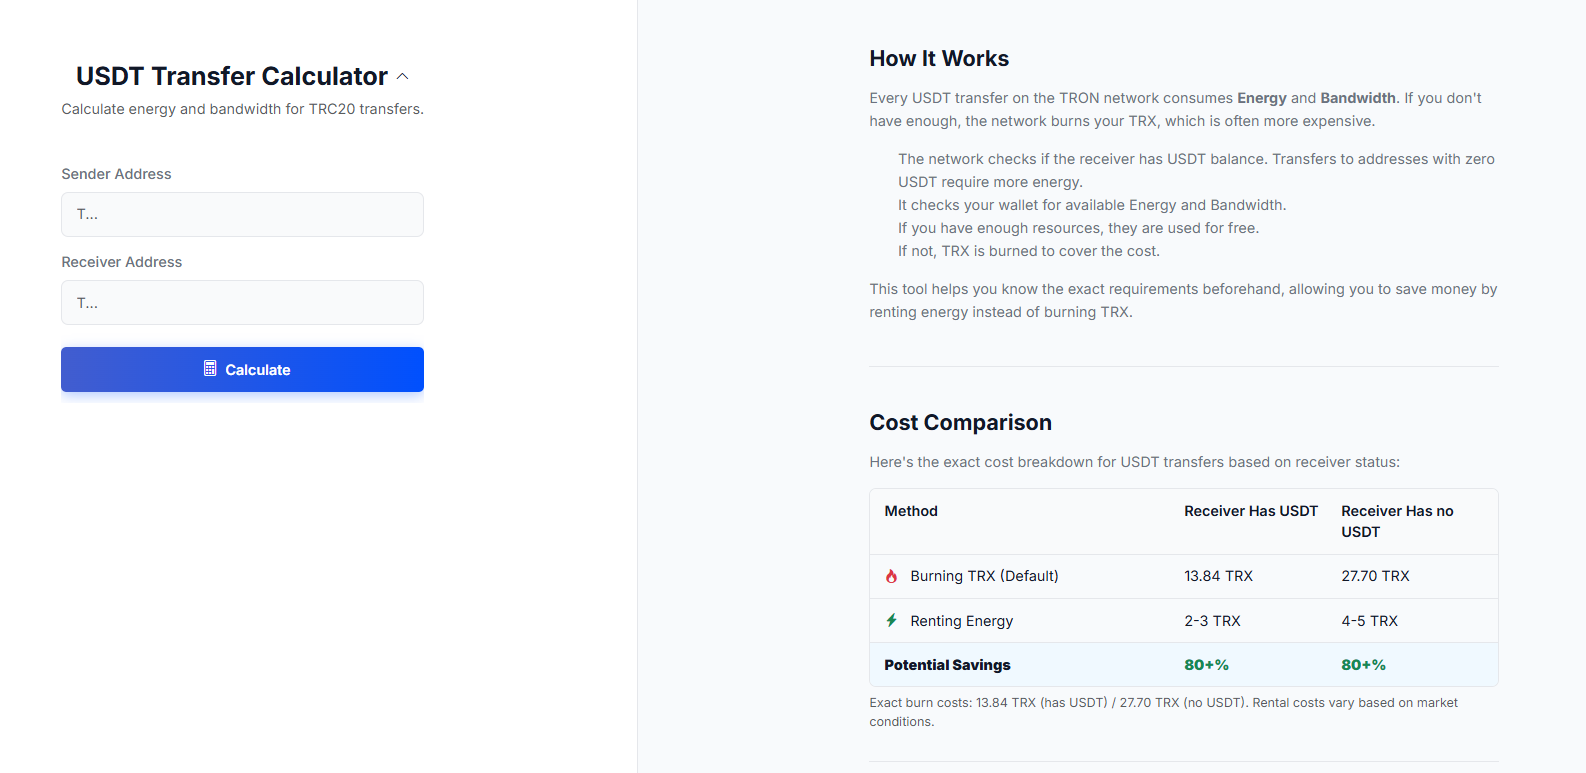
Đối với những người dùng thường xuyên, việc vận hành một cách an toàn và hiệu quả là vô cùng thiết yếu, điều này bao gồm cả việc quản lý chi phí giao dịch khi sử dụng trên mạng lưới TRON. Đó là lý do tại sao các công cụ như Netts tích hợp Công cụ tính toán chuyển USDT để cho phép người dùng tính toán chính xác lượng Energy và Bandwidth cần thiết cho các giao dịch cụ thể của họ. Bằng cách kiểm tra trạng thái số dư của người nhận (việc gửi đến một ví trống sẽ tốn kém hơn) và đo lường chính xác các nguồn lực cần thiết, các nhà giao dịch có thể ngăn chặn tình trạng đốt TRX ngoài ý muốn, đồng thời đảm bảo các giao dịch của họ vừa an toàn vừa tiết kiệm chi phí.