加密领域的黑客攻击——区块链网络安全
Bybit 级别的黑客攻击 vs. 区块链密码学:冷存储、助记词、2FA、授权,以及如何在 TRON 网络中确保安全——而不仅仅是依赖交易所。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
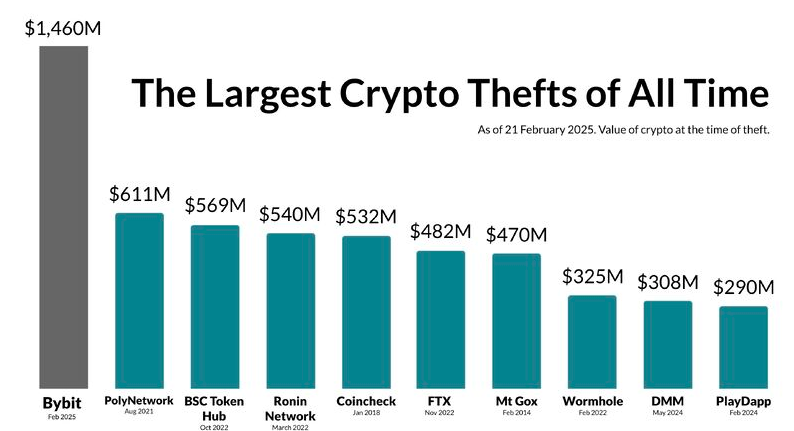
2025年2月对于加密社区来说将是难以忘怀的一个月,因为就在那时,不可思议的事情发生了。那原本是一个典型的周二,市场按常规模式波动,交易员们盯着屏幕,分析图表,啜饮着咖啡。Bybit 作为交易所巨头,在全球拥有数百万用户,本应是“大而不能倒”的存在。它的安全流程堪称传奇,声誉极佳,用户群也深信他们的数字资产存放在那里比存放在诺克斯堡(Fort Knox)的金库还要安全。
随后,通知开始弹出——起初是充满困惑的推文,接着是异常激烈的 Reddit 讨论帖。提币被暂停。余额显示错误。在最初的一个小时里,官方渠道的沉默震耳欲聋:信息的真空夺走了数百万人心中的希望。最终,那则戳破“无敌”泡沫的公告发布了:发生了一场灾难性的安全漏洞事件,攻击者利用了其多重签名钱包实现中的一个漏洞。价值约 15 亿美元的以太坊在几分钟内被洗劫一空,消失在区块链的数字虚无之中。
在令人震惊的头条数据背后,此类事件造成的人员代价往往被忽视。人们很容易将“投资者”想象成匿名的实体,但事实却要切身得多。比如平面设计师莎拉(Sarah),她一直省吃俭用,为首套房的首付款攒下每一分钱,并因为相信“银行级安全”的营销口号,而将毕生积蓄托付给了该平台。
还有退休人员迈克尔(Michael),他将养老金的一小部分投入加密货币,希望能为孙辈们留下一笔小小的遗产,而现在他坐在屏幕前,屏幕告诉他那笔钱已不复存在。
这些人某天早上醒来时,原以为最担心的不过是股市下跌,却没料到自己的全部身家会因为某个系统扩张过快、出现故障而化为乌有,而他们对此根本无能为力。他们还理所当然地认为,像这样拥有庞大资源和极高知名度的公司,绝不会沦为这种规模黑客攻击的受害者。这是一个残酷的警示:在数字世界的“西部荒野”中,规模大并不一定意味着无懈可击。这种心理打击是突然且毁灭性的;安全漏洞不仅夺走了金钱,还夺走了内心的安宁。
从行业巨头到卧室编程
这种威胁并非加密货币领域所独有,但在加密世界的荒野中,错误通常更难被抹除或覆盖。历史上,有太多全球知名的公司——那些在网络安全上投入了近乎无限预算的实体——最终还是向黑客低了头。
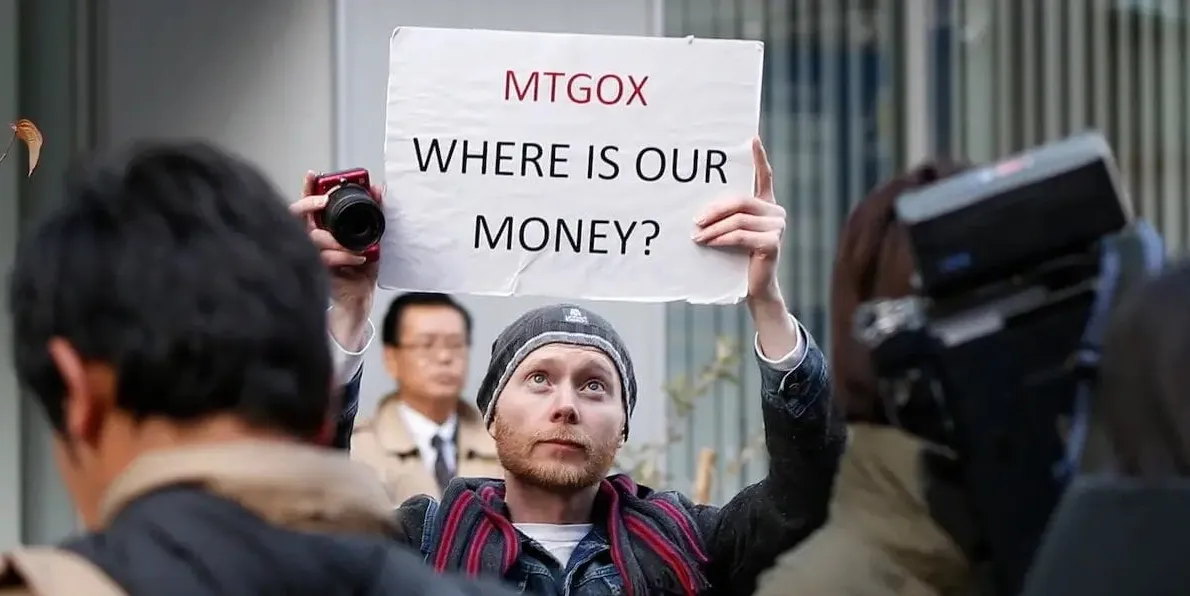
想想雅虎(Yahoo)发生的巨量数据泄露事件,数十亿个账户受到波及;或者是 Equifax 的惨剧,几乎一半美国人的敏感财务信息被泄露。甚至连索尼(Sony)这样的科技巨头也曾陷入瘫痪,PlayStation Network 的泄露事件导致数百万张信用卡信息曝光。这些公司并非草台班子,而是现代经济的支柱机构,拥有成群结队的安全工程师。如果连它们都能被攻破,那么数字货币平台又能有多少胜算呢?这一背景至关重要,因为它为主流投资者对加密领域的怀疑定下了基调。他们读到关于 Bybit 的新闻,或者关于历史上 Mt. Gox 崩盘,他们拼凑出一段动荡的历史,证实了他们最深层的恐惧。
在加密货币领域,由于其创新特性,问题往往会被放大。与受到严格监管、步履蹒跚的传统银行体系不同,加密行业一直处于发展的快车道。许多估值数百万甚至数十亿美元的项目,最初可能只是餐巾纸上的随手涂鸦,由规模极小的团队——有时甚至只有一名开发者——在共享办公空间或地下室里,蜷缩在笔记本电脑前仓促开发而成。
这种“快速行动,打破常规”的文化是创新的基石,但也是安全盲点的温床。银行可能会花数年时间测试一个新的交易层;而一家加密初创公司为了利用当前的模因(Meme)热潮,可能会在周末就部署一个新的智能合约。
在机构投资者看来,这与其说是一场精心策划的金融革命,不如说是一串巨大的、盲目点燃的炸药。人们还认为,这个生态系统是由一群才华横溢但鲁莽的业余爱好者建立的,他们正在玩火,其中一行代码的缺失就可能抽干整个协议的流动性。这种“狂野西部”的印象是实现大规模采用的主要障碍,因为普通人不想担心自己的钱会仅仅因为某个开发者未能审计某个特定函数而化为乌有。
口袋里的堡垒
但故事中有一个鲜为人知的转折。尽管加密货币冲入我们生活的过程充满了疯狂,但与这种疯狂相比,这个转折既充满力量又极具可能性,是情节的一次转机。
这种允许黑客攻击的技术,如果使用得当,也为我们提供了提升个人安全的手段。“好”消息是,区块链可能是迄今为止创造出的最安全的系统之一。如果撇开中心化交易所和仓促编写的智能合约不谈,比特币、以太坊和波场(TRON)等网络底层的密码学技术,即便是当今最顶尖的数学水平也无法破解。只要用户保持谨慎并了解托管的运作方式,在某些方面,他们的资金可能比存放在传统银行更安全。在银行,你的钱是银行账本上的一项负债;而在非托管加密钱包中,你的钱被编码为数据——存储在只有你才有权访问的不可篡改账本上的信息。这里没有银行经理能冻结你的账户,没有银行休假日会将你拒之门外,而且(如果保护得当)也没有黑客能暴力破解被盗的私钥。
这一转变需要心态上的调整——从依赖他人保护转变为对自己的网络安全习惯承担全部责任。这是一个巨大的飞跃,甚至让人心生畏惧,但它正是加密货币的根本承诺:真正的所有权。几乎无一例外,那些黑客攻击的惨痛故事都带有某种形式的中心化或用户失误——糟糕的密码、泄露的助记词,或是对第三方托管机构的盲目依赖。如果一个人能堵住这些薄弱环节,他就是自己的堡垒。围绕其建立的防线比任何银行金库门都要稳固。
挑战——以及解决方案——纯粹在于教育和行为层面。通过结合“零信任”原则和对攻击路径的了解,人们可以在这个疯狂的加密世界中获得某种程度的安全保障,而这种安全级别在以前只有政府和亿万富翁才能享有。 这彻底扭转了初创公司笔记本电脑的弱点:你不需要拥有数十亿美元的安全预算,你只需要养成一系列严格且不可动摇的习惯。
成为加密安全专家
在这个领域安全行事,需要采取分层安全方法,像对待放在客厅里的一堆金条一样,以同样谨慎且敬畏的态度来处理数字资产。第一条也是最重要的规则是保持资金分离。绝不要在交易所存放大量的加密货币。
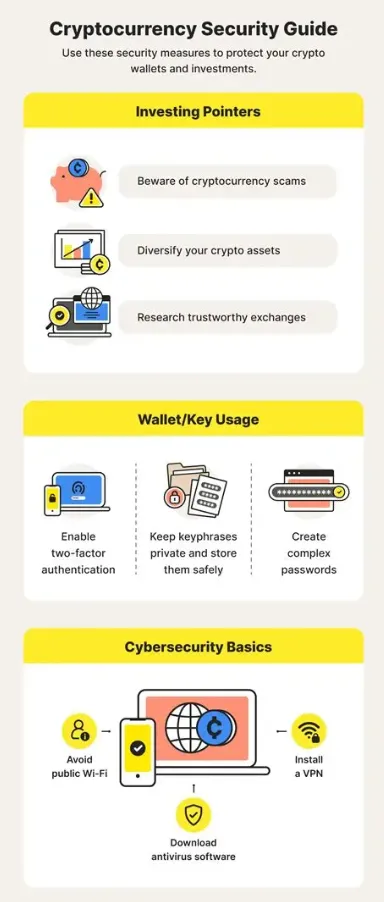
正如 Bybit 事件所表明的那样,“没有私钥,就没有加密货币”不仅仅是一个响亮的口号,它更是一条生存法则。交易所是黑客的首要目标;通过将资金转移到离线冷存储硬件钱包,你就能让资金远离风险。使用硬件钱包,你的私钥永远不会暴露在互联网上,因此即使你的电脑或手机感染了最先进的恶意软件,攻击者在没有物理接触你硬件设备的情况下也无法签署交易。物理隔离(Air-gapped)安全是加密领域的金科玉律,也是进入该领域后的首选购买项。
除了硬件本身,保护好你的助记词也至关重要。这串由 12 或 24 个单词组成的短语是你财务王国的万能钥匙。一个重大的错误是:助记词的保存不应该是数字化的——不要截图,不要将其存为文本文件,甚至不要让别人通过电子邮件发给你。这就像锁上了大门,却把钥匙贴在门外一样。
如果你的云存储或电子邮件账户被黑,那么你的钱包也就保不住了。
不争的事实是,助记词只能通过物理方式安全存储,例如写在纸上,或者更好的是刻在能抵御火灾和水灾的金属板上。这份最终的物理备份应该存放在保险箱中(也可以将其拆分并分散存放在全国各地)。这听起来可能有些极端,但当你成为自己的银行时,你必须像金库管理员一样思考。
1. 谨防钓鱼攻击或社交工程。大多数人的加密货币被盗并非源于计算机漏洞,而是因为基础的信用诈骗。黑客会伪造真实网站,发送冒充工作人员的电子邮件,或在社交平台上私信你提供“帮助”或“空投”。务必将你所使用的服务官网添加为书签,切勿点击搜索引擎广告或邮件链接进入。请始终记住:任何为你提供帮助的支持人员都不会向你索要助记词或私钥。如果他们提出这种要求,那就是在试图抢劫你。
2. 保持智能合约安全习惯。在使用 DeFi 协议时,通常有一个步骤需要你“授权”合约动用你的代币。一个常见的错误是向上述合约授予“无限”权限。这样一来,无论是在两周还是六个月后,如果有人利用或发现了该合约的漏洞,攻击者就可以抽干你授权的所有代币。仅授权必要的额度,并定期检查以撤销不再使用的旧 DApp 的授权。
3. 双重身份验证 (2FA)。对于任何需要登录的服务,2FA 是最起码的安全措施。但并非所有的 2FA 效果都一样。基于短信的 2FA 容易受到“SIM 卡置换攻击”(SIM swapping),即黑客诱骗你的移动运营商将你的手机号码转移到他们的 SIM 卡上。一旦他们掌握了你的号码,就能截获你的 2FA 验证码。请务必选择身份验证器应用(如 Google Authenticator 或 Authy),或者更好的是使用像 YubiKey 这样的硬件安全密钥。
这意味着您需要随身携带该设备才能访问您的账户。4. TRON 网络与资源管理。在 TRON 等任何区块链上,安全性也意味着需要了解网络的运作方式。TRON 的安全性非常好,它仅通过委托权益证明(DPoS)机制来实现这一点,但用户在处理交易费用时通常会面临不必要的风险。在 TRON 网络中,交易需要“能量”(Energy)和“带宽”(Bandwidth)。如果用户没有足够的冻结或租赁资源,系统将销毁其钱包中的 TRX 以支付交易费用。这可能会给用户带来意想不到的高昂成本。
探索 TRON 生态系统
TRON 网络——在 USDT 交易的速度和成本方面表现卓越,但它也面临着一系列独特的安全挑战。资源模型是 TRON 的核心特色之一。与以太坊(Ethereum)仅需支付 Gas 费不同,在 TRON 网络中,您可以质押 TRX 来产生带宽和能量。
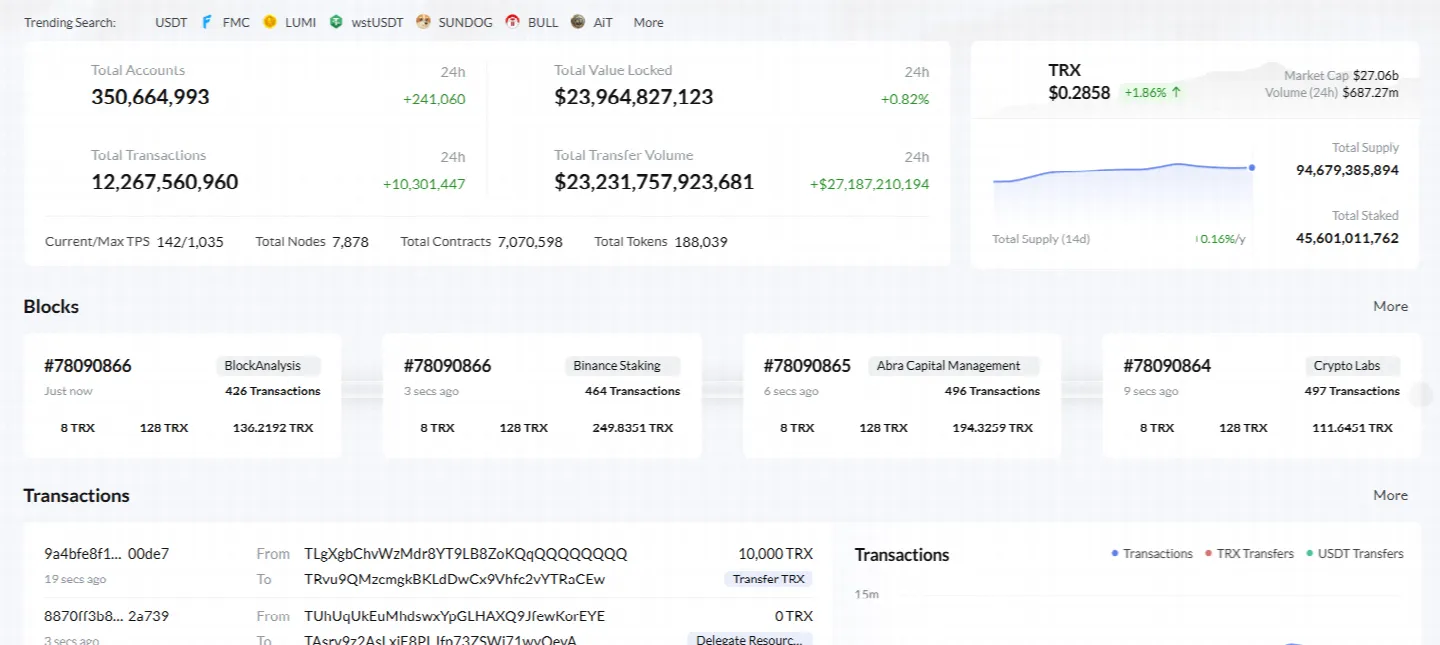
普通交易消耗带宽,而调用智能合约功能(例如发送 USDT)则消耗能量。然而,在这种情况下,网络本身并无过错;问题在于那些声称能提供廉价能量的第三方网站系统。
当您从可靠的提供商处安全地购买波场(TRON)能量时,您实际上是在支付一笔费用来租赁交易所需的资源,从而避免自己不得不燃烧大量的 TRX。
只要您签署的交易是“委托(delegate)”或“转账(transfer)”,而不是“授权(approve)”或“更新权限(update permission)”,这种机制就是完全安全的。请仔细阅读钱包要求您签署的内容。如果您只是租赁能量,绝不需要提供私钥或授权代币支出。
我们还需要关注的是波场(TRON)的安全性和多重签名权限。波场支持任意账户关系,即需要多个密钥才能签署一笔交易。这对于企业来说非常有用,但对于个人用户而言,如果无意中更改了账户的权限结构,则可能成为一个陷阱。
有时黑客会诱骗用户“更新”账户权限,从而导致用户失去对自己钱包的控制权。对于任何要求您更改“Active(活跃)”或“Owner(所有者)”权限的网站,您都应保持高度警惕。通过坚持使用常规交易和可靠的资源管理平台,您可以充分利用波场的高速优势,而不会陷入这些花哨的陷阱。
在飞速发展的区块链世界中,唯有知识才是盔甲。无论您是长期持有比特币,还是每天在波场网络中频繁交易 USDT,基本原则依然适用:不信任任何人;验证一切;线下保存私钥。只要您花时间熟悉“地图”,就能安全地穿行于黑客和漏洞利用的黑暗迷宫之中。
通过巩固您的数字边界并深入了解网络的运作方式,您将从潜在的受害者转变为掌控自己命运的独立金融实体。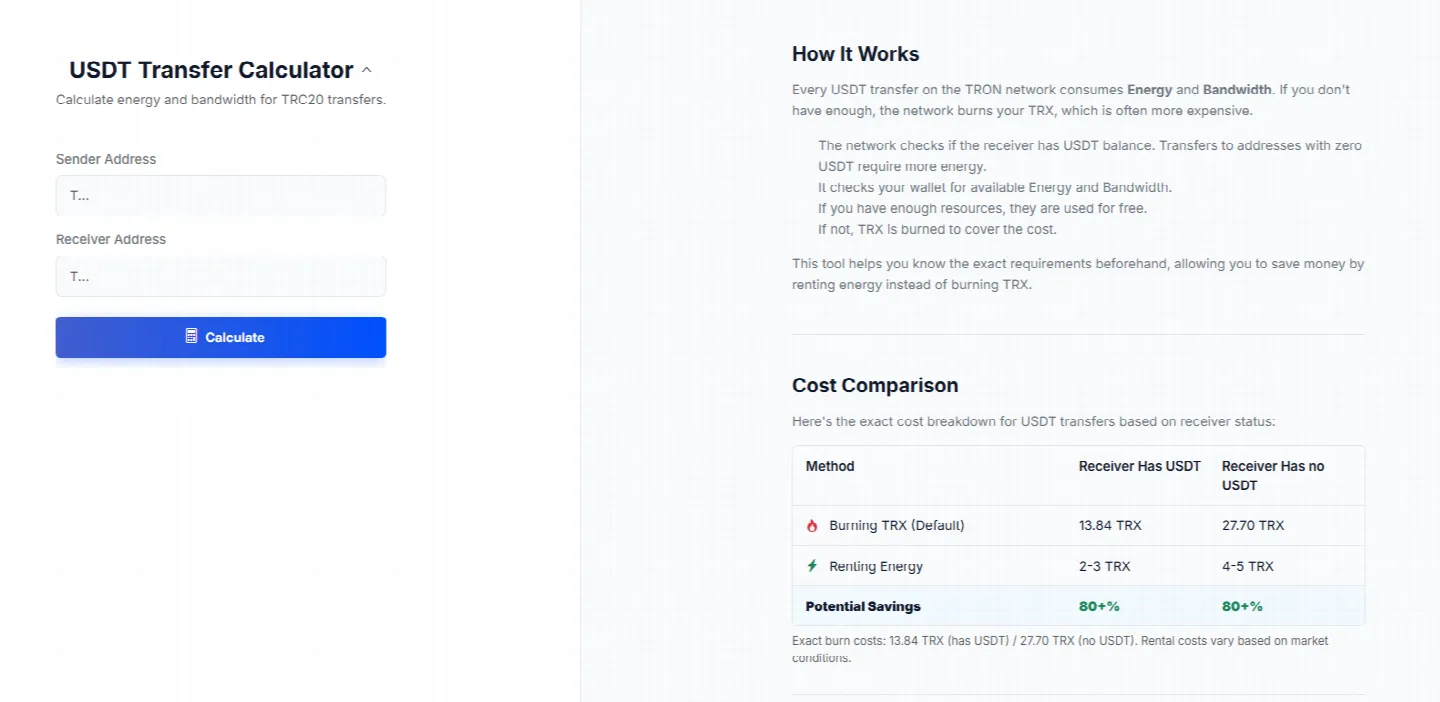
对于高频用户而言,安全高效地进行操作至关重要,这包括在使用波场 (TRON) 网络时对交易成本的管理。正因如此,像 Netts 这样的工具内置了 USDT 转账计算器,让用户能够计算特定转账所需的精确能量和带宽。通过确认接收方的余额状态(如果向空钱包发送,成本会更高)并测量确切所需的资源,交易者可以防止意外的 TRX 燃烧,确保转账既安全又低成本。