الاختراق في مجال الكريبتو - الأمن السيبراني للبلوكشين
عمليات الاختراق بحجم منصة Bybit مقابل تشفير البلوكشين: التخزين البارد، وعبارات الاسترداد، والمصادقة الثنائية (2FA)، والأذونات، وسبل البقاء آمناً في شبكة TRON — دون الاعتماد على المنصات وحدها.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
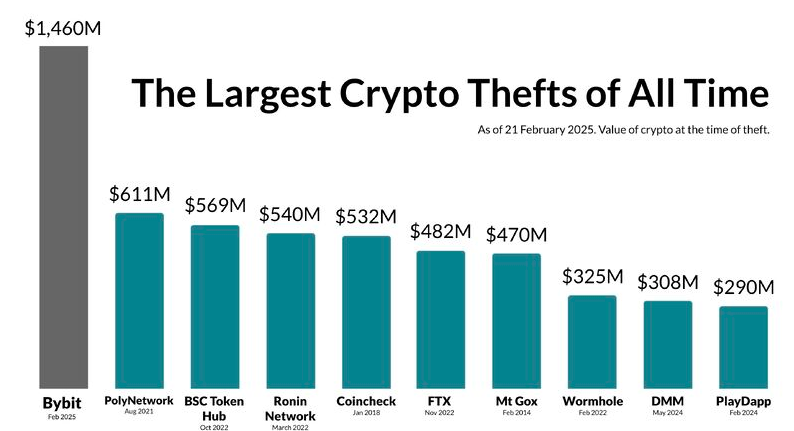
سيبقى شهر فبراير 2025 محفوراً في ذاكرة مجتمع الكريبتو، ففيه حدث ما لم يكن في الحسبان. بدأ الأمر كأي يوم ثلاثاء معتاد، حيث كانت الأسواق تتحرك بأنماطها الطبيعية، والمتداولون يراقبون الشاشات ويحللون الرسوم البيانية ويرتشفون قهوتهم. كانت منصة "باي بيت" (Bybit)، العملاقة في مجال التداول والتي تضم ملايين المستخدمين حول العالم، تُعتبر أكبر من أن تنهار. كانت إجراءاتها الأمنية أسطورية، وسمعتها ناصعة، وقاعدتها الجماهيرية واثقة من أن أصولهم الرقمية هناك أكثر أماناً مما لو كانت في خزائن "فورت نوكس".
ثم بدأت الإشعارات في الظهور؛ تغريدات غامضة في البداية، تلتها نقاشات محمومة على منصة "ريديت". تم تعليق عمليات السحب، وبدأت الأرصدة تظهر أخطاءً. خلال الساعة الأولى، كان صمت القنوات الرسمية مطبقاً؛ فراغ معلوماتي امتص الأمل من صدور الملايين. ثم حدث ذلك أخيراً، الإعلان الذي فجر فقاعة "الحصانة": وقع اختراق أمني كارثي استغل ثغرة في آلية تنفيذ المحافظ متعددة التوقيع (multi-signature wallet). تم استنزاف نحو 1.5 مليار دولار من عملة إيثيريوم في غضون دقائق، لتختفي في فضاء البلوكشين الرقمي.
وغالباً ما يتم التغاضي عن التكلفة البشرية لحدث كهذا وسط الأرقام الصادمة التي تتصدر العناوين. من السهل تخيل "المستثمرين" ككيانات مجهولة، لكن الحقيقة أقرب إلينا بكثير. كانت هناك سارة، مصممة الجرافيك التي كانت تدخر كل قرش تستطيعه لسداد الدفعة الأولى لمنزلها الأول، وائتمنت المنصة على مدخرات عمرها لأنها صدقت التسويق الذي يروج لـ "أمان بمستوى البنوك".
وكان هناك مايكل، المتقاعد الذي خصص نسبة صغيرة من معاشه للكريبتو، على أمل أن يترك إرثاً بسيطاً لأحفاده، ليجد نفسه الآن جالساً أمام شاشة تخبره أن ذلك الجزء من ماله لم يعد له وجود.
هؤلاء هم أشخاص استيقظوا ذات صباح وهم يظنون أن أسوأ ما قد يقلقهم هو تراجع أسهمهم في السوق، وليس اختفاء كل أموالهم لمجرد أن نظاماً ما توسع بسرعة أكبر من اللازم وفشل، دون أن يكون لهم أي سيطرة عليه.كما اعتقدوا، وبشكل منطقي تماماً، أن شركة بهذا الحجم من الموارد الهائلة والحضور البارز لن تقع أبداً فريسة لاختراق بهذا الحجم. لقد كانت صحوة صادمة على حقيقة أنه في "الغرب الرقمي المتوحش"، لا يعني الحجم الكبير بالضرورة الحصانة. كانت الضربة النفسية مفاجئة ومدمرة؛ فالخرق لم يسلبهم المال فحسب، بل سلبهم راحة البال أيضاً.
من جبابرة الصناعة إلى البرمجة من غرف النوم
هذا التهديد ليس حكراً على عالم العملات المشفرة، ولكن في "براري الكريبتو"، يصعب عموماً مسح الأخطاء أو تجاوزها. هناك الكثير من الأمثلة عبر التاريخ لبعض من أشهر الشركات على وجه الأرض، وهي كيانات تمتلك ميزانيات شبه محدودة للأمن السيبراني، ومع ذلك سقطت أمام القراصنة.
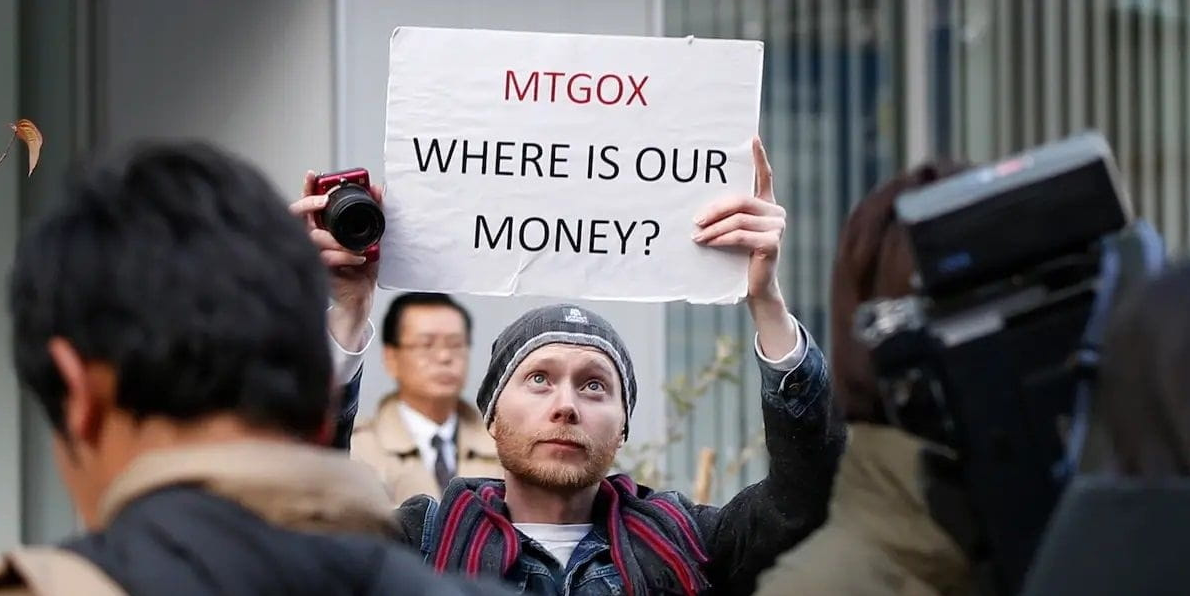
فكر في خروقات البيانات الضخمة في ياهو (Yahoo) حيث تم اختراق مليارات الحسابات، أو كارثة إيكويفاكس (Equifax) حيث تم كشف معلومات مالية حساسة لما يقرب من نصف الأمريكيين. حتى عملاق التكنولوجيا مثل سوني (Sony) أُجبر على الركوع، حيث كشف خرق في شبكة بلاي ستيشن (PlayStation Network) عن ملايين البطاقات الائتمانية. لم تكن هذه شركات عابرة؛ بل كانت مؤسسات في الاقتصاد الحديث تمتلك جيوشاً من مهندسي الأمن. والحجة هنا هي: إذا كان من الممكن اختراق هؤلاء، فما هي الفرصة التي تمتلكها منصة للعملات الرقمية؟ هذه الخلفية مهمة، لأنها تحدد نبرة التشكيك لدى المستثمرين التقليديين تجاه فضاء الكريبتو. إنهم يقرأون الأخبار عن باي بيت (Bybit)، أو عن منصة إم تي (Mt.) التاريخية. انهيار Gox، ويقومون بتجميع تاريخ من عدم الاستقرار الذي يؤكد أسوأ مخاوفهم.
في العملات الرقمية، غالباً ما تتفاقم المشكلة بسبب طبيعتها الابتكارية. فخلافاً للنظام المصرفي القديم المتثاقل الذي يخضع لتنظيمات صارمة ويتحرك ببطء شديد، يعيش قطاع الكريبتو في المسار السريع. بدأ الكثير من المشاريع التي تبلغ تقييماتها الملايين أو حتى المليارات كمجرد خربشة على منديل، وتم تطويرها لتخرج إلى الوجود على يد فريق صغير جداً — يتكون أحياناً من مطور واحد فقط — ينكب على جهاز لابتوب في مساحة عمل مشتركة أو قبو.
إن ثقافة "تحرك بسرعة وحطم الأشياء" هي حجر الأساس للابتكار، لكنها أيضاً بيئة خصبة للثغرات الأمنية غير المرئية. البنك؟ قد يقضي سنوات في تجربة طبقة معاملات جديدة؛ أما الشركة الناشئة في مجال الكريبتو فقد تنشر عقداً ذكياً جديداً خلال عطلة نهاية الأسبوع للاستفادة من أي "ميم" (meme) رائج حالياً.
من وجهة نظر المستثمر المؤسسي، لا يبدو هذا كثورة مالية مخططة بدقة بقدر ما يبدو كسلسلة واحدة كبيرة وعمياء من الديناميت. كما يسود تصور بأن المنظومة مبنية على هواة عباقرة لكنهم متهورون يلعبون بالنار، حيث يمكن لسطر واحد مفقود من الكود البرمجي أن يستنزف سيولة البروتوكول بالكامل. هذا التصور عن "الغرب المتوحش" يمثل عائقاً رئيسياً أمام تحقيق التبني الجماعي، حيث لا يرغب الشخص العادي في الخوف من احتمال تلاشي أمواله ببساطة لأن بعض المطورين فشلوا في تدقيق دالة برمجية معينة.
الحصن في جيبك
لكن هناك تحولاً مفاجئاً في هذه القصة، نادراً ما يُروى. ورغم كل قوته واحتماليته مقارنة بجنون اندفاع الكريبتو في حياتنا، إلا أنه يمثل تحولاً إيجابياً في مسار الأحداث.
إن التكنولوجيا التي تسمح بهذه الاختراقات توفر لنا أيضاً الوسائل لتحقيق أمن شخصي أكبر، إذا استخدمناها بشكل صحيح.الخبر "الجيد" هو أن البلوكشين ربما يكون أحد أكثر الأنظمة أماناً التي تم ابتكارها على الإطلاق. فإذا استبعدنا المنصات المركزية والعقود الذكية المكتوبة على عجل، فإن التشفير الأساسي في شبكات مثل بيتكوين وإيثيريوم وترون لا يمكن اختراقه حتى بأفضل العمليات الرياضية المتاحة اليوم. وطالما كان المستخدم حذراً ويفهم كيفية عمل الحفظ (custody)، فإن أمواله قد تكون بطريقة ما أكثر أماناً مما هي عليه في بنك تقليدي. ففي البنك، تكون أموالك التزاماً في سجل البنك؛ أما في محفظة كريبتو غير حضانية (non-custodial)، فإن أموالك مشفرة كبيانات — معلومات مخزنة في سجل غير قابل للتغيير لا يملك أحد سواك حق الوصول إليه. لا يوجد مدير بنك يمكنه تجميد حسابك، ولا عطلة بنكية تمنعك من الوصول، و(إذا تم تأمينها بشكل صحيح) لا يوجد مخترق يمكنه كسر مفتاح خاص مسروق عبر هجوم القوة الغاشمة (brute-force).
تتطلب هذه الخطوة تحولاً في العقلية — من إنها تقلب نقطة ضعف الحواسيب المحمولة للشركات الناشئة رأساً على عقب: لست بحاجة إلى ميزانية أمنية بمليارات الدولارات، بل تحتاج فقط إلى سلسلة من العادات الصارمة وغير القابلة للكسر.
كيف تصبح خبيراً في أمن العملات الرقمية
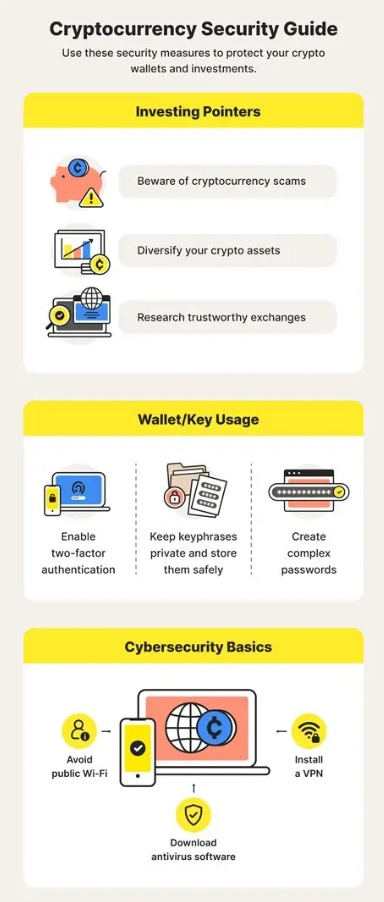
يتطلب التنقل بأمان في هذا المجال اتباع نهج أمني متعدد الطبقات، والتعامل مع ممتلكاتك الرقمية بنفس القدر من الحذر والحرص الذي كنت ستتعامل به لو كان لديك كومة من سبائك الذهب في غرفة جلوسك. القاعدة الأولى والأهم هي فصل أموالك؛ فلا تترك أبداً مبالغ كبيرة من العملات الرقمية على منصات التداول.
وكما أظهرت حادثة "باي بيت" (Bybit)، فإن عبارة "ليست مفاتيحك، ليست عملاتك" هي أكثر من مجرد شعار رنان؛ إنها قاعدة للبقاء. تُعد منصات التداول أهدافاً رئيسية للمخترقين؛ ومن خلال نقل أموالك إلى محفظة أجهزة للتخزين البارد (Hardware Wallet) غير المتصلة بالإنترنت، فإنك تخرجها من دائرة الخطر. مع محفظة الأجهزة، لا تتعرض مفاتيحك الخاصة للإنترنت أبداً، لذا حتى لو كان جهاز الكمبيوتر أو الهاتف الخاص بك مصاباً بأكثر البرمجيات الضارة تطوراً، فلن يتمكن المهاجم من توقيع أي معاملة دون الوصول المادي إلى جهازك. يُعد الأمان المعزول (Air-gapped) هو المعيار الذهبي في عالم الكريبتو، ويجب أن يكون أول عملية شراء لك عند دخولك هذا المجال.
بعيداً عن الجهاز نفسه، يعد تأمين عبارة الاسترداد (Recovery Phrase) أمراً حيوياً. هذه السلسلة المكونة من 12 أو 24 كلمة هي المفتاح الرئيسي لمملكتك المالية. أحد الأخطاء الجسيمة: لا ينبغي أن يكون حفظ العبارة رقمياً؛ فلا تلتقط لها لقطة شاشة، ولا تحفظها كملف نصي، ولا تطلب من أي شخص إرسالها إليك عبر البريد الإلكتروني. هذا يشبه قفل بابك الأمامي مع ترك المفتاح ملصقاً عليه من الخارج.
إذا تم اختراق حسابك على التخزين السحابي أو بريدك الإلكتروني، فقد ضاعت محفظتك.
الحقيقة التي لا تقبل الجدل هي أن عبارة الاسترداد (seed phrase) لا يمكن تخزينها بأمان إلا بشكل مادي، سواء بكتابتها على الورق أو، والأفضل من ذلك، حفرها على لوحة معدنية يمكنها الصمود أمام الحرائق والفيضانات. ومن المرجح أن مكان هذه النسخة الاحتياطية المادية الأخيرة هو إحدى الخزنات (وربما تكون مقسمة إلى أجزاء وموزعة في مناطق مختلفة من البلاد). قد يبدو هذا الأمر مبالغاً فيه، ولكن عندما تكون أنت بمثابة البنك الخاص بك، يجب أن تفكر كمدير للخزائن.1. لا تقع ضحية للتصيد الاحتيالي أو الهندسة الاجتماعية. فمعظم الناس تُسرق عملاتهم الرقمية ليس عبر ثغرة برمجية في الكمبيوتر، بل من خلال عمليات احتيال بسيطة تعتمد على كسب الثقة. حيث يقوم المخترقون بإنشاء نسخ مزيفة من المواقع الحقيقية، أو إرسال رسائل بريد إلكتروني ينتحلون فيها صفة الموظفين، أو يرسلون لك رسائل مباشرة على منصات التواصل الاجتماعي لعرض "المساعدة" أو "توزيعات مجانية" (airdrops). استخدم دائماً المواقع الرسمية للخدمات التي تتعامل معها كإشارة مرجعية (bookmark)، ولا تنقر عليها أبداً من خلال إعلانات محركات البحث أو روابط البريد الإلكتروني. وتذكر دائماً: لن يطلب منك أي من موظفي الدعم المحترفين الذين يساعدونك عبارة الاسترداد أو المفاتيح الخاصة بك. إذا طلبوا ذلك، فهم يحاولون سرقتك.
2. الممارسات السليمة للعقود الذكية. عند استخدام بروتوكولات التمويل اللامركزي (DeFi)، غالباً ما تكون هناك خطوة يتعين عليك فيها "الموافقة" (approve) على عقد لإنفاق رموزك المميزة. ومن الأخطاء الشائعة منح أذونات "غير محدودة" للعقود المذكورة. بعد ذلك، إذا استخدم شخص ما هذا العقد أو عثر عليه — سواء بعد أسبوعين أو ستة أشهر — يمكن للمهاجم سحب كل رمز مميز وافقت على استخدامه. وافق فقط على ما تحتاجه، وراجع حسابك بشكل دوري لإلغاء الأذونات للتطبيقات اللامركزية (dapps) القديمة التي لم تعد تستخدمها.
3. المصادقة الثنائية (2FA). بالنسبة لأي شيء يتطلب تسجيل الدخول، فإن المصادقة الثنائية هي أقل ما يمكنك فعله. ولكن ليست كل وسائل المصادقة الثنائية متساوية في الكفاءة. فالمصادقة الثنائية عبر الرسائل النصية القصيرة (SMS) عرضة لعملية "تبديل شريحة الاتصال" (SIM swapping)، وهي عندما يخدع المخترق مزود خدمة الهاتف المحمول الخاص بك لنقل رقم هاتفك إلى شريحة الاتصال الخاصة به. وبمجرد حصولهم على رقمك، يمكنهم الحصول على رموز المصادقة الثنائية الخاصة بك. اختر دائماً تطبيق مصادقة (مثل Google Authenticator أو Authy) أو، والأفضل من ذلك، مفتاح أمان مادي مثل YubiKey. وهذا يعني أنك بحاجة إلى أن يكون الجهاز بحوزتك لتتمكن من الوصول إلى حسابك.
4. شبكة TRON وإدارة الموارد. إن الأمان في أي بلوكشين مثل TRON يعني أيضاً تعلم كيفية عمل الشبكة. يتميز أمان TRON بالقوة، حيث تستخدم نظام "إثبات الحصة المفوض" (Delegated Proof of Stake) لتحقيق ذلك، ولكن عادةً ما يتعرض المستخدمون لمخاطر غير ضرورية عند التلاعب برسوم المعاملات. في شبكة TRON، تتطلب المعاملات "طاقة" (Energy) و"نطاقاً ترددياً" (Bandwidth). إذا لم يكن لدى المستخدم ما يكفي من هذه الموارد المجمدة أو المستأجرة، فإنه يضطر إلى "حرق" عملات TRX من محفظته لتغطية المعاملة. وهذا أحد الأمور التي قد تكون مكلفة بشكل غير متوقع للمستخدمين.
التنقل في منظومة TRON البيئية
شبكة TRON - قوة هائلة لأمان معاملات USDT من حيث السرعة والتكلفة، ولكنها تأتي مع مجموعتها الفريدة من التحديات الأمنية. يعد نموذج الموارد أحد السمات الخاصة في TRON. فخلافاً لشبكة Ethereum، حيث تدفع رسوم الغاز (gas fee) فقط، يمكنك في شبكة TRON تخزين (stake) عملات TRX لإنتاج النطاق الترددي والطاقة.
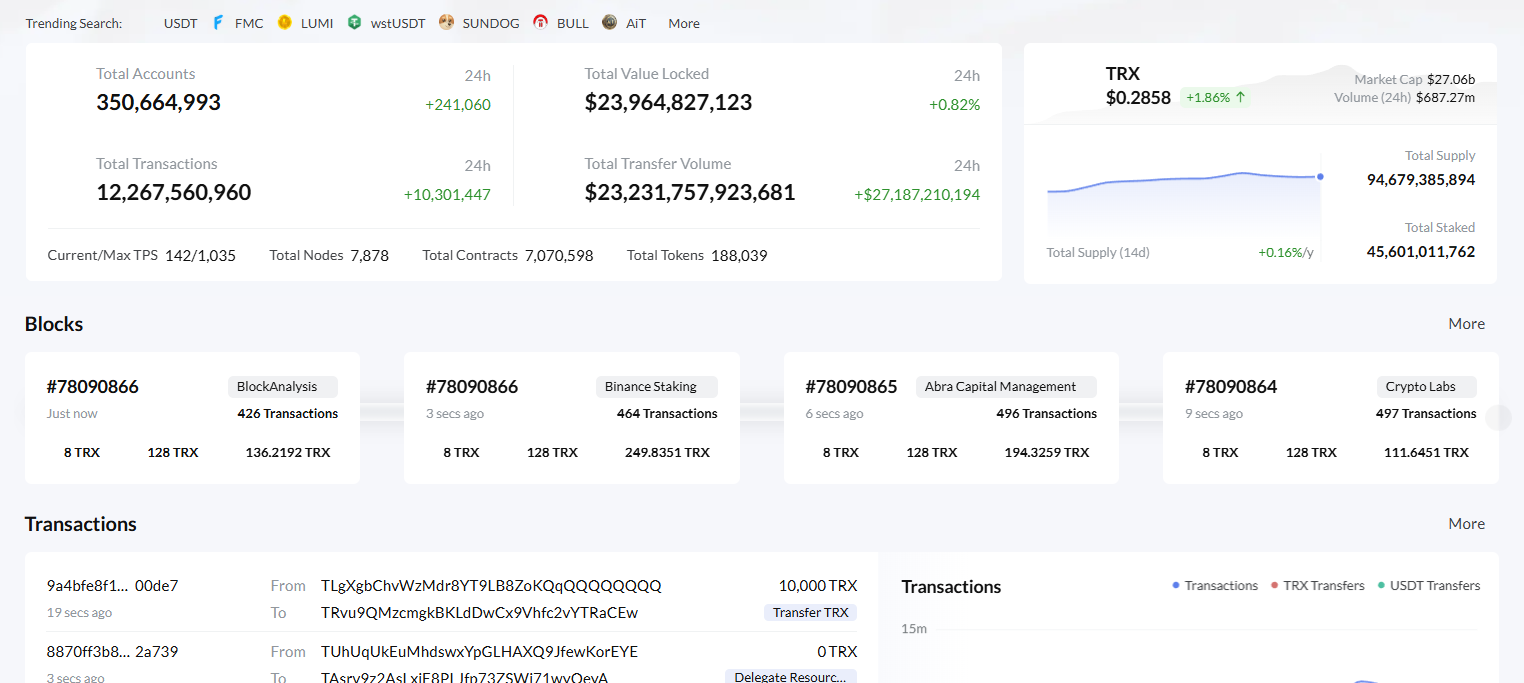
يُستهلك النطاق الترددي للمعاملات العادية، بينما تُستهلك الطاقة لاستدعاء وظائف العقود الذكية (مثل إرسال USDT). ومع ذلك، في هذه الحالة، لا يقع اللوم حقاً على الشبكة؛ بل على نظام المواقع الخارجية التي تدعي أنها تقدم لك الطاقة بأسعار رخيصة. يجب على الراغبين في شراء طاقة TRON بأمان أن يكونوا شديدي الحذر. فهناك العديد من مواقع الاحتيال التي تزعم تأجير الطاقة لك بأسعار أقل بكثير مما نقدمه، ولكنها بدلاً من ذلك تطلب منك التوقيع على إذن خبيث يمنحهم حق الوصول إلى محفظتك.
عند دخول عالم TRON، من المهم الحفاظ على سلامتك، لذا تأكد من التحقق جيداً من أن المنصة التي تستخدمها لاستئجار الطاقة شرعية. هناك بالفعل أسواق شرعية لإقراض الأصول بأمان إذا كنت تثق في أنك لن تفقد عملاتك.
عندما تشتري طاقة TRON بأمان من مزود موثوق، فإنك في الواقع تدفع رسوماً لاستئجار الموارد التي تحتاجها لمعاملتك، مما يجنبك الاضطرار إلى حرق كمية هائلة من عملة TRX.
طالما أن المعاملة التي توقعها هي معاملة "تفويض" (delegate) أو "تحويل" (transfer)، وليست "موافقة" (approve) أو "تحديث الأذونات" (update permission)، فإن هذه الآلية يجب أن تكون آمنة تماماً. اقرأ ما تطلب منك محفظتك توقيعه؛ فإذا كنت تستأجر الطاقة فقط، فلن تضطر أبداً إلى تقديم مفتاحك الخاص أو السماح بإنفاق رموزك المميزة.
ثمة أمر آخر نحتاج إلى النظر فيه وهو أمن TRON وأذونات التوقيع المتعدد (multi-signature). تدعم شبكة TRON علاقات حسابات مرنة حيث تتطلب مفاتيح متعددة لتوقيع المعاملة. وهذا أمر رائع للشركات، ولكنه يمثل فخاً للمستخدمين الأفراد إذا قاموا عن غير قصد بتغيير هيكل الأذونات في حساباتهم.
أحياناً يخدع المتسللون المستخدمين لـ "تحديث" أذونات حساباتهم، مما يؤدي لاحقاً إلى حرمان المستخدم من الوصول إلى محفظته الخاصة. يجب أن تكون دائماً حذراً للغاية تجاه أي موقع يطلب منك تغيير أذونات "النشط" (Active) أو "المالك" (Owner). ومن خلال الالتزام بالمعاملات الشائعة والمنصات الموثوقة لإدارة الموارد، يمكنك الاستفادة الكاملة من سرعة شبكة TRON العالية دون الوقوع في هذه الفخاخ المبتكرة.
في عالم البلوكشين السريع، المعرفة هي الدرع الوحيد. وسواء كنت تحتفظ بالبيتكوين للمدى الطويل أو تجري معاملات USDT في شبكة TRON يومياً، تظل القواعد الأساسية سارية: لا تثق بأحد؛ تحقق من كل شيء؛ واحتفظ بمفاتيحك بعيداً عن الإنترنت (offline). يمكنك عبور المتاهة المظلمة للمتسللين والثغرات بأمان — ولكن فقط إذا خصصت الوقت لتعلم الخريطة.
من خلال تأمين محيطك الرقمي واكتساب المعرفة بآلية عمل الشبكات، ستتحول من ضحية محتملة إلى كيان مالي مستقل يتحكم في مصيره.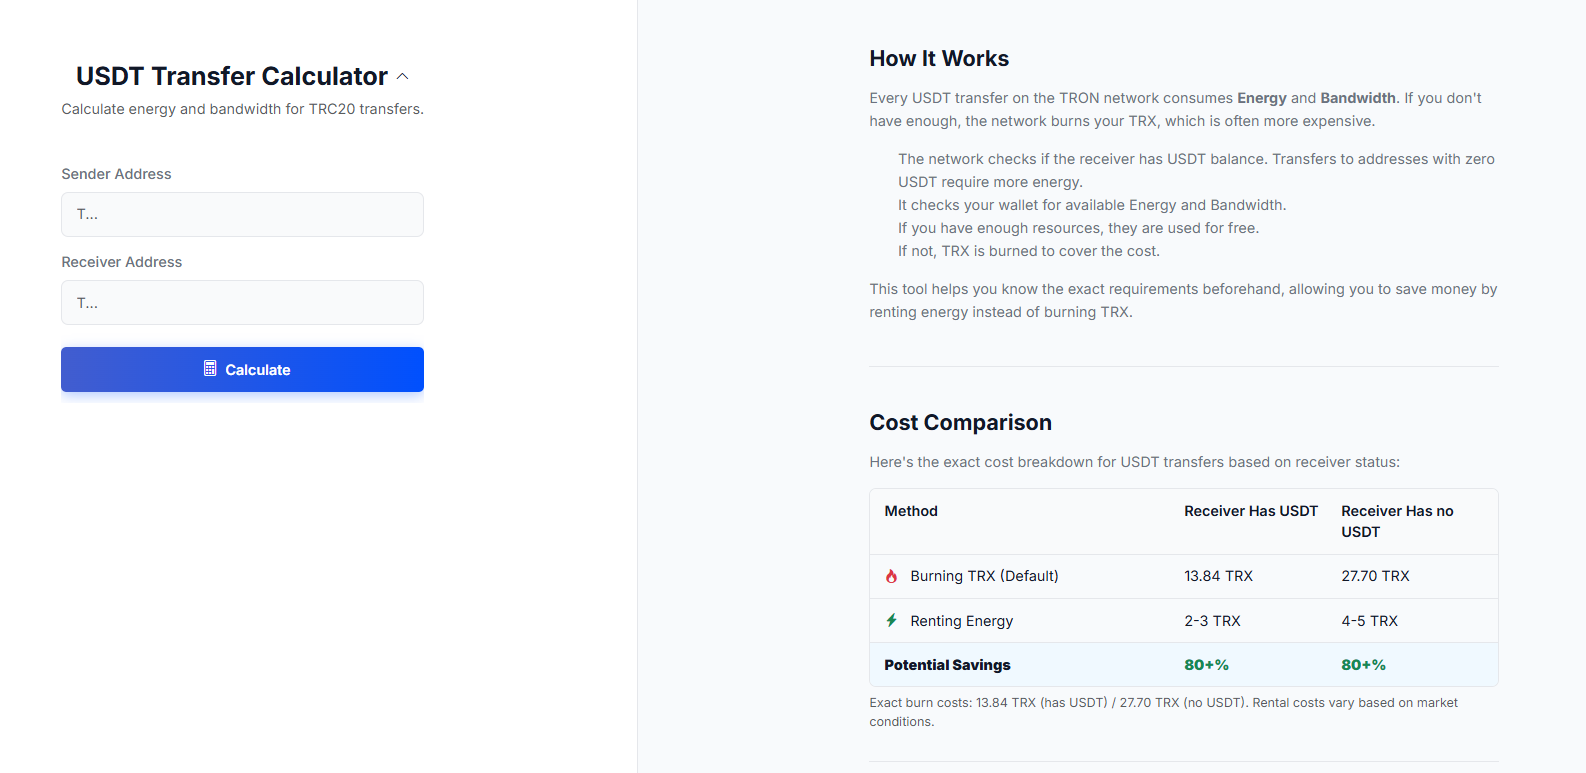
بالنسبة للمستخدمين الدائمين، يعد العمل بأمان وكفاءة أمراً ضرورياً، ويشمل ذلك إدارة تكاليف المعاملات عند استخدام شبكة TRON. ولهذا السبب، تتضمن أدوات مثل Netts حاسبة لتحويل USDT لتمكين المستخدمين من حساب "الطاقة" (Energy) و"الباندويث" (Bandwidth) المطلوبة بدقة لعمليات التحويل الخاصة بهم. ومن خلال التحقق من حالة رصيد المستلم (والتي ستكلفهم أكثر في حال الإرسال إلى محفظة فارغة) وقياس الموارد المطلوبة بدقة، يمكن للمتداولين تجنب عمليات حرق TRX غير المتوقعة وجعل تحويلاتهم آمنة واقتصادية في آن واحد.