Hacking em Cripto - Cibersegurança da Blockchain
Hacks na escala da Bybit vs. criptografia de blockchain: cold storage, seed phrases, 2FA, aprovações e como manter a segurança na rede TRON — sem confiar apenas em exchanges.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
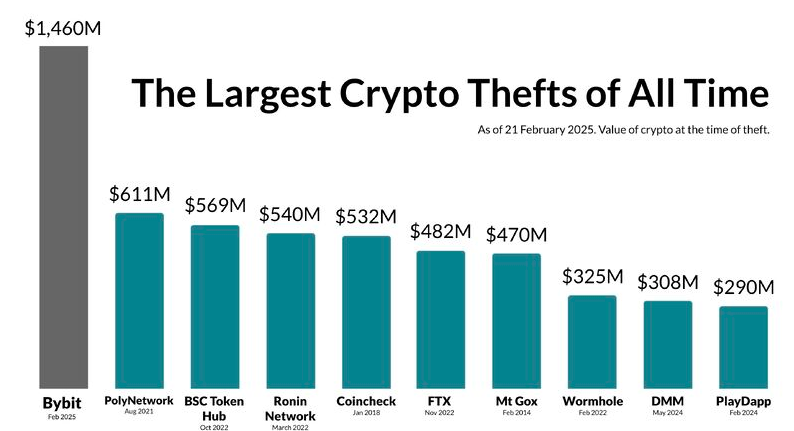
O mês de fevereiro de 2025 será inesquecível para a comunidade cripto, pois foi quando o impensável aconteceu. Começou como uma terça-feira típica, com os mercados oscilando em seus padrões normais e os traders observando telas, analisando gráficos e tomando café. A Bybit, uma gigante no setor de exchanges, com milhões de usuários em todo o mundo, deveria ser grande demais para quebrar. Seus procedimentos de segurança eram lendários, sua reputação era impecável e sua base de usuários estava confiante de que seus ativos digitais estariam mais seguros lá do que em um cofre no Fort Knox.
Então, as notificações começaram a surgir — primeiro tweets confusos e, depois, tópicos no Reddit em polvorosa. Os saques foram pausados. Os saldos apresentavam erros. Durante a primeira hora, o silêncio dos canais oficiais foi ensurdecedor: um vácuo de informações que sugou a esperança de milhões de corações. E então finalmente aconteceu, o anúncio que furou a bolha da invencibilidade: houve uma brecha de segurança catastrófica que explorou uma vulnerabilidade na implementação de sua carteira multi-assinatura. Cerca de 1,5 bilhão de dólares em Ethereum foram drenados em minutos e desapareceram no éter digital da blockchain.
E o custo humano de um evento como este é frequentemente negligenciado em meio aos números chocantes das manchetes. É fácil imaginar os “investidores” como entidades anônimas, mas a verdade está muito mais próxima da realidade. Havia Sarah, a designer gráfica que vinha economizando cada centavo que podia para dar a entrada em sua primeira casa, e confiou suas economias de uma vida inteira à plataforma porque acreditou no marketing de “segurança de nível bancário”.
Havia Michael, um aposentado que reservou uma pequena porcentagem de sua pensão para cripto, na esperança de que isso pudesse representar um pequeno legado para seus netos, e agora estava sentado diante de uma tela que lhe dizia que aquele dinheiro não existia mais." Estas são pessoas que acordaram uma manhã pensando que a pior coisa com que teriam de se preocupar era uma queda de suas ações no mercado, e não que todo o seu dinheiro simplesmente desaparecesse porque algum sistema escalou rápido demais e falhou, algo sobre o qual não tinham controle.
Elas também imaginaram, de forma bastante razoável, que o tipo de empresa com recursos e visibilidade tão enormes jamais seria vítima de um ataque hacker desta magnitude. Foi um despertar amargo para o fato de que, no velho oeste digital, ser grande não significa necessariamente ser invencível. O golpe psicológico foi súbito e devastador; a violação não levou apenas dinheiro, levou a paz de espírito.
De Titãs da Indústria à Programação de Quarto
Essa ameaça não é exclusiva do mundo das criptomoedas, mas, na selva cripto, geralmente é mais difícil apagar ou sobrescrever erros. Há inúmeros exemplos ao longo da história de algumas das empresas mais reconhecidas do planeta, entidades com orçamentos quase ilimitados para cibersegurança, sucumbindo a hackers.
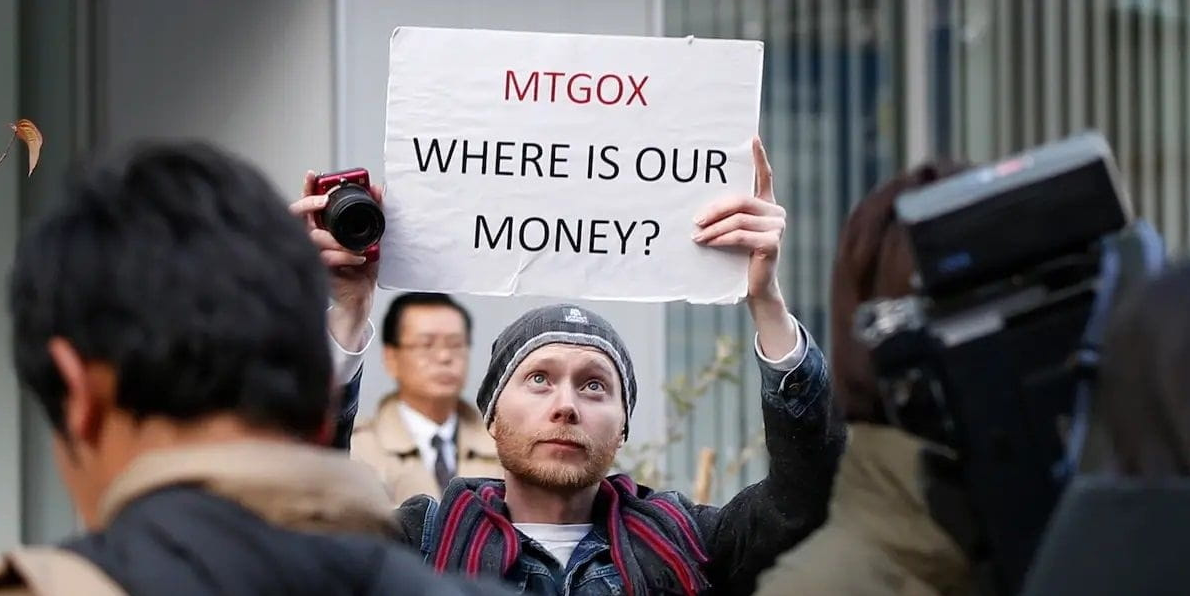
Pense nas enormes violações de dados no Yahoo, onde bilhões de contas foram comprometidas, ou no fiasco da Equifax, onde informações financeiras confidenciais de quase metade de todos os americanos foram expostas. Até mesmo uma gigante da tecnologia como a Sony foi colocada de joelhos, com a violação na PlayStation Network expondo milhões de cartões de crédito. Estas não eram operações amadoras; eram instituições da economia moderna com exércitos de engenheiros de segurança. Se elas puderam ser invadidas, diz o argumento, que chance tem uma plataforma de moeda digital? Este pano de fundo é importante, pois define o tom do ceticismo dos investidores tradicionais em relação ao ecossistema cripto. Eles leem as notícias sobre a Bybit, ou sobre a histórica Mt. colapso da Mt. Gox e eles montam um histórico de instabilidade que confirma seus piores medos.
No mundo das criptomoedas, o problema é frequentemente amplificado devido à sua natureza inovadora. Ao contrário do antigo e vagaroso sistema bancário, que é fortemente regulamentado e se move a passos de tartaruga, a indústria cripto vive na via rápida. Inúmeros projetos com avaliações na casa dos milhões ou até bilhões começaram como um rabisco em um guardanapo e foram desenvolvidos às pressas por uma equipe reduzida — às vezes composta por apenas um desenvolvedor — debruçado sobre um laptop em um espaço de coworking ou porão.
Essa cultura de “mover-se rápido e quebrar as coisas” é o alicerce da inovação, mas também é um terreno fértil para pontos cegos de segurança. Um banco? Ele poderia passar anos experimentando uma nova camada de transação; já uma startup de cripto pode implantar um novo contrato inteligente durante o fim de semana para capitalizar sobre qualquer meme que esteja em alta no momento.
Do ponto de vista de um investidor institucional, isso não se parece tanto com uma revolução financeira meticulosamente planejada, mas sim com um grande e cego estopim de dinamite. Há também a percepção de que o ecossistema é construído por amadores brilhantes, porém imprudentes, brincando com fogo, onde uma única linha de código ausente pode drenar inteiramente a liquidez de um protocolo. Essa percepção de “velho oeste” é um grande impedimento para a adoção em massa, pois a pessoa comum não quer temer que seu dinheiro desapareça simplesmente porque algum desenvolvedor falhou em auditar uma função específica.
A Fortaleza no Seu Bolso
Mas há uma reviravolta nesta história, raramente contada. E, apesar de todo o seu poder e probabilidade em comparação com a loucura da investida das criptomoedas em nossas vidas, trata-se de uma mudança positiva no enredo.
A tecnologia que permite esses hacks também nos fornece os meios para uma maior segurança pessoal, se a usarmos corretamente.A “boa” notícia é que a blockchain é provavelmente um dos sistemas mais seguros já criados. Se removermos as corretoras centralizadas e os contratos inteligentes escritos às pressas, a criptografia subjacente de redes como Bitcoin, Ethereum e TRON não pode ser quebrada nem mesmo pela melhor matemática da atualidade. Desde que o usuário seja cauteloso e entenda como funciona a custódia, seus fundos podem, de certa forma, estar mais seguros do que em um banco tradicional. Em um banco, seu dinheiro é um passivo no livro-razão do banco; em uma carteira cripto não custodial, seu dinheiro é codificado como dados — informações armazenadas em um livro-razão imutável ao qual apenas você tem acesso. Não há um gerente de banco que possa congelar sua conta, nenhum feriado bancário que o impeça de acessá-la e (se devidamente protegida) nenhum hacker que possa quebrar por força bruta uma chave privada roubada.
Essa mudança exige uma alteração de mentalidade — de depender de terceiros para nossa proteção para assumir a responsabilidade total sobre nossa própria higiene cibernética. É um salto assustador, mas é a promessa fundamental das criptomoedas: a propriedade real. Quase invariavelmente, as histórias de terror sobre hacks apresentam alguma forma de centralização ou erro do usuário — uma senha fraca, uma frase semente comprometida ou a confiança cega em um custodiante terceirizado. Se um indivíduo bloqueia esses pontos fracos, ele se torna sua própria fortaleza. As muralhas ao redor dela são mais seguras do que qualquer porta de cofre de banco.
O desafio — e a solução — é puramente educacional e comportamental. Através de uma combinação de “confiança zero” (zero trust) e conhecimento dos vetores, é possível atuar neste louco mundo cripto com um nível de segurança que anteriormente estava disponível apenas para governos e bilionários. Isso vira de cabeça para baixo a fraqueza dos laptops de startups: você não precisa ter um orçamento de segurança de um bilhão de dólares, você só precisa de uma série de hábitos rigorosos e inquebráveis.
Tornando-se um Especialista em Segurança de Cripto
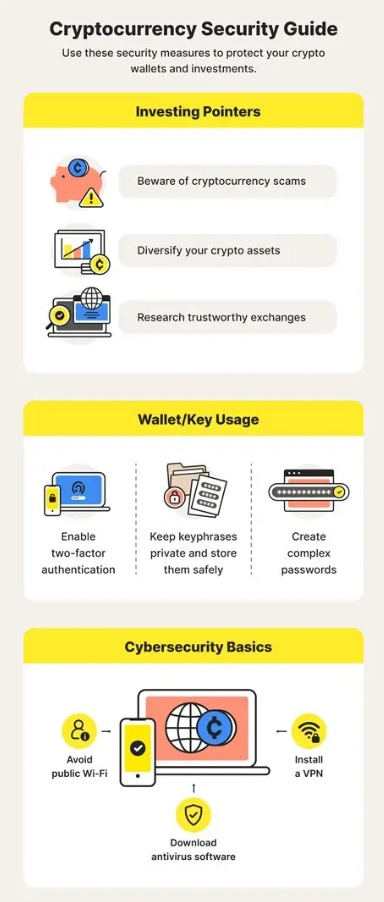
Manobrar com segurança neste terreno exige que se adote uma abordagem de segurança em camadas, lidando com sua propriedade digital da mesma forma paranoica e respeitosa que se lidaria com uma pilha de barras de ouro no meio da sala de estar. A primeira e mais importante regra é manter seu dinheiro separado. Nunca deixe grandes quantidades de criptomoedas em uma exchange.
Como ficou demonstrado com o evento da Bybit, “se as chaves não são suas, as criptos não são suas” é mais do que um slogan cativante — é uma regra de sobrevivência. As exchanges são alvos prioritários para hackers; ao mover seu dinheiro para uma hardware wallet de armazenamento a frio (cold storage) offline, você o retira de perigo. Com uma hardware wallet, suas chaves privadas nunca são expostas à internet, portanto, mesmo que você tenha o malware mais avançado em seu computador ou telefone, um invasor será incapaz de assinar uma transação sem ter acesso físico ao seu dispositivo de hardware. A segurança air-gapped é o padrão ouro em cripto e deve ser sua primeira compra ao entrar neste espaço.
Além do hardware em si, proteger sua frase de recuperação é vital. Esta sequência de 12 ou 24 palavras é a chave mestra do seu reino financeiro. Um grande erro: o salvamento da frase não deve ser digital — não tire um print, não a salve como arquivo de texto nem peça para alguém enviá-la por e-mail. Isso é como trancar a porta da frente, mas deixar a chave colada do lado de fora.
Se o seu armazenamento em nuvem ou conta de e-mail for hackeado, sua carteira estará perdida.
A verdade irrefutável é que uma seed phrase só pode ser armazenada com segurança de forma física, escrita em papel ou, melhor ainda, gravada em uma placa de metal que possa sobreviver a incêndios e inundações. Este último backup físico provavelmente deve ficar em algum cofre (possivelmente também em pedaços e espalhado por outra parte do país). Pode parecer extremo, mas quando você é seu próprio banco, deve pensar como um gerente de cofre.1. Não seja vítima de phishing ou engenharia social. A maioria das pessoas tem suas criptomoedas roubadas não por uma vulnerabilidade de software, mas por meio de um golpe de confiança básico. Hackers criarão versões falsificadas de sites reais, enviarão e-mails fingindo ser da equipe ou enviarão mensagens diretas (DMs) em redes sociais oferecendo “ajuda” ou “airdrops”. Sempre salve os sites oficiais dos serviços que você utiliza nos seus favoritos e nunca acesse-os através de anúncios de mecanismos de busca ou links de e-mail. Lembre-se sempre: nenhum profissional de suporte que esteja lhe ajudando jamais pedirá sua seed phrase ou chaves privadas. Se eles exigirem isso, estão tentando roubá-lo.
2. Higiene de contratos inteligentes. Ao usar protocolos DeFi, geralmente há uma etapa em que você precisa “aprovar” um contrato para gastar seus tokens. Um erro comum é dar permissões “ilimitadas” aos contratos mencionados. Então, se alguém usar ou encontrar esse contrato — seja daqui a duas semanas ou seis meses — o invasor poderá drenar todos os tokens aprovados que você permitiu. Aprove apenas o necessário e faça verificações periódicas para revogar permissões de dapps antigos que você não está mais usando.
3. Autenticação de Dois Fatores (2FA). Para qualquer coisa que exija um login, o 2FA é o mínimo que você pode fazer. Mas nem todo 2FA é criado da mesma forma. O 2FA baseado em SMS é suscetível ao “SIM swapping”, que ocorre quando um hacker engana sua operadora de celular para transferir seu número de telefone para o cartão SIM dele. Assim que tiverem seu número, eles podem capturar seus códigos 2FA. Opte sempre por um aplicativo autenticador (como Google Authenticator ou Authy) ou, melhor ainda, uma chave de segurança física como uma YubiKey.
Isso significa que você precisa ter o dispositivo em mãos para acessar sua conta.4. Rede TRON e gestão de recursos. A segurança em qualquer blockchain, como na TRON, também significa aprender como a rede opera. A segurança da TRON é muito boa; ela utiliza um sistema de Prova de Participação Delegada (Delegated Proof of Stake) para isso, mas os usuários geralmente correm riscos desnecessários ao lidar com as taxas de transação. Na TRON, as transações exigem “Energia” (Energy) e “Largura de Banda” (Bandwidth). Se o usuário não possuir recursos suficientes congelados ou alugados, ele queima TRX de sua carteira para cobrir a transação. É uma daquelas coisas que podem ser inesperadamente caras para os usuários.
Navegando no Ecossistema TRON
A Rede TRON – Uma potência para a segurança de transações de USDT em termos de velocidade e custo, mas que traz seu próprio conjunto único de desafios de segurança. O modelo de recursos é um dos aspectos particulares da TRON. Diferente da Ethereum, onde você apenas paga uma taxa de gás, na TRON você pode fazer stake de TRX para produzir Largura de Banda e Energia.
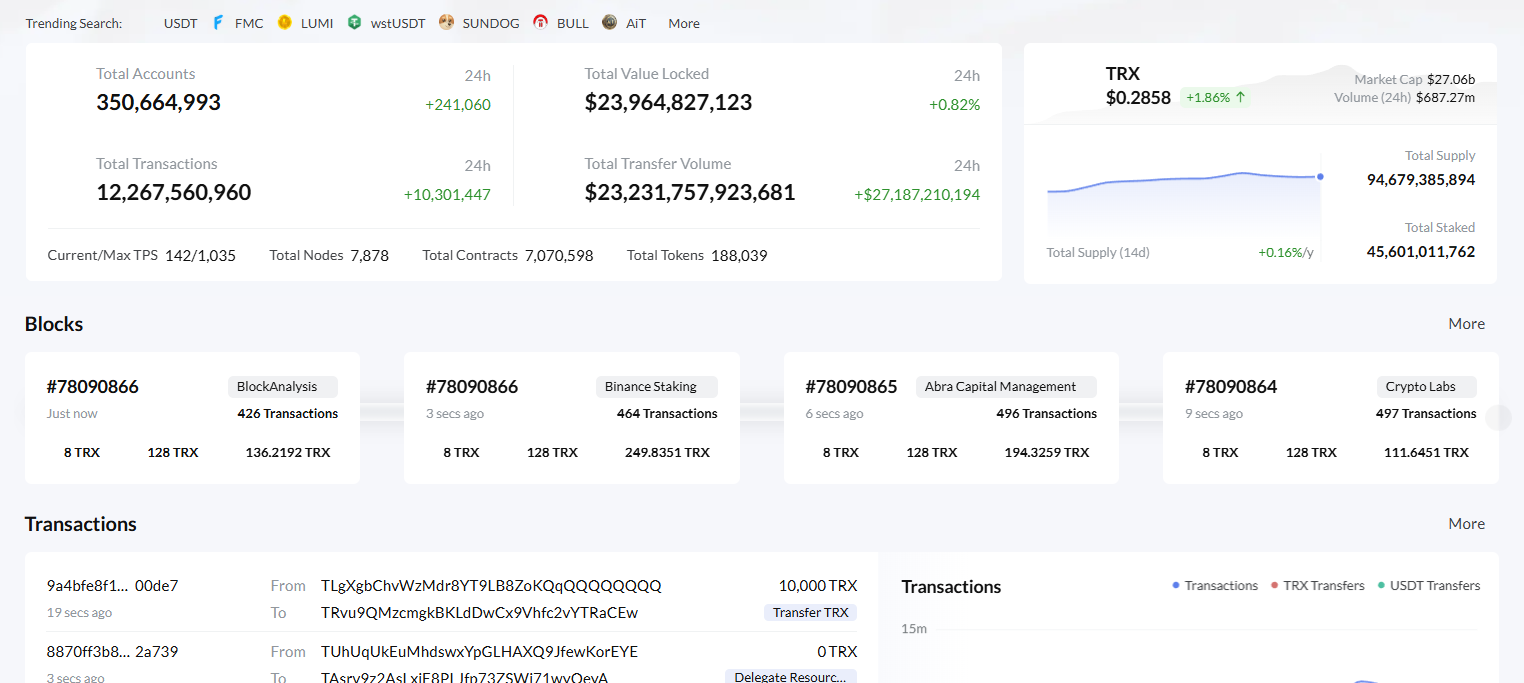
A Largura de Banda é consumida em transações comuns, e a Energia é consumida para invocar funções de contratos inteligentes (ex: enviar USDT). Neste caso, porém, a culpa não é exatamente da rede; é o sistema de sites de terceiros que afirmam oferecer Energia barata. Aqueles que desejam adquirir Energia na TRON com segurança devem ficar atentos. Existem muitos sites fraudulentos que pretendem alugar energia (Energy) por preços muito inferiores aos nossos, mas que, em vez disso, exigem que você assine uma permissão maliciosa concedendo-lhes acesso à sua carteira.
Ao entrar no mundo da TRON, é importante manter-se seguro, portanto, certifique-se de verificar cuidadosamente se a plataforma que você está utilizando para alugar Energia é legítima. EXISTEM mercados legítimos para emprestar ativos com segurança se você confiar que não perderá suas moedas.
Ao comprar Energia TRON com segurança de um provedor confiável, você está, na verdade, pagando uma taxa para alugar os recursos necessários para sua transação, evitando ter que queimar uma quantidade tão massiva de TRX.Desde que a transação que você está assinando seja do tipo "delegate" ou "transfer", em vez de "approve" ou "update permission", esse mecanismo deve ser perfeitamente seguro. Você lê o que sua carteira solicita que assine. Se você estiver apenas alugando Energia, nunca deverá fornecer sua chave privada ou permitir o gasto de seus tokens.
Outro ponto que precisamos analisar é a segurança da TRON e as permissões de múltiplas assinaturas (multi-signature). A TRON suporta relações de conta arbitrárias, onde múltiplas chaves são necessárias para assinar uma transação. Isso é excelente para empresas, mas uma armadilha para usuários individuais se eles alterarem involuntariamente a estrutura de permissões de suas contas.
Às vezes, hackers enganam os usuários para "atualizar" as permissões de suas contas, o que acaba bloqueando o acesso do usuário à sua própria carteira. Você deve sempre desconfiar MUITO de qualquer site que peça para alterar as permissões "Active" ou "Owner". E ao se ater a transações comuns e plataformas confiáveis para o gerenciamento de recursos, você pode aproveitar todas as vantagens da alta velocidade da TRON sem cair nessas armadilhas elaboradas.
No universo veloz do blockchain, apenas o conhecimento é uma armadura. Quer você esteja guardando Bitcoin a longo prazo ou transacionando USDT na rede TRON todos os dias, o básico ainda se aplica: Não confie em ninguém; verifique tudo; mantenha suas chaves offline. Você pode atravessar com segurança o labirinto sombrio de hackers e exploits — mas apenas se tiver dedicado tempo para aprender o mapa. Ao proteger seu perímetro digital e adquirir conhecimento sobre o funcionamento das redes, você deixa de ser uma vítima em potencial para se tornar uma entidade financeira independente no controle do seu destino.
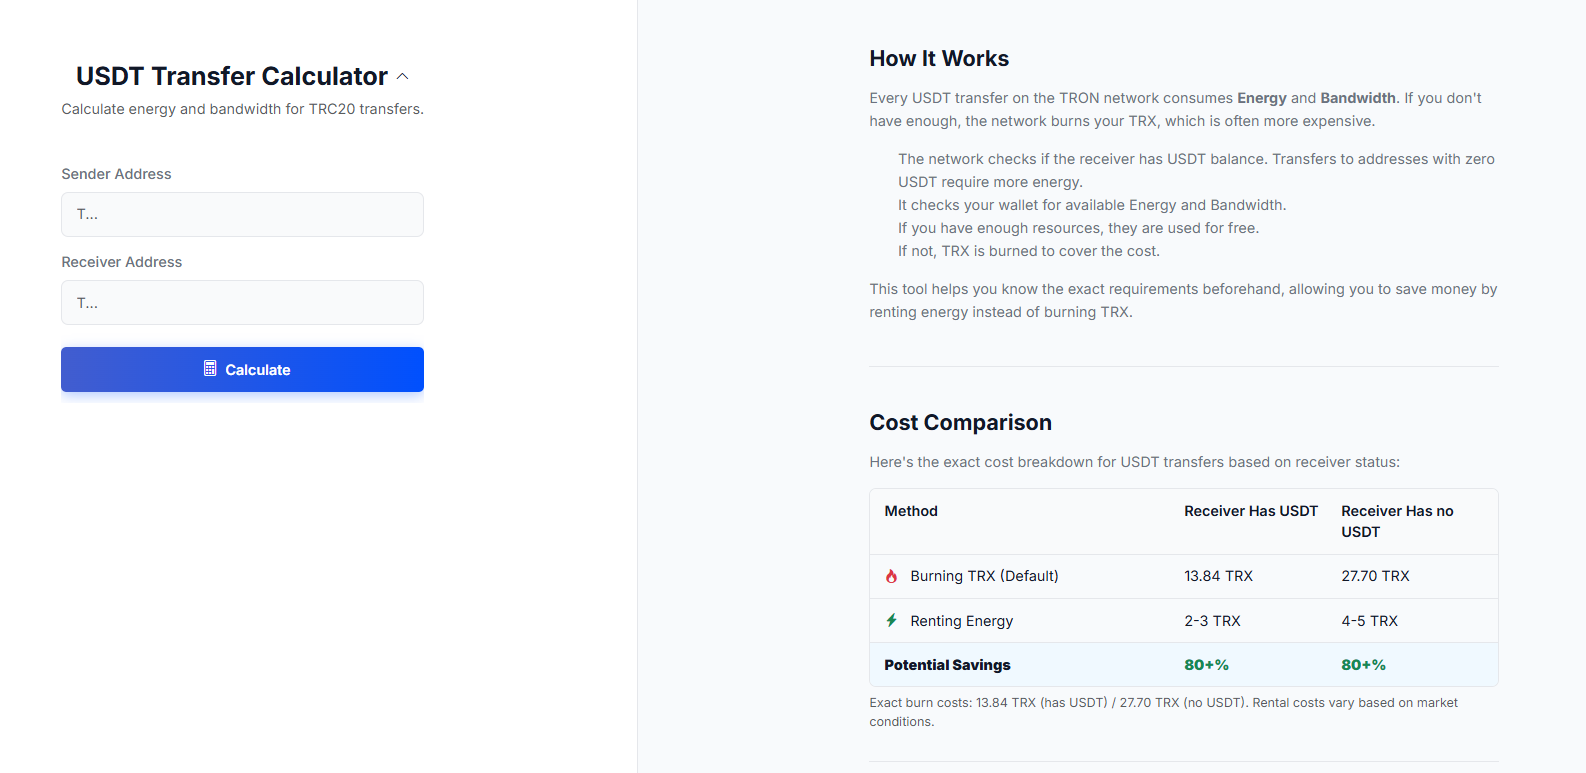
Para usuários frequentes, é essencial operar de forma segura e eficiente, o que inclui a gestão dos custos de transação ao utilizar a rede TRON. É por isso que ferramentas como a Netts incluem uma Calculadora de Transferência de USDT para permitir que os usuários calculem a Energia e a Largura de Banda exatas necessárias para suas transferências específicas. Ao verificar o status do saldo do destinatário (que custará mais se o envio for para uma carteira vazia) e ao medir os recursos exatos necessários, os traders podem evitar queimas inesperadas de TRX e tornar suas transferências tanto seguras quanto econômicas.