Kriptoda Hackleme - Blokzincir Siber Güvenliği
Bybit ölçeğindeki hack'ler vs. blokzincir kriptografisi: soğuk depolama, seed phrase'ler, 2FA, onaylar ve yalnızca borsalara güvenmeden TRON ağında güvende kalmak.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
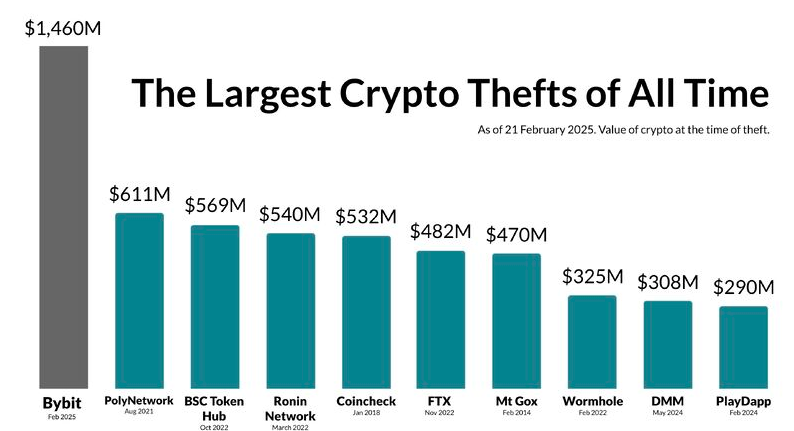
Şubat 2025, kripto topluluğu için unutulmaz bir ay olacak; çünkü düşünülemez olan o zaman gerçekleşti. Her şey, piyasaların normal seyrinde ilerlediği, yatırımcıların ekranları izlediği, grafikleri analiz ettiği ve kahvelerini yudumladığı sıradan bir Salı günü olarak başladı. Dünya çapında milyonlarca kullanıcısı olan borsa devi Bybit'in, "batamayacak kadar büyük" olduğu düşünülüyordu. Güvenlik prosedürleri efsaneviydi, itibarı kusursuzdu ve kullanıcı kitlesi, dijital varlıklarının orada Fort Knox'taki bir kasadan daha güvende olduğundan emindi.
Ardından bildirimler gelmeye başladı; önce şaşkınlık dolu tweetler, sonra ise hararetli Reddit başlıkları. Çekim işlemleri durduruldu. Bakiyeler hata veriyordu. İlk bir saat boyunca resmi kanallardan gelen sessizlik sağır ediciydi: milyonlarca insanın içindeki umudu söküp alan bir bilgi boşluğu. Ve sonunda o an geldi, yenilmezlik balonunu patlatan duyuru yapıldı: Çoklu imza (multi-signature) cüzdan uygulamasındaki bir güvenlik açığından yararlanan felaket boyutunda bir güvenlik ihlali yaşanmıştı. Ethereum ağından yaklaşık 1,5 milyar dolar dakikalar içinde çekilmiş ve blokzincirin dijital boşluğunda kaybolmuştu.
Böylesi bir olayın insani maliyeti, manşetlerdeki şok edici rakamlar arasında genellikle göz ardı edilir. "Yatırımcıları" anonim varlıklar olarak hayal etmek kolaydır, ancak gerçek çok daha yakındır. İlk evinin peşinatı için biriktirebildiği her kuruşu kenara koyan ve "banka düzeyinde güvenlik" pazarlamasına inandığı için hayat boyu birikimini bu platforma emanet eden grafik tasarımcı Sarah vardı.
Emekli maaşının küçük bir kısmını, torunlarına ufak bir miras kalabileceği umuduyla kriptoya ayıran ve şimdi ekran başında o paranın artık var olmadığını gören emekli Michael vardı.
Bunlar, bir sabah uyandıklarında endişelenmeleri gereken en kötü şeyin borsadaki hisselerinin düşüş yaşaması olduğunu sanan, paralarının tamamının kontrol edemedikleri bir sistemin çok hızlı ölçeklenip çökmesi sonucu yok olacağını hiç düşünmeyen insanlardı.Ayrıca, devasa kaynaklara ve görünürlüğe sahip bu tür bir şirketin bu ölçekte bir siber saldırıya asla kurban gitmeyeceğini oldukça makul bir şekilde varsaymışlardı. Bu, dijital vahşi batıda büyük olmanın mutlaka yenilmez olmak anlamına gelmediği gerçeğiyle yüzleştikleri sert bir uyanıştı. Psikolojik darbe ani ve yıkıcıydı; ihlal sadece parayı değil, huzuru da alıp götürdü.
Sektör Devlerinden Yatak Odası Kodlamasına
Bu tehdit sadece kripto para dünyasına özgü değildir, ancak kripto vahşi doğasında hataları silmek veya üzerini yazmak genellikle daha zordur. Tarih boyunca, siber güvenlik için neredeyse sınırsız bütçelere sahip olan, dünyanın en tanınmış şirketlerinden bazılarının bilgisayar korsanlarına boyun eğdiğine dair pek çok örnek vardır.
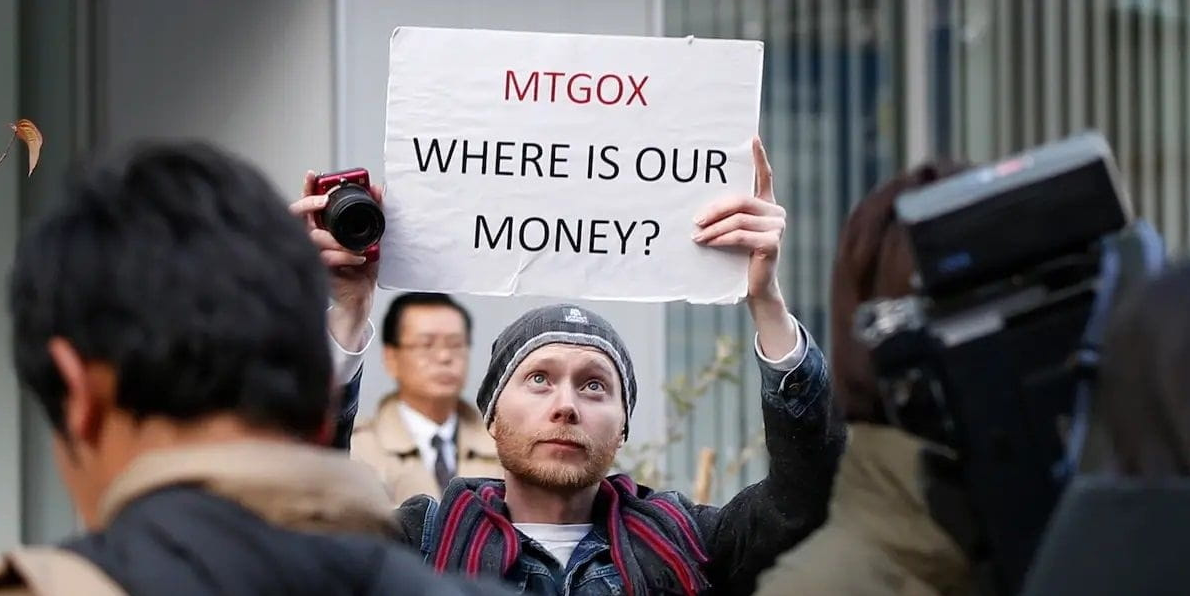
Milyarlarca hesabın ele geçirildiği Yahoo'daki devasa veri ihlallerini veya Amerikalıların neredeyse yarısının hassas finansal bilgilerinin ifşa olduğu Equifax fiyaskosunu düşünün. Sony gibi bir teknoloji devi bile, milyonlarca kredi kartı bilgisinin açığa çıktığı PlayStation Network ihlaliyle dize getirildi. Bunlar derme çatma operasyonlar değildi; güvenlik mühendislerinden oluşan ordulara sahip modern ekonominin kurumlarıydı. Argümana göre, eğer onlar bile sızılabilir durumdaysa, bir dijital para platformunun ne şansı olabilir? Bu arka plan önemlidir, çünkü ana akım yatırımcıların kripto alanına yönelik şüpheciliğinin tonunu belirler. Bybit hakkındaki veya tarihi Mt. hakkındaki haberleri okuyorlar. Gox çöküşü ve en kötü korkularını doğrulayan bir istikrarsızlık geçmişini bir araya getiriyorlar.
Kripto paralarda sorun, yenilikçi doğası nedeniyle sıklıkla daha da büyür. Ağır regülasyonlara tabi olan ve kaplumbağa hızıyla hareket eden hantal eski bankacılık sisteminin aksine, kripto endüstrisi hayatı hızlı şeritte yaşar. Milyonlarca, hatta milyarlarca dolarlık değerlemeye sahip pek çok proje, bir peçete üzerindeki karalama olarak başladı ve bazen sadece tek bir geliştiriciden oluşan, ortak bir çalışma alanında veya bir bodrum katında dizüstü bilgisayarının başına çökmüş küçük bir ekip tarafından kodlanarak hayata geçirildi.
Bu “hızlı hareket et ve bir şeyleri boz” kültürü, inovasyonun temel taşıdır ancak aynı zamanda güvenlikteki kör noktalar için de uygun bir zemindir. Bir banka mı? Yeni bir işlem katmanını denemek için yıllarını harcayabilir; bir kripto girişimi ise o sırada hangi meme trendse ondan faydalanmak için bir hafta sonu içinde yeni bir akıllı sözleşmeyi yayına alabilir.
Kurumsal bir yatırımcının bakış açısına göre bu, titizlikle planlanmış bir finansal devrimden ziyade, büyük ve kör bir dinamit fitiline benziyor. Ayrıca ekosistemin, tek bir eksik kod satırının bir protokolün likiditesini tamamen boşaltabildiği, ateşle oynayan parlak ama düşüncesizce cesur amatörler üzerine kurulu olduğu yönünde bir algı da mevcut. Bu “vahşi batı” algısı, kitlesel benimsemenin önündeki en büyük engellerden biridir; zira sıradan bir insan, sırf bir geliştirici belirli bir fonksiyonu denetlemeyi başaramadı diye parasının yok olmasından korkmak istemez.
Cebinizdeki Kale
Ancak bu hikayede nadiren anlatılan bir ters köşe var. Kriptonun hayatımıza girişindeki çılgınlığa kıyasla tüm gücü ve olasılığıyla bu, olay örgüsünde olumlu bir dönüm noktasıdır.
Bu siber saldırılara olanak tanıyan teknoloji, doğru kullanıldığında bize daha yüksek düzeyde kişisel güvenlik araçları da sağlar.“İyi” haber şu ki, blokzincir muhtemelen şimdiye kadar oluşturulmuş en güvenli sistemlerden biridir. Merkezi borsaları ve aceleyle yazılmış akıllı sözleşmeleri bir kenara bıraktığınızda; Bitcoin, Ethereum ve TRON gibi ağların temelindeki kriptografi, günümüzün en gelişmiş matematiğiyle bile kırılamaz. Kullanıcı temkinli olduğu ve varlık saklama (custody) süreçlerinin nasıl işlediğini anladığı sürece, fonları bazı açılardan geleneksel bir bankadakinden daha güvenli olabilir. Bir bankada paranız, bankanın kayıt defterindeki bir yükümlülüktür; gözetimsiz (non-custodial) bir kripto cüzdanında ise paranız veri olarak kodlanmıştır — yalnızca sizin erişebildiğiniz, değiştirilemez bir kayıt defterinde saklanan bilgidir. Hesabınızı dondurabilecek bir banka müdürü, sizi sistemin dışında bırakan bir banka tatili ve (düzgün bir şekilde güvence altına alınmışsa) çalınan bir özel anahtarı kaba kuvvet (brute-force) yöntemiyle kırabilecek bir hacker yoktur.
Bu geçiş, bir zihniyet değişimini gerektirir: Korunmak için başkasına bağımlı olmaktan, kendi siber hijyenimiz üzerinde tam sorumluluk üstlenmeye geçiş. Bu korkutucu bir sıçramadır ancak kripto paranın temel vaadi de budur: gerçek mülkiyet. Neredeyse istisnasız her hack felaketi hikayesi, bir tür merkezileşme veya kullanıcı hatası içerir; zayıf bir şifre, ele geçirilmiş bir kurtarma kelime grubu (seed phrase) veya bir üçüncü taraf saklama kuruluşuna düşüncesizce güvenmek gibi. Eğer bir kişi bu zayıf noktaları kapatırsa, kendi kalesi haline gelir. Bu kaleyi çevreleyen duvarlar, herhangi bir banka kasası kapısından daha güvenlidir.
Buradaki zorluk —ve çözüm— tamamen eğitimsel ve davranışsaldır. “Sıfır güven” (zero trust) yaklaşımı ve saldırı vektörleri hakkındaki bilginin birleşimiyle, bu çılgın kripto dünyasında daha önce yalnızca hükümetlerin ve milyarderlerin sahip olabildiği bir güvenlik düzeyinde işlem yapmak mümkündür. Bu durum, startup dizüstü bilgisayarlarının zayıf yönünü tam tersine çeviriyor: Milyar dolarlık bir güvenlik bütçesine sahip olmanıza gerek yok, sadece bir dizi katı ve sarsılmaz alışkanlığa ihtiyacınız var.
Kripto Güvenliğinde Uzmanlaşmak
Bu alanda güvenli bir şekilde hareket etmek, kişinin güvenliğe katmanlı bir yaklaşım sergilemesini ve dijital varlıklarına, oturma odasının ortasında duran bir yığın külçe altına sahipmişçesine aynı paranoyak ve saygılı tutumla yaklaşmasını gerektirir. İlk ve en önemli kural, paranızı ayrı tutmaktır. Borsalarda asla büyük miktarlarda kripto para bırakmayın.
Bybit olayında da görüldüğü üzere, “anahtar senin değilse, kripto da senin değildir” sözü akılda kalıcı bir slogandan çok daha fazlasıdır; bu bir hayatta kalma kuralıdır. Borsalar bilgisayar korsanları için birincil hedeflerdir; paranızı çevrimdışı bir soğuk depolama donanım cüzdanına taşıyarak onu oyunun dışına çıkarırsınız. Bir donanım cüzdanı ile özel anahtarlarınız asla internete maruz kalmaz; bu nedenle bilgisayarınızda veya telefonunuzda en gelişmiş kötü amaçlı yazılım olsa bile, bir saldırgan donanım cihazınıza fiziksel erişimi olmadan bir işlemi imzalayamaz. Hava boşluklu (air-gapped) güvenlik, kriptoda altın standarttır ve bu alana girerken yapacağınız ilk satın alma işlemi olmalıdır.
Donanımın kendisinin yanı sıra, kurtarma ifadenizi (recovery phrase) korumak hayati önem taşır. 12 veya 24 kelimeden oluşan bu dizi, finansal krallığınızın ana anahtarıdır. Yapılan büyük bir hata şudur: İfadeyi kaydetme işlemi dijital olmamalıdır; ekran görüntüsü almayın, metin dosyası olarak kaydetmeyin ve hatta birinden size e-posta ile göndermesini istemeyin. Bu, ön kapınızı kilitleyip anahtarı kapının dışına bantlamak gibidir.
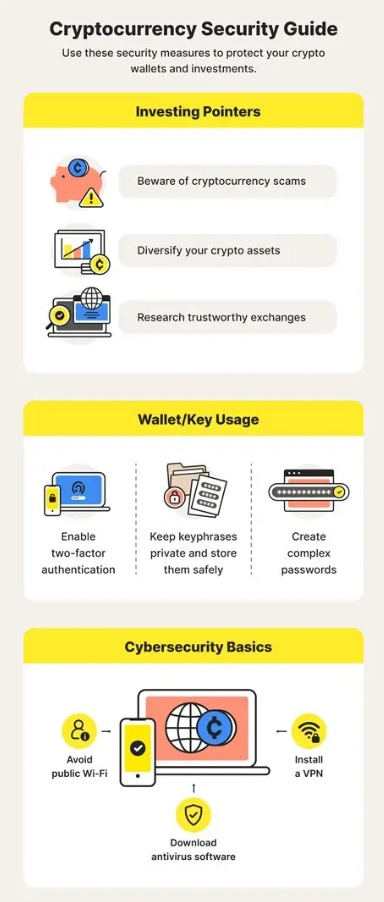
Bulut depolama alanınız veya e-posta hesabınız ele geçirilirse, cüzdanınız elden gider." Yadsınamaz gerçek şu ki, bir tohum kelime öbeği (seed phrase) yalnızca fiziksel olarak; kağıda yazılarak veya daha da iyisi, yangın ve su baskınlarına dayanıklı bir metal plakaya kazınarak güvenli bir şekilde saklanabilir. Bu son fiziksel yedek muhtemelen bir kasada (belki de parçalara bölünmüş ve ülkenin farklı yerlerine dağıtılmış şekilde) tutulmalıdır. Kulağa aşırı gelebilir ancak kendi bankanız olduğunuzda, bir kasa yöneticisi gibi düşünmelisiniz.
1. Oltalama (phishing) saldırılarına veya sosyal mühendisliğe kanmayın. Çoğu insanın kripto parası bir bilgisayar açığı nedeniyle değil, basit bir güven suistimali dolandırıcılığı yoluyla çalınır. Hackerlar gerçek web sitelerinin sahte sürümlerini oluşturur, personel kılığına girerek e-postalar gönderir veya sosyal platformlarda "yardım" ya da "airdrop" teklif ederek size DM atarlar. Kullandığınız hizmetlerin resmi sitelerini her zaman yer imi olarak kaydedin ve bunlara asla arama motoru reklamlarından veya e-posta bağlantılarından tıklayarak gitmeyin. Şunu asla unutmayın: Size yardımcı olan hiçbir destek personeli sizden asla tohum kelime öbeğinizi veya özel anahtarlarınızı istemez. Eğer bunları talep ediyorlarsa, sizi soymaya çalışıyorlardır.
2. Akıllı sözleşme hijyeni. DeFi protokollerini kullanırken, genellikle bir sözleşmeye tokenlarınızı harcaması için "onay" (approve) vermeniz gereken bir adım vardır. Yapılan yaygın bir hata, söz konusu sözleşmelere "sınırsız" izin vermektir. Bu durumda, ister iki hafta ister altı ay sonra olsun, birisi o sözleşmeyi kötüye kullanır veya bir açık bulursa; saldırgan, izin verdiğiniz her bir tokenı cüzdanınızdan çekip alabilir. Sadece ihtiyacınız olan miktara onay verin ve kullanmadığınız eski dApp'lerin izinlerini iptal etmek için periyodik olarak kontroller yapın.
3. İki Faktörlü Kimlik Doğrulama (2FA). Giriş gerektiren her şey için 2FA, yapabileceğiniz en temel şeydir. Ancak tüm 2FA yöntemleri aynı güvenlik düzeyinde değildir. SMS tabanlı 2FA, bir hackerın mobil operatörünüzü kandırarak telefon numaranızı kendi SIM kartına taşıttığı "SIM swapping" (SIM takası) saldırısına karşı savunmasızdır. Numaranızı ele geçirdiklerinde 2FA kodlarınızı da ele geçirebilirler. Her zaman bir doğrulama uygulaması (Google Authenticator veya Authy gibi) veya daha da iyisi, YubiKey gibi bir donanım güvenlik anahtarı kullanmayı tercih edin. Bu, hesabınıza erişmek için cihazın fiziksel olarak elinizde olması gerektiği anlamına gelir.
4. TRON Ağı ve kaynak yönetimi. TRON gibi herhangi bir blokzincirde güvenlik, aynı zamanda ağın nasıl çalıştığını öğrenmek anlamına gelir. TRON'un güvenliği oldukça iyidir; bunu sağlamak için Yetkilendirilmiş Hisse Kanıtı (Delegated Proof of Stake) sistemini kullanır, ancak kullanıcılar işlem ücretleriyle uğraşırken genellikle gereksiz riskler alırlar. TRON ağında işlemler "Enerji" (Energy) ve "Bant Genişliği" (Bandwidth) gerektirir. Kullanıcının dondurulmuş veya kiralanmış yeterli kaynağı yoksa, işlemi karşılamak için cüzdanlarındaki TRX'i yakarlar. Bu, kullanıcılar için beklenmedik şekilde maliyetli olabilecek durumlardan biridir.
TRON Ekosisteminde Gezinme
TRON Ağı – Hız ve maliyet açısından USDT işlem güvenliği için bir güç merkezidir, ancak kendine özgü güvenlik zorluklarını da beraberinde getirir. Kaynak modeli, TRON'un özel odak noktalarından biridir. Sadece gaz ücreti ödediğiniz Ethereum'un aksine, TRON ağında Bant Genişliği ve Enerji üretmek için TRX stake edebilirsiniz.
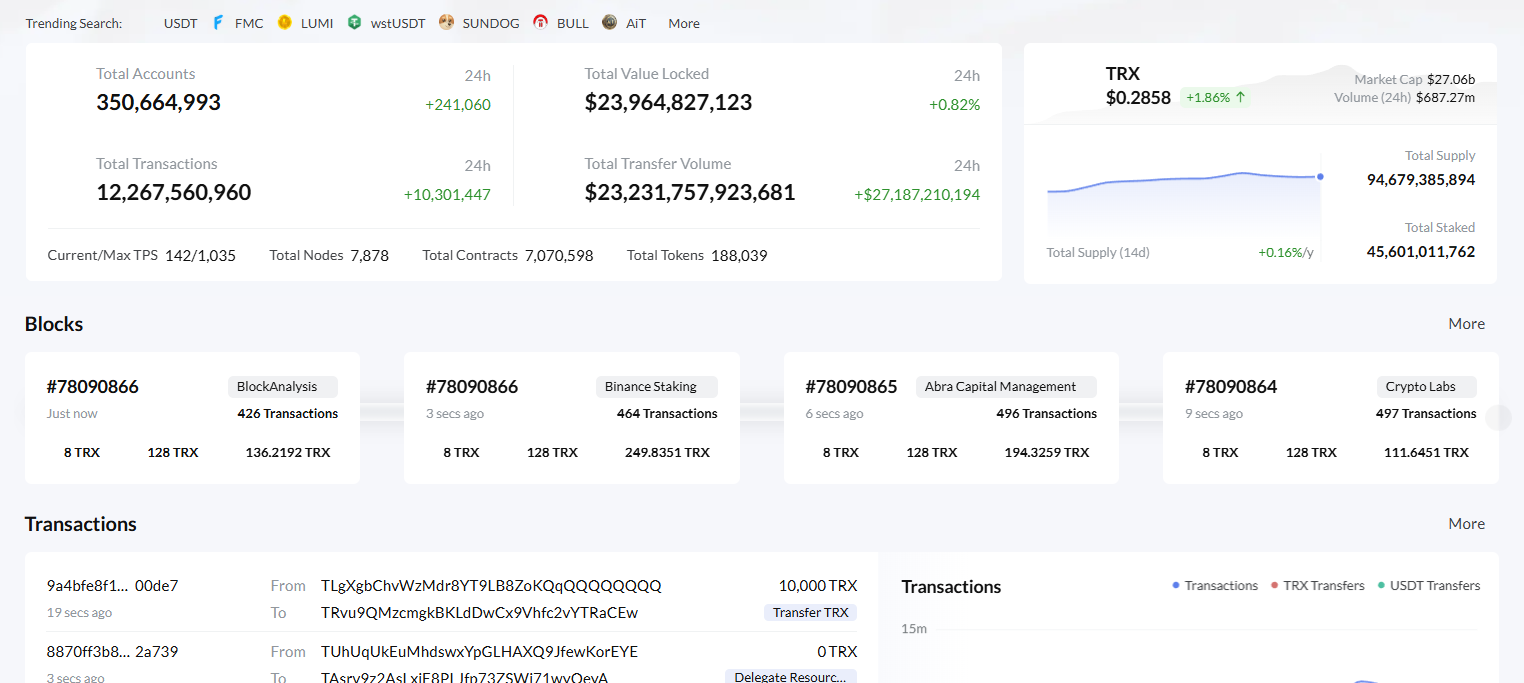
Bant Genişliği standart işlemler için, Enerji ise akıllı sözleşme fonksiyonlarını çağırmak (örneğin USDT göndermek) için tüketilir. Ancak bu durumda asıl suçlu ağ değil; size ucuza Enerji sunduğunu iddia eden üçüncü taraf siteler sistemidir. Güvenli bir şekilde TRON Enerjisi satın almak isteyenler gözlerini dört açmalıdır. Birçok dolandırıcı site, size bizim sunduğumuzdan çok daha düşük fiyatlara enerji (Energy) kiraladığını iddia eder, ancak bunun yerine cüzdanınıza erişim sağlayan kötü niyetli bir izni imzalamanızı ister.
TRON dünyasına girerken güvende kalmak önemlidir, bu nedenle Enerji kiralamak için kullandığınız platformun meşru olduğundan emin olmak için iki kez kontrol edin. Coinlerinizi kaybetmeyeceğinize güveniyorsanız, varlıkları güvenle ödünç vermek için meşru piyasalar MEVCUTTUR." Güvenilir bir sağlayıcıdan güvenli bir şekilde TRON Enerjisi satın aldığınızda, aslında işleminiz için ihtiyacınız olan kaynakları kiralamak için bir ücret ödersiniz ve böylece bu kadar büyük miktarda TRX yakmak zorunda kalmazsınız.
İmzaladığınız işlem "approve" (onaylama) veya "update permission" (izin güncelleme) yerine "delegate" (temsilci atama) veya "transfer" işlemi olduğu sürece, bu mekanizma tamamen güvenli olmalıdır. Cüzdanınızın sizden neyi imzalamanızı istediğini okuyun. Eğer sadece Enerji kiralıyorsanız, asla özel anahtarınızı vermeniz veya tokenlarınız üzerinde harcama izni vermeniz gerekmemelidir.
İncelememiz gereken bir diğer konu ise TRON güvenliği ve çoklu imza (multi-signature) izinleridir. TRON, bir işlemi imzalamak için birden fazla anahtarın gerektiği isteğe bağlı hesap ilişkilerini destekler. Bu durum işletmeler için harikadır ancak bireysel kullanıcılar hesaplarının izin yapısını farkında olmadan değiştirirlerse bir tuzağa dönüşebilir.
Hackerlar bazen kullanıcıları hesap izinlerini "güncelleme" konusunda kandırır ve bu da kullanıcının kendi cüzdanına erişiminin engellenmesine neden olur. "Active" (Aktif) veya "Owner" (Sahip) izinlerini değiştirmenizi isteyen herhangi bir web sitesine karşı her zaman ÇOK şüpheci olmalısınız. Yaygın işlem türlerine ve kaynak yönetimi için güvenilir platformlara bağlı kalarak, bu süslü tuzaklara düşmeden TRON'un yüksek hızının tüm avantajlarından yararlanabilirsiniz.
Blokzincirin hızlı evreninde tek zırhınız bilgidir. İster uzun vadeli Bitcoin tutuyor olun ister her gün TRON ağında aktif olarak USDT işlemi yapıyor olun, temel kurallar hala geçerlidir: Kimseye güvenme; her şeyi doğrula; anahtarlarını çevrimdışı tut. Hackerların ve açıkların karanlık labirentinde güvenle yol alabilirsiniz — ancak sadece haritayı öğrenmek için zaman ayırdıysanız. Dijital sınırlarınızı güvence altına alarak ve ağların işleyişi hakkında bilgi edinerek, potansiyel bir kurban olmaktan çıkıp kendi kaderini kontrol eden bağımsız bir finansal varlığa dönüşürsünüz.
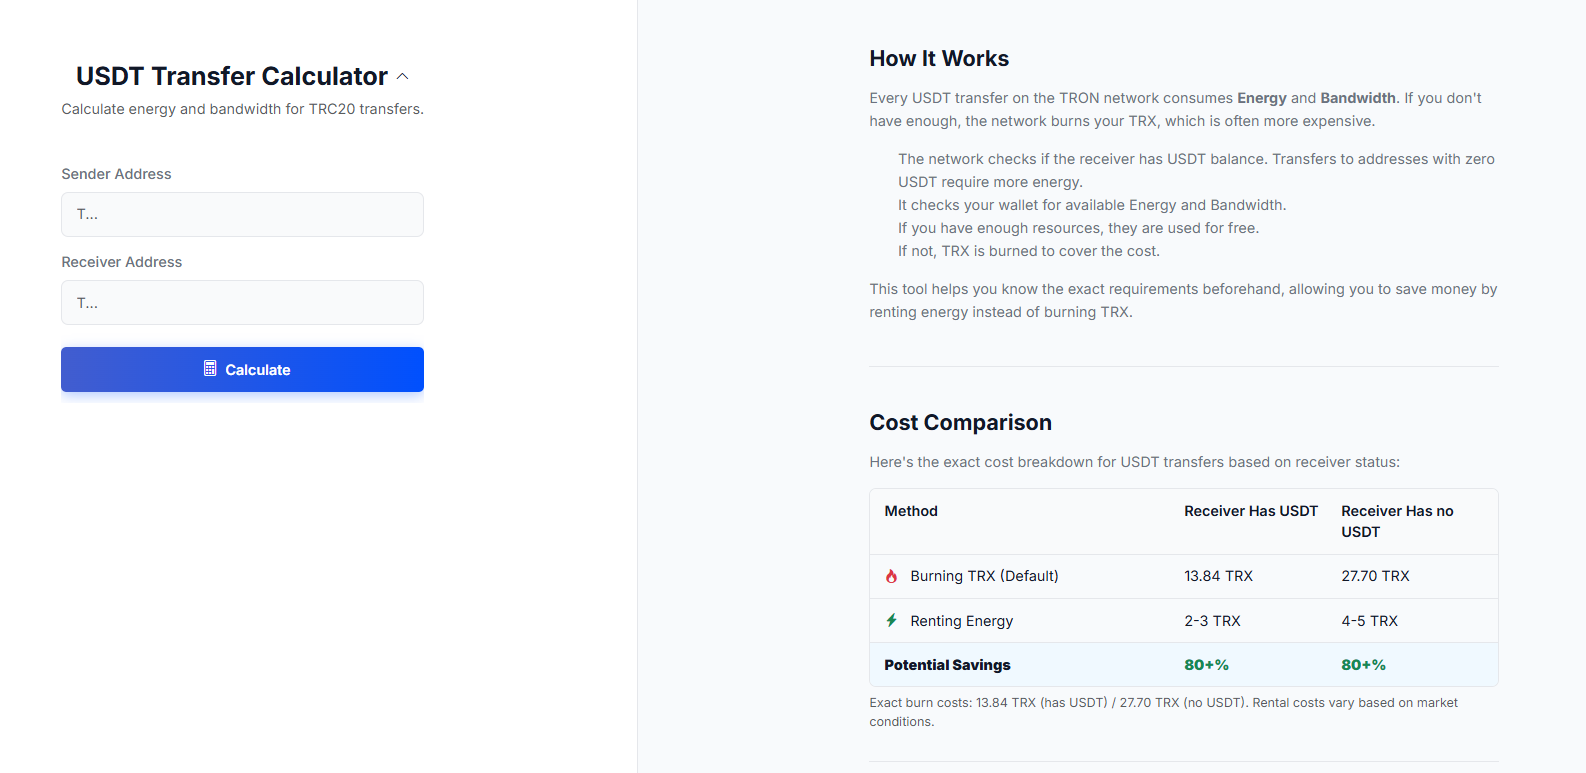
Sık kullanıcılar için güvenli ve verimli bir şekilde işlem yapmak esastır; bu, Tron ağını kullanırken işlem maliyetlerinin yönetimini de kapsar. Bu nedenle Netts gibi araçlar, kullanıcıların belirli transferleri için gereken tam Enerji ve Bant Genişliğini hesaplamalarına olanak tanıyan bir USDT Transfer Hesaplayıcısı içerir. Alıcının bakiye durumunu teyit ederek (boş bir cüzdana gönderim yapmak daha maliyetli olacaktır) ve tam olarak gereken kaynakları ölçerek, yatırımcılar beklenmedik TRX yakımlarının önüne geçebilir ve transferlerini hem güvenli hem de hesaplı hale getirebilirler.