راهنمای امنیت رمزارز - چگونه از ضرر و زیان جلوگیری کنیم
هکهای بزرگ نشان میدهند که حتی پلتفرمهای بزرگ نیز شکست میخورند — گذرواژهها، احراز هویت دو مرحلهای (2FA)، ذخیرهسازی سرد، بهروزرسانیها و هوشیاری، امنیت کاربران را بهتر حفظ میکنند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
دنیای ارزهای دیجیتال با موجی از هکها مواجه شده است که باعث نگرانی کاربران در سراسر جهان شده است. یکی از بدترین موارد در فوریه ۲۰۲۵ رخ داد، زمانی که بایبیت (Bybit)، یکی از بزرگترین صرافیهای ارز دیجیتال جهان، هدف یک هک عظیم قرار گرفت که طبق گزارشها توسط گروه لازاروس، وابسته به دولت کره شمالی، انجام شده بود. در این هک بیش از ۱.۵ میلیارد دلار اتریوم به سرقت رفت که به مجموع بیش از ۲.۴ میلیارد دلار ارز دیجیتال از دست رفته در قالب کوینها و توکنهای مختلف در همان بازه زمانی افزوده شد. هزاران نفر از کاربران این پلتفرم در آن زمان قربانی این رخنه امنیتی شدند که بار دیگر حفرهای عمیق در معماری امنیتی آن را برای هکرهایی که با سوءاستفاده از شکافهای موجود در سیستمهای احراز هویت به دسترسی غیرمجاز به آن وجوه دست یافته بودند، آشکار کرد. این اتفاق یادآور تلخی است که حتی سرویسهای بزرگ و معتبر نیز میتوانند از طریق حملات پیچیده آسیب ببینند و بر ضرورت رعایت بهترین شیوههای امنیتی برای جلوگیری از متضرر شدن افراد، صرفنظر از محل نگهداری داراییهایشان، تأکید میکند.
هک بایبیت بهویژه از این جهت نگرانکننده بود که نشان داد مهاجمان چگونه میتوانند با ترکیبی از مهندسی اجتماعی و راهکارهای فنی، لایههای متعدد امنیتی را دور بزنند. همچنین حسابهای کاربری وجود داشتند که احراز هویت دو مرحلهای آنها فعال بود و اطلاعات خود را از چنین هکهای سادهای مصون نگه داشته بودند، اما همچنان قربانی فروپاشی امنیت داخلی این پورتال شدند. این واقعه متأسفانه نشان میدهد که چرا تنوع بخشیدن به روشهای ذخیرهسازی و حفظ کنترل بر کلیدهای خصوصی همچنان در دنیای کریپتو بسیار حائز اهمیت است. همچنین این ماجرا دشواریهای بازیابی وجوه مسروقه را در دنیایی غیرمتمرکز (یعنی جایی که بانکی برای مراجعه وجود ندارد) برجسته کرد؛ دنیایی که در آن تراکنشها پس از نهایی شدن، کموبیش قطعی و غیرقابل بازگشت هستند.
حادثه سال ۲۰۲۵ بایبیت یک اتفاق گذرا و تکباره نبود.
تنها در نیمه اول سال، بیش از ۲.۴۷ میلیارد دلار در پی هکها و کلاهبرداریهای کریپتویی از دست رفته است که نشاندهنده افزایش ۳ درصدی نسبت به سال گذشته است. این آمارها خیرهکننده هستند، با این حال ریسکهای فزاینده در حوزه کریپتو و ضرورت پیروی همگان از بهترین شیوههای امنیتی را نشان میدهند. این موضوع هیچگاه به اندازه دنیای امروز صادق نبوده است؛ دنیایی که در آن حملات روزبهروز رایجتر و پیچیدهتر شدهاند و هر کاربر و پلتفرمی یک هدف بالقوه برای نفوذ محسوب میشود.هر کاربر، صرفنظر از میزان تجربه یا حجم سرمایهگذاریاش، باید اصول اولیه امنیتی را که برای محافظت از ارزهای دیجیتال به کار میروند، درک کند. جرایم حوزه ارزهای دیجیتال نشان میدهند که چگونه غیرمتمرکز بودن سیستمهای مالی میتواند به این معنا باشد که برخلاف حفاظت در برابر کلاهبرداریهای بانکی، مسئولیت نهایی خسارات بر عهده کاربران است و نه نهادها. بهطور مشخص، این وظیفه نهتنها مستلزم شناخت مجموعهای از تهدیدات بالقوه است، بلکه بر ضرورت بهکارگیری چندین فناوری و مفهوم دفاعی تأکید دارد که در ترکیب با یکدیگر، محافظت واقعی در برابر بردارهای حمله گوناگون را فراهم میکنند.
از آنجا که تراکنشها غیرقابل بازگشت هستند و داراییهای دیجیتال ماهیتی نیمهناشناس دارند و بهراحتی میتوانند به خارج از مرزها منتقل شوند، این حوزه به هدفی اصلی برای مجرمان سایبری تبدیل شده است. تهدیدات رایج عبارتند از: حملات فیشینگ که با جعل هویت یک طرف معتبر، کاربران را برای افشای اطلاعات محرمانه فریب میدهند؛ بدافزارها و جاسوسافزارهایی که برای کنترل از راه دور کامپیوترها یا دستگاهها و سرقت کلیدهای خصوصی برنامهریزی شدهاند؛ هک صرافیهای متمرکز که منجر به از دست رفتن دارایی کاربران میشود؛ و باگهای قرارداد هوشمند که با سوءاستفاده از نقصهای موجود در اپلیکیشنهای غیرمتمرکز، منجر به تخلیه وجوه میشوند. شناسایی زودهنگام این تهدیدات، پایه و اساس اقدامات متقابل کارآمد است.
راهکارهای کلیدی امنیتی برای همه
چندین تکنیک ساده اما مهم وجود دارد که هر کاربر باید برای ایجاد یک جای پای محکم در امنیت ارزهای دیجیتال از آنها استفاده کند.
گذرواژههای مناسب اولین خط دفاعی ما در برابر دسترسیهای غیرمجاز هستند. این گذرواژهها باید شامل ترکیبی از حروف بزرگ و کوچک، اعداد و کاراکترهای خاص باشند و نباید با اطلاعاتی که به راحتی قابل حدس زدن هستند، مانند تاریخ تولد یا کلمات رایج، ارتباطی داشته باشند. نرمافزارهای مدیریت گذرواژه میتوانند چنین گذرواژههای قویای را ایجاد و ذخیره کنند و شما را از زحمت به خاطر سپردن چندین گذرواژه دشوار رها کرده و تضمین کنند که هر حساب کاربری گذرواژه اختصاصی خود را دارد.احراز هویت دو مرحلهای (2FA) لایه دومی از امنیت را فراهم میکند که تضمین میکند حسابهای شما حتی در صورت لو رفتن گذرواژهها، محافظتشده باقی میمانند. احراز هویت دو مرحلهای مبتنی بر پیامک تا حدی محافظت ایجاد میکند، اما اپلیکیشنهای تایید هویت (Authenticator) به دلیل آسیبپذیری کمتر در برابر رهگیری و مهندسی اجتماعی، در اولویت هستند. کلیدهای امنیتی سختافزاری نهاییترین شکل 2FA هستند و یک توکن فیزیکی در اختیار شما قرار میدهند که قابل کپیبرداری یا رهگیری از راه دور نیست. کاربران باید 2FA را برای تمام حسابهای مرتبط با ارزهای دیجیتال، از جمله صرافیها، کیف پولها و هر پلتفرمی که دارایی در آن مدیریت میشود، فعال کنند.
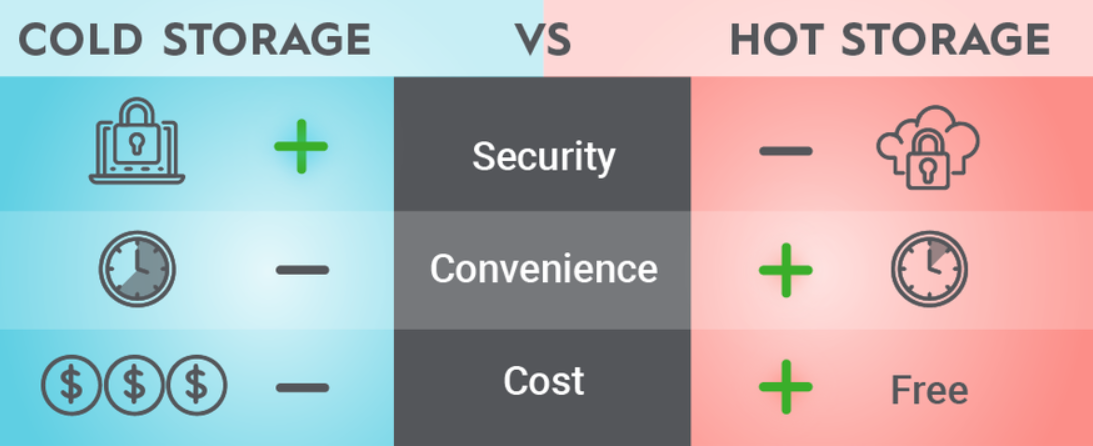
به طور کلی، امنیت کیف پول پایه و اساس محافظت از ارزهای دیجیتال است و کیف پولها از نظر سطح امنیت با یکدیگر تفاوت دارند. کیف پولهای گرم (Hot wallets) که به اینترنت متصل هستند، با وجود سهولت در تراکنشهای روزمره، کاربران را در معرض تهدیدات آنلاین قرار میدهند. کیف پولهای سرد (Cold wallets)، مانند کیف پولهای سختافزاری و کاغذی، کلیدهای خصوصی را به صورت آفلاین نگه میدارند و از این رو تقریباً به طور کامل در برابر حملات از راه دور ایمن هستند. این نیازهای کاربر است که تعیین میکند از کدام نوع کیف پول استفاده شود: ذخیرهسازی سرد برای داراییهای کلان و بلندمدت؛ و کیف پولهای گرم برای معاملاتی با دفعات بیشتر اما با سرمایه کمتر در دسترس، گزینهی مناسبی هستند.
بهروزرسانیهای مکرر نیز به این معناست که کاربران از جدیدترین وصلههای امنیتی و راهکارهای رفع آسیبپذیری بهرهمند میشوند. نه تنها کیف پولها، سیستمعاملها و مرورگرهای وب، بلکه هر نرمافزاری که به نحوی برای دسترسی به ارزهای دیجیتال استفاده میشود. مهاجمان اغلب از آسیبپذیریهای شناختهشده در نسخههای قدیمی نرمافزارها سوءاستفاده میکنند؛ به این معنی که بهروزرسانیهای مکرر روشی ساده اما موثر برای محافظت از خود است. در حالی که بهروزرسانیهای خودکار در صورت در دسترس بودن باید فعال شوند، بهتر است کاربران بهروزرسانیهای مهمترین اپلیکیشنهای خود را به صورت دستی نیز بررسی کنند.
پیشگیری از حملات فیشینگ مستلزم دقت مداوم به جزئیات و بیاعتمادی به ارتباطات ناخواسته است. امروزه تلاشهای پیچیدهتری برای فیشینگ وجود دارد که در آن ممکن است ایمیلی دریافت کنید که ظاهراً از سوی یک شرکت معتبر با برندینگ صحیح ارسال شده و از طریق یک فرم، اطلاعاتی را از شما درخواست میکند. برای حفظ امنیت، همیشه آدرسهای URL را دوباره چک کنید و به دنبال گواهیهای امنیتی باشید تا اعتبار یک سایت را تأیید کنید. به جای کلیک بر روی لینکهای موجود در ایمیل یا چت، از طریق لینکهای نشانهگذاریشده (بوکمارک) به سرویسها دسترسی پیدا کنید.
سایر راهکارهای امنیتی مبتنی بر شبکههای خصوصی مجازی (VPN) نیز در دسترس هستند که اتصال اینترنت کاربران را هنگام استفاده از سرویسهای ارز دیجیتال، بهویژه در شبکههای عمومی، رمزنگاری کرده و از شنود احتمالی توسط افراد غیرمجاز جلوگیری میکنند. کاربران همچنین باید مراقب باشند که اطلاعات شخصی حساس را در شبکههای اجتماعی منتشر نکنند، زیرا مهاجمان میتوانند از این اطلاعات برای طراحی ایمیلهای جعلی هدفمند استفاده کنند. با بررسی فعالیتهای حساب کاربری و واکنش سریع به تراکنشهای غیرعادی، میتوان از تبدیل شدن رخنههای کوچک به خسارات بزرگ جلوگیری کرد. تعیین محدودیتهای تراکنش و تأخیر در برداشت در حسابهای صرافی نیز میتواند برای محافظت بیشتر در برابر دسترسیهای غیرمجاز استفاده شود و به کاربران فرصتی برای شناسایی و واکنش به رخنههای احتمالی بدهد.
استراتژیهای امنیتی مختص کاربر
سرمایهگذاران خرد که مقدار متوسطی ارز دیجیتال دارند، به دنبال رویکردی میانه هستند؛ روشی که امن باشد اما بیش از حد پیچیده نباشد. کاربرانی با موجودی ارز دیجیتال بین ۱,۰۰۰ تا ۵۰,۰۰۰ دلار باید از کیف پولهای سختافزاری برای ذخیرهسازی و از کیف پولهای نرمافزاری معتبر برای مخارج روزمره استفاده کنند. این افراد باید بر یادگیری درباره کلاهبرداریهای رایجتر و تاکتیکهای فیشینگ تمرکز کنند، چرا که مهندسی اجتماعی اغلب تلاشهای خود را بر سرمایهگذاران خرد با دانش فنی کمتر متمرکز میکند.
معاملهگران فعال به دلیل تعاملات مکرر با صرافیها و نیاز به داشتن نقدینگی در دسترس برای فرصتهای معاملاتی، دغدغههای امنیتی بیشتری دارند. این کاربران همچنین باید مرز مشخصی بین سرمایه معاملاتی و داراییهای بلندمدت خود، با استفاده از کیف پولهای متفاوت و شاید حتی صرافیهای مختلف، قائل شوند. کیف پولهای چندامضایی میتوانند لایه امنیتی اضافی برای حسابهای معاملاتی بزرگ فراهم کنند، زیرا برای اجرای انتقالهای بزرگ به چندین تاییدیه نیاز دارند. معاملهگران فعال بهویژه باید سوابق دقیقی از معاملات خود نگه دارند و تنظیمات امنیتی خود را مرتباً بهروزرسانی کنند، چرا که دنیای پرشتاب معاملات میتواند منجر به برخی سهلانگاریها شود.
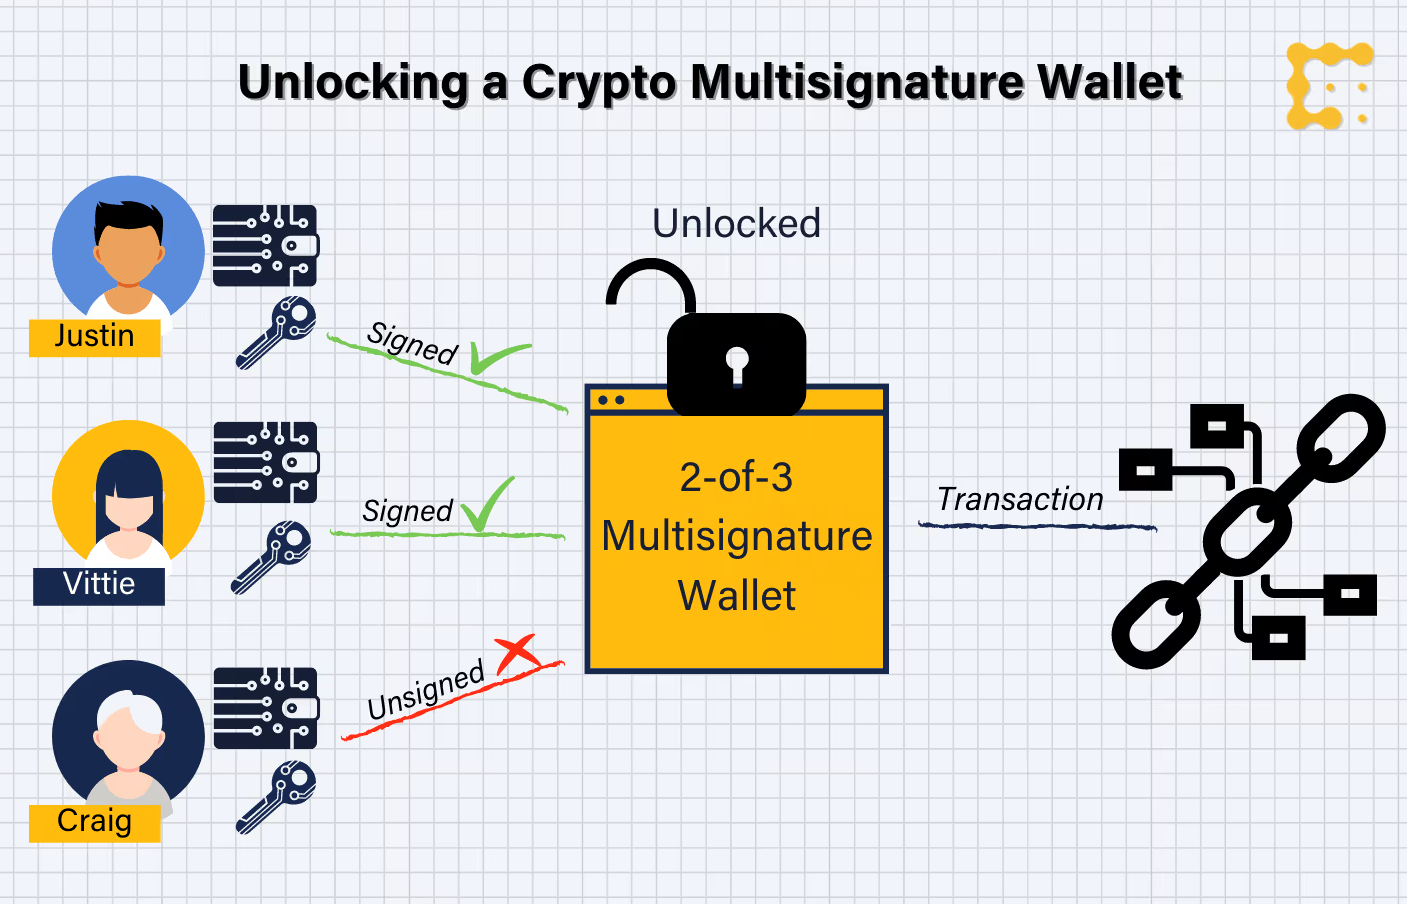
سرمایهگذاران نهادی و شرکتهایی با ذخایر بزرگ ارز دیجیتال به راهکارهای امنیتی در سطح سازمانی نیاز دارند که فراتر از رفتارهای کاربران فردی است. برای چنین کاربرانی، کیف پولهای چندامضایی به امری ضروری بدل میشوند، زیرا چندین طرف مجاز باید تراکنش را تایید و تصدیق کنند تا از ایجاد «نقطه شکست واحد» جلوگیری شود. ارزیابیهای امنیتی منظم توسط کارشناسان شخص ثالث به شناسایی حفرهها پیش از وقوع رخنه کمک میکند و شرکتهای برتر، پوشش بیمه مالی در برابر دعاوی حقوقی مرتبط با هک خواهند داشت.
این شرکتها همچنین باید کنترلهای دسترسی سختگیرانه، برنامههای آموزشی برای کارکنان و روشهای پاسخگویی به حوادث را ایجاد کنند تا بهطور مؤثر با نقضهای امنیتی مقابله نمایند.
توسعهدهندگان ارزهای دیجیتال و کاربران حرفهای که با اپلیکیشنهای رمزارزی کار میکنند، در زمینه امنیت دغدغههای بیشتری دارند، چرا که این موضوع با محیط توسعه یا کد آنها در ارتباط است. برای این کاربران توصیه میشود که در حوزه ارزهای دیجیتال، بر روی سختافزار و شبکه اختصاصی فعالیت کنند تا کار آنها بر دستگاههای شخصی یا دستههای کلید تأثیری نگذارد. کدنویسی امن و اصولی، بازبینیهای منظم کد و مدیریت مسئولانه کلیدهای خصوصی و اعتبارنامههای API، کلید اصلی برای جلوگیری از مشکلات امنیتی توسعهمحور است. علاوه بر این، توسعهدهندگان باید جدیدترین باگهای امنیتی در پروتکلهای ارز دیجیتال را رصد کرده و تدابیر دفاعی مناسب را در اپلیکیشنهای خود به کار گیرند.
چرا آموزش مداوم امنیتی ضروری است
امنیت ارزهای دیجیتال به سرعت در حال تغییر است و با ابداع حملات پیشرفتهتر توسط مهاجمان، تهدیدهای جدیدی بهطور مداوم ظاهر میشوند. کاربران باید برای آموزش مداوم در مورد بهترین شیوههای امنیتی تلاش کنند و در مورد بردارهای حمله و تدابیر دفاعی نوظهور بهروز بمانند. این آموزش شامل درک جنبههای فنیِ بهترین روشهای ایمنسازی رمزارزها، شناسایی تلاشهای مهندسی اجتماعی و آگاهی از آخرین ابزارها و روشهای امنیتی خواهد بود. در انجمنهای رمزارزی فعال شوید و پژوهشگران امنیتی معتبر را دنبال کنید. این کار میتواند اطلاعات دستاولی درباره تهدیدات نوظهور و راهکارهایی برای محافظت بهتر از داراییهایتان در اختیار شما قرار دهد.
شناخت نحوه عملکرد این فناوری به کاربران اجازه میدهد تا از اقدامات احتیاطی امنیتی مطلع شده و نقاط ضعف احتمالی را استنتاج کنند. کاربران لزوماً نباید به نوابغ فنی تبدیل شوند، اما آشنایی اولیه با فناوری زیرساختی و نحوه عملکرد آن میتواند کمک شایانی به ارتقای امنیت کلی کند.
این دانش به کاربران اجازه میدهد تا ادعاهای امنیتی را به صورت نقادانه ارزیابی کنند تا فریب کلاهبرداریهایی را که یا امنیتی فراتر از منطق و یا سودهای نجومی ارائه میدهند، نخورند.ارزیابیها و بهروزرسانیهای امنیتی مستمر به حفظ حفاظت در حین تکامل مهاجمان کمک میکند. علاوه بر موارد فوق، کاربران باید به صورت دورهای شیوههای امنیتی خود را بررسی کنند - بهویژه پیگیری تغییرات رمز عبور و محافظت از کیف پول و سنجش اثربخشی اقدامات حفاظتی خود. این بازبینی مستلزم آزمایش ابزارها و رویههای امنیتی جدیدی است که حفاظتی برتر نسبت به اقدامات موجود ارائه میدهند. ارزیابیهای امنیتی مستمر، نقاط ضعف احتمالی را پیش از آنکه عوامل مخرب بتوانند از آنها سوءاستفاده کنند، شناسایی میکنند.
ایجاد ذهنیت امنیتمحور
یک ذهنیت امنیتمحور باید برای هر تعامل با خدمات رمزارز ایجاد شود، جایی که هر مورد جزئی یک دروازه بالقوه است و باید بررسی شود. این نگرش شامل مشکوک بودن به ارتباطات، اعتبارسنجی واقعی بودن وبسایتها و اپلیکیشنها، و داشتن سطح مناسبی از تردید نسبت به پیشنهادهایی است که بیش از حد خوب به نظر میرسند که واقعی باشند. کاربران باید فرآیندهای شفافی را برای احراز مشروعیت خدمات رمزارز ایجاد کنند و هرگز سعی نکنند این فرآیندها را دور بزنند، حتی زمانی که با محدودیت زمانی مواجه هستند یا در پاسخ به فرصتهای جذاب.
این فرهنگ امنیتمحور همچنین شامل آمادگی برای سناریوهای بالقوه پیش از وقوع آنهاست. کاربران کیف پول باید نسخههای پشتیبان اطلاعات کیف پول را در مکانی امن نگهداری کنند و اطمینان حاصل کنند که رویهها و تمرینات کافی برای پاسخگویی به سوالات امنیتی، رسیدگی به مسائل مربوط به میزبانی و بازیابی از انواع خاصی از حوادث امنیتی دارند. چنین آمادگی میتواند تأثیر رخنهها را به شدت کاهش داده و بازیابی از آنها را تسریع بخشد.
ایجاد یک طرح امنیتی یکپارچه که به تمام جنبههای استفاده از رمزارز میپردازد، کمک میکند تا اطمینان حاصل شود که هیچ فاکتور امنیتی حیاتی فراموش نشده است.
این رویکرد باید شامل فرآیندهای دقیق و مختص به هر تراکنش برای نحوه رسیدگی به تراکنشهای مختلف، رویههایی برای تعیین خدمات و برنامههای کاربردی جدید مورد استفاده در پیادهسازیهای تجاری و جریانهای فرآیندی، و دستورالعملهایی در مورد نحوه مدیریت مسائل امنیتی باشد. تحلیل منظم و بازنگری در طرح امنیتی، آن را همگام با تغییرات در نحوه استفاده کاربر از رمزارزها، معتبر نگه میدارد.دغدغههای امنیتی پیشرفتهتر و برخی تهدیدات نوظهور
دنیای ارزهای دیجیتال چارهای جز سازگاری ندارد و با تکامل مداوم این سیستم، چالشهای امنیتی جدیدی پدید میآیند که به سطح بالاتری از حفاظت نیاز دارند. رایانش کوانتومی نیز تهدیدی بالقوه برای الگوریتمهای رمزنگاری موجود محسوب میشود و برای کاربران نهایی حائز اهمیت است که پیشرفتهای حوزه رمزنگاری پساکوانتومی را دنبال کنند. رایانههای کوانتومی که قادر به شکستن رمزنگاری کلید عمومی امروزی باشند هنوز ساخته نشدهاند، اما صنعت ارزهای دیجیتال از هماکنون کار بر روی الگوریتمهای مقاوم در برابر کوانتوم را آغاز کرده است تا برای زمان وقوع آن آماده باشد.
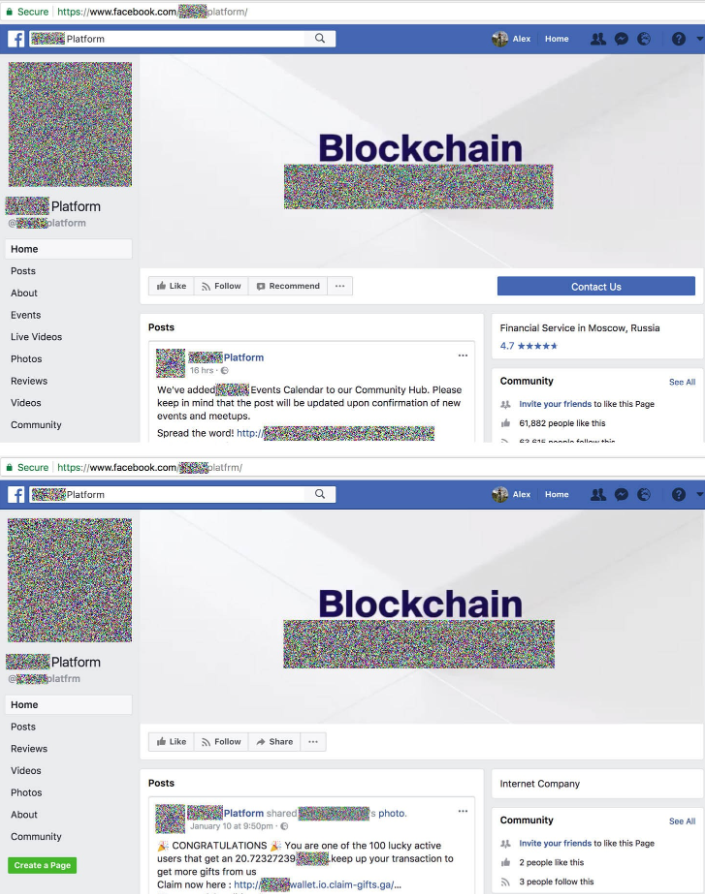
حملات مهندسی اجتماعی نیز در حال پیشرفتهتر شدن هستند؛ بهطوری که مهاجمان با بهرهگیری از فناوری دیپفیک (جعل عمیق) و محتوای تولید شده توسط هوش مصنوعی، هویت افراد یا برندهای آشنا را به شکلی بسیار واقعگرایانه جعل میکنند. افراد همچنان باید در تایید هویت کسانی که به دنبال اطلاعات حساس یا تبادلات ارزی هستند، هوشیار باشند، حتی اگر تصور کنند که این درخواست از سوی فردی است که میشناسند. اعتبارسنجی چندمرحلهای، از جمله تایید درخواستها از طریق یک کانال ارتباطی متفاوت، میتواند به محافظت در برابر این حملات پیشرفته مهندسی اجتماعی کمک کند.
ظهور برنامههای کاربردی امور مالی غیرمتمرکز (DeFi) دغدغه امنیتی جدیدی را اضافه کرده است: سایتهای دیفای مکرراً نیازمند اقداماتی از سوی کاربرانی هستند که با قراردادهای هوشمند تعامل دارند؛ قراردادهایی که ممکن است دارای نقص یا آسیبپذیری باشند.
در هر پلتفرم دیفای (DeFi)، کاربران باید پیش از واریز وجه، تحقیقات لازم را شخصاً انجام دهند و به دنبال حسابرسیهای امنیتی، نظرات جامعه و سوابق پلتفرم باشند. ریسکهای مربوط به کشت سود (yield farming)، تأمین نقدینگی و بهطور کلی فعالیتهای دیفای، ملاحظات حیاتی هنگام تصمیمگیری برای مشارکت در این پروتکلها هستند.با افزایش تعداد کاربرانی که از طریق تلفنهای هوشمند و تبلتها به خدمات کریپتو متصل میشوند، نیاز به امنیت موبایل شتاب بیشتری گرفته است. بدافزارها بهویژه برای اپلیکیشنهای غیررسمی در دستگاههای تلفن همراه یک مشکل جدی محسوب میشوند. مصرفکنندگان باید اپلیکیشنهای ارز دیجیتال را فقط از فروشگاههای رسمی اپلیکیشن دانلود کرده و پیش از دانلود، توسعهدهنده اپلیکیشن را تأیید اعتبار کنند. بهروزرسانیهای امنیتی مکرر برای اپلیکیشنها و سیستمهای موبایل، کلید حفظ امنیت دستگاهها هستند.
امنیت تراکنش
در بخش تراکنشهای ارز دیجیتال، ما راهکارهایی را به کاربران ارائه میدهیم که هنگام فعالیت در پلتفرمهایی مانند ترون، هم از نظر امنیت و هم از نظر قیمت بهینه هستند. این سیستم اجاره انرژی به کاربران اجازه میدهد تا بدون استیکینگ یا فریز کردن داراییها، تا پنج برابر در هزینههای تراکنش (به TRX) صرفهجویی کنند و در عین حال کنترل کامل و بدون نیاز به مجوز بر داراییهای خود داشته باشند.
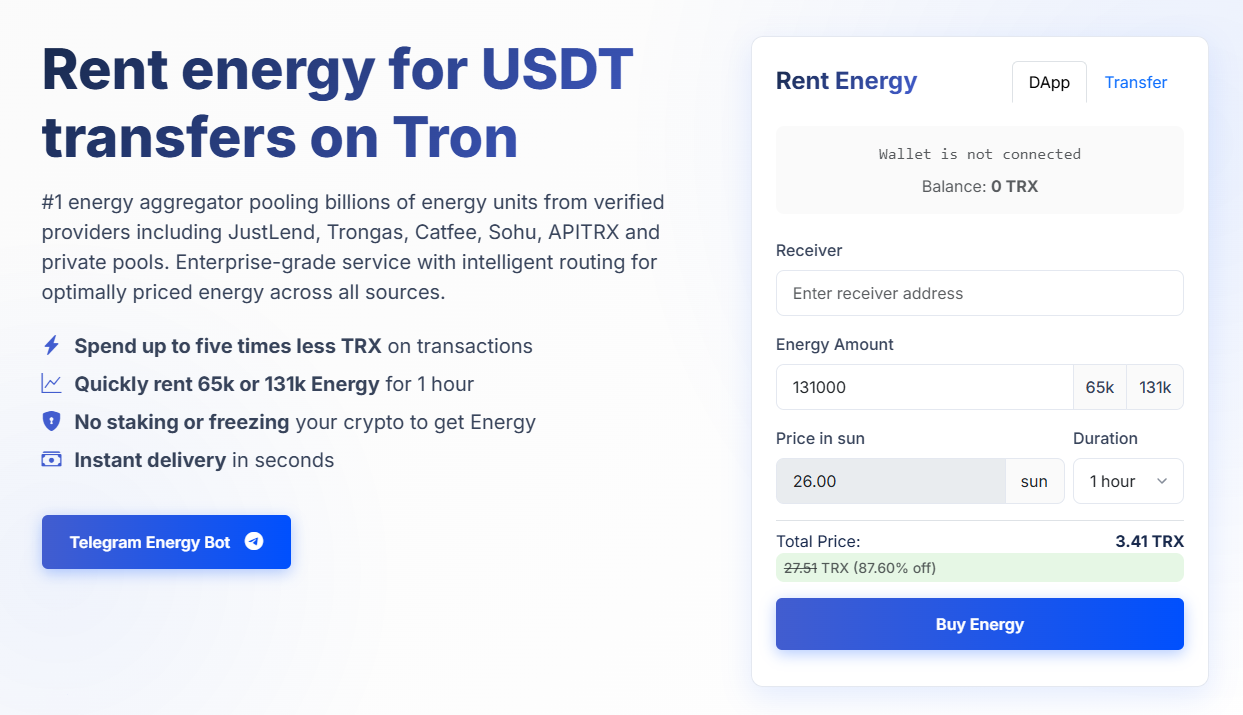
به لطف سرویس اجاره انرژی ترونِ Netts، کاربران ما از تخفیفهای گسترده در کنار امنیت در سطح سازمانی بهرهمند میشوند. ماهیت غیرامانی (non-custody) این پلتفرم به کاربران اجازه میدهد تا در طول فرآیند اجاره انرژی همچنان کنترل کامل بر کلیدهای خصوصی خود داشته باشند؛ این امر ضمن دستیابی به بهینهسازی تراکنش، اکثر آسیبپذیریهای امنیتی را که منجر به مشکلات حیاتی میشوند، از بین میبرد.