Kripto Güvenlik Rehberi - Kayıplar Nasıl Önlenir
Büyük çaplı hack saldırıları, dev platformların bile başarısız olabileceğini gösteriyor — parolalar, 2FA, soğuk depolama, güncellemeler ve şüphecilik kullanıcıları daha güvende tutar.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Kripto para dünyası, dünya genelindeki kullanıcılar arasında büyük bir hayal kırıklığına yol açan bir hack dalgasına maruz kaldı. En kötü örneklerden biri, dünyanın en büyük kripto para borsalarından biri olan Bybit'in, bildirilenlere göre Kuzey Kore devlet destekli Lazarus Grubu tarafından gerçekleştirilen devasa bir hack saldırısının hedefi olduğu Şubat 2025'te yaşandı. Bu saldırıda 1,5 milyar dolardan fazla değerde Ethereum çalındı ve bu miktar, aynı dönemde farklı coin ve tokenlarda kaybedilen toplam 2,4 milyar doların üzerindeki kripto para miktarına eklendi. O dönemde platformun binlerce kullanıcısı bu ihlalin kurbanı oldu; bu durum, kimlik doğrulama sistemlerindeki açıkları suistimal ederek bu fonlara yetkisiz erişim sağlayan bilgisayar korsanları için güvenlik mimarisindeki devasa bir boşluğu bir kez daha gözler önüne serdi. Bu olay, büyük ve köklü servislerin bile sofistike saldırılarla ele geçirilebileceğine dair üzücü bir hatırlatma işlevi görüyor ve varlıklarını nerede tutarlarsa tutsunlar insanların etkilenmesini önlemek için en iyi güvenlik uygulamalarına duyulan ihtiyacı pekiştiriyor.
Bybit hack saldırısı, saldırganların sosyal mühendislik ve teknik geçici çözümlerin bir kombinasyonu yoluyla çoklu güvenlik katmanlarını nasıl atlatabileceğini göstermesi bakımından özellikle endişe vericiydi. İki faktörlü kimlik doğrulaması açık olan ve bilgilerini bu tür basit saldırılardan koruyan kullanıcı hesapları da vardı, ancak bunlar yine de portalın dahili güvenlik çöküşünün kurbanı oldular. Bu hadise maalesef, kripto dünyasında depolama yöntemlerini çeşitlendirmenin ve kendi özel anahtarlarınızı kontrol etmeye devam etmenin neden hala bu kadar önemli olduğunu gösteriyor. Ayrıca bu olay, işlemler bir kez kesinleştiğinde aşağı yukarı nihai olduğu ve başvurulacak bir bankanın bulunmadığı merkeziyetsiz (yani başvurulacak bir bankanın olmadığı) bir dünyada, çalınan fonların geri alınmasının zorluklarına ışık tuttu.
2025 Bybit olayı münferit bir vaka değildi.
Sadece yılın ilk yarısında, kripto hacklemeleri ve dolandırıcılıkları nedeniyle 2,47 milyar dolardan fazla kayıp yaşandı; bu, geçen yıla göre %3'lük bir artış anlamına geliyor. Bunlar dudak uçuklatan istatistikler olsa da, kripto dünyasındaki artan riskleri ve herkesin güvenlik için en iyi uygulamaları takip etmesi gerektiğini açıkça ortaya koyuyor. Saldırıların giderek daha yaygın ve karmaşık hale geldiği, her kullanıcının ve platformun potansiyel bir ihlal hedefi olduğu günümüz dünyasında bu durum hiç bu kadar geçerli olmamıştı.Ne kadar deneyimli olursa olsun veya yatırımı ne kadar büyük olursa olsun, her kullanıcının kripto paralarını korumak için kullanılan temel güvenlik ilkelerini anlaması gerekir. Kripto para suçları, finansal sistemlerin merkeziyetsizleşmesinin, banka dolandırıcılığı korumasında olduğu gibi kurumlar yerine kayıpların nihai sorumluluğunun kullanıcılar tarafından üstlenilmesi anlamına gelebileceğini göstermektedir. Özellikle bu görev, yalnızca bir dizi potansiyel tehdit hakkında bilgi sahibi olmayı değil, aynı zamanda bir araya geldiklerinde çeşitli saldırı vektörlerine karşı gerçek bir koruma sağlayacak birden fazla savunma teknolojisi ve kavramını uygulamaya koyma gerekliliğini de beraberinde getirir.
İşlemlerin geri alınamaması ve kripto para fonlarının takma adlı (psödonim) olup sınır ötesine kolayca transfer edilebilmesi nedeniyle, bu alan siber suçlular için birincil hedef haline gelmiştir. Tipik tehditler arasında; kullanıcıları saygın bir taraf gibi görünerek gizli bilgileri ifşa etmeye ikna eden oltalama (phishing) saldırıları, bilgisayarları veya cihazları uzaktan kontrol etmek ve özel anahtarları çalmak için programlanmış kötü amaçlı yazılımlar ve casus yazılımlar, kullanıcı fonlarının kaybıyla sonuçlanan merkezi borsa hacklemeleri ve merkeziyetsiz uygulamalardaki kusurları suistimal ederek varlıkların boşaltılmasına yol açan akıllı sözleşme hataları yer almaktadır. Bu tehditlerin erken tespiti, etkili karşı önlemlerin temelini oluşturur.
Herkes İçin Temel Güvenlik Uygulamaları
Kripto para güvenliğinde sağlam bir temel oluşturmak için her kullanıcı tarafından birkaç basit ama önemli teknik kullanılmalıdır. Güçlü şifreler, yetkisiz erişime karşı ilk savunma hattımızdır. Bu tür şifreler; doğum günleri veya yaygın kelimeler gibi kolayca tahmin edilebilecek bilgilerle ilgili olmamalı, büyük ve küçük harf, rakam ve özel karakterlerin bir karışımını içermelidir. Şifre yöneticileri, bu tür güçlü şifreler oluşturup saklayabilir; bu da sizi birden fazla güçlü şifreyi hatırlama zahmetinden kurtarır ve her hesabın kendine ait bir şifresi olmasını garanti eder.
İki Faktörlü Kimlik Doğrulama (2FA), şifreleriniz ele geçirilse bile hesaplarınızın korunmasını sağlayan ikinci bir güvenlik katmanı sunar. SMS tabanlı 2FA bir miktar koruma sağlasa da, doğrulama uygulamaları müdahaleye ve sosyal mühendisliğe karşı daha az duyarlı oldukları için tercih edilmelidir. Donanım güvenlik anahtarları, başka bir yerden kopyalanamayan veya ele geçirilemeyen fiziksel bir belirteç sunarak 2FA'nın en üst düzey formunu teşkil eder. Kullanıcılar; borsalar, cüzdanlar veya varlıkların yönetildiği tüm platformlar dahil olmak üzere kripto parayla ilgili tüm hesapları için 2FA'yı etkinleştirmelidir.
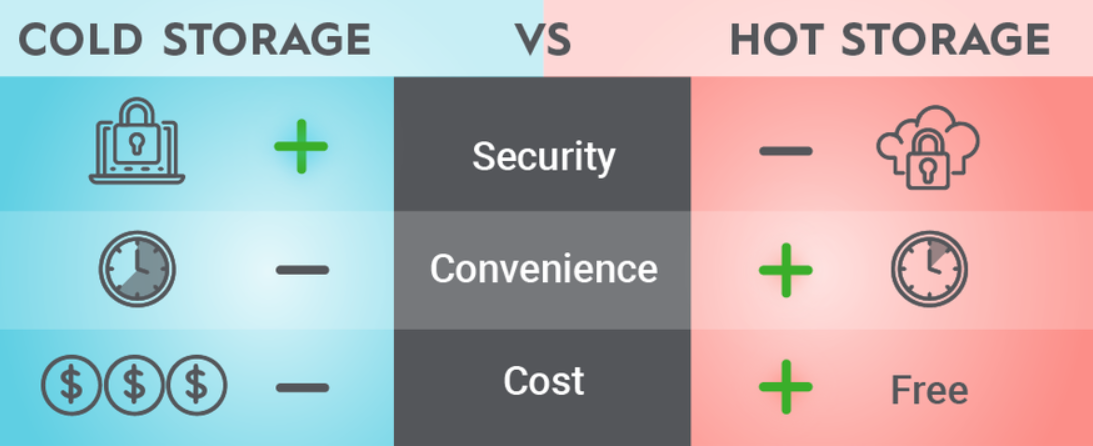
Genel olarak cüzdan güvenliği, kripto para korumasının temelidir ve cüzdanlar güvenlik seviyelerine göre farklılık gösterir. İnternete bağlı olan sıcak cüzdanlar, günlük işlemler için ne kadar kullanışlı olsa da kullanıcıları çevrimiçi tehditlere daha açık hale getirir. Donanım ve kağıt cüzdanlar gibi soğuk cüzdanlar ise özel anahtarları çevrimdışı tutarak uzaktan saldırılara karşı neredeyse tamamen güvenli kalır. Hangi cüzdan tipinin kullanılacağını kullanıcının ihtiyaçları belirlemelidir: Büyük ve uzun vadeli varlıklar için soğuk depolama; daha sık işlem yapan ancak elinde daha az sermaye bulunduranlar için ise sıcak cüzdanlar yeterince kullanışlıdır.
Sık yapılan güncellemeler, kullanıcıların en yeni güvenlik yamalarından ve güvenlik açığı çözümlerinden yararlanması anlamına da gelir. Sadece cüzdanlar, işletim sistemleri ve web tarayıcıları değil; kripto paralara erişmek için bir şekilde kullanılan her türlü yazılım söz konusudur. Saldırganlar genellikle yazılımların eski sürümlerindeki bilinen güvenlik açıklarından yararlanır; bu da sık güncellemelerin kendinizi korumak için basit ama etkili bir yol olduğu anlamına gelir. Varsa otomatik güncellemeler açık tutulmalıdır, ancak kullanıcıların en önemli uygulamalarındaki güncellemeleri manuel olarak kontrol etmeleri de faydalı olacaktır.
Kimlik avı (phishing) saldırılarını önlemek, detaylara sürekli dikkat etmeyi ve talep edilmemiş iletişimlere şüpheyle yaklaşmayı gerektiren bir süreçtir. Günümüzde, saygın bir şirketten gelmiş gibi görünen, doğru markalamaya sahip ve bir form aracılığıyla bilgi talep eden daha sofistike kimlik avı girişimleri mevcuttur. Güvende kalmak için URL'leri her zaman iki kez kontrol edin ve bir sitenin güvenilirliğini doğrulamak için güvenlik sertifikalarına bakın. Hizmetlere e-posta veya sohbet bağlantılarına tıklamak yerine yer imlerine eklenmiş bağlantılar üzerinden erişin.
Kullanıcıların kripto para hizmetlerini kullanırken, özellikle halka açık ağlarda internet bağlantılarını şifreleyen ve potansiyel kötü niyetli kişilerin verileri dinlemesini engelleyen sanal özel ağlara (VPN) dayalı diğer güvenlik çözümleri de mevcuttur. Kullanıcılar ayrıca, saldırganların hedefli bir sahte e-posta oluşturmak için kullanabileceği hassas kişisel bilgileri sosyal medya sitelerinde paylaşmamaya özen göstermelidir. Hesap hareketlerinizi kontrol ederek ve olağandışı işlemlere anında müdahale ederek küçük ihlallerin büyük kayıplara dönüşmesi önlenebilir. Borsa hesaplarındaki işlem limitleri ve çekim gecikmeleri de yetkisiz erişime karşı ek koruma sağlamak için kullanılabilir; bu da kullanıcılara potansiyel ihlalleri fark etme ve bunlara tepki verme şansı tanır.
Kullanıcıya Özel Güvenlik Stratejileri
Orta düzeyde kripto paraya sahip küçük yatırımcılar, güvenli ancak aşırı karmaşık olmayan dengeli bir yaklaşım arayışındadır.
1.000$ ile 50.000$ arasında kripto para bakiyesi olan kullanıcılar, saklama için donanım cüzdanları, günlük harcamalar için ise saygın yazılım cüzdanları kullanmalıdır. Sosyal mühendislik çalışmaları genellikle teknik bilgisi daha az olan bireysel yatırımcılara odaklandığından, bu kişiler en yaygın dolandırıcılık ve oltalama (phishing) taktiklerini öğrenmeye odaklanmalıdır.
Aktif yatırımcılar, borsalarla sık etkileşim halinde olmaları ve alım satım fırsatları için hazırda fon bulundurma gerekliliği nedeniyle daha yüksek güvenlik endişelerine sahiptir. Bu kullanıcılar ayrıca, farklı cüzdanlar ve hatta belki de farklı borsalar kullanarak, ticari fonları ile uzun vadeli varlıkları arasında net bir ayrım yapmalıdır. Çoklu imzalı (multi-signature) cüzdanlar, büyük transferleri gerçekleştirmek için birden fazla onay gerektirdiklerinden, büyük ticari hesaplar için ekstra bir güvenlik katmanı sağlayabilirler. Hızlı ilerleyen ticaret dünyası bazı gözden kaçırmalara neden olabileceğinden, özellikle aktif yatırımcıların işlemlerinin kayıtlarını iyi tutmaları ve güvenlik ayarlarını sık sık güncellemeleri gerekir.
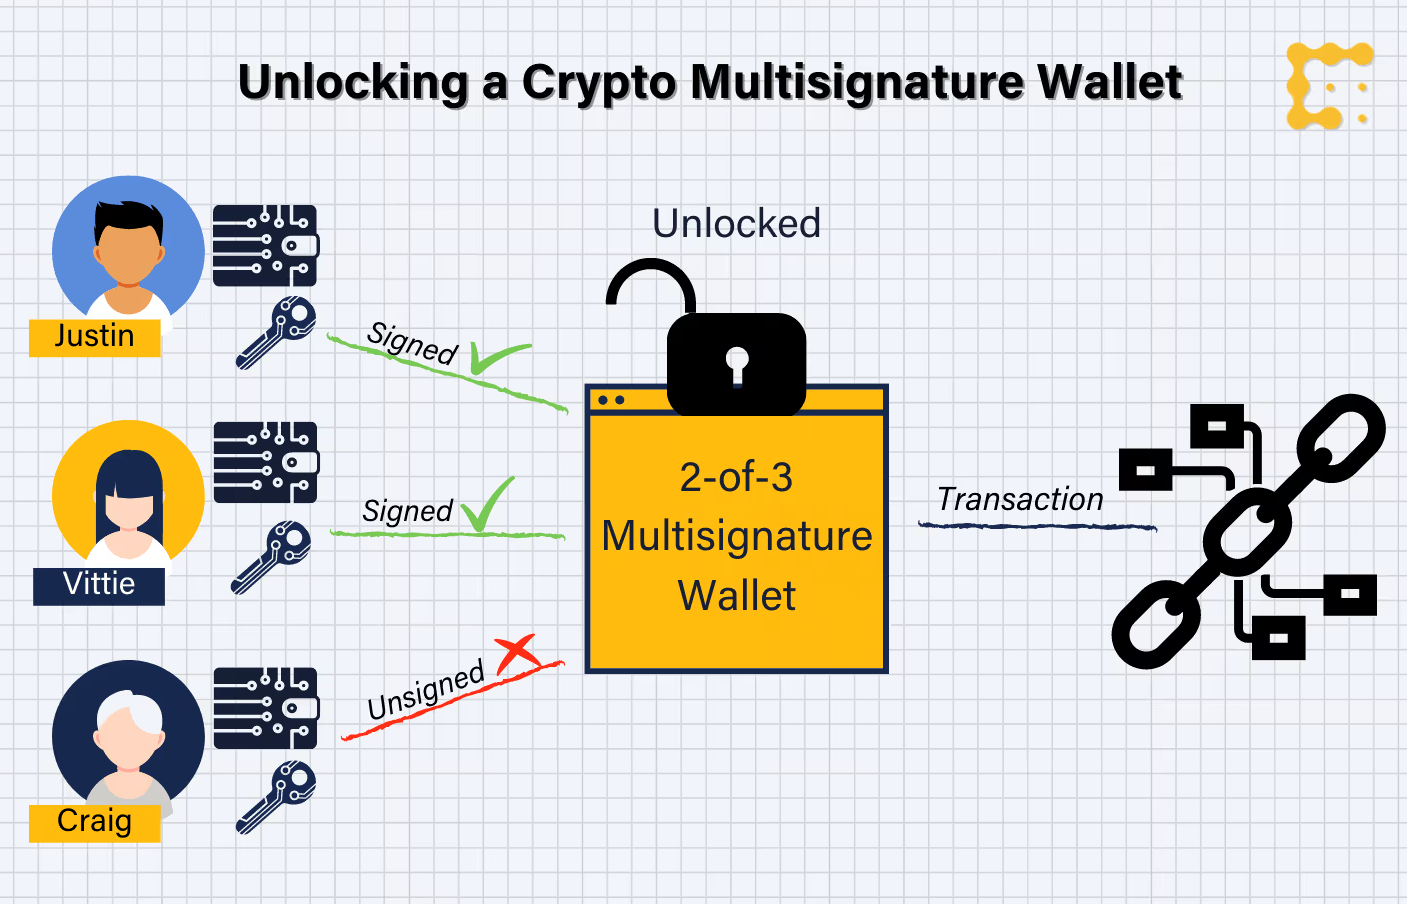
Kurumsal yatırımcılar ve büyük kripto para rezervlerine sahip şirketler, bireysel kullanıcı davranışlarının ötesinde kurumsal düzeyde güvenlik çözümlerine ihtiyaç duyarlar. Bu tür kullanıcılar için, tek bir hata noktasından (single point of failure) kaçınmak amacıyla birden fazla yetkili tarafın işlemi onaylaması ve doğrulaması gerektiğinden, çoklu imzalı cüzdanlar vazgeçilmez hale gelir. Üçüncü taraf uzmanlar tarafından yapılan düzenli güvenlik değerlendirmeleri, açıkların ihlale dönüşmeden önce bulunmasına yardımcı olur ve en iyi şirketler, siber saldırı kaynaklı davalara karşı finansal sigortaya sahip olacaktır.
Bu şirketler ayrıca, güvenlik ihlalleriyle etkili bir şekilde başa çıkmak için katı erişim kontrolleri, çalışan eğitim programları ve olay müdahale yöntemleri oluşturmalıdır.Bir kripto para uygulamasıyla çalışan kripto para geliştiricileri ve ileri düzey kullanıcılar, konu geliştirme ortamları veya kodları olduğunda güvenlik konusunda daha fazla endişeye sahiptir. Bu kullanıcılar için, çalışmalarının kişisel cihazlarını veya anahtar setlerini etkilememesi adına, kripto paralar söz konusu olduğunda özel donanım ve ağ üzerinde geliştirme yapmaları önerilir. İyi ve güvenli kodlama, düzenli kod incelemeleri ile özel anahtarların ve API kimlik bilgilerinin sorumlu bir şekilde yönetilmesi, geliştirici odaklı güvenlik sorunlarından kaçınmanın anahtarıdır. Ek olarak geliştiriciler, kripto para protokollerindeki en yeni güvenlik açıklarını takip etmeli ve uygulamalarında uygun savunma mekanizmaları kullanmalıdır.
Sürekli Güvenlik Eğitiminin Gerekliliği
Kripto para güvenliği hızla değişiyor ve saldırganlar daha gelişmiş yöntemler buldukça sürekli yeni tehditler ortaya çıkıyor. Kullanıcıların, güvenlikle ilgili en iyi uygulamalar konusunda sürekli eğitim için çaba göstermeleri ve yeni ortaya çıkan saldırı vektörleri ile savunma yöntemleri hakkında güncel kalmaları gerekir. Bu eğitim; kripto varlıklarınızı en iyi nasıl güvence altına alacağınıza dair teknik yönlerin anlaşılmasını, sosyal mühendislik girişimlerinin tespit edilmesini ve en son güvenlik araçları ile uygulamalarının neler olduğunu kapsayacaktır. Kripto topluluklarına dahil olun ve saygın güvenlik araştırmacılarını takip edin. Bu, ortaya çıkan tehditler ve varlıklarınızı daha iyi korumanızı sağlayacak yöntemler hakkında birinci elden bilgi sağlayabilir.
Teknolojinin nasıl çalıştığını bilmek, kullanıcıların güvenlik önlemlerinden haberdar olmalarını ve olası zayıf noktaları öngörebilmelerini sağlar. Kullanıcıların mutlaka teknik dehalar olmaları gerekmez, ancak temel teknolojiye ve işleyişine dair temel bir aşinalık, genel güvenliği artırmada büyük fayda sağlayabilir.
Bu bilgi, kullanıcıların güvenlik iddialarını eleştirel bir şekilde değerlendirmesine olanak tanır; böylece mantık dışı güvenlik vaatleri veya fahiş getiriler sunan dolandırıcılıkların tuzağına düşmezler.Süregelen güvenlik değerlendirmeleri ve güncellemeler, saldırganlar geliştikçe korumanın sürdürülmesine yardımcı olur. Yukarıdakilere ek olarak, kullanıcılar güvenlik uygulamalarını periyodik olarak gözden geçirmelidir; özellikle şifre değişikliklerini ve cüzdan korumasını takip etmeli ve koruyucu önlemlerinin etkinliğini ölçmelidirler. Bu inceleme, mevcut önlemlere kıyasla daha üstün koruma sağlayan yeni güvenlik araçlarının ve prosedürlerinin test edilmesini içermelidir. Süregelen güvenlik değerlendirmeleri, kötü niyetli kişiler bunlardan faydalanmadan önce olası açıkları tespit eder.
Önce Güvenlik Odaklı Bir Zihniyet Oluşturmak
Kripto para hizmetleriyle olan her etkileşimde, her bir unsurun potansiyel bir giriş noktası olduğu ve kontrol edilmesi gerektiği "önce güvenlik" odaklı bir zihniyet benimsenmelidir. Bu tutum; iletişimlerden şüphe duymayı, web sitelerinin ve uygulamaların gerçekliğini doğrulamayı ve gerçek olamayacak kadar iyi görünen tekliflere karşı makul düzeyde bir şüphecilik sergilemeyi içerir. Kullanıcılar, kripto para hizmetlerinin meşru olup olmadığını belirlemek için net süreçler geliştirmeli ve kısıtlı zamanlarda veya cazip fırsatlarla karşılaştıklarında bile bu süreçleri asla devre dışı bırakmaya çalışmamalıdır.
Bu "önce güvenlik" kültürü, potansiyel senaryolara gerçekleşmeden önce hazırlanmayı da kapsar. Cüzdan kullanıcıları, cüzdan bilgilerinin yedeklerini güvenli bir yerde saklamalı; güvenlik sorularını yanıtlama, barındırma ile ilgili sorunlarla başa çıkma ve belirli güvenlik olaylarından sonra kurtarma işlemleri için yeterli prosedürlere ve pratiğe sahip olduklarından emin olmalıdır. Bu tür bir hazırlıklı olma durumu, ihlallerin etkisini büyük ölçüde azaltabilir ve bunlardan kurtulma sürecini hızlandırabilir.
Kripto kullanımının tüm yönlerini ele alan entegre bir güvenlik planının oluşturulması, hiçbir kritik güvenlik faktörünün unutulmamasını sağlamaya yardımcı olacaktır.
Bu yaklaşım; farklı işlemlerin nasıl ele alınacağına dair ayrıntılı ve işleme özel süreçleri, iş uygulamalarında ve süreç akışlarında kullanılan yeni hizmet ve uygulamaların belirlenmesine yönelik prosedürleri ve güvenlik sorunlarının nasıl yönetileceğine dair talimatları içermelidir. Güvenlik planının düzenli olarak analiz edilmesi ve yeniden planlanması, kullanıcının kripto kullanımı değiştikçe planın geçerliliğini korumasını sağlayacaktır.Daha Gelişmiş Güvenlik Endişeleri ve Bazı Yeni Tehditler
Kripto para dünyasının uyum sağlamaktan başka seçeneği yoktur ve sistemdeki sürekli evrim, daha yüksek düzeyde koruma gerektiren yeni güvenlik zorluklarını da beraberinde getirmektedir. Kuantum bilişim de mevcut kriptografi algoritmaları için potansiyel bir tehdittir ve son kullanıcıların kuantum sonrası kriptografi alanındaki gelişmeleri takip etmesi önemlidir. Günümüzün açık anahtarlı şifrelemesini alt edebilecek kuantum bilgisayarlar henüz inşa edilmemiştir, ancak kripto para endüstrisi bu durum gerçekleştiğinde hazır olmak için kuantuma dayanıklı algoritmalar üzerinde çalışmaya çoktan başlamıştır.
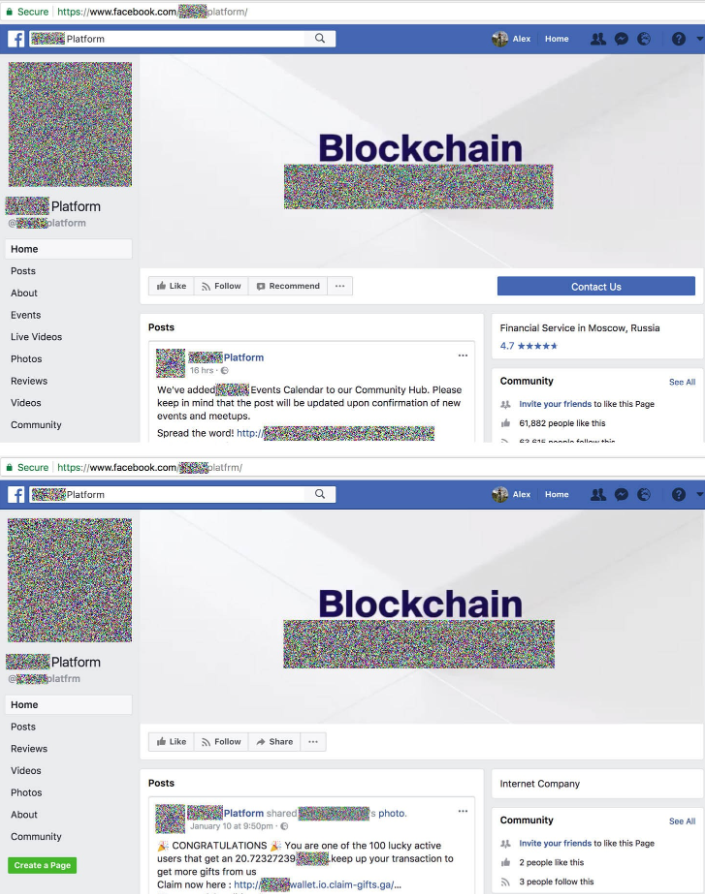
Sosyal mühendislik saldırıları da giderek daha gelişmiş hale geliyor; saldırganlar, tanıdık kişilerin veya markaların gerçeğe yakın taklitlerini oluşturmak için deepfake teknolojisinden ve yapay zeka tarafından üretilen içeriklerden yararlanıyor. Bireylerin, talebin tanıdıkları birinden geldiğini düşünseler bile, hassas ayrıntıları veya varlık değişimlerini kimin talep ettiğini teyit etme konusunda dikkatli olmaları gerekecektir. Taleplerin farklı bir iletişim kanalı üzerinden doğrulanmasını içeren çok aşamalı doğrulama, bu gelişmiş sosyal mühendislik saldırılarına karşı korunmaya yardımcı olabilir.
Merkeziyetsiz finans (DeFi) uygulamalarının ortaya çıkışı yeni bir güvenlik endişesini de beraberinde getirdi: DeFi siteleri, genellikle kusurlu olabilecek akıllı sözleşmelerle etkileşime giren kullanıcılardan işlem yapmalarını talep eder.
Herhangi bir DeFi platformunda, kullanıcılar para yatırmadan önce kendi araştırmalarını yapmalı; güvenlik denetimlerine, topluluk incelemelerine ve platformun geçmişine bakmalıdır. Getiri çiftçiliği (yield farming)/likidite sağlama ve daha geniş anlamda DeFi faaliyetlerini çevreleyen riskler, bu protokollere katılmaya karar verirken kritik öneme sahip hususlardır.Giderek daha fazla kullanıcının kripto hizmetlerine akıllı telefonlar ve tabletler üzerinden bağlanmasıyla birlikte, mobil güvenlik ihtiyacı hızla artmaktadır. Kötü amaçlı yazılımlar, özellikle mobil cihazlardaki resmi olmayan uygulamalar için bir sorundur. Tüketiciler kripto para uygulamalarını yalnızca resmi uygulama mağazalarından indirmeli ve bir uygulamayı indirmeden önce geliştiricisini doğrulamalıdır. Mobil uygulamalar ve sistemler için sık yapılan güvenlik güncellemeleri, cihazları güvende tutmanın anahtarıdır.
İşlem Güvenliği
Kripto para işlemleri sektörü için, TRON gibi platformlarda işlem yaparken kullanıcılara hem güvenlik hem de fiyatlandırma açısından verimli çözümler sunuyoruz. Bu Enerji kiralama sistemi, kullanıcıların varlıklarını stake etmeden veya dondurmadan işlem maliyetlerinde (TRX cinsinden) beş kata kadar tasarruf etmelerini sağlarken, kendi varlıkları üzerinde tam ve izinsiz (permissionless) kontrol sahibi olmalarına imkan tanır.
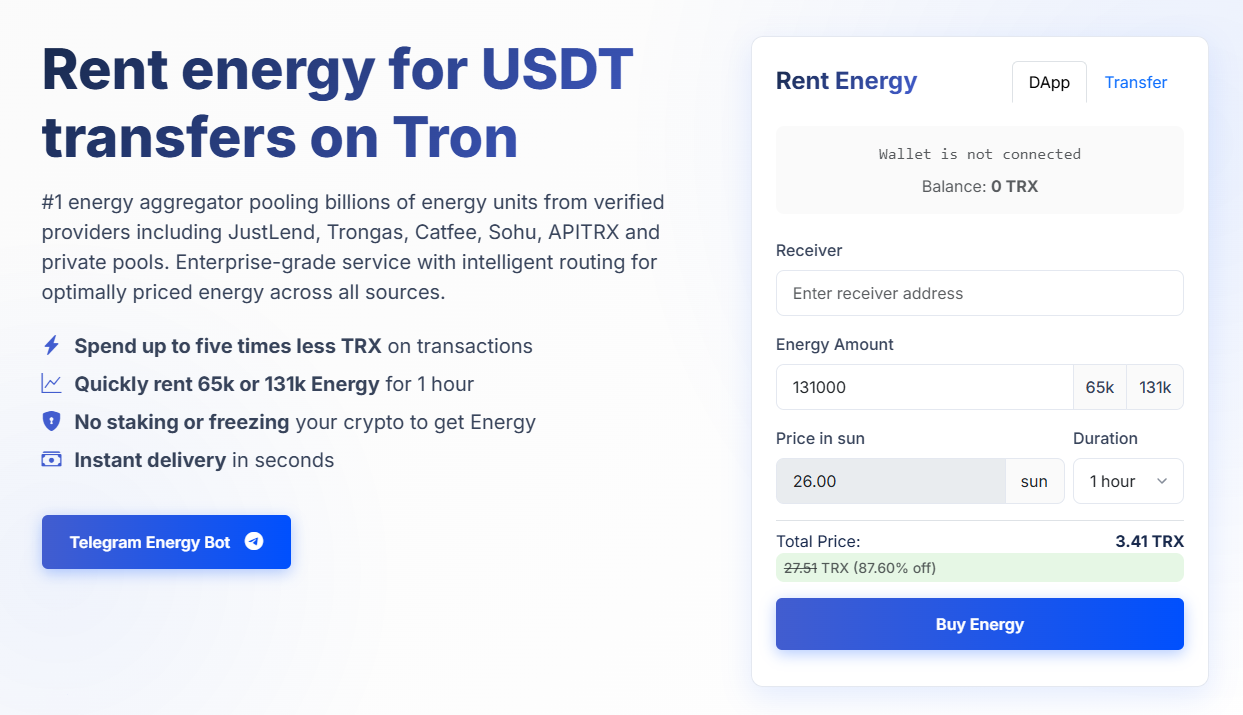
Netts'in TRON Enerji kiralama hizmeti sayesinde kullanıcılarımız, kurumsal düzeyde güvenlikle birlikte büyük indirimlerden yararlanıyor. Platformun gözetimsiz (non-custodial) yapısı, kullanıcıların Enerji kiralama sürecinde özel anahtarları üzerinde tam kontrole sahip olmaya devam etmelerini sağlar; bu da işlem optimizasyonu sağlarken kritik sorunlara yol açan güvenlik açıklarının çoğunu ortadan kaldırır.