Guía de seguridad en criptomonedas - Cómo prevenir pérdidas
Los hackeos masivos demuestran que incluso las grandes plataformas fallan — las contraseñas, el 2FA, el almacenamiento en frío, las actualizaciones y el escepticismo mantienen a los usuarios más seguros.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
El mundo de las criptomonedas ha sido objeto de una oleada de hackeos que ha causado consternación entre los usuarios de todo el mundo. Uno de los peores casos ocurrió en febrero de 2025, cuando Bybit, uno de los exchanges de criptomonedas más grandes del mundo, fue blanco de un hackeo masivo que, según se informa, fue llevado a cabo por el Lazarus Group, patrocinado por el estado de Corea del Norte. En este hackeo se robaron más de 1.500 millones de dólares en Ethereum, lo que se suma a una cantidad total de más de 2.400 millones de dólares perdidos en criptomonedas a través de diferentes monedas y tokens durante el mismo periodo. Miles de usuarios de la plataforma en aquel momento fueron víctimas de la brecha, lo que expuso una vez más un enorme agujero en su arquitectura de seguridad para los hackers, quienes obtuvieron acceso no autorizado a esos fondos tras explotar vulnerabilidades en sus sistemas de autenticación. Esto sirve como un desafortunado recordatorio de que incluso los servicios grandes y bien establecidos pueden verse comprometidos mediante ataques sofisticados, y refuerza la necesidad de aplicar las mejores prácticas de seguridad para evitar que las personas se vean afectadas, independientemente de dónde guarden sus activos.
El hackeo de Bybit fue especialmente alarmante porque demostró cómo los atacantes podían eludir múltiples capas de seguridad mediante una combinación de ingeniería social y soluciones técnicas alternativas. También hubo cuentas de usuarios que tenían activada la autenticación de dos factores y que mantenían sus datos a salvo de hackeos simples, pero que aun así fueron víctimas del colapso de seguridad interna del portal. Lamentablemente, este episodio demuestra por qué diversificar los métodos de almacenamiento y mantener el control de las propias claves privadas sigue siendo tan importante en el mundo de las criptomonedas. Además, el episodio puso de relieve las dificultades para recuperar esos fondos robados en un mundo descentralizado (es decir, donde no hay un banco al que acudir) en el que las transacciones, una vez finalizadas, son prácticamente definitivas.
El incidente de Bybit de 2025 no fue un hecho aislado.
Durante solo la primera mitad del año, se han perdido más de 2.470 millones de dólares en hackeos y estafas de criptomonedas, lo que supone un aumento del 3% respecto al año pasado. Estas son estadísticas asombrosas; sin embargo, ilustran los crecientes riesgos en el sector de las criptomonedas y la necesidad de que todos sigan las mejores prácticas de seguridad. Esto nunca ha sido tan cierto como en el mundo actual, donde los ataques se han vuelto cada vez más frecuentes y sofisticados, y cada usuario y plataforma es un objetivo potencial para una brecha de seguridad.Cada usuario, sin importar su experiencia o el tamaño de su inversión, debe comprender los principios básicos de seguridad que se utilizan para proteger las criptomonedas. Los delitos con criptomonedas ilustran cómo la descentralización de los sistemas financieros puede significar que la responsabilidad final de las pérdidas sea asumida por los usuarios, en lugar de por las instituciones, como ocurre con la protección contra el fraude bancario. Específicamente, esta tarea exige no solo el conocimiento de una serie de amenazas potenciales, sino también la necesidad de implementar múltiples tecnologías y conceptos de defensa que, en combinación, brinden un verdadero blindaje contra diversos vectores de ataque.
Debido a que las transacciones no se pueden revertir, y a que los fondos en criptomonedas son seudónimos y pueden transferirse fácilmente a través de las fronteras, se han convertido en un objetivo principal para los ciberdelincuentes. Las amenazas típicas son los ataques de phishing que engañan a los usuarios para que revelen información confidencial haciéndose pasar por una entidad de confianza, el malware y el spyware programados para controlar de forma remota ordenadores o dispositivos y robar claves privadas, los hackeos de exchanges centralizados que resultan en la pérdida de fondos de los usuarios, y los errores en contratos inteligentes que explotan fallos en aplicaciones descentralizadas, lo que provoca el drenaje de fondos. La detección temprana de estas amenazas es la base para aplicar contramedidas eficientes.
Prácticas clave de seguridad para todos
Cada usuario debe emplear varias técnicas sencillas pero importantes para establecer una base sólida en la seguridad de las criptomonedas. Las buenas contraseñas son nuestra primera línea de defensa contra el acceso no autorizado. Dichas contraseñas deben utilizar una combinación de letras mayúsculas y minúsculas, números y caracteres especiales, y no deben estar relacionadas con información fácil de adivinar, como fechas de cumpleaños o palabras comunes. Los gestores de contraseñas pueden crear y almacenar estas contraseñas seguras, evitándole el esfuerzo de recordar varias contraseñas complejas y garantizando que cada cuenta tenga su propia clave.
La autenticación de dos factores (2FA) proporciona una segunda capa de seguridad que garantiza que sus cuentas permanezcan protegidas incluso si sus contraseñas se ven comprometidas. La 2FA basada en SMS ofrece cierta protección, pero las aplicaciones de autenticación son preferibles por ser menos propensas a la interceptación y a la ingeniería social. Las llaves de seguridad de hardware son la forma definitiva de 2FA, ya que proporcionan un token físico que no puede duplicarse ni interceptarse de forma remota. Los usuarios deben activar la 2FA en todas las cuentas relacionadas con criptomonedas, incluidos los exchanges y monederos, o cualquier plataforma donde se gestionen los activos.
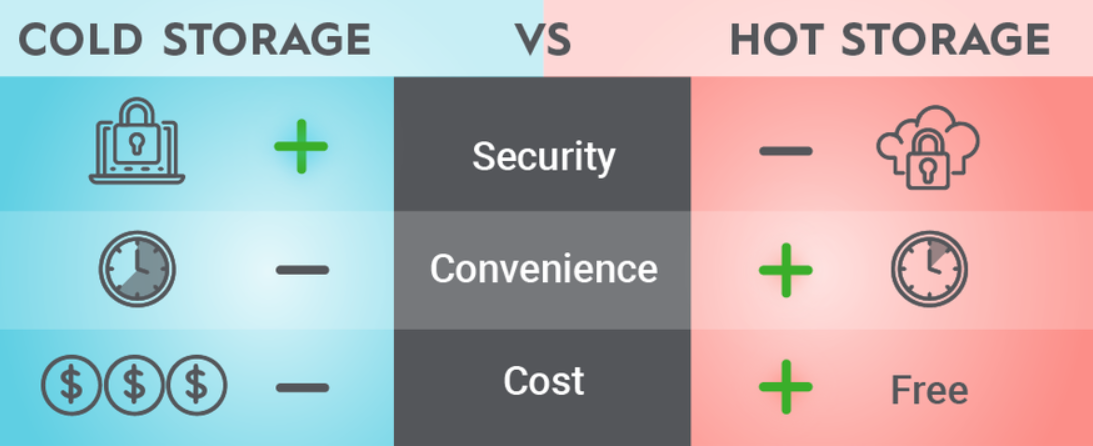
En general, la seguridad de los monederos es la base de la protección de las criptomonedas, y los monederos difieren en su nivel de seguridad. Los monederos calientes (hot wallets) que permanecen conectados, aunque son convenientes para las transacciones diarias, también exponen a los usuarios a amenazas en línea. Los monederos fríos (cold wallets), como los monederos de hardware y de papel, mantienen las claves privadas fuera de línea, por lo que son casi totalmente seguros frente a ataques remotos. Las necesidades del usuario deben dictar qué tipo de monedero utilizar: almacenamiento en frío para tenencias más grandes a largo plazo; los monederos calientes son lo suficientemente prácticos si se realizan operaciones más frecuentes pero con menos capital disponible.
Las actualizaciones frecuentes también permiten que los usuarios aprovechen los últimos parches de seguridad y la resolución de vulnerabilidades. No solo billeteras, sistemas operativos y navegadores web: cualquier software que se utilice para acceder a criptomonedas de alguna manera. Los atacantes suelen aprovechar vulnerabilidades conocidas en versiones heredadas de software, lo que significa que las actualizaciones frecuentes resultan ser una forma sencilla pero eficaz de protegerse. Si bien las actualizaciones automáticas deberían estar activadas si están disponibles, los usuarios harían bien en buscar actualizaciones manualmente en cualquiera de sus aplicaciones más importantes.
Prevenir los ataques de phishing es un ejercicio constante de atención al detalle y desconfianza ante las comunicaciones no solicitadas. Actualmente existen intentos de phishing más sofisticados en los que se puede recibir un correo electrónico, supuestamente de una empresa de renombre con la imagen de marca correcta y todo lo necesario, solicitando información a través de un formulario. Para mantenerse a salvo, verifique siempre las URL y busque certificados de seguridad para comprobar la fiabilidad de un sitio. Acceda a los servicios a través de marcadores en lugar de hacer clic en enlaces de correos electrónicos o chats.
También existen otras soluciones de seguridad basadas en redes privadas virtuales (VPN) que cifran la conexión a Internet de los usuarios cuando utilizan servicios de criptomonedas, especialmente en redes públicas, evitando que posibles intrusos intercepten la información. Los usuarios también deben tener cuidado de no publicar información personal sensible en redes sociales, ya que los atacantes pueden utilizarla para estructurar correos electrónicos de suplantación de identidad (spoofing) dirigidos. Se puede evitar que pequeñas brechas se conviertan en grandes pérdidas revisando la actividad de la cuenta y respondiendo de inmediato a las transacciones irregulares. Los límites de transacciones y los retrasos en los retiros en las cuentas de los exchanges también pueden utilizarse para protegerse aún más contra el acceso no autorizado, ofreciendo a los usuarios la oportunidad de notar y reaccionar ante posibles brechas de seguridad.
Estrategias de seguridad específicas para el usuario
Los pequeños inversores que poseen una cantidad moderada de criptomonedas buscan un enfoque intermedio, uno que sea seguro pero no excesivamente complicado. Los usuarios con un saldo en criptomonedas de entre 1.000 y 50.000 dólares deberían utilizar monederos de hardware para el almacenamiento y monederos de software de buena reputación para sus gastos cotidianos. Estas personas deben centrarse en aprender sobre las estafas y tácticas de phishing más frecuentes, ya que la ingeniería social suele concentrar sus esfuerzos en inversores individuales con menos conocimientos técnicos.
Los traders activos tienen mayores preocupaciones de seguridad debido a las frecuentes interacciones con los exchanges y al requisito de disponer de fondos para aprovechar oportunidades de trading. Estos usuarios también deben mantener una línea divisoria clara entre sus fondos de trading y sus activos a largo plazo, utilizando diferentes monederos e incluso, tal vez, diferentes exchanges. Los monederos multifirma pueden añadir esa capa adicional de seguridad para cuentas de trading de gran volumen, ya que requieren múltiples confirmaciones para ejecutar transferencias importantes. Los traders activos, en particular, necesitan llevar un buen registro de sus operaciones y actualizar sus ajustes de seguridad con frecuencia, ya que el vertiginoso mundo del trading puede dar lugar a descuidos.
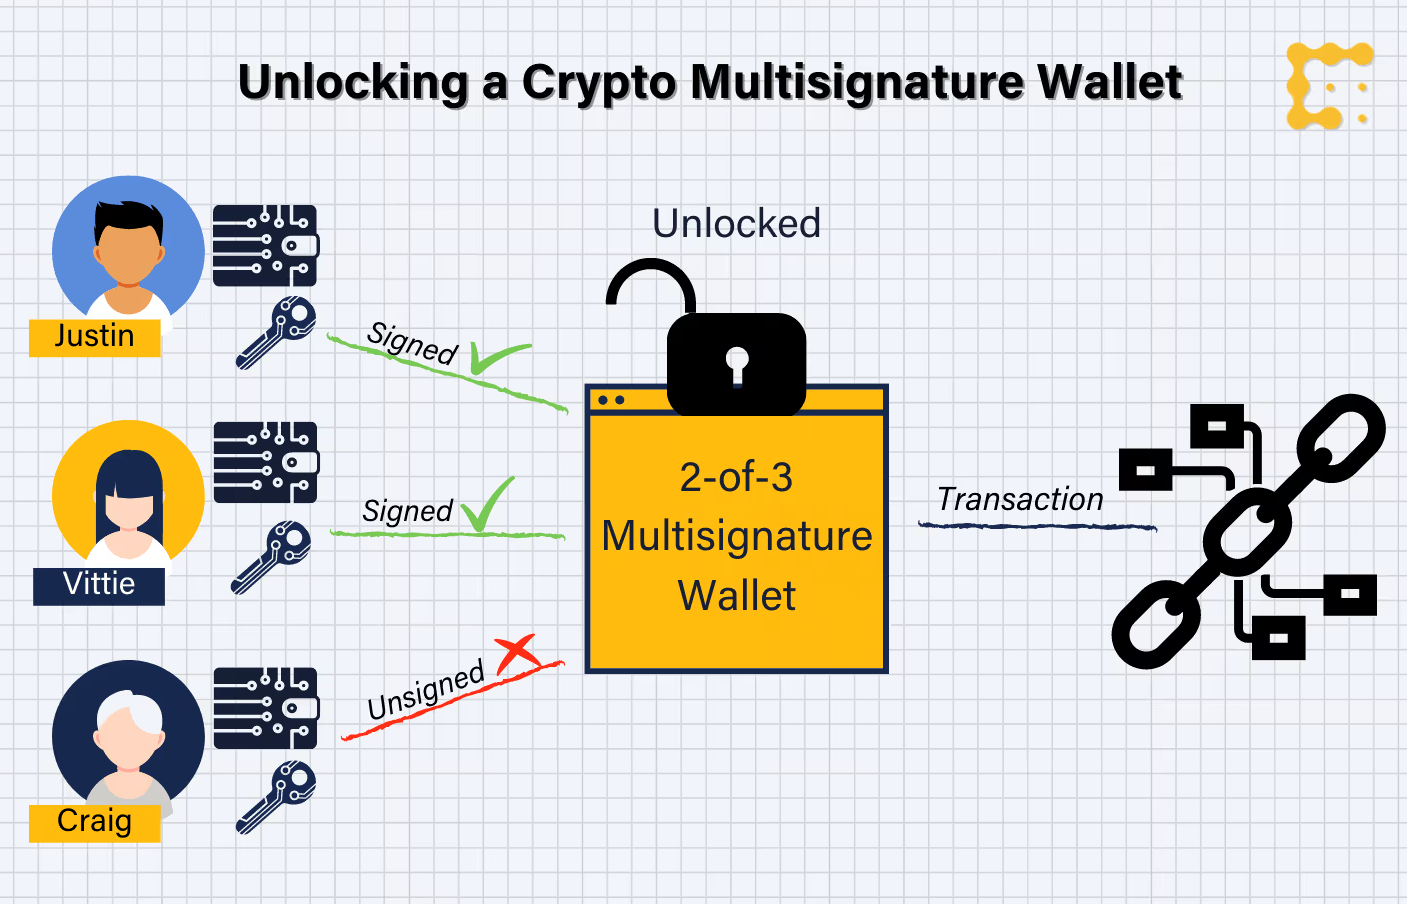
Los inversores institucionales y las empresas con grandes reservas de criptomonedas necesitan soluciones de seguridad de nivel empresarial que van más allá del comportamiento de los usuarios individuales. Para estos usuarios, los monederos multifirma resultan indispensables, ya que varias partes autorizadas deben reconocer y verificar la transacción para evitar un punto único de fallo. Las evaluaciones de seguridad periódicas realizadas por expertos externos ayudan a encontrar vulnerabilidades antes de que se conviertan en brechas, y las mejores empresas contarán con seguros financieros contra demandas relacionadas con hackeos. Estas empresas también deben establecer controles de acceso estrictos, programas de capacitación para empleados y métodos de respuesta ante incidentes para lidiar eficazmente con las brechas de seguridad.
Los desarrolladores de criptomonedas y los usuarios avanzados que trabajan con aplicaciones de criptomonedas tienen más preocupaciones en lo que respecta a la seguridad, ya que esta afecta a su entorno de desarrollo o a su código. Para estos usuarios, se recomienda desarrollar en hardware y redes dedicados cuando se trata de criptomonedas, de modo que su trabajo no afecte a sus dispositivos personales ni a sus lotes de claves. Una buena programación segura, revisiones periódicas del código y el manejo responsable de las claves privadas y las credenciales de API son fundamentales para evitar problemas de seguridad centrados en el desarrollo. Además, los desarrolladores deben monitorear las vulnerabilidades de seguridad más recientes en los protocolos de criptomonedas y emplear las defensas adecuadas en sus aplicaciones.
Por qué es necesaria una capacitación continua en seguridad
La seguridad de las criptomonedas cambia rápidamente y constantemente aparecen nuevas amenazas a medida que los atacantes encuentran métodos de ataque más avanzados. Los usuarios deben esforzarse por mantener una formación continua sobre las mejores prácticas de seguridad y permanecer actualizados sobre los nuevos vectores de ataque y defensas que surgen. Esta formación implicará la comprensión de los aspectos técnicos sobre la mejor manera de asegurar sus criptomonedas, la detección de intentos de ingeniería social y el conocimiento de las últimas herramientas y prácticas de seguridad. Participe en comunidades de criptomonedas y siga a investigadores de seguridad de renombre. Esto puede proporcionar información de primera mano sobre las amenazas emergentes y códigos para proteger mejor sus monedas.
Saber cómo funciona la tecnología permite a los usuarios conocer las precauciones de seguridad e inferir posibles debilidades. Los usuarios no tienen que convertirse necesariamente en expertos técnicos, pero una familiaridad básica con la tecnología subyacente y su funcionamiento puede contribuir en gran medida a mejorar la seguridad general." Este conocimiento permite a los usuarios evaluar críticamente las afirmaciones de seguridad, para no ser atraídos por estafas que ofrecen una seguridad fuera de toda lógica o rendimientos exorbitantes.
Las evaluaciones de seguridad y actualizaciones constantes ayudan a mantener la protección a medida que los adversarios evolucionan. Además de lo anterior, los usuarios deben revisar periódicamente sus prácticas de seguridad, especialmente el seguimiento de los cambios de contraseña y la protección de la billetera, así como medir la efectividad de sus medidas de protección. Esta revisión deberá incluir la prueba de nuevas herramientas y procedimientos de seguridad que ofrezcan una protección superior a las medidas existentes. Las evaluaciones de seguridad continuas localizan posibles vulnerabilidades antes de que los actores malintencionados puedan aprovecharlas.
Fomentar una mentalidad de seguridad ante todo
Se debe establecer una mentalidad de seguridad ante todo para cada interacción con los servicios de criptomonedas, donde cada elemento es una puerta de enlace potencial y debe ser verificado. Esa actitud incluye desconfiar de las comunicaciones, validar que los sitios web y las aplicaciones sean reales y mantener un nivel adecuado de escepticismo ante ofertas que simplemente parecen demasiado buenas para ser verdad. Los usuarios deben desarrollar procesos claros para determinar si los servicios de criptomonedas son legítimos y nunca intentar eludir estos procesos, incluso cuando tengan poco tiempo o ante oportunidades atractivas.
Esta cultura de seguridad ante todo también implica prepararse para posibles escenarios antes de que ocurran. Los usuarios de billeteras deben mantener copias de seguridad de la información de su wallet en un lugar seguro y asegurarse de contar con procedimientos y prácticas adecuados para responder preguntas de seguridad, lidiar con problemas relacionados con el hosting y recuperarse de ciertos tipos de incidentes de seguridad. Tal preparación puede mitigar enormemente el efecto de las brechas de seguridad y agilizar la recuperación tras las mismas.
El establecimiento de un plan de seguridad integrado que aborde todas las facetas del uso de criptomonedas ayudará a garantizar que no se olvide ningún factor de seguridad crítico.
Este enfoque debe incluir procesos detallados y específicos para cada transacción sobre cómo se abordarán las distintas operaciones, procedimientos para determinar nuevos servicios y aplicaciones utilizados en implementaciones comerciales y flujos de procesos, e instrucciones sobre cómo se gestionarán los problemas de seguridad. El análisis y la replanificación periódicos del plan de seguridad lo mantendrán vigente a medida que cambie el uso de criptomonedas por parte del usuario.Preocupaciones de seguridad más avanzadas y algunas nuevas amenazas
El mundo de las criptomonedas no tiene más remedio que adaptarse y, con la evolución continua del sistema, surgen nuevos desafíos de seguridad que requieren un nivel de protección superior. La computación cuántica también representa una amenaza potencial para los algoritmos criptográficos existentes, y es importante que los usuarios finales sigan de cerca los avances en la criptografía poscuántica. Aún no se han construido ordenadores cuánticos capaces de vulnerar el cifrado de clave pública actual, pero la industria de las criptomonedas ya ha comenzado a trabajar en algoritmos resistentes a la computación cuántica para estar preparada cuando ese momento llegue.
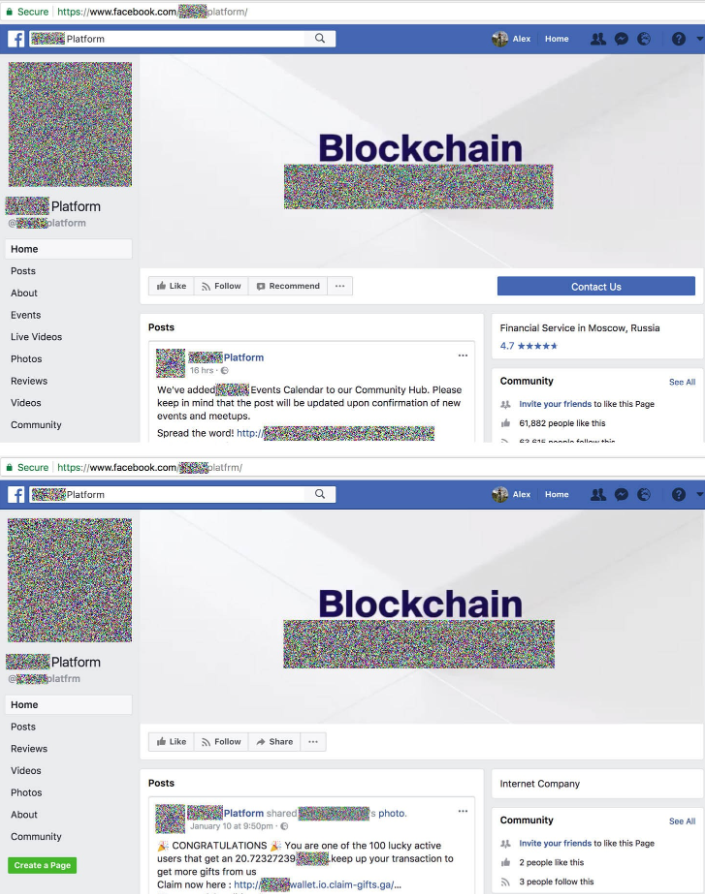
Los ataques de ingeniería social también se están volviendo más sofisticados; los atacantes aprovechan la tecnología deepfake y el contenido generado por IA para crear suplantaciones realistas de personas o marcas conocidas. Los usuarios deberán seguir confirmando quién solicita información confidencial o intercambios de divisas, incluso si creen que la solicitud proviene de alguien conocido. La validación multicanal, que incluye la verificación de solicitudes a través de un canal de comunicación diferente, puede ayudar a protegerse contra estos ataques avanzados de ingeniería social.
El surgimiento de las aplicaciones de finanzas descentralizadas (DeFi) ha añadido una nueva preocupación de seguridad: los sitios DeFi suelen requerir acciones de los usuarios que interactúan con contratos inteligentes, los cuales pueden presentar fallos o vulnerabilidades.
Con cualquier plataforma DeFi, los usuarios deben investigar por su cuenta antes de depositar dinero y buscar auditorías de seguridad, reseñas de la comunidad y el historial de la plataforma. Los riesgos relacionados con el yield farming, la provisión de liquidez y la actividad DeFi en general son consideraciones críticas al elegir participar en estos protocolos.Ha surgido una necesidad cada vez mayor de seguridad móvil a medida que un gran número de usuarios se conectan a servicios cripto a través de smartphones y tablets. El malware es un problema, especialmente para las aplicaciones no oficiales en dispositivos móviles. Los consumidores solo deben descargar aplicaciones de criptomonedas desde tiendas de aplicaciones oficiales y verificar al desarrollador de una aplicación antes de descargarla. Las actualizaciones de seguridad frecuentes para aplicaciones y sistemas móviles son clave para mantener los dispositivos seguros.
Seguridad de las transacciones
Para el sector de las transacciones de criptomonedas, ofrecemos a los usuarios soluciones que son eficientes tanto en seguridad como en precio al navegar por plataformas en la red TRON. Este sistema de alquiler de Energía permite a los usuarios ahorrar hasta cinco veces en costos de transacción (en TRX) sin necesidad de realizar staking o congelar activos, manteniendo un control total y sin permisos sobre sus propios fondos.
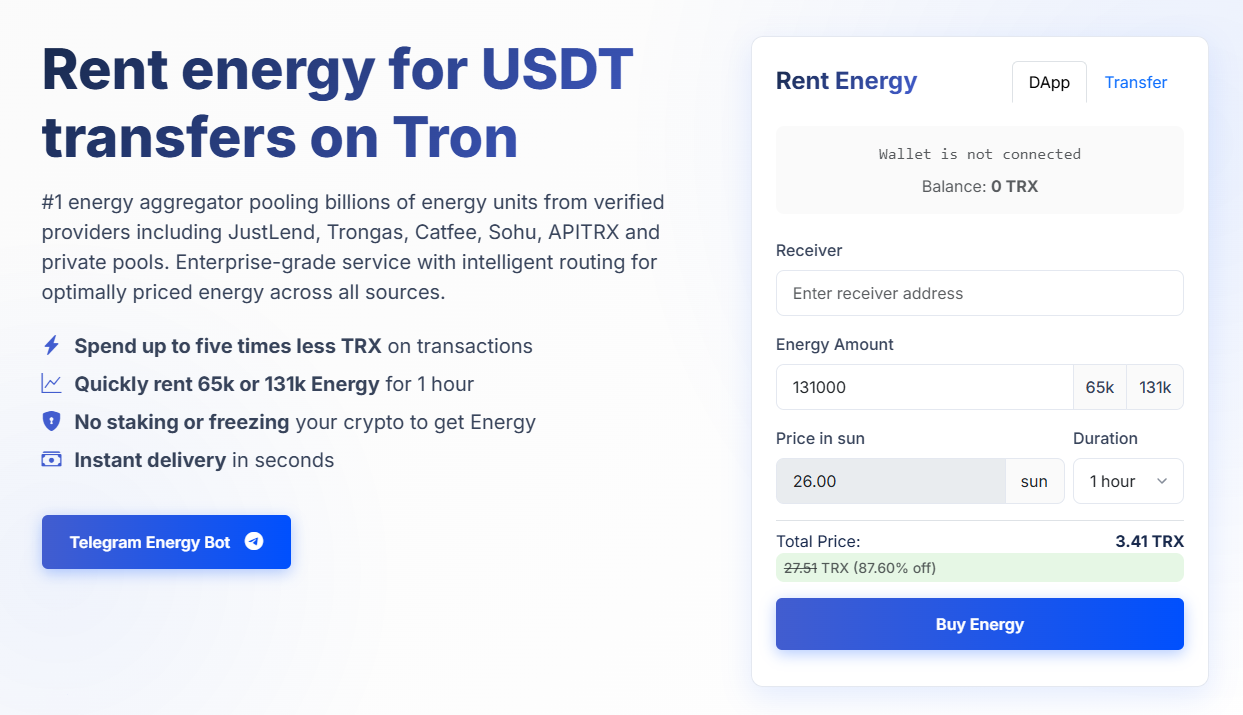
Gracias al servicio de alquiler de Energía en la red TRON de Netts, nuestros usuarios reciben grandes descuentos en combinación con una seguridad de nivel empresarial. La naturaleza no custodial de la plataforma permite que los usuarios sigan teniendo el control total de sus claves privadas durante el proceso de alquiler de Energía, eliminando la mayoría de las vulnerabilidades de seguridad que plantean problemas críticos, al tiempo que se logra la optimización de las transacciones.