क्रिप्टो सुरक्षा मार्गदर्शिका - नुकसान से कैसे बचें
बड़े हैक दर्शाते हैं कि बड़े प्लेटफॉर्म भी विफल हो सकते हैं — पासवर्ड, 2FA, कोल्ड स्टोरेज, अपडेट और सतर्कता उपयोगकर्ताओं को अधिक सुरक्षित रखते हैं।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
क्रिप्टोकरेंसी की दुनिया हैक्स की एक लहर की चपेट में रही है, जिससे दुनिया भर के उपयोगकर्ताओं में निराशा पैदा हुई है। सबसे खराब उदाहरणों में से एक फरवरी 2025 में हुआ जब दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंजों में से एक, Bybit, एक विशाल हैक का निशाना बना, जिसे कथित तौर पर उत्तर कोरिया के राज्य-प्रायोजित लाजर समूह (Lazarus Group) द्वारा अंजाम दिया गया था। इस हैक में 1.5 बिलियन डॉलर से अधिक मूल्य का एथेरियम (Ethereum) चोरी हो गया, जिससे उसी अवधि के दौरान विभिन्न कॉइन्स और टोकन्स में खोई गई क्रिप्टोकरेंसी की कुल राशि 2.4 बिलियन डॉलर से अधिक हो गई। उस समय प्लेटफॉर्म के हजारों उपयोगकर्ता इस उल्लंघन का शिकार हुए, जिसने एक बार फिर हैकर्स के लिए इसके सुरक्षा ढांचे में एक बड़ी खामी को उजागर कर दिया, जिन्होंने प्रमाणीकरण प्रणालियों (authentication systems) की कमियों का फायदा उठाकर उन फंड्स तक अनधिकृत पहुंच प्राप्त की। यह एक दुर्भाग्यपूर्ण अनुस्मारक के रूप में कार्य करता है कि बड़े और अच्छी तरह से स्थापित सेवाओं के साथ भी परिष्कृत हमलों के माध्यम से समझौता किया जा सकता है, और यह सुरक्षा के सर्वोत्तम अभ्यासों की आवश्यकता को पुख्ता करता है ताकि लोगों को प्रभावित होने से बचाया जा सके, चाहे वे अपनी संपत्ति कहीं भी रखते हों।
Bybit हैक विशेष रूप से चिंताजनक था क्योंकि इसने दिखाया कि कैसे हमलावर सोशल इंजीनियरिंग और तकनीकी वर्कअराउंड के संयोजन के माध्यम से सुरक्षा की कई परतों को दरकिनार कर सकते हैं। ऐसे उपयोगकर्ता खाते भी थे जिनमें टू-फैक्टर ऑथेंटिकेशन चालू था और जिन्होंने अपने विवरणों को ऐसे साधारण हैक्स से सुरक्षित रखा था, फिर भी वे पोर्टल की आंतरिक सुरक्षा विफलता का शिकार हो गए। यह घटना दुर्भाग्य से यह दर्शाती है कि क्रिप्टो की दुनिया में अपनी स्टोरेज विधियों में विविधता लाना और अपनी प्राइवेट कीज़ (private keys) पर नियंत्रण बनाए रखना अभी भी इतना महत्वपूर्ण क्यों है। और इस घटना ने एक विकेंद्रीकृत (यानी जहां मदद के लिए कोई बैंक नहीं है) दुनिया में उन चोरी किए गए फंड्स को वापस पाने की कठिनाइयों पर प्रकाश डाला, जहां लेनदेन एक बार पूरा हो जाने के बाद लगभग अंतिम होते हैं।
2025 की Bybit घटना कोई इकलौती घटना नहीं थी।
साल की पहली छमाही के दौरान ही, क्रिप्टो हैक और घोटालों में $2.47 बिलियन से अधिक का नुकसान हुआ है — यह पिछले साल की तुलना में 3% की वृद्धि है। ये आंकड़े हैरान करने वाले हैं, फिर भी ये क्रिप्टो में बढ़ते जोखिमों और सुरक्षा के लिए सभी द्वारा सर्वोत्तम प्रथाओं (best practices) का पालन करने की आवश्यकता को दर्शाते हैं। यह आज की दुनिया में पहले से कहीं अधिक सच है जहाँ हमले अधिक प्रचलित और परिष्कृत हो गए हैं, और प्रत्येक उपयोगकर्ता और प्लेटफॉर्म उल्लंघन (breach) के लिए एक संभावित लक्ष्य है।प्रत्येक उपयोगकर्ता को, चाहे वह कितना भी अनुभवी हो या उसका निवेश कितना भी बड़ा क्यों न हो, उन बुनियादी सुरक्षा सिद्धांतों को समझने की आवश्यकता है जिनका उपयोग वे क्रिप्टोकरेंसी की सुरक्षा के लिए करते हैं। क्रिप्टोकरेंसी अपराध यह दर्शाते हैं कि कैसे वित्तीय प्रणालियों के विकेंद्रीकरण (decentralization) का अर्थ यह हो सकता है कि नुकसान की अंतिम जिम्मेदारी संस्थानों के बजाय उपयोगकर्ताओं द्वारा उठाई जाती है, जैसा कि बैंक धोखाधड़ी सुरक्षा में होता है। विशेष रूप से, यह कार्य न केवल संभावित खतरों की एक श्रृंखला के ज्ञान की मांग करता है, बल्कि कई रक्षा प्रौद्योगिकियों और अवधारणाओं को लागू करने की आवश्यकता भी रखता है, जो मिलकर आपको विभिन्न प्रकार के हमलावर वैक्टरों (attack vectors) के खिलाफ वास्तविक सुरक्षा प्रदान करेंगे।
चूंकि लेनदेन को वापस नहीं लिया जा सकता है, और चूंकि क्रिप्टोकरेंसी फंड छद्म नाम (pseudonymous) होते हैं और उन्हें आसानी से सीमाओं के पार स्थानांतरित किया जा सकता है, इसलिए यह साइबर अपराधियों के लिए एक प्रमुख लक्ष्य बन गया है। सामान्य खतरों में फिशिंग हमले शामिल हैं जो उपयोगकर्ताओं को एक प्रतिष्ठित पक्ष बनकर गोपनीय जानकारी का खुलासा करने के लिए धोखा देते हैं, कंप्यूटर या उपकरणों को दूरस्थ रूप से नियंत्रित करने और निजी कुंजी (private keys) चुराने के लिए प्रोग्राम किए गए मैलवेयर और स्पाइवेयर, केंद्रीकृत एक्सचेंजों (centralized exchanges) की हैकिंग जिसमें उपयोगकर्ता फंड का नुकसान होता है, और विकेंद्रीकृत अनुप्रयोगों में खामियों का फायदा उठाने वाले स्मार्ट कॉन्ट्रैक्ट बग, जिससे धन की निकासी (money draining) होती है। इन खतरों का जल्द पता लगाना कुशल जवाबी उपायों का आधार है।
सभी के लिए प्रमुख सुरक्षा अभ्यास
क्रिप्टोकरेंसी सुरक्षा में अपनी पकड़ मजबूत करने के लिए प्रत्येक उपयोगकर्ता द्वारा कई सरल, लेकिन महत्वपूर्ण तकनीकों का उपयोग किया जाना चाहिए।
अच्छे पासवर्ड अनधिकृत पहुंच के खिलाफ हमारी सुरक्षा की पहली पंक्ति हैं। ऐसे पासवर्ड में बड़े और छोटे अक्षरों, संख्याओं और विशेष वर्णों का मिश्रण होना चाहिए - जो जन्मदिन या सामान्य शब्दों जैसी आसानी से अनुमान लगाने योग्य जानकारी से संबंधित नहीं होने चाहिए। पासवर्ड मैनेजर ऐसे मजबूत पासवर्ड बना और स्टोर कर सकते हैं, जिससे आपको कई मजबूत पासवर्ड याद रखने की मेहनत से राहत मिलती है और यह सुनिश्चित होता है कि प्रत्येक अकाउंट का अपना अलग पासवर्ड हो।टू-फैक्टर ऑथेंटिकेशन (2FA) सुरक्षा की एक दूसरी परत प्रदान करता है जो यह सुनिश्चित करता है कि आपके पासवर्ड के साथ समझौता होने की स्थिति में भी आपके अकाउंट सुरक्षित रहें। SMS-आधारित 2FA कुछ सुरक्षा तो प्रदान करता है, लेकिन इंटरसेप्शन और सोशल इंजीनियरिंग के प्रति कम संवेदनशील होने के कारण ऑथेंटिकेटर ऐप्स अधिक बेहतर हैं। हार्डवेयर सुरक्षा कुंजियाँ (Hardware security keys) 2FA का सबसे उन्नत रूप हैं, जो आपको एक भौतिक टोकन प्रदान करती हैं जिसे कहीं और से डुप्लिकेट या इंटरसेप्ट नहीं किया जा सकता है। उपयोगकर्ताओं को एक्सचेंज और वॉलेट सहित सभी क्रिप्टोकरेंसी-संबंधित अकाउंट्स या किसी भी ऐसे प्लेटफॉर्म के लिए 2FA चालू करना चाहिए जहाँ संपत्ति का प्रबंधन किया जा रहा है।
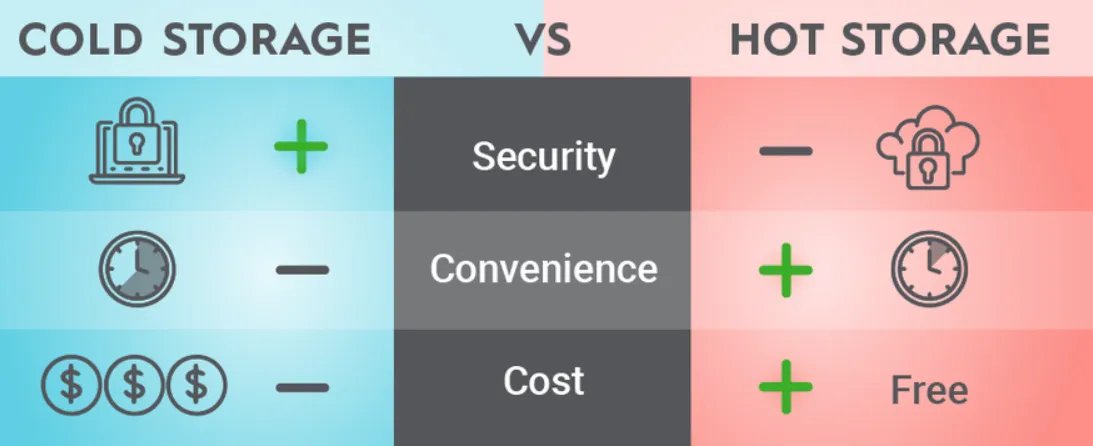
सामान्य तौर पर, वॉलेट की सुरक्षा क्रिप्टोकरेंसी सुरक्षा का आधार है और वॉलेट अपनी सुरक्षा के मामले में भिन्न होते हैं। हॉट वॉलेट जो इंटरनेट से जुड़े रहते हैं, हालांकि रोजमर्रा के लेनदेन के लिए सुविधाजनक होते हैं, लेकिन वे उपयोगकर्ताओं को ऑनलाइन खतरों के करीब भी लाते हैं। कोल्ड वॉलेट, जैसे कि हार्डवेयर और पेपर वॉलेट, प्राइवेट कीज़ (private keys) को ऑफलाइन रखते हैं, जिससे वे रिमोट हमलों से लगभग पूरी तरह सुरक्षित रहते हैं। यह उपयोगकर्ता की ज़रूरतें होनी चाहिए जो यह तय करें कि किस प्रकार के वॉलेट का उपयोग करना है: बड़ी, लंबी अवधि की होल्डिंग्स के लिए कोल्ड स्टोरेज; यदि आप कम पूंजी के साथ अधिक बार ट्रेड करते हैं तो हॉट वॉलेट काफी सुविधाजनक होते हैं।
बार-बार अपडेट करने का अर्थ यह भी है कि उपयोगकर्ता नवीनतम सुरक्षा पैच और कमजोरियों के समाधान (vulnerability resolutions) का लाभ उठाते हैं। न केवल वॉलेट, ऑपरेटिंग सिस्टम और वेब ब्राउज़र - बल्कि सॉफ़्टवेयर का कोई भी हिस्सा जिसका उपयोग किसी भी तरह से क्रिप्टोकरेंसी तक पहुँचने के लिए किया जाता है। हमलावर अक्सर सॉफ़्टवेयर के पुराने (legacy) वर्ज़न में ज्ञात कमियों का फायदा उठाते हैं, जिसका अर्थ है कि बार-बार अपडेट करना खुद को सुरक्षित रखने का एक सरल लेकिन प्रभावी तरीका साबित होता है। हालाँकि यदि ऑटोमैटिक अपडेट उपलब्ध हैं तो उन्हें चालू रखा जाना चाहिए, लेकिन उपयोगकर्ताओं के लिए अपने सबसे महत्वपूर्ण ऐप्स पर मैन्युअल रूप से अपडेट की जाँच करना भी बेहतर होगा।
फ़िशिंग हमलों को रोकना बारीकियों पर ध्यान देने और अनचाहे संचार पर अविश्वास करने का एक निरंतर अभ्यास है। अब और भी परिष्कृत फ़िशिंग प्रयास हो रहे हैं जहाँ आपको एक ईमेल प्राप्त हो सकता है, जो कथित तौर पर एक प्रतिष्ठित कंपनी से हो सकता है जिसमें सही ब्रांडिंग और सब कुछ होता है, और एक फॉर्म के माध्यम से कुछ जानकारी मांगी जाती है। सुरक्षित रहने के लिए, हमेशा URL की दोबारा जाँच करें और किसी साइट की विश्वसनीयता सत्यापित करने के लिए सुरक्षा प्रमाणपत्रों (security certificates) को देखें। ईमेल या चैट लिंक पर क्लिक करने के बजाय बुकमार्क किए गए लिंक के माध्यम से सेवाओं का उपयोग करें।
वर्चुअल प्राइवेट नेटवर्क (VPN) पर आधारित अन्य सुरक्षा समाधान भी उपलब्ध हैं जो क्रिप्टोकरेंसी सेवाओं का उपयोग करते समय उपयोगकर्ताओं के इंटरनेट कनेक्शन को एन्क्रिप्ट करते हैं, विशेष रूप से सार्वजनिक नेटवर्क पर, जिससे संभावित जासूसों को ताक-झांक करने से रोका जा सकता है। उपयोगकर्ताओं को सोशल मीडिया साइटों पर संवेदनशील व्यक्तिगत जानकारी पोस्ट न करने का भी ध्यान रखना चाहिए, जिसका उपयोग हमलावर एक लक्षित स्पूफ ईमेल (targeted spoofed email) तैयार करने के लिए कर सकते हैं। अपने अकाउंट की गतिविधि की जाँच करके और अनियमित लेनदेन पर तुरंत प्रतिक्रिया देकर छोटी सुरक्षा खामियों को बड़े नुकसान में बदलने से रोका जा सकता है। एक्सचेंज अकाउंट्स पर ट्रांजेक्शन लिमिट और विड्रॉल डिले (निकासी में देरी) का उपयोग अनधिकृत पहुँच के खिलाफ और अधिक सुरक्षा के लिए किया जा सकता है, जिससे उपयोगकर्ताओं को संभावित उल्लंघनों को नोटिस करने और उन पर प्रतिक्रिया देने का मौका मिलता है।
उपयोगकर्ता-विशिष्ट सुरक्षा रणनीतियाँ
छोटे निवेशक जिनके पास मध्यम मात्रा में क्रिप्टोकरेंसी है, वे एक संतुलित दृष्टिकोण चाहते हैं, जो सुरक्षित हो लेकिन बहुत अधिक जटिल न हो। $1,000 से $50,000 तक की क्रिप्टोकरेंसी बैलेंस वाले उपयोगकर्ताओं को स्टोरेज के लिए हार्डवेयर वॉलेट और रोज़मर्रा के खर्च के लिए प्रतिष्ठित सॉफ़्टवेयर वॉलेट का उपयोग करना चाहिए। इन व्यक्तियों को अधिक प्रचलित घोटालों और फिशिंग युक्तियों के बारे में सीखने पर ध्यान देना चाहिए, क्योंकि सोशल इंजीनियरिंग अक्सर कम तकनीकी व्यक्तिगत निवेशकों पर अपना ध्यान केंद्रित करती है।
सक्रिय ट्रेडर्स की सुरक्षा संबंधी चिंताएं अधिक होती हैं क्योंकि वे एक्सचेंजों के साथ बार-बार इंटरैक्ट करते हैं और उन्हें ट्रेडिंग के अवसरों के लिए फंड उपलब्ध रखने की आवश्यकता होती है। इन उपयोगकर्ताओं को अपने ट्रेडिंग फंड और लंबी अवधि की होल्डिंग्स के बीच एक स्पष्ट अंतर बनाए रखना चाहिए, जिसके लिए अलग-अलग वॉलेट और शायद अलग-अलग एक्सचेंजों का उपयोग करना चाहिए। मल्टी-सिग्नेचर वॉलेट बड़े ट्रेडिंग खातों के लिए सुरक्षा की एक अतिरिक्त परत जोड़ने में सक्षम हैं क्योंकि उन्हें बड़े ट्रांसफर निष्पादित करने के लिए कई पुष्टियों (confirmations) की आवश्यकता होती है। विशेष रूप से सक्रिय ट्रेडर्स को अपने ट्रेडों का अच्छा रिकॉर्ड रखने और अपनी सुरक्षा सेटिंग्स को अक्सर अपडेट करने की आवश्यकता होती है, क्योंकि तेज़ ट्रेडिंग की दुनिया में कुछ चूक हो सकती है।
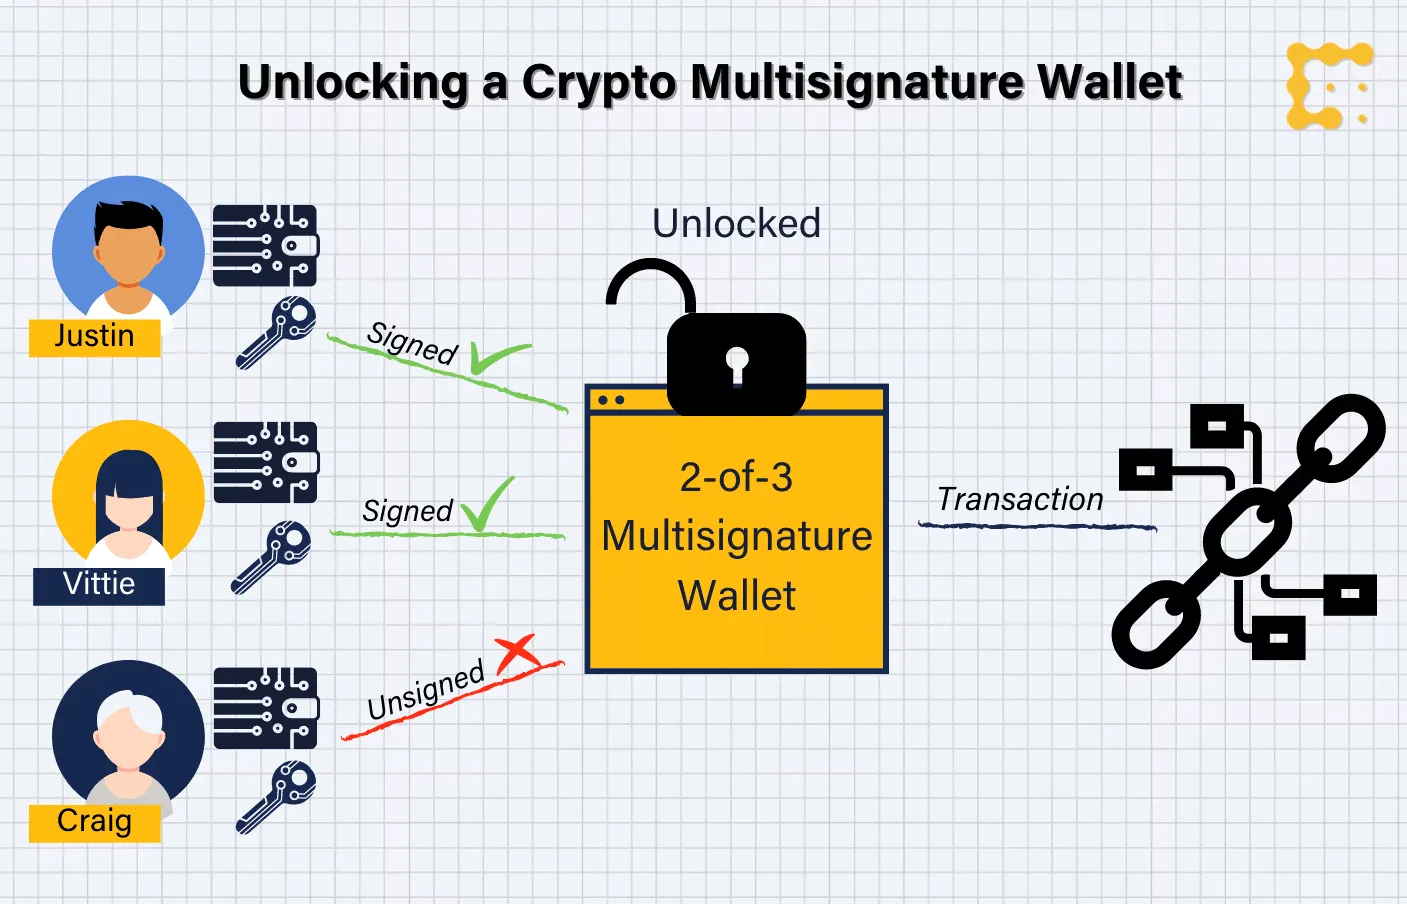
बड़े क्रिप्टोकरेंसी रिजर्व वाले संस्थागत निवेशकों और कंपनियों को एंटरप्राइज-लेवल सुरक्षा समाधानों की आवश्यकता होती है जो व्यक्तिगत उपयोगकर्ताओं के व्यवहार से कहीं अधिक व्यापक होते हैं। ऐसे उपयोगकर्ताओं के लिए, मल्टी-सिग्नेचर वॉलेट अपरिहार्य हो जाते हैं क्योंकि विफलता के किसी एक बिंदु (single point of failure) से बचने के लिए कई अधिकृत पक्षों को लेनदेन को स्वीकार और सत्यापित करना होता है। तीसरे पक्ष के विशेषज्ञों द्वारा नियमित सुरक्षा मूल्यांकन उल्लंघन होने से पहले खामियों को खोजने में मदद करते हैं, और सबसे अच्छी कंपनियों के पास हैकिंग से संबंधित मुकदमों के खिलाफ वित्तीय बीमा होगा। इन कंपनियों को सुरक्षा उल्लंघनों से प्रभावी ढंग से निपटने के लिए कठोर एक्सेस कंट्रोल, कर्मचारी प्रशिक्षण कार्यक्रम और घटना प्रतिक्रिया विधियां भी स्थापित करनी चाहिए।
क्रिप्टोकरेंसी डेवलपर्स और पावर यूजर्स जो क्रिप्टोकरेंसी एप्लिकेशन के साथ काम कर रहे हैं, उनके लिए सुरक्षा से जुड़ी चिंताएं अधिक होती हैं, क्योंकि यह उनके डेवलपमेंट एनवायरनमेंट या कोड से संबंधित होती हैं। इन उपयोगकर्ताओं के लिए यह सलाह दी जाती है कि वे क्रिप्टोकरेंसी के मामले में समर्पित हार्डवेयर और नेटवर्क में डेवलपमेंट करें ताकि उनका काम व्यक्तिगत डिवाइस या कीज़ के बैच को प्रभावित न करे। अच्छी सुरक्षित कोडिंग, नियमित कोड समीक्षा और प्राइवेट कीज़ तथा API क्रेडेंशियल्स का जिम्मेदारी से प्रबंधन करना डेवलपर-केंद्रित सुरक्षा समस्याओं से बचने की कुंजी है। इसके अतिरिक्त, डेवलपर्स को क्रिप्टोकरेंसी प्रोटोकॉल में नवीनतम सुरक्षा बग्स की निगरानी करनी चाहिए और अपने ऐप्स में उपयुक्त सुरक्षा उपायों को लागू करना चाहिए।
निरंतर सुरक्षा प्रशिक्षण क्यों आवश्यक है
क्रिप्टोकरेंसी सुरक्षा तेजी से बदल रही है और जैसे-जैसे हमलावर अधिक उन्नत हमलों के तरीके खोज रहे हैं, नए खतरे लगातार सामने आ रहे हैं। उपयोगकर्ताओं को सुरक्षा की सर्वोत्तम प्रथाओं के बारे में निरंतर शिक्षा के लिए प्रयास करने और नए उभरते अटैक वेक्टर्स और सुरक्षा उपायों के साथ अपडेट रहने की आवश्यकता है। इस शिक्षा में आपकी क्रिप्टो को सुरक्षित रखने के सर्वोत्तम तकनीकी पहलुओं को समझना, सोशल इंजीनियरिंग के प्रयासों को पहचानना और नवीनतम सुरक्षा उपकरण और प्रथाएं क्या हैं, यह शामिल होगा। क्रिप्टो समुदायों में शामिल हों और प्रतिष्ठित सुरक्षा शोधकर्ताओं को फॉलो करें। इससे आपको उभरते खतरों और अपने कॉइन को बेहतर ढंग से सुरक्षित रखने के तरीकों के बारे में प्रत्यक्ष जानकारी मिल सकती है।
यह जानना कि तकनीक कैसे काम करती है, उपयोगकर्ताओं को सुरक्षा सावधानियों के बारे में सुनने और संभावित कमजोरियों का अनुमान लगाने की अनुमति देता है। उपयोगकर्ताओं के लिए तकनीकी विशेषज्ञ बनना आवश्यक नहीं है, लेकिन अंतर्निहित तकनीक और यह कैसे कार्य करती है, इसकी बुनियादी जानकारी समग्र सुरक्षा को बढ़ाने में काफी मददगार साबित हो सकती है।
यह ज्ञान उपयोगकर्ताओं को सुरक्षा दावों का आलोचनात्मक मूल्यांकन करने में सक्षम बनाता है, ताकि वे तर्क से परे सुरक्षा या अत्यधिक रिटर्न की पेशकश करने वाले घोटालों के झांसे में न आएं।जैसे-जैसे हमलावर विकसित होते हैं, निरंतर सुरक्षा मूल्यांकन और अपडेट सुरक्षा बनाए रखने में मदद करते हैं। उपरोक्त के अलावा, उपयोगकर्ताओं को समय-समय पर अपनी सुरक्षा प्रथाओं की समीक्षा करनी चाहिए - विशेष रूप से पासवर्ड परिवर्तन और वॉलेट सुरक्षा पर नज़र रखना और अपने सुरक्षात्मक उपायों की प्रभावशीलता का आकलन करना। इस समीक्षा में नए सुरक्षा उपकरणों और प्रक्रियाओं का परीक्षण शामिल होना चाहिए जो मौजूदा उपायों की तुलना में बेहतर सुरक्षा प्रदान करते हैं। निरंतर सुरक्षा मूल्यांकन संभावित जोखिमों का पता लगाते हैं, इससे पहले कि असामाजिक तत्व उनका फायदा उठा सकें।
सुरक्षा-प्रथम मानसिकता का निर्माण
क्रिप्टोकरेंसी सेवाओं के साथ प्रत्येक इंटरैक्शन के लिए एक सुरक्षा-प्रथम मानसिकता स्थापित करने की आवश्यकता है, जहां हर एक चीज़ एक संभावित प्रवेश द्वार है और उसकी जांच की जानी चाहिए। उस दृष्टिकोण में संचार के प्रति सतर्क रहना, वेबसाइटों और ऐप्स की वास्तविकता की पुष्टि करना और उन प्रस्तावों के प्रति उचित स्तर का संदेह रखना शामिल है जो वास्तविकता से परे लगते हैं। उपयोगकर्ताओं को यह सुनिश्चित करने के लिए स्पष्ट प्रक्रियाएं विकसित करनी चाहिए कि क्रिप्टोकरेंसी सेवाएं वैध हैं या नहीं, और समय की कमी होने पर या आकर्षक अवसरों के लालच में भी इन प्रक्रियाओं को दरकिनार करने का प्रयास कभी नहीं करना चाहिए।
इस सुरक्षा-प्रथम संस्कृति में संभावित परिदृश्यों के घटित होने से पहले उनके लिए तैयारी करना भी शामिल है। वॉलेट उपयोगकर्ताओं को एक सुरक्षित स्थान पर वॉलेट जानकारी का बैकअप रखना चाहिए, और यह सुनिश्चित करना चाहिए कि उनके पास सुरक्षा प्रश्नों के उत्तर देने, होस्टिंग से संबंधित मुद्दों से निपटने और कुछ प्रकार की सुरक्षा घटनाओं से उबरने के लिए पर्याप्त प्रक्रियाएं और अभ्यास हों। ऐसी तैयारी सुरक्षा उल्लंघनों के प्रभाव को काफी कम कर सकती है और उनसे उबरने की प्रक्रिया को तेज कर सकती है।
एक एकीकृत सुरक्षा योजना की स्थापना, जो क्रिप्टो उपयोग के सभी पहलुओं को संबोधित करती है, यह सुनिश्चित करने में मदद करेगी कि कोई भी महत्वपूर्ण सुरक्षा कारक अनदेखा न रह जाए।
इस दृष्टिकोण में विभिन्न लेनदेनों को कैसे संबोधित किया जाएगा, इसके लिए विस्तृत और लेनदेन-विशिष्ट प्रक्रियाएं, व्यावसायिक कार्यान्वयन और प्रक्रिया प्रवाह में उपयोग की जाने वाली नई सेवाओं और अनुप्रयोगों को निर्धारित करने की प्रक्रियाएं, और सुरक्षा समस्याओं से निपटने के निर्देश शामिल होने चाहिए। सुरक्षा योजना का नियमित विश्लेषण और पुनर्नियोजन इसे तब तक प्रभावी बनाए रखेगा जब तक उपयोगकर्ता के क्रिप्टो उपयोग के तरीके बदलते रहेंगे।अधिक उन्नत सुरक्षा चिंताएं और कुछ नए खतरे
क्रिप्टोकरेंसी की दुनिया के पास खुद को ढालने के अलावा कोई विकल्प नहीं है और सिस्टम में निरंतर विकास के साथ नई सुरक्षा चुनौतियां आती हैं, जिन्हें उच्च स्तर की सुरक्षा की आवश्यकता होती है। क्वांटम कंप्यूटिंग भी मौजूदा क्रिप्टोग्राफी एल्गोरिदम के लिए एक संभावित खतरा है, और अंतिम उपयोगकर्ताओं के लिए पोस्ट-क्वांटम क्रिप्टोग्राफी में हो रही प्रगति पर नज़र रखना महत्वपूर्ण है। ऐसे क्वांटम कंप्यूटर जो आज के पब्लिक-की एन्क्रिप्शन (public-key encryption) को तोड़ सकें, अभी तक नहीं बने हैं, लेकिन क्रिप्टोकरेंसी उद्योग ने पहले ही क्वांटम-प्रतिरोधी एल्गोरिदम पर काम करना शुरू कर दिया है ताकि भविष्य की चुनौतियों के लिए तैयार रहा जा सके।
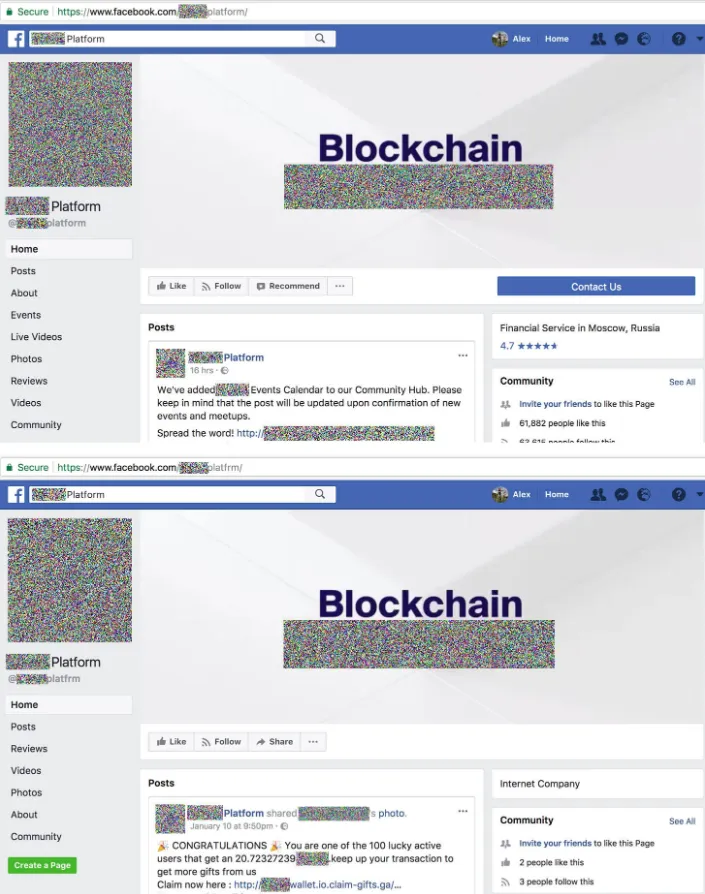
सोशल इंजीनियरिंग हमले भी अधिक उन्नत होते जा रहे हैं, जिसमें हमलावर परिचित व्यक्तियों या ब्रांडों का सजीव प्रतिरूपण (impersonation) करने के लिए डीपफेक तकनीक और एआई-जनरेटेड सामग्री का लाभ उठा रहे हैं। व्यक्तियों को अभी भी यह पुष्टि करने में अत्यधिक सतर्क रहने की आवश्यकता होगी कि संवेदनशील विवरण या मुद्रा विनिमय की मांग कौन कर रहा है, भले ही उन्हें लगे कि अनुरोध किसी परिचित व्यक्ति की ओर से आया है। मल्टी-टच वैलिडेशन, जिसमें एक अलग संचार चैनल के माध्यम से अनुरोधों को सत्यापित करना शामिल है, इन उन्नत सोशल इंजीनियरिंग हमलों से बचाव में मदद कर सकता है।
विकेंद्रीकृत वित्त (DeFi) अनुप्रयोगों के आगमन ने एक नई सुरक्षा चिंता जोड़ दी है: DeFi साइटों को अक्सर उन उपयोगकर्ताओं से कार्रवाई की आवश्यकता होती है जो स्मार्ट कॉन्ट्रैक्ट्स के साथ इंटरैक्ट करते हैं, जिनमें खामियां हो सकती हैं।" किसी भी DeFi प्लेटफॉर्म के साथ, उपयोगकर्ताओं को पैसे जमा करने से पहले अपना स्वयं का शोध करना चाहिए और सुरक्षा ऑडिट, सामुदायिक समीक्षाओं और प्लेटफॉर्म के इतिहास की जांच करनी चाहिए। यील्ड फार्मिंग/लिक्विडिटी प्रोविजन और व्यापक रूप से DeFi गतिविधियों से जुड़े जोखिम इन प्रोटोकॉल में भाग लेने का निर्णय लेते समय महत्वपूर्ण विचार हैं।
जैसे-जैसे बड़ी संख्या में उपयोगकर्ता स्मार्टफोन और टैबलेट के माध्यम से क्रिप्टो सेवाओं से जुड़ रहे हैं, मोबाइल सुरक्षा की आवश्यकता तेजी से बढ़ी है। मालवेयर विशेष रूप से मोबाइल उपकरणों पर अनौपचारिक ऐप्स के लिए एक समस्या है। उपभोक्ताओं को केवल आधिकारिक ऐप स्टोर से ही क्रिप्टोकरेंसी ऐप डाउनलोड करने चाहिए, और डाउनलोड करने से पहले ऐप के डेवलपर को सत्यापित करना चाहिए। उपकरणों को सुरक्षित रखने के लिए मोबाइल ऐप्स और सिस्टम के लिए लगातार सुरक्षा अपडेट महत्वपूर्ण हैं।
लेनदेन की सुरक्षा
क्रिप्टोकरेंसी लेनदेन के क्षेत्र के लिए, हम उपयोगकर्ताओं को ऐसे समाधान प्रदान करते हैं जो TRON जैसे प्लेटफॉर्म पर नेविगेट करते समय सुरक्षा और मूल्य निर्धारण दोनों में कुशल हैं। यह एनर्जी रेंटल सिस्टम उपयोगकर्ताओं को संपत्तियों को स्टेक या फ्रीज किए बिना लेनदेन लागत (TRX में) में पांच गुना तक बचत करने की अनुमति देता है, जिससे उनकी अपनी होल्डिंग्स पर पूर्ण अनुमति रहित (permissionless) नियंत्रण बना रहता है।
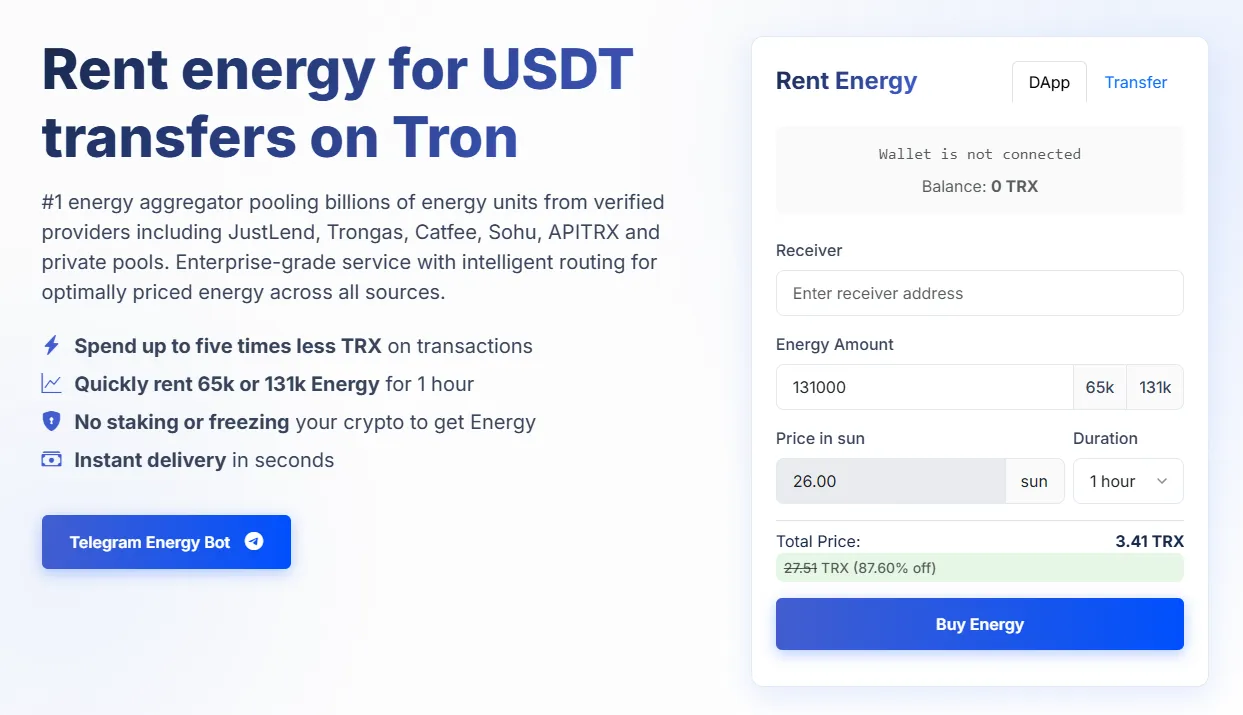
Netts की TRON एनर्जी रेंटल सेवा की बदौलत, हमारे उपयोगकर्ताओं को एंटरप्राइज-लेवल की सुरक्षा के साथ भारी छूट मिलती है। प्लेटफॉर्म की नॉन-कस्टोडियल प्रकृति उपयोगकर्ताओं को एनर्जी रेंटिंग प्रक्रिया के दौरान अपनी प्राइवेट कीज़ पर पूर्ण नियंत्रण रखने की अनुमति देती है, जिससे लेनदेन अनुकूलन प्राप्त करते समय उन अधिकांश सुरक्षा कमजोरियों को दूर किया जाता है जो गंभीर समस्याएं पैदा करती हैं।