Krypto-Sicherheitsleitfaden – So vermeiden Sie Verluste
Große Hacks zeigen, dass selbst große Plattformen scheitern – Passwörter, 2FA, Cold Storage, Updates und Skepsis sorgen für mehr Sicherheit der Nutzer.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Die Welt der Kryptowährungen wurde von einer Welle von Hacks heimgesucht, die bei Nutzern auf der ganzen Welt für Bestürzung sorgte. Einer der schlimmsten Vorfälle ereignete sich im Februar 2025, als Bybit, eine der weltweit größten Kryptobörsen, Ziel eines gewaltigen Hacks wurde, der Berichten zufolge von der staatlich geförderten nordkoreanischen Lazarus-Gruppe durchgeführt wurde. Bei diesem Hack wurden mehr als 1,5 Milliarden US-Dollar in Ethereum gestohlen, was zu einem Gesamtverlust von über 2,4 Milliarden US-Dollar an Kryptowährungen über verschiedene Coins und Token hinweg im gleichen Zeitraum beitrug. Tausende Nutzer der Plattform wurden damals Opfer der Sicherheitsverletzung, was erneut eine klaffende Lücke in der Sicherheitsarchitektur offenlegte, die es Hackern ermöglichte, sich nach dem Ausnutzen von Schwachstellen in den Authentifizierungssystemen unbefugten Zugriff auf diese Gelder zu verschaffen. Dies dient als bedauerliche Erinnerung daran, dass selbst große, etablierte Dienste durch raffinierte Angriffe kompromittiert werden können, und unterstreicht die Notwendigkeit von Best Practices im Bereich der Sicherheit, um zu verhindern, dass Menschen betroffen sind, unabhängig davon, wo sie ihr Vermögen aufbewahren.
Der Bybit-Hack war besonders besorgniserregend, da er zeigte, wie Angreifer durch eine Kombination aus Social Engineering und technischen Umgehungen mehrere Sicherheitsebenen umgehen konnten. Es gab auch Nutzerkonten, bei denen die Zwei-Faktor-Authentifizierung aktiviert war und die ihre Daten vor solchen einfachen Hacks geschützt hatten, aber dennoch dem internen Sicherheitszusammenbruch des Portals zum Opfer fielen. Diese Episode zeigt leider genau auf, warum die Diversifizierung der Aufbewahrungsmethoden und die fortwährende Kontrolle über die eigenen Private Keys in der Welt der Kryptowährungen nach wie vor so wichtig sind. Zudem verdeutlichte der Vorfall die Schwierigkeiten bei der Wiedererlangung gestohlener Gelder in einer dezentralen Welt (d. h. es gibt keine Bank, an die man sich wenden kann), in der Transaktionen, sobald sie bestätigt wurden, mehr oder weniger endgültig sind.
Der Bybit-Vorfall von 2025 war kein Einzelfall.
Allein im ersten Halbjahr gingen über 2,47 Milliarden US-Dollar durch Krypto-Hacks und Betrug verloren – das ist ein Anstieg von 3 % gegenüber dem Vorjahr. Dies sind schockierende Statistiken, die jedoch die zunehmenden Risiken im Kryptosektor und die Notwendigkeit verdeutlichen, dass jeder die bewährten Sicherheitspraktiken befolgt. Dies war noch nie so wahr wie in der heutigen Welt, in der Angriffe immer häufiger und raffinierter werden und jeder Nutzer sowie jede Plattform ein potenzielles Ziel für eine Sicherheitsverletzung darstellt.Jeder Nutzer, unabhängig von seiner Erfahrung oder der Höhe seiner Investition, muss die grundlegenden Sicherheitsprinzipien verstehen, die zum Schutz von Kryptowährungen eingesetzt werden. Kriminalität im Kryptobereich verdeutlicht, wie die Dezentralisierung von Finanzsystemen dazu führen kann, dass die letztendliche Verantwortung für Verluste von den Nutzern getragen wird, anstatt von Institutionen wie beim Schutz vor Bankbetrug. Konkret erfordert diese Aufgabe nicht nur die Kenntnis einer Vielzahl potenzieller Bedrohungen, sondern auch die Notwendigkeit, mehrere Verteidigungstechnologien und -konzepte zu implementieren, die in Kombination einen echten Schutz gegen vielfältige Angriffsvektoren bieten.
Da Transaktionen nicht rückgängig gemacht werden können und Kryptobestände pseudonym sind sowie problemlos über Grenzen hinweg transferiert werden können, ist der Sektor zu einem Hauptziel für Cyberkriminelle geworden. Typische Bedrohungen sind Phishing-Angriffe, die Nutzer dazu verleiten, vertrauliche Informationen preiszugeben, indem sie sich als seriöse Partei ausgeben; Malware und Spyware, die darauf programmiert sind, Computer oder Geräte fernzusteuern und private Schlüssel zu stehlen; Hacks von zentralisierten Börsen, die zum Verlust von Nutzergeldern führen; sowie Smart-Contract-Fehler, die Schwachstellen in dezentralen Anwendungen ausnutzen und zum Abfluss von Geldern führen. Die frühzeitige Erkennung dieser Bedrohungen ist die Grundlage für effiziente Gegenmaßnahmen.
Wichtige Sicherheitspraktiken für jeden
Mehrere einfache, aber wichtige Techniken sollten von jedem Nutzer angewendet werden, um eine solide Basis für die Sicherheit von Kryptowährungen zu schaffen. Gute Passwörter sind unsere erste Verteidigungslinie gegen unbefugten Zugriff. Solche Passwörter sollten eine Mischung aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen enthalten – und sie sollten sich nicht auf leicht zu erratende Informationen wie Geburtstage oder gängige Wörter beziehen. Passwort-Manager können solche starken Passwörter erstellen und speichern. Das erspart Ihnen die Mühe, sich mehrere komplexe Passwörter merken zu müssen, und garantiert, dass jedes Konto über ein eigenes Passwort verfügt.
Die Zwei-Faktor-Authentifizierung (2FA) bietet eine zweite Sicherheitsebene, die sicherstellt, dass Ihre Konten geschützt bleiben, selbst wenn Ihre Passwörter kompromittiert wurden. SMS-basierte 2FA bietet zwar einen gewissen Schutz, Authentifizierungs-Apps sind jedoch vorzuziehen, da sie weniger anfällig für Abfangen und Social Engineering sind. Hardware-Sicherheitsschlüssel sind die ultimative Form der 2FA; sie bieten Ihnen einen physischen Token, der nicht dupliziert oder von anderswo abgefangen werden kann. Nutzer sollten die 2FA für alle kryptowährungsbezogenen Konten aktivieren, einschließlich Börsen und Wallets oder jeglicher Plattformen, auf denen Vermögenswerte verwaltet werden.
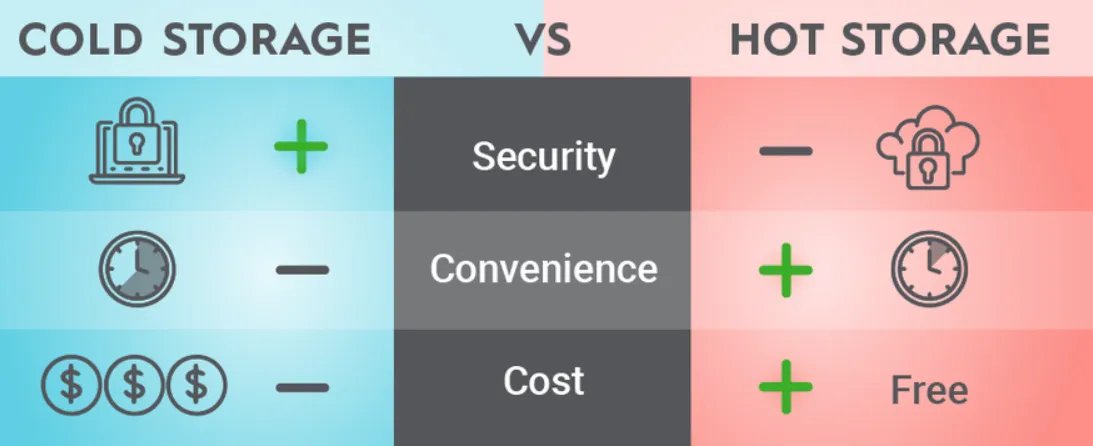
Generell ist die Wallet-Sicherheit die Grundlage für den Schutz von Kryptowährungen, wobei sich Wallets in ihrem Sicherheitsniveau unterscheiden. Hot Wallets, die mit dem Internet verbunden sind, sind zwar praktisch für alltägliche Transaktionen, setzen die Nutzer jedoch auch verstärkt Online-Bedrohungen aus. Cold Wallets, wie Hardware- und Paper-Wallets, bewahren private Schlüssel offline auf und sind somit nahezu vollständig vor Fernangriffen geschützt. Die Bedürfnisse des Nutzers sollten entscheiden, welcher Wallet-Typ verwendet wird: Cold Storage für größere, langfristige Bestände; Hot Wallets sind benutzerfreundlich genug, wenn Sie häufiger handeln, aber mit weniger verfügbarem Kapital.
Regelmäßige Upgrades bedeuten zudem, dass Nutzer von den neuesten Sicherheitspatches und der Behebung von Schwachstellen profitieren. Nicht nur Wallets, Betriebssysteme und Webbrowser – jede Software, die in irgendeiner Weise für den Zugriff auf Kryptowährungen verwendet wird. Angreifer nutzen oft bekannte Schwachstellen in veralteten Softwareversionen aus, was bedeutet, dass sich regelmäßige Updates als einfache, aber effektive Methode zum Selbstschutz erweisen. Während automatische Updates aktiviert sein sollten, sofern verfügbar, tun Nutzer gut daran, ihre wichtigsten Apps manuell auf Aktualisierungen zu prüfen.
Die Abwehr von Phishing-Angriffen erfordert ständige Detailgenauigkeit und ein gesundes Misstrauen gegenüber unaufgeforderten Mitteilungen. Es gibt mittlerweile hochentwickelte Phishing-Versuche, bei denen Sie eine E-Mail erhalten, die angeblich von einem seriösen Unternehmen stammt – inklusive korrektem Branding –, und in der Sie aufgefordert werden, Informationen über ein Formular preiszugeben. Um sicher zu bleiben, sollten Sie URLs stets doppelt prüfen und auf Sicherheitszertifikate achten, um die Vertrauenswürdigkeit einer Website zu verifizieren. Greifen Sie über Lesezeichen auf Dienste zu, anstatt auf Links in E-Mails oder Chats zu klicken.
Es sind auch weitere Sicherheitslösungen auf Basis von Virtual Private Networks (VPNs) verfügbar, welche die Internetverbindung der Nutzer verschlüsseln, wenn diese Kryptodienste nutzen – insbesondere in öffentlichen Netzwerken. Dies verhindert, dass potenzielle Lauscher die Kommunikation abhören. Nutzer sollten zudem darauf achten, keine sensiblen persönlichen Informationen in sozialen Medien zu posten, da Angreifer diese nutzen können, um gezielte Spoofing-E-Mails zu erstellen. Dass aus kleinen Sicherheitslücken große Verluste werden, lässt sich verhindern, indem Sie Ihre Kontoaktivitäten prüfen und sofort auf ungewöhnliche Transaktionen reagieren. Transaktionslimits und Auszahlungsverzögerungen bei Börsen-Accounts können ebenfalls als zusätzlicher Schutz gegen unbefugten Zugriff dienen und geben Nutzern die Möglichkeit, potenzielle Sicherheitsverletzungen zu bemerken und darauf zu reagieren.
Nutzerspezifische Sicherheitsstrategien
Kleinanleger mit moderaten Beständen an Kryptowährungen bevorzugen einen ausgewogenen Ansatz – sicher, aber nicht übermäßig kompliziert. Nutzer mit einem Kryptowährungsguthaben von 1.000 $ bis 50.000 $ sollten Hardware-Wallets zur Aufbewahrung und seriöse Software-Wallets für tägliche Ausgaben verwenden. Diese Personen sollten sich darauf konzentrieren, mehr über die gängigsten Betrugsmaschen und Phishing-Taktiken zu erfahren, da Social Engineering seine Bemühungen oft auf weniger technisch versierte Privatanleger konzentriert.
Aktive Trader haben aufgrund häufiger Interaktionen mit Börsen und der Notwendigkeit, verfügbare Mittel für Handelsmöglichkeiten bereitzuhalten, erhöhte Sicherheitsbedenken. Diese Nutzer sollten zudem eine klare Trennung zwischen ihren Handelsmitteln und langfristigen Beständen ziehen, indem sie verschiedene Wallets und vielleicht sogar unterschiedliche Börsen nutzen. Multi-Signatur-Wallets können eine zusätzliche Sicherheitsebene für große Handelskonten bieten, da sie mehrere Bestätigungen erfordern, um große Überweisungen auszuführen. Insbesondere aktive Trader müssen ihre Transaktionen sorgfältig dokumentieren und ihre Sicherheitseinstellungen regelmäßig aktualisieren, da die schnelllebige Welt des Tradings zu Nachlässigkeiten führen kann.
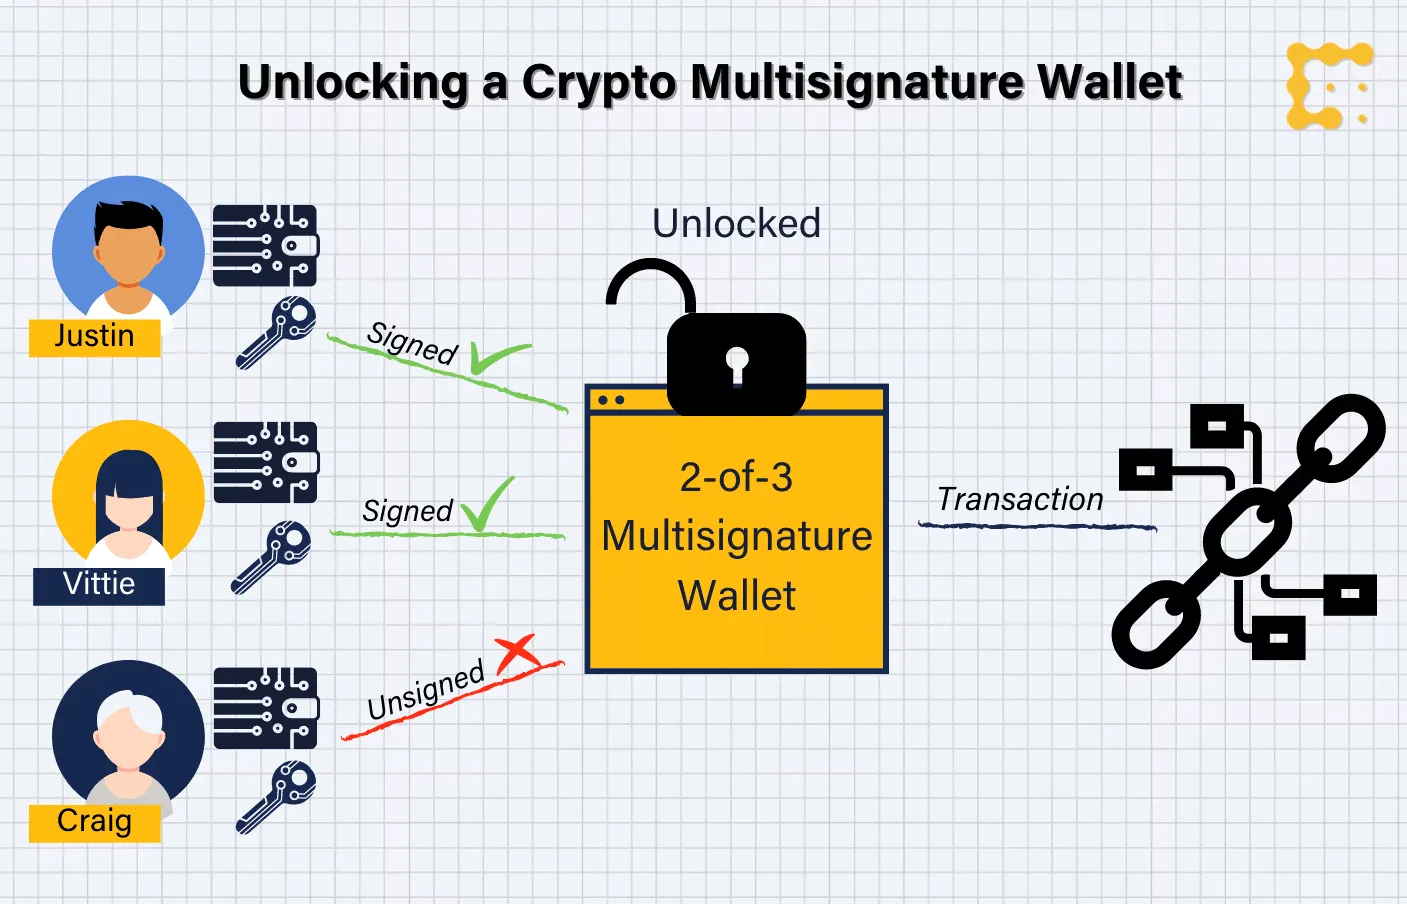
Institutionelle Anleger und Unternehmen mit großen Kryptowährungsreserven benötigen Sicherheitslösungen auf Unternehmensebene, die über das bloße Verhalten einzelner Nutzer hinausgehen. Für solche Nutzer sind Multi-Signatur-Wallets unverzichtbar, da mehrere autorisierte Parteien die Transaktion bestätigen und verifizieren müssen, um einen „Single Point of Failure“ zu vermeiden. Regelmäßige Sicherheitsbewertungen durch externe Experten helfen dabei, Schwachstellen zu finden, bevor sie zu Sicherheitsverletzungen führen, und die besten Unternehmen verfügen über eine Finanzversicherung gegen Klagen im Zusammenhang mit Hackerangriffen. Diese Unternehmen sollten zudem strenge Zugriffskontrollen, Schulungsprogramme für Mitarbeiter und Methoden zur Reaktion auf Vorfälle etablieren, um Sicherheitsverletzungen effektiv zu begegnen.
Kryptowährungs-Entwickler und Power-User, die mit Krypto-Anwendungen arbeiten, haben höhere Sicherheitsbedenken, da diese ihre Entwicklungsumgebung oder ihren Code betreffen. Für diese Nutzer empfiehlt es sich, bei der Arbeit mit Kryptowährungen auf dedizierter Hardware und in einem dedizierten Netzwerk zu entwickeln, damit ihre Arbeit keine Auswirkungen auf private Geräte oder Key-Batches hat. Sicheres Coding, regelmäßige Code-Reviews und ein verantwortungsbewusster Umgang mit privaten Schlüsseln und API-Zugangsdaten sind der Schlüssel zur Vermeidung entwicklerzentrierter Sicherheitsprobleme. Zudem sollten Entwickler die neuesten Sicherheitslücken in Kryptowährungsprotokollen überwachen und entsprechende Schutzmaßnahmen in ihren Anwendungen implementieren.
Warum kontinuierliche Sicherheitsschulungen notwendig sind
Die Sicherheit von Kryptowährungen wandelt sich schnell, und ständig tauchen neue Bedrohungen auf, da Angreifer immer fortschrittlichere Methoden entwickeln. Nutzer müssen sich um eine kontinuierliche Weiterbildung über Best Practices im Bereich Sicherheit bemühen und über neu aufkommende Angriffsvektoren und Abwehrmechanismen auf dem Laufenden bleiben. Diese Ausbildung umfasst das Verständnis der technischen Aspekte zur optimalen Sicherung von Kryptowerten, das Erkennen von Social-Engineering-Versuchen sowie die Kenntnis der neuesten Sicherheitstools und -praktiken. Engagieren Sie sich in Krypto-Communities und folgen Sie renommierten Sicherheitsforschern. Dies ermöglicht Informationen aus erster Hand über neu entstehende Bedrohungen und Methoden, um Ihre Coins besser zu schützen.
Das Verständnis der Funktionsweise der Technologie ermöglicht es den Nutzern, von Sicherheitsvorkehrungen zu erfahren und mögliche Schwachstellen abzuleiten. Nutzer müssen nicht zwangsläufig zu Technik-Experten werden, aber eine grundlegende Vertrautheit mit der zugrunde liegenden Technologie und ihrer Funktionsweise kann viel zur Verbesserung der allgemeinen Sicherheit beitragen. Dieses Wissen ermöglicht es den Nutzern, Sicherheitsversprechen kritisch zu bewerten, um nicht auf Betrugsmaschen hereinzufallen, die entweder unrealistische Sicherheit oder exorbitante Renditen versprechen.
Kontinuierliche Sicherheitsbewertungen und Updates tragen dazu bei, den Schutz aufrechtzuerhalten, während sich Angreifer weiterentwickeln. Darüber hinaus sollten Nutzer ihre Sicherheitspraktiken regelmäßig überprüfen – insbesondere Passwortänderungen und den Schutz ihrer Wallets nachverfolgen sowie die Wirksamkeit der eigenen Schutzmaßnahmen bewerten. Diese Überprüfung sollte das Testen neuer Sicherheitstools und -verfahren umfassen, die einen besseren Schutz als bestehende Maßnahmen bieten. Laufende Sicherheitsbewertungen identifizieren mögliche Schwachstellen, bevor böswillige Akteure diese ausnutzen können.
Aufbau einer Security-First-Mentalität
Eine Security-First-Mentalität muss bei jeder Interaktion mit Kryptowährungsdiensten etabliert werden, wobei jeder einzelne Aspekt ein potenzielles Einfallstor darstellt und überprüft werden muss. Diese Einstellung beinhaltet Misstrauen gegenüber Kommunikationen, die Validierung der Echtheit von Websites und Apps sowie eine gesunde Skepsis gegenüber Angeboten, die schlichtweg zu gut klingen, um wahr zu sein. Nutzer sollten klare Prozesse entwickeln, um festzustellen, ob Kryptodienste legitim sind, und niemals versuchen, diese Prozesse zu umgehen – selbst unter Zeitdruck oder bei verlockenden Gelegenheiten.
Diese Security-First-Kultur beinhaltet auch die Vorbereitung auf potenzielle Szenarien, bevor diese eintreten. Wallet-Nutzer sollten Backups ihrer Wallet-Informationen an einem sicheren Ort aufbewahren und sicherstellen, dass sie über angemessene Verfahren und Übung verfügen, um Sicherheitsfragen zu beantworten, hostingbezogene Probleme zu bewältigen und sich von bestimmten Arten von Sicherheitsvorfällen zu erholen. Eine solche Vorsorge kann die Auswirkungen von Sicherheitsverletzungen erheblich abmildern und die Wiederherstellung beschleunigen.
Die Erstellung eines integrierten Sicherheitsplans, der alle Facetten der Krypto-Nutzung abdeckt, trägt dazu bei, dass keine kritischen Sicherheitsfaktoren vergessen werden.
Dieser Ansatz sollte detaillierte, transaktionsspezifische Prozesse enthalten, wie verschiedene Transaktionen behandelt werden, Verfahren zur Bestimmung neuer Dienste und Anwendungen, die in Geschäftsimplementierungen und Prozessabläufen verwendet werden, sowie Anweisungen zum Umgang mit Sicherheitsproblemen. Regelmäßige Analysen und Neuplanungen des Sicherheitsplans halten diesen aktuell, während sich die Krypto-Nutzung der Anwender ändert.Fortgeschrittene Sicherheitsbedenken und neue Bedrohungen
Die Welt der Kryptowährungen hat keine andere Wahl, als sich anzupassen, und mit der kontinuierlichen Weiterentwicklung des Systems gehen neue Sicherheitsherausforderungen einher, die ein höheres Schutzniveau erfordern. Quantencomputing stellt zudem eine potenzielle Bedrohung für bestehende Kryptografie-Algorithmen dar, und für Endnutzer ist es wichtig, die Fortschritte in der Post-Quanten-Kryptografie zu verfolgen. Quantencomputer, die die heutige Public-Key-Verschlüsselung knacken können, wurden zwar noch nicht gebaut, aber die Kryptobranche hat bereits mit der Arbeit an quantenresistenten Algorithmen begonnen, um vorbereitet zu sein, wenn es soweit ist.
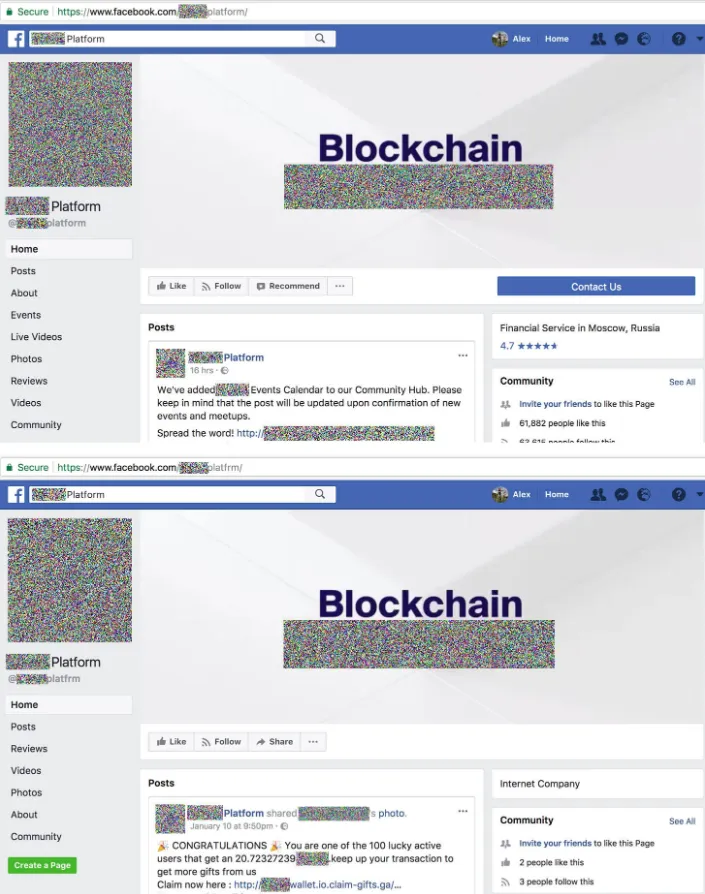
Social-Engineering-Angriffe werden ebenfalls immer fortschrittlicher, wobei Angreifer Deepfake-Technologie und KI-generierte Inhalte nutzen, um täuschend echte Imitationen bekannter Personen oder Marken zu erstellen. Einzelpersonen müssen weiterhin wachsam bleiben und bestätigen, wer sensible Daten oder Währungsumtausche anfordert, selbst wenn sie glauben, dass die Anfrage von einer bekannten Person stammt. Multi-Touch-Validierung, einschließlich der Verifizierung von Anfragen über einen anderen Kommunikationskanal, kann helfen, sich gegen diese fortgeschrittenen Social-Engineering-Angriffe zu schützen.
Das Aufkommen von Anwendungen im Bereich der dezentralen Finanzen (DeFi) hat ein neues Sicherheitsrisiko mit sich gebracht: DeFi-Seiten erfordern häufig Interaktionen von Nutzern mit Smart Contracts, die fehlerhaft sein können.
Bei jeder DeFi-Plattform sollten Nutzer eigene Nachforschungen anstellen, bevor sie Geld einzahlen, und auf Sicherheitsaudits, Community-Bewertungen sowie die Historie der Plattform achten. Die Risiken im Zusammenhang mit Yield Farming/Liquiditätsbereitstellung und DeFi-Aktivitäten im weiteren Sinne sind entscheidende Faktoren bei der Entscheidung für eine Teilnahme an diesen Protokollen.Der Bedarf an mobiler Sicherheit ist rasant gestiegen, da immer mehr Nutzer über Smartphones und Tablets auf Krypto-Dienste zugreifen. Malware stellt insbesondere bei inoffiziellen Apps auf Mobilgeräten ein Problem dar. Verbraucher sollten Kryptowährungs-Apps nur aus offiziellen App-Stores herunterladen und den Entwickler einer App vor dem Download verifizieren. Regelmäßige Sicherheitsupdates für mobile Apps und Systeme sind der Schlüssel, um Geräte sicher zu halten.
Transaktionssicherheit
Für den Bereich der Kryptowährungstransaktionen bieten wir Nutzern Lösungen an, die sowohl in Bezug auf die Sicherheit als auch auf die Preisgestaltung effizient sind, wenn sie sich in Netzwerken wie TRON bewegen. Dieses Energie-Mietsystem ermöglicht es Nutzern, bis zu das Fünffache an Transaktionskosten (in TRX) zu sparen, ohne Vermögenswerte zu staken oder einzufrieren, während sie die volle erlaubnisfreie Kontrolle über ihre eigenen Bestände behalten.
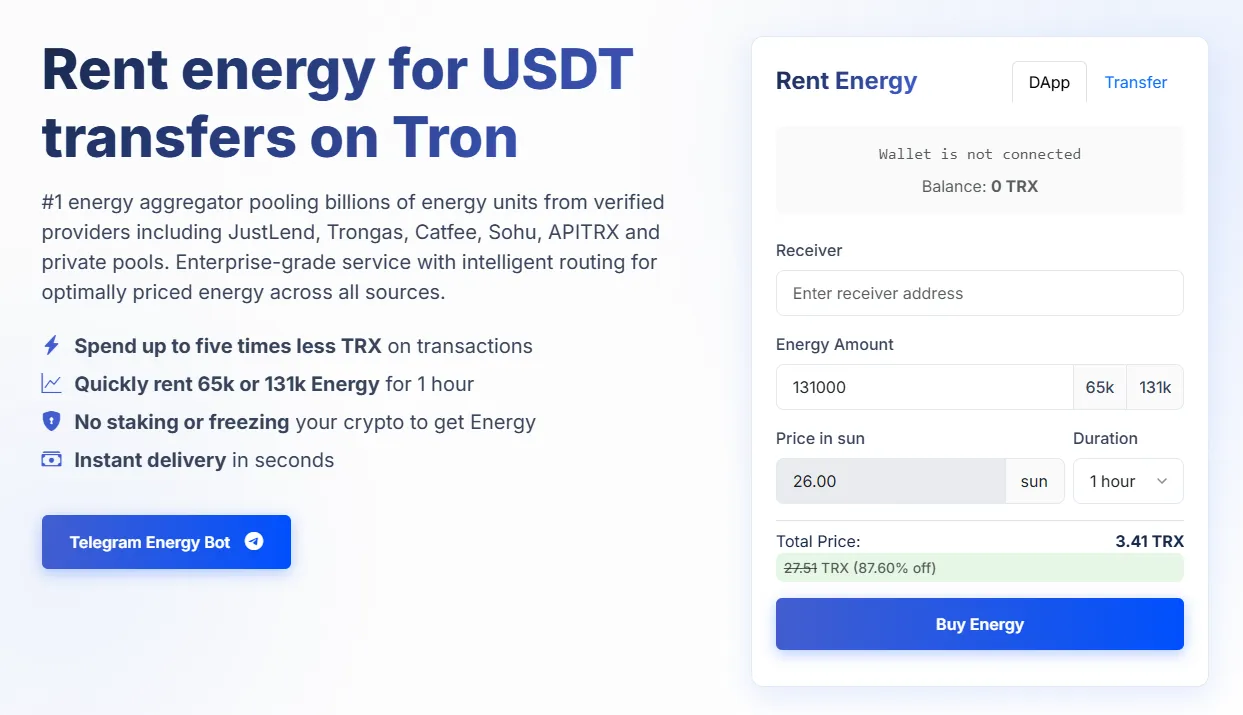
Dank des TRON-Energie-Mietservices von Netts erhalten unsere Nutzer enorme Rabatte in Kombination mit Sicherheit auf Enterprise-Niveau. Der Non-Custodial-Charakter der Plattform ermöglicht es den Nutzern, während des Energie-Mietprozesses weiterhin die volle Kontrolle über ihre privaten Schlüssel zu behalten. Dadurch werden die meisten Sicherheitslücken, die kritische Probleme darstellen, beseitigt, während gleichzeitig eine Transaktionsoptimierung erreicht wird.