暗号資産セキュリティガイド — 損失を防ぐ方法
大規模なハッキング事件は、大手プラットフォームでさえも万全ではないことを示しています。パスワード、2要素認証(2FA)、コールドストレージ、アップデート、そして懐疑的な姿勢を持つことが、ユーザーの安全性を高めます。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
目次
暗号資産の世界は、世界中のユーザーに動揺を与えるハッキングの波にさらされてきました。最も深刻な事例の一つは2025年2月に発生しました。世界最大級の暗号資産取引所であるBybitが、北朝鮮の国家主導のハッカー集団「ラザルス(Lazarus Group)」によるものとされる大規模なハッキングの標的となったのです。このハッキングにより15億ドル相当以上のイーサリアム(Ethereum)が盗まれ、同時期に様々なコインやトークンで失われた暗号資産の総額は、合計で24億ドル以上に達しました。当時、数千人のプラットフォーム利用者がこの侵害の被害に遭い、認証システムの脆弱性を突いて資金に不正アクセスするハッカーに対し、同社のセキュリティ・アーキテクチャに大きな欠陥があることが改めて露呈しました。これは、大手で実績のあるサービスであっても巧妙な攻撃によって侵害される可能性があるという残念な教訓となり、資産の保管場所に関わらず、被害を防ぐためのセキュリティのベストプラクティスを遵守する必要性を再認識させるものとなりました。
Bybitのハッキング事件が特に衝撃的だったのは、攻撃者がソーシャルエンジニアリングと技術的な回避策を組み合わせることで、多層的なセキュリティをいかに突破できるかを示した点にあります。二要素認証(2FA)を有効にし、単純なハッキングから情報を守っていたユーザーのアカウントでさえ、プラットフォーム内部のセキュリティ崩壊の犠牲となりました。この出来事は、暗号資産の世界において、保管方法を分散させることや、自ら秘密鍵を管理し続けることがいかに重要であるかを、図らずも浮き彫りにしました。また、一度確定した取引を覆すことがほぼ不可能な分散型の世界(つまり、頼れる銀行が存在しない世界)において、盗まれた資金を回収することの困難さにもスポットライトが当てられました。
2025年のBybitの事件は、決して単発の出来事ではありませんでした。
今年の上半期だけで、暗号資産のハッキングや詐欺により24億7,000万ドル以上が失われました。これは昨年から3%の増加です。これらは驚くべき統計ですが、暗号資産におけるリスクの高まりと、すべての人がセキュリティのベストプラクティスに従う必要性を浮き彫りにしています。攻撃がますます一般的かつ巧妙になり、あらゆるユーザーやプラットフォームが侵害の潜在的な標的となっている今日の世界において、このことはかつてないほど重要になっています。経験の有無や投資額の大小にかかわらず、すべてのユーザーは暗号資産を保護するために用いる基本的なセキュリティ原則を理解する必要があります。暗号資産犯罪は、金融システムの分散化によって、銀行の不正保護のような機関ではなく、ユーザー自身が損失の最終的な責任を負うことになる可能性を物語っています。具体的には、この課題には一連の潜在的な脅威に関する知識だけでなく、複数の防御技術や概念を導入することも不可欠です。これらを組み合わせることで、多種多様な攻撃ベクトルに対する真の防御壁を構築することができます。
取引を取り消すことができず、暗号資産の資金は仮名性が高く、国境を越えて簡単に送金できるため、サイバー犯罪者の格好の標的となっています。代表的な脅威としては、信頼できる組織を装ってユーザーを欺き機密情報を開示させるフィッシング攻撃、コンピュータやデバイスを遠隔操作して秘密鍵を盗むようにプログラムされたマルウェアやスパイウェア、ユーザー資金の喪失を招く中央集権型取引所のハッキング、そして分散型アプリケーションの欠陥を突いて資金を流出させるスマートコントラクトのバグなどが挙げられます。これらの脅威を早期に発見することが、効果的な対策の基本となります。
すべての人のための主要なセキュリティ対策
暗号資産のセキュリティにおける足場を固めるために、すべてのユーザーが活用すべき、シンプルながらも重要な手法がいくつかあります。
優れたパスワードは、不正アクセスに対する第一の防衛線です。こうしたパスワードには、大文字、小文字、数字、特殊文字を組み合わせる必要があり、誕生日や一般的な単語のような推測されやすい情報に関連付けるべきではありません。パスワードマネージャーを使用すれば、こうした強力なパスワードを作成・保存できるため、複数の強力なパスワードを覚える手間が省けるだけでなく、各アカウントに固有のパスワードを確実に設定できます。
二要素認証(2FA)は、万が一パスワードが漏洩した場合でもアカウントの保護を確実にする、第二のセキュリティレイヤーを提供します。SMSベースの2FAもある程度の保護機能は提供しますが、傍受やソーシャルエンジニアリングのリスクが低い認証アプリの方が好ましいと言えます。ハードウェアセキュリティキーは2FAの究極の形態であり、複製や外部からの傍受が不可能な物理トークンをユーザーに提供します。ユーザーは、取引所やウォレット、あるいは資産を管理するあらゆるプラットフォームを含む、すべての暗号資産関連のアカウントで2FAを有効にする必要があります。
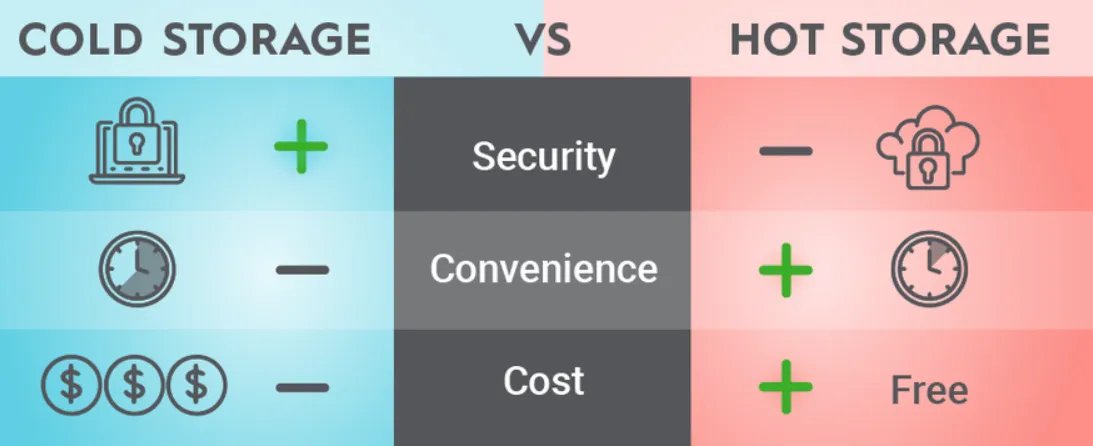
一般的に、ウォレットの安全性は暗号資産保護の基本であり、ウォレットの種類によってセキュリティレベルは異なります。常に接続されているホットウォレットは、日常的な取引には便利ですが、ユーザーをオンラインの脅威にさらすことにもなります。ハードウェアウォレットやペーパーウォレットなどのコールドウォレットは、秘密鍵をオフラインで保管するため、リモート攻撃からほぼ完全に保護されます。どちらのタイプのウォレットを使用するかは、ユーザーのニーズによって決めるべきです。多額の長期保有にはコールドストレージを、少額の資金で頻繁に取引を行う場合には利便性の高いホットウォレットを使用するのが適しています。
また、頻繁にアップグレードを行うことで、ユーザーは最新のセキュリティパッチや脆弱性の解決策を利用できるようになります。
ウォレット、オペレーティングシステム、ウェブブラウザに限らず、何らかの形で暗号資産にアクセスするために使用されるあらゆるソフトウェアが対象となります。攻撃者はソフトウェアの旧バージョンにおける既知の脆弱性を悪用することが多いため、頻繁にアップデートを行うことは、シンプルながらも効果的な自己防衛策となります。自動アップデートが利用可能な場合は有効にすべきですが、特に重要なアプリについては、ユーザー自身で手動のアップデート確認を行うのが賢明です。フィッシング攻撃を防ぐには、細部への絶え間ない注意と、心当たりのない連絡を疑う姿勢が不可欠です。現在では、より巧妙なフィッシングの手口が存在します。例えば、信頼できる企業を装い、正規のブランディングなどを施したメールを送りつけ、フォームを通じて情報を入力させようとするものです。安全を確保するために、常にURLを再確認し、セキュリティ証明書をチェックしてサイトの信頼性を検証してください。サービスにアクセスする際は、メールやチャットのリンクをクリックするのではなく、ブックマークしたリンクからアクセスするようにしましょう。
仮想プライベートネットワーク(VPN)を活用したセキュリティソリューションも有効です。これは、特に公共のネットワークで暗号資産サービスを利用する際にユーザーのインターネット接続を暗号化し、潜在的な盗聴者による傍受を防ぎます。また、ユーザーはSNS上に機密性の高い個人情報を投稿しないよう注意すべきです。攻撃者はそうした情報を利用して、標的を絞ったなりすましメールを構成する可能性があります。アカウントのアクティビティを確認し、不審な取引に即座に対応することで、小さな侵害が大きな損失につながるのを防ぐことができます。取引所アカウントにおける取引制限や出金遅延の設定も、不正アクセスに対するさらなる保護策として利用でき、ユーザーが潜在的な侵害に気づき、対処する機会を提供します。
ユーザー別のセキュリティ戦略
適度な量の暗号資産を保有する小口投資家は、安全でありながら複雑すぎない、バランスの取れたアプローチを求めています。 1,000ドルから50,000ドルの暗号資産残高を保有するユーザーは、保管用にはハードウェアウォレットを、日常的な利用には信頼性の高いソフトウェアウォレットを使用すべきです。ソーシャルエンジニアリングは技術的な知識が少ない個人投資家を標的にすることが多いため、これらのユーザーは、一般的によく見られる詐欺やフィッシングの手法について学ぶことに重点を置く必要があります。
アクティブトレーダーは、取引所との頻繁なやり取りや、取引機会に備えて資金をすぐに動かせる状態にしておく必要があるため、セキュリティ上の懸念がより高まります。これらのユーザーは、異なるウォレットや、場合によっては異なる取引所を使い分けることで、トレード用資金と長期保有分を明確に区別して管理すべきです。マルチシグ(マルチシグニチャ)ウォレットは、多額の送金を実行するために複数の承認を必要とするため、大規模なトレード口座にさらなるセキュリティ層を追加することができます。変化の速いトレードの世界では見落としが生じやすいため、特にアクティブトレーダーは取引の正確な記録を保持し、頻繁にセキュリティ設定を更新する必要があります。
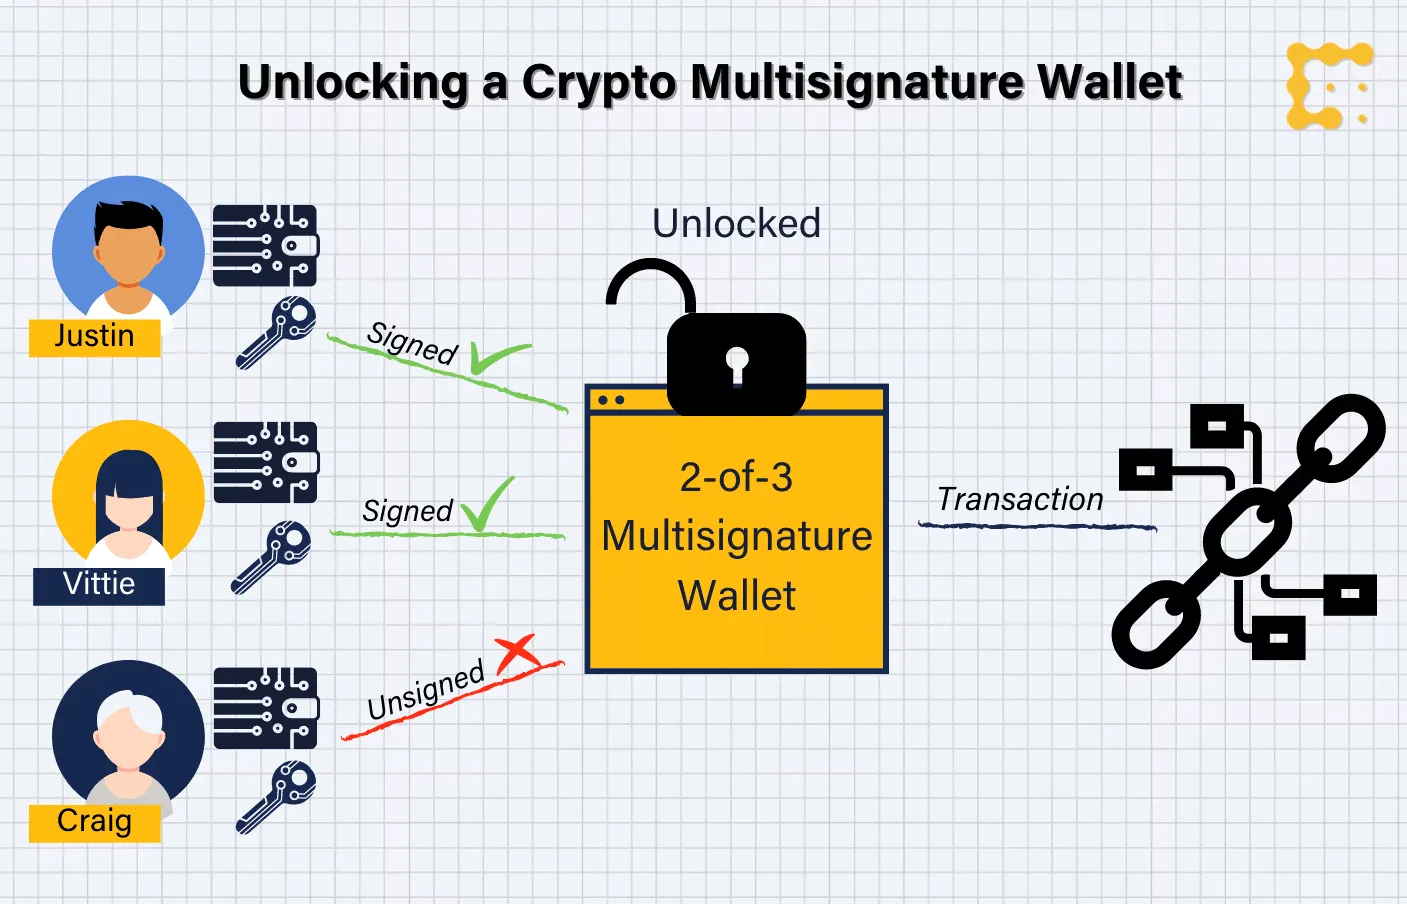
機関投資家や多額の暗号資産を保有する企業には、個人のユーザー行動の範疇を超えた、エンタープライズレベルのセキュリティソリューションが必要です。このようなユーザーにとって、単一障害点を回避するために複数の権限保持者が取引を承認・検証しなければならないマルチシグウォレットは不可欠なものとなります。第三者の専門家による定期的なセキュリティ評価は、侵害が発生する前に脆弱性を発見するのに役立ちます。また、優良な企業はハッキング関連の訴訟に備えて損害保険に加入しています。 これらの企業は、セキュリティ侵害に効果的に対処するため、厳格なアクセス制御、従業員トレーニングプログラム、およびインシデント対応策を確立する必要があります。
仮想通貨アプリケーションを扱う開発者やパワーユーザーにとって、セキュリティは自身の開発環境やコードに直結するため、より大きな懸念事項となります。これらのユーザーには、自身の作業が個人のデバイスや一連の鍵に影響を与えないよう、仮想通貨に関しては専用のハードウェアおよびネットワーク上で開発を行うことが推奨されます。適切なセキュアコーディング、定期的なコードレビュー、そして秘密鍵やAPI認証情報の責任ある管理が、開発に起因するセキュリティ問題を回避するための鍵となります。さらに、開発者は仮想通貨プロトコルにおける最新のセキュリティバグを監視し、自身のアプリに適切な防御策を講じる必要があります。
継続的なセキュリティトレーニングが必要な理由
仮想通貨のセキュリティは急速に変化しており、攻撃者がより高度な攻撃手法を見つけ出すにつれて、新しい脅威が絶えず出現しています。ユーザーは、セキュリティのベストプラクティスについて継続的に学習する努力を払い、新たに出現する攻撃ベクトルや防御策に関する最新情報を常に把握しておく必要があります。この学習には、資産を保護するための最善の方法に関する技術的な理解、ソーシャルエンジニアリングの手口の特定、そして最新のセキュリティツールや慣行の把握が含まれます。仮想通貨コミュニティに参加し、信頼できるセキュリティ研究者をフォローしましょう。これにより、新たに出現する脅威に関する直接的な情報を得ることができ、資産をより適切に保護するための対策を講じることができます。
テクノロジーの仕組みを理解することで、ユーザーはセキュリティ上の注意事項を正しく理解し、潜在的な弱点を推測できるようになります。ユーザーが必ずしも技術の専門家になる必要はありませんが、基盤となるテクノロジーとその機能に関する基本的な知識を持つことは、全体的なセキュリティを向上させる上で非常に役立ちます。 この知識により、ユーザーはセキュリティに関する主張を批判的に評価できるようになり、理不尽なほどの安全性や法外な利回りを謳う詐欺に惑わされるのを防ぐことができます。
攻撃者が進化する中で、継続的なセキュリティ評価とアップデートは保護状態の維持に役立ちます。上記に加えて、ユーザーは定期的に自身のセキュリティ対策を確認すべきです。特にパスワードの変更履歴やウォレットの保護状況を追跡し、防御策の有効性を評価することが重要です。この見直しには、既存の対策よりも優れた保護を提供する新しいセキュリティツールや手順のテストも含まれる必要があります。継続的なセキュリティ評価を行うことで、悪意のある者が脆弱性を悪用する前に、そのリスクを特定することができます。
セキュリティ第一のマインドセットの構築
暗号資産サービスのあらゆる利用において、すべての要素が潜在的な侵入口になり得るという認識を持ち、確認を怠らない「セキュリティ第一」のマインドセットを確立する必要があります。その姿勢には、届いた連絡を疑うこと、ウェブサイトやアプリが本物であることを検証すること、そして「話がうますぎる」提案に対して適切な懐疑心を持つことが含まれます。ユーザーは、暗号資産サービスが正当なものであるかどうかを判断するための明確なプロセスを構築すべきであり、時間が限られている場合や魅力的な機会を前にした場合でも、決してこれらのプロセスを省略してはなりません。
このセキュリティ第一の文化には、不測の事態が発生する前に備えておくことも含まれます。ウォレットのユーザーは、ウォレット情報のバックアップを安全な場所に保管し、セキュリティの質問への回答、ホスティング関連の問題への対処、および特定の種類のセキュリティインシデントからの復旧のための適切な手順と訓練を確実に行う必要があります。このような備えは、侵害による影響を大幅に軽減し、復旧を迅速化させることができます。
暗号資産利用のあらゆる側面を網羅した統合的なセキュリティ計画を策定することで、重要なセキュリティ要素が見落とされるのを防ぐことができます。
このアプローチには、さまざまなトランザクションへの対処方法に関する詳細かつトランザクション固有のプロセス、ビジネス実装やプロセスフローで使用される新しいサービスやアプリケーションを決定するための手順、およびセキュリティ問題の処理方法に関する指示を含める必要があります。セキュリティ計画の定期的な分析と再計画を行うことで、ユーザーの暗号資産の使用状況の変化に合わせて、その有効性を維持することができます。より高度なセキュリティ上の懸念と新たな脅威
暗号資産の世界は適応し続けるしかなく、システムの継続的な進化に伴い、より高いレベルの保護を必要とする新たなセキュリティ上の課題が生じています。量子コンピューティングも既存の暗号アルゴリズムに対する潜在的な脅威となっており、エンドユーザーにとって耐量子計算機暗号の進歩を把握しておくことは重要です。今日の公開鍵暗号を破ることができる量子コンピュータはまだ構築されていませんが、暗号資産の業界では、その時に備えてすでに量子耐性アルゴリズムの開発に取り組んでいます。
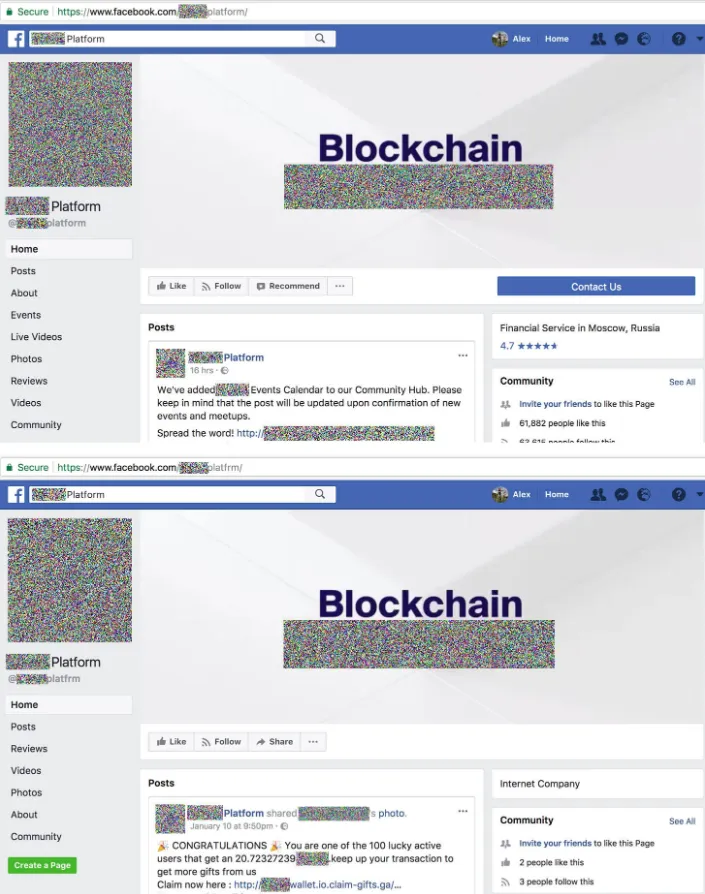
ソーシャルエンジニアリング攻撃も高度化しており、攻撃者はディープフェイク技術やAI生成コンテンツを活用して、知人やブランドの極めてリアルななりすましを作成しています。たとえ知人からの問い合わせだと思っても、機密情報や通貨の交換を求めているのが誰であるかを常に確認する必要があります。別の通信チャネルを通じてリクエストを確認するなどのマルチタッチ検証は、これらの高度なソーシャルエンジニアリング攻撃を防ぐのに役立ちます。
分散型金融(DeFi)アプリケーションの出現により、新たなセキュリティ上の懸念が加わりました。DeFiサイトでは、欠陥がある可能性のあるスマートコントラクトとやり取りするユーザーのアクションが頻繁に求められるためです。
どのようなDeFiプラットフォームであっても、ユーザーは資金を預け入れる前に独自の調査(DYOR)を行い、セキュリティ監査、コミュニティのレビュー、およびプラットフォームの履歴を確認する必要があります。イールドファーミングや流動性提供、さらには広義のDeFi活動に伴うリスクは、これらのプロトコルへの参加を選択する際の重要な検討事項です。スマートフォンやタブレットを介して暗号資産サービスに接続するユーザーが増えるにつれ、モバイルセキュリティの必要性が急速に高まっています。特にモバイルデバイス上の非公式アプリにおいて、マルウェアは大きな問題となっています。利用者は、暗号資産アプリを公式のアプリストアからのみダウンロードし、ダウンロード前にアプリの開発元を確認すべきです。デバイスの安全性を維持するためには、モバイルアプリやシステムの頻繁なセキュリティアップデートが不可欠です。
トランザクションのセキュリティ
暗号資産トランザクションの分野において、当社はTRONネットワークなどのプラットフォームを利用する際、セキュリティと価格の両面で効率的なソリューションをユーザーに提供しています。このエネルギーレンタルシステムにより、ユーザーは資産をステーキングしたりフリーズしたりすることなく、トランザクションコスト(TRX建て)を最大5分の1に抑えることができ、自身の保有資産に対する完全なパーミッションレスの管理権限を維持できます。
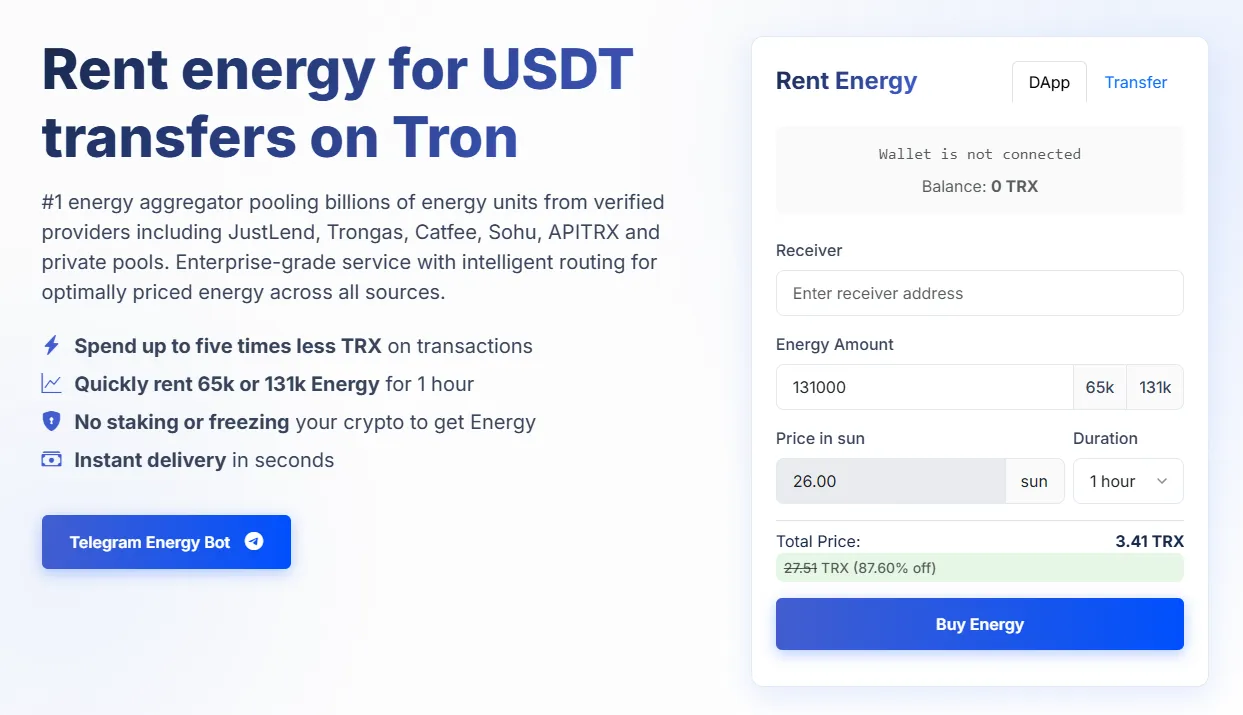
NettsのTRONエネルギーレンタルサービスにより、ユーザーはエンタープライズレベルのセキュリティと併せて、大幅な割引を受けることができます。プラットフォームの非カストディアルな性質により、ユーザーはエネルギーのレンタルプロセス中も秘密鍵に対する完全な制御を保持できるため、トランザクションの最適化を実現しつつ、重大な問題を引き起こすセキュリティ上の脆弱性の大部分を排除できます。