دليل أمان العملات المشفرة - كيفية منع الخسائر
تُظهر عمليات الاختراق الكبرى أن حتى المنصات الضخمة قد تفشل — كلمات المرور، والمصادقة الثنائية (2FA)، والتخزين البارد، والتحديثات، والتشكيك تجعل المستخدمين أكثر أماناً.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
شهد عالم العملات المشفرة موجة من عمليات الاختراق التي تسببت في حالة من الذعر للمستخدمين في جميع أنحاء العالم. وقعت إحدى أسوأ هذه الحالات في فبراير 2025، عندما تعرضت منصة Bybit، وهي واحدة من أكبر بورصات العملات المشفرة في العالم، لعملية اختراق ضخمة نُفذت، حسب التقارير، من قبل مجموعة Lazarus المدعومة من دولة كوريا الشمالية. شهد هذا الاختراق سرقة أكثر من 1.5 مليار دولار من عملة Ethereum، مما يضاف إلى إجمالي مبالغ تتجاوز 2.4 مليار دولار فُقدت من العملات المشفرة عبر مختلف العملات والرموز الرقمية خلال الفترة نفسها. وقع الآلاف من مستخدمي المنصة آنذاك ضحية لهذا الاختراق، مما كشف مرة أخرى عن ثغرة هائلة في بنيتها الأمنية سمحت للمخترقين بالوصول غير المصرح به إلى تلك الأموال بعد استغلال فجوات في أنظمة المصادقة الخاصة بها. ويعد هذا بمثابة تذكير مؤسف بأن حتى الخدمات الكبيرة والراسخة يمكن اختراقها من خلال هجمات متطورة، كما أنه يعزز الحاجة إلى اتباع أفضل الممارسات الأمنية لمنع تضرر الأشخاص بغض النظر عن مكان احتفاظهم بأصولهم.
كان اختراق Bybit مثيراً للقلق بشكل خاص لأنه أظهر كيف يمكن للمهاجمين التحايل على طبقات متعددة من الأمان عبر مزيج من الهندسة الاجتماعية والحلول التقنية الالتفافية. كانت هناك أيضاً حسابات مستخدمين فعلت ميزة المصادقة الثنائية وحافظت على سرية بياناتها بعيداً عن مثل هذه الاختراقات البسيطة، ومع ذلك وقعت ضحية للانهيار الأمني الداخلي للمنصة. تُظهر هذه الحادثة للأسف سبب استمرار أهمية تنويع طرق التخزين والاحتفاظ بالتحكم في المفاتيح الخاصة في عالم الكريبتو. كما سلطت الحادثة الضوء على صعوبات استرداد تلك الأموال المسروقة في عالم لا مركزي (أي لا يوجد بنك يمكن اللجوء إليه) حيث تكون المعاملات، بمجرد إتمامها، نهائية إلى حد كبير.
لم تكن حادثة Bybit عام 2025 واقعة فريدة من نوعها.
خلال النصف الأول من العام فقط، فُقد أكثر من 2.47 مليار دولار بسبب عمليات الاختراق والاحتيال في مجال العملات المشفرة — وهذا يمثل زيادة بنسبة 3% عن العام الماضي. هذه إحصائيات مذهلة، ومع ذلك فهي توضح المخاطر المتزايدة في قطاع الكريبتو وضرورة اتباع الجميع لأفضل الممارسات الأمنية. ولم يكن هذا الأمر أكثر إلحاحاً مما هو عليه في عالم اليوم، حيث أصبحت الهجمات أكثر انتشاراً وتطوراً، وأصبح كل مستخدم ومنصة هدفاً محتملاً للاختراق.يحتاج كل مستخدم، بغض النظر عن مدى خبرته أو حجم استثماره، إلى فهم المبادئ الأمنية الأساسية التي تُستخدم لحماية العملات المشفرة. وتوضح جرائم العملات المشفرة كيف أن لامركزية الأنظمة المالية قد تعني أن المسؤولية النهائية عن الخسائر تقع على عاتق المستخدمين بدلاً من المؤسسات، كما هو الحال في الحماية من الاحتيال المصرفي. وتحديداً، لا تتطلب هذه المهمة مجرد المعرفة بمجموعة من التهديدات المحتملة، بل تتطلب أيضاً ضرورة وضع تقنيات ومفاهيم دفاعية متعددة توفر لك، عند دمجها، حماية حقيقية ضد نواقل الهجوم المتنوعة.
ونظراً لأن المعاملات لا يمكن التراجع عنها، ولأن أموال العملات المشفرة شبه مجهولة الهوية ويمكن نقلها بسهولة عبر الحدود، فقد أصبحت هدفاً رئيسياً لمجرمي الإنترنت. وتتمثل التهديدات الشائعة في هجمات التصيد الاحتيالي التي تخدع المستخدمين للكشف عن معلومات سرية من خلال التظاهر بصفة جهة موثوقة، والبرمجيات الخبيثة وبرامج التجسس المبرمجة للتحكم عن بُعد في أجهزة الكمبيوتر أو الأجهزة وسرقة المفاتيح الخاصة، واختراقات المنصات المركزية التي تؤدي إلى فقدان أموال المستخدمين، وثغرات العقود الذكية التي تستغل العيوب في التطبيقات اللامركزية، مما يؤدي إلى استنزاف الأموال. ويعد الاكتشاف المبكر لهذه التهديدات هو الأساس لاتخاذ تدابير مضادة فعالة.
ممارسات أمنية رئيسية للجميع
يجب على كل مستخدم اتباع عدة تقنيات بسيطة ولكنها مهمة لتأسيس قاعدة قوية في أمن العملات المشفرة.
تُعد كلمات المرور الجيدة خط الدفاع الأول ضد الوصول غير المصرح به. يجب أن تستخدم هذه الكلمات مزيجاً من الأحرف الكبيرة والصغيرة والأرقام والرموز الخاصة، كما يجب ألا تتعلق بمعلومات يسهل تخمينها مثل أعياد الميلاد أو الكلمات الشائعة. يمكن لمديري كلمات المرور إنشاء وتخزين مثل هذه الكلمات القوية، مما يريحك من عناء تذكر عدة كلمات مرور قوية ويضمن أن يكون لكل حساب كلمة مرور خاصة به.توفر المصادقة الثنائية (2FA) طبقة ثانية من الأمان تضمن بقاء حساباتك محمية حتى في حالة اختراق كلمات المرور الخاصة بك. توفر المصادقة الثنائية عبر الرسائل النصية القصيرة (SMS) بعض الحماية، ولكن تطبيقات المصادقة تظل هي الأفضل لكونها أقل عرضة للاعتراض والهندسة الاجتماعية. وتُعد مفاتيح الأمان المادية الشكل الأمثل للمصادقة الثنائية، حيث تمنحك رمزاً مادياً لا يمكن تكراره أو اعتراضه من مكان آخر. وبالنسبة للمستخدمين، يجب عليهم تفعيل المصادقة الثنائية لجميع الحسابات المتعلقة بالعملات الرقمية، بما في ذلك منصات التداول والمحافظ أو أي منصات تُدار فيها الأصول.
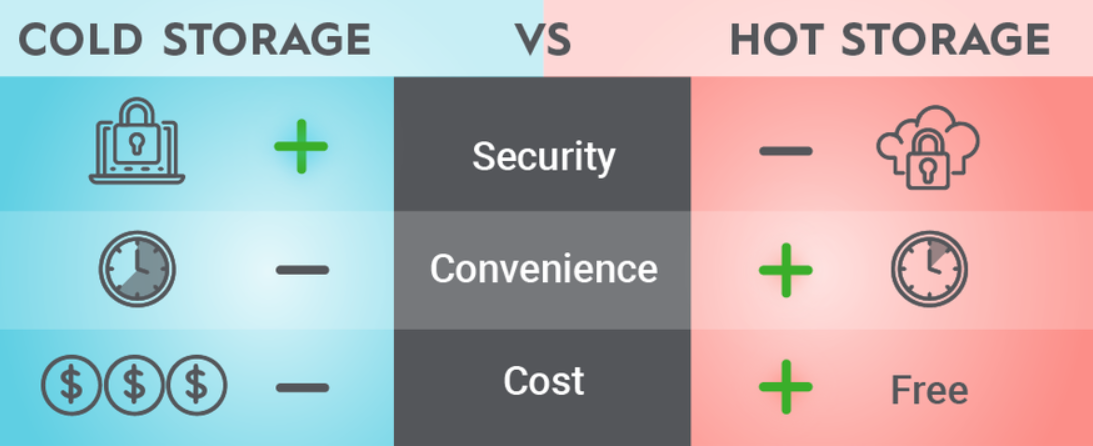
بشكل عام، يُعد أمان المحفظة هو أساس حماية العملات الرقمية، وتختلف المحافظ في مستوى أمانها. فالمحافظ الساخنة التي تظل متصلة بالإنترنت، رغم ملاءمتها للمعاملات اليومية، تجعل المستخدمين أكثر عرضة للتهديدات عبر الإنترنت. أما المحافظ الباردة، مثل المحافظ المادية والورقية، فهي تحفظ المفاتيح الخاصة بعيداً عن الإنترنت، وبالتالي فهي آمنة تماماً تقريباً من الهجمات عن بُعد. ويجب أن تكون احتياجات المستخدم هي التي تحدد نوع المحفظة التي سيستخدمها: التخزين البارد للحيازات الكبيرة وطويلة الأجل؛ بينما تكون المحافظ الساخنة مناسبة بما يكفي إذا كنت تجري عمليات تداول متكررة ولكن برأس مال أقل.
كما تعني التحديثات المتكررة أن المستخدمين يستفيدون من أحدث التصحيحات الأمنية ومعالجة الثغرات. لا يقتصر الأمر على المحافظ وأنظمة التشغيل ومتصفحات الويب فحسب، بل يشمل أي برمجيات تُستخدم للوصول إلى العملات الرقمية بأي شكل من الأشكال. غالباً ما يستغل المهاجمون الثغرات الأمنية المعروفة في الإصدارات القديمة من البرامج، مما يعني أن التحديثات المستمرة تُعد وسيلة بسيطة وفعالة لحماية نفسك. وبينما يجب تفعيل التحديثات التلقائية في حال توفرها، فمن الأفضل للمستخدمين التحقق يدوياً من وجود تحديثات لأي من تطبيقاتهم الأكثر أهمية.
إن منع هجمات التصيد الاحتيالي هو تمرين مستمر على الانتباه للتفاصيل وعدم الثقة في المراسلات غير المرغوب فيها. تتوفر الآن محاولات تصيد أكثر تطوراً، حيث قد تتلقى بريداً إلكترونياً يُفترض أنه من شركة مرموقة، يحمل علامتها التجارية وكل شيء، ويطلب معلومات معينة عبر نموذج. للبقاء آمناً، تحقق دائماً من عناوين URL وابحث عن الشهادات الأمنية للتحقق من موثوقية الموقع. قم بالوصول إلى الخدمات عبر الروابط المحفوظة (Bookmarks) بدلاً من النقر على الروابط المرسلة عبر البريد الإلكتروني أو تطبيقات الدردشة.
تتوفر أيضاً حلول أمنية أخرى تعتمد على الشبكات الافتراضية الخاصة (VPNs)، والتي تقوم بتشفير اتصال المستخدم بالإنترنت عند استخدام خدمات العملات الرقمية، خاصة على الشبكات العامة، مما يمنع المتصنتين المحتملين من التجسس. يجب على المستخدمين أيضاً الحرص على عدم نشر معلومات شخصية حساسة على مواقع التواصل الاجتماعي، والتي يمكن للمهاجمين استخدامها لصياغة رسائل بريد إلكتروني مخادعة ومستهدفة. يمكن تجنب تحول الاختراقات الصغيرة إلى خسائر كبيرة من خلال مراقبة نشاط حسابك والاستجابة للمعاملات غير المنتظمة على الفور. يمكن أيضاً استخدام حدود المعاملات وتأخير عمليات السحب في حسابات منصات التداول لتوفير حماية إضافية ضد الوصول غير المصرح به، مما يمنح المستخدمين فرصة لملاحظة الاختراقات المحتملة والتفاعل معها.
استراتيجيات أمنية مخصصة للمستخدمين
يبحث المستثمرون الصغار الذين يمتلكون كمية متوسطة من العملات الرقمية عن نهج متوازن؛ نهج آمن ولكنه ليس معقداً للغاية. يجب على المستخدمين الذين تتراوح أرصدتهم من العملات الرقمية بين 1,000 و50,000 دولار استخدام محافظ الأجهزة للتخزين، ومحافظ برمجية موثوقة للإنفاق اليومي. وينبغي لهؤلاء الأفراد التركيز على التعرف على أساليب الاحتيال والتصيد الأكثر شيوعاً، حيث غالباً ما تركز الهندسة الاجتماعية جهودها على المستثمرين الأفراد الأقل خبرة من الناحية التقنية.
يواجه المتداولون النشطون مخاوف أمنية متزايدة بسبب تفاعلاتهم المتكررة مع منصات التداول وضرورة توفر الأموال لاقتناص فرص التداول. كما يجب على هؤلاء المستخدمين الفصل بوضوح بين أموال التداول ومدخراتهم طويلة الأجل، وذلك باستخدام محافظ مختلفة، وربما حتى منصات تداول مختلفة. وتستطيع المحافظ متعددة التوقيعات إضافة طبقة أمان إضافية لحسابات التداول الكبيرة، كونها تتطلب تأكيدات متعددة لتنفيذ التحويلات الضخمة. ويحتاج المتداولون النشطون على وجه الخصوص إلى الاحتفاظ بسجلات دقيقة لتداولاتهم وتحديث إعدادات الأمان الخاصة بهم باستمرار، إذ إن وتيرة التداول السريعة قد تؤدي إلى بعض حالات السهو.
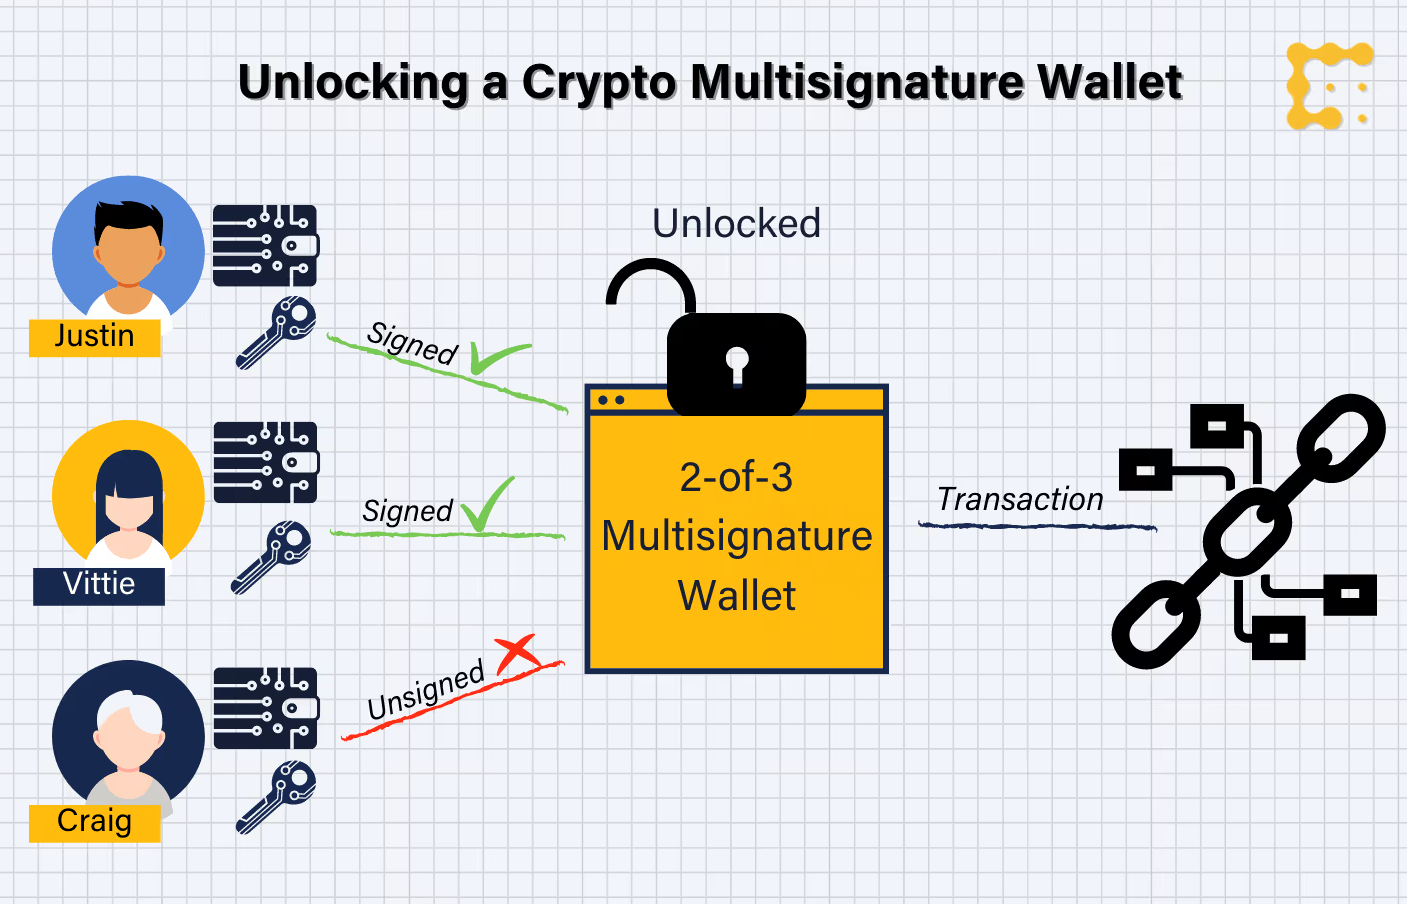
يحتاج المستثمرون المؤسسيون والشركات التي تمتلك احتياطيات كبيرة من العملات الرقمية إلى حلول أمنية على مستوى المؤسسات تتجاوز مجرد ممارسات المستخدمين الأفراد. وبالنسبة لهؤلاء المستخدمين، تصبح المحافظ متعددة التوقيعات لا غنى عنها، حيث يجب على عدة أطراف مفوضة الإقرار بالمعاملة والتحقق منها، وذلك لتجنب وجود "نقطة فشل واحدة". وتساعد التقييمات الأمنية الدورية من قِبل خبراء خارجيين في اكتشاف الثغرات قبل وقوع الاختراقات، كما تحرص أفضل الشركات على الحصول على تأمين مالي ضد الدعاوى القضائية المرتبطة بعمليات الاختراق.
يجب على هذه الشركات أيضاً وضع ضوابط وصول صارمة، وبرامج تدريب للموظفين، وأساليب للاستجابة للحوادث للتعامل بفعالية مع الخروقات الأمنية.يواجه مطورو العملات الرقمية والمستخدمون المتقدمون الذين يعملون على تطبيقات العملات الرقمية مخاوف أكبر فيما يتعلق بالأمن، نظراً لارتباطه ببيئة التطوير أو الكود الخاص بهم. وبالنسبة لهؤلاء المستخدمين، يُنصح بالتطوير على أجهزة وشبكات مخصصة عندما يتعلق الأمر بالعملات الرقمية، حتى لا يؤثر عملهم على الأجهزة الشخصية أو مجموعات المفاتيح. إن البرمجة الآمنة الجيدة، والمراجعة الدورية للأكواد، والتعامل المسؤول مع المفاتيح الخاصة وبيانات اعتماد واجهة برمجة التطبيقات (API) هي المفتاح لتجنب المشكلات الأمنية التي تتمحور حول المطورين. بالإضافة إلى ذلك، يجب على المطورين مراقبة أحدث الثغرات الأمنية في بروتوكولات العملات الرقمية واستخدام الدفاعات المناسبة في تطبيقاتهم.
لماذا يعد التدريب الأمني المستمر ضرورياً
يتغير أمن العملات الرقمية بسرعة، وتظهر تهديدات جديدة باستمرار مع ابتكار المهاجمين لهجمات أكثر تطوراً. يحتاج المستخدمون إلى بذل الجهد في التعليم المستمر حول أفضل الممارسات الأمنية والبقاء على اطلاع دائم بنواقل الهجوم والدفاعات الناشئة حديثاً. سيشمل هذا التعليم فهماً للجوانب التقنية حول أفضل السبل لتأمين عملاتك الرقمية، ورصد محاولات الهندسة الاجتماعية، ومعرفة أحدث الأدوات والممارسات الأمنية. انخرط في مجتمعات الكريبتو وتابع الباحثين الأمنيين الموثوقين؛ حيث يمكن أن يمنحك ذلك معلومات مباشرة حول التهديدات الناشئة والأساليب البرمجية لحماية عملاتك بشكل أفضل.
إن معرفة كيفية عمل التكنولوجيا تتيح للمستخدمين التعرف على الاحتياطات الأمنية واستنتاج نقاط الضعف المحتملة. لا يتعين على المستخدمين بالضرورة أن يصبحوا خبراء تقنيين، ولكن الإلمام الأساسي بالتكنولوجيا الأساسية وكيفية عملها يمكن أن يساهم بشكل كبير في تعزيز الأمن العام.
تتيح هذه المعرفة للمستخدمين تقييم الادعاءات الأمنية بشكل نقدي، وذلك لتجنب الاستدراج من قبل عمليات الاحتيال التي تقدم إما أماناً يتجاوز المنطق أو عائدات خيالية.تساعد التقييمات والتحديثات الأمنية المستمرة في الحفاظ على الحماية مع تطور أساليب المهاجمين. وبالإضافة إلى ما سبق، يجب على المستخدمين مراجعة ممارساتهم الأمنية بشكل دوري - لا سيما تتبع تغييرات كلمات المرور وحماية المحفظة، وقياس مدى فعالية التدابير الوقائية الخاصة بهم. ستحتاج هذه المراجعة إلى اختبار أدوات وإجراءات أمنية جديدة توفر حماية فائقة مقارنة بالتدابير الحالية. وتعمل التقييمات الأمنية المستمرة على تحديد الثغرات المحتملة قبل أن يتمكن المهاجمون من استغلالها.
بناء عقلية تضع الأمان أولاً
يجب ترسيخ عقلية تضع الأمان أولاً في كل تفاعل مع خدمات العملات الرقمية، حيث يُعد كل تفصيل بمثابة بوابة محتملة ويجب التحقق منه. ويتضمن هذا النهج الحذر من المراسلات، والتحقق من صحة المواقع والتطبيقات، والتحلي بمستوى مناسب من الشك تجاه العروض التي تبدو مغرية لدرجة يصعب تصديقها. يجب على المستخدمين وضع إجراءات واضحة للتأكد من مدى مشروعية خدمات العملات الرقمية، وعدم محاولة تجاوز هذه الإجراءات أبداً حتى في حالات ضيق الوقت أو استجابةً لفرص جذابة.
تتضمن ثقافة "الأمان أولاً" أيضاً الاستعداد للسيناريوهات المحتملة قبل وقوعها. يجب على مستخدمي المحافظ الاحتفاظ بنسخ احتياطية لمعلومات المحفظة في مكان آمن، والتأكد من امتلاكهم لإجراءات وممارسات كافية للإجابة على الأسئلة الأمنية، والتعامل مع المشكلات المتعلقة بالاستضافة، والتعافي من أنواع معينة من الحوادث الأمنية. إن مثل هذا الاستعداد يمكن أن يخفف بشكل كبير من آثار الاختراقات ويسرع من عملية التعافي منها.
إن وضع خطة أمنية متكاملة تعالج جميع جوانب استخدام العملات الرقمية سيساعد في ضمان عدم نسيان أي عوامل أمنية حاسمة. يجب أن يتضمن هذا النهج عمليات مفصلة ومخصصة لكل معاملة توضح كيفية التعامل مع المعاملات المختلفة، وإجراءات لتحديد الخدمات والتطبيقات الجديدة المستخدمة في تطبيقات الأعمال وتدفقات العمليات، بالإضافة إلى تعليمات حول كيفية التعامل مع المشكلات الأمنية. إن التحليل المنتظم وإعادة التخطيط للخطة الأمنية سيبقيها فعالة طالما تغير نمط استخدام المستخدم للعملات المشفرة.
مخاوف أمنية أكثر تقدمًا وبعض التهديدات الجديدة
ليس أمام عالم العملات المشفرة خيار سوى التكيف، ومع التطور المستمر في النظام تظهر تحديات أمنية جديدة تتطلب مستوى أعلى من الحماية. كما تشكل الحوسبة الكمية تهديداً محتملاً لخوارزميات التشفير الحالية، ومن المهم للمستخدمين النهائيين مواكبة التطورات في مجال تشفير ما بعد الكم. لم يتم بعد بناء حواسيب كمية قادرة على كسر تشفير المفتاح العام الحالي، لكن صناعة العملات المشفرة بدأت بالفعل في العمل على خوارزميات مقاومة للكم لتكون جاهزة عند حدوث ذلك.
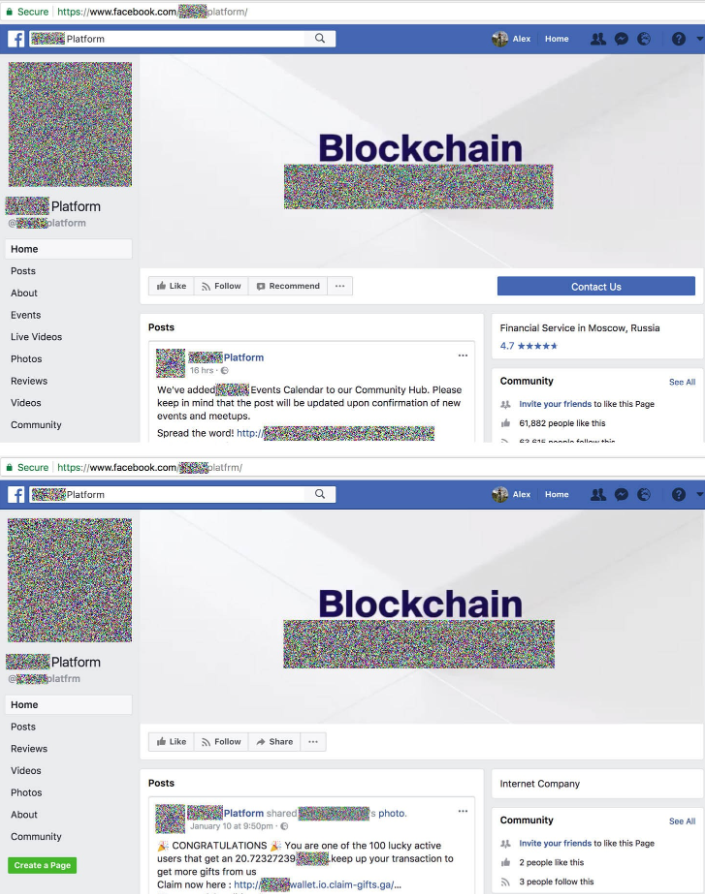
أصبحت هجمات الهندسة الاجتماعية أكثر تقدماً أيضاً، حيث يستغل المهاجمون تقنية التزييف العميق والمحتوى المولد بالذكاء الاصطناعي لإنشاء عمليات انتحال شخصية واقعية لأفراد أو علامات تجارية مألوفة. سيظل الأفراد بحاجة إلى توخي الحذر والتأكد من هوية الشخص الذي يطلب تفاصيل حساسة أو عمليات تبادل عملات، حتى لو اعتقدوا أن الطلب مقدم من شخص يعرفونه. يمكن أن يساعد التحقق متعدد الوسائل، بما في ذلك التحقق من الطلبات عبر قناة اتصال مختلفة، في الحماية من هجمات الهندسة الاجتماعية المتقدمة هذه.
أدى ظهور تطبيقات التمويل اللامركزي (DeFi) إلى إضافة مخاوف أمنية جديدة: فغالباً ما تتطلب مواقع التمويل اللامركزي إجراءات من المستخدمين الذين يتفاعلون مع العقود الذكية، والتي قد تكون معيبة.
مع أي منصة DeFi، يجب على المستخدمين إجراء أبحاثهم الخاصة قبل إيداع الأموال والبحث عن عمليات التدقيق الأمني، ومراجعات المجتمع، وتاريخ المنصة. تُعد المخاطر المحيطة بزراعة العائد/توفير السيولة، وأنشطة DeFi بشكل أوسع، اعتبارات بالغة الأهمية عند اختيار المشاركة في هذه البروتوكولات.لقد تزايدت الحاجة إلى أمن الهواتف المحمولة مع اتصال عدد أكبر من المستخدمين بخدمات العملات المشفرة عبر الهواتف الذكية والأجهزة اللوحية. تمثل البرمجيات الخبيثة مشكلة خاصة بالنسبة للتطبيقات غير الرسمية على الأجهزة المحمولة. يجب على المستهلكين تنزيل تطبيقات العملات المشفرة فقط من متاجر التطبيقات الرسمية، والتحقق من مطور التطبيق قبل تنزيله. تُعد التحديثات الأمنية المتكررة لتطبيقات وأنظمة الهاتف المحمول أمراً أساسياً للحفاظ على أمن الأجهزة.
أمن المعاملات
بالنسبة لقطاع معاملات العملات المشفرة، نقدم للمستخدمين حلولاً فعالة من حيث الأمان والتسعير عند التنقل في منصات مثل TRON. يتيح نظام تأجير الطاقة (Energy) هذا للمستخدمين توفير ما يصل إلى خمسة أضعاف تكاليف المعاملات (بعملة TRX) دون الحاجة إلى رهن (staking) أو تجميد الأصول، مع الحفاظ على تحكم كامل ومستقل في حيازاتهم الخاصة.
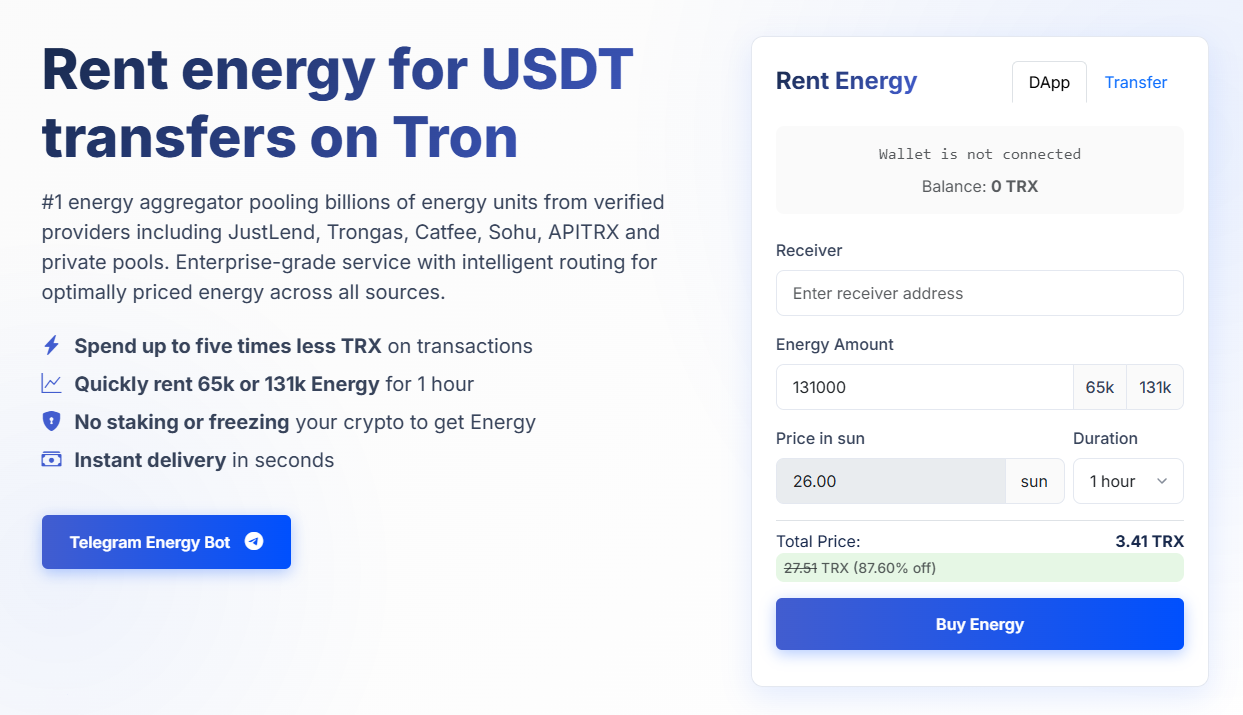
بفضل خدمة تأجير طاقة TRON من Netts، يحصل مستخدمونا على خصومات هائلة مقترنة بأمن بمستوى المؤسسات. تتيح طبيعة المنصة غير القائمة على الحفظ (non-custodial) للمستخدمين الاحتفاظ بالتحكم الكامل في مفاتيحهم الخاصة أثناء عملية استئجار الطاقة، مما يزيل معظم الثغرات الأمنية التي تسبب مشكلات حرجة مع تحقيق تحسين في كفاءة المعاملات.