Модульні блокчейни: мрія про Lego чи жахіття інтеграції?
Модульні блокчейни обіцяють гнучкі рівні, дешевші ролапи та краще масштабування, проте кожен міст і залежність несуть у собі нові ризики.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
«Модульний» — оманливо приємне слово. Воно викликає асоціації з детальками Lego, бездоганно організованими бібліотеками коду та меблями, упакованими в коробки разом із пакетиком гвинтів. Модульність передбачає гнучкість, сучасність і певну елегантність — на противагу гігантському неповороткому механізму, де кожна деталь намертво приварена до іншої. Саме тому цей термін знайшов своє ідеальне середовище в криптомаркетингу. Модульний блокчейн здається чимось гранично зрозумілим: виконання тут, розрахунки там, доступність даних внизу, трохи шифрування з нульовим розголошенням, міст — і ось уже вся система працює в рази ефективніше за монолітні аналоги.
Однак кожен, хто коли-небудь намагався скласти модульну конструкцію, знає: у цій красі часто ховається каверза. Спроба замінити одну деталь конструктора іншою може закінчитися провалом, якщо нова виявиться менш міцною. Тепер уявіть, що замість пластикових цеглинок і гвинтів у вас — припущення щодо безпеки розрахунків, фреймворки ролапів, смартконтракти мостів, комітети доступності даних, токени управління, дедлайни інвесторів, зовнішні аудити та п'ять тисяч рядків згенерованого LLM коду, який ніхто не вичитував, тому що реліз уже завтра.
Усе може працювати чудово, якщо підійти з розумом. Ця проста істина лежить в основі всієї концепції модульних блокчейнів. Тут немає жодної магії, цей підхід не позбавляє складності автоматично — він лише дозволяє перерозподілити її. Чи стане нова, розподілена складність керованою, повністю залежить від розробників. Грамотно спроєктована модульна система може оптимізувати конкретний процес і впоратися із завданням набагато краще за моноліт. Але без належного врахування нюансів вона водночас відкриває колосальний простір для потенційних атак.
Інтерес до модульних блокчейнів виник не на порожньому місці: традиційна модель створення блокчейн-систем досягла своєї межі. Монолітний блокчейн об'єднує рівень розрахунків, середовище виконання, механізм консенсусу та рівень доступності даних в єдиний монолітний комплекс. Це нагадує середньовічний замок: концепт простий, надійний, усі оборонні лінії зосереджені в одному місці, але його будівництво та обслуговування потребують колосальних витрат.
Розрахунки, виконання, консенсус і доступність даних життєво необхідні, однак їхня внутрішня боротьба за місце в блоці часто не залишає простору для прикладних застосунків, які мають фіксувати дані в мережі. Користувачам доводиться переплачувати через неоптимальні пріоритети розробників, а самим розробникам — підлаштовуватися під жорсткі обмеження замість втілення своїх ідей у застосунках. Модульний підхід привабливий саме тим, що пропонує розділити ці функції, дозволяючи спеціалізованим рівням виконувати свої завдання набагато ефективніше за універсальні блокчейни.
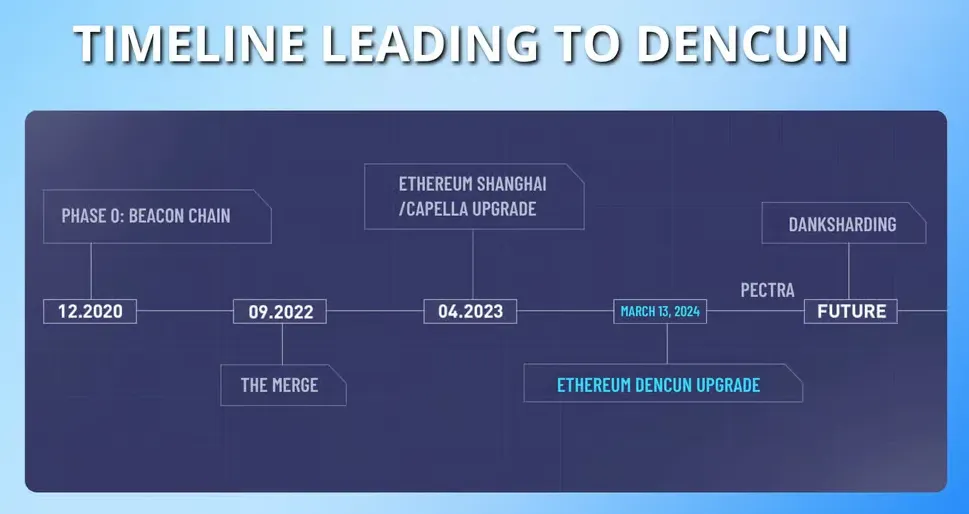
Найяскравішим прикладом цієї концепції стали оновлення Ethereum, орієнтовані на ролапи: базовий шар мережі забезпечує безпеку та остаточні розрахунки, тоді як виконання операцій переноситься в зовнішні ролапи. Недавнє оновлення Dencun, що додало блоб-простір (blobspace), стало ще одним кроком у цьому напрямку: ролапи отримали змогу публікувати дані дешевше, що, своєю чергою, знизило вартість операцій для користувачів кінцевих застосунків.
Celestia — це експериментальний протокол модульного блокчейна, який також фокусується на винесенні рівня розрахунків окремо від середовища виконання. Багато в чому він схожий на Ethereum, проте намагається бути більш універсальним і мінімалістичним: ролапи можуть використовувати його шар доступності даних, не прив'язуючись до механізмів консенсусу та розрахунків Ethereum. Celestia застосовує вибірку доступності даних (data-availability sampling), що дає змогу легким нодам підтверджувати коректність публікації даних без завантаження всього блокчейна. Вся екосистема навколо проєкту побудована за модульним принципом: каркаси ролапів, рішення для публікації даних та інші інфраструктурні компоненти створюються окремо, зберігаючи сумісність із базовим ланцюгом. Попит є, проте для Celestia, як і для більшості модульних рішень, усе ще тільки починається.
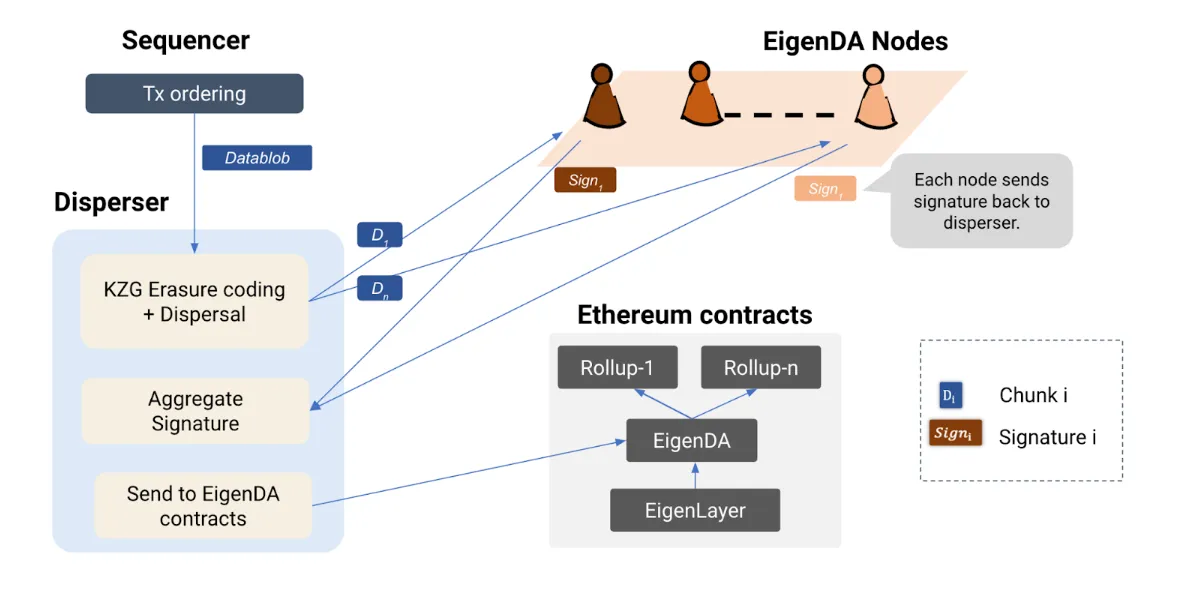
EigenDA — це рівень доступності даних на базі EigenLayer. Він дозволяє ролапам на Ethereum задіяти рівень безпеки рестейкінгу Ether замість підтримки власних ланцюгів доступності даних. Avail, який виріс із проєкту Polygon у самостійний шар доступності даних, пропонує ще одну альтернативу: незалежну від конкретних мереж доступність даних із верифікацією через легкі клієнти та кросчейн-взаємодією. Усі ці концепції об'єднує мета винести рівень даних за межі розрахунків і виконання, зробивши ролапи простішими й спеціалізованішими.
Для розробників переваги модульних систем очевидні. Замість створення проєкту з нуля вони можуть використовувати перевірені фреймворки та готові модульні компоненти. OP Stack, Arbitrum Orbit, ZK Stack, Polygon CDK, Agglayer CDK, Rollkit та сервіси rollup-as-a-service дають змогу розгортати середовища виконання під конкретні запити, спираючись на перевірені моделі безпеки. Замість запуску повноцінного шару розрахунків із валідаторами, мостами, механізмами консенсусу та набором смартконтрактів команда може розгорнути optimistic- або zk-ролап із довіреною ініціалізацією лише за кілька тижнів. А замість розробки власного рівня доступності даних ролап може орендувати потужності в Ethereum або інших мережах через EigenDA чи Celestia.
Для користувачів плюси не настільки очевидні. Зниження комісій у застосунках на ролапах — це вже добре, але справжня цінність модульного підходу полягає у вузькій спеціалізації. Рівні розрахунків і доступності даних оптимізуються під простоту та безпеку, ролапи виконання задіюють інструменти обраних фреймворків, а спеціалізовані блокчейни пропонують нижчі комісії та зручніший UX, ніж загальні мережі. Поки що все це звучить скоріше як теорія, але ті вигоди, які вона відкриває перед розробниками й користувачами, створюють пряму загрозу домінуванню монолітних блокчейнів.
Проблема середньовічних обладунків
Проблеми починаються тоді, коли модульність із технічного рішення перетворюється на маркетинговий тренд. Система не стає надійнішою лише від того, що в архітектурній схемі побільшало блоків. Кожен стик між ними потребує нових припущень щодо безпеки, кожне повідомлення між рівнями має проходити валідацію, кожен міст повинен мати надійну модель довіри, кожен секвенсер — гарантію безперебійної роботи. Рівень доступності даних вимагає захисту від нечесної вибірки та недобросовісних операторів, механізми оновлень мають контролюватися управлінням (governance), а будь-яка зовнішня залежність може дати збій у момент, коли застосунок заявляє про абсолютну безпеку.
Зловмисники у сфері криптовалют давно зрозуміли: намагатися зламати ядро системи практично безглуздо, набагато простіше бити по стиках — мостах, оракулах, пулах валідаторів, ключах оновлень, офчейн-підписантах або другорядних смартконтрактах, про які всі забули. Згадаймо фатальну компрометацію ключів валідаторів у мережі Ronin, маніпуляції з обгортанням активів у Wormhole або експлойт моста Nomad — ці інциденти обійшлися індустрії в мільярди доларів. Вразливість кожного окремого елемента нівелювалася архітектурою, проте удар припадав на найслабшу ланку — точку з найнижчим рівнем безпеки.
Тут напрошується пряма аналогія із середньовічними обладунками. Кольчуги, пластини, шкіра та стьобані піддоспішники колись комбінувалися в один захисний комплекс, щоб забезпечити воїну максимальну рухливість без критичної втрати захисту. Будь-який елемент можна було замінити, посилити або полагодити окремо, проте зчленування різних типів броні завжди залишалися вразливими місцями, чим і користувалися супротивники. Лицарів губила не зламана ланка кольчуги, а зчленування захисту. Пахви, прорізи шоломів, пах, коліна, лікті — ці ділянки не були розраховані на удар списа, але саме вони ставали головними точками ураження.
Згодом зброярі прийшли до більш монолітних конструкцій, щоб мінімізувати кількість зазорів: з'явилися суцільні кіраси, закриті шоломи, посилені накладки на суглоби. Старий підхід не був помилковим сам по собі, але ворог швидко адаптувався і перестав цілитися в заковані в залізо ділянки. Модульна система надійна лише настільки, наскільки надійна її найслабша залежність, і що більше таких залежностей, то вища ймовірність збою однієї з них.
Саме цим критерієм слід оцінювати модульні блокчейни. Модульна архітектура виправдана тоді, коли кожен рівень створюється з урахуванням загроз для всієї системи в цілому. Якщо ж окремі компоненти тягнуть загальний рівень безпеки до найнижчого спільного знаменника, вона стає небезпечною. Коли хтось атакує ваш секвенсер, навряд чи вас втішить той факт, що шар даних або мережа розрахунків захищені мультисигом чи стороннім оператором нод.
Це зовсім не означає, що монолітні мережі апріорі кращі за модульні. Єдиний монолітний блокчейн має власні ризики, вектори атак, вузькі місця та критичні точки відмови — про що яскраво свідчать регулярні проблеми з безпекою в мережах Solana, Ethereum, Bitcoin та інших великих екосистемах. Проте моноліт являє собою простішу площину як для нападу, так і для оборони, знижуючи загальний профіль ризику. З іншого боку, модульний стек пропонує масштабованість, гнучкість і простір для експериментів, але вимагає платити за це зростанням складності та додатковими припущеннями щодо довіри.
Проблема користувацького досвіду
Слабкі сторони модульності нерідко відбиваються безпосередньо на користувацькому досвіді (UX). Якщо рівень виконання працює коректно, але шар даних недоступний, або якщо зупинився секвенсер, поки мережа розрахунків функціонує в штатному режимі, чи якщо міст тимчасово заблокований через збій — як пересічний користувач має це зрозуміти? Більшість не розбирається в тонкощах взаємодії розрахунків і виконання, і вже тим паче не вникає у відмінності між архітектурами доступності даних та їхнім впливом на життєздатність системи. Для користувача висновок один: блокчейн просто не працює.
Збої в роботі ролапів стали головною ілюстрацією цієї проблеми. У мережі Base, одному з найпопулярніших L2-рішень для Ethereum, стався збій секвенсера, через що виробництво блоків зупинилося на 33 хвилини. На щастя для користувачів, їхні кошти весь цей час залишалися в безпеці, але інцидент став показовим уроком. Уся екосистема Ethereum тримається на надійності розрахунків в основній мережі, проте це не захищає самі ролапи від локальних збоїв.
Ще один приклад — нещодавнє зупинення секвенсера Linea після злому проєкту Velocore. Команда Linea була змушена екстрено поставити мережу на паузу, щоб зупинити виведення коштів зловмисниками. З огляду на ситуацію, це було меншим із лих, проте випадок оголив слабкі місця модульної моделі для користувачів. Через блокування власники коштів у EVM-сумісній мережі Linea тимчасово втратили доступ до власних активів, незважаючи на те, що безпеку базового рівня гарантував сам Ethereum. Ця ситуація також нагадала індустрії про те, що багато ролапів досі зберігають централізований або напівцентралізований контроль над своїми ланцюгами.
Сьогодні сегмент ролапів переживає справжній бум рішень для забезпечення доступності даних. Модульні системи пропонують розробникам на вибір провайдерів RaaS (rollup-as-a-service), Celestia DA, EigenDA, Avail, блоб-простір Ethereum та інші варіанти. Низка мереж, включаючи Base, Arbitrum Nova, Linea і Scroll, функціонують поверх наявних рішень розрахунку в Ethereum і використовують його методи доступності даних. Паралельно Optimism готується до масштабного розгортання своєї Superchain, яка об'єднає безліч ланцюгів на базі OP Stack у межах єдиного шару розрахунків.
Вибір між цими опціями рідко буває очевидним і майже завжди вимагає занурення в технічні тонкощі. На практиці користувачам просто потрібні дешеві та швидкі транзакції. Їх мало хвилюють відмінності між блобами та calldata або те, як саме транзакції другого рівня підтверджуються в базовому ланцюзі. У контексті масового сприйняття «модульний» зазвичай сприймається як «дешевий», і для широкої аудиторії цього цілком достатньо.
При цьому кожен шар, надбудований над іншим, підвищує системні ризики. Мости в екосистемі Ethereum цього року неодноразово ставали об'єктами зломів, і цілком логічно очікувати, що специфічні вразливості ролапів привернуть схожу увагу. Що більше проміжних рівнів стоїть між грошима користувача та підсумковим розрахунком, то вища ймовірність виникнення каскадних збоїв. І якщо технічні ризики простою ролапів можна вважати нижчими за ризики зламів мостів, то для сфери інтерфейсів це серйозний виклик: користувач, який не бачить різниці між Ethereum, Arbitrum Nova, Linea чи Base, навряд чи оцінить повідомлення про те, що ланцюг «призупинено з міркувань безпеки».
Зі складністю модульного підходу стикаються не лише користувачі. Аудит смартконтрактів сам по собі є непростим завданням, але оцінка безпеки всього модульного стека перетворюється на виснажливе випробування. Аудиторам доводиться вивчати не лише цільовий контракт, а й усю супутню кодову базу, припущення щодо надійності, залежності та внутрішні механізми системи. Будь-який із цих елементів може збійнути непередбачуваним чином, а сценарії їх взаємодії рідко бувають очевидними. Зловмиснику достатньо виявити лише одну діру в єдиному смартконтракті або вузьке місце в одному мосту, щоб скомпрометувати всю систему.
Індустрія відповідає на ці виклики цілком очікувано: посиленням вимог, ускладненням архітектури та вдосконаленням захисних рішень. З'являються надійніші мости з верифікацією через легкі клієнти, впроваджуються докази з нульовим розголошенням і порогові підписи, налаштовуються ліміти транзакцій і системи автоматичного блокування (circuit breakers). Розробники створюють децентралізовані секвенсери, вибудовують незалежні шари розрахунків, застосовують формальну верифікацію, розширюють моніторинг і намагаються детально пояснювати кожен крок розгубленим користувачам. Напруга всередині модульного сегмента стимулює інновації на всіх фронтах — від базового коду до інтерфейсів застосунків.
Компроміси замість панацеї
У розробці програмного забезпечення все впирається в компроміси. Одні лежать на поверхні, інші сховані в документації та юридичних угодах. Ба більше, практично кожна фундаментальна технологія в індустрії — наприклад, віртуальна машина EVM в Ethereum — є результатом компромісу. Модульні блокчейни не виняток: вони пропонують свободу для експериментів, але не позбавляють від вантажу супутньої складності. Вони розмінюють відносну простоту єдиного блокчейна на широкі можливості оптимізації; жертвують чіткими гарантіями безпеки заради розширення поверхні атаки; замінюють проблему перевантаженості базового ланцюга необхідністю адмініструвати багаторівневу структуру безпеки. Вони дають розробникам гнучкість в обмін на децентралізацію, а потенційні вигоди супроводжують підвищеною відповідальністю.
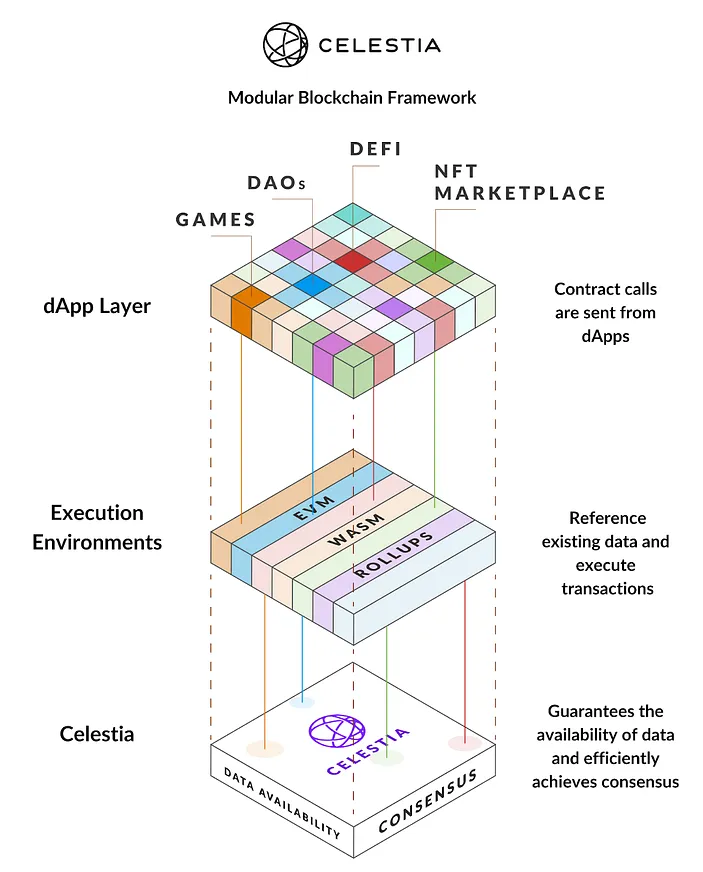
Для багатьох проєктів подібний розмін цілком виправданий. Спеціалізовані блокчейни під конкретні застосунки можуть отримати чималу вигоду від відмови від спільного рівня розрахунків — як за швидкістю роботи, так і за фінансовими витратами. Мережеві ігри, складні DeFi-протоколи зі збереженням стану, корпоративні мережі та тестові середовища — усім їм гнучкість модульної архітектури може піти на користь. Новим екосистемам, які будуються з чистого аркуша, ролап із низькою вартістю даних і швидкою обробкою транзакцій дає чудовий старт.
Проте для інших команд такий баланс виявляється невигідним. Якщо продуктові не потрібен власний блокчейн, створювати його немає жодного сенсу. Якщо команда не впевнена в надійності моста, краще взагалі відмовитися від його розробки. Якщо організація не здатна пояснити своїм користувачам ризики модульних рішень, вона навряд чи зуміє захистити їхні кошти. А якщо перехід до децентралізації постійно відкладається на «майбутнє», проєкту поки що рано виходити в реліз. Безпека модульного ланцюга визначається його найслабшим компонентом, і якщо цей компонент — «обіцянка поліпшень у наступних оновленнях», проєкт потребує термінового перегляду архітектури.
Середньовічний досвід актуальний і тут: модульний обладунок сам по собі не був гіршим за суцільний. Проте погано сконструйовану модульну броню було помітно одразу — вона залишала відкритими життєво важливі органи воїна. Те саме стосується й модульних блокчейнів: обіцянки «єдиного рівня безпеки» втрачають будь-який сенс, якщо хоча б один рівень системи виявиться недостатньо надійним, вразливим або просто непротестованим.
Найкращі представники модульного підходу приймають цю реальність і роблять усе можливе для нівелювання ризиків. Вони розуміють: по-справжньому надійна система приховує свою складність за якісним інтерфейсом, подібно до того, як якісний захисний комплект здалеку здається єдиним обладунком. Такі команди знижують рівень припущень і скорочують зони сліпої довіри, звужують площину атак і задіюють перевірену часом інфраструктуру скрізь, де це можливо. Секвенсери децентралізуються, шари розрахунків тестуються в бойових умовах, мости перевіряються легкими клієнтами, а смартконтракти проходять глибокий аудит. Новий рівень додається в систему лише за наявності чіткої потреби.
На противагу їм, невдалі модульні проєкти звучать краще, ніж працюють насправді. Вони прикривають проблеми з безпекою абстрактними гарантіями, маркетинговою термінологією про «багаторівневість» і красивими словами про «гнучкість». Вони продовжують нашаровувати складність, не знижуючи ризиків, вибираючи швидкість і масштаб на шкоду безпеці. Сам факт того, що мережа розгорнута поверх іншого блокчейна, не робить її гіршою за монолітні варіанти, проте вона неминуче несе в собі більше загроз, якщо команда розробників не може чітко обґрунтувати свій вибір. Коли ключовою ланкою системи є обіцянка децентралізації «колись потім», під ударом опиняється вся структура.
Чи варта гра свічок?
Модульні блокчейни відкривають перед розробниками величезні можливості. За умови грамотного застосування їхні плюси незаперечні: розширена гнучкість, простір для інновацій, зниження витрат і спрощений аудит конкретних модулів. Суперечка між прихильниками монолітної та модульної концепцій визначатиме розвиток індустрії ще довгі роки, оскільки обидві сторони прагнуть максимізувати переваги та приховати мінуси своїх рішень. Проте чи перетворяться ці можливості на реальні продукти, залежить виключно від підходу та технічної експертизи кожної окремої команди.
Модульність безперечно має низку переваг. Можливість зібрати повноцінну екосистему з готових деталей виглядає вкрай привабливо. Вона дає змогу прискорити розробку, знижує поріг входу та надає простір для сміливих експериментів. Optimistic-ролапи в Ethereum уже довели працездатність цієї моделі, і зараз індустрія спостерігає черговий сплеск технологічних інновацій.
Celestia та EigenDA разом з Avail і блоб-простором Ethereum пропонують ролапам різноманітні рішення для оптимізації зберігання даних. OP Stack, Arbitrum Orbit, Polygon CDK та Agglayer, форк Optimism від Linea і безліч інших проєктів планомірно знижують технічний бар'єр для розробників, дозволяючи їм розгортати власні EVM-сумісні ланцюги. Індустрія підходить до нового етапу розвитку, коли перехід до мультічейн-моделі стає абсолютно реальним із технічного погляду.
Разом із тим оптимізм зберігається й у таборі монолітних рішень. Для багатьох команд привабливість цілісної архітектури залишається незаперечною. Інтегровані мережі мають власні суттєві плюси: вони простіші, стабільніші й надійніші в довгостроковій перспективі. Користувачам подібних платформ не потрібно ламати голову над інженерними деталями модульної конструкції. Єдине, продуктивне та стабільне середовище часто виглядає набагато привабливішим за екосистему з низькими комісіями та швидкими блоками, але завищеним рівнем системного ризику. Навіть серед розробників на Ethereum ідея залишатися на рівні базової мережі (L1) досі вважається найбільш перевіреним і надійним шляхом.
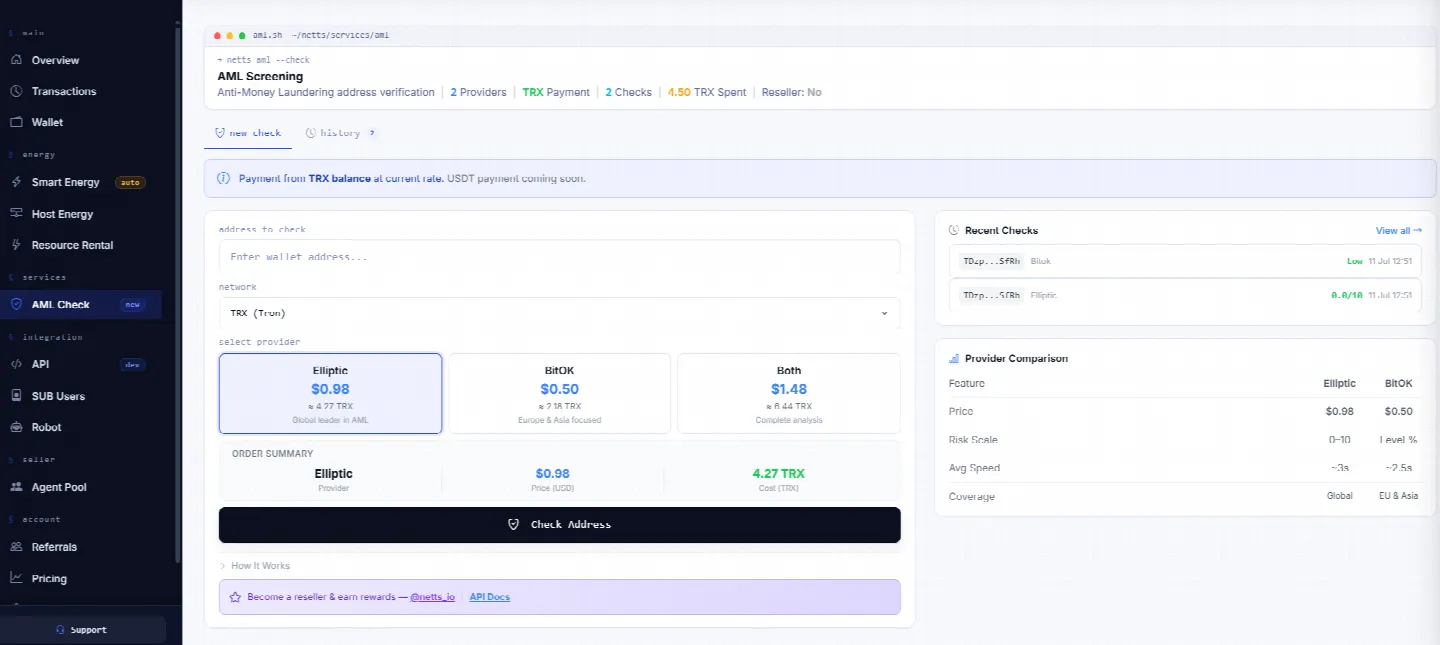
Ці ж принципи простежуються й у ширших трендах ринку. Рішення, спрямовані на автоматизацію операцій в мережі TRON для бізнесу, користуються дедалі більшим попитом серед компаній, які не хочуть вручну розбиратися в тонкощах управління Energy, самостійно налаштовувати Smart Mode і Host Mode або витрачати робочий час на скрипти та підтримку API. Netts Workspace пропонує інтуїтивно зрозумілий інтерфейс, який поєднує оренду Energy, режими Smart Mode і Host Mode, виконання операцій в TRON, контроль Energy, інструменти моніторингу, AML-перевірки та управління фінансовими потоками, дозволяючи компаніям оптимізувати витрати та уникати ризиків, характерних для ручного керування.