Modüler Blokzincirler: Lego Rüyası mı, Yoksa Entegrasyon Kabusu mu?
Modüler blokzincirler esnek katmanlar, daha ucuz rollup'lar ve daha iyi ölçeklenebilirlik vaat ediyor; ancak her köprü ve bağımlılık yeni riskler de beraberinde getiriyor.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Modüler, kulağa şüphe uyandıracak kadar hoş gelen bir kelimedir. Lego parçalarını, iyi düzenlenmiş yazılım kütüphanelerini ve yanında bir torba vida ile kutularda teslim edilen mobilyaları anımsatır. Modülerlik; her bir dişlisinin bir sonrakine kaynaklandığı devasa ve yıkılmaz bir mekanizmanın aksine, esnekliği, modernliği ve belirli bir zarafeti ifade eder. Bu kelimenin kripto pazarlamasında kendine doğal bir yaşam alanı bulması tesadüf değildir. Modüler bir blokzincir, insanın zihninde parçaların zahmetsizce birbirine geçtiği bir yapıyı çağrıştırır: şurada yürütme, orada mutabakat, altta veri erişilebilirliği, bir köprü, biraz sıfır bilgi şifrelemesi ve aniden tüm sistem yekpare (monolithic) alternatifinden çok daha verimli hale gelir.
Daha önce modüler bir şeyi monte etmeyi denemiş olan herkes, güzelliğin çoğu zaman bir yanılsamadan ibaret olduğunu bilir. Yeni Lego blokları eskileri kadar sağlam değilse, bir seti diğeriyle değiştirmek hayal kırıklığı yaratabilir. Şimdi plastik parçalar ve vidalar yerine mutabakat varsayımlarınız, rollup çatılarınız, köprü akıllı sözleşmeleriniz, veri erişilebilirliği komiteleriniz, yönetişim token'larınız, yatırımcı takvimleriniz, harici denetimleriniz ve lansman tarihi yaklaştığı için kimsenin okumadığı beş bin satırlık LLM kaynaklı kodunuz olduğunu hayal edin.
Doğru yapıldığında her şey yolunda gidebilir. Bu sıradan gerçek, modüler blokzincir tasarımının temel dayanağıdır. Büyülü değildir, sorunları tek başına çözmeyi vadetmez; yalnızca karmaşıklığın farklı bir yere taşınabileceğini iddia eder. Ortaya çıkan bu yeni ve dağıtık karmaşıklığın yönetilebilir olmasını sağlamak ise geliştiricilere kalmıştır. İyi organize edilmiş modüler bir sistem belirli bir alanı sahiplenip görevini yekpare bir sistemden çok daha iyi yerine getirebilir. Ancak bu durum hesaba katılarak tasarlanmazsa, korkutucu büyüklükte bir saldırı yüzeyi de oluşturabilir.
Modüler blokzincirlerin bu denli ilgi çekmesinin nedeni, geleneksel blokzincir sistemlerinin tasarımında kullanılan eski yöntemlerin belirli sorunlarla karşılaşmış olmasıdır. Yekpare bir blokzincir; mutabakat katmanının, yürütme ortamının, fikir birliği mekanizmasının ve veri erişilebilirliği katmanının tek bir sıkı entegre sistemde bir araya getirildiği yapıdır. Tıpkı Orta Çağ kale tasarımları gibidir: basit, zarif, tüm savunması tek bir noktada toplanmış, ancak inşası ve sürdürülmesi son derece maliyetlidir.
Mutabakat, yürütme, fikir birliği ve veri erişilebilirliğinin hepsi önemlidir; ancak bunlar arasındaki blok alanı rekabeti, zincir üzerinde nihai mutabakat sağlamak isteyen uygulamalara genellikle çok az yer bırakır. Kullanıcılar, geliştiricilerin önceliklendirmeyi başaramadığı unsurların faturasını ödemek zorunda kalırken, geliştiriciler de hayal ettikleri uygulama katmanını inşa etmek yerine kısıtlamaların etrafından dolaşacak tasarımlar üretmek durumunda kalır. Modüler blokzincir tasarımının cazip bir seçenek olmasının nedeni tam olarak budur: bu işlevleri birbirinden ayırmayı ve özelleşmiş katmanların görevlerini genel amaçlı bir blokzincirden daha iyi yerine getirmesini sağlamayı vadeder.
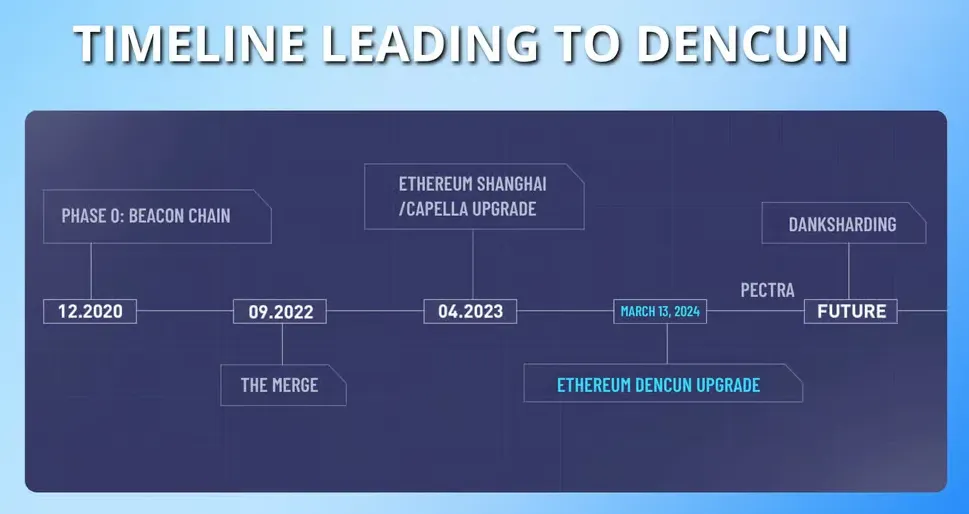
Ethereum'un rollup odaklı güncellemeleri bu yaklaşımın en belirgin örneğidir; burada mutabakat ve güvenlik Ethereum mainnet tarafından sağlanırken, yürütme ortamı çeşitli rollup'lar biçiminde ayrı olarak sunulur. Blob alanını (blobspace) getiren son Dencun güncellemesi bir diğer örnektir: rollup'ların verilerini daha ucuza yayınlamalarına olanak tanımış, bu da söz konusu rollup'ları kullanan uygulamaları kullanıcılar için daha uygun maliyetli hale getirmiştir.
Celestia, yürütme ortamından bağımsız bir mutabakat katmanı sunmayı hedefleyen deneysel bir modüler blokzincir protokolüdür. Birçok yönden Ethereum'a benzer ancak daha genelleştirilmiş ve daha yalın olmayı amaçlar; yürütme rollup'ları, Ethereum'un mutabakat ve fikir birliği mekanizmalarını benimsemek zorunda kalmadan Celestia'nın veri erişilebilirliği katmanını kullanabilir. Celestia, hafif düğümlerin (light nodes) tüm zinciri indirmeden verilerin doğru yayınlandığını doğrulamasına olanak tanımak için veri erişilebilirliği örneklemesi (data-availability sampling) kullanır. Çevresindeki tüm ekosistem de modülerdir: rollup çatıları, veri yayınlama katmanları ve diğer altyapı araçları ayrı olarak inşa edilir ancak ana zincirle birlikte çalışabilir. Talep mevcut olsa da diğer birçok modüler blokzincirde olduğu gibi Celestia için de henüz ilk günler yaşanmaktadır.
EigenDA, EigenLayer üzerinde inşa edilmiş bir veri erişilebilirliği katmanıdır; Ethereum tabanlı rollup'ların kendi veri erişilebilirliği zincirlerini güvenceye almak yerine EigenDA'nın restake edilmiş Ether güvenliğini kullanmasına olanak tanır. Bağımsız bir veri erişilebilirliği katmanına dönüşen eski bir Polygon projesi olan Avail, zincirden bağımsız veri erişilebilirliğini hafif istemci doğrulaması ve birlikte çalışabilirlikle birleştirmeyi vaat eden bir diğer rakiptir. Bunların hepsi veri erişilebilirliğini mutabakat ve yürütmeden ayırmayı hedefleyen, rollup'ların daha yalın ve daha özelleşmiş olmasını sağlayan ilginç fikirlerdir.
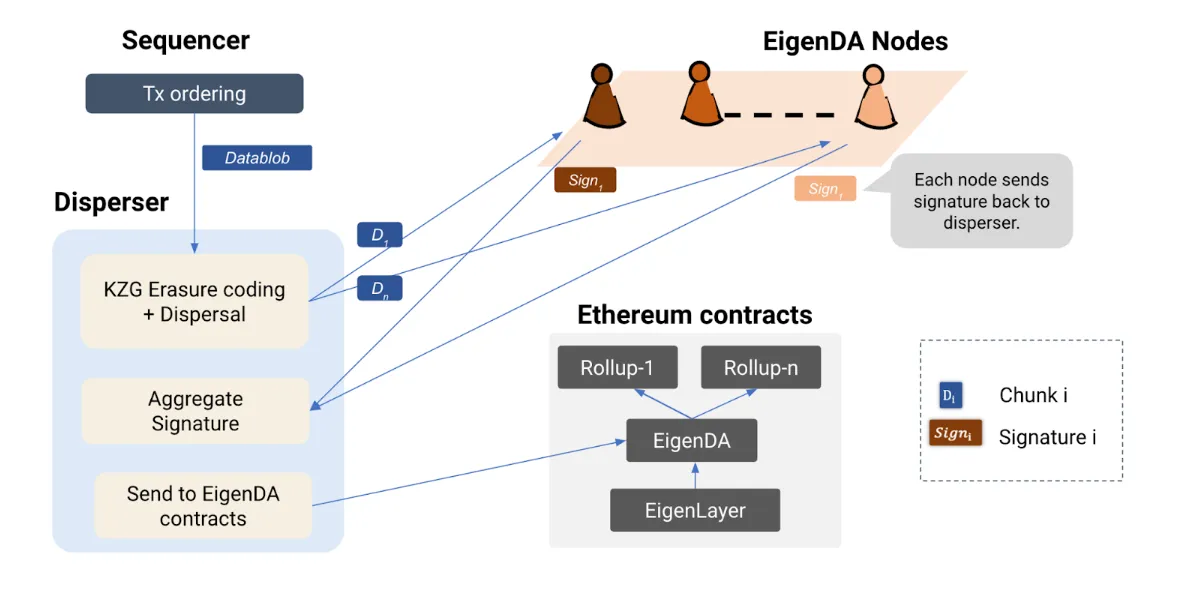
Geliştiriciler açısından modüler blokzincirlerin çekiciliği açıktır. Her şeyi sıfırdan inşa etmek yerine, zincirlerini oluşturmak için belirli bir çatıyı veya tanınmış modüler bileşenler kümesini kullanabilirler. OP Stack, Arbitrum Orbit, ZK Stack, Polygon CDK, Agglayer CDK, Rollkit ve çeşitli 'hizmet olarak rollup' (rollup-as-a-service) teklifleri, geliştiricilerin köklü güvenlik varsayımlarına dayanarak kendi seçtikleri bir yürütme ortamı oluşturmalarına imkan tanır. Bir ekip; doğrulayıcıları, köprüsü, fikir birliği mekanizması ve bir dizi akıllı sözleşmesi olan kapsamlı bir mutabakat katmanını devreye almak yerine, güvenilir bir kurulumla (trusted setup) bir optimistic veya zk-rollup başlatabilir ve bunu birkaç hafta içinde tamamlayabilir. Bir veri erişilebilirliği katmanı inşa etmek yerine, bir rollup Ethereum'da veya EigenDA ya da Celestia aracılığıyla başka bir zincirde alan kiralayabilir.
Kullanıcılar içinse faydalar o kadar net değildir. Rollup tabanlı daha ucuz bir uygulama hiç yoktan iyidir, ancak modüler blokzincirlerin asıl vaadi uzmanlaşmadır. Mutabakat ve veri erişilebilirliği katmanları basitlik ve güvenlik için optimize edilebilir, yürütme rollup'ları tercih ettikleri çatının sunduğu araçlardan yararlanabilir ve uygulamaya özel blokzincirler genel amaçlı olanlara göre daha ucuz işlemler ve daha iyi bir kullanıcı deneyimi (UX) sunabilir. Bunların hepsi fazlasıyla teoriktir; ancak geliştiricilere ve kullanıcılara sunduğu cazip teklif aynı zamanda bir tehdittir: yekpare blokzincirlerin hakimiyetine yönelik bir tehdit.
Zırh Problemi
Sorun, modülerliğin mimari bir gereklilik olmaktan çıkıp bir modaya dönüşmesiyle başlar. Şemalarınızda daha fazla kutu olması sizi daha güvenli kılmaz. Kutular arasındaki her sınırın etrafında belirli varsayımlar bulunmalıdır; katmanlar arasındaki her mesaj kontrol edilmeli, her köprü bir güven modeliyle tasarlanmalı, her sıralayıcı (sequencer) canlılık açısından denetlenmeli, her veri erişilebilirliği katmanı dürüst örnekleme veya işleticiler açısından taranmalı, her yükseltme yolu yönetişime tabi tutulmalı ve her harici bağımlılık, uygulama güvenli olduğunu iddia ederken arızalanabilecek bir unsur olarak ele alınmalıdır.
Kripto korsanları, bir sistemi zorlamak için en iyi yerin nadiren o sistemin çekirdeği olduğunu, zayıf noktaların genellikle eklentilerde yer aldığını uzun zaman önce keşfetti: köprü, oracle, doğrulayıcı seti, yükseltme anahtarı, zincir dışı imzalayıcı, kimsenin önemsemediği küçük bir yardımcı akıllı sözleşme. Ronin'in felaketle sonuçlanan doğrulayıcı anahtarı ihlaline, Wormhole'un sarmalama (wrapping) açığına veya Nomad'in köprü çekim istismarına ve bu olaylarda çalınan milyarlarca dolarlık değere bakın. Her birinin maliyeti tasarımsal olarak en aza indirilmişti, ancak hasar en düşük güvenlik noktasında, yani zincirin en zayıf halkasında meydana geldi.
Orta Çağ zırhı benzetmesi tam bu noktada devreye girer. Zincir zırh, plakalar, deri, dolgu malzemeleri ve çeşitli savunma unsurları, makul bir güvenlik sağlarken hareket özgürlüğünü en üst düzeye çıkarmak için bir araya getirilmişti. Her katman değiştirilebilir, yükseltilebilir, tamir edilebilirdi; ancak farklı zırh türleri arasındaki bağlantı noktaları, kararlı düşmanlar tarafından suiistimal edilen daimi zayıf noktalar oldu. Atlı şövalyelerin sonunu getiren şey en zayıf tek bir halka değil, kemerleriydi. Koltuk altları, vizörleri, kasıkları, dizleri, dirsekleri; tüm bu bölgeler bir mızrağı püskürtmek için tasarlanmamıştı, ancak saldırıların kesin giriş noktaları haline geldi.
Zırh tasarımındaki sonraki gelişmeler, tüm giysiyi daha entegre hale getirerek bu zayıf noktaları azaltmayı amaçladı: göğüs zırhı (küras), kapalı kask, daha stratejik plakalar ve eklem takviyeleri. Eski yöntemde yanlış bir şey yoktu; ancak düşman da aptal değildi ve şövalyenin kemerine nişan almaktan vazgeçti. Modüler bir sistem, yalnızca en zayıf bağımlılığı kadar güçlüdür ve bu tür bağımlılıklar ne kadar çoksa, birinin başarısız olma olasılığı o kadar yüksektir.
Modüler blokzincirlerin kıyaslanması gereken standart budur. Modüler bir tasarım, her katman sistemin bir bütün olarak karşı karşıya olduğu tehdide göre inşa edildiğinde faydalıdır; ancak münferit unsurları güvenliğin en küçük ortak paydası haline geldiğinde tehlikelidir. Biri sıralayıcınızı kurcalarken, veri katmanınızın veya mutabakat zincirinizin bir çoklu imza (multi-sig) sözleşmesi ya da üçüncü taraf bir düğüm işleticisi olduğunu hatırlamak istemezsiniz.
Bu durum, yekpare zincirlerin varsayılan olarak modüler olanlardan üstün olduğu anlamına gelmez. Tek bir entegre blokzincirin kendine has riskleri, saldırı vektörleri, darboğazları ve hata noktaları vardır; Solana, Ethereum, Bitcoin ve diğer büyük ekosistemlerin giderek artan güvenlik zorlukları buna tanıktır. Ancak yekpare bir yapı, saldırılması ve savunulması daha basit bir yüzey sunar ve alternatifine göre genel riski daha düşüktür. Benzer şekilde, modüler bir yığın daha fazla ölçeklenebilirlik, esneklik ve deneme alanı sağlayabilir; ancak bu, artan karmaşıklık ve ek güven varsayımlarının yükü pahasına gerçekleşir.
Kullanıcı Deneyimi Problemi
Modüler yaklaşımın zayıflığı genellikle kullanıcı deneyiminde kendini gösterir. Yürütme katmanı sorunsuz çalışırken veri katmanına ulaşılamıyorsa, sıralayıcı duraklatılmış ancak mutabakat zinciri aktifse ya da bir olay nedeniyle köprüleme geçici olarak devre dışı bırakılmışsa, kullanıcının bunu nasıl bilmesi beklenebilir? Kullanıcı zaten mutabakat ile yürütme arasındaki ayrıma aşina değildir; çeşitli veri erişilebilirliği tasarımları arasındaki ince farkları ve bunların canlılık üzerindeki etkilerini ise hiç bilmez. Onun için blokzincir çökmüştür, nokta.
Rollup kesintileri bu sorunun en belirgin örneğidir. En popüler Ethereum Layer 2 çözümlerinden biri olan Base'de, sıralayıcı yük devretme (failover) sorunu nedeniyle zincir 33 dakika boyunca duraklatıldı. Kullanıcıları açısından şanslı bir durumdur ki, olay sırasında fonları hiçbir zaman fiilen erişilemez hale gelmedi; ancak bu durum ibret verici bir ders olmaya devam ediyor. Tüm Ethereum ekosistemi Ethereum üzerindeki mutabakatın güvenliği üzerine kuruludur, ancak bu durum rollup özelindeki kesintilerin hiçbir zaman yaşanmayacağı anlamına gelmez.
Bir diğer örnek, Velocore istismarının ardından yaşanan Linea sıralayıcı kesintisidir. Saldırının ardından Linea ekibi, kullanıcı fonlarının çekilmesini engelleyen bir duraklatma başlattı. Koşullar göz önüne alındığında bu şüphesiz ehvenişer olsa da, modüler bir tasarımın potansiyel UX riskini gözler önüne sermektedir. Bu duraklatma, Linea'nın Ethereum uyumlu zincirini kullananların, varlıkları Ethereum tarafından güvence altına alınmış olmasına rağmen bunlara erişemediği anlamına geliyordu. Bu aynı zamanda birçok rollup'ın zincirleri üzerinde hala merkezi veya yarı merkezi operasyonel kontrole sahip olduğunu acı bir şekilde hatırlattı.
Şu anda rollup alanı, farklı veri erişilebilirliği seçeneklerinin patlama yapmasıyla karakterize ediliyor. Çeşitli modüler blokzincirler kullanıcılarına 'hizmet olarak rollup' sağlayıcıları, Celestia DA, EigenDA, Avail, Ethereum blob alanı ve diğer seçenekler arasında bir tercih sunuyor. Base, Arbitrum Nova, Linea, Scroll ve diğerleri dahil olmak üzere bazı zincirler, mevcut Ethereum mutabakat zincirlerinin üzerine inşa edilmiş olup onların veri erişilebilirliği çözümlerini kullanıyor. Bu arada Optimism, birden fazla OP zincirini paylaşılan bir mutabakat katmanında birleştirecek olan kendi Superchain'ini başlatmaya hazırlanıyor.
Bu seçenekler arasındaki tercih nadiren aşikardır ve teknik detaylar dikkate alınmadan nadiren verilir. Pratikte birçok kullanıcı sadece işlemlerinin ucuz ve hızlı olmasını ister. Blob'lar ile calldata arasındaki veya Layer 2 zincirleri ile bunların Layer 1 üzerindeki mutabakatı arasındaki farklar hakkında endişelenmek istemezler. Kripto kullanıcı deneyimi söz konusu olduğunda, 'modüler' genellikle 'düşük maliyetli' anlamına gelir ve bunun alıcı kitlesi oldukça geniştir.
Öte yandan, başka bir zincirin üzerine kurulan her zincir ek risk getirir. Ethereum köprüleri bu yıl sıkça saldırıların hedefi oldu ve rollup'a özgü sorunların da bunu takip edeceğini varsaymak son derece mantıklıdır. Kullanıcının fonları ile nihai mutabakat arasında ne kadar çok katman olursa, aynı anda o kadar çok şey ters gidebilir. Rollup kesintilerine yönelik tehdit modelinin köprüler kadar yüksek olmadığı iddia edilebilse de, aynı durum kullanıcı deneyimi tasarımı için söylenemez. Ethereum, Arbitrum Nova, Linea veya Base arasındaki farkı fark etmeyecek olan kullanıcı, bu zincirlerden biri 'güvenlik nedenleriyle duraklatıldığında' da durumu anlamayacaktır.
Modüler tasarımın karmaşıklığıyla uğraşmak zorunda kalanlar yalnızca bireysel kullanıcılar değildir. Akıllı sözleşme güvenliği zaten yeterince zorken, modüler bir yığını denetlemek adeta bir dağa tırmanmaya benzer. Yalnızca hedef sözleşmeyi değil; sistemi oluşturan tüm ek kodları, varsayımları, bağımlılıkları ve araçları da incelemek gerekir. Bu unsurlardan herhangi biri beklenmedik bir şekilde başarısız olabilir ve bunlar arasındaki etkileşim nadiren sezgiseldir. Bir saldırganın eyleminin başarılı olması için sistemdeki tek bir akıllı sözleşmede tek bir güvenlik açığı veya tek bir köprüde tek bir zayıflık bulması yeterlidir.
Sektörün bu zorluğa yanıtı nettir: daha fazla titizlik, daha iyi araçlar, gelişmiş tasarım. Hafif istemci doğrulamasına sahip daha iyi köprüler. Sıfır bilgi kanıtları ve eşik imzaları (threshold signatures). Hız sınırlaması ve devre kesiciler. Merkeziyetsiz sıralayıcılar ve mutabakat zincirleri. Kafası karışmış son kullanıcılara her şeyi açıklamak için biçimsel doğrulama (formal verification), izleme araçları ve kullanıcı odaklı UX. Modüler alanın kalbindeki bu gerilim, en alt teknik katmanlardan en tepeye kadar her düzeyde yeniliği tetiklemektedir.
Kurtuluş Değil, Bir Tercihler Dengesi
Yazılım dünyası tamamen ödünleşimlerden (trade-offs) ibarettir. Bazıları barizdir, bazıları ise dokümantasyonların ve hukuki metinlerin altına gizlenmiştir. Bazıları, Ethereum'un EVM'sini oluşturan tavizler gibi, bu alandaki her büyük yenilikle birlikte gelir. Modüler blokzincirler de farklı değildir; ek karmaşıklığın yükünü ortadan kaldırmadan esneklik ve deneme alanı vadeder. Modüler zincirler, tek zincirli bir sistemin göreceli teknik basitliğini optimizasyon fırsatlarıyla takas eder. Kolay güvenlik garantilerini genişletilmiş bir saldırı yüzeyiyle değiştirirler. Tek bir mutabakat katmanının tıkanıklığını, birden çok güvenlik katmanının getirdiği organizasyonel yük ile ikame ederler. Geliştirici özgürlüğünü merkeziyetsizlikle, ham potansiyeli ise artan sorumlulukla dengelerler.
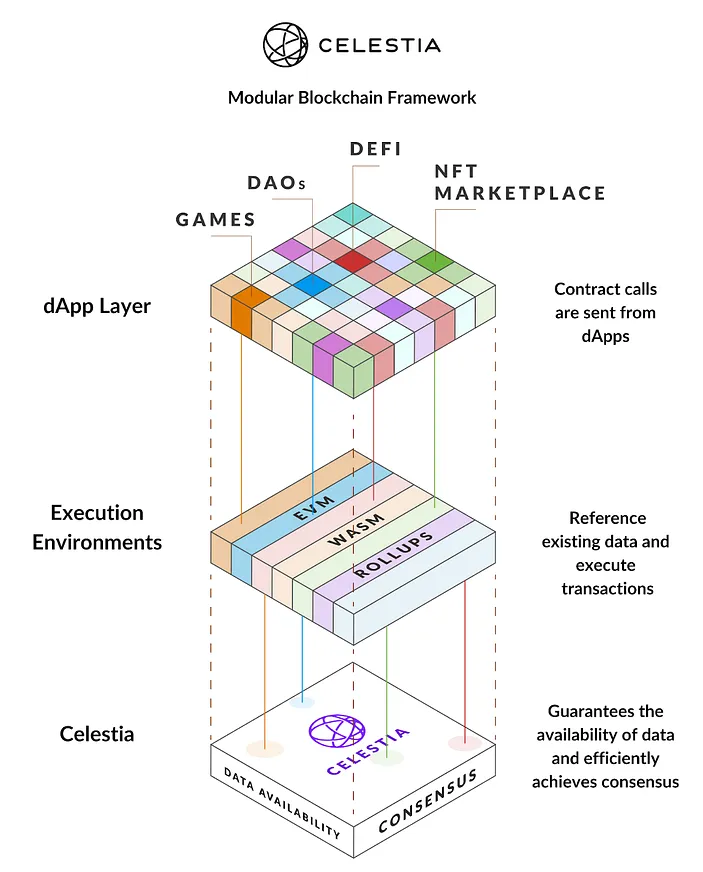
Bazı ekipler için bu onları aşikar bir tercih haline getirir. Performans veya ekonomik nedenlerle mutabakat katmanını herkesle paylaşmamaktan fayda sağlayacak uygulamaya özel zincirler bulunmaktadır. Modüler bir yaklaşımın esnekliğinden yararlanabilecek oyunlar, durum bilgisi tutan (stateful) uygulamalar, özelleşmiş DeFi protokolleri, kurumsal zincirler ve test ortamları mevcuttur. Sıfırdan inşa edilmesi gereken koca ekosistemler vardır ve daha ucuz veriye ve daha hızlı işlem süreçlerine sahip bir rollup, başlamak için iyi bir yoldur.
Diğer ekipler içinse bu ödünleşim kesinlikle o kadar cazip değildir. Projenin kendi zincirine ihtiyacı yoksa, bir zincir başlatmanın hiçbir anlamı yoktur. Ekip bir köprü inşa etme konusunda kendine güvenmiyorsa, bunu yapmaktan kaçınmalıdır. Kuruluş kendi kullanıcılarını modüler bir tasarımın tehlikeleri konusunda eğitemiyorsa, müşterilerini korumayı kesinlikle bekleyemez. Merkeziyetsizlik her zaman 'gelecekte yapılacak' bir şey olarak kalacaksa, proje henüz hayata geçmeye hazır değildir. Modüler bir zincirin güvenliği yalnızca en zayıf noktası kadardır ve en zayıf nokta 'gelecekteki yükseltmelerin vaadi' ise tasarımı yeniden gözden geçirme zamanı gelmiştir.
Orta Çağ'dan çıkarılan ders burada da geçerlidir: Modüler zırhlar doğası gereği diğer zırh türlerinden daha kalitesiz değildi. Ancak kötü tasarlanmış modüler zırhların fark edilmesi genellikle kolaydı, çünkü sıklıkla vücudun hayati bölgelerini açıkta bırakırlardı. Aynı durum modüler blokzincirler için de geçerlidir; sistemin her katmanı asgari düzeyde yeterli, güvensiz veya rüştünü ispatlamamışsa 'birleşik güvenlik özellikleri' vaadi içi boş kalır.
En iyi modüler blokzincirler bu gerçeği kabul eder ve söz konusu riskleri mümkün olduğunca en aza indirir. Tıpkı iyi bir zırhın uzaktan fark edilmesinin zor olması gibi, gerçekten güvenli bir tasarımın da karmaşıklığı iyi bir arayüzün arkasına gizlediğinin bilincindedirler. Varsayımları ve güven sınırlarını daraltır, saldırı yüzeyini sınırlar ve mümkün olan yerlerde mevcut güvenlik altyapısından yararlanırlar. Sıralama merkeziyetsizleştirilir, mutabakat zincirleri sahada test edilir, köprüler hafif istemcilerle doğrulanır, akıllı sözleşmeler biçimsel olarak denetlenir. Her ek katman, yalnızca somut bir amaca hizmet ediyorsa eklenir.
En kötü modüler blokzincirler ise gerçekte olduklarından çok daha iyi görünürler. Güvensizliklerini belirsiz güvencelerin, 'çok katmanlı' pazarlama söylemlerinin ve 'esneklik' vaadinin arkasına saklarlar. Genel riski azaltmadan sürekli yeni karmaşıklıklar ekler; hızı ve ölçeği güvenliğin önüne koyarlar. Başka bir zincirin üzerine inşa edilen bir zincir, bağımsız bir zincirden doğası gereği daha kötü değildir; ancak arkasındaki ekip bunun nedenini tam olarak açıklayamıyorsa her zaman daha tehlikelidir. Projenin en zayıf halkası 'bir gün' merkeziyetsizliği sağlama vaadinden ibaretse, tüm sistem tehlike altındadır.
Değer mi, Değmez mi?
Modüler blokzincirler geliştiricilere inanılmaz fırsatlar sunmaktadır. Doğru kullanıldığında avantajlarını inkar etmek zordur: daha fazla esneklik ve deneme alanı, daha düşük maliyetler ve daha kolay denetim. Yekpare ve modüler yaklaşımlar arasındaki çekişmenin önümüzdeki yıllarda da sektörü şekillendirmeye devam edeceğinden şüphe yoktur; zira her iki taraf da kendi mimarilerinin güçlü yönlerini en üst düzeye çıkarmaya ve zayıf yönlerini en aza indirmeye çalışmaktadır. Ancak bu fırsatların fiilen gerçeğe dönüşüp dönüşmeyeceği, ekiplerin kararlılığına ve teknik yetkinliğine bağlıdır.
Modülerliğin kesinlikle kendine has bir çekiciliği vardır. Kullanıma hazır bileşenlerden koca bir ekosistem inşa edebilme yeteneği inkar edilemez derecede caziptir. Geliştirmeyi hızlandırabilir, giriş engellerini azaltabilir ve çok çeşitli deneysel seçenekler sunabilir. Ethereum'un optimistic rollup'ları bu yaklaşımın uygulanabilirliğini şimdiden kanıtlamıştır ve daha geniş ekosistem şu anda adeta bir inovasyon patlamasına tanıklık etmektedir.
Celestia ve EigenDA, Avail ve Ethereum blob alanı ile birlikte, kendilerini kullanan rollup zincirlerine daha büyük bir veri erişilebilirliği esnekliği getirmeye hazırlanıyor. OP Stack, Arbitrum Orbit, Polygon'un CDK ve Agglayer'ı, Linea'nın Optimism çatalı ve diğer pek çok çözüm; bağımsız geliştiriciler ve ekipler için teknik engelleri azaltarak kendi Ethereum uyumlu zincirlerini başlatmalarına imkan tanımak için çalışıyor. Çok zincirli bir geleceğin teknik fizibilitesi giderek daha belirgin hale geldikçe, tüm ekosistem heyecan verici bir gelişim aşamasına giriyor.
Bununla birlikte, aynı ivme diğer tarafta da bir iyimserliği besliyor. Bazı projeler için yekpare yaklaşımın cazibesini göz ardı etmek zordur. Entegre zincirler daha fazla basitlik ve güvenlik sunarken uzun vadeli sürdürülebilirliğe daha elverişli olmaları gibi doğal avantajlara sahiptir. Bu tür platformların kullanıcılarının modüler tasarımın teknik detayları yüzünden kafalarının karışması veya hayal kırıklığına uğraması daha düşük bir ihtimaldir. Tek, güvenilir ve yüksek performanslı bir ortam; daha düşük maliyetli ve daha hızlı işlem süreçlerine sahip ancak genel riski daha yüksek olan bir ekosisteme sıklıkla tercih edilir. Ethereum geliştiricileri arasında dahi 'mainnet' üzerinde kalma seçeneği sıklıkla en geçerli yol olarak görülmektedir.
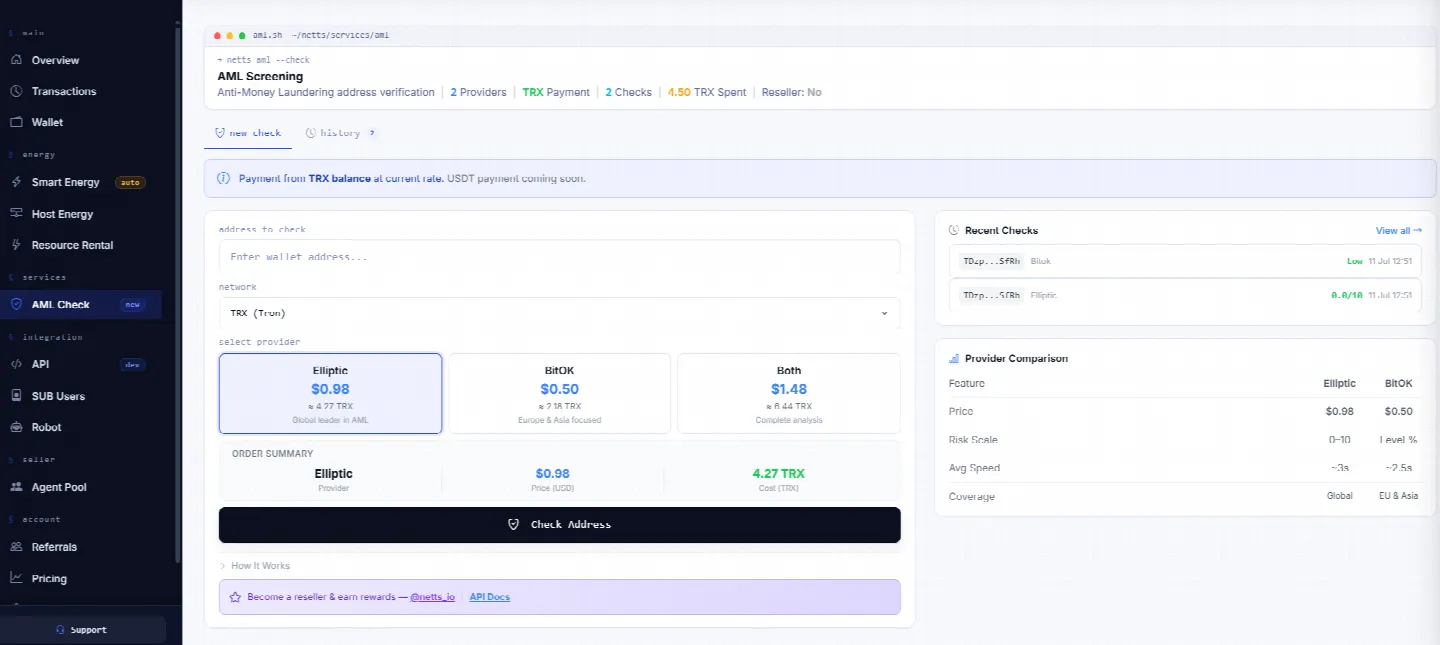
Aynı ilkeler daha geniş sektör trendleri için de geçerlidir. İşletmeler için TRON operasyonlarını otomatikleştirmeyi amaçlayan çözümler; Energy yönetimlerini özelleştirmek, Smart Mode ve Host Mode süreçlerini bizzat yürütmek ya da komut dosyası yazımı ve API yönetimiyle zaman kaybetmek istemeyen ekipler arasında giderek daha fazla talep görüyor. Netts Workspace; Energy kiralamayı, Smart Mode ve Host Mode yapılandırmalarını, TRON işlemlerini ve Energy yönetimini, izleme araçlarını, AML taramasını ve finansal operasyonları bir araya getiren sezgisel bir arayüz sunarak şirketlerin maliyetleri düşürmesini sağlarken manuel operasyonlarla ilişkili riskleri en aza indirmelerine olanak tanıyor.