تجربه کاربری کریپتو: چرا افراد عادی هنوز از کیف پولها بیزارند
کیف پولهای کریپتو هنوز کاربران عادی را با عبارات بازیابی (seed phrases)، گس، ریسک انتخاب شبکه اشتباه، مسمومسازی آدرس و تراکنشهای برگشتناپذیر میترسانند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
مردم از هر رابط کاربری شکایت میکنند. این یکی از قوانین جهانی اینترنت است. جای یک دکمه را عوض کنید تا فردی فریاد بزند که زندگیاش خراب شده است. یک پیام هشدار امنیتی نشان دهید و کسی شما را متهم کند که قصد سرقت اموالش را دارید. یک منوی ترسناک را پنهان کنید تا فردی اصرار کند تمدن بشری تنها به دلیل وجود همان منوی ترسناک پابرجا مانده است.
پس بیایید واقعیت بدیهی را بپذیریم – کاربران علاقه چندانی به طراحی ندارند. کریپتو نیز از این قاعده مستثنی نیست، اما رابط کاربری کریپتو از کاربران عادی میخواهد عملیات مالی برگشتناپذیری را درون برنامهای انجام دهند که گاهی به نظر میرسد توسط کسی توسعه یافته که ترس را به چشم یک قابلیت مفید میبیند.
نمونه تاریخی
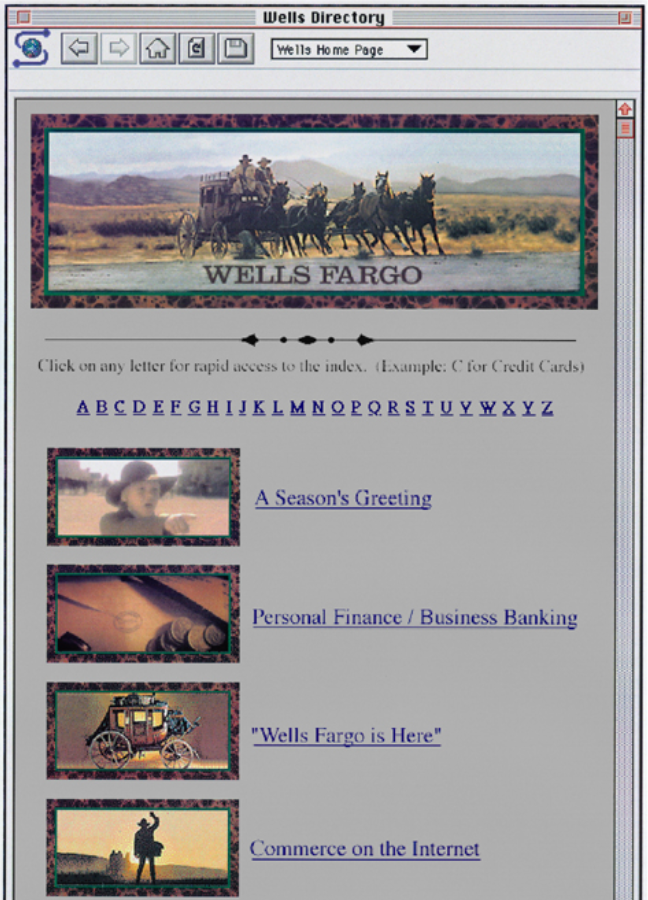
بانکداری آنلاین نیز در آغاز پیدایش اینترنت ترسناک بود. نه اینکه تهدیدات امنیتی واقعی وجود نداشت، اما از کاربری که به نوشتن چک و دریافت پول نقد از خودپرداز عادت داشت، خواسته میشد رمز عبور بانکی خود را درون یک کادر خاکستریرنگ در رایانه خانگیاش وارد کند که سه تولبار مشکوک نیز روی مرورگر آن نصب بود. رابطهای کاربری اولیه بانکداری آنلاین زمخت، کند، بدطراحیشده و انباشته از اصطلاحات حقوقی بودند: کاربران برای ارسال یک پرداخت قبض ساده مجبور بودند از میان صفحاتی پر از متن عبور کنند. یک حرکت اشتباه کافی بود تا قسط وام مسکن خود را به اشتباه به نیجریه حواله کنید.
روزهای نخست اینترنت هم ترسناک بودند. خرید آنلاین برای یک مشتری معمولی پیتزافروشی یک کابوس به شمار میرفت. وارد کردن اطلاعات کارت اعتباری در یک وبسایت شبیه به سپردن جان به دست یک غریبه بود. کلیک روی «ارسال» و انتظار برای بازخوانی صفحه حسی شبیه به رولت روسی داشت. اما تمام اینها پس از سالها خریدهای مکرر، برگشت تراکنشها (chargebacks)، حل اختلافات پشتیبانی مشتریان، پیگیریهای قضایی محافظت در برابر کلاهبرداری و به طور کلی عادیسازی فرایند، به روالی روزمره تبدیل شد.
بانکداری آنلاین امروزی هنوز به آن اندازه که باید عالی نیست، اما نسبت به آن روزهای اولیه پیشرفت چشمگیری داشته است. زبان آن سادهتر شده، دکمهها واضحترند، و همیشه میدانید در صورت بروز مشکل با چه کسی تماس بگیرید. بانک همیشه پشت شماست، یا حداقل این حس اطمینان را ایجاد میکند: شما مسئولیت بیپایانی در قبال خطاهای سیستم ندارید، و همیشه کسی هست که وجه را به شما بازگرداند یا در برابر یک تراکنش کلاهبردارانه اعتراض ثبت کند. تجربه کلی هنوز بینقص نیست، اما حداقل وام ششرقمی شما با هر اشتباه کوچک به یک کمک مالی پنجرقمی ناشناس برای یک شاهزاده نیجریهای تبدیل نمیشود.
لایه بخشش خطا (Forgiveness Layer)
این توانایی جبران خطای کاربر همان چیزی است که من آن را «لایه بخشش خطا» مینامم.
این یکی از آن مسائلی است که پس از تجربه کاملاً بدیهی به نظر میرسد، اما رسیدن به آن پیش از آنکه شخص دیگری انجامش دهد به طرز شگفتآوری دشوار است. هر تراکنشی قابل اعتراض است، هر انتقال بانکی قابل لغو است، هر اقدام ناشی از سردرگمی قابل بازگشت است. ورود به حساب میتواند مسدود شود، مفقودی کارت گزارش شود، و در برابر یک تراکنش مشکوک اقدام متقابل صورت گیرد. همه اینها فرایندی خستهکننده دارند و دور از بینقص هستند، اما حداقل این گزینه همیشه در اختیار کاربر است: سیستم بانکی همواره به یاد دارد که خودش ضامن امنیت مالی نیست، بلکه صرفاً دروازهای به سوی امنیتی است که توسط دنیای واقعی تامین میشود.
به همین دلیل است که تجربه کاربری کیف پولهای کریپتو درسهای زیادی برای آموختن از بانکداری آنلاین دارد: برنامههای بانکی شاید مشکلات خود را داشته باشند، اما یک فلسفه اساسی را درک کردهاند – اینکه کاربر معمولی دچار اشتباه خواهد شد، و سیستم باید طوری طراحی شود که این اشتباهات را جبران کند. کریپتو نیز باید لایه بخشش خطای ویژه خود را ایجاد نماید.
بومیان کریپتو اغلب طراحی رابطهای کاربری اولیه بانکداری آنلاین را خام، نامناسب یا حتی خندهدار تلقی میکنند. با این حال، کیف پولهای کریپتوی امروزی از بسیاری جهات یادآور همان رابطهای کاربری اوایل دهه ۲۰۰۰ هستند. از کاربران جدید خواسته میشود کلمات بازیابی محرمانه خود را یادداشت کنند، بلاکچین درست را انتخاب نمایند، تفاوت میان تایید (approve) و استیک (stake) را درک کنند، داراییهایشان را بریج کنند، تراکنشها را راستیآزمایی نمایند، پیامها را امضا کنند، و از فیشینگ، مسمومسازی آدرس (address poisoning)، واریز به شبکه اشتباه و دیگر خطرات دوری جویند. و درست مانند بانکداری آنلاین اولیه، تمام این موارد همراه با حجمی از هشدارهای ترسناک و پیامهای اخطار جدی ارائه میشود. این یک آموزش گامبهگام نیست، بیشتر شبیه به کتابچه راهنمای پروازی است که به مسافری داده شده که خلبانش تازه از هوش رفته است.
کیف پول مانند کابین خلبان
یک کاربر تازهوارد کریپتو حس میکند در کابین یک ایرباس ۳۸۰ نشسته است. دکمهها همه جا دیده میشوند: تایید، امضا، تغییر شبکه، بریج، استیک، پرداخت، دریافت پاداش، باز کردن قفل، افزودن، اجرا... رابط کاربری کیف پول به عنوان یادآوری عمل میکند که هر فشردن دکمه پیامدهایی دارد. برخی اقدامات سادهاند: پرداخت به یک فرد در شبکه X با این توکن مشخص. برخی دیگر، مانند تعامل با یک قرارداد هوشمند، پیچیدهترند. همهچیز امکانپذیر است اما هیچچیز شهودی نیست – کاربر جدید مدام با این تردید دستوپنجه نرم میکند که مبادا در یکی از مراحل تصمیم اشتباهی گرفته باشد.
فعالان باسابقه کریپتو به شما خواهند گفت که این طبیعی است – اینکه شما به سرعت به اصطلاحات کریپتو عادت میکنید و تراکنشها را بدون فکر کردن امضا خواهید کرد. شما حفظ میکنید که امضای یک پیام بهندرت به معنای پرداخت است، که اعطای مجوز دسترسی (approve) برای قرارداد یک توکن اغلب خطرناکتر از یک انتقال ساده است، که یک قرارداد USDT روی شبکه TRON با USDT اتریوم در یک شبکه نیست، که آدرس واریز صرافی را باید چندین بار قبل از ارسال وجه بررسی کرد – اما همچنان از یک کاربر عادی انتظار میرود تمام اینها را با تجربه سخت و تحمل ضرر یاد بگیرد. به کاربر تازهکار خیلی زود یادآوری میشود که در واقع معنای اکثر این اقدامات را نمیفهمد.
یک جزئیات طراحی نامناسب که تا امروز باقی مانده، اهمیت انتخاب شبکه بلاکچین مناسب است. وقتی USDT را در کیف پول خود میبینید، ممکن است صرفاً به آن به عنوان USDT نگاه کنید، اما کریپتو به شما یادآوری میکند که این میتواند ERC-20 ،TRC-20 ،BEP-20 یا هر استاندارد دیگری باشد. این میتواند روی یک زنجیره تسویه حساب متفاوت باشد، از اکسپلورر متفاوتی استفاده کند، و خطرات خاص خود را به همراه داشته باشد. نام ممکن است یکسان و اعداد کاملاً برابر باشند، اما اقدام به ارسال آن همیشه حامل خطر یک سفر یکطرفه به دنیایی دیگر بدون بلیط بازگشت است. ساختار مالی سنتی نیز مسیرهای انتقال متعددی دارد، اما اغلب کاربران هرگز از تفاوتهای میان آنها آگاه نیستند، چه رسد به اینکه پیش از پرداخت هزینه خریدهای روزمره از آنها خواسته شود یکی از مسیرها را انتخاب کنند.
اینجا دقیقاً جایی است که مقایسه با بانکداری آنلاین با شکست چشمگیری مواجه میشود: اگر در بانک به طور تصادفی به فرد اشتباهی پول انتقال دهید، ممکن است دردسرساز شود، اما معمولاً مسئولی برای پیگیری و سازوکاری برای استرداد وجه وجود دارد. اگر کاربری به اشتباه کریپتو را به آدرس اشتباهی بفرستد، فضای بلاکچین هیچ مسئولیتی در قبال داراییهای از دست رفته قبول نمیکند: آدرس وجود دارد، تراکنش معتبر است و داراییها از دست رفتهاند. حتی اگر رابط کاربری کیف پول چندین بار به کاربر هشدار داده باشد، این هشدارها در نهایت کمکی نکردهاند.
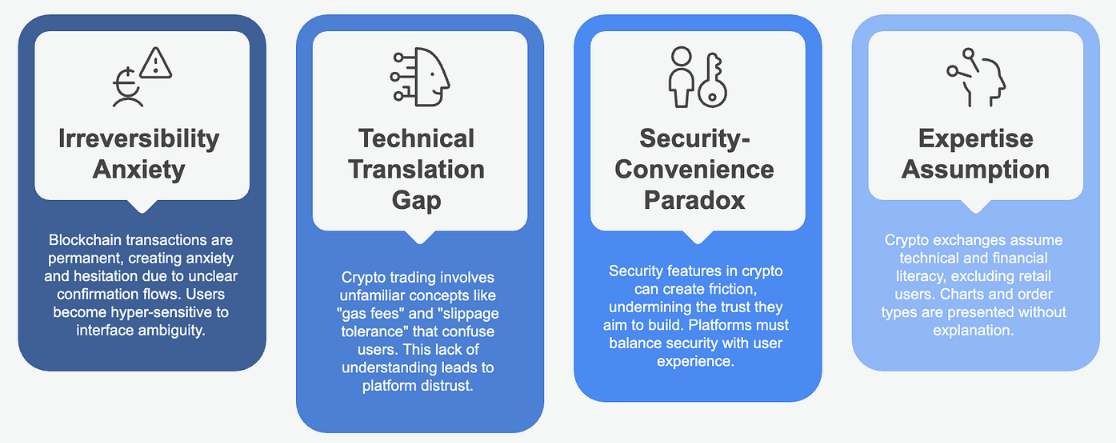
بنابراین، تجربه کاربری کریپتو باید بر اساس غیرقابلتغییر بودن عملیات آن طراحی شود: هر اقدامی باید پیش از اجرا، به طور کامل توسط کاربر درک شود. به همین دلیل است که کیف پولهای کریپتو تا این حد از یک دکمه «تایید» ساده واهمه دارند و اغلب جزئیات بیشتری از کاربر میخواهند. به همین دلیل است که پیشنمایش تراکنش اهمیت زیادی دارد، یک هشدار امنیتی مانند یک بحران حیاتی جلوه میکند، و یک کاربر جدید اغلب از خود میپرسد: «اصلاً دارم چه چیزی را امضا میکنم؟»
بررسی موردی TRON: لایه منابع به عنوان نقص در تجربه کاربری
شبکه TRON نمونه بارز اکوسیستمی است که از بسیاری جهات فوقالعاده است اما یک نقطه ضعف تجربه کاربری فلجکننده دارد. محبوبیت استیبلکوینهای مبتنی بر TRON مانند USDT غیرقابلانکار است، اما یک تازهوارد به شبکه TRON بلافاصله با مفاهیم مبهم Energy و Bandwidth در TRON مواجه میشود. مستندات TRON اشتباه نمیکنند که آنها را به عنوان منابع توصیف میکنند، اما کاربری که قصد دارد یک پرداخت ساده به آدرس دیگری ارسال کند، اغلب خود را درگیر چالشی بیپایان با کیف پول میبیند که چه مقدار Energy برای آن تراکنش خاص نیاز دارد.
هنگام ارسال تراکنش Bandwidth مصرف میشود و هنگام اجرای یک قرارداد هوشمند Energy سوزانده میشود. مقدار Energy مورد نیاز بسته به آدرس مقصد به شدت متغیر است و میتواند برای یک انتقال ساده توکن بین ۶۵,۰۰۰ تا ۱۳۰,۰۰۰ واحد باشد. برای کاربری که آمادگی قبلی ندارد، این وضعیت شبیه خرید بلیط قطار و پرسیدن این است که آیا زغال سنگ کافی با خود آورده است یا خیر.
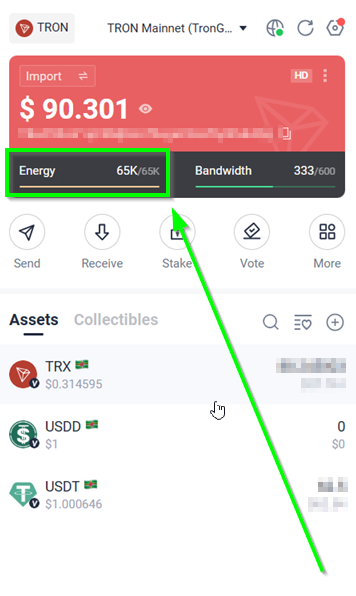
یک تازهوارد به TRON که میخواهد چند دلار با این ارز انتقال دهد، باید وقت بگذارد تا بفهمد Energy چیست، Gas Limit را تنظیم کند، شبکه مناسب نیازهایش را پیدا کند، آدرس مقصد را بررسی نماید، و مطمئن شود که آدرس TRON معتبر است و کیف پول TRON او منقضی یا غیرفعال نیست. هیچکدام از اینها اشتباه نیستند و بیشتر آنها برای کسی که نحوه کار سیستم را میداند کاملاً منطقی است. اما واقعاً هیچکس انتظار ندارد یک کاربر جدید درک کند چرا باید همه اینها را بداند تا فقط چند توکن به دوستش بفرستد.
اضطراب کاربران تازهکار
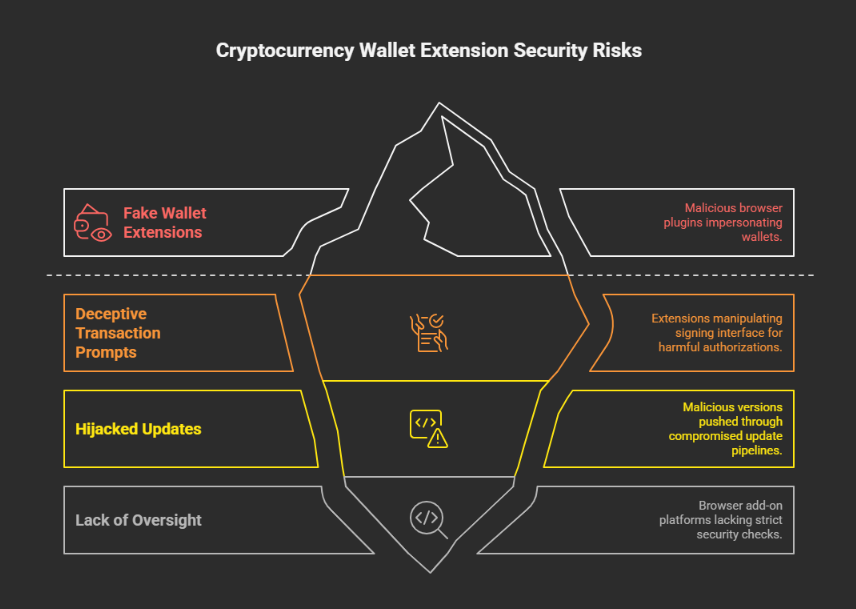
اینجا همان جایی است که اکثر کلاهبرداریها و حملات فیشینگ شکل میگیرند: یک عامل مخرب میتواند چند تراکنش ناچیز موسوم به «داست» (dust) را با استفاده از آدرسی به کیف پول کاربر بفرستد که ظاهری دقیقاً مشابه آدرس مدنظر کاربر دارد. به این ترتیب، ابتدای یک آدرس با انتهای آدرس دیگر یکسان به نظر میرسد. روزی کاربر تلاش میکند دارایی را به یکی از این آدرسها ارسال کند و سرمایهاش به سرقت میرود، چرا که تراکنش به جای مقصد واقعی، به آدرس جعلی ارسال شده است. این وضعیت از جهات بسیاری بازسازی کلاهبرداری صفحات خطای ۴۰۴ فیشینگ است: خود رابط کاربری با نمایش ناقص آدرس، کاربر را به اشتباه میاندازد.
شگفتآور است که کریپتو تا چه حد از روزهای اولیه امنیت آنلاین الگوبرداری کرده است. کیف پولهای مدرن مانند MetaMask دارای سیستم حفاظتی داخلی در برابر کلاهبرداری هستند: اگر کاربر قصد ارسال وجه به آدرسی مشکوک داشته باشد، به او هشدار داده میشود. به همین ترتیب، اکسپلوررهای بلاکچین اکنون تراکنشهای مشکوک را به عنوان احتمال کلاهبرداری نشانهگذاری میکنند و دادههای غیرضروری آنچین مانند انتقالات با ارزش صفر را مخفی میسازند تا تاریخچه تراکنشها گیجکننده نباشد. شرکتهای امنیتی بلاکچین را برای یافتن نشانههای مسمومسازی آدرس پایش میکنند و صدها هزار آدرس مشکوک دارای تراکنشهای داست را به کیف پولها گزارش میدهند. به همین ترتیب، شبکه TRON نیز چالش خاص خود را با جعل آدرس دارد که در قالب تراکنشهای TRX با مبالغ ناچیز ظاهر میشود. اما هیچیک از این اقدامات علت اصلی مشکل را حل نمیکنند – هشدار تجربه کاربری درباره یک آدرس مشکوک همچنان صرفاً یک هشدار است و خود آدرس کاملاً معتبر است. فرد کلاهبردار تنها از استانداردهای طراحی رابط کاربری برای پیشبرد فریب خود استفاده کرده است.
کلاهبرداریهای فیشینگ نیز به روش مشابهی عمل میکنند: یک مهاجم کاربر را فریب میدهد تا تراکنشی را امضا کند که بیخطر به نظر میرسد اما در پشت پرده، داراییها را به کیف پول دیگری منتقل میکند. توکنهای جعلی میتوانند پس از بازدید از یک وبسایت مشکوک در کیف پول ظاهر شوند، و یک سایت فیشینگ میتواند کاملاً شبیه یک پایگاه رسمی کریپتویی باشد. پیشنمایش تراکنش کدهای پیچیده قرارداد هوشمند را درست قبل از اجرای انتقال تقلبی نشان میدهد، و یک کیف پول ممکن است از کاربر بخواهد دسترسی نامحدود به موجودی توکن را تایید کند، صرفاً به این دلیل که برخی برنامههای غیرمتمرکز (dapps) به صورت پیشفرض به چنین مجوزی نیاز دارند. دائماً به کاربران هشدار داده میشود که فریب ظاهر رابطها را نخورند، اما در نهایت عامل مخرب تنها از همان الگوهای طراحی پلتفرمهای قانونی استفاده میکند. کلاهبرداری به این دلیل موفق میشود که رابط کاربری بهندرت کارکرد واقعی خود را برای کاربر توضیح میدهد – فقط تایید اقدامات مشخصی را از او مطالبه میکند.
مشکل واقعی تجربه کاربری در حوزه نگهداری شخصی داراییها (self custody) همین است: محصول باید فرض کند کاربر میداند چه میکند، اما همزمان مرتباً به او هشدار میدهد که شاید متوجه کار خود نیست.
طراحی بر پایه حس و حال در کیف پولهای کریپتو (Vibecoding)
همچنین منطقی است که بپرسیم چه چیزی دقیقاً یک تجربه کاربری خوب را در کریپتو شکل میدهد؟ این صنعت چه چیزی را مناسب میداند و فرصتهای بهبود کجاست؟
بسیار بعید است که یک طراح معمولی اپل به کریپتو نگاه کند و به این فکر کند که چگونه میتوان دیفای را برای مادربزرگهایی که قصد خرید استیبلکوینهای سودآور را دارند، امنتر کرد. کریپتو مغزهای متفکر، بررسیهای امنیتی قوی و محصولات شگفتانگیزی دارد، اما فرهنگ توسعه آن پیرامون کاربران عادی ساخته نشده است. این سیستم توسط توسعهدهندگانی شکل گرفته که به کار خود تسلط داشتند و خودشان را مخاطب نهایی محصولاتشان در نظر نمیگرفتند.
این تمایز بسیار مهمی است چرا که کل رابطه میان کاربر و رابط کاربری را تعریف میکند. یک طراح متعهد UI/UX محصولی جذاب برای کاربران روزمره خواهد ساخت، اما متوجه خواهد شد افرادی که واقعاً از محصولش بهرهمند میشوند کسانی هستند که پیش از این نیز همهچیز را میدانستهاند. توسعهدهندهای که یک کیف پول پیچیده را همراه با ایردراپ راهاندازی میکند، نزد همکارانش محبوبیت پیدا خواهد کرد، اما سالها طول میکشد تا ایرادات UX را اصلاح کند و نظر مخاطبان عام را جلب نماید. پیدا کردن تطابق محصول با بازار برای یک کاربرد خاص کاری ساده است، اما اغلب به قیمت کاهش سهولت استفاده عمومی تمام میشود.
برخی محصولات کریپتو صرفاً بر پایه جو و حس و حال (vibecoded) ساخته میشوند، چرا که مخاطب واقعی جز همان توسعهدهندگانی که محصول را راه انداختهاند ندارند. یک تیم کوچک میتواند رابط کاربری خامی با زبانی پیچیده سرهم کند فقط به این دلیل که حوزه را بهتر از هر کس دیگری میشناسد و بنابراین اصلاً متوجه مشکل نمیشود. به همین دلیل است که بسیاری از پروژهها تا این حد به یکدیگر شبیهاند: آنها توسط افرادی ساخته میشوند که فقط یک نوع رابط کاربری را دیدهاند، ساختارهای آن را کورکورانه تقلید میکنند و محصول خود را برتر میدانند چون خودشان در استفاده از آن سردرگم نمیشوند.
یکی از پیامدهای جالب این فرهنگ توسعه این است که رابط کاربری ویژه متخصصان تبدیل به استاندارد برای همه افراد میشود. افرادی که تسلط کامل بر کریپتو دارند – یعنی توسعهدهندگان – بهندرت با رابطهای کاربری گیجکننده سروکار دارند. آنها از ابزارهای خود استفاده میکنند که برای سایر برنامهنویسان کاملاً شهودی است. همان ابزارها، به نوبه خود، برای فرد تازهواردی که باید کار با آنها را یاد بگیرد، ابهامبرانگیز هستند. به این ترتیب، محیط توسعه به یک باشگاه اختصاصی تبدیل میشود: ابزارهای توسعهدهنده تنها برای خود آنها کاربرد دارند، اما به عنوان راهکار عمومی در نظر گرفته میشوند.
فرهنگ توسعهدهندگان کریپتو گاهی به این ساختار میبالد. کریپتو مانند یک انجمن است و این انجمن رازهای خود را دارد. تازهواردی که این زبان را نفهمد جایی در آن ندارد. کاربری که پولش را باخته، تاوان کمدانشی خود را میدهد. رابط کیف پولی که کاربر را میترساند، در حال درس دادن به اوست. بخشی از این دیدگاه حقیقت دارد، چرا که خودحضانتی واقعاً نیازمند مسئولیتپذیری کاربر است. اما این نگرش در مواجهه با مخاطبان عام کارایی ندارد: فناوریای که به دنبال پذیرش همگانی است نمیتواند کاربرانش را به دلیل ناآگاهی سرزنش کند.
استدلال مشابهی را میتوان از دیدگاه کسبوکار مطرح کرد: رابطهای کاربری گیجکننده موجب تعامل بیشتر نمیشوند. اگر کاربری هزینه دقیق هر تراکنش را بداند، احتمالاً تمایل کمتری به انجام آن خواهد داشت. محصول آسیب خواهد دید یا باید برای وفق پیدا کردن با این سطح از تعامل تغییر کند. اکثر رابطهای نامناسب ذاتاً مخرب نیستند، اما همگی شامل مؤلفههایی از طراحی تجاری ضعیف هستند.
به طور خلاصه، تجربه کاربری کریپتو به گونهای است که گویی توسط یک طراح نرمافزارهای سازمانی اوایل دهه ۲۰۰۰ با رویکرد حسی توسعه یافته است. ارزش پیامهای هشدار و درخواستهای مجوز را میداند، اما بهندرت به خاطر میآورد که این اعلانها فقط در صورتی مفیدند که کاربر واقعاً بداند در حال انجام چه کاری است. با مخاطبان خود چنان رفتار میکند که گویی همگی از آکادمی مالی پیشرفته فارغالتحصیل شدهاند و به توضیحی نیاز ندارند.
این رویکرد مزایا و معایب خود را دارد، اما به کریپتو امکان داده هویت منحصربهفردی متناسب با ارزشهای این حوزه بسازد. کاربران مسئول داراییهای خود هستند و رابط کاربری بیشتر یادآور این مسئولیت است. به همین دلیل است که کاربران جدید اغلب از کریپتو دلسرد میشوند: آنها به محصول مالی که هر بار حین تراکنش مانند یک دادستان با آنها برخورد کند، عادت ندارند.
این فرهنگ با رشد و تکامل کریپتو احتمالاً تغییر خواهد کرد. گامهای مثبتی از جمله معرفی انتزاع حساب (account abstraction) برداشته شده است، اما برای اینکه این صنعت متوجه شود محصولات نهایی نیاز به رویکرد متفاوتی در طراحی UX دارند، زمان لازم است.
کیف پولهای بهتری در راهند
کیف پولهای کریپتو دیگر مانند گذشته نیستند. خبر خوب این است که خود صنعت به این موضوع پی برده و بهبودهای معناداری در حال شکلگیری است. کیف پولها اکنون در نمایش هشدارها هوشمندانهتر عمل میکنند، مرورگرهای بلاکچین برچسبگذاری بهتری دارند، پیشنمایش تراکنشها گویاتر شده است – کیف پولهای سختافزاری کاربرپسندتر شدهاند، رابطهای کاربری موبایل سبکترند و صرافیها گاهی رفتار دوستانهتری دارند. رویهمرفته، کاربر کریپتو بودن نسبت به ده یا حتی پنج سال پیش بسیار آسانتر شده است.
بزرگترین تحول در حوزه انتزاع حساب و کیف پولهای هوشمند در حال رخ دادن است: هدف انتزاع حساب این است که کیف پولهای کریپتو را بدون فدا کردن امنیت و ماهیت غیرمتمرکز، به آنچه کاربران به آن عادت دارند نزدیک کند. یک لایه انتزاع حساب مانند استاندارد ERC-4337 قابلیتهای متعددی را فراهم میکند؛ از جمله بازیابی اجتماعی (social recovery)، محدودیتهای خرجکرد، پرداخت هزینههای گس توسط برنامهها (gas sponsorship)، تراکنشهای دستهای و موارد دیگر. کاربران میتوانند تراکنشها را با یک دستگاه امن مانند Face ID بدون درگیری مستقیم با کلیدهای خصوصی امضا کنند. حسابهای هوشمند میتوانند برخی از عملیات کیف پول را به یک متمرکزکننده (bundler) بسپارند که پرداخت هزینههای گس را از طرف حساب بر عهده میگیرد.
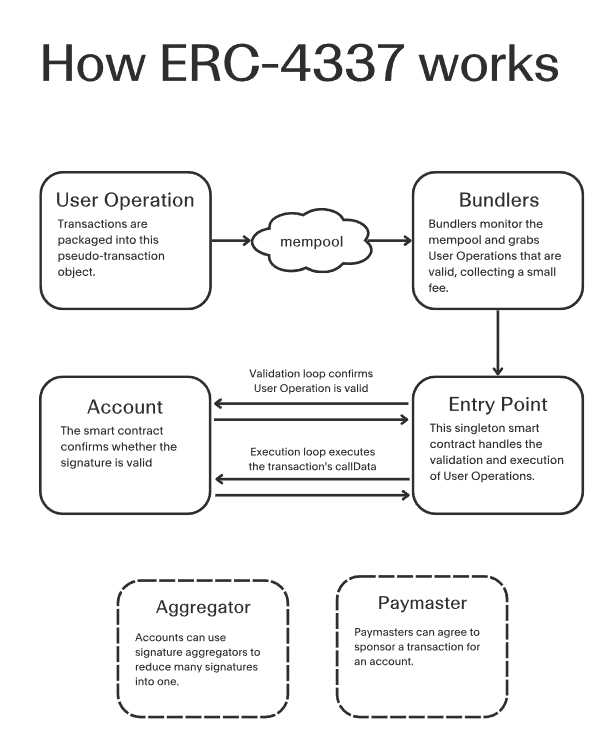
این نوآوریها نمایانگر تغییری بنیادین در رابطه کاربر و کیف پول هستند: در حالی که در گذشته امنیت خودحضانتی از طریق پیچیدگی مدیریت کلید خصوصی حاصل میشد، حسابهای هوشمند با دادن کنترل بیشتر بر کلیدهای نشست (session keys) و مجوزهای تراکنش، به کاربران قدرت میدهند. تمام بازیگران، از Coinbase گرفته تا MetaMask، در راستای تحقق این چشمانداز تلاش میکنند؛ کیف پولی هوشمندانهتر که نیازی نداشته باشد کاربران برای پرداخت اجاره خانه بدانند منحنیهای بیضوی چگونه کار میکنند.
کیف پولهای تعبیهشده (embedded wallets) گام دیگری در این مسیر هستند: کیف پول در اصل به عنوان یک قابلیت درون برنامهای دیگر تعریف میشود و تجربهای یکپارچه و شهودی شبیه به یک اپلیکیشن بومی فراهم میکند. کاربران معمولاً با ایمیل یا حساب شبکه اجتماعی خود وارد میشوند و هزینههای گس توسط برنامه پرداخت شده یا در پس یک بخش پرداخت آشنا پنهان میشود. کیف پولهای تعبیهشده بدون چالش نیستند، اما فرصتی واقعی برای تغییر شیوه تعامل عموم کاربران با کریپتو ایجاد میکنند.
نتیجهگیری
مسیر طولانی کریپتو برای پذیرش عمومی تازه آغاز شده است. این صنعت راه درازی را برای بهبود تجربه کاربر نهایی پیموده و ایدههای امیدبخش متعددی در حال بررسی هستند. این ایدهها اغلب از دنیای آشنای امور مالی سنتی الهام میگیرند و متوجه شدهاند که کریپتو، با وجود تمام نبوغ فنیاش، همچنان باید اعتماد کاربران عادی را جلب کند. تکیه بر قراردادهای هوشمند خلاقانه و زیرساختهای غیرمتمرکز قدرتمند دیگر کافی نیست. اگر قرار است کریپتو به وعده خود مبنی بر حاکمیت مالی برای همگان عمل کند، باید به جزئیات طراحی UX توجه ویژهای شود.
تجربه کاربری کریپتو پیچیده، چندوجهی و رعبآور است، اما نباید گیجکننده باشد. سهولت استفاده همواره چالشی در نقطه تلاقی کریپتو و کاربر عادی خواهد بود، اما نباید شرطی برای نگهداری شخصی داراییها باشد. شاید یک کیف پول خودحضانت بهاندازه یک صرافی متمرکز شهودی نباشد، اما همچنان باید سادگی را در اولویت قرار دهد و تا جای ممکن از پیچیدگیهای غیرضروری دوری کند. قرار نیست کاربران تازهوارد با سردرآوردن از رازهای پیچیده امور مالی غیرمتمرکز جایگاه خود را در کریپتو به دست آورند؛ آنها باید از طریق فناوری مالی فراگیر و دردسترسی که خود را با نیازهایشان تطبیق میدهد، توانمند شوند.
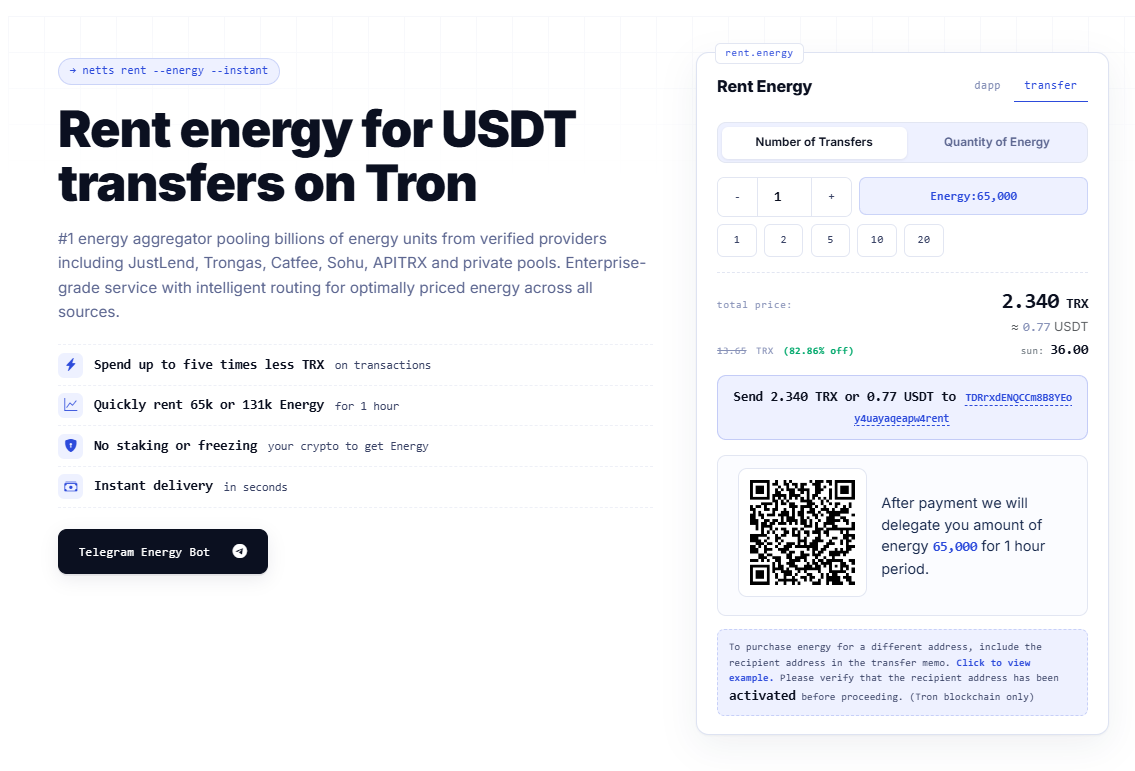
برخی جنبههای این تحول مهمتر از سایرین هستند. در اکوسیستم TRON، یکی از حوزههای کلیدی برای بهبود، مدیریت TRON Energy است. کاربران جدید اغلب از مفهوم Energy و نقش آن در شبکه TRON میترسند. پلتفرم Netts.io با ارائه ابزارهایی برای خرید TRON Energy، پیدا کردن منابع مقرونبهصرفه TRON Energy و انتقال استیبلکوینهای TRON با بهینهسازی مصرف انرژی، به کاهش این مشکل کمک میکند. با فراهم کردن امکان اجاره ۶۵,۰۰۰ یا ۱۳۱,۰۰۰ واحد TRON Energy برای مدتی کوتاه به جای سوزاندن مستقیم TRX، کاربران شبکه TRON میتوانند تجربه اولیه خود از مدیریت انرژی را سادهتر و دلپذیرتر کنند.