Garde de cryptomonnaies : qui détient réellement vos clés ?
Les portefeuilles de garde (custodial) sont pratiques — jusqu'à ce que la plateforme de trading s'effondre. Les portefeuilles non hébergés (non-custodial) sont sûrs — jusqu'à ce que vous perdiez votre phrase de récupération.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
La question semble technique. Et à vrai dire, choisir une plateforme d'échange peut être l'une des décisions les plus déterminantes pour quiconque interagit avec la crypto ; or, pour la grande majorité des gens, cette décision résulte davantage du hasard que d'un choix délibéré. Lorsque vous ouvrez un compte sur une plateforme connue, installez une application ou suivez le chemin le plus commode vers les crypto-actifs, vous avancez en quelque sorte à l'aveugle ; personne ne s'arrête pour éclaircir les conditions de garde à votre place. La réponse, dans presque tous les cas, est que quelqu'un d'autre détient vos clés. Et ce tiers possède également ses propres intérêts, ses vulnérabilités et ses relations spécifiques avec des régulateurs qui ont parfaitement le droit de lui demander des comptes.
La garde, débarrassée de tout habillage technique et ramenée à son essence même, est une question de contrôle. La pleine maîtrise d'une adresse crypto est déterminée par la personne qui contrôle les clés privées. Pas de numéro de service client, pas de service de résolution des litiges, pas de directeur d'agence bancaire capable de confirmer votre identité et de vous rééditer un numéro de compte. La clé est le compte. L'argent vous appartient si vous la possédez. Si quelqu'un d'autre la détient, c'est son argent — et vous ne disposez, au mieux, que d'une créance non garantie contre lui, totalement dépendante de sa solvabilité, de sa bonne volonté et de la législation de votre juridiction. Il s'agit d'une nouvelle forme de relation financière pour la plupart des gens, et ses répercussions sont plus vastes que ce que de nombreux guides d'introduction veulent bien admettre.
Les fondamentaux de la garde — Qu'est-ce que la garde en réalité ?
Le Bitcoin et le reste des cryptomonnaies ont été bâtis dès le départ comme des systèmes sans tiers de confiance. Tout l'enjeu était d'éliminer le besoin d'une banque, d'une chambre de compensation ou de toute autorité capable de geler vos fonds, d'annuler des transactions ou simplement de cesser de fonctionner à un moment inopportun. Dans le livre blanc originel, Satoshi Nakamoto a décrit une méthode d'argent électronique utilisant un réseau de pair à pair pour empêcher le double spending grâce à la preuve cryptographique plutôt qu'à la confiance. Ce qui comptait véritablement, c'était la clé privée.
C'était en effet une affaire sérieuse à l'époque des pionniers. Les utilisateurs géraient des nœuds sur leurs ordinateurs personnels, conservaient des clés sur des clés USB, imprimaient des portefeuilles papier et mémorisaient des phrases de récupération. La culture était farouchement axée sur l'autonomie. « Not your keys, not your coins » n'était pas un simple slogan — c'était un principe quasi religieux scandé par tous ceux qui évoluaient dans cet écosystème depuis assez longtemps pour avoir vu ce qui arrive lorsque l'on confie son argent à autrui.
Historiquement, l'issue a souvent été de celles que la plupart d'entre nous préféreraient éviter. Mt. Gox — qui a traité à son apogée entre 70 et 80 pour cent de toutes les transactions mondiales en Bitcoin au début de 2013 — s'est fait voler sur une longue période environ 850 000 BTC, représentant à l'époque près de 450 millions de dollars, avant de se déclarer en faillite. Dans l'immédiat, les clients qui avaient confié leurs bitcoins à la plateforme se sont retrouvés sans rien, contraints d'attendre des années pour ne récupérer que des miettes de la procédure de faillite. Une leçon retenue et abondamment commentée. Jusqu'à ce que, la décennie suivante, les utilisateurs ne réitèrent une démarche relativement similaire avec d'autres plateformes d'échange.
Ce comportement n'était, après tout, pas dépourvu de logique : gérer ses propres clés est extrêmement difficile et les manières de les perdre sont si nombreuses... L'histoire regorge de récits assez alarmants pour dissuader quiconque de tenter l'auto-garde.
L'un de ces exemples est celui de James Howells, un pionnier du bitcoin à Newport, au Pays de Galles, qui a jeté par accident en 2013 le disque dur d'un ordinateur portable contenant la clé privée d'un portefeuille renfermant 8 000 BTC.
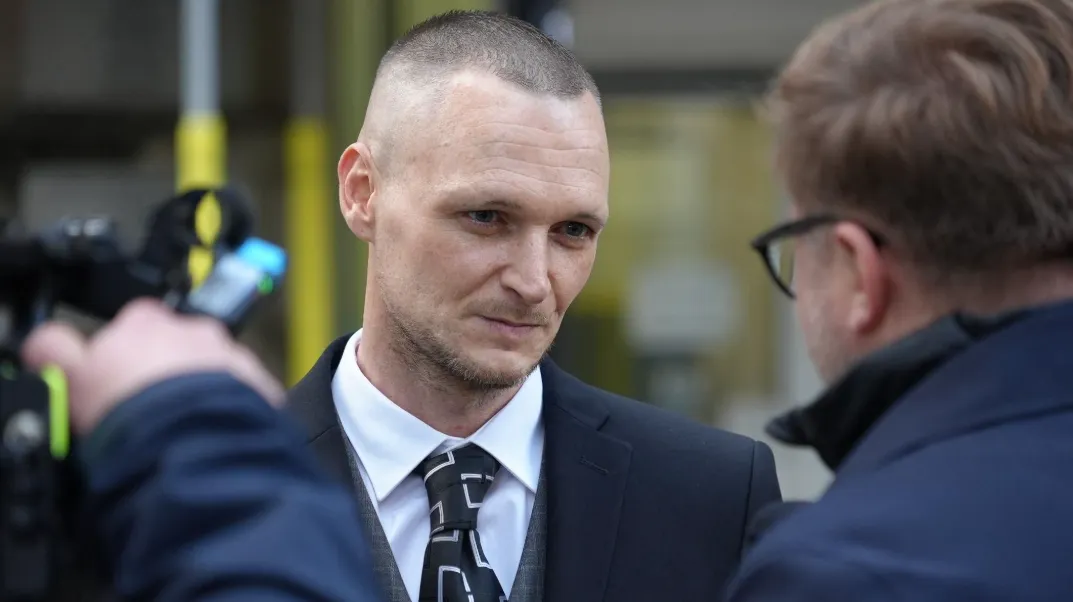
Ces fonds, prisonniers d'une décharge publique scellée et légalement hors d'atteinte après que la Haute Cour a statué qu'il ne pouvait pas poursuivre le conseil municipal local, valaient environ 600 millions de livres sterling au début de 2025. Howells a fini par jeter l'éponge à l'été 2025 après douze années de campagne et d'élaboration de projets complexes visant à excaver le site à l'aide d'engins alimentés par l'intelligence artificielle. Les pièces restent enfouies.
L'ingénieur logiciel allemand Stefan Thomas, l'un des premiers contributeurs à Bitcoin et brièvement directeur technique de Ripple, a oublié le mot de passe d'une clé USB IronKey chiffrée contenant 7 002 BTC — valant aujourd'hui bien plus de 700 millions de dollars aux cours les plus hauts. L'IronKey efface l'intégralité de son contenu après dix tentatives de mot de passe infructueuses. Thomas a fait 8 essais au total, les a tous manqués et a arrêté avec 2 essais restants. Le support de stockage repose dans un coffre-fort en Suisse. Le mot de passe manque toujours, et les jetons demeurent inaccessibles.
Ce ne sont pas des cas isolés. Les estimations suggèrent qu'entre deux et quatre millions de bitcoins ont été perdus à tout jamais dans des conditions similaires — soit environ vingt pour cent de l'offre totale, anéantis non par conception, mais par simple erreur humaine.
L'attrait des portefeuilles de garde (custodial) a été facile à comprendre, surtout face à cette perspective de perte définitive. Confiez les clés à quelqu'un d'autre — une plateforme d'échange, un fournisseur de portefeuille, une institution financière — et ils devront travailler d'arrache-pied pour les protéger. Si vous oubliez votre mot de passe, ils peuvent vérifier votre identité et rétablir votre accès. Si vous perdez votre appareil, rien n'est perdu de façon irrémédiable, puisque vous n'avez jamais détenu les clés. Vous avez en pratique reconstitué la relation bancaire : l'institution conserve vos actifs pour vous, et vous détenez une créance sur l'institution.
C'est confortable et familier. Mais quiconque observe le secteur des cryptomonnaies depuis assez longtemps le sait : c'est également un système entièrement fondé sur la confiance. Vous dépendez totalement de la fiabilité, de l'intégrité et de la solvabilité de l'institution à laquelle vous avez confié vos avoirs.
Dès le départ, les services de garde ont reposé sur une structure d'incitation biaisée. Les plateformes et les dépositaires sont des entreprises. Ils ne font pas cela par altruisme pour protéger vos biens ; leur objectif premier est de générer du profit. La logique est simple : lorsque ces deux objectifs convergent (et cela arrive souvent !), le système fonctionne à merveille. Mais dès qu'ils divergent, le danger de résultats catastrophiques s'accroît. Pendant des années, Sam Bankman-Fried s'est présenté comme un gestionnaire posé des dépôts de ses clients et un fervent défenseur d'une structuration prudente du secteur. En coulisses, il déposait les fonds des clients chez FTX et les utilisait pour financer des paris spéculatifs via son fonds spéculatif, Alameda Research. FTX s'est effondrée en novembre 2022, entraînant l'évaporation de plus de huit milliards de dollars de dépôts clients. Les utilisateurs ayant confié leurs fonds à FTX se sont retrouvés démunis.
Le gel de Celsius Network a également mené à un dépôt de bilan en juillet 2022, bloquant environ 4,7 milliards de dollars de fonds clients.
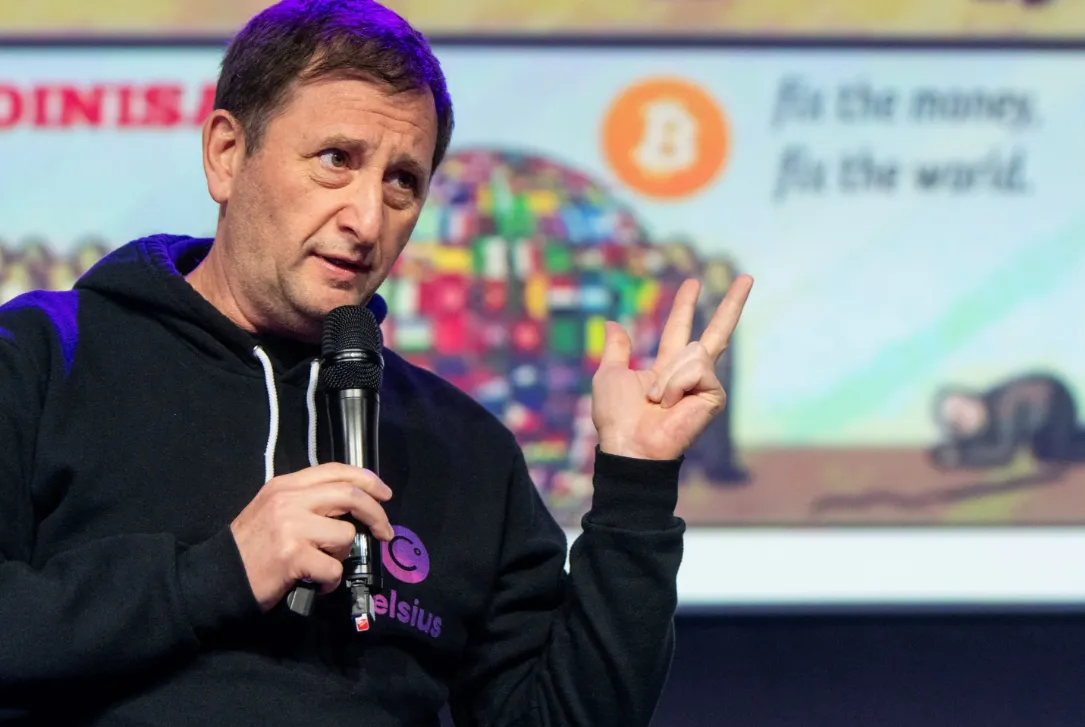
Celsius s'était vendue comme une banque crypto promettant des taux de rendement élevés ; ces rendements ont été réels un temps, mais la pérennité du modèle ne l'était pas. En avril 2021, la plateforme turque Thodex a fermé ses portes en laissant deux milliards de dollars d'actifs utilisateurs irrécupérables, son fondateur prenant la fuite. En 2018, la plateforme canadienne QuadrigaCX a cessé de fonctionner après la mort mystérieuse de son fondateur — ou, comme de plus amples vérifications l'ont suggéré plus tard, après qu'il a simulé sa propre mort — emportant les mots de passe des portefeuilles froids qui contenaient environ 190 millions de dollars. Dans chacun de ces cas, les perdants ont été les utilisateurs qui traitaient ce service de garde comme s'il s'agissait d'une véritable banque, sans jamais se soucier de vérifier si la diligence requise était bien au rendez-vous.
Il s'agit de bien plus que de simplement céder la garde de vos actifs lors de votre inscription à un service de garde. De nos jours, l'ouverture complète d'un compte de garde peut exiger :
Une pièce d'identité officielle vérifiée auprès de bases de données internationales
Des documents Know Your Customer (KYC) avec justificatif de domicile : vous pouvez fournir des factures de services publics ou des relevés bancaires
Un selfie ou une vérification vidéo en direct pour comparer avec les pièces d'identité
La fourniture de votre numéro d'identification fiscale ou de sécurité sociale dans de nombreuses juridictions
La surveillance des transactions et d'éventuelles demandes de justification de l'origine des fonds
Chacune de ces étapes consiste à collecter des données. Ces données résident quelque part dans les systèmes du dépositaire, peuvent faire l'objet d'une injonction judiciaire, sont soumises à des obligations de déclaration obligatoire auprès des régulateurs et sont par conséquent exposées à des risques de fuite. Les plateformes centralisées ont été responsables de 79 % des incidents de sécurité crypto déclarés en 2025, les pirates ayant dérobé environ 2,7 milliards de dollars rien qu'au cours du premier semestre de cette année-là. Le modèle de garde n'élimine pas complètement le risque — il ne fait que le déplacer et le concentrer en un point différent.
Ce que les services de garde offrent réellement en contrepartie transparente de ces risques, c'est la récupération. Rien de tout cela ne devrait être indispensable, mais c'est un véritable service qui vous permet de réinitialiser des mots de passe oubliés, de récupérer des comptes bloqués après une vérification complète d'identité ou de contacter une équipe d'assistance si un dysfonctionnement survient. Si vous débutez dans la crypto, si vous manquez d'assurance technique et n'avez pas la discipline requise pour préserver une phrase de récupération, le modèle de garde est, à première vue, une option tout à fait valable. C'est un jeu de compromis. Le sujet de débat consiste à savoir si l'entité située à l'autre bout de ces compromis est digne de cette confiance — et, dans bien des cas, vous n'avez tout simplement pas les informations nécessaires pour en juger.
Les portefeuilles non hébergés — Une liberté à double tranchant
La responsabilité de la gestion des clés incombe entièrement à l'utilisateur lorsqu'il s'agit de portefeuilles non hébergés (non-custodial). Vous créez un portefeuille, vous recevez une phrase de récupération — généralement douze ou vingt-quatre mots choisis au hasard dans un dictionnaire — et celle-ci constitue littéralement votre clé d'accès absolue à vos fonds. Elle ne peut pas être réinitialisée. Il n'existe aucun contact d'assistance. C'est un portefeuille sur une blockchain qu'aucun humain ni aucune organisation ne contrôle, et votre clé privée existe là où vous avez choisi de la stocker. Perdez cette phrase de récupération et, si vous n'avez pas de sauvegarde, les fonds présents sur ce portefeuille deviennent inaccessibles à quiconque, y compris vous, tant que la blockchain fonctionnera.
C'est un choix délibéré dans leur architecture technique. La clé privée est une valeur calculée à partir de la phrase de récupération à l'aide d'une fonction cryptographique déterministe, de sorte que quiconque possède votre phrase de récupération peut accéder à votre portefeuille sur n'importe quelle machine, partout dans le monde. Disons que la sécurité du portefeuille est directement fonction de la sécurité de la phrase de récupération. Un morceau de papier dans un tiroir, une note sur un téléphone, une capture d'écran téléversée sur un espace de stockage cloud — tous ces éléments peuvent devenir des points de défaillance, et tous ont déjà été exploités par un attaquant ou égarés par un propriétaire négligent.
Les portefeuilles matériels (hardware wallets) — des dispositifs physiques conçus par des fabricants comme Ledger ou Trezor — stockent les clés privées dans une puce sécurisée qui n'expose jamais la clé à un ordinateur connecté. Les transactions sont signées directement à l'intérieur de l'appareil. Ce contre quoi les portefeuilles matériels ne protègent pas, c'est la perte de la phrase de récupération utilisée lors de leur configuration : perdez l'appareil et la phrase de récupération, et les fonds disparaissent.
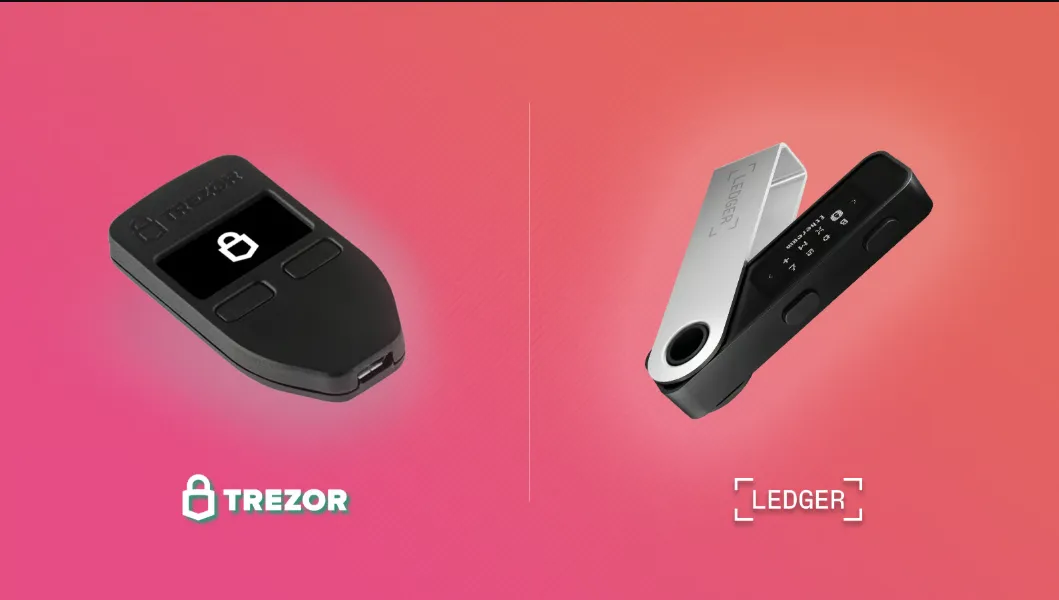
Les ventes de portefeuilles matériels ont augmenté de 29 % en glissement annuel jusqu'en 2025, et les enquêtes menées sur cette période indiquent qu'environ 59 % des utilisateurs de crypto préfèrent les configurations de portefeuilles non hébergés. C'est le résultat d'années d'expérience face aux faillites des plateformes d'échange, qui ont façonné un autre type d'utilisateur, dont beaucoup ont appris les bons réflexes après avoir perdu de l'argent. L'auto-garde est une tendance bien réelle, portée davantage par le scepticisme envers les institutions que par l'enthousiasme pour la gestion des phrases de récupération.
L'unique recours pertinent en matière de vie privée pour un utilisateur crypto qui ne souhaite pas que ses fonds soient rattachés à une identité certifiée consiste à utiliser des portefeuilles non hébergés. Si vous effectuez une transaction directement sur une blockchain publique depuis un portefeuille en auto-garde, votre transaction sera visible de tous — chaque transfert est traçable —, mais l'adresse ne sera pas automatiquement associée à votre nom, votre adresse postale ou votre relevé bancaire. Cette chaîne de caractères est tout ce que voient vos contreparties, et non votre identité civile. L'importance que cela revêt dépend au bout du compte de l'identité de ceux qui regardent et de ce qu'ils ont l'intention de faire de ces informations.
Vie privée, régulation et surveillance : qui vous observe ?
Le fossé en matière de confidentialité entre les portefeuilles de garde et les portefeuilles non hébergés est flagrant et se creuse de jour en jour. Désormais, presque tous les services de garde imposent une conformité KYC stricte : pièce d'identité émise par le gouvernement, données biométriques, justificatif de domicile et, presque systématiquement à l'heure où nous écrivons ces lignes, numéro d'identification fiscale. Tout est collecté, conservé, potentiellement partagé en vertu des obligations réglementaires et susceptible d'être compromis en cas de faille de sécurité.
92 % des principales plateformes d'échange centralisées en termes de volume imposent le KYC d'ici 2026. La fameuse Travel Rule du GAFI est désormais force de loi dans 85 juridictions et exige de collecter les coordonnées de l'expéditeur et du destinataire pour chaque transfert dépassant un certain seuil. L'écosystème de surveillance des cryptomonnaies conservées sous garde équivaut désormais presque à celui du système bancaire traditionnel, et le dépasse même à bien des égards, la blockchain fournissant un registre public de chaque transaction individuelle.
Du point de vue des régulateurs, les portefeuilles de garde sont bien plus conventionnels que les non hébergés. Votre identité a été confirmée auprès de votre dépositaire, celui-ci surveille chacune de vos transactions et, si vos activités correspondent ne serait-ce qu'en partie à l'un de leurs profils de risque, votre compte est gelé et l'opération doit être signalée aux autorités. Cela fait de vous une entité prévisible — une personne identifiée et répertoriée dont n'importe quel cadre de conformité peut scruter et interrompre le comportement. Vous échangez votre vie privée contre de la légitimité et l'accès à des services qui ne vous seront proposés que si vous franchissez l'obstacle de la conformité.
L'univers des portefeuilles non hébergés appartient à une sphère réglementaire distincte. Avec un portefeuille en auto-garde, vous pouvez détenir d'importants dépôts de cryptomonnaies sans avoir à justifier votre identité auprès de quiconque. Vous le faites sans déclencher aucun mécanisme de déclaration institutionnel. Les régulateurs en ont pris note et la réponse commence à changer. En 2026, la régulation de la DeFi et la conformité des portefeuilles sont devenues des sujets brûlants, les autorités considérant de plus en plus les contrôles de lutte contre le blanchiment d'argent (AML) et le financement du terrorisme comme des exigences fondamentales pour tout type d'activité financière, même lorsque les flux transitent par des protocoles décentralisés. De plus en plus de plateformes de garde devront également documenter sous peu leurs interactions avec les portefeuilles non hébergés.
Toute cette question de la confidentialité est une arme à double tranchant. Les portefeuilles de garde vous exposent à la collecte de vos données d'identité ; les portefeuilles non hébergés vous exposent au vol de phrase de récupération et au hameçonnage. En 2025, le FBI a rapporté des pertes cumulées de plus de 9 milliards de dollars liées aux fraudes aux cryptomonnaies aux États-Unis sur ces deux catégories confondues. Aucun des deux modèles n'est intrinsèquement sûr : ils vous exposent à des menaces distinctes, selon des modalités variables et avec des degrés de conséquences différents. Dès lors, selon votre situation personnelle, savoir quelle menace est la plus critique importe bien plus que d'avoir une préférence dogmatique.
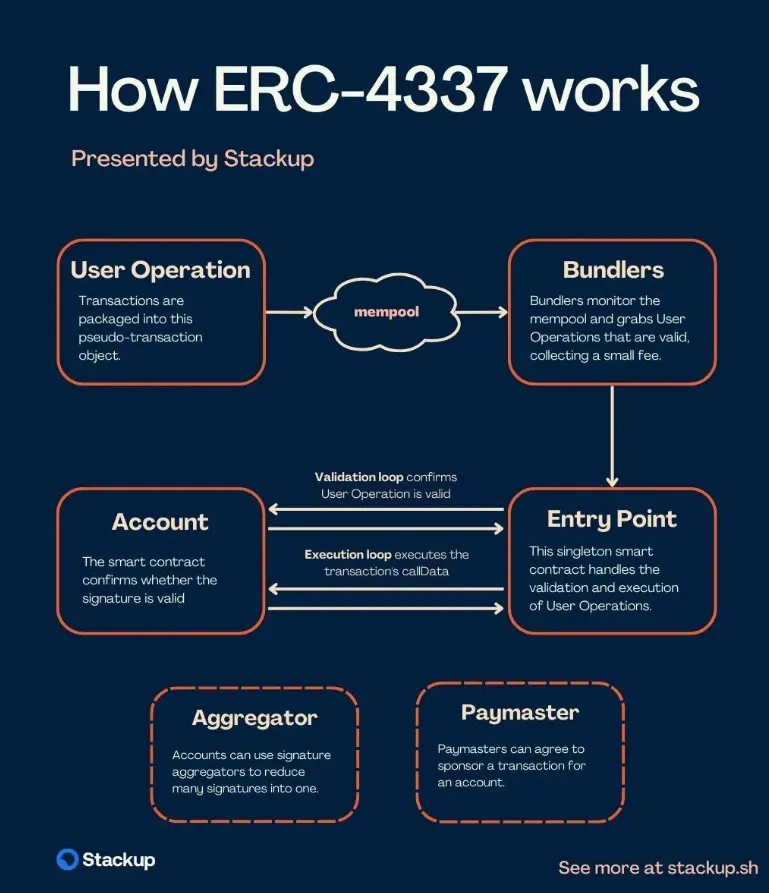
Des standards tels que l'ERC-4337 pour les portefeuilles à récupération sociale offrent un terrain d'entente potentiel — des tuteurs désignés pouvant rétablir l'accès sans phrase de récupération unique, garantissant une meilleure pérennité en maintenant le contrôle on-chain plutôt qu'auprès d'un dépositaire centralisé. L'adoption reste encore modeste et les modèles de sécurité se perfectionnent, mais ils continueront d'encourager une gestion des clés plus accessible aux humains plutôt qu'une délégation institutionnelle totale.
Rentabilité — Le mode de garde affecte-t-il vos rendements ?
La question de la garde croise celle de la rentabilité d'une manière qui n'est pas forcément évidente au premier abord. Les plateformes centralisées de garde proposent généralement des interfaces de trading plus ergonomiques, une liquidité plus profonde, des temps d'exécution plus rapides et intègrent souvent nativement des offres de staking ou de rendement. Vous pouvez générer des rendements sur vos actifs sans jamais interagir avec un protocole DeFi, et sans avoir à maintenir un portefeuille matériel. La plateforme absorbe la complexité et la facture d'une manière ou d'une autre. La commodité est indéniable et le rendement, lorsqu'il est proposé, s'avère bien réel — un fait que l'année 2022 a cruellement rappelé : tout rendement offert sur une plateforme institutionnelle (de garde) de Bitcoin reste tributaire de la solvabilité continue de cette plateforme.
Les portefeuilles de garde fournis par les bourses centralisées restreignent l'accès à l'ensemble des outils offerts par les protocoles DeFi — privant les utilisateurs d'une exposition directe aux pools de liquidité, aux prêts et aux stratégies de rendement que les plateformes centralisées ne peuvent offrir. En principe, une personne maîtresse de ses clés a accès à tout ce qui se construit dans la finance décentralisée. Mais elle peut aussi tout perdre à cause d'une faille dans un smart contract, d'une approbation de transaction involontaire ou d'une phrase de récupération compromise. À bien des égards, l'écosystème DeFi est aussi innovant que plus dangereux que tout ce que nous avons connu au cours des 20 dernières années dans le cyberespace.
Considérer le modèle de garde comme l'unique variable déterminante est trompeur sous l'angle strict des rendements. En effet, dans le cadre d'une auto-garde sans participation à la DeFi, les actifs s'apprécient mais ne génèrent aucun revenu passif. Le staking sur une plateforme de garde produit généralement entre 4 et 10 % par an sur les actifs éligibles, après déduction de la commission de la plateforme. En revanche, une participation active à la DeFi via des portefeuilles non hébergés peut rapporter plusieurs ordres de grandeur de plus — tout comme elle peut en faire perdre autant. Le modèle de garde relève d'une catégorie de risque, et non d'un produit financier en soi.
Les plus gros gains jamais réalisés dans l'histoire de la crypto grâce à l'auto-garde ont surtout profité aux adopteurs précoces qui ont su conserver les clés privées d'actifs dont la valeur a explosé sans jamais en perdre l'accès. On trouve des perdants dans les deux camps : défaillances de plateformes d'échange, erreurs personnelles dans la gestion des clés, piratages de protocoles DeFi, vols purs et simples. En données corrigées du risque, aucun des deux modèles de garde ne surpasse systématiquement l'autre. Le risque reste élevé, mais sa nature diffère.
Dès lors que les utilisateurs emploient leurs cryptomonnaies au lieu de les immobiliser ou de simplement les conserver, le coût facturé pour déplacer les actifs d'un point à un autre devient une préoccupation quotidienne, quelle que soit l'approche de garde choisie. L'optimisation des frais ne se limite pas à la politique de garde de l'entreprise si l'on cherche à effectuer un transfert d'USDT à un coût suffisamment bas pour un usage régulier (ou si l'on souhaite envoyer des USDT sans frais grâce à une gestion avertie des ressources de la blockchain). Les utilisateurs effectuent le calcul des frais d'USDT avant chaque transfert sur TRON — réseau qui concentre la majorité de l'activité sur l'USDT —, s'assurant ainsi de savoir exactement si leur Energy et leur Bandwidth disponibles couvriront le coût, ou si des TRX seront brûlés au tarif par défaut, un mécanisme bien plus onéreux que la location préventive d'Energy.
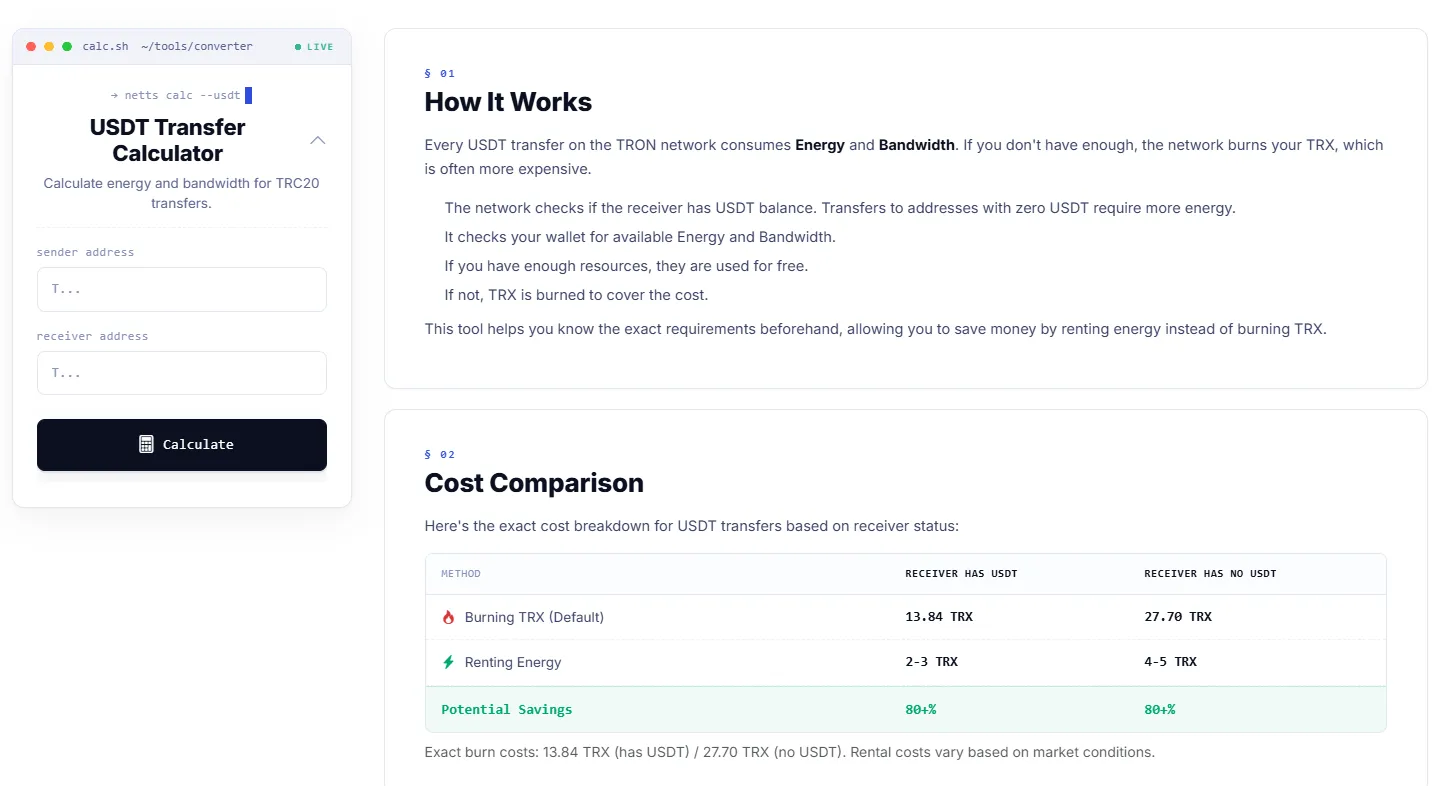
Netts.io propose un Calculateur de Transfert USDT qui prend en compte les adresses de l'expéditeur et du destinataire, vérifie l'Energy et la Bandwidth disponibles, et indique avec précision ce que chaque transfert coûtera selon le burn de TRX par défaut par rapport à une location d'Energy — généralement 80 % moins cher —, à partir de 2 à 3 TRX contre près de 14 TRX brûlés par défaut.