Krypto-Verwahrung: Wer hält Ihre Schlüssel wirklich?
Custodial Wallets sind bequem – bis die Börse kollabiert. Non-Custodial ist sicher – bis Sie Ihre Seed-Phrase verlieren.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Die Frage klingt technisch. Doch die Wahl einer Krypto-Börse gehört zu den weitreichendsten Entscheidungen überhaupt beim Umgang mit Krypto – und bei den allermeisten Menschen geschieht dies eher zufällig als geplant. Wenn Sie ein Konto bei einer bekannten Börse eröffnen, eine App installieren oder den bequemsten Weg zu Krypto-Assets wählen, springen Sie gewissermaßen ins kalte Wasser; niemand nimmt sich Zeit, die Bedingungen der Verwahrung für Sie zu klären. Die Antwort lautet fast immer: Jemand anderes verwahrt Ihre Keys. Und diese andere Partei verfolgt eigene Interessen, weist Schwachstellen auf und pflegt ganz eigene Beziehungen zu den Regulierungsbehörden, die jedes Recht haben, sie genau unter die Lupe zu nehmen.
Verwahrung (Custody), bis auf die Grundfesten von allem technischen Beiwerk befreit, bedeutet Kontrolle. Die vollständige Herrschaft über eine Krypto-Adresse wird dadurch bestimmt, wer die Private Keys kontrolliert. Keine Kundenservice-Nummer, keine Streitschlichtung, kein Filialleiter, der Ihre Identität bestätigt und eine neue Kontonummer vergibt. Der Key ist das Konto. Besitzen Sie ihn, gehört das Geld Ihnen. Hält ihn jemand anderes, gehört es ihm – und Sie haben im besten Fall eine unbesicherte rechtliche Forderung gegen diese Partei, völlig abhängig von deren Solvenz, deren Gutwilligkeit und der Rechtslage der jeweiligen Rechtsordnung. Für die meisten Menschen ist dies eine völlig neue Art finanzieller Beziehung, deren Tragweite weit über das hinausgeht, was viele Einsteigerleitfäden vermitteln.
Verwahrung 101 – Was Verwahrung wirklich bedeutet
Bitcoin und die übrigen Kryptowährungen wurden von Grund auf als Systeme konzipiert, die ohne vertrauenswürdige Dritte auskommen. Der eigentliche Grundgedanke bestand darin, Banken, Clearingstellen oder sonstige Instanzen überflüssig zu machen, die Gelder einfrieren, Transaktionen rückgängig machen oder schlicht zur Unzeit den Dienst verweigern könnten. Im ursprünglichen Whitepaper beschrieb Satoshi Nakamoto eine Methode für elektronisches Geld, die ein Peer-to-Peer-Netzwerk nutzt, um Double-Spending mithilfe kryptografischer Beweise statt blindem Vertrauen zu verhindern. Was wirklich zählte, war der Private Key.
In den Anfangsjahren war das eine ernste Angelegenheit. Man betrieb Nodes auf Heimcomputern, speicherte Schlüssel auf USB-Sticks, druckte Paper Wallets aus und lernte Seed-Phrasen auswendig. Die Kultur war von kompromissloser Eigenverantwortung geprägt. „Not your keys, not your coins“ war kein bloßer Werbespruch – es war ein fast religiöses Mantra, das jeder verinnerlichte, der lange genug dabei war, um mitzuerleben, was passiert, wenn man sein Geld Fremden anvertraut.
Historisch gesehen trat oft ein Szenario ein, das wohl kaum jemand akzeptieren würde. Mt. Gox, wo Anfang 2013 zu Spitzenzeiten zwischen 70 und 80 Prozent aller weltweiten Bitcoin-Transaktionen abgewickelt wurden: Rund 850.000 BTC, was damals fast 450 Millionen Dollar entsprach, wurden über einen langen Zeitraum hinweg gestohlen, bevor Mt. Gox Insolvenz anmeldete. Unmittelbar danach standen Kunden, die der Börse ihre Bitcoin anvertraut hatten, vor dem Nichts und mussten jahrelang warten, nur um aus dem Insolvenzverfahren Cent-Beträge zurückzuerhalten. Eine Lehre, die unvergessen blieb und viel diskutiert wurde. Bis die Menschen im folgenden Jahrzehnt mit anderen Börsen in ein ganz ähnliches Muster verfielen.
Dieses Verhalten war keineswegs unlogisch: Die eigene Schlüsselverwaltung ist ungeheuer anspruchsvoll, und es gibt unzählige Möglichkeiten, wie man sie verlieren kann. Es existieren genügend warnende Geschichten über Vorfälle bei der Selbstverwahrung, um davor zurückzuschrecken.
Ein Beispiel dafür ist James Howells, ein Krypto-Pionier aus Newport, Wales, der 2013 versehentlich eine Laptop-Festplatte mit dem Private Key für ein Wallet mit 8.000 BTC wegwarf.
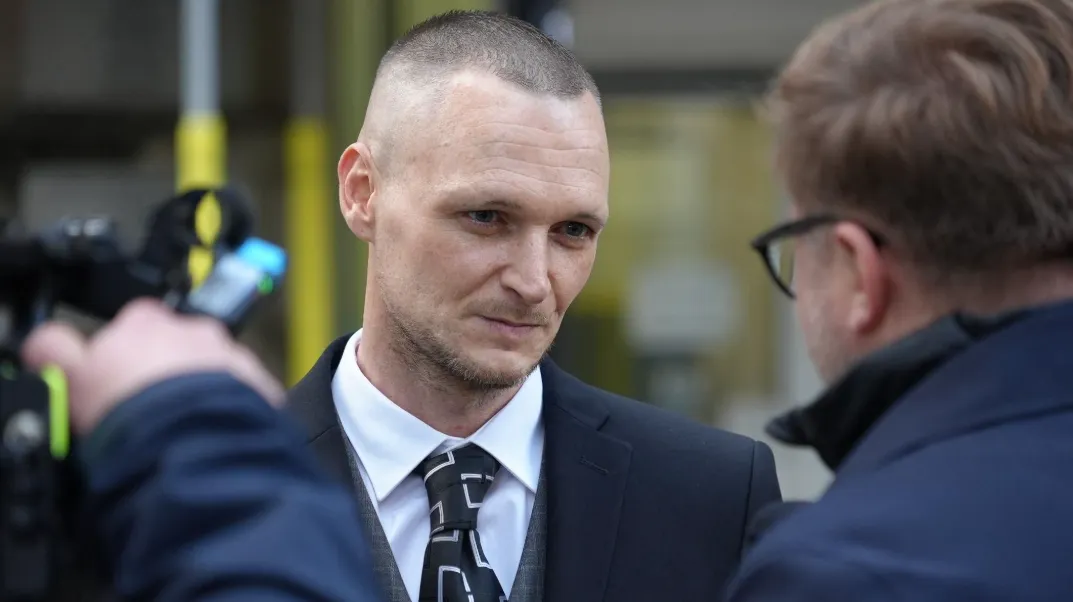
Diese Coins, vergraben in einer versiegelten Mülldeponie und juristisch unerreichbar, nachdem der High Court entschieden hatte, dass er die örtliche Behörde nicht verklagen darf, waren Anfang 2025 rund 600 Millionen Pfund wert. Howells warf im Sommer 2025 nach zwölf Jahren des Kämpfens und aufwendigen Plänen zur Ausgrabung des Geländes mit KI-gestütztem Spezialgerät endgültig das Handtuch. Die Coins liegen noch immer dort begraben.
Der deutsche Softwareentwickler Stefan Thomas, ein früher Bitcoin-Entwickler und kurzzeitiger CTO bei Ripple, vergaß das Passwort zu einem verschlüsselten IronKey-USB-Stick mit 7.002 BTC – zu Höchstpreisen weit über 700 Millionen Dollar wert. Der IronKey löscht seinen gesamten Inhalt nach zehn fehlgeschlagenen Passworteingaben unwiderruflich. Thomas unternahm 8 Versuche, scheiterte jedes Mal und stoppte, als nur noch 2 Versuche übrig blieben. Das Laufwerk liegt in einem Schweizer Tresor. Das Passwort fehlt weiterhin, und die Coins bleiben unzugänglich.
Das sind keine Einzelfälle. Schätzungen gehen davon aus, dass zwischen zwei und vier Millionen Bitcoin unter ähnlichen Umständen für immer verloren gingen – rund zwanzig Prozent des gesamten Umlaufs, vernichtet nicht durch das Design des Systems, sondern durch schlichtes menschliches Versagen.
Die Vorzüge von Custodial Wallets leuchten vor dem Hintergrund eines solch endgültigen Totalverlusts schnell ein. Übergeben Sie jemand anderem die Schlüssel – einer Krypto-Börse, einem Wallet-Anbieter, einem Finanzinstitut – und dieser muss alles daransetzen, sie abzusichern. Wenn Sie Ihr Passwort vergessen, wird Ihre Identität geprüft und der Zugang wiederhergestellt. Verlieren Sie Ihr Endgerät, geht nichts dauerhaft verloren, da Sie die Schlüssel nie selbst besessen haben. Sie haben im Grunde das klassische Bankenverhältnis nachgebaut: Das Institut verwahrt Ihre Vermögenswerte für Sie, und Sie halten eine Forderung gegen das Institut.
Das wirkt vertraut und bequem. Doch wer die Krypto-Branche lange genug beobachtet, weiß: Dies ist ein rein vertrauensbasiertes Modell. Sie sind bedingungslos auf die Vertrauenswürdigkeit, Integrität und Bonität jener Institution angewiesen, der Sie Ihre Gelder überlassen haben.
Von Anfang an litten Verwahrungsdienste an falschen Anreizstrukturen. Börsen und Verwahrer sind Wirtschaftsunternehmen. Sie betreiben diesen Aufwand keineswegs uneigennützig, um Ihr Eigentum zu schützen – ihr primäres Ziel ist es, Gewinne zu erzielen. Das Arrangement funktioniert hervorragend, solange diese beiden Interessen im Einklang stehen (was oft vorkommt!). Driften sie jedoch auseinander, wächst die Gefahr katastrophaler Ausgänge rasant. Jahrelang inszenierte sich Sam Bankman-Fried als besonnener Treuhänder von Kundeneinlagen und als Befürworter eines verantwortungsvollen Branchenaufbaus. Gleichzeitig leitete er Kundengelder von FTX weiter, um riskante Spekulationsgeschäfte über seinen Hedgefonds Alameda Research zu finanzieren. FTX kollabierte im November 2022, wobei über acht Milliarden Dollar an Kundengeldern verschwanden. Nutzer, die FTX ihr Vermögen anvertraut hatten, standen vor dem Nichts.
Auch das Celsius Network meldete im Juli 2022 Insolvenz an und fror dabei rund 4,7 Milliarden Dollar an Kundengeldern ein.
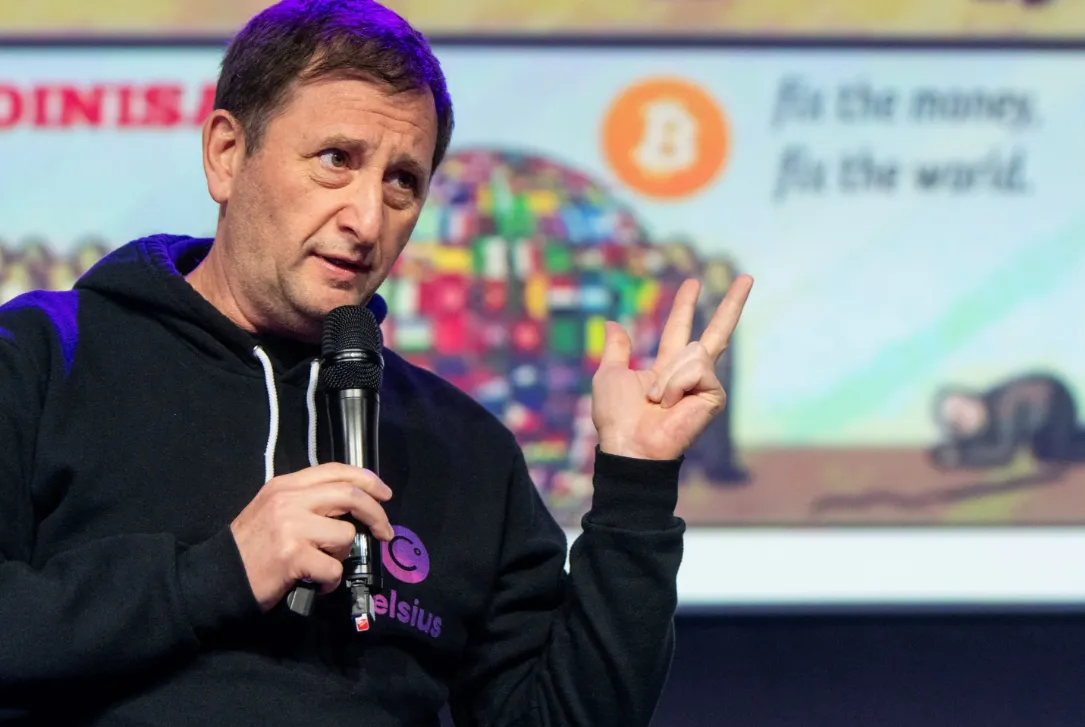
Celsius hatte sich als Krypto-Bank mit hohen Zinsen vermarktet; die Renditen waren eine Zeit lang real, die Tragfähigkeit des Modells war es nicht. Im April 2021 schloss die türkische Börse Thodex überraschend ihre Pforten – zwei Milliarden Dollar an Nutzerguthaben blieben unauffindbar, während der Gründer flüchtete und untertauchte. 2018 stellte die kanadische Börse QuadrigaCX den Betrieb ein, nachdem der Gründer unter mysteriösen Umständen gestorben war – oder, wie spätere Ermittlungen nahelegten, seinen eigenen Tod vorgetäuscht hatte –, wodurch die Passwörter zu den Cold Wallets mit Vermögenswerten von rund 190 Millionen Dollar unwiederbringlich verloren schienen. Die Verlierer waren in all diesen Fällen die Nutzer, die einen Verwahrungsdienst wie eine Bank behandelten – ohne je zu hinterfragen, ob die erforderliche Sorgfaltspflicht auch tatsächlich erfüllt wurde.
Dabei geht es beim Anmelden bei einem Custodial Service um weit mehr als die reine Übertragung von Vermögenswerten. Ein vollständig verifiziertes Verwahrungskonto erfordert heutzutage oft Folgendes:
Einen amtlichen Lichtbildausweis, der mit globalen Datenbanken abgeglichen wird
KYC-Dokumente (Know Your Customer) mit aktuellem Wohnsitznachweis wie Verbrauchsabrechnungen oder Kontoauszügen
Einen Selfie- oder Live-Video-Abgleich mit den Ausweisdokumenten
Die Angabe der Steuer-Identifikationsnummer bzw. Sozialversicherungsnummer in vielen Rechtsordnungen
Die Überwachung von Transaktionen und eventuelle Aufforderungen zur Offenlegung der Mittelherkunft
Jeder einzelne dieser Schritte beinhaltet die Erhebung sensibler Daten. Diese Daten lagern auf den Servern des Verwahrers, können per Gerichtsbeschluss angefordert werden, unterliegen Meldepflichten gegenüber Aufsichtsbehörden und sind im Fall von Sicherheitslecks gefährdet. Auf zentralisierte Plattformen entfielen 79 % aller gemeldeten Krypto-Sicherheitsvorfälle im Jahr 2025; Hacker erbeuteten allein im ersten Halbjahr dieses Jahres rund 2,7 Milliarden Dollar. Das Verwahrungsmodell beseitigt das Risiko nicht – es verlagert und bündelt es lediglich an einem anderen Ort.
Was Verwahrungsdienste im Gegenzug für diese Risiken tatsächlich bieten, ist Wiederherstellbarkeit. All die technischen Hürden entfallen, und es gibt eine verlässliche Anlaufstelle: Sie können vergessene Passwörter zurücksetzen oder gesperrte Konten nach einer Identitätsprüfung wieder freischalten lassen, indem Sie sich an das Support-Team wenden. Für Neueinsteiger im Krypto-Bereich, denen es an technischem Wissen oder an der Disziplin zum sicheren Verwahren einer Seed-Phrase mangelt, ist die Custodial-Option auf den ersten Blick keine schlechte Wahl. Es ist eine Frage von Kompromissen. Entscheidend ist die Frage, ob die Gegenpartei dieses Vertrauen auch verdient – und in vielen Fällen fehlen schlicht die nötigen Informationen, um dies objektiv beurteilen zu können.
Non-Custodial Wallets – Freiheit mit Risiken
Bei Non-Custodial Wallets liegt die Verantwortung für die Schlüsselverwaltung voll und ganz beim Nutzer. Sie erstellen ein Wallet und erhalten eine Seed-Phrase – üblicherweise zwölf oder vierundzwanzig zufällig aus einem Wörterbuch ausgewählte Wörter –, die buchstäblich den Masterschlüssel zu Ihrem Guthaben darstellt. Sie lässt sich nicht zurücksetzen. Es gibt keinen Kundenservice. Es ist ein Wallet auf einer Blockchain, die von keinem Menschen und keiner Organisation kontrolliert wird, und Ihr Private Key existiert nur an jenem Ort, an dem Sie ihn aufbewahren. Verlieren Sie diese Seed-Phrase ohne Backup, bleibt das Guthaben für jedermann unzugänglich – auch für Sie selbst –, solange die Blockchain existiert.
Diese Architektur ist bewusst so gewählt. Der Private Key wird über eine deterministische kryptografische Funktion direkt aus der Seed-Phrase abgeleitet; wer Ihre Seed-Phrase besitzt, erhält von jedem beliebigen Rechner an jedem Ort der Welt aus vollen Zugriff auf Ihr Wallet. Die Sicherheit des Wallets hängt somit direkt von der Sicherheit der Seed-Phrase ab. Ein Zettel in der Schublade, eine Notiz auf dem Smartphone, ein Screenshot im Cloud-Speicher – all das sind potenzielle Schwachstellen, die schon zahllosen Angreifern zum Opfer fielen oder durch schlichte Unachtsamkeit abhandenkamen.
Hardware-Wallets – physische Geräte von Herstellern wie Ledger oder Trezor – speichern Private Keys auf einem isolierten Sicherheitschip, der den Schlüssel niemals an den angeschlossenen Computer preisgibt. Transaktionen werden intern auf dem Gerät signiert. Wovor Hardware-Wallets jedoch nicht schützen können, ist der Verlust der zur Einrichtung genutzten Seed-Phrase: Gehen sowohl das Gerät als auch die Seed-Phrase verloren, ist das Guthaben unwiderruflich weg.
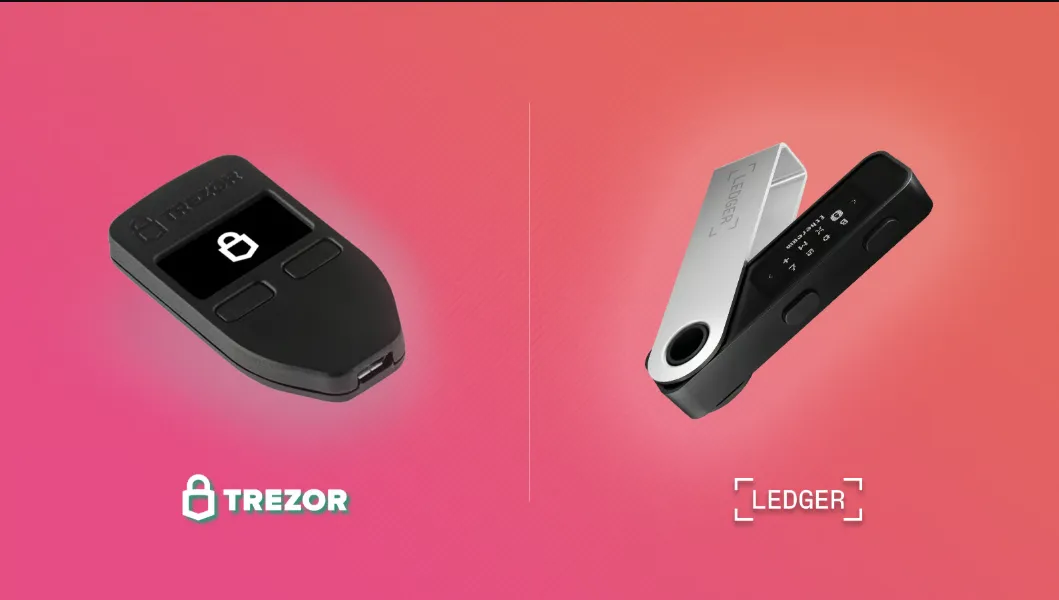
Die Verkäufe von Hardware-Wallets stiegen bis 2025 im Jahresvergleich um 29 %, und Umfragen aus diesem Zeitraum zeigen, dass rund 59 % der Krypto-Nutzer Non-Custodial-Lösungen bevorzugen. Dies ist das Ergebnis jahrelanger Börsenpleiten, die eine neue Nutzergeneration hervorgebracht haben – viele von ihnen lernten erst durch schmerzhafte Verluste. Selbstverwahrung ist ein anhaltender Trend, der primär aus der Skepsis gegenüber Institutionen erwächst und weniger aus der Begeisterung für das Verwalten von Seed-Phrasen.
Für Krypto-Nutzer, die ihr Vermögen nicht mit einer überprüften Identität verknüpft sehen wollen, bieten Non-Custodial Wallets den einzig gangbaren Weg zu echter Privatsphäre. Wenn Sie direkt über ein selbstverwahrtes Wallet Transaktionen auf einer öffentlichen Blockchain durchführen, ist die Transaktion zwar öffentlich einsehbar – jede Überweisung lässt sich zurückverfolgen –, die Adresse wird jedoch nicht automatisch Ihrem Klarnamen, Ihrer Wohnadresse oder Ihren Bankdaten zugeordnet. Ihre Transaktionspartner sehen lediglich eine Zeichenfolge, nicht Ihre Person. Wie wichtig dies ist, hängt letztlich davon ab, wer hinschaut und was mit diesen Daten geschieht.
Privatsphäre, Regulierung und die Überwachung
Die Kluft in puncto Privatsphäre zwischen Custodial und Non-Custodial Wallets ist eklatant und wächst täglich weiter. Nahezu jeder Verwahrungsdienst verlangt mittlerweile ein vollständiges KYC-Verfahren: Personalausweis, biometrische Daten, Adressnachweise und zum aktuellen Zeitpunkt fast immer auch eine Steuer-ID. All diese Daten werden erfasst, gespeichert, potenziell an Aufsichtsbehörden übermittelt und bergen das ständige Risiko von Datenlecks.
Bis 2026 setzten bereits 92 % der nach Handelsvolumen führenden zentralisierten Börsen auf umfassende KYC-Prüfungen. Die sogenannte FATF Travel Rule ist mittlerweile in 85 Rechtsordnungen Gesetz und verlangt die Erfassung von Absender- und Empfängerdaten bei jeder Transaktion oberhalb bestimmter Schwellenwerte. Das Überwachungsökosystem zentralisierter Krypto-Dienste steht dem traditionellen Bankensystem in nichts mehr nach und übertrifft es in vielerlei Hinsicht sogar, da die Blockchain ein lückenloses, öffentliches Hauptbuch jeder einzelnen Transaktion bereitstellt.
Aus Sicht der Regulierer sind Custodial Wallets deutlich unkomplizierter als Non-Custodial-Lösungen. Ihre Identität ist beim Anbieter hinterlegt, jede Ihrer Transaktionen wird überwacht, und falls eine Aktivität von den vordefinierten Risikoprofilen abweicht, wird Ihr Konto umgehend eingefroren und der Vorfall gemeldet. Dadurch werden Sie zu einem gläsernen Nutzer – einer bekannten Person, deren Verhalten innerhalb regulatorischer Rahmenbedingungen jederzeit eingesehen und unterbunden werden kann. Man tauscht Privatsphäre gegen Konformität und Zugang zu Dienstleistungen, die ausschließlich nach Erfüllung aller Compliance-Vorgaben bereitstehen.
Der Bereich der Non-Custodial Wallets unterliegt einer ganz anderen Dynamik. In einem selbstverwahrten Wallet können Sie beliebig hohe Krypto-Guthaben halten, ohne sich gegenüber irgendjemandem ausweisen zu müssen. Es greift kein institutioneller Meldemechanismus. Die Aufsichtsbehörden haben dies längst erkannt und passen ihr Vorgehen an. Seit 2026 ist die Regulierung von DeFi und Wallets in den Fokus gerückt: Behörden stufen Kontrollen zur Bekämpfung von Geldwäsche (AML) und Terrorismusfinanzierung zunehmend als Grundvoraussetzung für jede finanzielle Aktivität ein – selbst wenn diese über dezentrale Protokolle abgewickelt wird. Immer mehr Verwahrungsplattformen werden in naher Zukunft dazu verpflichtet sein, auch Interaktionen mit Unhosted Wallets systematisch zu dokumentieren.
Das Thema Privatsphäre birgt stets zwei Seiten. Custodial Wallets machen Sie anfällig für Datenerfassung; Non-Custodial Wallets setzen Sie der Gefahr von Phishing und dem Diebstahl Ihrer Seed-Phrase aus. Im Jahr 2025 meldete das FBI Gesamtschäden durch Krypto-Betrug in den USA von über 9 Milliarden Dollar über beide Kategorien hinweg. Keines der beiden Modelle bietet von Natur aus absolute Sicherheit – sie bergen unterschiedliche Gefahren mit jeweils individuellen Konsequenzen. Entscheidend ist nicht eine pauschale Vorliebe, sondern das genaue Verständnis dafür, welches Risiko im eigenen Szenario das schwerwiegendere ist.
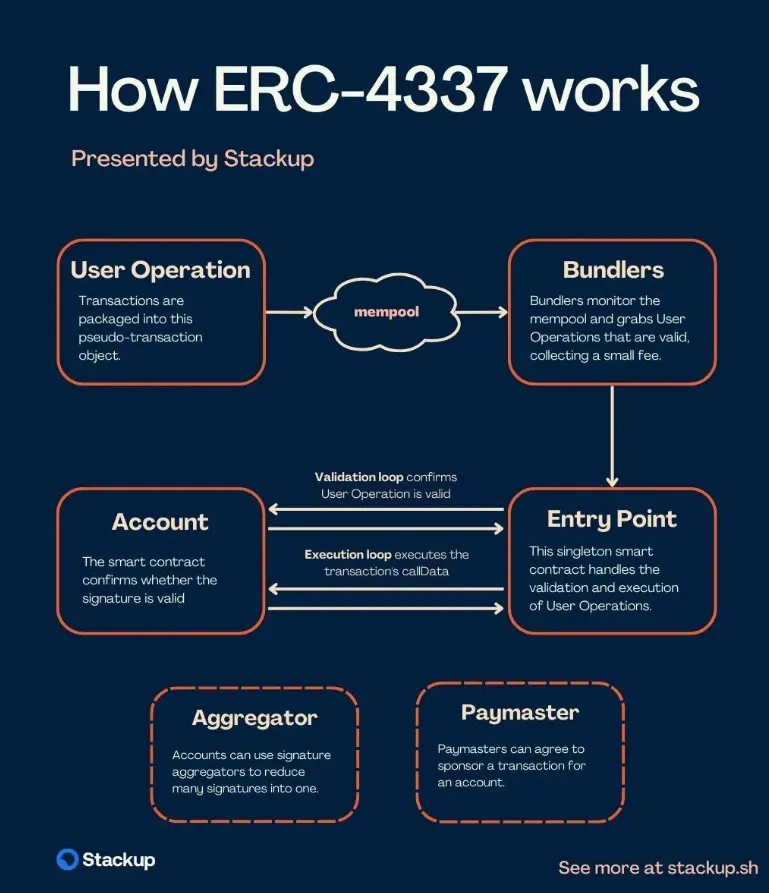
Standards wie ERC-4337 für Social-Recovery-Wallets bieten hier einen möglichen Mittelweg: Benannte „Guardians“ können den Zugang wiederherstellen, ohne dass eine einzelne Seed-Phrase erforderlich ist. Die Kontrolle bleibt On-Chain verankert, anstatt in die Hände eines zentralen Verwahrers überzugehen. Die Verbreitung ist noch gering und die Sicherheitsmodelle entwickeln sich stetig weiter, doch sie ebnen den Weg für eine nutzerfreundlichere Schlüsselverwaltung ohne vollständigen Kontrollverlust.
Rentabilität – Hat die Verwahrung Einfluss auf Ihre Rendite?
Die Frage der Verwahrung wirkt sich auf die Rentabilität auf eine Art und Weise aus, die auf den ersten Blick oft übersehen wird. Zentralisierte Börsen bieten in der Regel komfortablere Trading-Oberflächen, tiefere Liquidität, schnellere Ausführungszeiten und native Staking- oder Renditeprogramme. Sie können Erträge aus Ihren Assets erzielen, ohne jemals mit einem DeFi-Protokoll zu interagieren oder eine Hardware-Wallet bedienen zu müssen. Die Plattform übernimmt die technische Komplexität und berechnet entsprechende Gebühren. Der Komfort ist unbestreitbar und die Renditen sind real – doch das Jahr 2022 hat drastisch vor Augen geführt, dass jede Rendite auf einer institutionellen Plattform untrennbar an die Solvenz eben dieses Anbieters gekoppelt bleibt.
Custodial Wallets auf zentralisierten Börsen schränken den Zugang zum gesamten Spektrum dezentraler Finanzprotokolle ein: Nutzer bleiben von Liquiditätspools, Lending-Märkten und Yield-Strategien abgeschnitten, die zentrale Plattformen nicht abbilden können. Wer hingegen die eigenen Keys verwahrt, hat uneingeschränkten Zugriff auf sämtliche Innovationen des DeFi-Sektors. Gleichzeitig setzt man sich damit Smart-Contract-Exploits, versehentlichen Transaktionsfreigaben oder kompromittierten Seed-Phrasen aus. Das DeFi-Ökosystem ist gleichermaßen innovativ wie risikobehaftet.
Das Verwahrungsmodell allein bestimmt jedoch nicht automatisch die Rendite. Wer Selbstverwahrung ohne DeFi-Aktivitäten wählt, profitiert lediglich von Kurssteigerungen der Assets, erzielt aber keinen laufenden Ertrag. Staking auf einer zentralen Plattform bringt nach Abzug der Gebühren in der Regel zwischen vier und zehn Prozent pro Jahr auf berechtigte Assets. Die aktive Nutzung von DeFi über Non-Custodial Wallets kann um ein Vielfaches höhere Erträge abwerfen – birgt aber auch das Risiko des Totalverlusts. Das Verwahrungsmodell stellt somit eine Risikokategorie dar, kein Finanzprodukt an sich.
Die historisch größten Gewinne durch Selbstverwahrung erzielten frühe Anleger, die ihre Private Keys über Jahre hinweg sicher verwahrten, während die Assets massiv an Wert gewannen, ohne jemals den Zugriff zu verlieren. Verlierer gibt es in beiden Lagern: Börsenpleiten, verlorene Keys, DeFi-Hacks oder gezielter Diebstahl. Risikobereinigt ist keines der beiden Modelle dem anderen eindeutig überlegen. Das Risiko bleibt hoch, unterscheidet sich jedoch grundlegend in seiner Ausprägung.
Sobald Nutzer ihre Kryptowährungen aktiv bewegen, anstatt sie nur zu halten, rücken die Gebühren für den Transfer in den Mittelpunkt – ganz gleich, welches Verwahrungsmodell gewählt wurde. Gebührenoptimierung gewinnt nicht nur auf Ebene institutioneller Verwahrer an Bedeutung, sondern für jeden, der USDT-Transfers kostengünstig im Alltag nutzen möchte (oder durch geschicktes Ressourcenmanagement kostenlose USDT-Transfers anstrebt). Nutzer berechnen ihren USDT-Gebührenbedarf vor dem Transfer im TRON-Netzwerk, über das der Großteil des USDT-Volumens abgewickelt wird. So lässt sich im Voraus ermitteln, ob die vorhandene Energy und Bandwidth die Transaktionskosten deckt oder ob TRX zum Standardtarif verbrannt wird – was deutlich teurer ist als das gezielte Mieten von Energy.
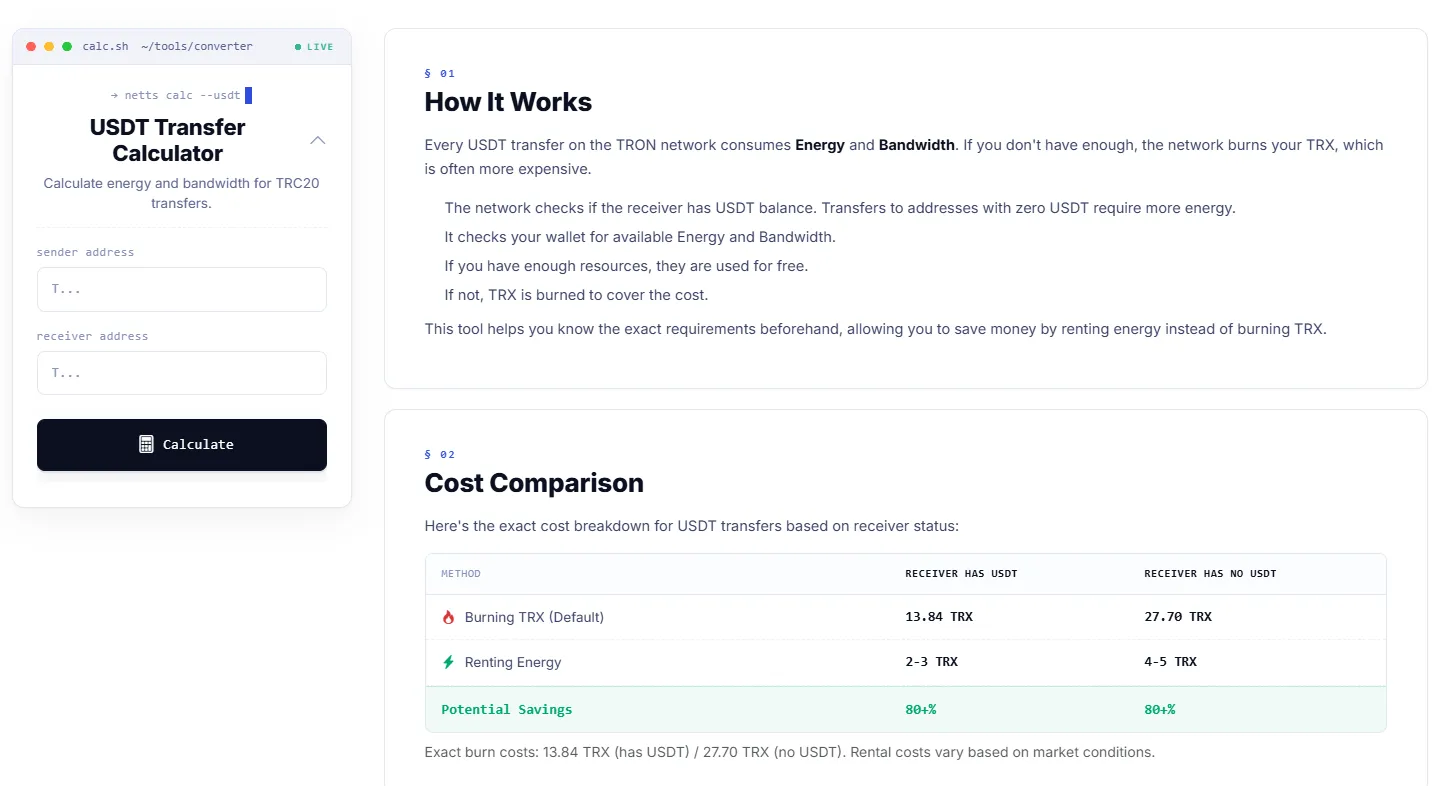
Netts.io bietet einen USDT-Transfer-Rechner, der Absender- und Empfängeradresse analysiert, die verfügbare Energy und Bandwidth prüft und die genauen Kosten eines Transfers transparent gegenüberstellt: die reguläre TRX-Verbrennung im Vergleich zur Energy-Miete – mit einer typischen Ersparnis von rund 80 %, beginnend bei 2 bis 3 TRX gegenüber fast 14 TRX beim standardmäßigen Verbrennen.