Kripto Saklama (Custody): Anahtarlarınızı Gerçekte Kim Tutuyor?
Emanet (custodial) cüzdanlar borsa çökene kadar kullanışlıdır. Emanetsiz (non-custodial) cüzdanlar ise tohum ifadenizi kaybedene kadar güvenlidir.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Soru kulağa teknik gelebilir. Ve doğruyu söylemek gerekirse, bir borsa seçmek kriptoyla etkileşim kuran herkesin alabileceği en etkili kararlardan biridir; ancak insanların büyük çoğunluğu için bu seçim bilinçli bir planlamadan ziyade tesadüflerle gerçekleşir. Tanınmış bir borsada hesap açtığınızda, bir uygulama yüklediğinizde veya kripto varlıklara giden en rahat yolu izlediğinizde, bir bakıma gözünüz kapalı adım atmış olursunuz; hiç kimse sizin adınıza saklama (custody) koşullarını netleştirmek için durup düşünmez. Neredeyse tüm durumlarda yanıt şudur: anahtarlarınızı bir başkası tutmaktadır. Ve o başkasının da kendi çıkarları, açıkları ve kendilerini sorgulama hakkına fazlasıyla sahip olan düzenleyicilerle benzersiz ilişkileri vardır.
Saklama, tüm teknik süslerinden arındırıldığında en yalın haliyle kontrolden ibarettir. Bir kripto adresinin mutlak hakimiyeti, özel anahtarları kimin kontrol ettiğine göre belirlenir. Müşteri hizmetleri numarası yok, uyuşmazlık çözüm servisleri yok, kimliğinizi doğrulayıp size yeni bir hesap numarası verebilecek bir banka şube müdürü yok. Anahtar, hesabın ta kendisidir. Ona sahipseniz para sizindir. Başkası tutuyorsa para onlarındır — ve sizin elinizde en iyi ihtimalle onların ödeme gücüne, iyi niyetine ve bulunduğunuz yargı bölgesinin yasalarına tamamen bağlı olan, teminatsız bir yasal talep hakkı kalır. Bu, çoğu insan için yeni bir tür finansal ilişkidir ve sonuçları birçok giriş seviyesi rehberin kabul ettiğinden çok daha geniştir.
Saklama 101 — Saklama Gerçekte Nedir
Bitcoin ve diğer tüm kripto para birimleri, en başından itibaren güven gerektirmeyen (trustless) üçüncü taraf sistemler olarak inşa edilmiştir. Bütün amaç, bir bankaya, takas merkezine veya fonlarınızı dondurabilecek, işlemleri geri alabilecek ya da en uygunsuz anda çalışmayı durdurabilecek herhangi bir otoriteye olan ihtiyacı ortadan kaldırmaktı. Orijinal teknik incelemede (white paper) Satoshi Nakamoto, güven yerine kriptografik kanıt kullanarak çifte harcamayı önlemek için eşler arası (peer-to-peer) bir ağdan yararlanan elektronik nakit yöntemini açıklamıştır. Asıl önemli olan özel anahtardı.
İlk yıllarda bu gerçekten ciddi bir işti. İnsanlar evlerindeki bilgisayarlarda düğümler (node) çalıştırır, anahtarları USB sürücülerde saklar, kağıt cüzdanlar yazdırır ve tohum ifadelerini (seed phrase) ezberlerdi. Kültür son derece bağımsızlığa dayalıydı. "Not your keys, not your coins" (Anahtarlar senin değilse, coin'ler de senin değildir) bir slogan değil — paranızı başka birine emanet ettiğinizde neler olduğunu görecek kadar bu alanda bulunmuş herkes tarafından neredeyse dini bir ilke gibi tekrarlanan bir kuraldı.
Tarihsel olarak yaşananlar, çoğumuzun onaylamayacağı sonuçlar doğurdu. Bir zamanlar, 2013 başındaki zirve döneminde tüm küresel Bitcoin işlemlerinin yüzde yetmiş ila seksenini gerçekleştiren Mt. Gox — o dönemde yaklaşık 450 milyon dolara denk gelen yaklaşık 850.000 BTC'yi, iflas koruma başvurusunda bulunmadan önce uzun bir süre boyunca çaldırdı. Olayın hemen ardından, Bitcoin'lerini borsaya emanet etmiş olan müşteriler ellerinde hiçbir şey olmadan ortada kaldı ve iflas süreçlerinden yalnızca cüzi miktarlar alabilmek için yıllarca beklemek zorunda bırakıldı. Bu ders hafızalara kazındı ve çok konuşuldu. Ancak sonraki on yıl boyunca insanlar diğer borsalarla benzer süreçleri yaşamaya devam etti.
Nihayetinde bu davranış mantıksız değildi: Kendi anahtarlarınızı yönetmek gerçekten zordur ve onları kaybetmenin sayısız yolu vardır. Emanet geçmişine dair insanları kendi kendine saklamadan (self-custody) uzaklaştıracak kadar çok ibret verici hikaye mevcuttur.
Bunun bir örneği, Newport, Galler'de yaşayan ve 2013 yılında üzerinde 8.000 BTC bulunan bir cüzdanın özel anahtarını barındıran dizüstü bilgisayar sabit diskini yanlışlıkla çöpe atan Bitcoin öncüsü James Howells'tır.
Yüksek Mahkeme'nin yerel belediyeye dava açamayacağına karar vermesinin ardından kapalı bir çöp depolama sahasında kilitli kalan ve yasal olarak erişilemeyen bu coin'lerin değeri, 2025 başı itibarıyla yaklaşık 600 milyon sterline ulaşmıştı. Howells, on iki yıllık mücadelenin ve yapay zeka destekli makineler kullanarak alanı kazmaya yönelik ayrıntılı planların ardından 2025 yazında nihayet havlu attı. Coin'ler hala gömülü durumda.
Ripple'da kısa bir süre CTO olarak da görev yapan erken dönem Bitcoin geliştiricisi Alman yazılım mühendisi Stefan Thomas, 7.002 BTC içeren şifrelenmiş bir IronKey USB belleğin şifresini unuttu — bu varlık en yüksek fiyat seviyelerinde 700 milyon doların üzerindeydi. IronKey, on hatalı şifre denemesinden sonra içeriğini kalıcı olarak silmektedir. Thomas toplamda 8 deneme yaptı, hepsinde başarısız oldu ve kalan 2 hakkıyla denemeyi bıraktı. Bellek İsviçre'deki bir kasada duruyor. Şifre hala kayıp ve coin'lere ulaşılamıyor.
Bunlar istisnai uç hikayeler değildir. Tahminler, iki ila dört milyon arasında Bitcoin'in benzer koşullar altında sonsuza dek kaybolduğunu gösteriyor — bu, sistemin tasarımı gereği değil, tamamen basit insan hatası nedeniyle silinen toplam arzın yaklaşık yüzde yirmisine denk geliyor.
Kalıcı kayıpların bu arka planıyla karşılaştırıldığında emanet (custodial) cüzdanların çekiciliğini anlamak kolaydır. Anahtarları başka birine; bir borsaya, cüzdan sağlayıcısına veya finans kurumuna verin, onlar da bunları korumak için çaba göstersin. Şifrenizi unutursanız kim olduğunuzu doğrulayıp erişiminizi geri sağlayabilirler. Cihazınızı kaybetseniz bile kalıcı olarak hiçbir şey kaybolmaz çünkü anahtarlara zaten hiçbir zaman siz sahip olmadınız. Aslında bankacılık ilişkisini yeniden inşa etmiş olursunuz: kurum sizin adınıza varlıklarınızı saklar ve sizin de kuruma karşı bir alacak hakkınız olur.
Bu durum rahat ve tanıdıktır. Kripto para sektörünü yeterince uzun süredir takip eden herkesin bildiği gibi, bu aynı zamanda tamamen güvene dayalı bir sistemdir: varlıklarınızı emanet ettiğiniz kurumun güvenilirliğine, dürüstlüğüne ve finansal gücüne kayıtsız şartsız bağımlısınızdır.
En başından beri, emanet hizmetleri yozlaşmış bir teşvik yapısına sahipti. Borsalar ve saklama kuruluşları birer ticari işletmedir. Bunu gerçekten sizin mülkünüzü korumak için yapmazlar, temel amaçları para kazanmaktır. Düzen şöyle işler: Bu iki hedef birbiriyle örtüştüğünde (ki genellikle örtüşür!) sistem gayet iyi çalışır. Ancak ayrıştıklarında, felaketle sonuçlanan tehlikeler baş gösterir. Yıllar boyunca Sam Bankman-Fried, müşteri mevduatlarının aklı başında bir koruyucusu ve basiretli bir sektör inşasının savunucusu olarak görüldü. Oysa aynı zamanda FTX'teki müşteri fonlarını alıyor ve bunları hedge fonu Alameda Research aracılığıyla spekülatif işlemleri finanse etmek için kullanıyordu. FTX, Kasım 2022'de sekiz milyar dolardan fazla müşteri mevduatının buharlaşmasıyla çöktü. Fonlarını FTX'e emanet eden kullanıcılar varlıklarından oldu.
Celsius Network de Temmuz 2022'de iflas başvurusunda bulunarak yaklaşık 4,7 milyar dolarlık müşteri fonunu dondurdu.
Celsius, yüksek getiri oranları vadeden bir kripto bankası olarak pazarlanmıştı; getiri oranları bir süre gerçekti ancak modelin sürdürülebilirliği gerçek değildi. Nisan 2021'de Türk borsası Thodex, kurtarılamayan iki milyar dolarlık kullanıcı varlığıyla kapılarını kapattı ve kurucusu firar etti. 2018'de Kanada borsası QuadrigaCX, gizemli kurucusunun ölmesinin — ya da daha sonraki incelemelerin iddia ettiği üzere kendi ölümünü kurgulamasının — ardından işlevsiz hale geldi; yaklaşık 190 milyon dolar tutan soğuk cüzdanların şifreleri kaybolmuştu. Bu vakaların her birinde kaybedenler, emanet hizmetini adeta bir bankaymış gibi gören ve gereken özenin gerçekten gösterilip gösterilmediğini sorgulamaya hiç zahmet etmeyen kullanıcılar oldu.
Bu durum, bir emanet hizmetine kaydolduğunuzda varlıklarınızı devretmekten çok daha fazlasını ifade eder. Günümüzde tam teşekküllü bir emanet hesabı şunları gerektirebilir:
Küresel veri tabanlarına göre doğrulanan devlet onaylı kimlik belgesi
İkametgah kanıtı içeren Müşterini Tanı (KYC) belgeleri: faturalar veya banka hesap dökümleri sunabilirsiniz
Kimlik belgeleriyle eşleştirilen selfie veya canlı video doğrulaması
Birçok yargı bölgesinde vergi kimlik veya sosyal güvenlik numaranızı ibraz etme zorunluluğu
İşlemlerin izlenmesi ve olası fon kaynağı belgeleri talepleri
Bu adımların her biri veri toplamaktan ibarettir. Bu veriler saklama kuruluşunun sisteminde bir yerlerde saklanır, mahkeme celbine konu olabilir, düzenleyici kurumlara zorunlu bildirim yükümlülüklerine tabi tutulabilir ve dolayısıyla bir ihlal riski taşır. 2025 yılında bildirilen kripto güvenlik olaylarının %79'undan merkezi platformlar sorumluydu ve bilgisayar korsanları sadece o yılın ilk yarısında yaklaşık 2,7 milyar dolar çaldı. Emanet modeli riski tamamen ortadan kaldırmaz; yalnızca onu başka bir yere kaydırır ve orada yoğunlaştırır.
Emanet hizmetlerinin bu riskler karşılığında sunduğu asıl dürüst fayda ise kurtarma imkanıdır. Bunların hiçbiri hayatınızın bir parçası olmak zorunda değildir ancak unutulan şifreleri sıfırlama, tam kimlik doğrulamasının ardından kilitli hesapları kurtarma veya bir şeyler ters gittiğinde bir destek ekibiyle iletişime geçme imkanı sunan gerçek ve somut bir hizmettir. Kriptoda yeniyseniz, teknik özgüveniniz yoksa ve bir tohum ifadesini güvende tutmak için gereken disipline alışık değilseniz, emanet seçeneği görünüşte kötü bir tercih değildir. Bu bir dizi ödünleşimdir (trade-off). Tartışma konusu, bu dengenin diğer tarafındaki kuruluşun bu güvene layık olup olmadığıdır — ve çoğu durumda bunu bilmek için gereken bilgiden gerçekten yoksun olursunuz.
Emanetsiz (Non-Custodial) Cüzdanlar — Isıran Özgürlük
Emanetsiz cüzdanlar söz konusu olduğunda, anahtar yönetiminin sorumluluğu tamamen kullanıcıya aittir. Bir cüzdan oluşturursunuz, size sözlükten rastgele seçilip üretilen genellikle on iki veya yirmi dört kelimelik bir tohum ifadesi (seed phrase) verilir ve bu kelimeler tam anlamıyla fonlarınıza erişim sağlayan eksiksiz anahtarınızdır. Sıfırlanamaz. Destek için ulaşılabilecek bir iletişim bilgisi yoktur. Hiçbir insanın ya da kuruluşun kontrol etmediği bir blokzincir üzerindeki bir cüzdandır ve özel anahtarınız onu saklamaya karar verdiğiniz yerde (neresi olursa olsun) bulunur. Bu tohum ifadesini kaybederseniz ve yedeğiniz yoksa, o cüzdandaki fonlara blokzincir çalıştığı sürece siz de dahil hiç kimse erişemez.
Bu, teknik mimarilerinde bilinçli yapılmış bir tercihti. Özel anahtar, deterministik bir kriptografik fonksiyon kullanılarak tohum ifadesinden hesaplanan bir değerdir; bu nedenle tohum ifadenize sahip olan herkes, herhangi bir coğrafyadaki herhangi bir cihazdan cüzdanınıza erişebilir. Cüzdanın güvenliğinin, doğrudan tohum ifadesinin güvende olmasına bağlı bir fonksiyon olduğunu söyleyebiliriz. Çekmecedeki bir kağıt parçası, telefondaki bir not, bulut depolamaya yüklenen bir ekran görüntüsü — bunların tümü birer hata noktası olabilir ve hepsi bir saldırgan tarafından istismar edilmiş veya dikkatsiz bir sahip tarafından kaybedilmiştir.
Donanım cüzdanları — Ledger ve Trezor gibi üreticilerin fiziksel cihazları — özel anahtarları, anahtarı bağlı bir bilgisayara asla ifşa etmeyen güvenli bir çipte saklar. İşlemler cihaz tarafından dahili olarak imzalanır. Donanım cüzdanlarının koruyamadığı şey, onları kurmak için kullanılan tohum ifadesinin kaybedilmesidir; cihazı ve tohum ifadesini kaybederseniz, fonlar gider.
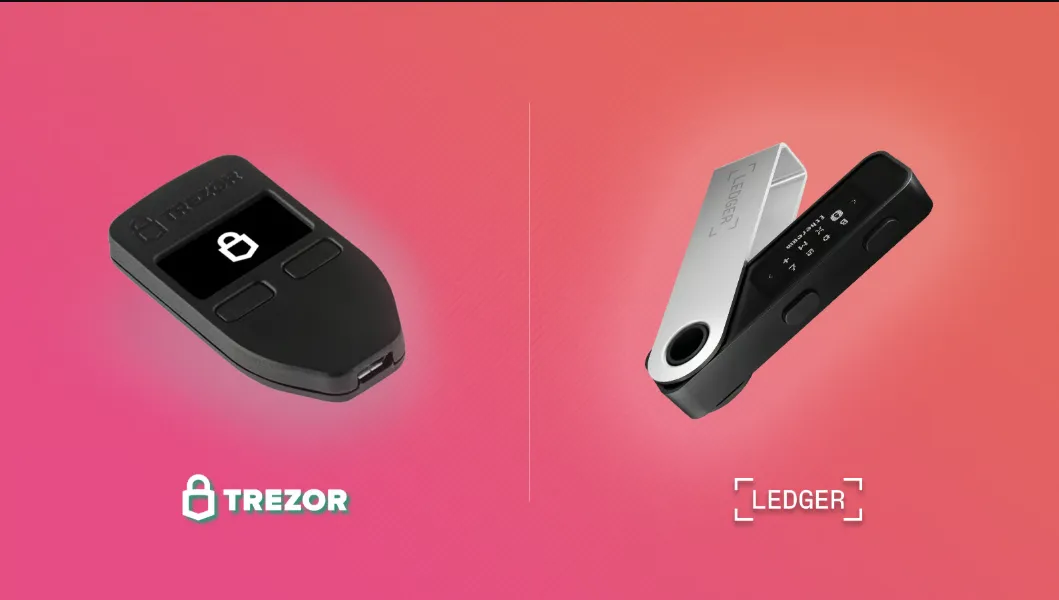
Donanım cüzdanı satışları 2025'e kadar yılda %29 arttı ve bu döneme ait anket verileri kripto kullanıcılarının yaklaşık %59'unun emanetsiz cüzdan yapılarını tercih ettiğini gösteriyor. Bu durum, farklı bir kullanıcı profili ortaya çıkaran borsa iflaslarının yıllar süren tecrübesidir; bunların çoğu süreçte para kaybederek ne yapılmaması gerektiğini öğrenmiştir. Kendi kendine saklama (self-custody), tohum ifadesi yönetimine duyulan heyecandan ziyade kurumlara duyulan şüpheden beslenen gerçek bir trenddir.
Fonlarının kimliği doğrulanmış bir profil ile ilişkilendirilmesini istemeyen bir kripto kullanıcısının başvurabileceği tek geçerli gizlilik yolu emanetsiz cüzdan kullanmaktır. Kendi kontrolünüzdeki bir cüzdandan doğrudan halka açık bir blokzincirde işlem yaparsanız, işleminiz herkes tarafından görülebilir — her transfer izlenebilirdir — ancak adres otomatik olarak adınızla, ev adresinizle veya banka ekstrenizle eşleştirilmez. Karşı tarafların gördüğü tek şey bu karakter dizisidir, kim olduğunuz değil. Bunun ne kadar önemli olduğu ise nihayetinde kimin baktığına ve bu bilgiyle ne yapmayı planladığına bağlıdır.
Gizlilik, Düzenlemeler ve Kimin İzlediği
Emanet cüzdanlar ile emanetsiz cüzdanlar arasındaki gizlilik uçurumu çok belirgindir ve her geçen gün büyümektedir. Artık neredeyse tüm emanet hizmetleri tam KYC uyumluluğunu şart koşmaktadır: resmi kimlik, biyometrik veriler, adres kanıtı ve bu yazının yazıldığı sırada neredeyse her zaman bir vergi kimlik numarası. Bunların hepsi toplanır, tutulur, yasal gereklilikler kapsamında potansiyel olarak paylaşılır ve bir veri ihlalinde ele geçirilebilir.
2026 yılına gelindiğinde işlem hacmine göre en büyük merkezi borsaların %92'si KYC süreçlerini tamamlamıştır. FATF Seyahat Kuralı (Travel Rule) artık 85 yargı bölgesinde yasalaşmıştır ve belirli bir eşiğin üzerindeki her transferde gönderici ve alıcı bilgilerinin toplanmasını gerektirir. Emanet tabanlı kriptonun gözetim ekosistemi artık geleneksel bankacılık sistemine neredeyse eşit hale gelmiştir; hatta blokzincirin her bir işlemin halka açık bir kaydını sunması nedeniyle birçok yönden onu aşmaktadır.
Düzenleyicilerin bakış açısından, emanet cüzdanlar emanetsiz olanlara göre çok daha sıradandır. Kimliğiniz saklama kuruluşunuz tarafından onaylanmıştır, yaptığınız her işlemi izlerler ve risk profillerinden biriyle tam olarak eşleşen bir şekilde işlem yapmaya başlarsanız hesabınız dondurulur ve bu faaliyet yetkililere bildirilmek zorundadır. Bu durum sizi bir sağmal inek haline getirir — herhangi bir uyum çerçevesinin davranışlarını izleyip durdurabileceği, kayıtlara geçmiş, bilinen bir kişi. Meşruiyet ve yalnızca uyumluluk engelini aştığınızda sunulacak hizmetlere erişim karşılığında gizliliğinizden ödün verirsiniz.
Emanetsiz cüzdanların alanı ise ayrı bir düzenleme alanıdır. Kendi kontrolünüzdeki bir cüzdanda, hiç kimseye kimliğinizi kanıtlamak zorunda kalmadan dilediğiniz miktarda kripto para mevduatı tutabilirsiniz. Bunu herhangi bir kurumsal raporlama mekanizmasını tetiklemeden yaparsınız. Düzenleyiciler bu durumu fark etti ve yaklaşımları değişiyor. 2026 itibarıyla DeFi ve cüzdan uyumluluğunun düzenlenmesi güncel bir konu haline geldi; düzenleyiciler, faaliyetler merkeziyetsiz protokoller üzerinden yürütülse bile Kara Para Aklamayı Önleme (AML) ve terörizmin finansmanıyla mücadele kontrollerini her türlü finansal faaliyet için asgari gereklilik olarak görüyor. Giderek daha fazla emanet platformu, yakında barındırılmayan (unhosted) cüzdanlarla olan etkileşimleri belgelemek zorunda kalacak.
Tüm bu gizlilik meselesi iki ucu keskin bir kılıç olabilir. Emanet cüzdanlar sizi kimlik verilerinin toplanmasına maruz bırakır; emanetsiz cüzdanlar ise tohum ifadesi hırsızlığına ve oltalama (phishing) saldırılarına açık hale getirir. 2025'te FBI, her iki kategoride ABD kripto para dolandırıcılıklarındaki toplam kayıpların 9 milyar doların üzerinde olduğunu bildirdi. Her iki model de sizi varsayılan olarak güvende kılmaz — sizi farklı tehditlere, çeşitli şekillerde ve farklı derecelerdeki sonuçlarla maruz bırakır; bu nedenle koşullarınıza bağlı olarak hangi tehdidin daha geçerli olduğunu bilmek, kategorik bir tercihe sahip olmaktan çok daha önemlidir.
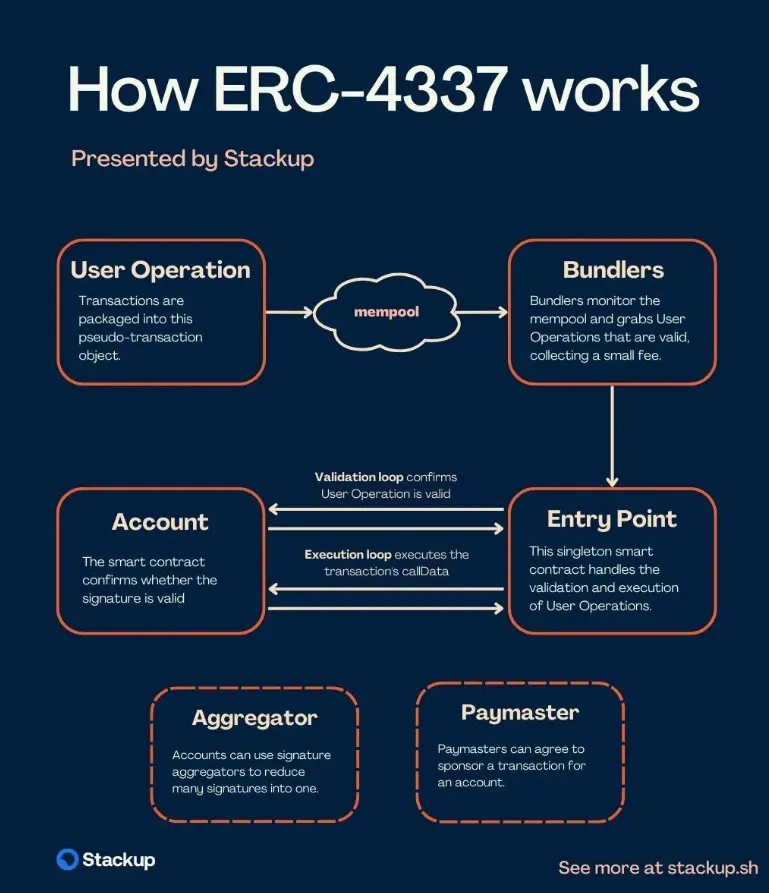
Sosyal kurtarma cüzdanlarına yönelik ERC-4337 gibi standartlar olası bir orta yol sunmaktadır — belirlenmiş koruyucular (guardians) erişimi geri yükleyebilir, tek bir tohum ifadesi zorunluluğu yoktur ve kontrolü merkezi bir saklama kuruluşu yerine zincir üzerinde (on-chain) bırakarak daha iyi bir kalıcılık sağlanır. Benimsenme oranı henüz düşüktür ve güvenlik modelleri geliştirilmeye devam etmektedir; ancak kesin bir müdahale yerine insan dostu anahtar yönetimini teşvik etmeyi sürdüreceklerdir.
Kârlılık — Saklama Tercihi Getirilerinizi Etkiler mi?
Saklama konusu, kârlılıkla ilk bakışta her zaman belirgin olmayan şekillerde kesişir. Emanet borsalar normalde daha kolay alım satım arayüzlerine, daha derin likiditeye, daha hızlı işlem sürelerine sahiptir ve genellikle doğası gereği bir tür staking veya getiri imkanı sunar. Bir DeFi protokolüyle hiç etkileşime girmeden ve bir donanım cüzdanı yönetmek zorunda kalmadan varlıklarınız üzerinden getiri elde edebilirsiniz. Platform bu karmaşıklığı bünyesinde çözer ve bunun için az ya da çok bir ücret alır. Sağlanan kolaylık son derece gerçektir ve sunulduğu durumlarda getiri de genellikle gerçektir — 2022 yılı, kurumsal (emanet) bir Bitcoin platformunda sunulan herhangi bir getirinin, o platformun devam eden ödeme gücüne bağlı kaldığını acı bir şekilde kanıtlamıştır.
Merkezi borsaların sunduğu gibi emanet cüzdanlar, DeFi protokollerinin sunduğu tüm araç setine erişimi kısıtlar — kullanıcılara yalnızca emanet platformlarının sağlayamadığı likidite havuzlarına, borç verme ve getiri stratejilerine potansiyel olarak erişim olanağı tanır. Prensip olarak, kendi anahtarlarını kontrol eden biri, merkeziyetsiz finansta inşa edilen her şeye erişebilir. Ancak aynı zamanda bir akıllı sözleşme açığı, kazara onaylanan bir işlem veya ele geçirilen bir tohum ifadesi yüzünden her şeyini kaybedebilir. Birçok açıdan DeFi ekosistemi, siber uzayın son 20 yılında gördüğümüz her şeyden hem daha yenilikçi hem de daha tehlikelidir.
Tek başına saklama modeli, saf getiri perspektifinden belirleyici bir değişken değildir. Aksi takdirde, DeFi faaliyeti olmadan kendi kendine saklamada teminat değer kazanır ancak gelir getirmez. Emanet bir platformda staking yapmak, platformun kesintisi yapıldıktan sonra uygun varlıklarda genellikle yıllık yüzde dört ila on arasında getiri sağlar. Ancak emanetsiz cüzdanlar kullanarak DeFi'ye aktif katılım sağlamak kat kat daha fazla kazandırabilir — ve kat kat daha fazlasını kaybettirebilir. Saklama modeli tek başına bir finansal ürün değil, bir risk kategorisidir.
Kripto tarihinde kendi kendine saklama sayesinde elde edilen en büyük kârlar, erişimlerini kaybetmeden varlıkları katbekat değerlenen özel anahtar sahibi erken dönem kullanıcılar tarafından elde edilmiştir. Hem emanet kullananlar hem de kullanmayanlar kategorisinde kaybedenler vardır: borsa iflasları, bireysel anahtar hataları, DeFi saldırıları, doğrudan hırsızlık. Riske göre ayarlanmış bir temelde, hiçbir saklama modeli diğerini tutarlı bir şekilde geride bırakamaz. Risk hala büyüktür, ancak fark bu riskin niteliğindedir.
Kullanıcılar kripto paralarını dondurmak veya tutmak yerine aktif olarak kullandıklarında, varlıkları bir yerden başka bir yere aktarmanın maliyeti, her iki saklama yaklaşımını da benimseyen tüm kullanıcılar için günlük bir konu haline gelir. Düzenli kullanım için yeterince ucuza USDT transferi yapmak isteyenler (ya da blokzincir kaynaklarının uzman yönetimiyle ücretsiz usdt göndermek isteyenler) söz konusu olduğunda ücret optimizasyonunun yalnızca kurumsal saklama yapısı düzeyinde kalmadığını görüyoruz. Kullanıcılar, USDT hareketliliğinin çoğunluğunu oluşturan TRON ağında transfer yapmadan önce USDT transfer ücreti gereksinimlerini hesaplar; böylece mevcut Energy ve Bandwidth miktarlarının maliyeti karşılayıp karşılamayacağını veya TRX'in, önceden enerji kiralamaya kıyasla çok daha pahalı olan varsayılan orandan yakılıp yakılmayacağını tam olarak bilirler.
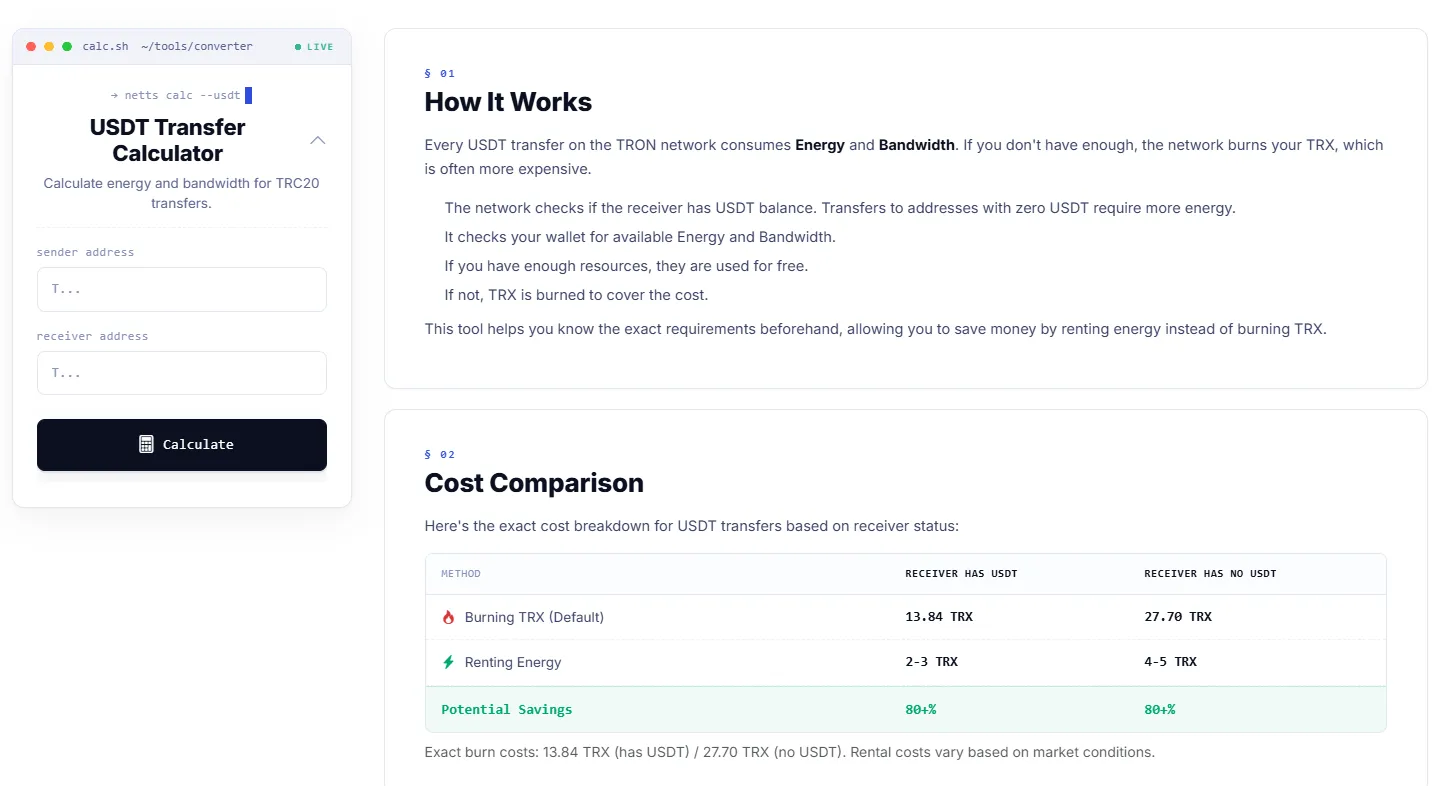
Netts.io; gönderici ve alıcı adreslerini alarak mevcut Energy ve Bandwidth durumunu kontrol eden, her bir transferin varsayılan TRX yakımına karşı Energy kiralama yöntemiyle ne kadara mal olacağını tam olarak gösteren bir USDT Transfer Hesaplayıcısı sunar — bu yöntem, varsayılan olarak yakılan yaklaşık 14 TRX yerine 2 ila 3 TRX'ten başlayan fiyatlarla genellikle %80 daha ucuzdur.