حفظ العملات المشفرة: من يحتفظ بمفاتيحك فعلياً؟
المحافظ الحاضنة مريحة — حتى تنهار المنصة. المحافظ غير الحاضنة آمنة — حتى تفقد عبارتك التذكيرية.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
يبدو هذا السؤال تقنياً للوهلة الأولى. والحقيقة هي أن اختيار منصة التداول يمكن أن يكون أحد أكثر القرارات تأثيراً لأي شخص يتعامل مع العملات المشفرة، وبالنسبة للغالبية العظمى من المستخدمين، غالباً ما يتم اتخاذه بمحض الصدفة لا عن تخطيط مدروس. عندما تفتح حساباً في منصة تداول شهيرة، أو تُثبّت تطبيقاً، أو تتبع أسهل طريق للدخول إلى عالم الأصول الرقمية، فإنك تخوض التجربة دون تدقيق؛ فلا أحد يتوقف لتوضيح شروط الحفظ نيابة عنك. الإجابة في معظم الحالات تقريباً هي أن شخصاً آخر يحتفظ بمفاتيحك. وهذا الطرف الآخر لديه أيضاً دوافعه الخاصة ونقاط ضعفه وعلاقاته المعقدة مع الجهات التنظيمية التي تمتلك كامل الحق في إخضاعه للمساءلة.
إن الحفظ في جوهره، وبعيداً عن كل المصطلحات التقنية، يتمحور حول السيطرة. فالتحكم الكامل في أي عنوان مشفر يتحدد بمن يملك المفاتيح الخاصة. لا يوجد رقم لخدمة العملاء، ولا لجان لفض النزاعات، ولا مدير فرع بنك يمكنه تأكيد هويتك وإصدار رقم حساب جديد لك. المفتاح هو الحساب ذاته. إذا كنت تملك المفتاح، فالمال ملكك. وإذا كان شخص آخر يحتفظ به، فالمال تحت تصرفه — ولا تملك في أحسن الأحوال سوى مطالبة قانونية غير مضمونة ضده، وتعتمد كلياً على ملاءته المالية وحسن نيته وقوانين الولاية القضائية التي تخضع لها. هذه علاقة مالية جديدة بالنسبة لمعظم الناس، وتداعياتها أوسع بكثير مما توضحه الأدلة الإرشادية التمهيدية.
أساسيات الحفظ — ما هو الحفظ حقاً؟
صُممت عملة البيتكوين وبقية العملات المشفرة من الألف إلى الياء لتكون أنظمة لا تعتمد على أطراف ثالثة موثوقة. كان الهدف الأساسي هو القضاء على الحاجة إلى بنك أو غرفة مقاصة أو أي سلطة يمكنها تجميد أموالك أو عكس المعاملات أو ببساطة التوقف عن العمل في أوقات غير مناسبة. في الورقة البيضاء الأصلية، شرح ساتوشي ناكاموتو طريقة للنقد الإلكتروني تستخدم شبكة نظير إلى نظير (peer-to-peer) لمنع الإنفاق المزدوج عبر الإثبات التشفيري بدلاً من الثقة. ما يهم حقاً في هذه المعادلة هو المفتاح الخاص.
كان هذا الأمر يُؤخذ ببالغ الجدية في السنوات الأولى. كان الناس يشغلون العقد (nodes) على أجهزتهم المنزلية، ويحفظون المفاتيح على وحدات تخزين USB، ويطبعون المحافظ الورقية، ويحفظون العبارات التذكيرية عن ظهر قلب. كانت الثقافة معتمدة على الذات بصرامة. لم تكن عبارة "ليست مفاتيحك، ليست عملاتك" مجرد شعار رنان — بل كانت مبدأً شبه مقدس يردده كل من أمضى وقتاً كافياً في هذا المجال ليشهد ما يحدث عند ائتمان طرف آخر على أمواله.
تاريخياً، كانت العواقب كارثية في كثير من الأحيان. منصة Mt. Gox — التي كانت تعالج بين سبعين إلى ثمانين بالمائة من جميع معاملات البيتكوين العالمية في أوائل عام 2013 في ذروة نشاطها — سُرق منها حوالي 850,000 BTC على مدى فترة طويلة، وهو ما كان يعادل آنذاك نحو 450 مليون دولار، وذلك قبل أن تتقدم بطلب للحماية من الإفلاس. في أعقاب ذلك مباشرة، تُرك العملاء الذين ائتمنوا المنصة على عملات البيتكوين بلا شيء، واضطروا للانتظار لسنوات ليحصلوا فقط على مبالغ ضئيلة من إجراءات الإفلاس. كان درساً لا يُنسى وكثر الحديث عنه. ومع ذلك، وعلى مدى العقد التالي، عاد الناس ليكرروا الخطأ ذاته تقريباً مع منصات أخرى.
لم يكن هذا السلوك غير منطقي في نهاية المطاف: فإدارة مفاتيحك الخاصة أمر بالغ الصعوبة وهناك طرق لا حصر لها لفقدانها. وهناك ما يكفي من القصص التحذيرية حول تاريخ الحفظ لدى أطراف ثالثة لإبعاد أي شخص عن الحفظ الذاتي.
من الأمثلة الشهيرة قصة جيمس هاولز، أحد رواد البيتكوين في نيوبورت بويلز، والذي تخلص عن طريق الخطأ من قرص صلب لحاسوب محمول يحتوي على المفتاح الخاص لمحفظة بها 8,000 BTC في عام 2013.
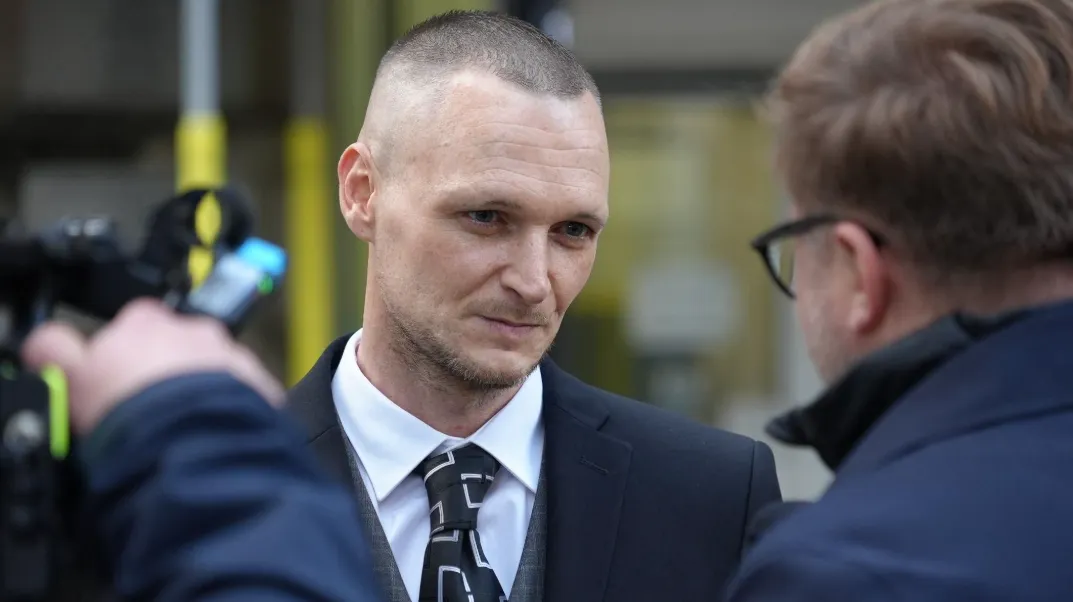
هذه العملات، المحصورة في موقع لدفن النفايات ومحجوبة قانونياً بعد أن قضت المحكمة العليا بأنه لا يمكنه مقاضاة المجلس المحلي — بلغت قيمتها حوالي 600 مليون جنيه إسترليني بحلول أوائل عام 2025. استسلم هاولز أخيراً في صيف عام 2025 بعد اثني عشر عاماً من المطالبات والخطط المعقدة للتنقيب في الموقع باستخدام آلات مدعومة بالذكاء الاصطناعي. ولا تزال العملات مدفونة حتى الآن.
وهناك أيضاً مهندس البرمجيات الألماني ستيفان توماس، وهو أحد المساهمين الأوائل في كود البيتكوين وعمل لفترة وجيزة رئيساً تنفيذياً للتكنولوجيا في Ripple، حيث نسي كلمة المرور لوحدة تخزين USB مشفرة من نوع IronKey تحتوي على 7,002 BTC — تتجاوز قيمتها الآن 700 مليون دولار في أوقات الذروة. تقوم وحدة IronKey بمسح محتوياتها بعد عشر محاولات فاشلة لإدخال كلمة المرور. استنفد توماس 8 محاولات وفشل فيها جميعاً، وتوقف وتبقى لديه محاولتان فقط. القرص موجود حالياً في خزانة في سويسرا، وكلمة المرور لا تزال مفقودة، والعملات غير قابلة للوصول.
هذه ليست حوادث نادرة؛ إذ تشير التقديرات إلى أن ما بين مليونين إلى أربعة ملايين عملة بيتكوين قد ضاعت إلى الأبد في ظل ظروف مماثلة — أي حوالي عشرين بالمائة من إجمالي المعروض، فُقدت ليس بسبب خلل في التصميم بل نتيجة خطأ بشري بحت.
كان من السهل رؤية جاذبية المحافظ الحاضنة (custodial wallets)، خاصة عند مقارنتها بهذا السيناريو من الخسارة الدائمة. سلّم المفاتيح لشخص آخر — منصة تداول، أو مزود محفظة، أو مؤسسة مالية — وعليهم هم بذل الجهد لحمايتها. وإذا نسيت كلمة المرور الخاصة بك، فيمكنهم التحقق من هويتك واستعادة وصولك. وإذا فقدت جهازك، فلن يضيع شيء نهائياً لأنك لم تكن تمتلك المفاتيح في الأصل. لقد أعدت بناء العلاقة المصرفية ذاتها بشكل فعال: تقوم المؤسسة بحفظ أصولك نيابة عنك، ولديك مطالبة مالية على هذه المؤسسات.
هذا النموذج مريح ومألوف. لكن، وكما يعلم أي شخص تابع صناعة العملات المشفرة لفترة كافية، فهو نظام قائم بالكامل على الثقة: أنت تعتمد كلياً على موثوقية ونزاهة وملاءة المؤسسة التي ائتمنتها على أصولك.
منذ البداية، امتلكت خدمات الحفظ هيكل حوافز تشوبه المخاطر. فمنصات التداول وأمناء الحفظ هم شركات تجارية؛ هم لا يفعلون ذلك من أجل حماية ممتلكاتك، بل هدفهم الأساسي هو جني الأرباح. تسير الأمور على هذا النحو: عندما يلتقي هذان الهدفان (وهو ما يحدث غالباً!)، يعمل النظام بسلاسة. ولكن عندما يتعارضان، يرتفع خطر العواقب الكارثية. لسنوات، ظهر سام بانكمان فرايد كأنه وصي حكيم على ودائع العملاء وداعم لبناء صناعة مسؤولة، بينما كان في الوقت ذاته يأخذ أموال العملاء المودعة في FTX ويستخدمها لتمويل رهانات مضاربة عبر صندوق التحوط التابع له، Alameda Research. انهارت FTX في نوفمبر 2022 مع تبخر أكثر من ثمانية مليارات دولار من ودائع العملاء، وتُرك المستخدمون الذين خاطروا بأموالهم بلا أي أصول.
كذلك تقدمت منصة Celsius Network بطلب للإفلاس في يوليو 2022، مما أدى إلى تجميد ما يقرب من 4.7 مليار دولار من أموال العملاء.
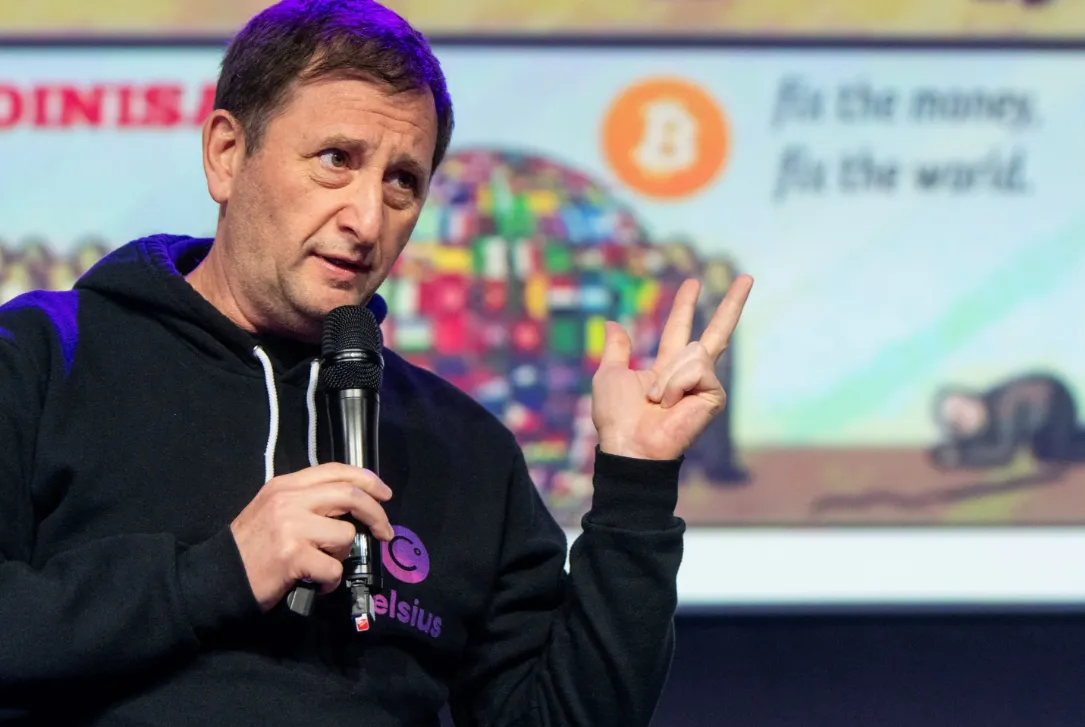
سوّقت Celsius نفسها كبنك تشفير يعد بمعدلات عائد مرتفعة؛ كانت العوائد حقيقية لفترة من الوقت، لكن استدامة النموذج لم تكن كذلك. في أبريل 2021، أغلقت منصة Thodex التركية أبوابها مع تعذر استرداد ملياري دولار من أصول المستخدمين وهروب مؤسسها وتواريه عن الأنظار. وفي عام 2018، توقفت منصة QuadrigaCX الكندية عن العمل بعد وفاة مؤسسها الغامضة — أو كما أكدت تحقيقات لاحقة، بعد أن زيّف وفاته — مع فقدان كلمات المرور للمحافظ الباردة التي كانت تحتفظ بنحو 190 مليون دولار. كان الخاسرون في كل هذه الحالات هم المستخدمون الذين تعاملوا مع خدمات الحفظ كما لو كانت بنوكاً حقيقية — دون أن يكلفوا أنفسهم عناء التحقق من مدى توفر الضمانات الفعلية.
يتجاوز الأمر مجرد تسليم أصولك عند التسجيل في خدمة حاضنة؛ فالحساب الحاضن الموثق بالكامل اليوم قد يتطلب:
بطاقة هوية صادرة عن جهة حكومية يتم التحقق منها عبر قواعد بيانات عالمية
وثائق التحقق من الهوية (KYC) مع إثبات السكن: مثل فواتير الخدمات العامة أو كشوف الحسابات المصرفية
صورة سيلفي أو مطابقة عبر الفيديو المباشر مع وثائق الهوية
تقديم رقم التعريف الضريبي أو رقم الضمان الاجتماعي في العديد من الدول
مراقبة المعاملات وطلبات محتملة للحصول على وثائق تثبت مصدر الأموال
تتضمن كل خطوة من هذه الخطوات جمع البيانات. وتلك البيانات تُخزن في مكان ما داخل أنظمة أمين الحفظ، ويمكن استدعاؤها قضائياً، وتخضع لالتزامات الإبلاغ الإلزامية للسلطات التنظيمية، وبالتالي تصبح عرضة لخطر الاختراق والتسريب. كانت المنصات المركزية مسؤولة عن 79% من حوادث الأمان المبلغ عنها في العملات المشفرة عام 2025، حيث سرق المتسللون حوالي 2.7 مليار دولار خلال النصف الأول من ذلك العام وحده. لا يُلغي نموذج الحفظ المخاطر نهائياً — بل ينقلها ويركزها في جهة واحدة.
ما تقدمه خدمات الحفظ فعلياً في مقابل هذه المخاطر هو إمكانية الاسترداد. قد لا ترغب في الخوض في كل هذه التفاصيل التقنية بنفسك، وهي خدمة حقيقية ومفيدة تتيح لك القدرة على إعادة تعيين كلمات المرور المنسية، أو استعادة الحسابات المغلقة بعد التحقق الكامل من الهوية، أو الاتصال بفريق الدعم عند حدوث أي خلل. إذا كنت جديداً في عالم الكريبتو، أو تفتقر إلى الثقة التقنية ولست معتاداً على الانضباط الصارم اللازم للحفاظ على العبارة التذكيرية بأمان، فإن الخيار الحاضن ليس سيئاً في ظاهره. إنها مسألة موازنة بين المزايا والعيوب. يكمن التحدي في معرفة ما إذا كان الكيان الموجود على الجانب الآخر جديراً بهذه الثقة — وفي كثير من الحالات، تفتقر بصراحة إلى المعلومات الكافية للحكم عليه.
المحافظ غير الحاضنة — حرية تنطوي على مخاطر
تقع مسؤولية إدارة المفاتيح بالكامل على عاتق المستخدم عندما نتحدث عن المحافظ غير الحاضنة (non-custodial wallets). أنت تنشئ محفظة، وتتلقى عبارة تذكيرية — تتكون عادةً من اثنتي عشرة أو أربع وعشرين كلمة يتم إنشاؤها عشوائياً ومختارة من القاموس — وتعتبر هذه حرفياً مفتاح وصولك الكامل إلى أموالك. لا يمكن إعادة تعيينها، ولا توجد معلومات اتصال بفريق دعم. إنها محفظة على شبكة بلوكشين لا يتحكم فيها أي شخص أو مؤسسة، ومفتاحك الخاص موجود في المكان الذي اخترت حفظه فيه. إذا فقدت تلك العبارة التذكيرية ولم يكن لديك نسخة احتياطية، تصبح الأموال الموجودة في تلك المحفظة غير قابلة للوصول من قبل أي شخص، بما في ذلك أنت، طالما أن البلوكشين تعمل.
كان هذا الأمر متعمداً في بنيتها التقنية. فالمفتاح الخاص هو قيمة تُحسب رياضياً من العبارة التذكيرية باستخدام دالة تشفير محددة، وبالتالي يمكن لأي شخص يمتلك عبارتك التذكيرية الوصول إلى محفظتك على أي جهاز وفي أي مكان بالعالم. لنقل إن أمان المحفظة مرتبط تماماً بمدى أمان العبارة التذكيرية. قصاصة ورق في درج، أو ملاحظة على هاتف، أو لقطة شاشة مرفوعة على سحابة تخزين — كل هذه يمكن أن تكون نقاط ضعف، وجميعها استُخدمت من قبل مهاجمين أو فُقدت بسبب إهمال أصحابها.
محافظ الأجهزة (Hardware wallets) — وهي أجهزة مادية تصنعها شركات مثل Ledger وTrezor — تخزن المفاتيح الخاصة في شريحة آمنة لا تكشف المفتاح مطلقاً لجهاز الكمبيوتر المتصل به. ويتم توقيع المعاملات داخلياً عبر الجهاز. ما لا تحمي منه محافظ الأجهزة هو فقدان العبارة التذكيرية المستخدمة لإعدادها — فإذا فقدت الجهاز والعبارة معاً، تضيع الأموال بلا رجعة.
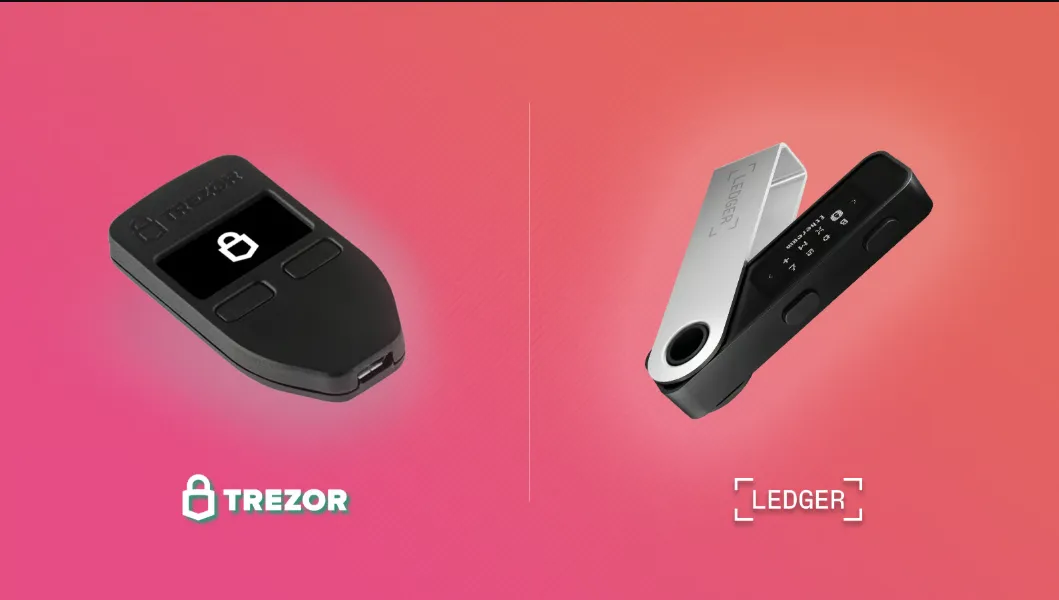
زادت مبيعات محافظ الأجهزة بنسبة 29% على أساس سنوي حتى عام 2025، وتظهر استطلاعات الرأي من تلك الفترة أن حوالي 59% من مستخدمي العملات المشفرة يفضلون ترتيبات المحافظ غير الحاضنة. هذا نتاج سنوات من تجارب انهيار المنصات التي صنعت جيلاً مختلفاً من المستخدمين، تعلم الكثير منهم بالطريقة الصعبة بعد أن خسروا أموالهم. الحفظ الذاتي هو توجه حقيقي، تغذيه الريبة من المؤسسات المركزية أكثر مما يدفعه الشغف بإدارة العبارات التذكيرية.
تعد المحافظ غير الحاضنة المسار الوحيد المتاح للخصوصية لمستخدم التشفير الذي لا يرغب في ربط أمواله بهوية موثقة. إذا قمت بإجراء معاملات مباشرة على بلوكشين عامة من محفظة ذاتية الحفظ، فستكون معاملتك مرئية للعامة — فكل تحويل يمكن تتبعه — ولكن العنوان لن يكون مرتبطاً تلقائياً باسمك أو عنوان سكنك أو كشف حسابك المصرفي. تلك السلسلة من الرموز والأحرف هي ما يراه الطرف المقابل — لا هويتك الشخصية. وتعتمد أهمية ذلك في النهاية على من يراقب وماذا ينوي أن يفعل بهذه المعلومات.
الخصوصية، والتنظيم، ومن يراقبك
الفجوة في الخصوصية بين المحافظ الحاضنة والمحافظ غير الحاضنة واضحة وتتسع يوماً بعد يوم. تفرض جميع خدمات الحفظ تقريباً الآن امتثالاً كاملاً لمتطلبات KYC: بطاقة هوية حكومية، وبيانات بيومترية، وإثبات عنوان السكن، ورقم تعريف ضريبي في معظم الحالات حتى وقت كتابة هذا التقرير. يتم جمع كل هذا والاحتفاظ به ومشاركته بموجب المتطلبات التنظيمية، ويمكن أن يتعرض للاختراق عند أي تسريب.
أتمت 92% من أكبر المنصات المركزية من حيث الحجم تطبيق إجراءات KYC بحلول عام 2026. وتعتبر "قاعدة السفر" (Travel Rule) الصادرة عن مجموعة العمل المالي (FATF) الآن قانوناً في 85 ولاية قضائية وتتطلب جمع تفاصيل المرسل والمستلم في كل تحويل يتجاوز حداً معيناً. أصبح نظام المراقبة في العملات المشفرة الحاضنة مكافئاً تقريباً للنظام المصرفي التقليدي، بل ويتفوق عليه في كثير من الجوانب نظراً لأن البلوكشين توفر سجلاً عاماً ومكشوفاً لكل معاملة منفردة.
من وجهة نظر المنظمين، تعد المحافظ الحاضنة مألوفة وسهلة التعامل مقارنة بالمحافظ غير الحاضنة. فلقد تم التحقق من هويتك لدى أمين الحفظ، وهم يراقبون كل معاملة تجريها، وإذا قمت بأي نشاط يطابق ملفات المخاطر لديهم، فسيتم تجميد حسابك وإبلاغ السلطات عن نشاطك. هذا يجعلك مستخدماً معروفاً وواضحاً يمكن لأي إطار امتثال مراقبته والحد من تصرفاته. أنت تستبدل الخصوصية بالحصول على الشرعية والوصول إلى الخدمات التي لا تُتاح إلا إذا اجتزت عقبة الامتثال.
أما مساحة المحافظ غير الحاضنة فتخضع لمجال تنظيمي مختلف. ففي محفظة الحفظ الذاتي، يمكنك الاحتفاظ بأي قدر من ودائع العملات المشفرة دون الحاجة إلى الكشف عن هويتك لأي جهة، وتقوم بذلك دون إطلاق أي آلية إبلاغ مؤسسية. انتبهت الجهات التنظيمية لذلك وبدأت ردود الفعل تتغير. فاعتباراً من عام 2026، أصبحت مسألة تنظيم التمويل اللامركزي (DeFi) وامتثال المحافظ قضية ملحة، حيث يرى المنظمون بشكل متزايد أن ضوابط مكافحة غسل الأموال (AML) ومكافحة تمويل الإرهاب هي متطلبات أساسية لأي نشاط مالي حتى لو تم توجيهه عبر بروتوكولات لامركزية. وسيتعين قريباً على المزيد من المنصات الحاضنة توثيق التفاعلات مع المحافظ غير المستضافة (unhosted wallets).
قضية الخصوصية برمتها سلاح ذو حدين. فالمحافظ الحاضنة تعرضك لجمع بيانات الهوية الشخصية؛ والمحافظ غير الحاضنة تعرضك لسرقة العبارة التذكيرية والتصيد الاحتيالي. في عام 2025، أبلغ مكتب التحقيقات الفيدرالي (FBI) عن خسائر مجمعة في عمليات الاحتيال بالعملات المشفرة في الولايات المتحدة تجاوزت 9 مليارات دولار عبر كلا الفئتين. كلا النموذجين لا يمنحانك الأمان التلقائي — بل يعرضانك لتهديدات مختلفة بطرق متنوعة وبدرجات متفاوتة من الأثر، لذا فإن معرفة التهديد الأهم بالنسبة لسياقك الخاص أهم بكثير من الانحياز المسبق لأي من النموذجين.
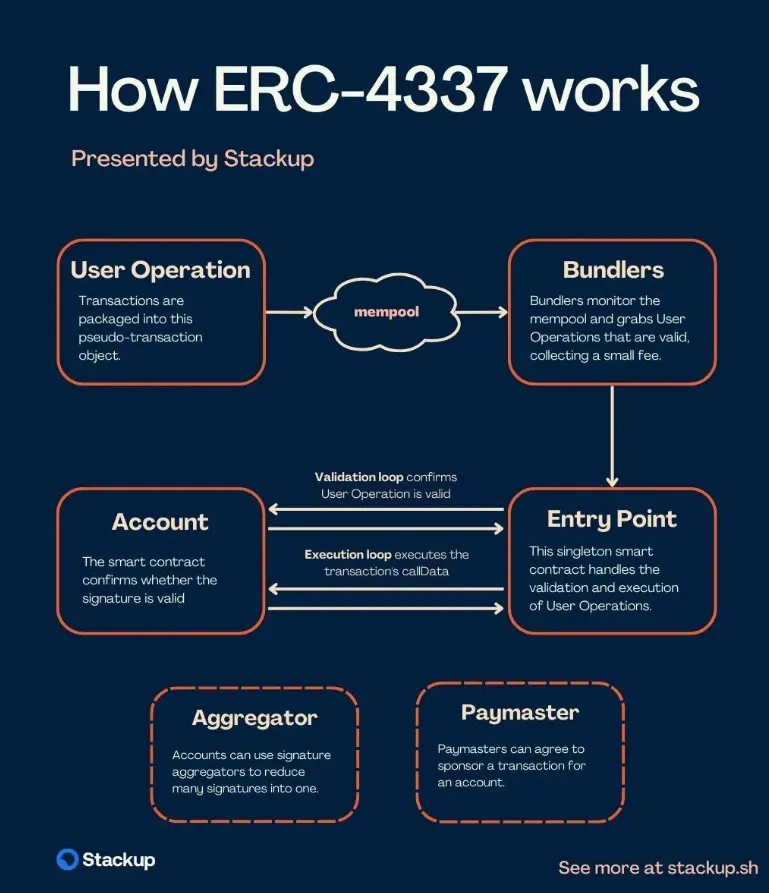
توفر معايير مثل ERC-4337 لمحفظات الاسترداد الاجتماعي (social recovery) حلاً وسطاً محتملاً — مع وجود أوصياء محددين قادرين على استعادة الوصول، ودون الحاجة لعبارة تذكيرية واحدة، مع استمرارية أفضل بترك التحكم مسجلاً على السلسلة بدلاً من تركه لدى أمين حفظ مركزي. لا يزال معدل التبني منخفضاً ونماذج الأمان قيد التطوير، لكنها ستواصل الدفع نحو إدارة مفاتيح صديقة للمستخدم بدلاً من التعقيدات الحالية.
الربحية — هل يؤثر نوع الحفظ على عوائدك؟
تتداخل مسألة الحفظ مع الربحية بطرق قد لا تبدو واضحة للعيان. تتميز منصات التداول الحاضنة عادةً بواجهات تداول أسهل، وسيولة أعمق، وسرعة تنفيذ أعلى، وغالباً ما توفر شكلاً من أشكال التحصيص (staking) أو العوائد تلقائياً. يمكنك كسب عوائد على أصولك دون الحاجة إلى التفاعل المباشر مع بروتوكولات DeFi أو اقتناء محفظة أجهزة. تتولى المنصة التعقيدات وتخصم رسوماً مقابل ذلك. هذه الراحة حقيقية والعوائد المقدمة تكون حقيقية في الغالب — وهو أمر أثبته عام 2022 بشكل قاطع حيث يظل أي عائد معروض على منصة بيتكوين مؤسسية (حاضنة) مرهوناً بملاءة تلك المنصة واستمراريتها.
أما المحافظ الحاضنة، مثل تلك التي تقدمها المنصات المركزية، فتقيد الوصول إلى الأدوات المتكاملة لبروتوكولات DeFi — وتتيح للمستخدمين فقط فرصاً محدودة للمشاركة في أحواض السيولة والإقراض واستراتيجيات العوائد التي لا يمكن للمنصات الحاضنة تقديمها. من حيث المبدأ، يمتلك أي شخص يتحكم في مفاتيحه الخاصة إمكانية الوصول إلى كل ما يتم بناؤه في التمويل اللامركزي. ولكن يمكنه أيضاً خسارة كل شيء بسبب ثغرة في العقود الذكية، أو موافقة غير مقصودة على معاملة، أو اختراق لعبارته التذكيرية. يعد نظام DeFi في نواحٍ كثيرة مبتكراً لكنه أكثر خطورة من أي شيء شهدناه خلال العشرين عاماً الماضية في الفضاء الرقمي.
إن نموذج الحفظ في حد ذاته لا يحدد نسبة العوائد بمفرده. فالحفظ الذاتي بدون نشاط على بروتوكولات DeFi يتيح للأصل النمو السعري فقط دون تحقيق دخل إضافي. وعادة ما يولد التحصيص على منصة حاضنة ما بين أربعة إلى عشرة بالمائة سنوياً على الأصول المؤهلة، بعد اقتطاع حصة المنصة. ولكن المشاركة النشطة في DeFi باستخدام محافظ غير حاضنة يمكن أن تحقق عوائد مضاعفة بمراحل — وتسبب خسائر فادحة بالمثل. يمثل نموذج الحفظ فئة من المخاطر وليس منتجاً مالياً بحد ذاته.
كانت أكبر الأرباح التي حُققت في تاريخ التشفير من خلال الحفظ الذاتي من نصيب المستخدمين الأوائل الذين احتفظوا بمفاتيحهم الخاصة لأصول تضاعفت قيمتها دون أن يفقدوا الوصول إليها. وهناك خاسرون في كلتا الفئتين: انهيارات المنصات، وأخطاء المفاتيح الشخصية، واختراقات DeFi، والسرقات الصريحة. بناءً على مقياس العائد المعدل حسب المخاطر، لا يتفوق أي نموذج حفظ على الآخر باستمرار. تظل المخاطرة قائمة وكبيرة، لكن الفارق يكمن في طبيعة هذه المخاطر.
عندما يستخدم المتداولون عملاتهم المشفرة بدلاً من مجرد تجميدها أو الاحتفاظ بها، تصبح التكلفة المطلوبة لنقل الأصول من مكان إلى آخر موضوعاً يومياً لكل من يتبع أياً من أسلوبي الحفظ. ونشهد تحسين الرسوم ليس فقط على مستوى هيكل الحفظ لدى الشركات إذا كان المستخدم يبحث عن إجراء تحويلات USDT بتكلفة منخفضة بما يكفي للاستخدام المنتظم (أو إذا كان يرغب في إرسال usdt مجاناً عبر الإدارة الذكية لموارد البلوكشين). يقوم المستخدمون بحساب متطلبات رسوم USDT قبل التحويل على شبكة TRON، التي تستحوذ على غالبية نشاط USDT، مما يتيح لهم معرفة ما إذا كانت مواردهم الحالية من Energy وBandwidth ستغطي التكلفة بالكامل أو ما إذا كان سيتم حرق TRX بالمعدل الافتراضي الذي يتجاوز بكثير تكلفة استئجار الطاقة مسبقاً.
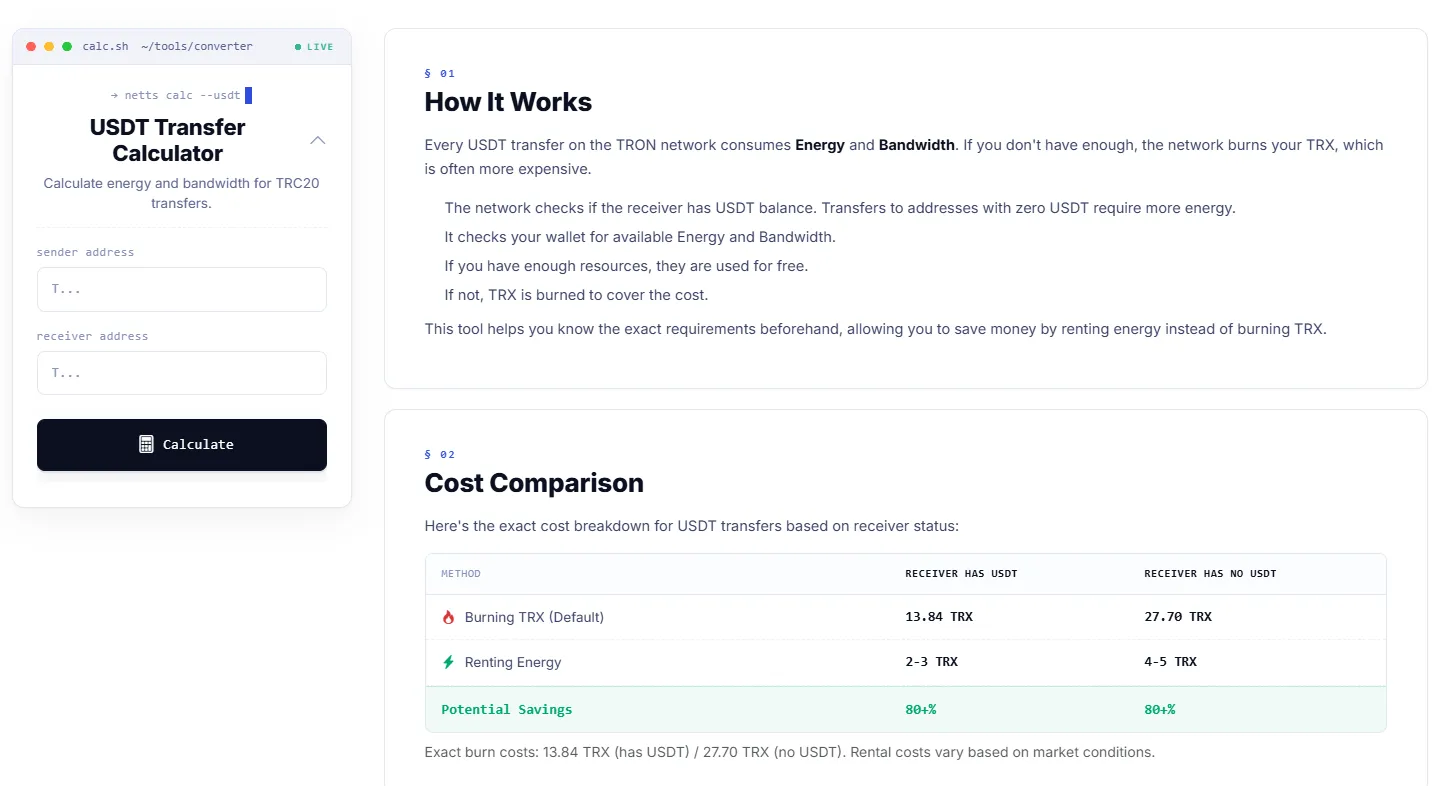
توفر منصة Netts.io حاسبة لتحويلات USDT تأخذ في الاعتبار عنوان المرسل والمستلم، وتتحقق من موارد Energy وBandwidth المتاحة، وتوضح بدقة التكلفة الفعلية لكل تحويل في حالة حرق TRX الافتراضي مقابل استئجار Energy — وهو أرخص بنسبة 80% في العادة — حيث يبدأ من 2 إلى 3 TRX مقارنة بحوالي 14 TRX يتم حرقها افتراضياً.