Bug Bounties en Cripto: Ganar Dinero Hackeando Blockchain
Antes de blockchain existían Netscape, Google y Heartbleed. Ahora existen Immunefi, recompensas de diez millones de dólares y contratos inteligentes esperando a ser desarmados pieza por pieza.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
El estereotipo que evoca la palabra "hacker" es asombrosamente persistente: un joven con capucha negra, mirando sombríamente una pantalla en una habitación intensamente iluminada, robando las contraseñas de personas que confiaron demasiado en internet. Esa imagen ha perdurado a través de décadas de cultura de seguridad real porque es una forma conveniente de convertir algo complejo en un villano, y los villanos siempre son útiles. De lo que generalmente se escucha menos es de que algunos de los mejores hackers están en el otro lado de esa transacción, encontrando agujeros antes de que lo hagan los delincuentes (y cobrando por su trabajo). Su práctica tiene un nombre, una memoria institucional y una estructura profesional que se remonta a varias décadas antes de la concepción de blockchain.
El programa de recompensas por errores (bug bounty) organizado y de estilo moderno original fue iniciado el 10 de octubre de 1995 por Netscape. La empresa estaba trabajando en Navigator 2.0, su navegador líder en ese momento, e hizo una convocatoria pública: encuentra un fallo de seguridad, divulga responsablemente esa vulnerabilidad a la empresa y recibe un pago por tus esfuerzos. Aunque el presupuesto era pequeño para los estándares actuales —$50,000 compartidos para todo el programa—, la idea en sí fue verdaderamente original. Netscape estaba, en efecto, admitiendo públicamente que su software tenía vulnerabilidades que no podía detectar internamente y que personas externas podrían estar en mejor posición para descubrirlas. Más que el dinero, fue lo que significó esa admisión implícita.
Esto tuvo un comienzo lento durante la década de 2000 y se aceleró cuando las grandes plataformas se unieron. En 2010, Google anunció su Programa de Recompensas por Vulnerabilidades, que tan solo hoy pagaría más de $12,000,000 a investigadores y más de $50,000,000 acumulados hasta la fecha. No fue hasta 2013 que Microsoft siguió la tendencia con un programa oficial, y Apple —que se había resistido a la idea durante mucho tiempo— finalmente abrió un programa público propio en 2020. A mediados de la década de 2010, los programas de bug bounty eran habituales para cualquier empresa tecnológica seria acerca de su seguridad, con la aparición de servicios como HackerOne y Bugcrowd para facilitar los programas a escala conectando empresas con investigadores de seguridad independientes que se dedican a la caza de vulnerabilidades a tiempo completo.
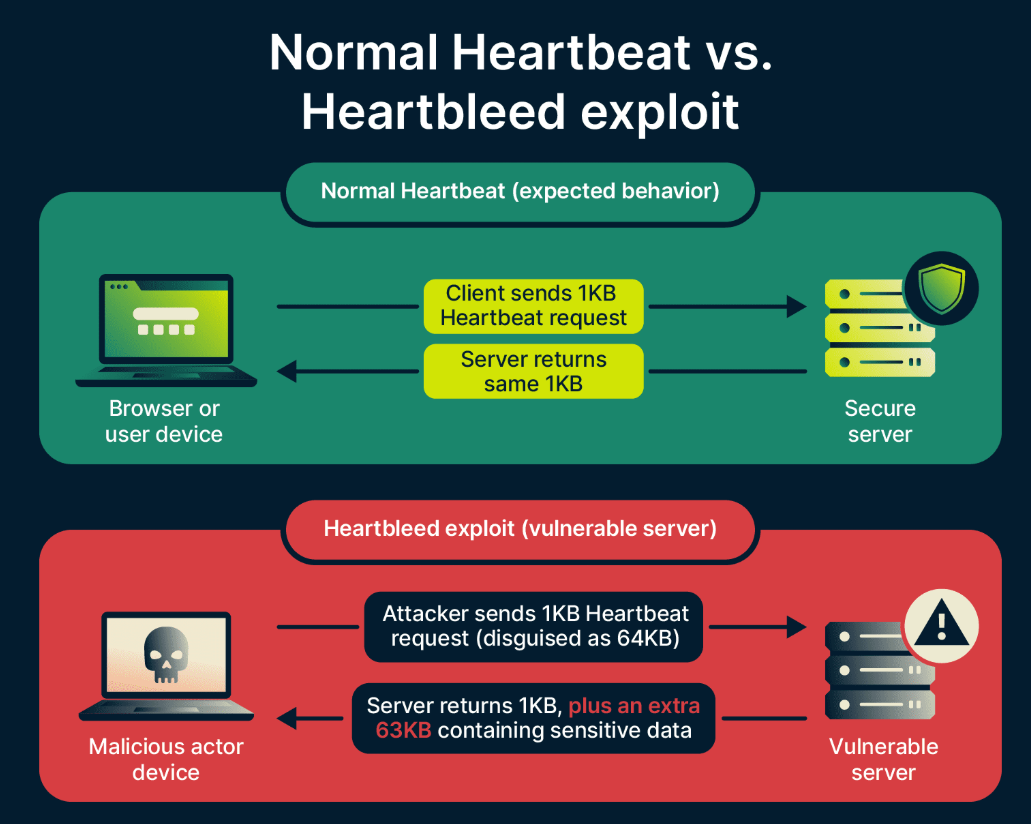
Sin embargo, no todos los descubrimientos de seguridad importantes ocurrieron dentro de un programa formal de recompensas, y algunos de los más trascendentales ilustraron lo que puede suceder cuando no existen. En 2014, dos equipos —Neel Mehta de Google y el equipo de la firma finlandesa Codenomicon— revelaron de forma independiente una falla grave en OpenSSL, la biblioteca criptográfica que sustenta una gran parte de todo el tráfico cifrado de internet. Esta vulnerabilidad recién descubierta, denominada Heartbleed, permitía a un atacante leer la memoria de un servidor (a la que no debería haber tenido acceso), exponiendo en texto plano claves privadas, credenciales utilizadas por decenas de miles de servicios y datos de usuarios. No había ningún bug bounty para reclamar. Aunque la vulnerabilidad se informó de manera responsable, pasó más tiempo expuesta entre el descubrimiento y la aplicación del parche de lo que a cualquiera de nosotros nos gustaría pensar, y el seguimiento supuso una carrera global de meses para implementar parches de software, actualizaciones de contenido e incluso reenvíos. El escenario contrafáctico —qué hubiera pasado si un servicio de inteligencia gubernamental o una organización criminal la hubiera descubierto antes— fue lo suficientemente inquietante como para acelerar la implementación de programas estructurados de divulgación en toda la industria.
Por Qué Cripto Necesita a los Sombreros Blancos Más Que Nadie
Por lo tanto, el problema de seguridad en blockchain es estructuralmente diferente (y fundamentalmente más complejo) que el problema de seguridad de software habitual, lo cual es relevante al explicar por qué los programas de bug bounty se han convertido en una pieza tan central de este panorama.
En el software tradicional, una vulnerabilidad es grave pero limitada. La aplicación web comprometida de un banco podría filtrar datos o desencadenar un fraude, pero el daño está contenido en un sistema con leyes, seguros, detección de fraude y la capacidad de revertir transacciones ilícitas. El dinero tiene un rastro documental. Un atacante no trabaja en el vacío.
En los escenarios de pérdidas en DeFi, sin embargo: un exploit exitoso (o no) se desarrolla de manera diferente en casi todas las dimensiones. En cuestión de segundos, todos los fondos de un protocolo pueden ser drenados si un intruso aprovecha una falla de sincronización en el contrato inteligente. Si tiene éxito, el atacante ha obtenido criptomonedas que no solo son difíciles de rastrear, sino casi imposibles de recuperar sin la cooperación de su poseedor. Nadie puede deshacer la transacción porque no existe una autoridad central. En cualquier momento, miles de millones de dólares residen de forma inmutable en estos contratos inteligentes de lectura pública y comportamiento autónomo. Tu código es tu producto, y tu producto es una bóveda. Para casi todos los mecanismos rige el principio de quien llega primero se lo lleva, teniendo como único recurso el registro inmutable on-chain.
Esto es lo que hace que la dinámica de la lanza contra el escudo en cripto resulte tan urgente. Desde el momento en que despliegas cualquier protocolo con valor, las bifurcaciones y ataques se convierten en vectores potenciales desde el primer día. Los atacantes no están desorganizados. Algunos están vinculados a estados-nación, otros son empresas criminales avanzadas y muchos otros simplemente conocen el camino hacia la amoralidad y los recovecos de Solidity; tienen efectivo a mano y observan como halcones lo que se despliega. Esperar a que los usuarios abandonen el protocolo debido a problemas de seguridad no es una estrategia de negocio sostenible. No, la única opción es encontrar esas vulnerabilidades antes de que otros lo hagan — y contratar a personas con el talento necesario para encontrarlas.
Las auditorías y las pruebas de penetración —hacer que una firma de seguridad revise el código antes de desplegarlo— son necesarias, pero no en absoluto suficientes. Las auditorías suelen estar limitadas en el tiempo y se realizan en equipos de tamaño finito. Un sistema de contratos inteligentes puede tener millones de rutas potenciales de interacción y un equipo de auditoría bajo restricciones de tiempo cubrirá las más obvias. Estos programas de bug bounty llevan la búsqueda a un horizonte mucho más amplio y operan contra un grupo global de investigadores con diferentes perfiles, diferentes modelos mentales y tiempo indefinido. La combinación de ambos —una auditoría interna integral antes de la mainnet, seguida de un programa continuo de recompensas— es la lección estándar hoy en día para quienes se preocupan por la seguridad de los protocolos.
Las Matemáticas del CEO: Entre Mil Dólares o Un Millón
La lógica económica de los programas de bug bounty es lo suficientemente sencilla como para no requerir explicación; sin embargo, en la práctica la requiere, porque el gasto se realiza ahora, mientras que los ahorros son teóricos y se distribuyen en un largo período de tiempo.
Un protocolo con una recompensa de $10,000 por una vulnerabilidad crítica gastó $10K en su seguridad. Este es el mismo protocolo que podría no revelar ninguna vulnerabilidad (y que luego veríamos ser explotado por un actor malicioso), pudiendo perder los ahorros de toda su vida, decenas de millones desaparecidos rápidamente, con mucha más complejidad de la que preocuparse y, de hecho, perdiendo generalmente la capacidad operativa por completo. La recompensa no fue un gasto: fue el pago preventivo de un seguro antes de que ocurriera el siniestro. Ningún debate aporta la claridad necesaria para entender estas matemáticas antes del lanzamiento: cada CEO que ha pasado por un exploit importante lo comprende visceralmente. Aquellos que no lo han vivido solo consideran el gasto en seguridad como un costo operativo más a minimizar para cumplir con el requisito formal.
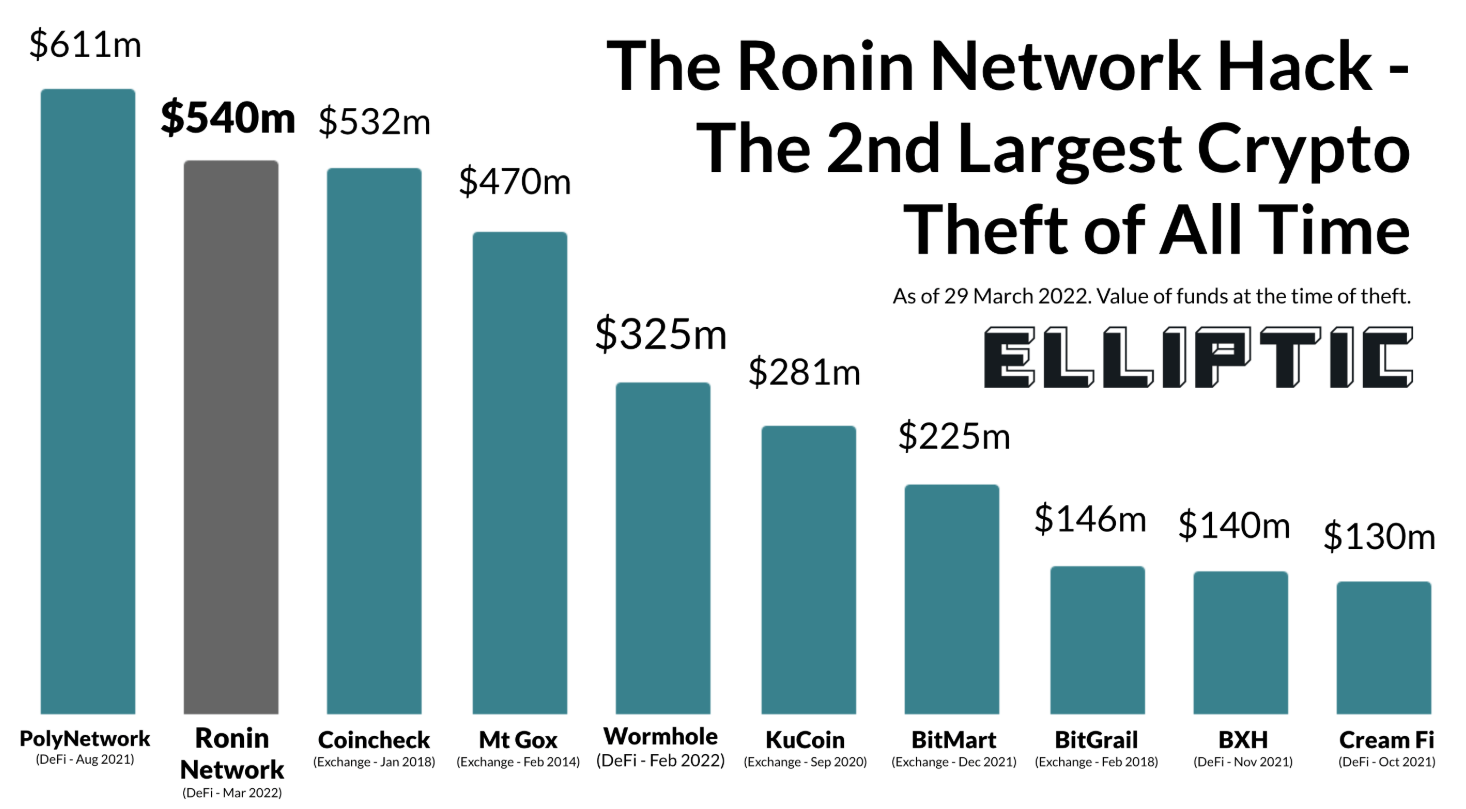
Los datos sobre costos los aporta la historia de los exploits en DeFi. A modo de ejemplo, solo en 2022, el puente de Ronin Network sufrió una pérdida de $625 millones. Y otro puente, Wormhole, fue hackeado en enero con un costo de $320 millones. Nomad Bridge: $190 millones perdidos ya que cualquier usuario podía vaciar el protocolo una vez determinado el patrón de ataque inicial; una vulnerabilidad que podría haber costado solo $50,000 en recompensas descubrir y cerrar. No son casos aislados. Son el registro oficial de lo que ocurre en un entorno de alto valor donde encontrar brechas mediante red teaming está muy bien recompensado y el costo de explotación es cero.
El riesgo menos mencionado en realidad va en sentido contrario. Un protocolo que abre un programa de bug bounty antes de haberse preparado adecuadamente está extendiendo, en la práctica, una invitación abierta a encontrar todo lo que su equipo interno pasó por alto; y si la base de código fue mal auditada, eso bien podría ser casi todo. Por ejemplo, una campaña con un tope de $100,000 que se active frente a un sistema de contratos con veinte vulnerabilidades críticas podría sufrir divulgaciones simultáneas que vacíen todo el presupuesto de recompensas en cuestión de días; dejando al mismo tiempo el protocolo sin funcionar de forma segura. Este escenario permite constatar que muchos de los primeros proyectos de DeFi cayeron aproximadamente en esta situación: se anuncia públicamente un programa de recompensas y comienzan a llegar reportes que revelan que la auditoría interna fue solo una revisión superficial; sin embargo, los costos de remediación superaron rápidamente lo que el equipo había reservado para toda su estrategia de seguridad. La moraleja no es que los bug bounties sean riesgosos, sino que exigen un estándar mínimo de calidad de código. Los protocolos descubren sus peores problemas de la peor manera posible al lanzar un programa de recompensas como sustituto de un trabajo sustancial de seguridad interna en lugar de como complemento a este.
Las conclusiones extraídas de estos hechos han dado lugar a la siguiente secuencia en el mundo real: revisión interna, una o más auditorías externas realizadas por firmas de confianza y, finalmente, paso a producción con un programa permanente de bug bounty. Otros incorporan una medida adicional de despliegue gradual: limitando el valor máximo en riesgo del protocolo durante un período determinado mientras la recompensa está activa, y ampliando la liquidez solo cuando no hayan surgido fallas críticas. Este proceso es más lento y a menudo más costoso que limitarse a lanzar el código. La alternativa, en ocasiones, es catastrófica.
Ecosistema: Plataformas, Programas y Pagos Récord
La infraestructura de bug bounties en cripto ha madurado significativamente desde los primeros días de correos informales de divulgación y recompensas ad hoc.
Immunefi es la plataforma más grande del sector y se lanzó en diciembre de 2020. A principios de 2026, ya ha entregado más de $100 millones a investigadores en más de 3,000 reportes de errores, y afirma haber ayudado a prevenir pérdidas de más de $25 mil millones en al menos 500 protocolos. La plataforma da servicio a una comunidad de unos 45,000 investigadores de seguridad registrados, respalda procesos estructurados de divulgación e intermedia en las negociaciones que se producen entre investigadores y protocolos sobre la clasificación de severidad y los importes de pago. Immunefi se lleva una comisión de las recompensas pagadas, lo que alinea razonablemente sus incentivos con ambos extremos del mercado: les va mejor cuando los investigadores encuentran fallos reales y los protocolos pagan por ellos.
El pago individual más grande en la historia de la plataforma sigue siendo una recompensa de $10 millones pagada en febrero de 2022 a uno de sus investigadores bajo el seudónimo "satya0x" por encontrar una vulnerabilidad de proxy no inicializado en el puente de Wormhole. La vulnerabilidad, de haber sido explotada, habría comprometido recursos bloqueados por un valor aproximado de $736 millones. El investigador la divulgó de manera responsable y recibió lo que en ese momento fue el mayor pago de recompensa por error jamás conocido. En diciembre de 2021, Polygon adquirió una vulnerabilidad crítica del investigador Leon Spacewalker por $2.2 millones que podría haber permitido la emisión de hasta 9.3 mil millones de tokens MATIC, equivalentes a miles de millones de dólares según los precios de la moneda en ese momento. Las cuentas son bastante claras en ambos sentidos: la recompensa fue grande en términos absolutos y pequeña en términos relativos en comparación con lo que se podría haber perdido con los ataques prevenidos.
Los programas de incentivos dedicados gestionados a nivel de protocolo han alcanzado cifras que habrían sido difíciles de imaginar hace apenas unos años. El pago máximo es de $15.5 millones para vulnerabilidades críticas en el programa de Uniswap v4. LayerZero cuenta con recompensas activas de $15 millones. En 2026, el pago máximo de la Ethereum Foundation aumentó a $1 millón. Estas cifras no solo tienen que guardar correlación con el valor de lo que estos protocolos intentan proteger, sino que también deben escalar con el calibre del investigador cuya atención se desea atraer: un límite de $1,000 no incentivará a alguien capaz de explotar una vulnerabilidad que ponga en jaque a un protocolo multimillonario.
Code4rena y Sherlock funcionan de manera ligeramente diferente: organizan un concurso de auditoría competitiva dentro de un marco de tiempo específico, donde múltiples investigadores inspeccionan la base de código al mismo tiempo y reciben partes de un fondo total de premios en función de la severidad y validez del hallazgo. Con una comunidad de más de 8,300 auditores registrados y más de 24,000 hallazgos únicos en todas las auditorías de Code4rena. Se han realizado más de 175 concursos de este tipo en Sherlock. Un formato competitivo modifica la estructura de incentivos: se motiva a los investigadores a buscar problemas que otros podrían pasar por alto, ya que los hallazgos duplicados en cantidades notables a menudo reciben un pago pequeño o nulo. En general, esto también saca a la luz problemas a mayor escala de lo que las auditorías secuenciales o los programas abiertos de recompensas pueden lograr por separado. Los programas cripto para otros emisores como Coinbase y MakerDAO continúan alojándose en GitHub. En todo el mercado activo de bug bounties en Web3, se ofrecen ahora bastante más de USD 162M en recompensas en caso de que algo no salga según lo planeado, lo que representa tanto la magnitud de lo que está en juego como un reflejo del proceso de profesionalización que han recorrido muchos investigadores.
Analizando el Oficio y Por Qué No Es Dinero Fácil
La imagen del cazador de recompensas como alguien que descubre una vulnerabilidad una tarde y cobra una suma de seis cifras no se corresponde con la realidad del trabajo. Quienes se ganan la vida de forma estable investigando la seguridad en el espacio cripto suelen ser especialistas cuyo camino para llegar a serlo exige muchos años de preparación técnica en áreas en las que la mayoría de los desarrolladores rara vez se adentran.
Encontrar defectos de máxima severidad en el código de contratos inteligentes en producción requiere experiencia en la Ethereum Virtual Machine: no solo saber cómo escribir Solidity, sino entender a qué se compila, qué hace realmente la EVM al ejecutar el bytecode y qué características del lenguaje están garantizadas o se sabe que ejecuta su compilador frente a posibles casos límite que pueden convertirse en problemas de seguridad al combinarse con decisiones de optimización de gas tomadas por desarrolladores presionados por plazos de entrega. No basta con comprender las clases de vulnerabilidades comunes —reentrancy, desbordamiento de enteros, manipulación mediante flash loans, manipulación de precios de oráculos, fallos de control de acceso, vulnerabilidades de inicialización—, sino que también se necesita la capacidad de detectar nuevos vectores de ataque que no se ajustan a ningún patrón conocido. Los hallazgos más útiles son aquellos que nadie estaba buscando.
El conjunto de herramientas con el que los investigadores abordan este trabajo ha madurado considerablemente y ahora incluye recursos que en la mayoría de los casos son indistinguibles de los que desplegaría un actor malicioso:
Slither, un marco de análisis estático desarrollado por Trail of Bits, puede escanear tu código de Solidity contra 40 patrones de vulnerabilidad conocidos y ofrecer un resultado ordenado. Es un primer paso, no el último: arroja falsos positivos y pasa completamente por alto las vulnerabilidades a nivel de lógica.
Mythril utiliza la ejecución simbólica para recorrer los estados posibles de un contrato y verifica si algún estado alcanzable viola ciertas propiedades de seguridad especificadas por el investigador. Sin embargo, resulta costoso y solo permite un análisis superficial de contratos complejos.
Se trata de un fuzzer basado en propiedades: dado un conjunto de invariantes que un contrato siempre debe cumplir, el investigador los pasa a Echidna, que iterará a través de miles de secuencias aleatorias de transacciones intentando romperlos. Es especialmente eficaz para buscar casos límite en la aritmética y en la lógica de gestión de estados.
La mayor parte de la investigación de seguridad seria se realiza actualmente utilizando Foundry, ya que ofrece un paso muy directo de 'Creo que esto funcionará' → 'Puedo demostrar que esto funciona', sobre todo porque la mayoría de los investigadores escriben sus pruebas y exploits directamente en Solidity con Foundry.
Con las herramientas de verificación formal de Certora, los investigadores pueden formular especificaciones de comportamiento del contrato como contratos matemáticos y luego verificarlas contra el bytecode real. Este es el método más exigente y también el más difícil de implementar en términos de habilidad y esfuerzo.
Otra de las herramientas de Trail of Bits, Manticore, realiza análisis dinámico y puede emplearse para generar automáticamente entradas que sigan rutas de código determinadas en el contrato, algo inalcanzable para el análisis estático.
Ninguna de estas herramientas encuentra vulnerabilidades críticas de forma automática por sí sola. Delimitan el espacio de candidatos potenciales y señalan aquellos que luego deben ser evaluados por un humano. Si un investigador no puede leer el ensamblador de la EVM, razonar sobre el orden de las transacciones y comprender la economía de un protocolo DeFi a nivel sistémico, difícilmente podrá hacer mucho con los resultados de cualquiera de estas herramientas. Estas herramientas son amplificadores del conocimiento experto, no sustitutos de él.
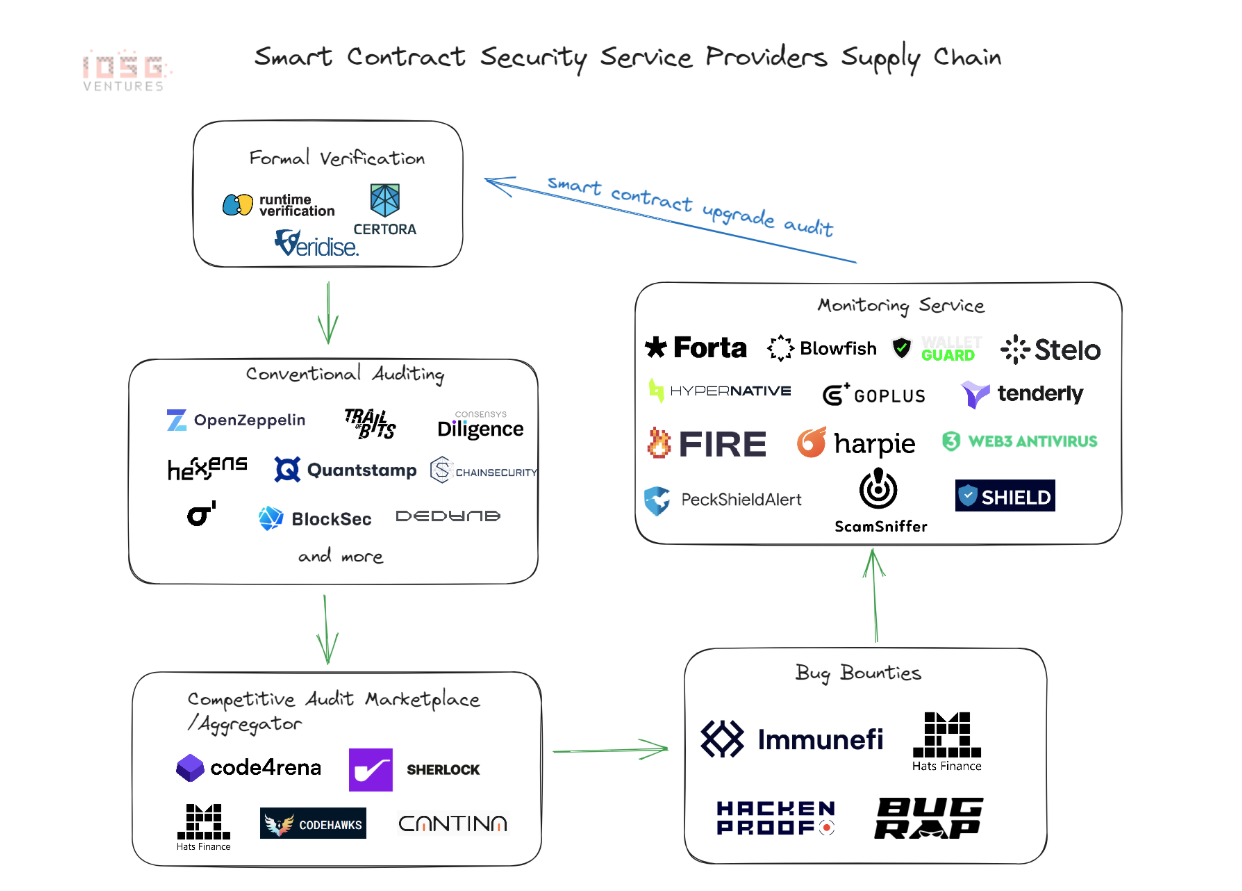
Estas dificultades prácticas van mucho más allá de lo técnico. La competencia es intensa. Durante un concurso de auditoría en Code4rena o Sherlock, decenas de desarrolladores analizan la misma base de código al mismo tiempo. Por lo general, un solo investigador se adjudica un hallazgo crítico; todos los demás que encuentren el mismo problema no obtienen nada o reciben una miseria. Un investigador que dedica una semana a un concurso y solo detecta problemas de severidad media puede marcharse con un par de cientos de dólares. La variabilidad de los ingresos es alta y las temporadas de sequía son muy reales.
Además, demostrar un resultado puede ser tan complejo como resolverlo. Es necesario hacer una demostración práctica de su viabilidad de explotación (generalmente mediante una prueba de concepto o exploit funcional). A menudo se generan discrepancias respecto a la clasificación de severidad de un hallazgo crítico o medio, argumentándose que ciertos factores mitigan su impacto. Los investigadores que no documentan minuciosamente su trabajo, así como aquellos que carecen de la influencia que otorga la reputación, pueden verse mal remunerados por descubrimientos de gran relevancia.
Y, por último, el marco legal y fiscal se convierte en una complicación por sí mismo. La mayoría de las recompensas se pagan en algún tipo de criptomoneda, ya sea USDT, USDC, ETH o el token nativo del protocolo. Recibir una transferencia en USDT como ingreso constituye un hecho imponible, lo que exige al beneficiario registrar el valor al momento de la recepción antes de convertirlo para fines fiscales y asumir ganancias de capital ante cualquier variación de precio si la recompensa se liquidó mediante algún activo digital. Los bug bounties implican una carga administrativa real: establecer una práctica de recompensas, como cualquier actividad profesional, exige balancear el tiempo invertido frente a los resultados tangibles; si se descuidan los aspectos administrativos, estos se convierten en otro problema que se acumula en silencio.
Sin embargo, el reto de fondo es que este trabajo tiene un techo muy alto pero un suelo de ingresos de cero. Un investigador que adquiere una sólida trayectoria y experiencia comprobada —alguien que ha descubierto vulnerabilidades críticas en protocolos y cuyo nombre figura en reportes de auditoría y análisis post-mortem— puede generar ingresos comparables a los salarios de ingenieros senior en grandes corporaciones. Llegar ahí requiere o bien una predisposición singular innata, o bien años de perfeccionamiento de una disciplina muy concreta. Prácticamente cualquiera que intente ganarse la vida exclusivamente con esto descubre enseguida que la curva de aprendizaje es mucho más larga de lo previsto, que la competencia está mejor preparada de lo esperado y que, durante la etapa de formación, los ingresos simplemente no alcanzan para cubrir los gastos básicos.
Eso no significa necesariamente que sea un mal campo. Al contrario, lo convierte en uno sumamente honesto. El conjunto específico de habilidades que permite destacar a un investigador de bug bounties —enfoque técnico profundo, pensamiento sistémico, creatividad ante la incertidumbre y disposición a trabajar durante horas en algo que podría no aportar ninguna retribución económica— es precisamente el perfil que buscan los profesionales de la seguridad en todos los sectores. Una persona que ha desarrollado estas habilidades al nivel que exige la investigación de seguridad en cripto tiene la ventaja de poder elegir. Una de esas opciones profesionales es la ruta del bug bounty, cada vez más elegida por los pocos que se deciden a recorrerla.
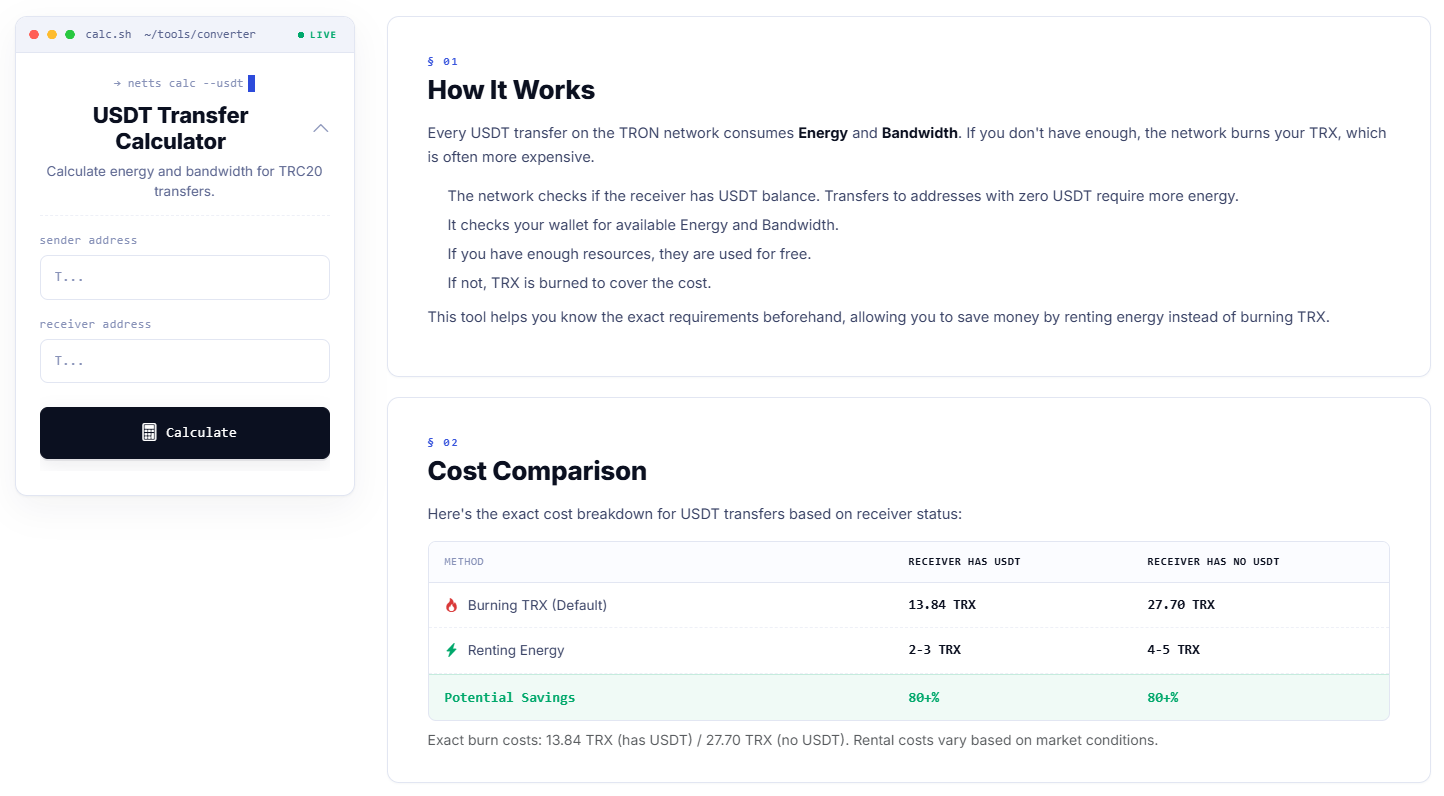
Esta es una gran noticia para cualquiera que gestione un flujo de trabajo basado en USDT: desde liquidar a quién se le paga qué recompensa, hasta dividir los pagos entre varios colaboradores o simplemente retirar la recompensa del protocolo. La Netts USDT Transfer Calculator hace precisamente eso: ingresas las direcciones de origen y destino y te indica con precisión cuánta Energy y Bandwidth se necesitarán para la transacción, qué cantidad se quema por defecto o si se utilizan recursos existentes, además de ofrecer una comparativa de costos para enviar a una dirección que ya posee USDT (13.84 TRX frente a 2-3 TRX con Energy alquilada) o a una nueva (27.70 TRX frente a 4-5 TRX con recursos alquilados): ¡más del 80% de ahorro en cualquier caso!