مكافآت الثغرات في الكريبتو: تقاضي الأجر مقابل اختراق البلوكشين
قبل ظهور تقنية البلوكشين، كان هناك نيتسكيب وجوجل وثغرة "هارت بليد". أما الآن، فهناك منصة "إيميونيفاي"، ومكافآت بقيمة عشرة ملايين دولار، وعقود ذكية تنتظر من يفكك شيفرتها.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
لا تزال الصورة النمطية التي تثيرها كلمة "مخترق" صامدة بشكل مذهل: شاب يرتدي سترة سوداء ذات غطاء للرأس، يحدق بجمود في شاشة داخل غرفة ذات إضاءة ساطعة، ويسرق كلمات مرور الأشخاص الذين وضعوا ثقة مفرطة في الإنترنت. لقد استمرت هذه الصورة عبر عقود من ثقافة الأمن الواقعية لأنها وسيلة ملائمة لتحويل شيء معقد إلى شخصية شريرة — والأشرار مفيدون دائمًا. ما لا تسمع عنه عادةً هو أن بعض أفضل المخترقين يقفون على الجانب الآخر من تلك المعاملة، حيث يكتشفون الثغرات قبل أن يفعل المحتالون ذلك (ويتقاضون أجرًا مقابل عنائهم). لهذه الممارسة اسم، وذاكرة مؤسسية، وهيكل مهني يعود تاريخه إلى عدة عقود قبل ظهور تقنية البلوكشين.
بدأ أول برنامج منظم لمكافآت اكتشاف الثغرات بالنمط الحديث في 10 أكتوبر 1995 من قبل شركة نيتسكيب (Netscape). كانت الشركة تعمل على متصفحها الرائد آنذاك "نافيجيتور 2.0" (Navigator 2.0)، وأطلقت دعوة عامة: ابحث عن ثغرة أمنية، وأبلغ الشركة عنها بمسؤولية، واحصل على مقابل لجهودك. ورغم أن الميزانية كانت ضئيلة بمعايير اليوم — 50,000 دولار موزعة على البرنامج بأكمله — إلا أن الفكرة في حد ذاتها كانت مبتكرة حقًا. كانت نيتسكيب، في الواقع، تعترف علنًا بأن برمجياتها تحتوي على ثغرات لا يمكنها اكتشافها داخليًا، وأن الغرباء قد يكونون في وضع أفضل لاكتشافها. وأكثر من المال، كان المهم هو ما يرمز إليه هذا الاعتراف الضمني.
بدأ هذا التوجه ببطء خلال العقد الأول من القرن الحادي والعشرين، ثم تسارع عندما انضمت المنصات الكبرى. في عام 2010، أعلنت جوجل عن برنامج مكافآت الثغرات الخاص بها، والذي يدفع اليوم وحده أكثر من 12,000,000 دولار للباحثين، وبإجمالي تراكمي يتجاوز 50,000,000 دولار حتى الآن. ولم تحذُ مايكروسوفت حذو هذا الاتجاه ببرنامج رسمي حتى عام 2013، بينما قامت آبل — التي قاومت الفكرة طويلاً — بفتح برنامج عام خاص بها أخيرًا في عام 2020.
بحلول منتصف العقد الثاني من القرن الحادي والعشرين، أصبحت برامج مكافآت الثغرات أمراً شائعاً لأي شركة تقنية تولي أمنها أهمية جادة، مع ظهور خدمات مثل HackerOne وBugcrowd لتسهيل هذه البرامج على نطاق واسع من خلال الربط بين الشركات والباحثين الأمنيين المستقلين الذين يتفرغون للبحث عن الثغرات الأمنية.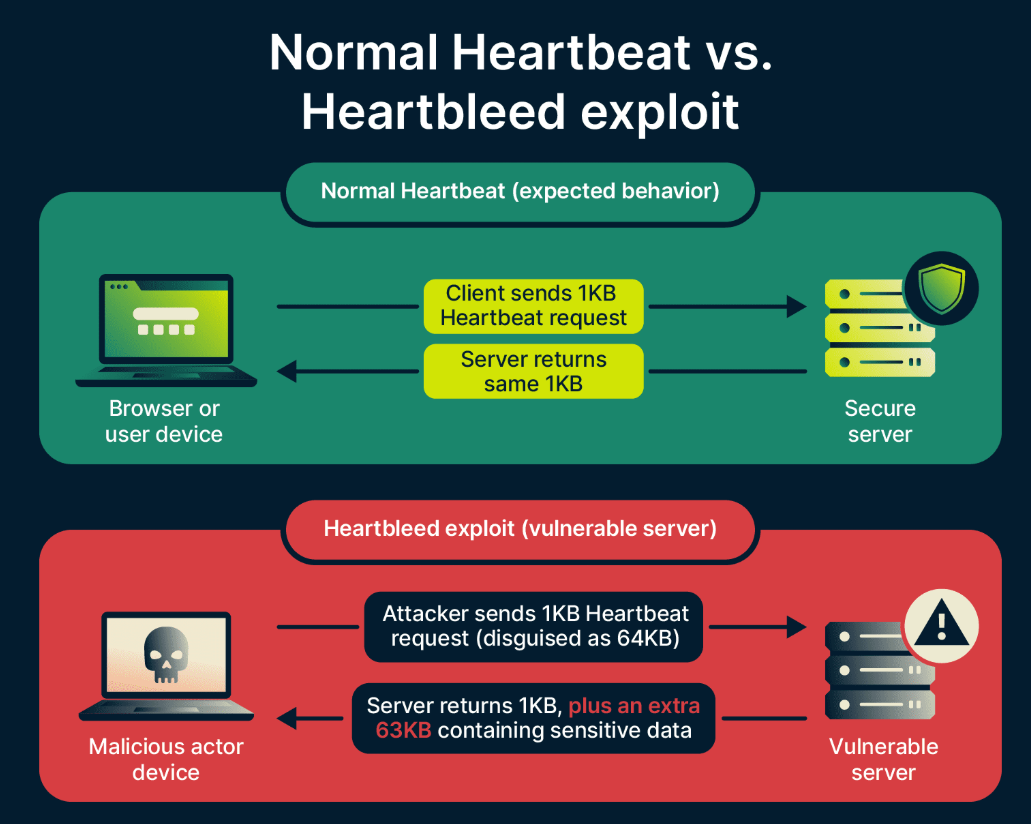
ومع ذلك، لم تتم جميع الاكتشافات الأمنية الكبرى ضمن برامج مكافآت رسمية، وقد جسّد بعض أكثرها تأثيراً ما يمكن أن يحدث في غياب هذه البرامج. ففي عام 2014، كشف فريقان بشكل مستقل — نيل ميهتا من جوجل وفريق من شركة "كودنوميكون" (Codenomicon) الفنلندية — عن ثغرة خطيرة في OpenSSL، وهي مكتبة التشفير التي تدعم جزءاً كبيراً من حركة المرور المشفرة على الإنترنت. مكنت هذه الثغرة المكتشفة حديثاً، والمعروفة باسم "هارت بليد" (Heartbleed)، المهاجمين من قراءة الذاكرة من الخادم (والتي لم يكن من المفترض أن يتمكنوا من الوصول إليها)، مما كشف بنص صريح عن مفاتيح خاصة وبيانات اعتماد تستخدمها عشرات الآلاف من الخدمات، بالإضافة إلى بيانات المستخدمين. لم تكن هناك مكافأة ثغرات للمطالبة بها حينها. ورغم أنه تم الإبلاغ عن الثغرة بمسؤولية، إلا أنها ظلت مكشوفة في الفترة ما بين الاكتشاف ومعالجة الثغرة لفترة أطول مما يود أي منا التفكير فيه، وأدت التبعات إلى استنفار عالمي استمر لشهور شمل كل شيء بدءاً من الترقيعات البرمجية وتحديثات المحتوى وحتى عمليات إعادة التوجيه. كان الافتراض المعاكس — ماذا لو اكتشفه جهاز استخبارات حكومي أو عملية إجرامية من قبل — مزعجاً بما يكفي لتسريع تنفيذ برامج الإفصاح المنظمة في جميع أنحاء الصناعة.
لماذا يحتاج قطاع الكريبتو إلى "القبعات البيضاء" أكثر من غيره
ومن ثم، فإن المشكلة الأمنية في البلوكشين تختلف هيكلياً (وهي أكثر تعقيداً بشكل أساسي) عن المشكلة الأمنية التقليدية في البرمجيات، وهو أمر مهم عندما يتعلق الأمر بتفسير سبب تحول مكافآت اكتشاف الثغرات إلى جزء مركزي من المشهد هنا.
في البرمجيات التقليدية، تكون الثغرة الأمنية شديدة ولكنها محدودة. فقد يتسبب تطبيق الويب المخترق لأحد البنوك في تسريب بيانات أو إثارة عمليات احتيال، ولكن الضرر يتم احتواؤه ضمن نظام يخضع للقوانين والتأمين والكشف عن الاحتيال والقدرة على عكس المعاملات غير المشروعة. فالأموال لها أثر ورقي، والمهاجم لا يعمل في فراغ.
أما سيناريوهات الخسارة في التمويل اللامركزي (DeFi): فإن الاستغلال الناجح (أو غير الناجح) يظهر بشكل مختلف في كل الأبعاد تقريباً. ففي غضون ثوانٍ، يمكن استنزاف جميع الأموال الموجودة في البروتوكول إذا استغل متسلل خللاً في التوقيت داخل العقد الذكي. وإذا نجح المهاجم، فإنه يحصل على عملات رقمية ليس من الصعب تتبعها فحسب، بل يكاد يكون من المستحيل استردادها دون تعاون مالكها. لا أحد يستطيع إلغاء المعاملة لعدم وجود سلطة مركزية. وفي أي وقت، تقبع مليارات الدولارات بشكل غير قابل للتغيير في هذه العقود الذكية القابلة للقراءة علناً والتي تعمل بشكل ذاتي. كودك البرمجي هو منتجك، ومنتجك هو خزنة. تنطبق قاعدة "الأولوية لمن يسبق" على معظم الآليات، والملاذ الوحيد هو السجل غير القابل للكسر على السلسلة (on-chain).
وهذا ما يجعل ديناميكية "الرمح مقابل الدرع" في الكريبتو تبدو ملحة للغاية. فمنذ اللحظة التي تنشر فيها أي بروتوكول ذي قيمة، تبرز مسارات الهجوم منذ اليوم الأول. فالمهاجمون ليسوا مفتقرين للتنظيم. يرتبط بعضهم بدول قومية، وبعضهم الآخر عبارة عن مؤسسات إجرامية متطورة، بينما يكتفي الكثيرون غيرهم باتباع مسار انعدام الأخلاق والاستقرار في بيئة "سوليديتي" (Solidity)؛ لديهم سيولة نقدية جاهزة ويراقبون ما يتم نشره كالصقور. إن انتظار تسرب المستخدمين بسبب المشكلات الأمنية ليس استراتيجية عمل مستدامة. بل إن الخيار الوحيد هو العثور على تلك الثغرات قبل أن يفعل الآخرون ذلك — وتوظيف أشخاص موهوبين بما يكفي لاكتشافها.
إن التدقيق واختبار الاختراق — أي الاستعانة بشركة أمنية لمراجعة الكود قبل نشره — أمر ضروري، ولكنه ليس كافياً على الإطلاق. عادةً ما تكون عمليات التدقيق محددة بإطار زمني ويقوم بها فرق ذات حجم محدود. يمكن لنظام العقود "الذكية" أن يحتوي على ملايين المسارات المحتملة للتفاعلات، وسيقوم فريق التدقيق تحت ضغط الوقت بتغطية المسارات الأكثر وضوحاً فقط. تنقل برامج مكافآت اكتشاف الثغرات هذه عملية البحث إلى آفاق أوسع بكثير، حيث تعمل من خلال مجموعة عالمية من الباحثين ذوي خلفيات متنوعة ونماذج ذهنية مختلفة ووقت غير محدود. إن الجمع بين الاثنين — تدقيق داخلي شامل قبل إطلاق الشبكة الرئيسية (Mainnet)، ثم برنامج مكافآت مستمر — هو النهج المعياري المتبع حالياً لدى المهتمين بأمن البروتوكولات.
حسابات الرؤساء التنفيذيين بين ألف دولار أو مليون
إن المنطق الاقتصادي لبرامج مكافآت اكتشاف الثغرات واضح بما يكفي لعدم الحاجة إلى شرح؛ ومع ذلك، فإنه يتطلب شرحاً في الممارسة العملية لأن التكلفة تُدفع الآن، بينما يكون التوفير نظرياً وموزعاً على فترة زمنية طويلة.
البروتوكول الذي يخصص مكافأة قدرها 10,000 دولار لاكتشاف ثغرة حرجة يكون قد أنفق 10 آلاف دولار على أمنه. هذا هو البروتوكول نفسه الذي قد لا يُظهر أي ثغرة (لقد رأينا للتو جهة خبيثة تستغل هذا الأمر)، وقد يفقد الآن كامل مدخراته، حيث تضيع عشرات الملايين بسرعة مع وجود تعقيدات أكبر بكثير تدعو للقلق، بل وفي الواقع قد تتوقف العمليات بالكامل. لم تكن المكافأة مجرد مصروفات — بل كانت بمثابة دفعة تأمين استباقية قبل وقوع الحدث المؤمن ضده.
لا يمكن لأي قدر من الجدال أن يمنح البصيرة اللازمة لشرح هذه الحسابات قبل الإطلاق؛ فكل رئيس تنفيذي مرّ بتجربة اختراق كبرى يدرك ذلك تماماً وبشكل جوهري. أما أولئك الذين لم يمروا بهذه التجربة، فيعتبرون الإنفاق على الأمن مجرد تكلفة تشغيلية أخرى يجب تقليلها فقط لاستيفاء متطلبات الامتثال.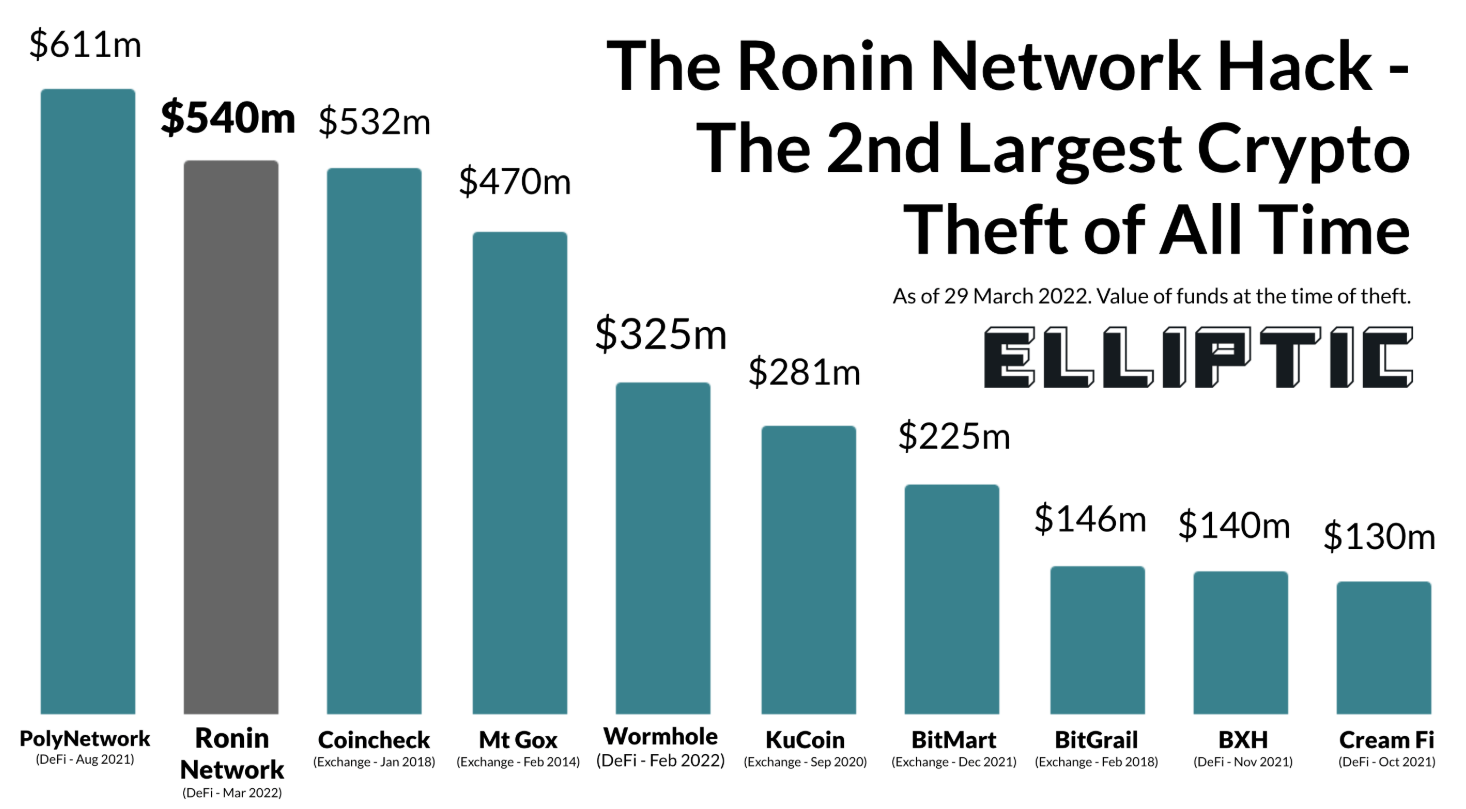
يتم توفير بيانات التكلفة من خلال تاريخ اختراقات التمويل اللامركزي (DeFi). على سبيل المثال، في عام 2022 وحده، تعرض جسر في شبكة Ronin لخسارة قدرها 625 مليون دولار. كما تعرض جسر آخر، وهو Wormhole، للاختراق في شهر يناير بتكلفة بلغت 320 مليون دولار. أما جسر Nomad — فقد فُقدت فيه 190 مليون دولار حيث تمكن كل مستخدم من إفراغ البروتوكول بمجرد تحديد نمط الهجوم الأولي؛ وهي ثغرة ربما لم تكن لتكلف سوى 50,000 دولار من المكافآت لاكتشافها وإغلاقها. هذه ليست حالات استثنائية، بل هي السجل الرسمي لما يحدث في بيئة عالية القيمة، حيث يتم مكافأة العثور على "ثغرات" الاختبار الأمني الهجومي (red teaming) بشكل مجزٍ للغاية، مع انعدام تكلفة الاستغلال.
أما الخطر الأقل ذكراً فيسير في الاتجاه المعاكس؛ فالبروتوكول الذي يطلق برنامجاً لمكافآت اكتشاف الثغرات قبل أن يستعد له بشكل كافٍ، يقدم فعلياً دعوة مفتوحة للعثور على كل ما فات فريقه الداخلي — وإذا كانت قاعدة الكود البرمجي ضعيفة التدقيق، فقد يشمل ذلك كل شيء تقريباً. على سبيل المثال، فإن برنامجاً بسقف قدره 100,000 دولار يبدأ ضد نظام عقود يحتوي على عشرين ثغرة أمنية حرجة، قد يواجه إفصاحات متزامنة تستنزف ميزانية المكافآت بالكامل في غضون أيام؛ مما يجعل البروتوكول في الوقت نفسه غير قادر على العمل بشكل آمن.
تخيل هذا السيناريو الذي يسمح لنا بالقول إن العديد من مشاريع التمويل اللامركزي (DeFi) المبكرة انتهى بها المطاف في هذا الموقف تقريبًا: يتم الإعلان عن برنامج مكافآت علنًا، وتبدأ التقارير في التوالي لتكشف أن التدقيق الداخلي لم يكن سوى نظرة عامة؛ ومع ذلك، سرعان ما تجاوزت تكاليف المعالجة ما خصصه الفريق لنهجه الأمني بالكامل. العبرة من القصة ليست في أن مكافآت الثغرات محفوفة بالمخاطر، بل في أنها تتطلب حدًا أدنى من معايير جودة الكود. تكتشف البروتوكولات أسوأ مشاكلها بأصعب طريقة ممكنة من خلال إطلاق برنامج مكافآت كبديل للعمل الأمني الداخلي الجوهري بدلاً من أن يكون إضافة إليه.وقد أدى استخلاص هذه الدروس إلى التسلسل الواقعي التالي: مراجعة داخلية، تليها عملية تدقيق خارجية واحدة أو أكثر من قبل شركات موثوقة، ثم الانتقال إلى مرحلة الإنتاج مع وجود برنامج مكافآت ثغرات مستمر. وتعتمد مشاريع أخرى إجراءً إضافيًا يتمثل في الإطلاق التدريجي، عبر وضع حد أقصى للقيمة الإجمالية المعرضة للمخاطر في البروتوكول لفترة محددة أثناء تفعيل برنامج المكافآت، ولا يتم توسيع السيولة إلا بعد التأكد من عدم ظهور أي إخفاقات حرجة. هذا النهج أبطأ وغالبًا ما يكون أكثر تكلفة من مجرد الإطلاق المباشر، لكن البديل قد يكون كارثيًا في بعض الأحيان.
منظومة العمل: المنصات والبرامج والمكافآت القياسية
لقد نضجت البنية التحتية لمكافآت الثغرات في مجال الكريبتو بشكل كبير منذ الأيام الأولى لرسائل الإفصاح غير الرسمية والمكافآت العشوائية.
تُعد "إيميونيفاي" (Immunefi) أكبر منصة في هذا المجال، وقد أُطلقت في ديسمبر 2020. وقد وزعت حتى الآن أكثر من 100 مليون دولار على الباحثين مقابل أكثر من 3,000 تقرير عن ثغرات، وتزعم أنها ساعدت في منع خسائر تزيد عن 25 مليار دولار في 500 بروتوكول على الأقل بحلول أوائل عام 2026. تخدم المنصة مجتمعًا يضم حوالي 45,000 باحث أمني مسجل، وتدعم عمليات الإفصاح المنظمة، كما تتوسط في المفاوضات التي تجري بين الباحثين والبروتوكولات بشأن تصنيف خطورة الثغرات وقيم المكافآت المدفوعة.
تحصل Immunefi على حصة من مدفوعات المكافآت، مما يوفق بشكل منطقي بين حوافزها وكلا طرفي السوق: فهي تحقق أداءً أفضل عندما يكتشف الباحثون ثغرات حقيقية وتدفع البروتوكولات مقابلها.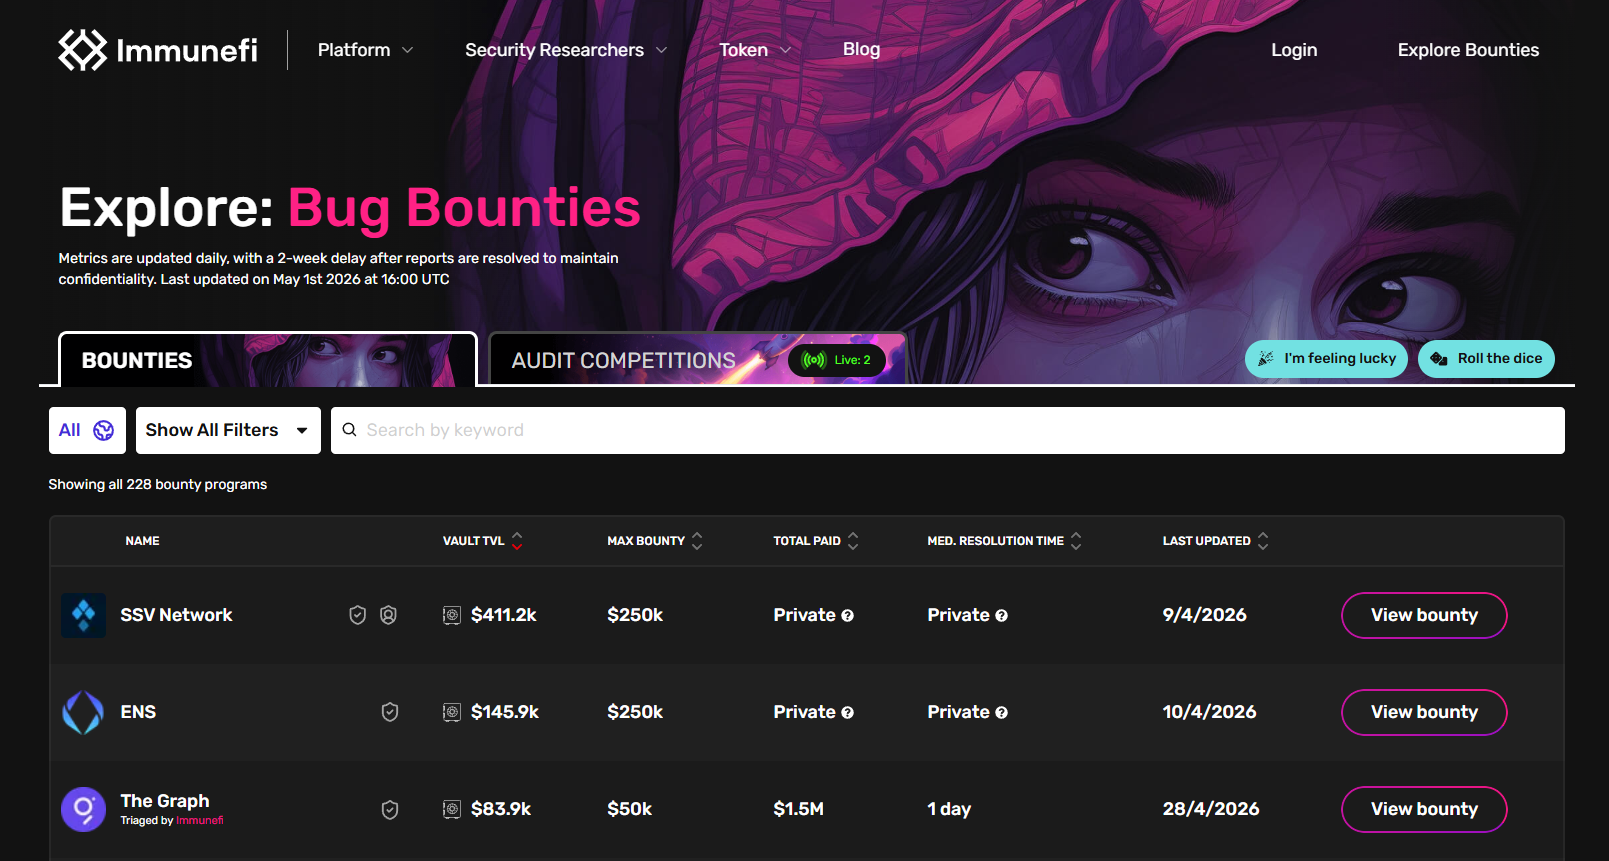
تظل أكبر دفعة منفردة في تاريخ المنصة هي مكافأة قدرها 10 ملايين دولار دُفعت في فبراير 2022 لأحد باحثيها الذي يستخدم الاسم المستعار "satya0x" لاكتشافه ثغرة "الوكيل غير المهيأ" (uninitialized proxy) في جسر Wormhole. كانت هذه الثغرة، لو استُغلت، ستكشف عن موارد مقفلة تبلغ قيمتها حوالي 736 مليون دولار. وقد كشف الباحث عنها بمسؤولية، ومُنح ما كان في ذلك الوقت أكبر مبلغ مكافأة ثغرات معروف على الإطلاق. وفي ديسمبر 2021، كانت Polygon قد اشترت ثغرة حرجة من الباحث "ليون سبيس ووكر" (Leon Spacewalker) مقابل 2.2 مليون دولار، وهي ثغرة كان من الممكن أن تسمح بسك ما يصل إلى 9.3 مليار رمز MATIC — وهو ما يعادل مليارات الدولارات وفقاً لأسعار العملة في ذلك الوقت. الحسابات واضحة تماماً في كلتا الحالتين: كانت المكافأة كبيرة من حيث القيمة المطلقة، وصغيرة من حيث القيمة النسبية مقارنة بما كان يمكن خسارته من الهجمات التي تم منعها.
لقد وصلت برامج الحوافز المخصصة التي تُدار على مستوى البروتوكول الآن إلى أرقام كان من الصعب تخيلها قبل بضع سنوات فقط. يبلغ الحد الأقصى للمكافأة 15.5 مليون دولار للثغرات الحرجة في برنامج Uniswap v4. كما تقدم LayerZero مكافآت مفتوحة تصل إلى 15 مليون دولار. وفي عام 2026، ارتفع الحد الأقصى للمكافأة من مؤسسة إيثيريوم (Ethereum Foundation) إلى مليون دولار.
لا تقتصر ضرورة تناسب هذه الأرقام مع قيمة ما تحاول هذه البروتوكولات تأمينه فحسب، بل يجب أيضاً أن تتوافق مع كفاءة الباحثين الذين ترغب في جذب انتباههم؛ فوضع حد أقصى قدره 1,000 دولار لن يحفز شخصاً قادراً على استغلال ثغرة أمنية مدمرة في بروتوكول تبلغ قيمته مليارات الدولارات.تختلف منصتا Code4rena وSherlock قليلاً، حيث يتم استضافة مسابقة تدقيق تنافسية ضمن إطار زمني محدد، ويقوم باحثون متعددون بفحص قاعدة الكود البرمجي في الوقت نفسه، مع توزيع إجمالي مجمعات الجوائز بناءً على خطورة النتائج وصحتها. ومع وجود مجتمع يضم أكثر من 8,300 مدقق مسجل وأكثر من 24,000 نتيجة فريدة في جميع عمليات تدقيق Code4rena، فقد أقامت Sherlock أكثر من 175 مسابقة من هذا النوع. يغير النموذج التنافسي هيكل الحوافز؛ حيث يتم تحفيز الباحثين للبحث عن المشكلات التي قد يغفل عنها الآخرون، لأن النتائج التي تظهر بمثل هذه الأعداد الكبيرة غالباً ما تحصل على مكافأة ضئيلة أو لا تحصل على شيء على الإطلاق. وبشكل عام، يكشف هذا أيضاً عن مشكلات على نطاق أوسع مما يمكن لعمليات التدقيق المتسلسلة أو برامج المكافآت المفتوحة معالجتها بشكل منفصل. ولا تزال برامج الكريبتو الخاصة بحاملي بيتكوين كاش الآخرين مثل Coinbase وMakerDAO مستضافة على GitHub. وفي جميع أسواق مكافآت الثغرات النشطة في Web3، يتجاوز المعروض حالياً 162 مليون دولار أمريكي كمكافآت في حال لم تسر الأمور كما هو مخطط لها، مما يمثل حجم ما هو معرض للخطر ومؤشراً على مسار الاحتراف الذي سلكه العديد من الباحثين.
تحليل العمل الحرفي ولماذا لا يعد مالاً سهلاً
إن صورة صائد مكافآت الثغرات كشخص يكتشف ثغرة أمنية في ظهيرة أحد الأيام ويحصل على مكافأة مكونة من ستة أرقام هي صورة لا يعكسها واقع العمل.
إن الممارسين الذين يكسبون عيشاً مستقراً من البحث في أمن مجال العملات المشفرة هم عادةً متخصصون، ويتطلب مسار وصولهم إلى هذا المستوى سنوات عديدة من الإعداد التقني في مجالات نادراً ما يخوض فيها معظم المطورين.
يتطلب العثور على العيوب الأكثر خطورة في أكواد العقود الذكية قيد التشغيل خبرة في آلة إيثيريوم الافتراضية (EVM)؛ ولا يقتصر الأمر على معرفة كيفية كتابة لغة "سوليديتي" (Solidity) فحسب، بل يشمل فهم ما تترجم إليه اللغة برمجياً، وما تفعله الـ EVM فعلياً أثناء تنفيذ "كود البايت" (bytecode)، وما هي ميزات اللغة التي يضمنها المترجم البرمجي (compiler) أو يُعرف بقيامه بها، مقابل الحالات الحدية المحتملة التي قد تتحول إلى مشكلات أمنية عندما تقترن بخيارات تحسين استهلاك الغاز (gas optimization) التي يتخذها المطورون الذين يعانون من ضيق الموارد وضغط المواعيد النهائية. ولا يتطلب ذلك فهماً لفئات الثغرات الشائعة فحسب — مثل إعادة الدخول (reentrancy)، وتجاوز سعة الأعداد الصحيحة (integer overflow)، والتلاعب بالقروض السريعة (flash loan manipulation)، وتلاعب أسعار الأوراكل (oracle price manipulation)، وفشل التحكم في الوصول، وثغرات التهيئة — بل يتطلب أيضاً القدرة على اكتشاف مسارات هجوم جديدة لا تتوافق مع أي أنماط معروفة. فأكثر النتائج فائدة هي تلك التي لم يكن أحد يبحث عنها أصلاً.
لقد نضجت مجموعة الأدوات التي يستخدمها الباحثون في هذا العمل بشكل كبير، وهي تشمل الآن أدوات لا يمكن في معظم الحالات تمييزها عما قد يستخدمه المهاجمون الخبثاء:
يمكن لأداة "سليذر" (Slither)، وهي إطار عمل للتحليل الساكن طورته شركة Trail of Bits، فحص كود "سوليديتي" الخاص بك مقابل 40 نمطاً معروفاً من الثغرات وتزويدك بمخرجات مرتبة. إنها خطوة أولى وليست أخيرة؛ فهي تعطي نتائج إيجابية خاطئة وتغفل تماماً عن ثغرات طبقة المنطق.
تستخدم أداة "ميثريل" (Mythril) التنفيذ الرمزي (symbolic execution) لاستكشاف الحالات الممكنة للعقد والتحقق مما إذا كانت أي حالة يمكن الوصول إليها تنتهك خصائص أمنية معينة حددها الباحث. ومع ذلك، فهي مكلفة ولا تسمح إلا بإجراء تحليل سطحي للعقود المعقدة.
إنها أداة اختبار عشوائي قائمة على الخصائص (property-based fuzzer): فبناءً على مجموعة من الثوابت (invariants) التي يجب أن يستوفيها العقد دائماً، يقوم الباحث بتمريرها إلى أداة Echidna التي تتنقل عبر آلاف من تسلسلات المعاملات العشوائية محاولةً كسرها. نحن بارعون بشكل خاص في البحث عن الحالات الطرفية (edge cases) في المنطق الحسابي ومنطق إدارة الحالة.
يتم إجراء غالبية الأبحاث الأمنية الجادة الآن باستخدام Foundry، حيث توفر انتقالاً سلساً للغاية من مرحلة "أعتقد أن هذا سيعمل" إلى "يمكنني إثبات أن هذا يعمل"، خاصة وأن معظم الباحثين يكتبون اختباراتهم وأكواد الاستغلال الخاصة بهم بلغة Solidity مباشرة باستخدام Foundry.
باستخدام أدوات التحقق الرسمي (formal verification) من Certora، يمكن للباحثين استخدام مواصفات سلوك العقد في شكل عقود رياضية، ثم التحقق منها مقابل كود البايت (bytecode) الفعلي. وتعد هذه الطريقة الأكثر تحدياً والأصعب في التنفيذ من حيث المهارة والجهد.
أداة أخرى من أدوات Trail of Bits هي Manticore، والتي تقوم بإجراء تحليل ديناميكي ويمكن استخدامها لإنشاء مدخلات تلقائياً تسلك مسارات برمجية معينة في العقد — وهو أمر لا يمكن للتحليل الثابت (static analysis) الوصول إليه.
لا توجد أداة واحدة من هذه الأدوات يمكنها العثور تلقائياً على الثغرات الأمنية الحرجة؛ بل إنها تضيق نطاق الاحتمالات وتسلط الضوء على تلك التي يجب على الإنسان تقييمها بعد ذلك. إذا لم يتمكن الباحث من قراءة لغة تجميع EVM، والتحليل المنطقي لترتيب المعاملات، وفهم اقتصاديات بروتوكول التمويل اللامركزي (DeFi) على مستوى النظام، فلن يتمكن من تحقيق الكثير من مخرجات أي من هذه الأدوات. فهذه الأدوات هي مضاعفات للخبرة وليست بديلاً عنها.
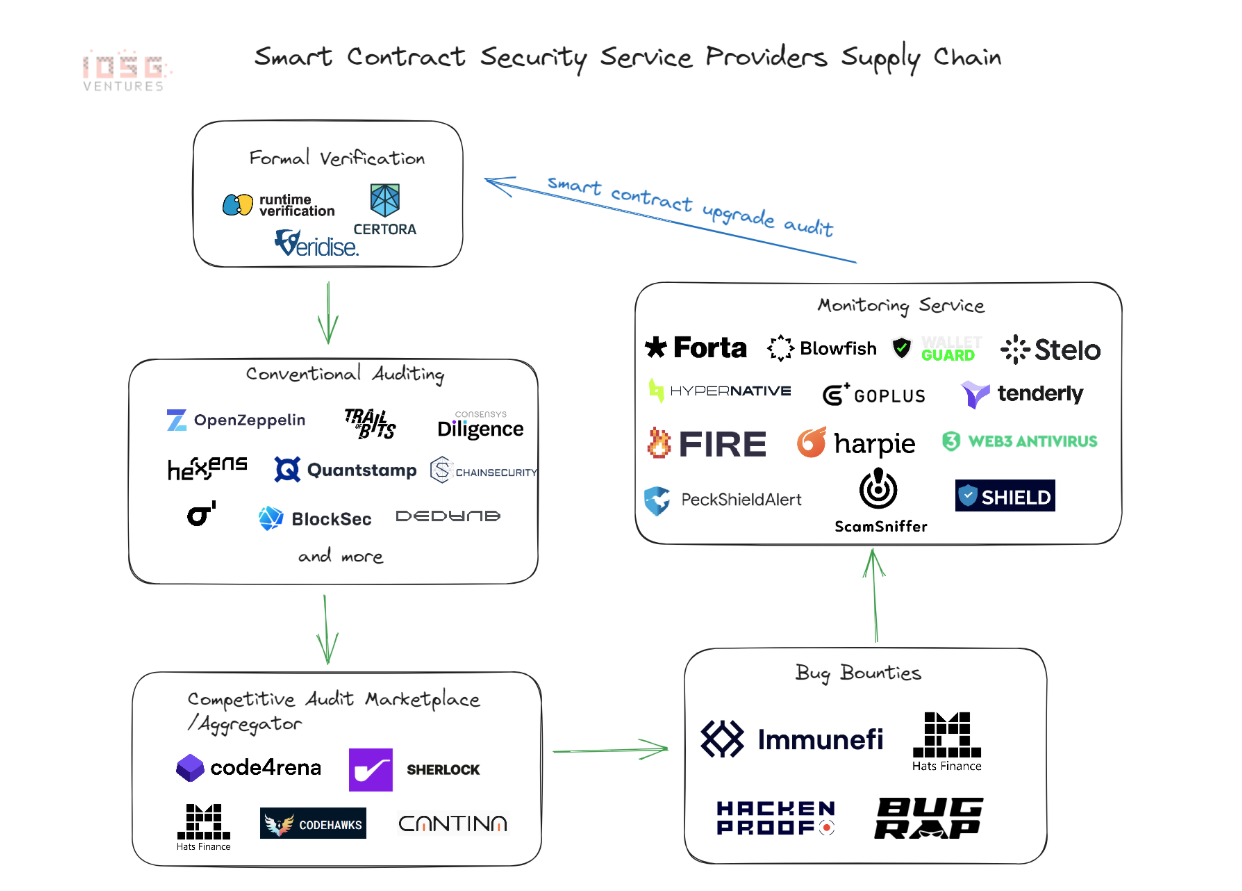
تتجاوز هذه الصعوبات العملية الجوانب التقنية بكثير، فالمنافسة شديدة؛ حيث يدرس العشرات من المطورين نفس قاعدة الكود (codebase) في وقت واحد خلال مسابقات التدقيق في Code4rena أو Sherlock.
عادةً ما يستأثر باحث واحد بالاكتشاف الحرج، بينما لا يحصل الآخرون الذين يجدون المشكلة نفسها على شيء أو يتقاضون مبالغ زهيدة. فالباحث الذي يقضي أسبوعاً في مسابقة ولا يجد سوى مشكلات متوسطة الخطورة قد يخرج ببضع مئات من الدولارات فقط. إن تذبذب الدخل مرتفع، وفترات الركود حقيقة واقعة.ومع ذلك، فإن إثبات النتيجة قد يكون بصعوبة حلها؛ إذ يجب تقديم عرض عملي لإمكانية الاستغلال (عادةً من خلال نموذج إثبات مفهوم فعلي). كما يجادل البعض مجدداً في تصنيف خطورة اكتشاف حرج أو متوسط، بدعوى أن جوانب معينة تخفف من حدة خطورتها. والباحثون الذين لا يوثقون عملهم بعناية، والباحثون الذين يفتقرون إلى قوة التأثير النابعة من السمعة، قد يجدون أنفسهم يتقاضون أجوراً أقل من قيمة اكتشافاتهم المهمة.
وأخيراً، تصبح البيئة القانونية والضريبية تعقيداً بحد ذاته. تُدفع غالبية المكافآت ببعض أشكال العملات الرقمية، سواء كانت USDT أو USDC أو ETH أو الرمز المميز الأصلي للبروتوكول. إن استلام تحويل USDT كدخل يُعد حدثاً خاضعاً للضريبة، مما يفرض على المتلقي تتبع القيمة عند الاستلام قبل تحويلها لأغراض إعداد التقارير، وتحمل الأرباح الرأسمالية على أي حركة في السعر إذا تم الدفع من خلال نوع من الأصول الرقمية. تأتي مكافآت الثغرات مع أعباء إدارية حقيقية؛ فإعداد ممارسة البحث عن الثغرات، مثل أي عمل تجاري، يتطلب موازنة بين الوقت المستثمر والنتائج الملموسة، وإذا تجاهلت الأمور الإدارية، فستتحول إلى مشكلة أخرى تتفاقم بصمت.
لكن التحدي الأعمق يكمن في أن هذا العمل له سقف مرتفع وقاع منعدم للأرباح. فالباحث الذي يطور خبرة حقيقية بسجل حافل —من اكتشف ثغرات حرجة في البروتوكولات، وظهر اسمه في تقارير التدقيق أو التحليلات اللاحقة للحوادث— يمكنه جني أموال تضاهي رواتب كبار المهندسين في الشركات الكبرى. يتطلب الأمر إما استعداداً جينياً نادراً تمتلكه منذ الولادة، أو سنوات من صقل حرفة معينة للوصول إلى تلك المرحلة. ويكتشف أي شخص يحاول كسب عيشه من هذا المجال وحده بسرعة أن وقت التعلم أطول بكثير مما كان متوقعاً، وأن المنافسين استعدوا بشكل أفضل مما كان متوقعاً، وأنه أثناء فترة التدريب، لا يكفي الدخل ببساطة لتغطية النفقات.
لا يعني هذا بالضرورة أنه مجال سيء، بل يجعله مجالاً نزيهاً. إن مجموعة المهارات ذاتها التي تسمح للباحث في مكافآت الثغرات بالنجاح — التركيز التقني العميق، والتفكير النظمي، والإبداع في مواجهة عدم اليقين، والاستعداد للعمل لساعات على شيء قد لا يوفر أي عائد على الجهد المبذول — هي بالضبط مجموعة المهارات التي ينشدها ممارسو الأمن في كل المجالات. الشخص الذي طور هذه المهارات إلى الحد اللازم لأبحاث أمن الكريبتو هو في وضع يسمح له بالاختيار. وأحد هذه المسارات المهنية هو مسار مكافآت الثغرات، وهو خيار يزداد جاذبية للقليلين الذين يسعون وراءه.
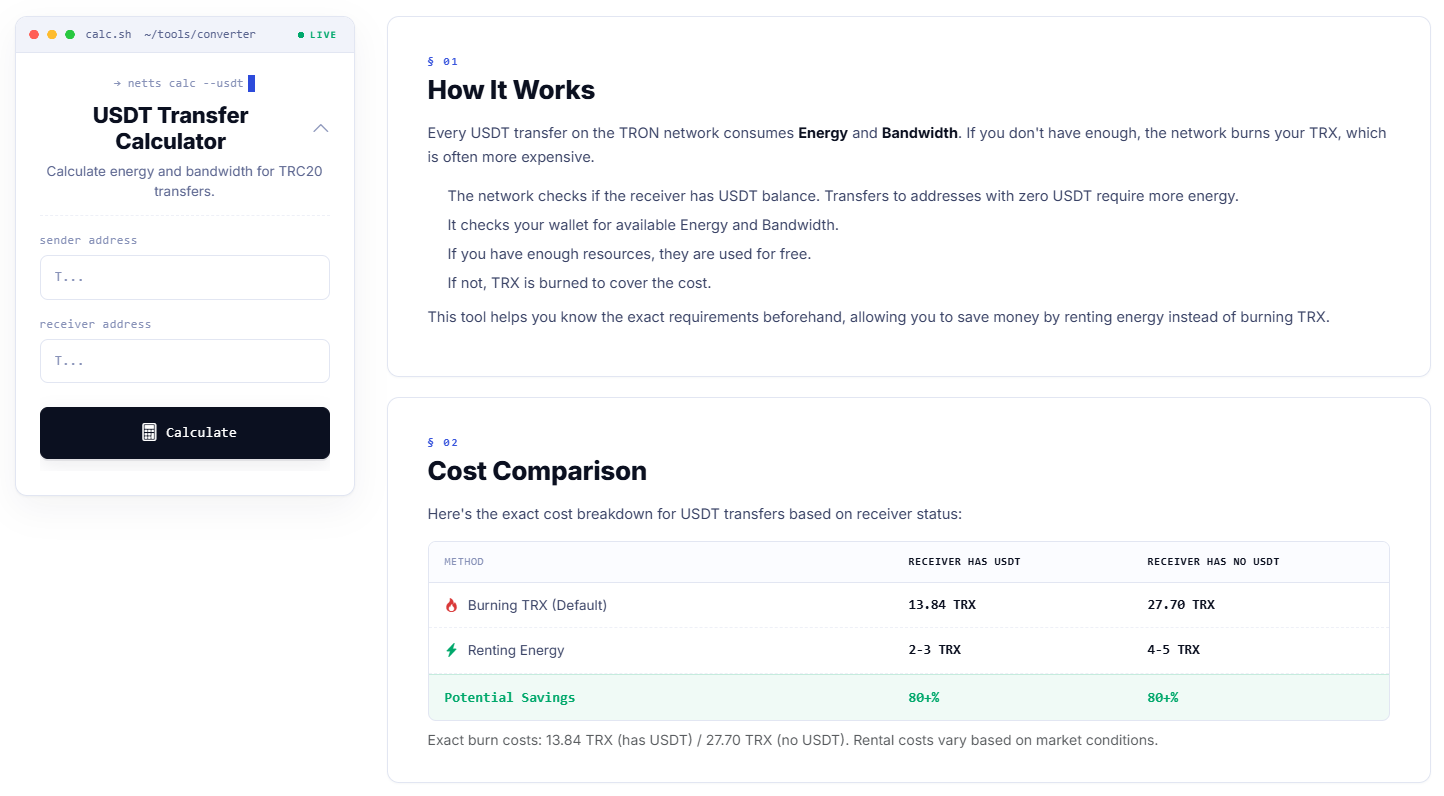
تعد هذه أخباراً رائعة لأي شخص يدير سير عمل يعتمد على USDT — بدءاً من تسوية من يحصل على أي مكافأة، وصولاً إلى تقسيم المدفوعات بين عدة متعاونين، أو مجرد نقل المكافأة خارج البروتوكول. تقوم حاسبة تحويل USDT من Netts بهذا بالضبط: أدخل عناوين المرسل والمستقبل وستخبرك بدقة بمقدار الطاقة (Energy) وعرض النطاق الترددي (Bandwidth) المطلوب للمعاملة، وما الذي سيتم حرقه مقابل الإعداد الافتراضي أو ما إذا كانت الموارد الحالية مستخدمة، إلى جانب مقارنة لتكاليف الإرسال إلى عنوان يمتلك بالفعل USDT (13.84 TRX مقابل 2-3 TRX للطاقة المستأجرة في شبكة Tron)، أو عنوان جديد (27.70 TRX مقابل 4-5 TRX للموارد المستأجرة) — وهو توفير يتجاوز 80% في كلتا الحالتين!