Crypto Bug Bounties: รับเงินรางวัลจากการค้นหาช่องโหว่บนบล็อกเชน
ก่อนที่จะมีบล็อกเชน เรามี Netscape, Google และ Heartbleed แต่ในปัจจุบัน เรามี Immunefi เงินรางวัลนำจับมูลค่าสิบล้านดอลลาร์ และสมาร์ทคอนแทรคที่รอการถูกชำแหละเพื่อหาช่องโหว่
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
ภาพจำที่เกิดขึ้นเมื่อพูดถึงคำว่า "แฮกเกอร์" นั้นมีความเหนียวแน่นอย่างน่าประหลาด: ชายหนุ่มในเสื้อฮู้ดสีดำ จ้องมองหน้าจออย่างเคร่งขรึมในห้องที่สว่างจ้า ขโมยรหัสผ่านของผู้คนที่ไว้วางใจอินเทอร์เน็ตมากเกินไป ภาพลักษณ์นี้ยังคงอยู่มานานหลายทศวรรษผ่านวัฒนธรรมความปลอดภัยในโลกแห่งความเป็นจริง เพราะมันเป็นวิธีที่สะดวกในการเปลี่ยนสิ่งที่ซับซ้อนให้กลายเป็นตัวร้าย — และตัวร้ายนั้นมีประโยชน์เสมอ สิ่งที่คุณมักจะไม่ค่อยได้ยินคือ แฮกเกอร์ที่เก่งที่สุดบางคนอยู่คนละฝั่งของการทำธุรกรรมนั้น พวกเขาค้นหาช่องโหว่ก่อนที่พวกมิจฉาชีพจะทำได้ (และได้รับค่าตอบแทนสำหรับความพยายามนั้น) การปฏิบัติเช่นนี้มีชื่อเรียก มีความทรงจำในระดับองค์กร และมีโครงสร้างทางวิชาชีพที่ย้อนกลับไปหลายทศวรรษก่อนที่จะมีการคิดค้นบล็อกเชน
โปรแกรมล่าช่องโหว่ (bug bounty) ที่จัดตั้งขึ้นอย่างเป็นระบบในรูปแบบสมัยใหม่เป็นครั้งแรก เริ่มต้นขึ้นเมื่อวันที่ 10 ตุลาคม 1995 โดย Netscape ในขณะนั้นบริษัทกำลังพัฒนา Navigator 2.0 ซึ่งเป็นเบราว์เซอร์ชั้นนำ และได้ประกาศต่อสาธารณะว่า: หากพบข้อผิดพลาดด้านความปลอดภัย ให้เปิดเผยช่องโหว่นั้นแก่บริษัทอย่างมีความรับผิดชอบ และรับค่าตอบแทนสำหรับความพยายามของคุณ แม้ว่าในขณะนั้นงบประมาณจะถือว่าน้อยตามมาตรฐานปัจจุบัน — คือ 50,000 ดอลลาร์สำหรับทั้งโครงการ — แต่ตัวแนวคิดเองนั้นถือเป็นต้นฉบับอย่างแท้จริง ในทางปฏิบัติ Netscape กำลังยอมรับต่อสาธารณะว่าซอฟต์แวร์ของตนมีช่องโหว่ที่บริษัทไม่สามารถตรวจพบได้เองภายใน และคนนอกอาจอยู่ในตำแหน่งที่ดีกว่าในการค้นพบสิ่งเหล่านั้น สิ่งที่สำคัญยิ่งกว่าเงินคือความหมายของการยอมรับโดยนัยนั้น
สิ่งนี้เริ่มต้นอย่างช้าๆ ในช่วงทศวรรษ 2000 และเร่งตัวขึ้นเมื่อแพลตฟอร์มยักษ์ใหญ่เข้าร่วม ในปี 2010 Google ได้ประกาศโปรแกรมรางวัลสำหรับช่องโหว่ (Vulnerability Reward Program) ซึ่งในปัจจุบันเพียงปีเดียวมีการจ่ายเงินให้แก่นักวิจัยมากกว่า 12,000,000 ดอลลาร์ และมียอดสะสมรวมกว่า 50,000,000 ดอลลาร์จนถึงปัจจุบัน จนกระทั่งในปี 2013 Microsoft จึงได้ดำเนินตามกระแสนี้ด้วยโปรแกรมอย่างเป็นทางการ และ Apple ซึ่งต่อต้านแนวคิดนี้มาอย่างยาวนาน ในที่สุดก็ได้เปิดตัวโปรแกรมสาธารณะของตนเองในปี 2020
ในช่วงกลางทศวรรษ 2010 โครงการล่าช่องโหว่ (bug bounties) กลายเป็นเรื่องปกติสำหรับบริษัทเทคโนโลยีที่ให้ความสำคัญกับความปลอดภัย โดยมีบริการอย่าง HackerOne และ Bugcrowd เกิดขึ้นเพื่ออำนวยความสะดวกให้กับโครงการเหล่านี้ในวงกว้าง ด้วยการจับคู่บริษัทกับนักวิจัยด้านความปลอดภัยอิสระที่ทำงานค้นหาช่องโหว่แบบเต็มเวลา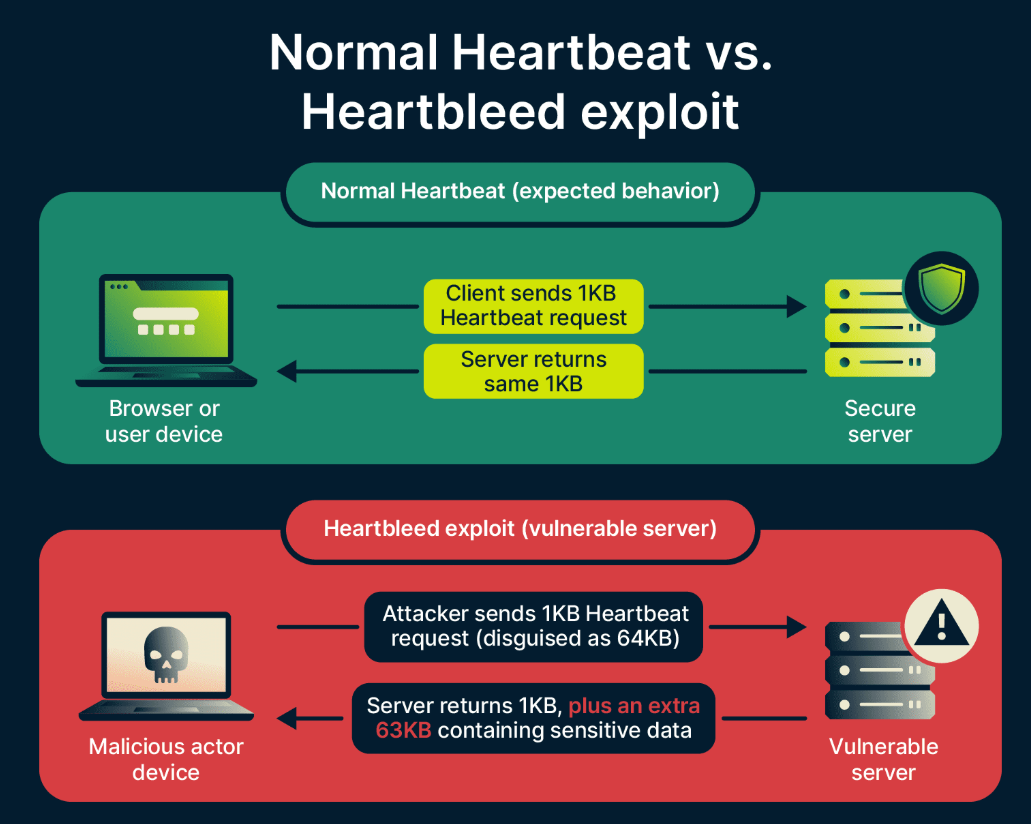
อย่างไรก็ตาม ไม่ใช่การค้นพบด้านความปลอดภัยครั้งสำคัญทั้งหมดจะเกิดขึ้นภายใต้โครงการล่าช่องโหว่อย่างเป็นทางการ และเหตุการณ์ที่ส่งผลกระทบมากที่สุดบางเหตุการณ์ก็ได้แสดงให้เห็นว่าอะไรจะเกิดขึ้นหากไม่มีโครงการเหล่านี้ ย้อนกลับไปในปี 2014 สองทีม ได้แก่ Neel Mehta จาก Google และทีมงานจากบริษัท Codenomicon ในฟินแลนด์ ได้เปิดเผยข้อบกพร่องร้ายแรงใน OpenSSL ซึ่งเป็นไลบรารีการเข้ารหัสลับที่เป็นรากฐานของทราฟฟิกที่เข้ารหัสบนอินเทอร์เน็ตส่วนใหญ่ โดยที่ทั้งสองทีมค้นพบโดยอิสระจากกัน ข้อบกพร่องที่เพิ่งถูกค้นพบนี้มีชื่อเรียกว่า Heartbleed ซึ่งช่วยให้ผู้โจมตีสามารถอ่านหน่วยความจำจากเซิร์ฟเวอร์ (ซึ่งปกติไม่ควรเข้าถึงได้) ในรูปแบบข้อความธรรมดา (clear text) ซึ่งเป็นการเปิดเผยไพรเวทคีย์ (private keys) ข้อมูลประจำตัวที่ใช้โดยบริการนับหมื่นแห่ง และข้อมูลผู้ใช้ ในตอนนั้นไม่มีรางวัลนำจับบั๊กให้รับสิทธิ์ แม้ว่าช่องโหว่ดังกล่าวจะได้รับการรายงานอย่างมีความรับผิดชอบ แต่มันกลับถูกปล่อยทิ้งไว้ในช่วงระหว่างการค้นพบและการแพตช์แก้ไขนานเกินกว่าที่ใครจะคาดคิด และสิ่งที่ตามมาคือการเร่งรีบแก้ไขกันทั่วโลกเป็นเวลาหลายเดือน ตั้งแต่การออกแพตช์ซอฟต์แวร์ การอัปเดตเนื้อหา ไปจนถึงการจัดการข้อมูลส่งต่อต่างๆ ข้อสมมติที่ขัดกับความเป็นจริง—ที่ว่าหากหน่วยข่าวกรองของรัฐบาลหรือองค์กรอาชญากรรมค้นพบมันก่อน—นั้นน่ากังวลเพียงพอที่จะเร่งให้เกิดการนำโปรแกรมการเปิดเผยข้อมูลอย่างเป็นระบบมาใช้ทั่วทั้งอุตสาหกรรม
ทำไมคริปโตถึงต้องการไวท์แฮทมากกว่าอุตสาหกรรมส่วนใหญ่
ดังนั้น ปัญหาด้านความปลอดภัยในบล็อกเชนจึงมีความแตกต่างในเชิงโครงสร้าง (และซับซ้อนกว่าโดยพื้นฐาน) เมื่อเทียบกับปัญหาความปลอดภัยของซอฟต์แวร์ทั่วไป ซึ่งเป็นประเด็นสำคัญในการอธิบายว่าทำไมโครงการรางวัลนำจับบั๊ก (bug bounties) จึงกลายเป็นส่วนสำคัญอย่างยิ่งในแวดวงนี้
ในซอฟต์แวร์แบบดั้งเดิม ช่องโหว่นั้นรุนแรงแต่มีขอบเขตจำกัด เว็บแอปพลิเคชันของธนาคารที่ถูกเจาะอาจทำให้ข้อมูลรั่วไหลหรือก่อให้เกิดการฉ้อโกง แต่ความเสียหายจะถูกจำกัดอยู่ในระบบที่มีกฎหมายรองรับ มีการประกันภัย มีการตรวจจับการฉ้อโกง และมีความสามารถในการย้อนคืนธุรกรรมที่ผิดกฎหมาย เงินมีร่องรอยหลักฐานให้ติดตาม ผู้โจมตีไม่ได้ทำงานอยู่ในสุญญากาศ
ในทางกลับกัน สำหรับสถานการณ์ความสูญเสียใน DeFi นั้น การโจมตีช่องโหว่ที่ประสบความสำเร็จ (หรือไม่ก็ตาม) จะดำเนินไปในรูปแบบที่แตกต่างกันในเกือบทุกมิติ ภายในเวลาเพียงไม่กี่วินาที เงินทั้งหมดในโปรโตคอลอาจถูกดูดออกไปได้หากผู้บุกรุกใช้ประโยชน์จากข้อบกพร่องด้านจังหวะเวลา (timing flaw) ในสัญญาอัจฉริยะ (smart contract) หากสำเร็จ ผู้โจมตีจะได้ครอบครองคริปโตเคอร์เรนซีที่ไม่เพียงแต่ติดตามได้ยาก แต่ยังแทบจะเป็นไปไม่ได้เลยที่จะกู้คืนมาโดยปราศจากความร่วมมือของเจ้าของ ไม่มีใครสามารถย้อนคืนธุรกรรมได้เนื่องจากไม่มีตัวกลางที่มีอำนาจควบคุม ณ ช่วงเวลาใดก็ตาม เงินมูลค่าหลายพันล้านดอลลาร์จะถูกเก็บไว้อย่างถาวรในสัญญาอัจฉริยะที่สาธารณะสามารถอ่านได้และทำงานโดยอัตโนมัติเหล่านี้ โค้ดของคุณคือผลิตภัณฑ์ของคุณ และผลิตภัณฑ์ของคุณคือตู้นิรภัย กลไกเกือบทั้งหมดเป็นแบบใครมาก่อนได้ก่อน โดยมีเพียงบันทึกบนเชน (on-chain) ที่ไม่สามารถทำลายได้เป็นที่พึ่งสุดท้าย
นี่คือสิ่งที่ทำให้พลวัตระหว่าง "หอกและโล่" ในโลกคริปโตดูเร่งด่วนอย่างยิ่ง นับตั้งแต่วินาทีที่คุณติดตั้งโปรโตคอลใดๆ ที่มีมูลค่า ช่องทางการโจมตีก็เกิดขึ้นตั้งแต่วันแรก และผู้โจมตีเหล่านั้นก็ไม่ได้ทำงานอย่างไร้ระเบียบ
บางกลุ่มมีความเชื่อมโยงกับรัฐชาติ บางกลุ่มเป็นองค์กรอาชญากรรมขั้นสูง และอีกหลายกลุ่มก็เพียงแค่ถือแผนที่นำทางไปสู่ความไร้ศีลธรรมและพำนักอยู่ในภาษา Solidity พวกเขามีเงินสดพร้อมใช้และเฝ้าดูสิ่งที่ถูกนำมาใช้งาน (deploy) อย่างใกล้ชิดราวกับตาเหยี่ยว การรอให้ผู้ใช้เลิกใช้งานเนื่องจากปัญหาด้านความปลอดภัยไม่ใช่กลยุทธ์ทางธุรกิจที่ยั่งยืน ไม่เลย ทางเลือกเดียวคือการค้นหาช่องโหว่เหล่านั้นให้เจอก่อนคนอื่น — และจ้างคนที่มีความสามารถมากพอที่จะค้นหามันให้พบการตรวจสอบ (Auditing) และการทดสอบเจาะระบบ (Penetration testing) — คือการให้บริษัทด้านความปลอดภัยตรวจสอบโค้ดก่อนที่คุณจะนำไปใช้งาน — เป็นสิ่งที่จำเป็น แต่ยังไม่เพียงพอเลยแม้แต่น้อย โดยปกติแล้วการออดิตจะมีการจำกัดเวลาและดำเนินการโดยทีมที่มีขนาดจำกัด ระบบ "สมาร์ทคอนแทรค" หนึ่งระบบอาจมีเส้นทางการโต้ตอบที่เป็นไปได้นับล้าน และทีมออดิตภายใต้ข้อจำกัดด้านเวลาก็จะครอบคลุมได้เพียงส่วนที่เห็นได้ชัดเจนกว่าเท่านั้น โปรแกรม Bug Bounty เหล่านี้ช่วยขยายขอบเขตการค้นหาให้กว้างไกลยิ่งขึ้น และเป็นการทำงานร่วมกับกลุ่มนักวิจัยจากทั่วโลกที่มีภูมิหลังต่างกัน มีแบบจำลองทางความคิดที่ต่างกัน และมีเวลาที่ไม่จำกัด การผสมผสานทั้งสองอย่าง — การออดิตภายในอย่างครอบคลุมก่อนขึ้น Mainnet ตามด้วยโปรแกรมเงินรางวัลแบบต่อเนื่อง — คือแนวทางมาตรฐานสำหรับผู้ที่คำนึงถึงความปลอดภัยของโปรโตคอลในปัจจุบัน
คณิตศาสตร์แบบ CEO ระหว่างหนึ่งพันดอลลาร์หรือหนึ่งล้านดอลลาร์
เหตุผลทางเศรษฐศาสตร์สำหรับโปรแกรม Bug Bounty นั้นตรงไปตรงมาจนแทบไม่ต้องอธิบาย แต่ในทางปฏิบัติกลับต้องอธิบาย เพราะค่าใช้จ่ายนั้นเกิดขึ้นในปัจจุบัน ส่วนการประหยัดต้นทุนนั้นเป็นเพียงตัวเลขในทางทฤษฎีและกระจายตัวออกไปในระยะยาว
โปรโตคอลที่มีเงินรางวัล 10,000 ดอลลาร์สำหรับช่องโหว่ระดับวิกฤต เท่ากับจ่ายเงิน 10,000 ดอลลาร์เพื่อความปลอดภัยของตนเอง นี่คือโปรโตคอลเดียวกันกับที่อาจไม่พบช่องโหว่ใดๆ เลย (เราเพิ่งเห็นผู้ไม่หวังดีโจมตีช่องโหว่นี้ไป) และตอนนี้อาจต้องสูญเสียเงินทุนทั้งหมดที่มี เงินหลายสิบล้านหายวับไปอย่างรวดเร็ว พร้อมกับความซับซ้อนอีกมากมายที่ต้องกังวล ซึ่งในความเป็นจริงแล้วมักจะหมายถึงการต้องยุติการดำเนินงานทั้งหมดลงด้วยซ้ำ เงินรางวัลไม่ใช่ค่าใช้จ่าย — แต่มันคือการจ่ายเงินประกันล่วงหน้าก่อนที่เหตุการณ์ร้ายแรงจะเกิดขึ้นจริง" ไม่ว่าจะถกเถียงกันมากเพียงใด ก็ไม่สามารถสร้างความเข้าใจที่จำเป็นในการอธิบายตรรกะนี้ในช่วงก่อนการเปิดตัวได้ — CEO ทุกคนที่เคยผ่านเหตุการณ์การถูกโจมตีครั้งใหญ่ย่อมเข้าใจเรื่องนี้ได้อย่างลึกซึ้งจากประสบการณ์ตรง ส่วนผู้ที่ยังไม่เคยเจอเหตุการณ์เช่นนั้น มักมองว่าค่าใช้จ่ายด้านความปลอดภัยเป็นเพียงต้นทุนการดำเนินงานอีกอย่างหนึ่งที่ต้องลดให้เหลือน้อยที่สุด เพียงเพื่อให้ผ่านเกณฑ์การปฏิบัติตามกฎระเบียบเท่านั้น
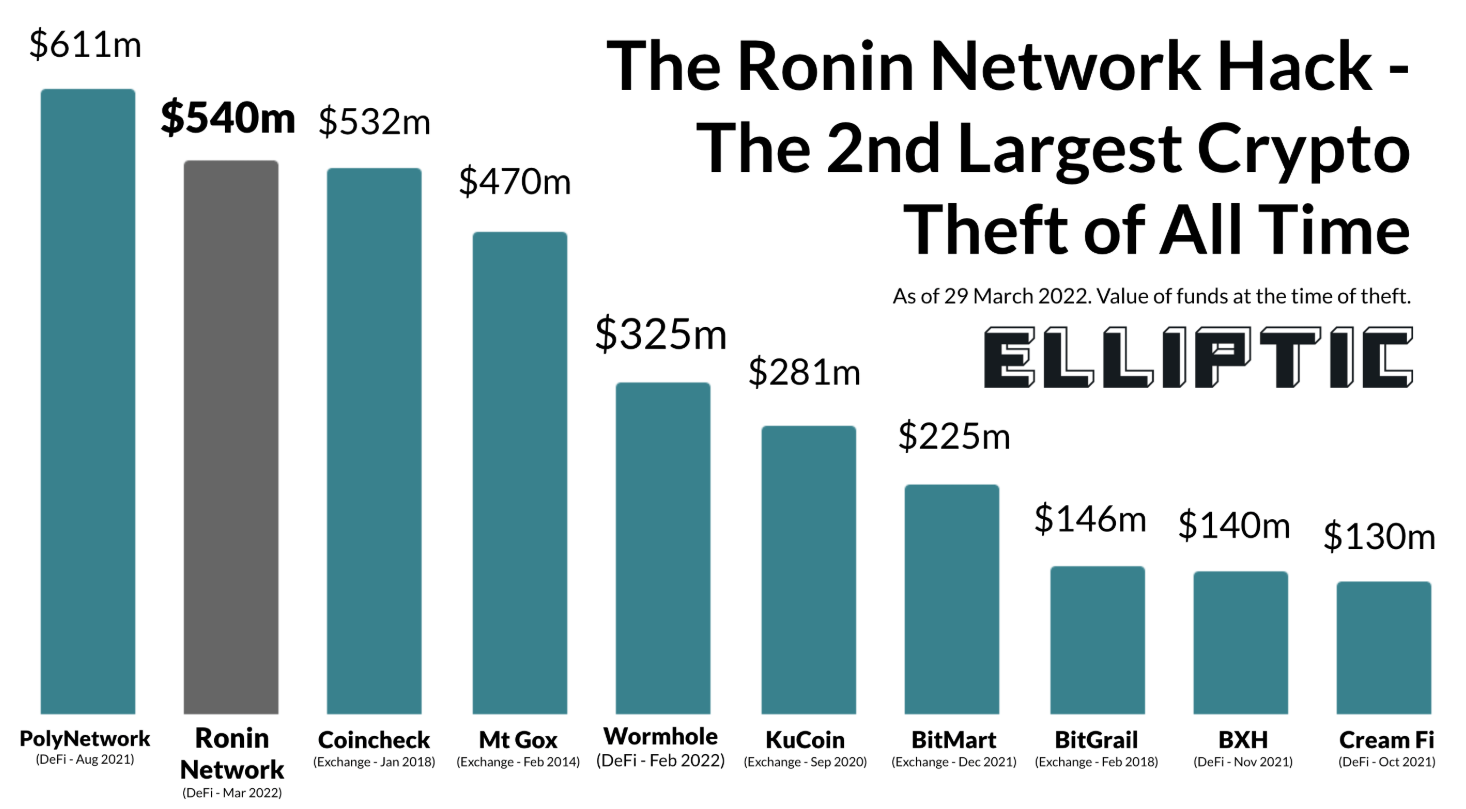
ข้อมูลด้านความเสียหายนั้นเห็นได้จากประวัติการถูกโจมตีของ DeFi ตัวอย่างเช่น ในปี 2022 เพียงปีเดียว บริดจ์บนเครือข่าย Ronin ต้องเผชิญกับความเสียหายถึง 625 ล้านดอลลาร์ และอีกหนึ่งบริดจ์อย่าง Wormhole ก็ถูกแฮ็กในเดือนมกราคมโดยมีความเสียหายมูลค่า 320 ล้านดอลลาร์ Nomad Bridge — สูญเสียเงินไป 190 ล้านดอลลาร์ เนื่องจากผู้ใช้ทุกคนสามารถดึงเงินออกจากโปรโตคอลจนหมดได้ทันทีที่พบรูปแบบการโจมตีเริ่มต้น — ซึ่งเป็นช่องโหว่ที่อาจใช้เงินรางวัลนำจับ (Bounty) เพียง 50,000 ดอลลาร์ในการค้นหาและปิดช่องโหว่นั้น สิ่งเหล่านี้ไม่ใช่กรณีที่เกิดขึ้นได้ยาก แต่นี่คือบันทึกอย่างเป็นทางการของสิ่งที่เกิดขึ้นในสภาพแวดล้อมที่มีมูลค่าสูง ซึ่งการค้นหา "ช่องโหว่" จากการทำ Red Teaming นั้นได้รับผลตอบแทนที่คุ้มค่ามาก และไม่มีต้นทุนใดๆ ในการลงมือโจมตี
ความเสี่ยงที่มักไม่ค่อยมีการพูดถึงนั้นกลับเป็นไปในทางตรงกันข้าม โปรโตคอลที่เปิดตัวโปรแกรม Bug Bounty ก่อนที่จะมีความพร้อมเพียงพอ เปรียบเสมือนการจ่ายเงินเพื่อเชิญชวนให้ทุกคนเข้ามาค้นหาทุกสิ่งที่ทีมงานภายในมองข้ามไป — และหากซอร์สโค้ดได้รับการตรวจสอบ (Audit) มาไม่ดีพอ สิ่งที่ถูกมองข้ามนั้นก็อาจจะเป็นแทบทุกอย่างเลยทีเดียว ตัวอย่างเช่น การตั้งเพดานเงินรางวัลไว้ที่ 100,000 ดอลลาร์สำหรับระบบสัญญาอัจฉริยะ (Smart Contract) ที่มีช่องโหว่ระดับวิกฤตถึง 20 จุด อาจทำให้เกิดการแจ้งเบาะแสพร้อมๆ กันจนงบประมาณสำหรับ Bug Bounty ทั้งหมดหมดลงภายในไม่กี่วัน ในขณะที่ตัวโปรโตคอลเองก็ยังไม่สามารถทำงานได้อย่างปลอดภัย
ลองจินตนาการถึงสถานการณ์ที่ทำให้เรากล่าวได้ว่าโปรเจกต์ DeFi ยุคแรกเริ่มจำนวนมากตกอยู่ในสภาพเช่นนี้: มีการประกาศโปรแกรม Bug Bounty ต่อสาธารณะ จากนั้นรายงานช่องโหว่ก็เริ่มหลั่งไหลเข้ามา ซึ่งเผยให้เห็นว่าการตรวจสอบภายใน (internal audit) เป็นเพียงการดูภาพรวมเท่านั้น อย่างไรก็ตาม ค่าใช้จ่ายในการแก้ไขกลับพุ่งสูงเกินกว่างบประมาณที่ทีมงานตั้งไว้สำหรับแนวทางด้านความปลอดภัยทั้งหมดอย่างรวดเร็ว บทเรียนของเรื่องนี้ไม่ใช่ว่า Bug Bounty นั้นมีความเสี่ยง แต่คือการที่โปรแกรมเหล่านี้ต้องการมาตรฐานขั้นต่ำของคุณภาพโค้ด โปรโตคอลต่าง ๆ มักพบปัญหาที่เลวร้ายที่สุดในวิธีที่แย่ที่สุดเท่าที่จะเป็นไปได้ โดยการเปิดตัวโปรแกรม Bug Bounty เพื่อใช้แทนที่การทำงานด้านความปลอดภัยภายในอย่างจริงจัง แทนที่จะใช้เป็นส่วนเสริมการเรียนรู้จากบทเรียนเหล่านั้นส่งผลให้เกิดลำดับขั้นตอนในโลกความเป็นจริงดังนี้: การตรวจสอบภายใน, การตรวจสอบภายนอก (external audit) หนึ่งครั้งหรือมากกว่าโดยบริษัทที่เชื่อถือได้ และตามด้วยการใช้งานจริง (production) พร้อมกับโปรแกรม Bug Bounty ที่เปิดทิ้งไว้ บางแห่งยังเพิ่มมาตรการเสริมด้วยการทยอยเปิดตัว (staged rollout) โดยการจำกัดมูลค่าความเสี่ยงสูงสุด (maximum value-at-risk) ของโปรโตคอลในช่วงเวลาที่กำหนดขณะที่โปรแกรม Bug Bounty กำลังดำเนินอยู่ และจะขยายสภาพคล่องก็ต่อเมื่อไม่พบความล้มเหลวในระดับวิกฤตเท่านั้น วิธีนี้ช้ากว่าและมักมีค่าใช้จ่ายสูงกว่าการเปิดตัวทันที แต่ทางเลือกอื่นนั้นบางครั้งอาจนำไปสู่ความหายนะ
ระบบนิเวศ: แพลตฟอร์ม, โปรแกรม และการจ่ายเงินรางวัลเป็นประวัติการณ์
โครงสร้างพื้นฐานของ Bug Bounty ในโลกคริปโตมีการพัฒนาขึ้นอย่างมากนับตั้งแต่ยุคแรกเริ่มที่มีเพียงการส่งอีเมลแจ้งเตือนอย่างไม่เป็นทางการและการให้รางวัลเป็นกรณีพิเศษ (ad hoc)
Immunefi เป็นแพลตฟอร์มที่ใหญ่ที่สุดในวงการนี้และเปิดตัวในเดือนธันวาคม 2020 ปัจจุบันได้จ่ายเงินรางวัลไปแล้วกว่า 100 ล้านดอลลาร์ให้กับเหล่านักวิจัยจากรายงานช่องโหว่มากกว่า 3,000 ฉบับ และระบุว่าได้ช่วยป้องกันความสูญเสียมูลค่ากว่า 2.5 หมื่นล้านดอลลาร์ในโปรโตคอลอย่างน้อย 500 แห่งภายในต้นปี 2026 แพลตฟอร์มนี้ให้บริการแก่ชุมชนนักวิจัยด้านความปลอดภัยที่ลงทะเบียนไว้ประมาณ 45,000 ราย รองรับกระบวนการเปิดเผยข้อมูลอย่างเป็นระบบ และทำหน้าที่เป็นตัวกลางในการเจรจาระหว่างนักวิจัยและโปรโตคอลเกี่ยวกับการจัดระดับความรุนแรงและมูลค่าการจ่ายเงินรางวัล
Immunefi หักส่วนแบ่งจากเงินรางวัลนำจับ (bounty) ซึ่งช่วยให้แรงจูงใจของพวกเขาสอดคล้องกับทั้งสองฝ่ายในตลาดได้อย่างเหมาะสม กล่าวคือ พวกเขาจะมีรายได้มากขึ้นเมื่อเหล่านักวิจัยค้นพบช่องโหว่ (bug) ที่เกิดขึ้นจริง และโปรโตคอลยอมจ่ายเงินรางวัลสำหรับช่องโหว่เหล่านั้น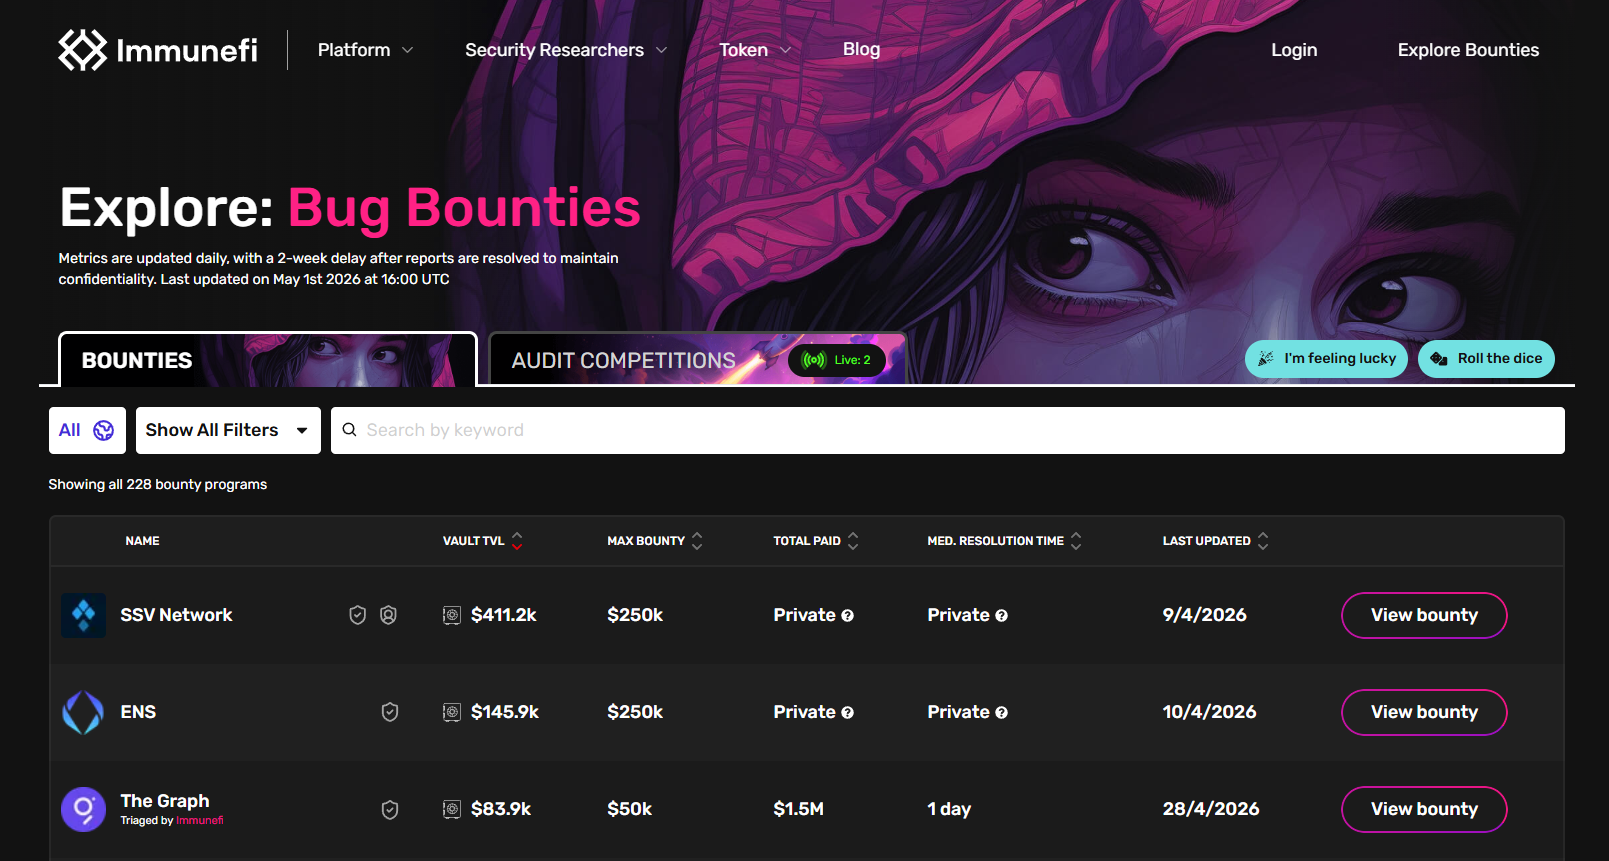
การจ่ายเงินรางวัลครั้งใหญ่ที่สุดในประวัติศาสตร์ของแพลตฟอร์มยังคงเป็นรางวัลมูลค่า 10 ล้านดอลลาร์ ซึ่งจ่ายไปเมื่อเดือนกุมภาพันธ์ 2022 ให้แก่นักวิจัยรายหนึ่งที่ใช้นามแฝงว่า "satya0x" จากการค้นพบช่องโหว่ประเภท uninitialized proxy ในสะพานเชื่อมต่อ (bridge) ของ Wormhole หากช่องโหว่นี้ถูกโจมตี จะทำให้สินทรัพย์ที่ถูกล็อกไว้มูลค่าประมาณ 736 ล้านดอลลาร์ตกอยู่ในความเสี่ยง นักวิจัยได้เปิดเผยข้อมูลอย่างมีความรับผิดชอบ (responsible disclosure) และได้รับรางวัลซึ่งในขณะนั้นถือเป็นการจ่ายเงินรางวัล bug bounty ที่สูงที่สุดเท่าที่เคยมีมา ในเดือนธันวาคม 2021 Polygon ได้จ่ายเงิน 2.2 ล้านดอลลาร์เพื่อซื้อข้อมูลช่องโหว่ระดับวิกฤตจากนักวิจัยชื่อ Leon Spacewalker ซึ่งช่องโหว่ดังกล่าวอาจเปิดโอกาสให้มีการมินต์ (mint) โทเคน MATIC ได้สูงถึง 9.3 พันล้านโทเคน คิดเป็นมูลค่าหลายพันล้านดอลลาร์ตามราคาตลาดในขณะนั้น ตัวเลขทางคณิตศาสตร์แสดงให้เห็นอย่างชัดเจนทั้งสองด้าน: เงินรางวัลนั้นมีมูลค่ามหาศาลในเชิงตัวเลขดิบ แต่กลับดูน้อยมากเมื่อเทียบกับมูลค่าความเสียหายที่อาจเกิดขึ้นหากการโจมตีไม่ถูกยับยั้งไว้ได้
โปรแกรมสร้างแรงจูงใจเฉพาะทางในระดับโปรโตคอลได้พุ่งสูงขึ้นจนถึงตัวเลขที่ยากจะจินตนาการได้เมื่อไม่กี่ปีที่ผ่านมา เงินรางวัลสูงสุดอยู่ที่ 15.5 ล้านดอลลาร์สำหรับช่องโหว่ระดับวิกฤตในโปรแกรม Uniswap v4 ส่วน LayerZero มีเงินรางวัลนำจับรวม 15 ล้านดอลลาร์ และในปี 2026 เงินรางวัลสูงสุดของ Ethereum Foundation ได้เพิ่มขึ้นเป็น 1 ล้านดอลลาร์
ตัวเลขเหล่านี้ไม่เพียงแต่ต้องสอดคล้องกับมูลค่าของสิ่งที่โปรโตคอลเหล่านี้พยายามรักษาความปลอดภัยเท่านั้น แต่ยังต้องปรับเพิ่มตามระดับความสามารถของนักวิจัยที่คุณต้องการดึงดูดความสนใจด้วย — การจำกัดเงินรางวัลไว้ที่ 1,000 ดอลลาร์ จะไม่สามารถจูงใจผู้ที่มีความสามารถในการเจาะช่องโหว่ร้ายแรง (game-breaking vulnerability) ในโปรโตคอลที่มีมูลค่าหลายพันล้านดอลลาร์ได้Code4rena และ Sherlock มีความแตกต่างกันเล็กน้อย โดยคุณจะเป็นผู้จัดกิจกรรมการแข่งขันตรวจสอบความปลอดภัย (competitive audit contest) ภายในกรอบเวลาที่กำหนด ซึ่งนักวิจัยหลายคนจะตรวจสอบซอร์สโค้ดพร้อมกัน และได้รับส่วนแบ่งจากเงินรางวัลรวมตามระดับความรุนแรงและความถูกต้องของการค้นพบ ด้วยชุมชนที่มีผู้ตรวจสอบที่ลงทะเบียนมากกว่า 8,300 คน และการค้นพบที่ไม่ซ้ำกันกว่า 24,000 รายการจากการตรวจสอบทั้งหมดของ Code4rena ส่วน Sherlock นั้นมีการจัดการแข่งขันดังกล่าวไปแล้วมากกว่า 175 ครั้ง รูปแบบการแข่งขันนี้จะเปลี่ยนโครงสร้างแรงจูงใจ โดยนักวิจัยจะถูกกระตุ้นให้มองหาปัญหาที่คนอื่นอาจมองข้าม เนื่องจากสิ่งที่ถูกค้นพบเป็นจำนวนมากมักจะได้รับเงินรางวัลเพียงเล็กน้อยหรือไม่ได้รับเลย โดยทั่วไปแล้ว วิธีนี้ยังเผยให้เห็นปัญหาในวงกว้างมากกว่าที่การตรวจสอบตามลำดับ (sequential audits) หรือโปรแกรม Bug Bounty แบบไม่จำกัดเวลาจะทำได้แยกกัน โปรแกรมคริปโตสำหรับผู้ถือ Bitcoin Cash รายอื่น เช่น Coinbase และ MakerDAO ยังคงโฮสต์อยู่บน GitHub ในตลาด Bug Bounty ที่ยังเปิดใช้งานอยู่ทั้งหมดใน Web3 ขณะนี้มีเงินรางวัลรวมกว่า 162 ล้านดอลลาร์สหรัฐ หากมีสิ่งใดไม่เป็นไปตามแผน ซึ่งแสดงให้เห็นถึงทั้งขนาดของมูลค่าที่มีความเสี่ยง และเป็นเครื่องบ่งชี้ถึงเส้นทางสู่ความเป็นมืออาชีพที่นักวิจัยหลายคนได้ก้าวเดินมา
วิเคราะห์ทักษะเฉพาะตัว และเหตุใดมันจึงไม่ใช่เงินที่ได้มาง่ายๆ
ภาพลักษณ์ของนักล่าเงินรางวัล (bug bounty hunter) ในฐานะคนที่บังเอิญเจอช่องโหว่ในบ่ายวันหนึ่งแล้วได้รับเงินรางวัลหลักแสนดอลลาร์นั้น ไม่ได้สอดคล้องกับความเป็นจริงของการทำงานเลย
ผู้เชี่ยวชาญที่ยึดอาชีพการวิจัยด้านความปลอดภัยในวงการคริปโตเป็นหลักมักจะเป็นผู้เชี่ยวชาญเฉพาะทาง ซึ่งเส้นทางสู่การเป็นผู้เชี่ยวชาญดังกล่าวนั้นต้องอาศัยการเตรียมความพร้อมทางเทคนิคเป็นเวลาหลายปีในด้านที่นักพัฒนาส่วนใหญ่มักไม่ค่อยได้ย่างกรายเข้าไป
การค้นหาข้อบกพร่องที่มีความรุนแรงสูงสุดในโค้ดสมาร์ทคอนแทรคที่ใช้งานจริง (production) นั้นต้องอาศัยความเชี่ยวชาญใน Ethereum Virtual Machine (EVM) ซึ่งไม่ใช่แค่การรู้วิธีเขียนภาษา Solidity เท่านั้น แต่ยังต้องเข้าใจว่าโค้ดนั้นถูกคอมไพล์ออกมาเป็นอะไร EVM ทำงานอย่างไรในขณะที่ประมวลผลไบต์โค้ด และฟีเจอร์ใดของภาษาที่ได้รับการรับรองหรือดำเนินการโดยคอมไพล์เลอร์ เมื่อเทียบกับกรณีขอบเขต (edge cases) ที่อาจเกิดขึ้นจนกลายเป็นปัญหาด้านความปลอดภัย เมื่อรวมเข้ากับการตัดสินใจเลือกวิธีเพิ่มประสิทธิภาพค่าแก๊ส (gas optimization) ของนักพัฒนาที่มีงบประมาณจำกัดและต้องทำงานภายใต้กำหนดเวลาที่เร่งรัด นอกจากนี้ยังต้องมีความเข้าใจไม่เพียงแค่ประเภทของช่องโหว่ทั่วไป เช่น reentrancy, integer overflow, การปั่นป่วนแฟลชโลน (flash loan manipulation), การปั่นป่วนราคาออราเคิล (oracle price manipulation), ความล้มเหลวในการควบคุมการเข้าถึง (access control failures) และช่องโหว่ในการกำหนดค่าเริ่มต้น (initialization vulnerabilities) แต่ยังต้องมีความสามารถในการตรวจหาช่องทางการโจมตี (attack vectors) รูปแบบใหม่ที่ไม่สอดคล้องกับรูปแบบที่เคยรู้จักมาก่อน โดยการค้นพบที่มีประโยชน์ที่สุดคือสิ่งที่ไม่มีใครคาดคิดว่าจะมองหาตั้งแต่แรก
ชุดเครื่องมือที่นักวิจัยใช้ในการทำงานนี้มีการพัฒนาไปอย่างมาก และในปัจจุบันประกอบด้วยเครื่องมือที่ในหลายกรณีแทบจะไม่แตกต่างจากสิ่งที่ผู้ไม่หวังดีเลือกใช้เลย:
Slither ซึ่งเป็นเฟรมเวิร์กสำหรับการวิเคราะห์แบบสแตติก (static analysis) ที่พัฒนาโดย Trail of Bits สามารถสแกนโค้ด Solidity ของคุณเพื่อหาความสอดคล้องกับรูปแบบช่องโหว่ที่รู้จัก 40 รูปแบบ และแสดงผลลัพธ์ตามลำดับความสำคัญ แต่นี่เป็นเพียงขั้นตอนแรกเท่านั้น ไม่ใช่ขั้นตอนสุดท้าย เพราะเครื่องมือนี้ยังมีโอกาสเกิดผลบวกปลอม (false positive) และไม่สามารถตรวจพบช่องโหว่ในระดับตรรกะ (logic-layer vulnerabilities) ได้เลย
Mythril ใช้เทคนิค symbolic execution เพื่อตรวจสอบสถานะที่เป็นไปได้ทั้งหมดของสัญญา และตรวจสอบว่ามีสถานะใดที่เข้าถึงได้ซึ่งละเมิดคุณสมบัติด้านความปลอดภัยที่นักวิจัยกำหนดไว้หรือไม่ อย่างไรก็ตาม เครื่องมือนี้ใช้ทรัพยากรในการประมวลผลสูงและสามารถวิเคราะห์สัญญาที่มีความซับซ้อนได้เพียงในระดับตื้นเท่านั้น
มันคือ fuzzer แบบอิงตามคุณสมบัติ (property-based fuzzer): เมื่อกำหนดชุดของอินแวเรียนต์ (invariants) ที่สัญญาอัจฉริยะควรปฏิบัติตามเสมอ นักวิจัยจะส่งค่าเหล่านั้นไปยัง Echidna ซึ่งจะทำการสุ่มลำดับธุรกรรมนับพันรายการเพื่อพยายามทำลายเงื่อนไขเหล่านั้น เรามีความเชี่ยวชาญเป็นพิเศษในการค้นหากรณีขอบเขต (edge cases) ในตรรกะทางคณิตศาสตร์และการจัดการสถานะ (state-management)
การวิจัยด้านความปลอดภัยที่จริงจังส่วนใหญ่ในปัจจุบันใช้ Foundry เนื่องจากมีขั้นตอนที่สั้นมากในการเปลี่ยนจาก 'ฉันคิดว่าสิ่งนี้จะใช้งานได้' ไปเป็น 'ฉันสามารถพิสูจน์ได้ว่าสิ่งนี้ใช้งานได้จริง' โดยเฉพาะอย่างยิ่งเมื่อนักวิจัยส่วนใหญ่เขียนชุดทดสอบและโค้ดโจมตี (exploits) ด้วยภาษา Solidity โดยตรงบน Foundry
ด้วยเครื่องมือตรวจสอบอย่างเป็นทางการ (formal verification) ของ Certora นักวิจัยสามารถใช้ข้อกำหนดพฤติกรรมของสัญญาในรูปแบบของสัญญาทางคณิตศาสตร์ แล้วจึงตรวจสอบกับไบต์โค้ด (bytecode) จริง นี่เป็นวิธีการที่ท้าทายที่สุดและนำไปใช้งานได้ยากที่สุด ทั้งในแง่ของทักษะและความพยายาม
Manticore ซึ่งเป็นอีกหนึ่งเครื่องมือจาก Trail of Bits ทำหน้าที่วิเคราะห์แบบไดนามิก (dynamic analysis) และสามารถใช้เพื่อสร้างอินพุตโดยอัตโนมัติเพื่อให้เข้าถึงเส้นทางการทำงานของโค้ด (code paths) บางส่วนในสัญญา ซึ่งการวิเคราะห์แบบสแตติก (static analysis) ไม่สามารถเข้าถึงได้
ไม่มีเครื่องมือใดเพียงชิ้นเดียวจากบรรดาเครื่องมือเหล่านี้ที่สามารถค้นหาช่องโหว่ระดับวิกฤตได้โดยอัตโนมัติ เครื่องมือเหล่านี้ทำหน้าที่เพียงจำกัดขอบเขตของจุดที่อาจเป็นปัญหาและเน้นย้ำส่วนที่มนุษย์ต้องเข้ามาประเมินต่อ หากนักวิจัยไม่สามารถอ่านภาษา EVM assembly ไม่สามารถวิเคราะห์ลำดับของธุรกรรม และไม่เข้าใจเศรษฐศาสตร์ของโปรโตคอล DeFi ในระดับระบบ พวกเขาก็จะไม่สามารถใช้ประโยชน์จากผลลัพธ์ของเครื่องมือเหล่านี้ได้มากนัก เครื่องมือเหล่านี้เป็นเพียงตัวช่วยขยายขีดความสามารถของผู้เชี่ยวชาญ ไม่ใช่สิ่งที่มาแทนที่ผู้เชี่ยวชาญ
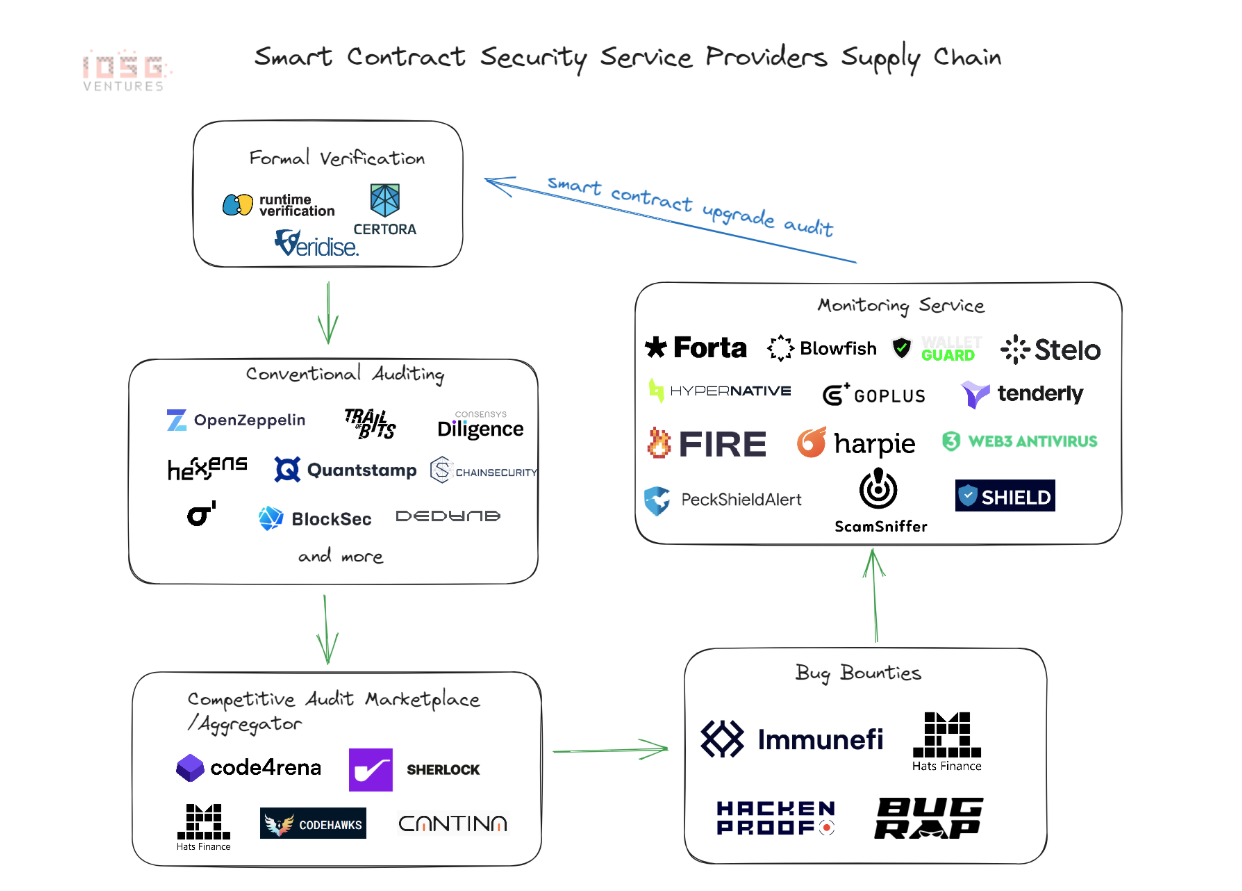
ความยากในทางปฏิบัติเหล่านี้ไปไกลกว่าเรื่องทางเทคนิค การแข่งขันนั้นรุนแรงมาก ในระหว่างการแข่งขันตรวจสอบโค้ด (audit contest) บน Code4rena หรือ Sherlock นักพัฒนาหลายสิบคนจะศึกษาชุดโค้ดเดียวกันพร้อมกัน
โดยปกติแล้ว นักวิจัยเพียงคนเดียวจะเป็นผู้เคลมการค้นพบระดับวิกฤต (critical finding) ส่วนคนอื่นๆ ที่พบปัญหาเดียวกันจะไม่ได้อะไรเลยหรือได้เพียงเศษเงิน นักวิจัยที่ทุ่มเทเวลาหนึ่งสัปดาห์ในการแข่งขันและพบเพียงช่องโหว่ระดับความรุนแรงปานกลาง (medium-severity) อาจได้เงินกลับบ้านเพียงไม่กี่ร้อยดอลลาร์ ความผันผวนของรายได้นั้นสูงมาก และช่วงที่ขาดรายได้ต่อเนื่องก็เป็นเรื่องที่เกิดขึ้นจริงอย่างไรก็ตาม การพิสูจน์ผลลัพธ์อาจยากพอๆ กับการแก้ไขปัญหา นักวิจัยต้องสาธิตให้เห็นว่าช่องโหว่นั้นสามารถเจาะระบบได้จริง (โดยปกติจะใช้ proof-of-concept exploit) นอกจากนี้ บางฝ่ายอาจโต้แย้งการจัดระดับความรุนแรงของการค้นพบระดับวิกฤตหรือระดับปานกลาง โดยอ้างว่ามีปัจจัยบางอย่างที่ช่วยลดระดับความรุนแรงลง นักวิจัยที่ไม่ได้บันทึกข้อมูลการทำงานอย่างละเอียด และนักวิจัยที่ขาดอำนาจต่อรองจากชื่อเสียง อาจพบว่าตนเองได้รับค่าตอบแทนต่ำกว่าความเป็นจริงสำหรับการค้นพบที่สำคัญ
และประการสุดท้าย สภาพแวดล้อมทางกฎหมายและภาษีก็กลายเป็นความซับซ้อนในตัวมันเอง เงินรางวัลส่วนใหญ่จ่ายในรูปแบบของคริปโต ไม่ว่าจะเป็น USDT, USDC, ETH หรือโทเคนหลักของโปรโตคอล การรับโอน USDT เป็นรายได้ถือเป็นเหตุการณ์ที่ต้องเสียภาษี (taxable event) ซึ่งทำให้ผู้รับต้องติดตามมูลค่า ณ เวลาที่ได้รับก่อนจะแปลงมูลค่าเพื่อรายงานภาษี และอาจต้องเผชิญกับกำไรจากส่วนต่างราคา (capital gains) หากมีการเปลี่ยนแปลงของราคาในกรณีที่การจ่ายเงินทำผ่านสินทรัพย์ดิจิทัลบางประเภท การทำ Bug Bounty มีค่าใช้จ่ายในการดำเนินงาน (overhead) ที่เกิดขึ้นจริง การสร้างแนวทางปฏิบัติในการทำ Bug Bounty ก็เหมือนกับธุรกิจทั่วไปที่ต้องรักษาสมดุลระหว่างเวลาที่ลงทุนไปกับผลลัพธ์ที่จับต้องได้ หากคุณละเลยงานด้านธุรการ มันจะกลายเป็นอีกหนึ่งปัญหาที่สะสมพอกพูนขึ้นอย่างเงียบๆ
แต่ความท้าทายที่ลึกซึ้งกว่านั้นคือ งานนี้มีเพดานรายได้ที่สูงมากแต่ไม่มีรายได้ขั้นต่ำรับประกัน (zero floor) นักวิจัยที่พัฒนาความเชี่ยวชาญอย่างแท้จริงและมีประวัติผลงานที่พิสูจน์ได้ เช่น ผู้ที่ค้นพบช่องโหว่ระดับวิกฤตของโปรโตคอล หรือผู้ที่มีชื่อปรากฏในรายงานการตรวจสอบ (audit reports) และรายงานสรุปเหตุการณ์ (postmortems) สามารถทำเงินได้เทียบเท่ากับเงินเดือนของวิศวกรระดับอาวุโสในบริษัทชั้นนำ
การจะไปถึงจุดนั้นได้ต้องอาศัยทั้งลักษณะทางพันธุกรรมที่ติดตัวมาแต่กำเนิด หรือไม่ก็ต้องใช้เวลาหลายปีในการขัดเกลาทักษะเฉพาะทาง เกือบทุกคนที่พยายามหาเลี้ยงชีพด้วยวิธีนี้เพียงอย่างเดียวมักจะพบว่า ระยะเวลาในการเรียนรู้นั้นยาวนานกว่าที่คาดไว้มาก การแข่งขันก็สูงกว่าที่เตรียมใจไว้ และในระหว่างที่ยังฝึกฝนอยู่นั้น รายได้ก็ไม่เพียงพอที่จะครอบคลุมค่าใช้จ่าย
แต่นั่นไม่ได้หมายความว่าสายงานนี้ไม่ดี แต่มันคือสายงานที่ตรงไปตรงมา ชุดทักษะที่ทำให้นักวิจัย Bug Bounty ประสบความสำเร็จ ไม่ว่าจะเป็นการจดจ่อกับรายละเอียดทางเทคนิคอย่างลึกซึ้ง การคิดเชิงระบบ ความคิดสร้างสรรค์เมื่อต้องเผชิญกับความไม่แน่นอน และความเต็มใจที่จะทำงานหลายชั่วโมงกับสิ่งที่อาจไม่ให้ผลตอบแทนเลย ทั้งหมดนี้คือชุดทักษะที่ผู้เชี่ยวชาญด้านความปลอดภัยในทุกโดเมนต้องการ ผู้ที่พัฒนาทักษะเหล่านี้จนถึงระดับที่จำเป็นสำหรับการวิจัยความปลอดภัยในโลกคริปโตจะอยู่ในฐานะที่เลือกได้ และเส้นทาง Bug Bounty ก็เป็นหนึ่งในอาชีพที่น่าสนใจ และมีแนวโน้มเติบโตขึ้นเรื่อยๆ สำหรับผู้ที่มุ่งมั่นเดินบนเส้นทางนี้
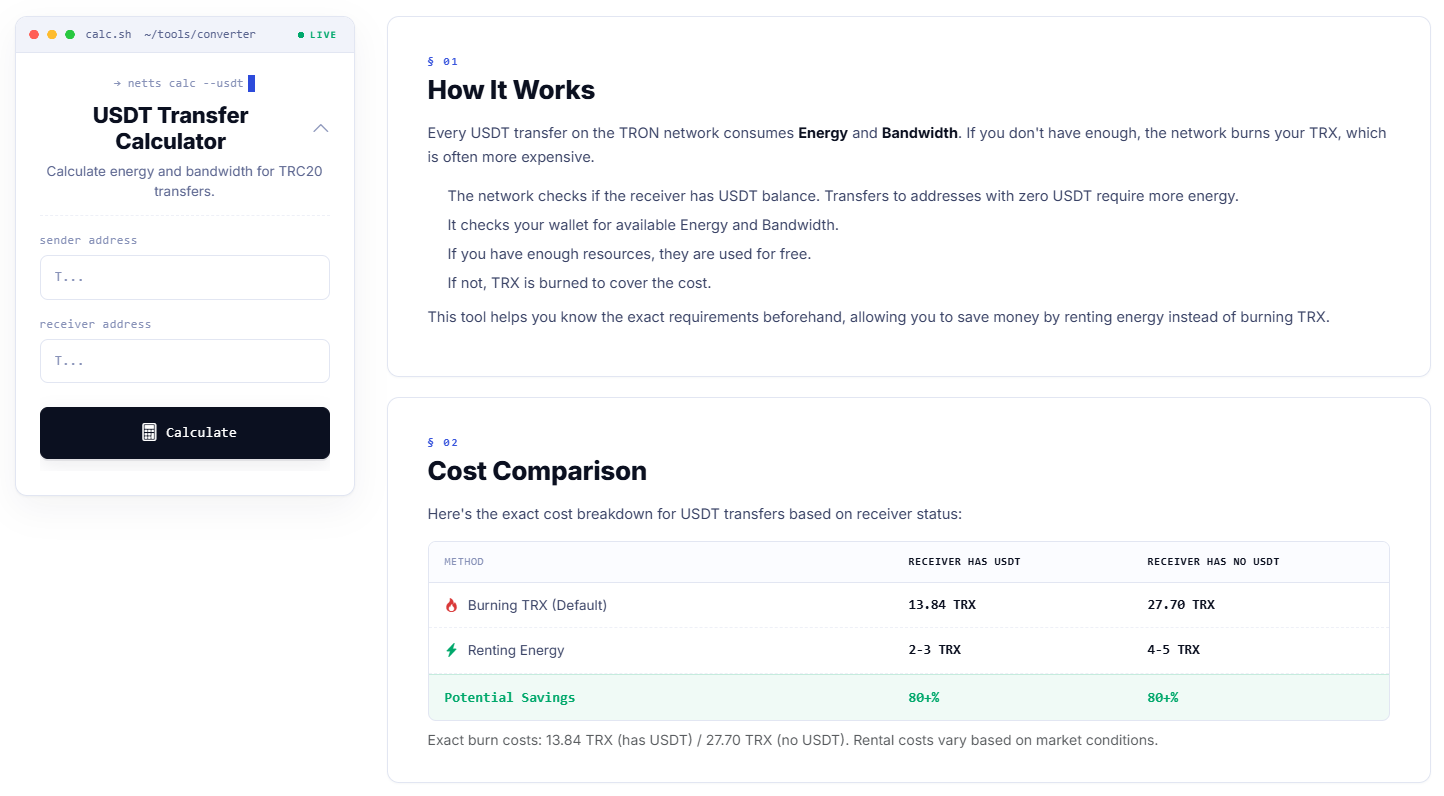
นี่ถือเป็นข่าวดีสำหรับใครก็ตามที่ใช้เวิร์กโฟลว์บนพื้นฐานของ USDT ตั้งแต่การตกลงเรื่องค่าตอบแทน Bug Bounty การแบ่งยอดชำระเงินระหว่างผู้ร่วมงานหลายคน หรือเพียงแค่การโอนรางวัลออกจากโปรโตคอล เครื่องคำนวณการโอน USDT ของ Netts (Netts USDT Transfer Calculator) ถูกออกแบบมาเพื่อสิ่งนี้โดยเฉพาะ เพียงแค่ระบุที่อยู่ผู้ส่งและผู้รับ ระบบจะบอกคุณอย่างแม่นยำว่าต้องใช้ Energy และ Bandwidth เท่าใดสำหรับธุรกรรมนั้นๆ มีการเผา (Burn) ทรัพยากรตามค่าเริ่มต้นไปเท่าใด หรือมีการใช้ทรัพยากรที่มีอยู่เดิมอย่างไร พร้อมทั้งเปรียบเทียบค่าใช้จ่ายระหว่างการส่งไปยังที่อยู่ที่มี USDT อยู่แล้ว (13.84 TRX เทียบกับ 2-3 TRX เมื่อเช่า Energy) และที่อยู่ใหม่ (27.70 TRX เทียบกับ 4-5 TRX เมื่อเช่าทรัพยากร) ซึ่งช่วยประหยัดได้มากกว่า 80% ไม่ว่าจะกรณีใดก็ตาม!