Crypto Bug Bounties: Mabayaran sa Pag-hack ng Blockchain
Bago ang blockchain, nariyan ang Netscape, Google, at Heartbleed. Ngayon, nariyan na ang Immunefi, mga payout na nagkakahalaga ng sampung milyong dolyar, at mga smart contract na naghihintay na himayin.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
Ang stereotype na dala ng salitang "hacker" ay nakakamanghang matatag: isang binatang naka-black hoodie, madilim na nakatitig sa screen sa isang silid na maliwanag na maliwanag, nagnanakaw ng mga password ng mga taong labis ang tiwala sa internet. Ang imaheng iyon ay nanatili sa loob ng ilang dekada ng totoong security culture dahil ito ay isang madaling paraan upang gawing kontrabida ang isang bagay na kumplikado — at ang mga kontrabida ay laging kapaki-pakinabang. Ang hindi mo madalas marinig ay ang ilan sa mga pinakamahusay na hacker ay nasa kabilang panig ng transaksyong iyon, naghahanap ng mga butas bago pa ito mahanap ng mga kriminal (at binabayaran para sa kanilang pagsisikap). Ang gawaing ito ay may pangalan, isang institutional memory, at isang propesyonal na istruktura na nagsimula pa ilang dekada bago ang pagkakabuo ng blockchain.
Ang orihinal na modernong istilo at organisadong bug bounty program ay sinimulan noong Oktubre 10, 1995 ng Netscape. Ang kumpanya ay gumagawa noon sa Navigator 2.0, ang nangungunang browser nito noong panahong iyon, at naglabas ng pampublikong panawagan: humanap ng security bug, responsableng iulat ang vulnerability na iyon sa kumpanya, at mabayaran para sa iyong mga pagsisikap. Bagama't maliit ang budget ayon sa mga pamantayan ngayon — $50,000 na pinaghatian sa buong programa — ang mismong ideya ay tunay na orihinal. Sa madaling salita, hayagang inamin ng Netscape na ang software nito ay may mga vulnerability na hindi nito matukoy nang internal at ang mga tagalabas ay maaaring mas nasa posisyon upang matuklasan ang mga ito. Higit pa sa pera, ito ay tungkol sa kung ano ang ipinahihiwatig ng pag-aming iyon.
Mabagal ang simula nito noong mga taon ng 2000 at bumilis nang sumali ang malalaking platform. Noong 2010, inanunsyo ng Google ang Vulnerability Reward Program nito na sa kasalukuyan pa lamang ay magbabayad ng mahigit $12,000,000 sa mga researcher at mahigit $50,000,000 sa kabuuan hanggang sa kasalukuyan. Noong 2013 lamang sumunod ang Microsoft sa trend na ito sa pamamagitan ng isang opisyal na programa, at ang Apple — na matagal nang tumanggi sa ideyang ito — ay sa wakas nagbukas ng sarili nitong pampublikong programa noong 2020.
Pagsapit ng kalagitnaan ng dekada 2010, naging karaniwan na ang mga bug bounty para sa anumang kompanya ng teknolohiya na seryoso sa kanilang seguridad, kasabay ng pag-usbong ng mga serbisyong gaya ng HackerOne at Bugcrowd upang mapangasiwaan ang mga programang ito sa malawakang antas sa pamamagitan ng pagtatambal sa mga kompanya at mga freelance na security researcher na full-time na naghahanap ng mga vulnerability.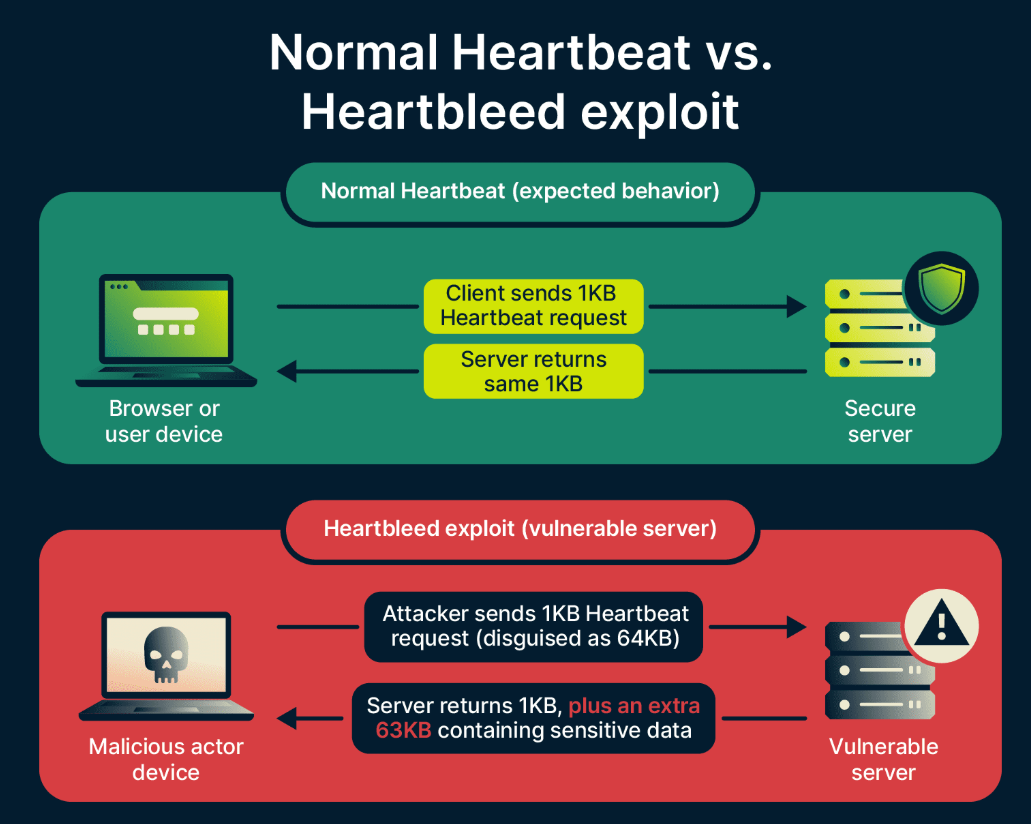
Gayunpaman, hindi lahat ng mahahalagang pagkakatuklas sa seguridad ay naganap sa loob ng isang pormal na bounty program, at ang ilan sa mga may pinakamalaking implikasyon ay nagpakita kung ano ang maaaring mangyari kapag wala ang mga ito. Noong 2014, dalawang koponan — si Neel Mehta ng Google at ang koponan sa Finnish firm na Codenomicon — ang magkahiwalay na nagbunyag ng isang malubhang flaw sa OpenSSL, ang cryptographic library na nagsisilbing pundasyon ng malaking bahagi ng lahat ng internet-encrypted traffic. Ang bagong tuklas na flaw na ito, na tinawag na Heartbleed, ay nagpahintulot sa isang attacker na basahin ang memory mula sa isang server (na hindi sana nila dapat ma-access), na naglantad sa clear text ng mga private key, mga credential na ginagamit ng sampu-sampung libong serbisyo, at datos ng mga user. Walang bug bounty na maaaring makuha noon. Bagama't naiulat ang vulnerability nang may pananagutan, mas matagal itong nanatiling lantad sa pagitan ng pagkakatuklas at pag-patch kaysa sa nais nating isipin, at ang naging resulta ay isang pandaigdigang pagmamadali na tumagal nang ilang buwan para sa lahat, mula sa mga software patch, content update, at maging sa mga forward. Ang alternatibong senaryo — paano kung ang serbisyo ng paniktik ng gobyerno o isang operasyong kriminal ang unang nakatuklas nito — ay sapat na nakakabahala upang pabilisin ang pagpapatupad ng mga structured disclosure program sa buong industriya.
Bakit Mas Kailangan ng Crypto ang mga White Hat Kaysa sa Iba
Kaya naman, ang problema sa seguridad sa blockchain ay may magkaibang istruktura (at mas kumplikado sa esensya) kaysa sa karaniwang problema sa seguridad ng software, na mahalaga pagdating sa pagpapaliwanag kung bakit naging sentrong bahagi ng larangang ito ang mga bug bounty.
Sa tradisyonal na software, ang isang vulnerability ay malubha ngunit limitado. Ang nakompromisong web application ng isang bangko ay maaaring magdulot ng pagtagas ng data o mag-trigger ng pandaraya, ngunit ang pinsala ay kontrolado sa loob ng isang sistemang may mga batas, insurance, fraud detection, at kakayahang bawiin ang mga ilegal na transaksyon. May paper trail ang pera. Ang isang attacker ay hindi kumikilos nang hiwalay sa reyalidad.
Sa mga senaryo naman ng pagkalugi sa DeFi: ang isang matagumpay (o hindi) na exploit ay nagaganap nang magkaiba sa halos lahat ng aspeto. Sa loob lamang ng ilang segundo, ang lahat ng pondo sa isang protokol ay maaaring maubos kung sasamantalahin ng isang intruder ang isang timing flaw sa smart contract. Kung magtatagumpay, ang attacker ay makakakuha ng cryptocurrency na hindi lamang mahirap matunton, kundi halos imposibleng mabawi nang walang kooperasyon ng may-ari nito. Walang sinuman ang makakabawi sa transaksyon dahil walang sentral na awtoridad. Sa anumang oras, bilyun-bilyong dolyar ang nakalagak nang hindi nababago sa mga smart contract na ito na nababasa ng publiko at kumikilos nang kusa. Ang iyong code ang iyong produkto, at ang iyong produkto ay isang vault. Ito ay "first come, first serve" para sa halos lahat ng mekanismo, at ang tanging paraan ng pagbawi ay ang hindi mababaling record sa on-chain.
Ito ang dahilan kung bakit ang dinamiko ng "sibat laban sa kalasag" sa crypto ay tila napaka-urgent. Mula sa sandaling mag-deploy ka ng anumang protokol na may halaga, nagkakaroon na ito ng mga attack vector mula sa unang araw pa lamang. Ang mga attacker ay hindi watak-watak.
Ang ilan ay konektado sa mga nation state, ang ilan ay mga advanced na criminal enterprise, at marami pang iba ang simpleng sumusunod sa landas ng kawalan ng moralidad at nananahan sa Solidity; mayroon silang hawak na pera at nagbabantay na parang mga lawin sa anumang i-deploy. Ang paghihintay na mawala ang mga user dahil sa mga isyu sa seguridad ay hindi isang sustainable na diskarte sa negosyo. Hindi, ang tanging opsyon ay hanapin ang mga vulnerability na iyon bago pa magawa ng iba — at kumuha ng mga taong sapat ang talento para mahanap ito.
Ang auditing at penetration testing — ang pagkuha sa isang security firm para suriin ang code bago ito i-deploy — ay kinakailangan, ngunit hindi sapat. Ang mga audit ay karaniwang time-boxed at isinasagawa ng mga team na may takdang laki. Ang isang "smart" contract system ay maaaring magkaroon ng milyun-milyong potensyal na landas para sa mga interaksyon at ang isang audit team na nasa ilalim ng limitasyon sa oras ay ang mga mas halata lamang ang masusuri. Dinadala ng mga bug bounty program na ito ang paghahanap sa mas malawak na abot-tanaw, at gumagana laban sa isang pandaigdigang pool ng mga researcher na may iba't ibang background, iba't ibang mental model, at walang takdang oras. Ang kumbinasyon ng dalawa — komprehensibong internal audit bago ang mainnet, pagkatapos ay isang permanenteng bounty program — ang standard na kaisipan para sa mga nagpapahalaga sa seguridad ng protocol sa kasalukuyan.
CEO Math sa Pagitan ng Isang Libong Dolyar o Isang Milyon
Ang pang-ekonomiyang rasyonal para sa mga bug bounty program ay sapat na simple para hindi na mangailangan ng paliwanag; gayunpaman, sa praktika ay kailangan ito dahil ang gastos ay nararamdaman na ngayon, habang ang matitipid ay teoretikal pa lamang at nakakalat sa mahabang panahon.
Ang isang protocol na may $10,000 na bounty para sa kritikal na vulnerability ay gumastos ng $10K para sa seguridad nito. Ito ang parehong protocol na hindi magpapakita ng anumang vulnerability (kakakita lang natin ng isang malicious actor na nag-exploit nito), at maaaring mawala na ngayon ang lahat ng naipon nito, sampu-sampung milyon ang mabilis na maglalaho kasama ang mas marami pang komplikasyong dapat ipag-alala, at sa katunayan ay maaari pa ring tuluyang mawala ang buong operasyon nito. Ang bounty ay hindi isang gastos — ito ay isang pre-emptive na insurance payout bago pa man mangyari ang insidenteng sinisiguro.
Walang anumang pakikipagtalo ang makapagbibigay ng sapat na kaalaman upang maipaliwanag ang kalkulasyong ito bago ang paglulunsad — bawat CEO na nakaranas na ng malaking exploit ay nauunawaan ito nang lubos. Ang mga hindi pa nakakaranas nito ay itinuturing lamang ang gastos sa seguridad bilang isa pang operational cost na dapat bawasan para lamang masunod ang mga kinakailangang compliance.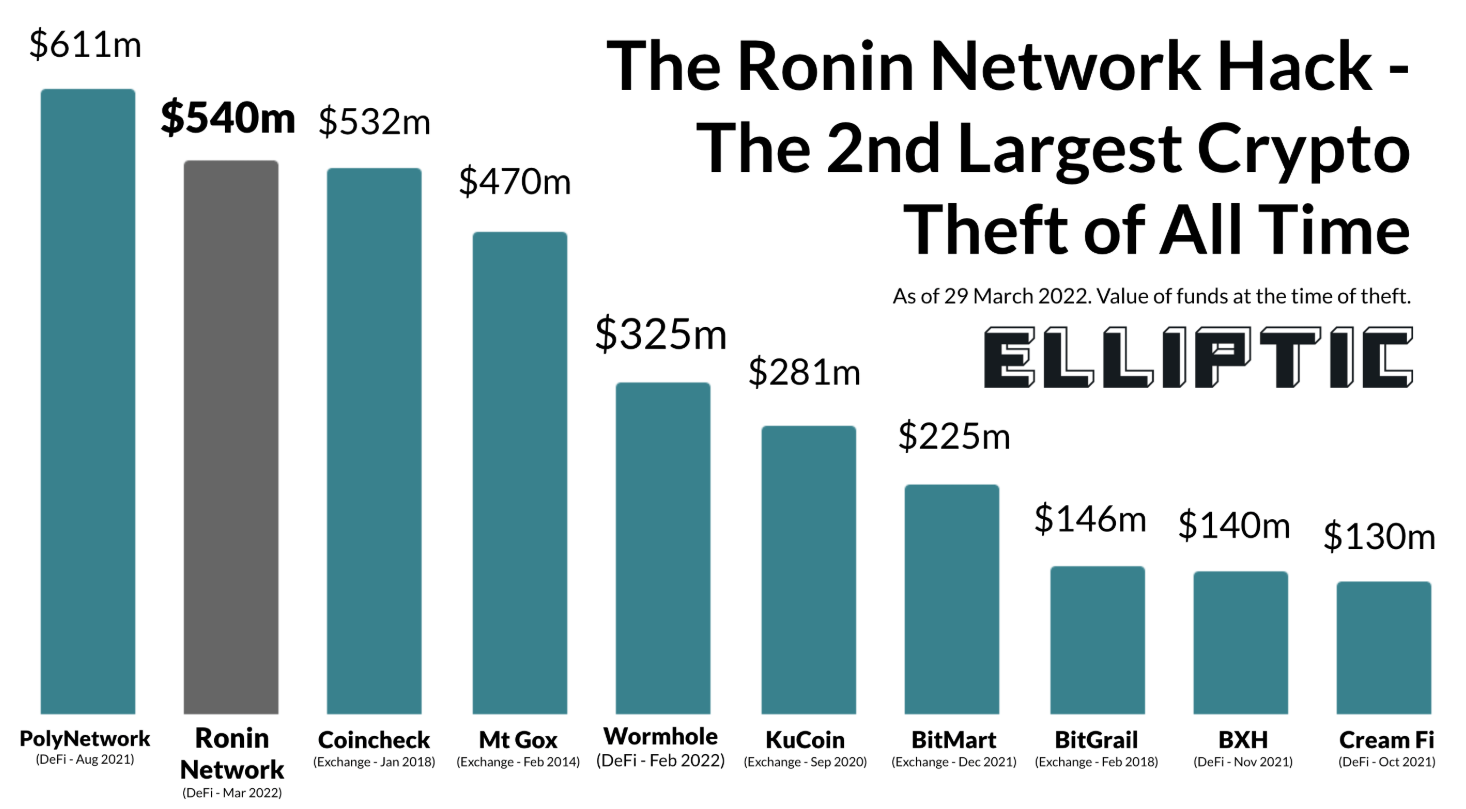
Ang datos sa gastos ay ibinibigay ng kasaysayan ng mga DeFi exploit. Bilang halimbawa, noong 2022 pa lamang, ang bridge sa Ronin Network ay dumanas ng $625 milyong pagkalugi. At ang isa pang bridge, ang Wormhole, ay na-hack noong Enero na nagresulta sa pagkawala ng $320 milyon. Nomad Bridge — $190 milyon ang nawala dahil nagawa ng bawat user na ubusin ang laman ng protocol nang matukoy ang unang attack pattern — isang vulnerability na maaaring nagkakahalaga lamang ng $50,000 sa mga bounty upang matuklasan at maayos. Hindi ito mga pambihirang kaso. Ito ang opisyal na rekord ng mga nangyayari sa isang high-value environment kung saan ang paghahanap ng mga 'hole' sa red teaming ay may malaking gantimpala at walang anumang gastos sa pagsasagawa ng exploit.
Ang panganib na hindi gaanong nababanggit ay ang kabaligtaran nito. Ang isang protocol na nagbubukas ng bug bounty program bago ito maging sapat na handa ay tila nagbabayad para sa isang bukas na imbitasyon upang mahanap ang lahat ng nakaligtaan ng internal team nito — at kung ang codebase ay hindi maayos na na-audit, maaaring halos lahat ay makita. Halimbawa, ang isang programang may $100,000 cap na inilunsad laban sa isang contract system na may dalawampung critical vulnerability ay maaaring makaranas ng magkakasabay na disclosure na uubos sa buong budget ng bounty sa loob lamang ng ilang araw; habang nagreresulta sa hindi ligtas na paggana ng protocol.
Isipin ang senaryong ito na nagpapakita kung bakit maraming maagang proyekto ng DeFi ang napunta sa ganitong sitwasyon: isang bug bounty program ang inanunsyo sa publiko, at nagsimulang dumagsa ang mga ulat na nagpapakitang ang internal audit ay pahapyaw lamang; gayunpaman, ang mga gastos sa remediation ay mabilis na lumampas sa inilaan ng team para sa kanilang buong security approach. Ang aral dito ay hindi dahil mapanganib ang mga bug bounty — kundi dahil nangangailangan ang mga ito ng minimum na pamantayan sa kalidad ng code. Natutuklasan ng mga protocol ang kanilang pinakamalalalang problema sa pinakamahirap na paraan sa pamamagitan ng paglulunsad ng bounty program bilang kapalit ng seryosong internal security work sa halip na maging karagdagan lamang dito.Ang pagkatuto sa mga aral na ito ay nagresulta sa sumusunod na pagkakasunod-sunod sa totoong mundo: internal review, isa o higit pang external audit mula sa mga pinagkakatiwalaang kumpanya, at pagkatapos ay production na may kasamang aktibong bug bounty. Ang iba naman ay nagsasagawa ng karagdagang hakbang na staged rollout — nililimitahan ang maximum value-at-risk ng protocol sa isang itinakdang panahon habang aktibo ang bounty, at dinadagdagan lamang ang liquidity kapag wala nang lumilitaw na mga kritikal na aberya. Mas mabagal ito at madalas ay mas mahal kaysa sa basta-bastang pag-deploy. Ang alternatibo naman ay kung minsan ay nagdudulot ng sakuna.
Ecosystem: mga platform, programa, at mga record na payout
Malaki na ang isinulong ng infrastructure ng crypto bug bounty mula noong mga unang araw ng mga informal disclosure email at mga ad hoc na reward.
Ang Immunefi ang pinakamalaking platform sa larangang ito at inilunsad noong Disyembre 2020. Nakapagbigay na ito ng mahigit $100 milyon sa mga researcher para sa higit 3,000 ulat ng bug, at sinasabing nakatulong na maiwasan ang pagkalugi ng mahigit $25 bilyon sa hindi bababa sa 500 protocol sa simula ng 2026. Pinagsisilbihan ng platform ang isang komunidad ng humigit-kumulang 45,000 rehistradong security researcher, sumusuporta sa mga structured disclosure process, at nagsisilbing tagapamagitan sa mga negosasyong nagaganap sa pagitan ng mga researcher at mga protocol tungkol sa severity classification at mga halaga ng payout. ":* Ensure all tags are closed. *Final check on "The maths is quite clear both ways":* "Malinaw ang kalkulasyon sa magkabilang panig". *Final check on "The researcher responsibly disclosed it":* "Responsableng isiniwalat ito ng researcher". *Final check on "was awarded what was at the time the largest known bug bounty payment ever":* "at ginawaran ng itinuturing noong pinakamalaking kilalang bug bounty payment sa kasaysayan". *Final check on "could have enabled the minting of up to 9.3 billion MATIC tokens":* "na maaaring nagbigay-daan sa pag-mint ng hanggang 9.3 bilyong MATIC token". *Final check on "equating to billions of dollars worth, at the time currency price points":* "na katumbas ng bilyun-bilyong dolyar batay sa presyo ng currency noong panahong iyon". *Final check on "The bounty was large in absolute terms and small in relative terms to what might have been lost from the attacks prevented":* "malaki ang bounty sa absolute terms at maliit naman sa relative terms kumpara sa kung ano ang maaaring nawala mula sa mga napigilang pag-atake". *Final check on "Dedicated incentive programs run at the protocol level have now run into numbers that would have Hindi lamang dapat tumugma ang mga pigurang ito sa halaga ng sinusubukang i-secure ng mga protocol na ito, kundi kailangan din itong sumabay sa kalibre ng researcher na nais mong makuha ang atensyon — ang limitasyong $1,000 ay hindi magsisilbing insentibo para sa isang taong may kakayahang mag-exploit ng isang game-breaking na vulnerability sa isang multibillion dollar na protocol.
Bahagyang magkaiba ang Code4rena at Sherlock; nagho-host ka ng isang kompetitibong audit contest sa loob ng isang takdang panahon, kung saan maraming researcher ang nagsusuri sa codebase nang sabay-sabay at tumatanggap ng bahagi sa kabuuang prize pool batay sa tindi at validity ng kanilang mga natuklasan. Mayroong komunidad na mahigit 8,300 rehistradong auditor at mahigit 24,000 natatanging findings sa lahat ng audit ng Code4rena. Higit sa 175 na ganitong mga contest na ang naisagawa ng Sherlock. Binabago ng isang kompetitibong format ang istruktura ng insentibo; nahihikayat ang mga researcher na maghanap ng mga problemang maaaring hindi napansin ng iba dahil ang mga karaniwang natuklasan ay madalas na nakakatanggap lamang ng maliit o walang payout. Sa pangkalahatan, naglalantad din ito ng mga isyu sa mas malawak na saklaw kumpara sa kung ano ang kayang matukoy nang hiwalay ng mga sequential audit o open-ended bounty program. Ang mga crypto program para sa iba pang mga holder ng Bitcoin Cash tulad ng Coinbase at MakerDAO ay kasalukuyan pa ring naka-host sa GitHub. Sa buong aktibong bug bounty market sa Web3, mahigit USD 162M na ngayon ang inaalok na bounty sakaling may hindi maging maayos, na nagpapakita kapwa ng laki ng nakataya at indikasyon ng landas patungo sa pagiging propesyonal na tinahak ng maraming researcher.
Pagsusuri sa Handicraft at Kung Bakit Hindi Ito Madaling Pera
Ang imahe ng isang bug bounty hunter bilang isang taong nakakakita ng vulnerability sa isang hapon at agad na nakakakuha ng six-figure na payout ay hindi pinapatunayan ng realidad ng trabahong ito. Ang mga praktisyoner nito na kumikita nang matatag sa pagsasaliksik ng seguridad sa larangan ng crypto ay karaniwang mga espesyalista, kung saan ang landas patungo rito ay nangangailangan ng maraming taon ng teknikal na paghahanda sa mga bahaging bihirang pasukin ng karamihan sa mga developer.
Ang paghahanap ng mga pinakamalalang depekto (highest-severity defects) sa production smart contract code ay nangangailangan ng kadalubhasaan sa Ethereum Virtual Machine — hindi lamang ang kaalaman sa pagsulat ng Solidity, kundi ang pag-unawa kung ano ang kinalalabasan nito kapag na-compile, kung ano ang aktwal na ginagawa ng EVM habang pinapatakbo ang bytecode, at kung anong mga feature ng wika ang garantisado o kilalang isinasagawa ng compiler nito kumpara sa kanilang mga potensyal na edge case na maaaring maging isyu sa seguridad kapag isinama sa mga desisyon sa gas optimization na ginagawa ng mga developer na kapos sa pondo at nagmamadali sa deadline. Nangangailangan ito hindi lamang ng pag-unawa sa mga karaniwang uri ng vulnerability — reentrancy, integer overflow, flash loan manipulation, oracle price manipulation, access control failures, initialization vulnerabilities — kundi pati na rin ng kakayahang makatukoy ng mga bagong attack vector na hindi tumutugma sa anumang kilalang pattern. Ang mga pinakamahalagang natuklasan ay ang mga bagay na wala man lang nag-iisip na hanapin.
Ang toolkit na dala ng mga researcher sa gawaing ito ay lubos nang umunlad at ngayon ay kinabibilangan na ng mga tool na sa karamihan ng pagkakataon ay hindi na maibubukod sa mga ginagamit ng isang malicious actor:
Ang Slither, isang static analysis framework na binuo ng Trail of Bits, ay kayang i-scan ang iyong Solidity code laban sa 40 kilalang vulnerability pattern at magbigay ng naka-ayos na output. Ito ay unang hakbang pa lamang, hindi ang huli — mayroon itong mga false positive at ganap na nakakaligtaan ang mga logic-layer vulnerability.
Ginagamit ng Mythril ang symbolic execution upang suyurin ang mga posibleng state ng isang kontrata at sinusuri kung ang anumang maaabot na state ay lumalabag sa partikular na mga security property na itinakda ng researcher. Gayunpaman, ito ay magastos sa resources at nagbibigay lamang ng mababaw na pagsusuri para sa mga kumplikadong kontrata.
Ito ay isang property-based fuzzer: gamit ang isang set ng mga invariant na dapat laging sinusunod ng isang contract, ipapasa ito ng researcher sa Echidna na susubok sa libu-libong random na sequence ng transaksyon upang subukang sirain ang mga ito. Mahusay kami sa paghahanap ng mga edge case sa arithmetic at state-management logic.
Ang karamihan sa seryosong security research ay ginagawa na ngayon gamit ang Foundry dahil mayroon itong napakaliit na agwat mula sa 'sa tingin ko gagana ito' → 'mapapatunayan ko na gagana ito', lalo na't karamihan sa mga researcher ay nagsusulat ng kanilang mga test at exploit sa Solidity nang direkta gamit ang Foundry.
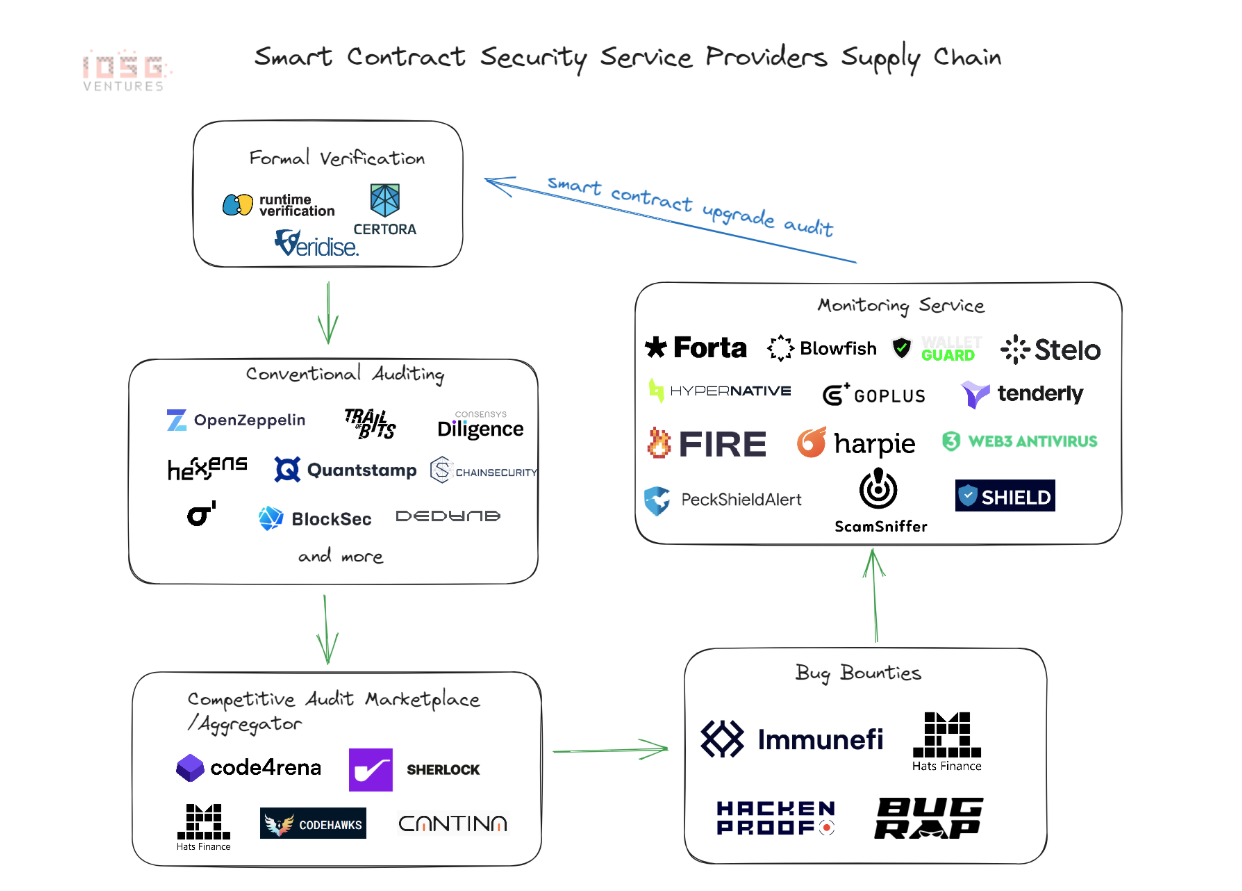
Gamit ang formal verification tooling ng Certora, maaaring gumamit ang mga researcher ng mga specification para sa gawi ng contract sa anyo ng mga mathematical contract, at pagkatapos ay i-verify ito laban sa mismong bytecode. Ito ang pinakamahirap na paraan at pinakamahirap ding ipatupad, pagdating sa kasanayan at pagsisikap.
Isa pang tool mula sa Trail of Bits, ang Manticore ay nagsasagawa ng dynamic analysis at maaaring gamitin upang awtomatikong bumuo ng mga input na dumadaan sa partikular na mga code path sa contract — isang bagay na hindi kayang abutin ng static analysis.
Walang iisang tool na awtomatikong nakakahanap ng mga kritikal na vulnerability mula sa alinman sa mga tool na ito. Nililimitahan lamang nila ang saklaw ng mga potensyal na isyu at itinatampok ang mga dapat suriin ng isang tao. Kung ang isang researcher ay hindi marunong magbasa ng EVM assembly, mangatwiran tungkol sa transaction ordering, at umunawa sa ekonomiya ng isang DeFi protocol sa system level, wala silang gaanong magagawa sa output ng alinman sa mga tool na ito. Ang mga tool na ito ay mga amplifier ng kadalubhasaan at hindi kapalit nito.
Ang mga praktikal na kahirapang ito ay higit pa sa teknikal na aspeto. Matindi ang kompetisyon. Sa panahon ng isang audit contest sa Code4rena o Sherlock, dose-dosenang developer ang sabay-sabay na nag-aaral sa iisang codebase.
Karaniwang isang mananaliksik lamang ang nakakakuha ng gantimpala para sa isang kritikal na finding — ang lahat ng iba pang makakahanap ng parehong problema ay walang makukuha o barya-barya lamang. Ang isang mananaliksik na naglaan ng isang linggo sa isang paligsahan at nakahanap lamang ng mga medium-severity issue ay maaaring makakuha lamang ng ilang daang dolyar. Napakataas ng variability sa kita at totoong may mga panahon ng kawalan ng kita.Gayunpaman, ang pagpapatunay ng resulta ay maaaring kasinghirap ng paglutas nito. Kailangang magpakita ng praktikal na demonstrasyon ng exploitability (karaniwan ay sa pamamagitan ng isang actual na proof-of-concept exploit). May ilan ding kumukwestyon sa severity classification ng isang kritikal o medium na finding, sa katwirang may mga aspetong nagpapagaan sa status ng mga ito. Ang mga mananaliksik na hindi maingat sa pagdodokumento ng kanilang gawa, at ang mga mananaliksik na walang sapat na impluwensyang dulot ng kanilang reputasyon, ay maaaring makatanggap ng mababang bayad para sa mahahalagang diskubre.
At panghuli, ang legal at tax environment ay nagiging isa pang komplikasyon. Ang karamihan sa mga bounty ay binabayaran sa anyo ng crypto — ito man ay USDT, USDC, ETH, o ang native token ng isang protocol. Ang pagtanggap ng USDT transfer bilang kita ay nagreresulta sa isang taxable event na nangangailangan sa tagatanggap na i-track ang halaga nito sa oras ng pagtanggap bago ito i-convert para sa layunin ng pag-uulat, at dumanas ng capital gains sa anumang paggalaw ng presyo kung ang payout ay ginawa sa pamamagitan ng isang uri ng digital asset. Ang mga bug bounty ay may kaakibat na totoong overhead — ang pagbuo ng isang bug bounty practice, tulad ng anumang negosyo, ay nangangailangan ng pagbabalanse ng mga tradeoff sa pagitan ng inilaang oras at mga konkretong resulta — kung babalewalain mo ang mga gawaing administratibo, magiging isa itong problema na tahimik na lumalala.
Ngunit ang mas malalim na hamon ay ang trabahong ito ay may "high ceiling" at "zero floor" pagdating sa kita. Ang isang mananaliksik na nakabuo ng tunay na expertise at may napatunayang track record — isa na nakatuklas ng mga kritikal na vulnerability sa protocol, na ang pangalan ay lumalabas sa mga audit report / postmortem — ay maaaring kumita ng halagang katumbas ng sahod ng mga senior engineer sa malalaking kumpanya. Kailangan ng alinman sa isang kakaibang genetic precondition mula pagkapanganak, o mga taon ng pagpapahusay sa isang partikular na kasanayan para marating iyon. Halos lahat ng sumusubok na mabuhay mula rito lamang ay mabilis na natutuklasan na ang oras ng pag-aaral ay mas matagal kaysa sa inaasahan, ang kompetisyon ay mas handa kaysa sa inaasahan, at habang nagsasanay pa, ang kita ay sadyang hindi sapat para matustusan ang mga gastusin.
Hindi ito nangangahulugang masamang larangan ito. Ginagawa nitong tapat ang larangang ito. Ang mismong mga kasanayan na nagbibigay-daan sa isang bug bounty researcher na magtagumpay — malalim na teknikal na pokus, systems thinking, pagkamalikhain sa gitna ng kawalang-katiyakan, at pagkukusang magtrabaho nang maraming oras sa isang bagay na maaaring walang balik sa ginugol na pagod — ay ang mismong mga kasanayang hinahangad ng mga security practitioner sa bawat domain. Ang isang taong nakabuo ng mga kasanayang iyon sa antas na kinakailangan para sa crypto security research ay nasa posisyong pumili. Ang isa sa mga karerang ito ay ang landas ng bug bounty, at lalo na para sa iilang nagpapatuloy dito.
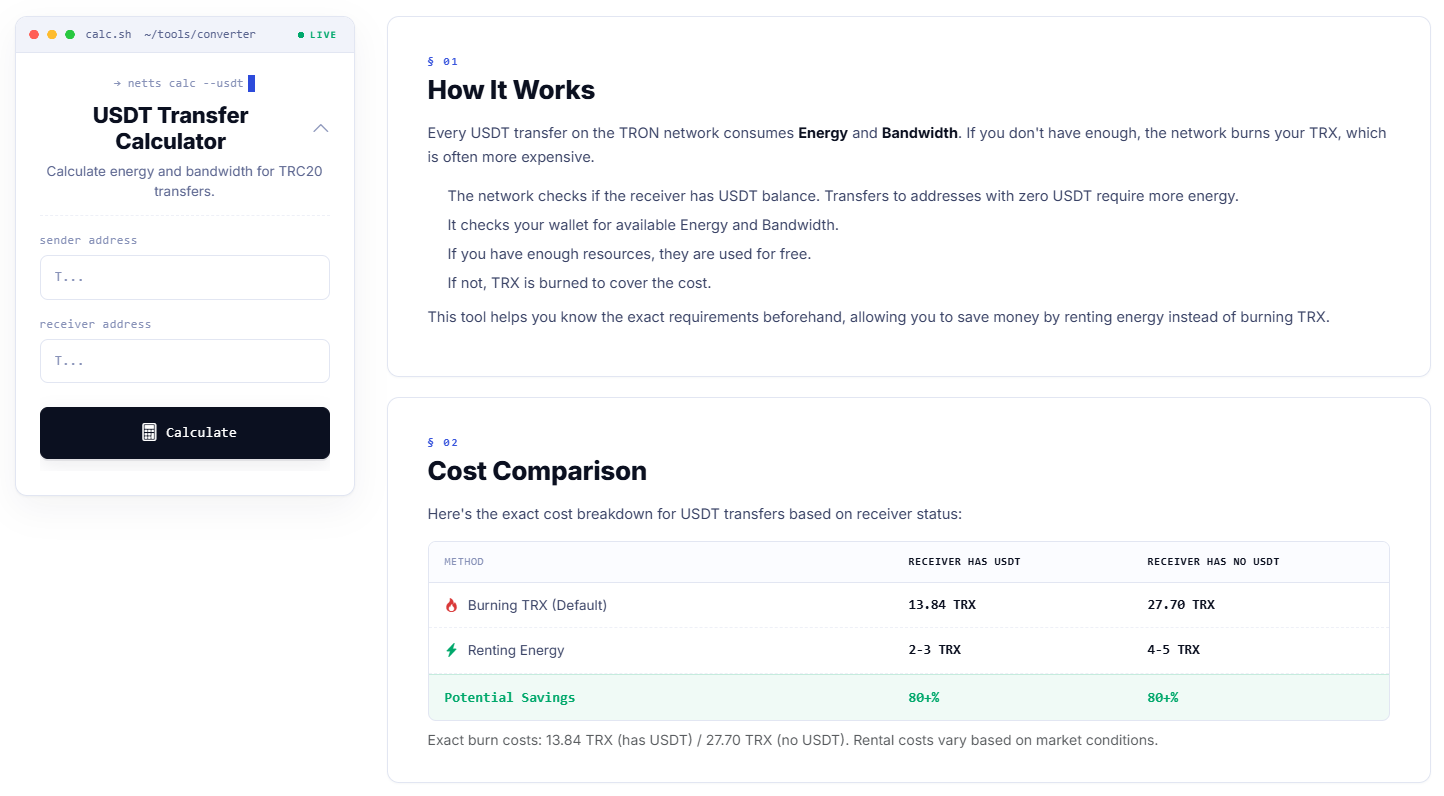
Magandang balita ito para sa sinumang nagpapatakbo ng USDT-based workflow — mula sa pagpapasya kung sino ang babayaran ng anong bounty, hanggang sa paghahati-hati ng mga payout sa pagitan ng maraming collaborator, o paglilipat lamang ng reward palabas ng protocol. Ginagawa mismo iyan ng Netts USDT Transfer Calculator: i-input ang mga address ng sender at receiver at sasabihin nito sa iyo nang eksakto kung gaano karaming Energy at Bandwidth ang kakailanganin para sa transaksyon, kung ano ang sinusunog laban sa default o kung ginagamit ang mga kasalukuyang resource, kasama ang paghahambing ng mga gastos sa pagpapadala sa isang address na mayroon nang USDT (13.84 TRX vs 2-3 TRX para sa nirentahang Energy), o sa bago (27.70 TRX vs 4-5 TRX na nirentahang resource) — mahigit 80% na matitipid sa alinmang paraan!