クリプト・バグバウンティ:ブロックチェーンのハッキングで報酬を得る
ブロックチェーン以前には、Netscape、Google、そしてHeartbleedが存在した。今では、Immunefi、1,000万ドルの報奨金、そして解析を待つスマートコントラクトが存在する。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
目次
「ハッカー」という言葉から連想されるステレオタイプは、驚くほど根強く残っています。それは、黒いフーディーを着た若者が、強い照明に照らされた部屋で画面を険しい表情で見つめ、インターネットを過信している人々のパスワードを盗み出すという姿です。このイメージは、複雑な事象を「悪役」として仕立て上げるのに都合が良く、悪役は常に重宝されるため、現実のセキュリティ文化の中で何十年にもわたって存続してきました。一般的にあまり語られないのは、優秀なハッカーの中にはその対極に位置する人々もいるということです。彼らは悪党よりも先に脆弱性を見つけ出し、その対価として報酬を得ています。この活動には名称があり、ブロックチェーンが誕生する数十年も前から、組織的な記憶と専門的な構造が存在していました。
現代的なスタイルで組織化された最初のバグバウンティ(脆弱性報奨金)プログラムは、1995年10月10日にネットスケープ社によって開始されました。当時、同社は主力ブラウザである「Navigator 2.0」を開発しており、「セキュリティ上のバグを見つけ、その脆弱性を責任を持って報告すれば、その労力に対して報酬を支払う」という公募を行いました。今日の基準からすれば、プログラム全体で5万ドルという予算は少額でしたが、そのアイデア自体は極めて独創的でした。ネットスケープは事実上、自社のソフトウェアには内部では検知できない脆弱性があること、そして外部の人間の方がそれらを発見するのに適している可能性があることを公に認めたのです。金銭以上に重要だったのは、その暗黙の承認が何を意味するかということでした。
この動きは2000年代を通じて緩やかに始まり、大手プラットフォームが参入したことで加速しました。2010年、Googleは「脆弱性報酬プログラム(VRP)」を発表しました。現在では、年間だけで1,200万ドル以上がリサーチャーに支払われ、累計支払額は今日までに5,000万ドルを超えています。Microsoftがこの流れに追随して公式プログラムを開始したのは2013年のことであり、長らくこの考えに抵抗していたAppleも、2020年にようやく独自の公開プログラムを開始しました。
2010年代半ばまでに、セキュリティを重視するあらゆるテクノロジー企業にとって、バグバウンティ(バグ報奨金制度)は一般的なものとなりました。HackerOneやBugcrowdといったサービスの登場により、企業とフルタイムで脆弱性を探索するフリーランスのセキュリティ研究者をマッチングさせることで、こうしたプログラムを大規模に運用することが可能になりました。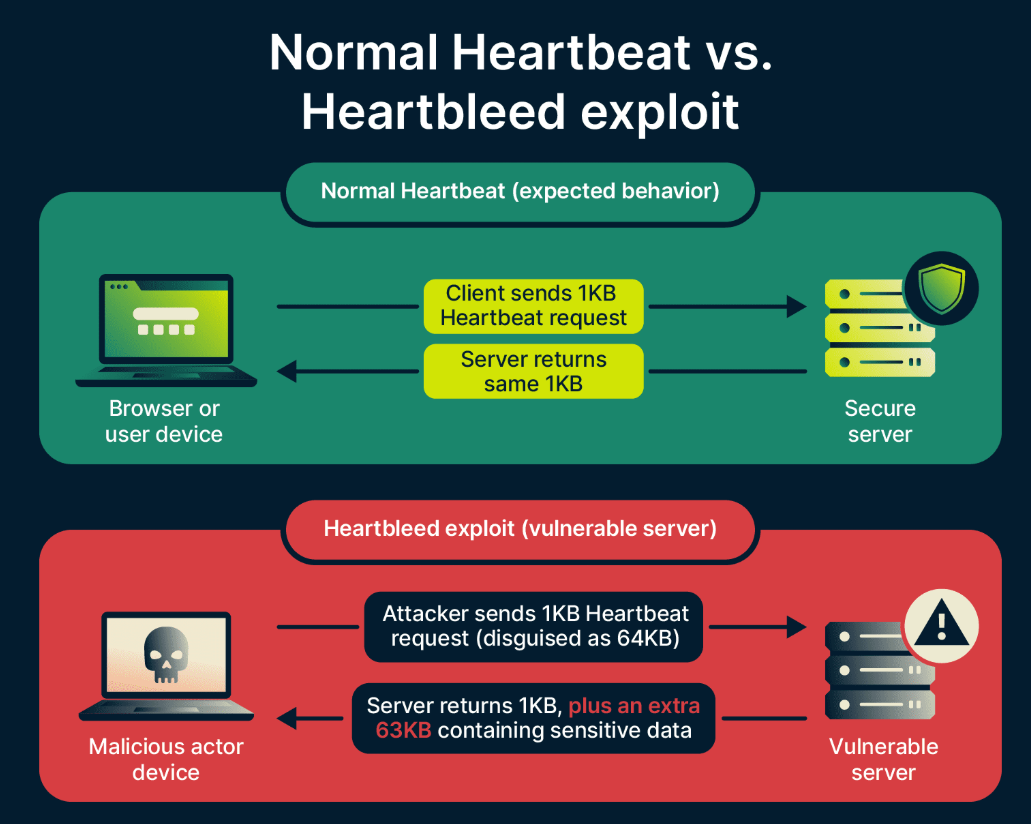
しかし、重大なセキュリティ上の発見のすべてが正式な報奨金プログラムを通じて行われたわけではありません。その中でも特に影響の大きかった事例は、プログラムが存在しない場合に何が起こり得るかを物語っています。2014年、GoogleのNeel Mehta氏とフィンランドの企業Codenomiconのチームという2つのグループが、インターネット上の暗号化トラフィックの大部分を支える暗号化ライブラリ「OpenSSL」に深刻な欠陥があることを独自に明らかにしました。「Heartbleed」と呼ばれるこの新たに発見された脆弱性は、攻撃者がサーバーのメモリを(本来アクセスできないはずの領域まで)読み取ることを可能にするものでした。これにより、秘密鍵や数万ものサービスで使用されている認証情報、そしてユーザーデータが平文で露呈するリスクが生じました。当時、受け取れるバグ報奨金は存在しませんでした。この脆弱性は責任ある形で報告されましたが、発見からパッチが適用されるまでの間、誰もが想像したくないほど長い期間、危険にさらされた状態が続きました。その後の対応は、ソフトウェアパッチの適用やコンテンツの更新、さらには転送設定の変更に至るまで、数ヶ月に及ぶ世界規模の奔走を強いることとなりました。
「もし政府の諜報機関や犯罪組織が先にそれを発見していたら」という反事実的想定は、業界全体で構造化された脆弱性開示プログラムの導入を急がせるのに十分なほど、不安を抱かせるものでした。なぜクリプトには他よりもホワイトハッカーが必要なのか
したがって、ブロックチェーンにおけるセキュリティ問題は、一般的なソフトウェアのセキュリティ問題とは構造的に異なり(かつ根本的に複雑であり)、なぜこの分野においてバグバウンティがこれほど中心的な役割を担うようになったのかを説明する上で重要な意味を持ちます。
従来のソフトウェアでは、脆弱性は深刻ではあるものの限定的です。銀行のウェブアプリケーションが侵害されれば、データの流出や不正送金が発生する可能性がありますが、その被害は法律、保険、不正検知、そして不正な取引を取り消す能力を備えたシステム内に封じ込められます。資金には追跡可能な証跡が残ります。攻撃者は、周囲から隔絶された真空地帯で活動しているわけではないのです。
一方、DeFiにおける損失シナリオでは、エクスプロイトの成否に関わらず、ほぼあらゆる次元で状況が異なります。侵入者がスマートコントラクトのタイミングの欠陥を突けば、わずか数秒の間にプロトコル内の全資金が流出する可能性があります。攻撃が成功した場合、攻撃者が手にする暗号資産は追跡が困難であるだけでなく、所有者の協力なしには回収がほぼ不可能です。中央権限が存在しないため、誰も取引を取り消すことはできません。いかなる時点においても、数十億ドルもの資金が、誰でも閲覧可能で自律的に動作するこれらのスマートコントラクトの中に、不変の状態で存在しているのです。コードこそが製品であり、その製品は金庫そのものです。ほとんどすべての仕組みにおいて「早い者勝ち」が原則であり、唯一の救済手段はオンチェーンに残された改ざん不可能な記録だけです。
これこそが、クリプトにおける「矛と盾」の攻防にこれほどの切迫感をもたらしている要因です。価値を持つプロトコルをデプロイした瞬間から、初日にして攻撃ベクトルにさらされることになります。攻撃者は決して無秩序な集団ではないのです。」 国家と結びついているものもあれば、高度な犯罪組織であるものもあり、また多くの者は単に道徳心を捨て去り、Solidityの世界に身を置いているに過ぎません。彼らは手元に資金を持ち、デプロイされるものを鵜の目鷹の目で監視しています。セキュリティ上の問題によってユーザーが離脱するのを待つことは、持続可能なビジネス戦略ではありません。いいえ、唯一の選択肢は、他の誰よりも先に脆弱性を見つけ出すことであり、それを見つけられるほど有能な人材を雇うことです。
監査やペネトレーションテスト(デプロイ前にセキュリティ企業にコードを精査させること)は必要ですが、それだけでは全く不十分です。監査は通常、期間が限定されており、限られた人数のチームによって行われます。「スマート」コントラクトシステムには、何百万もの相互作用の経路が存在する可能性があり、時間的制約のある監査チームはそのうちの明白なものしかカバーできません。一方、バグバウンティプログラムは、探索の範囲をはるかに広げ、異なる背景やメンタルモデルを持ち、無制限の時間を使える世界中のリサーチャーたちを対象としています。メインネット稼働前の包括的な内部監査と、その後の常設バグバウンティプログラムの組み合わせが、昨今のセキュリティを重視するプロトコル運営における標準的な教訓となっています。
1,000ドルか100万ドルか:CEOの計算
バグバウンティプログラムの経済的合理性は、説明を必要としないほど明白です。しかし、実際には説明が必要となります。なぜなら、費用は今発生する一方で、節約できるコストは理論上のものに過ぎず、長期にわたって分散されるからです。
致命的な脆弱性に対して1万ドルの報奨金を設けているプロトコルは、セキュリティに1万ドルを費やしたことになります。これは、脆弱性がないように見えていた(実際には悪意のある攻撃者がこれを悪用したのを目の当たりにしたばかりですが)プロトコルと同じであり、今や全資産、つまり数千万ドルを瞬時に失い、さらに複雑な問題に直面し、事実上、運営そのものを完全に失う可能性さえあります。報奨金は経費ではなく、保険事故が発生する前の先制的な保険金の支払いだったのです。
ローンチ前にこの計算を説明するために必要な洞察は、いくら議論を重ねても得られるものではありません。大規模なエクスプロイトを経験したことのあるCEOなら誰でも、それを痛切に理解しています。経験のない人々は、セキュリティ費用を、単にコンプライアンスのチェック項目を満たすために最小化すべき一つの運用コストとしか考えていません。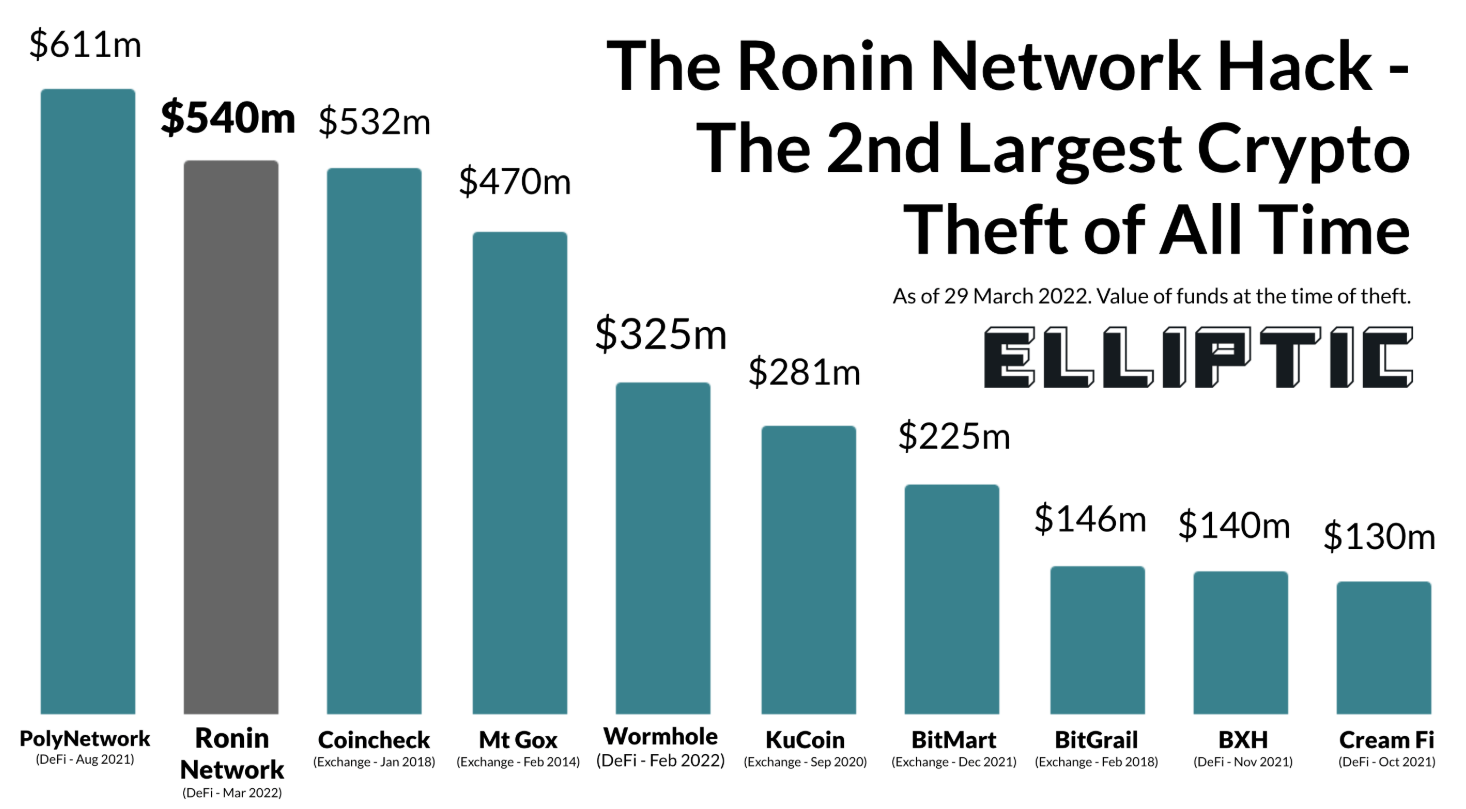
コストに関するデータは、これまでのDeFiエクスプロイトの歴史が物語っています。例えば、2022年だけでも、Roninネットワークのブリッジは6億2,500万ドルの損失を被りました。また、別のブリッジであるWormholeは1月にハッキングされ、3億2,000万ドルの被害を出しました。Nomadブリッジでは、最初の攻撃パターンが特定されると、あらゆるユーザーがプロトコルを空にすることが可能になり、1億9,000万ドルが失われました。この脆弱性は、わずか5万ドルのバグバウンティ(報奨金)で発見し、修正できた可能性があったものです。これらは例外的なケースではありません。レッドチーミングによる「穴」の発見には多額の報酬が支払われる一方で、攻撃の実行コストがゼロであるという、高価値な環境で実際に起きている公式な記録なのです。
あまり語られないリスクは、実はその逆方向にあります。十分な準備が整う前にバグバウンティプログラムを開始するプロトコルは、実質的に、内部チームが見逃したすべてを見つけ出すための「公開招待状」を出しているようなものです。もしコードベースの監査が不十分であれば、その「すべて」は文字通りほぼ全箇所に及ぶ可能性があります。例えば、20件の重大な脆弱性を抱えるコントラクトシステムに対して、上限10万ドルのプログラムを開始した場合、報告が相次いで数日のうちにバウンティ予算を使い果たしてしまう可能性があります。その一方で、プロトコルは安全に機能しない状態のまま放置されることになります。
初期のDeFiプロジェクトの多くが陥った、次のようなシナリオを想像してみてください。バグバウンティプログラムが公表されると、内部監査が単なる概要レベルに過ぎなかったことを露呈させるような指摘が殺到します。しかし、その修正コストは、チームがセキュリティ対策全体のために確保していた予算を瞬く間に上回ってしまうのです。この話の教訓は、バグバウンティが危険だということではありません。バグバウンティは、コードの品質が最低限の基準を満たしていることを前提としている、ということです。プロトコルが最悪の形で最悪の問題に直面するのは、バグバウンティを実質的な内部セキュリティ業務の「補完」としてではなく、「代わり」として開始してしまった時なのです。
これらの教訓から、現実の世界では次のような手順が定着しました。まず内部レビューを行い、次に信頼できる企業による1回以上の外部監査を経て、常設のバグバウンティを設けた状態で本番環境へと移行する、という流れです。また、段階的なロールアウトという追加措置を講じるプロジェクトもあります。これは、バグバウンティの実施期間中、一定期間プロトコルの最大リスク許容額(Value-at-Risk)に上限を設け、重大な不具合が発生しないことが確認されて初めて流動性を拡大するという手法です。この方法は、単に製品をリリースするよりも時間がかかり、コストも高くなることが多いですが、これを行わない場合の代償は、時に壊滅的なものとなります。
エコシステム:プラットフォーム、プログラム、そして記録的な報酬額
暗号資産のバグバウンティ・インフラは、非公式な報告メールや場当たり的な報酬が支払われていた初期の頃から、大きく成熟を遂げました。
Immunefiはこの分野で最大のプラットフォームであり、2020年12月にローンチされました。これまでに3,000件以上のバグ報告に対してリサーチャーへ1億ドル以上を支払い、2026年初頭までに少なくとも500のプロトコルにおいて250億ドル以上の損失防止に貢献したとしています。同プラットフォームは約45,000人の登録済みセキュリティリサーチャーのコミュニティを擁し、構造化された開示プロセスをサポートしています。また、脆弱性の深刻度の分類や報酬額について、リサーチャーとプロトコル間の交渉を仲介する役割も担っています。
Immunefiはバグ報奨金の支払いから手数料を受け取っており、これにより市場の両側のインセンティブが合理的に一致しています。つまり、リサーチャーが本物のバグを発見し、プロトコルがそれに対して報酬を支払うことで、同社の利益も向上する仕組みになっています。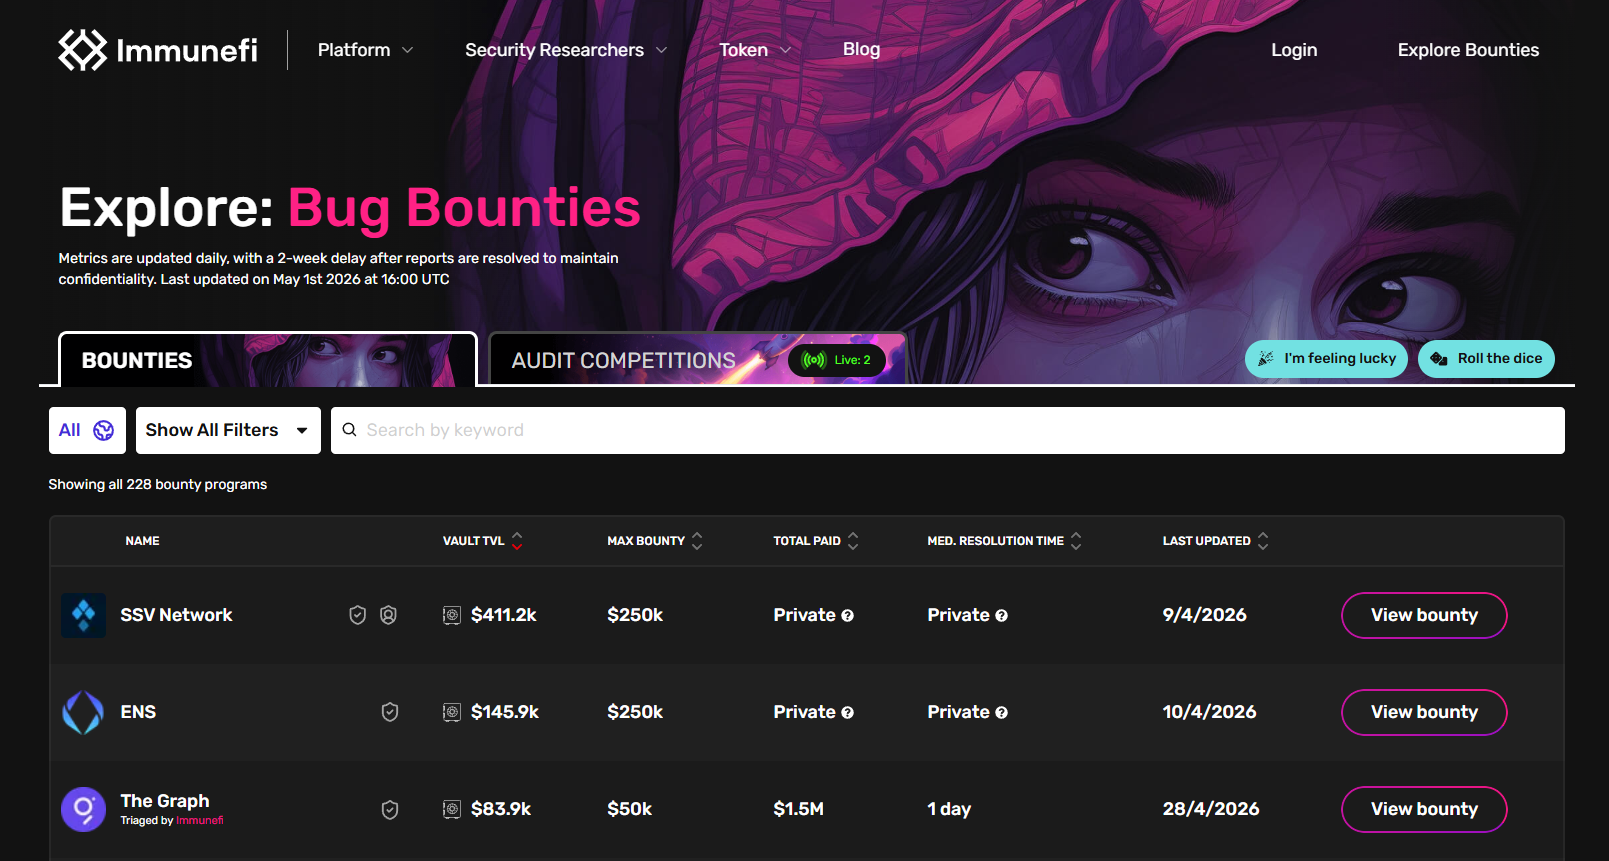
同プラットフォーム史上最高額の単一支払いは、2022年2月に「satya0x」という名で活動するリサーチャーに対して支払われた1,000万ドルの報酬です。これは、Wormholeブリッジにおける未初期化プロキシの脆弱性を発見したことに対するものでした。この脆弱性が悪用されていた場合、約7億3,600万ドル相当のロックされた資産が流出していた可能性があります。リサーチャーは責任を持ってこの脆弱性を開示し、当時としては史上最高額のバグ報奨金が授与されました。2021年12月には、PolygonがリサーチャーのLeon Spacewalker氏から、最大93億MATICトークン(当時の価格で数十億ドル相当)のミントを可能にする恐れがあった致命的なバグを220万ドルで買い取りました。この計算はどちらの側面から見ても明白です。報奨金は絶対的な金額としては高額ですが、未然に防がれた攻撃によって失われていた可能性のある資産と比較すれば、相対的には少額といえます。
プロトコルレベルで運営される専用のインセンティブプログラムは、現在、わずか数年前には想像もできなかったような金額に達しています。Uniswapのv4プログラムにおける致命的な脆弱性に対する最大支払額は1,550万ドルです。LayerZeroは1,500万ドルの報奨金を公開しています。2026年には、イーサリアム財団(Ethereum Foundation)の最大支払額が100万ドルに引き上げられました。
これらの金額は、単にこれらのプロトコルが保護しようとしている資産価値と相関している必要があるだけでなく、惹きつけたい研究者のレベルに見合ったものである必要があります。1,000ドルという上限設定では、数十億ドル規模のプロトコルにおいて致命的な脆弱性を悪用できるような人材の意欲を掻き立てることはできません。Code4renaやSherlockは少し仕組みが異なり、指定された期間内にコンペ形式の監査コンテストを開催します。複数の研究者が同時にコードベースを検査し、発見された脆弱性の深刻度と妥当性に基づいて賞金プールから報酬が支払われます。Code4renaは、全監査において8,300人以上の登録監査員と24,000件以上の独自の発見事項(ファインディング)を誇るコミュニティを擁しています。Sherlockでは、これまでに175回以上のこうしたコンテストが開催されています。コンペ形式はインセンティブ構造を変化させます。多くの人が報告するような発見事項は報酬が少額、あるいはゼロになることが多いため、研究者は他の人が見逃すような問題を探し出すよう動機付けられます。一般的に、これにより、逐次的な監査や期限のないバグバウンティプログラムが個別に特定できるものよりも、広範囲にわたる問題が明らかになります。CoinbaseやMakerDAOのような他のビットコインキャッシュ(Bitcoin Cash)保有者向けの暗号プログラムは、依然としてGitHub上でホストされています。現在、Web3のアクティブなバグバウンティ市場全体で、万が一の事態に備えて1億6,200万ドル以上の報奨金が提供されています。これは、守るべき資産の規模の大きさと、多くの研究者が歩んできた専門職化への道のりの両方を示しています。
職人技の分析:なぜそれが「簡単に稼げる金」ではないのか
ある日の午後に脆弱性を見つけ、6桁(数十万ドル)の報酬を手にするバグバウンティハンターというイメージは、実際の仕事の現実とはかけ離れています。
暗号資産分野のセキュリティ調査で安定した生計を立てている実務家は、通常スペシャリストであり、その道に至るには、ほとんどの開発者がめったに足を踏み入れない領域での長年にわたる技術的な研鑽を必要とします。
本番環境のスマートコントラクトコードにおける最高深刻度の欠陥を見つけ出すには、Ethereum Virtual Machine(EVM)に関する専門知識が必要です。それは単にSolidityの書き方を知っているだけでなく、それが何にコンパイルされるのか、バイトコードの実行中にEVMが実際に何を行っているのか、そして言語のどの機能がコンパイラによって保証(あるいは実行)されているのかを理解することを意味します。さらに、締め切りに追われ予算の限られた開発者が行うガス代最適化の選択と組み合わさった際に、セキュリティ上の問題となり得る潜在的なエッジケースについても理解していなければなりません。これには、リエントランシー、整数オーバーフロー、フラッシュローン操作、オラクル価格操作、アクセス制御の不備、初期化の脆弱性といった一般的な脆弱性の分類を理解するだけでなく、既知のパターンに当てはまらない新しい攻撃ベクトルを検出する能力も求められます。最も有用な発見とは、誰も探してさえいなかったものなのです。
研究者がこの業務に携わる際に用いるツールキットは大きく進化しており、現在では、多くの場合、悪意のある攻撃者が使用するものと区別がつかないツールも含まれています:
Trail of Bitsによって開発された静的解析フレームワークであるSlitherは、Solidityコードを40の既知の脆弱性パターンに照らしてスキャンし、整理された出力を提供します。これは第一歩であり、最終工程ではありません。誤検知が発生することもあり、ロジック層の脆弱性を完全に見逃すこともあります。
Mythrilはシンボリック実行を利用してコントラクトの可能な状態を探索し、到達可能な状態が研究者の指定した特定のセキュリティプロパティに違反していないかを確認します。しかし、計算コストが高く、複雑なコントラクトに対しては浅い分析しか行えません。
これはプロパティベースのファザーです。コントラクトが常に満たすべき一連のインバリアント(不変条件)が与えられると、リサーチャーはそれをEchidnaに渡します。Echidnaは何千ものランダムなトランザクションシーケンスを試行し、それらの条件を打破しようと試みます。私たちは特に、算術演算や状態管理ロジックにおけるエッジケースの探索に長けています。
現在、本格的なセキュリティリサーチの大部分はFoundryを使用して行われています。これは、「こう動くはずだ」という考えから「これが機能することを証明できる」という段階への移行が非常にスムーズであるためです。特に、ほとんどのリサーチャーがFoundryを使用してSolidityで直接テストやエクスプロイトを記述していることがその理由です。
Certoraの形式検証ツールを使用すると、リサーチャーは数学的コントラクトの形式でコントラクトの動作仕様を定義し、実際のバイトコードに対して検証を行うことができます。これは最も難易度の高い手法であり、スキルと労力の両面で実装が最も困難です。
Trail of Bitsのもう一つのツールであるManticoreは動的解析を行い、コントラクト内の特定のコードパスを通る入力を自動的に生成できます。これは静的解析では到達できない領域です。
これらのツールのいずれも、単体で致命的な脆弱性を自動的に発見できるものではありません。ツールは潜在的な候補の範囲を絞り込み、人間が評価すべき箇所を浮き彫りにするものです。リサーチャーがEVMアセンブリを読み解き、トランザクションの順序付けを考察し、システムレベルでDeFiプロトコルの経済性を理解できなければ、これらのツールの出力を活用することは難しいでしょう。これらのツールは専門知識の代わりになるものではなく、専門知識を増幅させるためのものです。
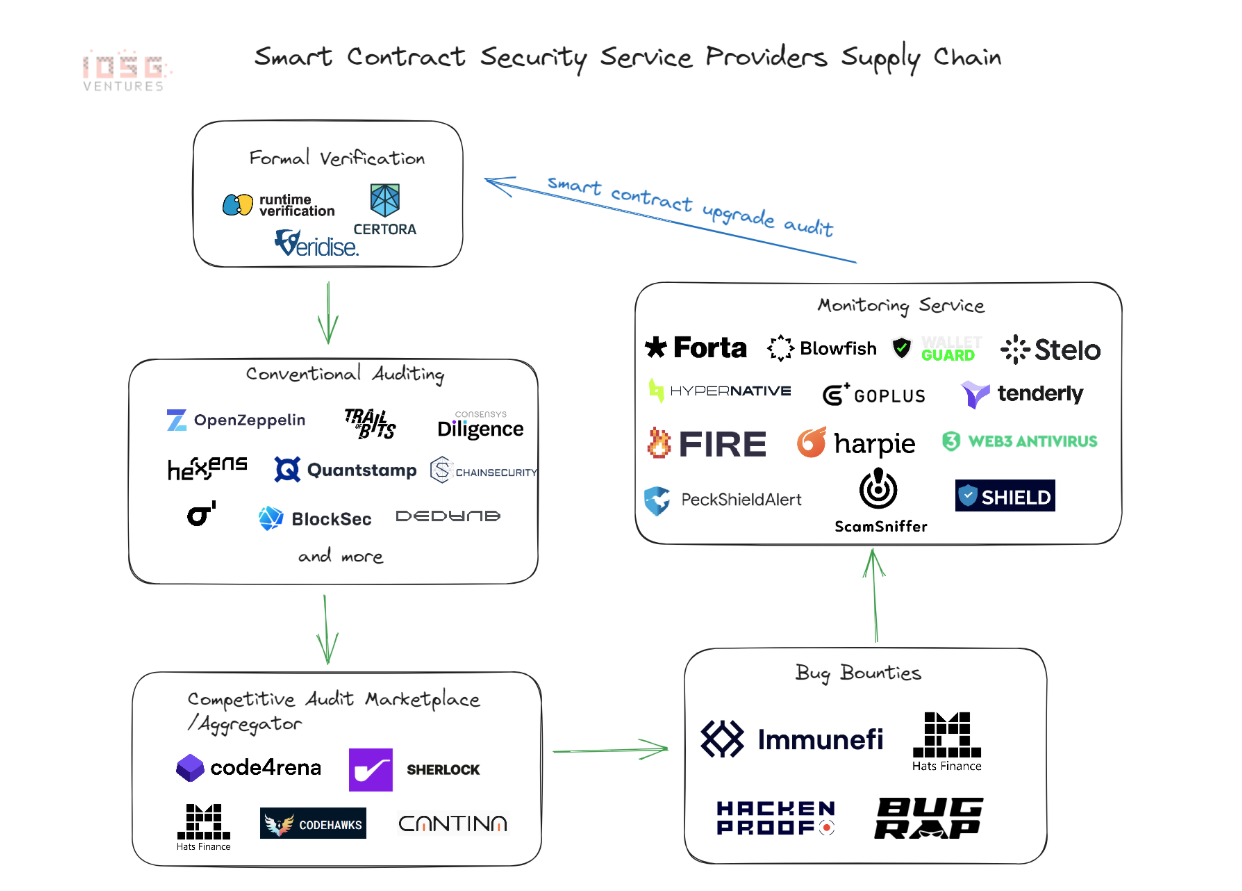
こうした実務上の困難は、技術的な側面をはるかに超えています。競争は激化しています。Code4renaやSherlockでの監査コンテストでは、数十人の開発者が同時に同じコードベースを調査します。
通常、一人のリサーチャーが重大な発見を報告し、同じ問題を見つけた他の全員は何も得られないか、あるいは雀の涙ほどの報酬しか得られません。コンテストに1週間を費やしても、中程度の深刻度の問題しか見つけられなかったリサーチャーは、わずか数百ドルを手に去ることになるかもしれません。収入の変動性は高く、無収入の期間が続くことも珍しくありません。しかし、結果を証明することは、それを解決することと同じくらい難しい場合があります。悪用可能性を実際に実証(通常は実際の概念実証(PoC)エクスプロイトを使用)しなければなりません。また、特定の要素が深刻度を緩和していると主張し、重大または中程度の発見の深刻度分類に異議を唱える者もいます。自身の成果を注意深く文書化しないリサーチャーや、実績から生じる影響力を持たないリサーチャーは、重要な発見に対して過小な報酬しか受け取れない可能性があります。
そして最後に、法的および税務的な環境がそれ自体で複雑な問題となります。報奨金の大部分は、USDT、USDC、ETH、またはプロトコルのネイティブトークンといった何らかの暗号資産の形で支払われます。USDTの送金を収入として受け取ることは課税対象となり、受取人は報告のために受取時の価値を記録し、デジタル資産で支払われた場合には価格変動によるキャピタルゲインを計算する必要があります。バグバウンティには実質的なオーバーヘッドが伴います。他のビジネスと同様に、バグバウンティの活動を確立するには、投資した時間と具体的な成果のバランスを取る必要があります。事務的な作業を無視すれば、それは静かに蓄積していく別の問題となります。
しかし、より深い課題は、この仕事には収益の上限がない一方で、下限がゼロであるという点です。確かな実績を持つ真の専門性を身につけたリサーチャー、つまりプロトコルの重大な脆弱性を発見し、監査レポートやポストモーテム(事後分析)にその名が記載されるような人物は、大手企業のシニアエンジニアの給与に匹敵する収入を得ることができます。 そこに到達するには、生まれ持った特異な資質か、あるいは特定の技能を長年にわたって研鑽する努力のどちらかが必要です。それだけで生計を立てようとする人のほとんどは、学習に要する時間が予想以上に長く、競合相手が想定以上に準備を整えており、そして修行期間中の収入だけでは支出を賄うのに到底足りないという現実にすぐ直面することになります。
しかし、それは必ずしもこの分野が不適切であることを意味しません。むしろ、それが誠実な分野であることを示しています。バグバウンティ・リサーチャーを成功に導くスキルセット、すなわち深い技術的集中力、システム思考、不確実な状況下での創造性、そして見返りが得られないかもしれない事柄に対して何時間も費やす意欲は、まさにあらゆる領域のセキュリティ実務者が求めているスキルそのものです。暗号資産セキュリティリサーチに必要なレベルまでこれらのスキルを磨き上げた人物は、自らの道を選択できる立場にあります。そのキャリアパスの一つがバグバウンティの道であり、それを追求する少数の人々にとって、その選択肢はますます魅力的なものとなっています。
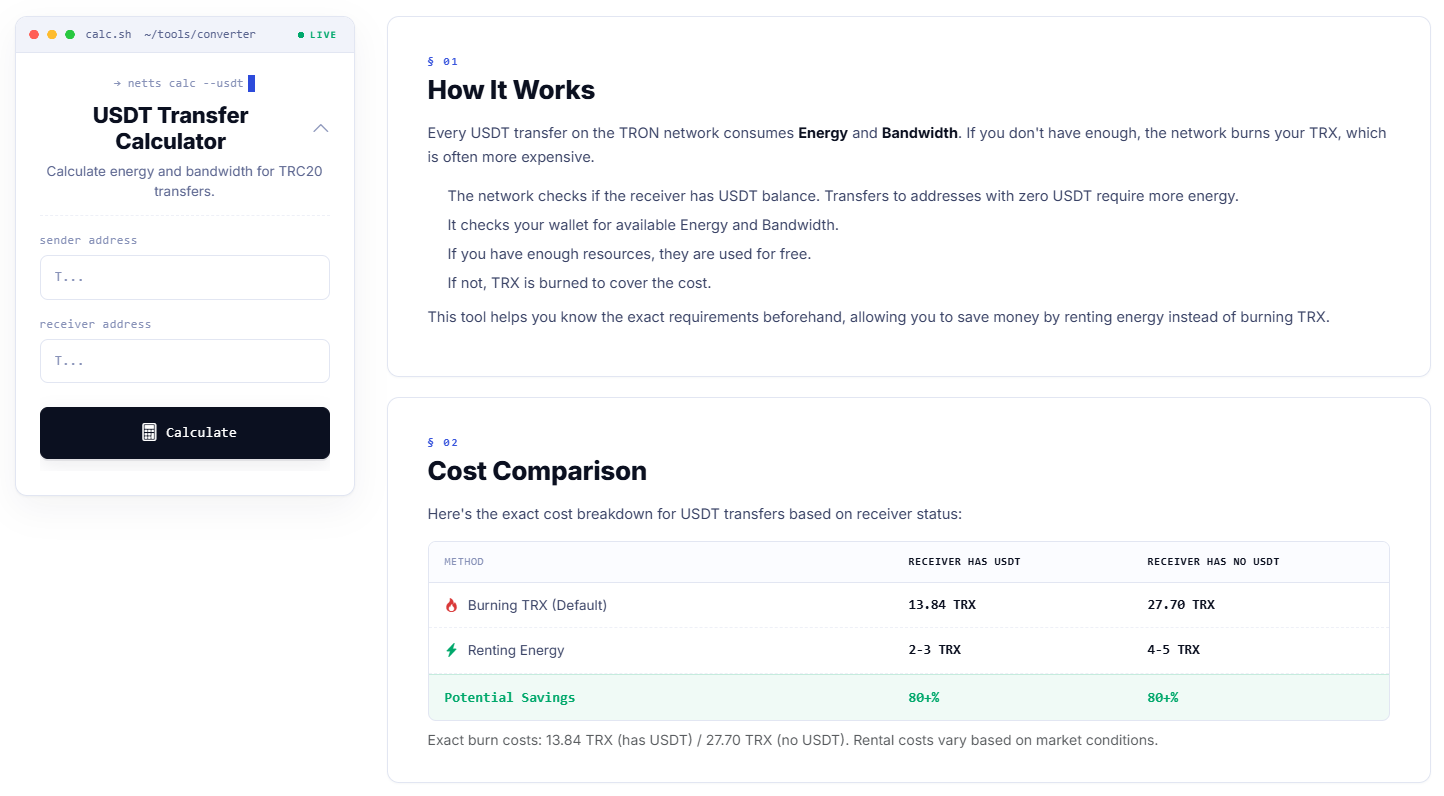
これは、報奨金の支払い確定から、複数の共同作業者間での報酬の分配、あるいは単に報酬をプロトコル外へ移動させることまで、USDTベースのワークフローを運用しているすべての人にとって素晴らしいニュースです。Netts USDT送金計算機は、まさにそれを実現します。送信元と送信先のアドレスを入力するだけで、トランザクションに必要なエネルギー(Energy)と帯域幅(Bandwidth)の正確な量、デフォルトでバーン(焼却)される量、または既存のリソースが使用されるかどうかが表示されます。さらに、すでにUSDTを保有しているアドレスへの送金コスト(レンタルエネルギーを使用した場合は13.84 TRXに対して2〜3 TRX)と、新規アドレスへの送金コスト(レンタルリソースを使用した場合は27.70 TRXに対して4〜5 TRX)の比較も可能です。どちらの場合でも80%以上の節約になります!