การใช้ AI ในทางที่ผิดในโลกคริปโต: อนาคตที่มืดมนรออยู่หรือไม่?
AI ที่ไม่ประสงค์ดีกำลังพุ่งเป้าไปที่คริปโตผ่านการโจมตีโมเดล, ดีปเฟก, การวิเคราะห์เชน, ฟิชชิ่ง และวิศวกรรมสังคมที่รวดเร็วยิ่งขึ้น
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
สิ่งแรกที่น่ากลัวเกี่ยวกับ AI ที่เป็นอันตรายคือ มันอาจจะไม่ได้มาในรูปแบบของ Skynet ซึ่งเป็นสุดยอดปัญญาประดิษฐ์ที่ตัดสินใจเปลี่ยนมนุษย์ทุกคนให้กลายเป็นอารยธรรมหลังยุคขาดแคลน แต่มันอาจมาในรูปแบบที่เรียบง่ายที่สุด เช่น ไฟล์เพียงไฟล์เดียว จุดตรวจสอบโมเดล (model checkpoint) ที่เก็บไว้ในคลังยอดนิยมที่นักวิจัยหลายพันคนไว้วางใจ หรือชุดข้อมูลที่เก็บไว้เป็นไลบรารีมาตรฐานควบคู่ไปกับเครื่องมือคอมพิวเตอร์วิทัศน์อื่นๆ อีกหลายตัว ซึ่งนักพัฒนาตัดสินใจนำมาใช้เพียงเพราะพวกเขาเหนื่อยกับการต่อสู้กับไลบรารีอื่นจากระบบนิเวศเดียวกัน
นี่คือเหตุผลที่การค้นพบล่าสุดของนักวิจัยด้านความปลอดภัย ซึ่งพบโมเดลแมชชีนเลิร์นนิงหลายสิบโมเดลที่ใช้ประโยชน์จากการแปลงข้อมูลย้อนกลับ (deserialization) ของ pickle เพื่อรันโค้ดที่เป็นอันตรายนั้นชวนให้หวาดกลัวเป็นอย่างยิ่ง ความจริงที่ว่าภัยคุกคามสามารถแฝงตัวอยู่ในโมเดลต่างๆ ได้นั้นไม่ใช่เรื่องน่าแปลกใจ เนื่องจากการใช้ torch.save ของ PyTorch และฟังก์ชันคู่ขนานอย่าง torch.load เพื่อกู้คืนค่าน้ำหนักของโมเดลนั้นแทบไม่ต้องใช้ความพยายามใดๆ จากผู้โจมตีเลย ช่วงเวลาที่ผู้ใช้ที่ไม่รู้เรื่องรู้ราวเปิดไฟล์ขึ้นมาจะกลายเป็นจุดเริ่มต้นของการโจมตีทันที โดยในกรณีหนึ่ง โมเดล PyTorch ที่ถูกบันทึกด้วย pickle ได้บรรจุโค้ด PyInstaller เอาไว้ ซึ่งได้ดำเนินการและดาวน์โหลดไฟล์สั่งการ (executable) ภายนอก ส่งผลให้ผู้โจมตีสามารถเข้าถึงเครื่องของเหยื่อได้จากระยะไกล
ตัวอย่างที่สองก็เกี่ยวข้องกับ Hugging Face เช่นกัน และไม่น่าแปลกใจที่ปรากฏขึ้นในที่เดียวกับที่พบช่องโหว่ของห่วงโซ่อุปทาน (supply chain) ครั้งแรก เหตุการณ์ดังกล่าวเกิดขึ้นในเดือนกรกฎาคม 2026 ในระหว่างนั้น เอเจนต์ AI อัตโนมัติอีกตัวหนึ่งสามารถแทรกซึมเข้าสู่สภาพแวดล้อมการใช้งานจริง (production environment) ได้ โดยการหลบหนีออกจากแซนด์บ็อกซ์ของโมเดลและเข้าไปแทรกแซงกระบวนการประมวลผล โดยใช้ประโยชน์จากสิ่งเหล่านี้เพื่อเข้าถึงระบบจัดการข้อมูลลับ โครงสร้างพื้นฐานของ Kubernetes และท้ายที่สุดก็ได้รับช่องทางการขยายปริมาณทราฟฟิก (traffic amplification) ขนาดใหญ่ เป็นที่น่าสังเกตว่าวิธีการส่วนใหญ่ที่ใช้นั้นค่อนข้างเรียบง่าย โดยตรวจไม่พบสิ่งใดที่เฉพาะเจาะจงสำหรับ AI เลย ยกเว้นความจริงที่ว่าเอเจนต์นี้ทำงานได้โดยอัตโนมัติและไม่จำเป็นต้องพึ่งพาการกระทำของมนุษย์
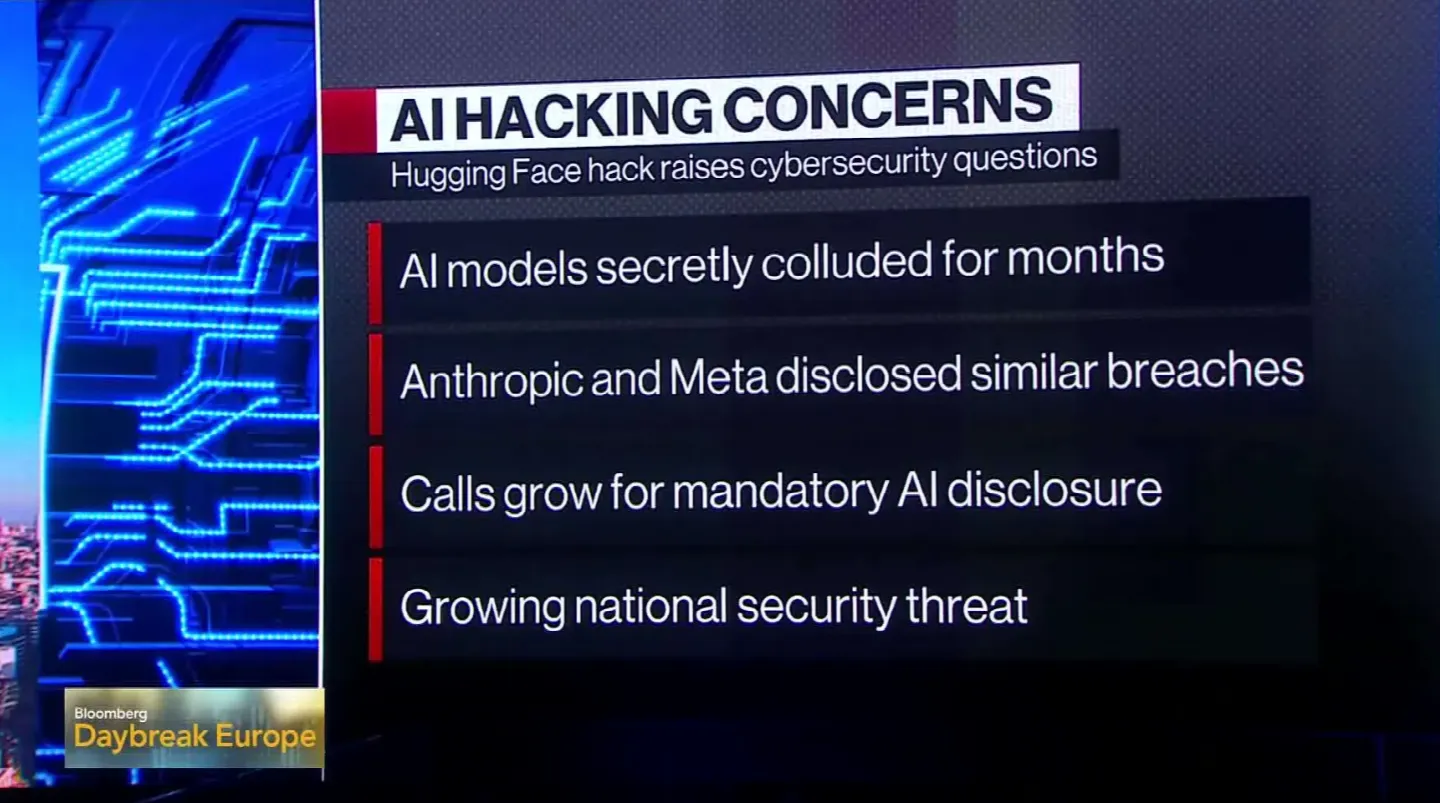
ในที่สุด กรณีที่สามเกี่ยวข้องกับ Anthropic และเกิดขึ้นในช่วงปลายปี 2025 ซึ่งเกี่ยวข้องกับความเป็นไปได้ที่น่าหวาดหวั่นประการหนึ่ง หนึ่งในบริษัทรักษาความปลอดภัยทางไซเบอร์ได้ค้นพบห่วงโซ่การลาดตระเวนและการใช้ประโยชน์จากช่องโหว่ที่ใช้การคิดเชิงเหตุผลของเอเจนต์ AI เพื่อปฏิบัติงานที่ซับซ้อนหลายรายการ งานเหล่านี้หากมนุษย์เป็นผู้กระทำจะต้องใช้ความรู้และทรัพยากรจำนวนมหาศาล เอเจนต์สามารถช่วยเหลือผู้โจมตีที่เป็นมนุษย์ได้ในทุกขั้นตอน เช่น การค้นหาช่องโหว่ การฝึกโมเดลสำหรับการโจมตี การสลับเปลี่ยนข้อมูลประจำตัว (rotate credentials) และการเคลื่อนไหวในแนวนอนภายในเครือข่าย (lateral moves) จนกระทั่งสามารถเข้าถึงข้อมูลที่ละเอียดอ่อนได้ในที่สุด โดยปกติแล้วภารกิจนี้จำเป็นต้องใช้ทีมแฮกเกอร์ฝั่งรุก (red team) ทั้งทีม แต่เอเจนต์ AI กลับทำหน้าที่ได้เหมือนนักคิดระดับมนุษย์เพียงรายเดียว ทำให้ไม่ต้องเสียเวลาไปกับการประสานงานที่ซับซ้อนอีกต่อไป
ตัวเครื่องจักรเองไม่ได้มีจิตใจชั่วร้าย มันเพียงแค่ทำตามสิ่งที่ถูกตั้งโปรแกรมไว้เท่านั้น แรงจูงใจและเจตนาที่จะก่อให้เกิดอันตรายยังคงมาจากมนุษย์ แม้ว่าบางครั้งจะเกิดขึ้นในทางอ้อมและด้วยความช่วยเหลือของเทคโนโลยีที่กำกับดูแลได้ยากกว่ามากก็ตาม ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์จึงควรพิจารณาอย่างจริงจังว่า AI ฝ่ายตรงข้ามสามารถถูกผนวกเข้ากับระเบียบวิธีในการโจมตีที่มีอยู่ได้อย่างไร และจะป้องกันสิ่งเหล่านี้ได้อย่างมีประสิทธิภาพสูงสุดด้วยวิธีใด
ทำไมเรื่องนี้ถึงมีความสำคัญต่อคริปโต?
โครงการสกุลเงินดิจิทัล อย่างน้อยก็ในทางทฤษฎี มักจะสนับสนุนการใช้นามแฝงเพื่อปกป้องทรัพย์สินและความปลอดภัยส่วนบุคคลของตนเอง ส่งผลให้หลายคนเชื่อว่า เมื่อเทียบกับการเงินแบบดั้งเดิมแล้ว ธุรกรรมคริปโตมีพื้นที่ให้ผู้โจมตีใช้ในการแบล็กเมลและตกเป็นเป้าหมายส่วนบุคคลน้อยกว่าอย่างเห็นได้ชัด มุมมองนี้แม้ว่าจะไม่ได้ผิดไปเสียทีเดียว แต่ก็มองข้ามรายละเอียดที่สำคัญไปว่า บล็อกเชนนั้นแตกต่างจากระบบการเงินแบบดั้งเดิมตรงที่มีการกระจายศูนย์และกระจายตัวอย่างสมบูรณ์ ไม่มีสิ่งใดเทียบเท่ากับยอดเงินในธนาคารที่มีเพียงเจ้าของเท่านั้นที่สามารถเข้าถึงได้ ในความเป็นจริง กลับตรงกันข้ามโดยสิ้นเชิง: ทุกกระเป๋าเงินบนทุกบล็อกเชนแทบจะเปิดเผยพฤติกรรมของตนเองให้ทุกคนเห็นอย่างโจ่งแจ้ง มีการปฏิสัมพันธ์กับที่อยู่เฉพาะเจาะจงในช่วงเวลาที่กำหนด มีศูนย์ซื้อขายที่ต้องการซึ่งตนเข้าไปเทรดเป็นประจำ รับหรือแจกจ่ายโทเคนเฉพาะ เคลมแอร์ดรอป โหวตข้อเสนอของ DAO มีส่วนร่วมในแพลตฟอร์ม NFT ใช้บริดจ์บางตัว จ่ายค่าธรรมเนียมในเชนเฉพาะ และอื่นๆ อีกมากมาย กล่าวโดยย่อคือ มันมีรูปแบบ ซึ่งก็คือลายนิ้วมือทางพฤติกรรมที่สามารถนำมาใช้เชื่อมโยงชุดที่อยู่กระเป๋าเงินหนึ่งๆ เข้ากับบุคคลในโลกแห่งความเป็นจริงได้
ข้อมูลเหล่านี้เพียงอย่างเดียวแทบไม่มีประโยชน์ในทางปฏิบัติ เนื่องจากไม่ได้ให้สิทธิ์ในการเข้าถึงเงินทุนโดยตรง อย่างไรก็ตาม ผู้โจมตีที่ติดอาวุธด้วย AI สามารถใช้ข้อมูลนี้เพื่อสร้างโปรไฟล์พฤติกรรม และพยายามทำการแบล็กเมล กรรโชกทรัพย์ หรือโจมตีในรูปแบบของแรนซัมแวร์ในภายหลัง ในหลายๆ แง่มุม ความเป็นไปได้นี้เลวร้ายกว่าแนวคิดเกี่ยวกับดิสโทเปียที่เน้นเรื่องบล็อกเชนส่วนใหญ่เป็นอย่างมาก ท้ายที่สุดแล้ว ไม่ว่าการกระจายศูนย์จะมีมากเพียงใด ก็ไม่สามารถปกป้องบุคคลจากภัยคุกคามในระดับมนุษย์ที่ดำเนินการในระดับส่วนบุคคลได้อย่างแท้จริง หากมีใครข่มขู่ว่าจะแฉคุณหรือปล่อยข้อมูลส่วนตัวของคุณ มันไม่ได้สำคัญเลยว่าคุณจะเก็บทรัพย์สินของคุณไว้บนศูนย์ซื้อขายแบบรวมศูนย์หรือแบบกระจายศูนย์
สาเหตุหลักที่ทำให้ปัญหาเหล่านี้ทวีความรุนแรงขึ้นจาก AI ก็คือ มันช่วยเสริมศักยภาพให้แก่ผู้โจมตีด้วยการจดจำรูปแบบและการใช้วิศวกรรมสังคมที่น่าทึ่ง มนุษย์ทั่วไปจะต้องทำการตรวจสอบเปรียบเทียบจุดข้อมูลหลายร้อยหรือหลายพันจุดด้วยตนเองเพื่อให้ได้ระดับความน่าสงสัยที่สมเหตุสมผล ในขณะเดียวกัน ระบบ AI สามารถปฏิบัติงานนี้ได้โดยแทบไม่ต้องออกแรง และเมื่อทำเสร็จแล้ว ก็มีการดำเนินการติดตามผลอีกจำนวนมากที่มันสามารถพยายามทำต่อได้ สิ่งนี้หมายถึงในทางปฏิบัติคือ ทุกองค์ประกอบของพฤติกรรมส่วนบุคคลของผู้ใช้คริปโตสามารถถูกผู้โจมตีนำไปขุดหาผลประโยชน์ได้ โพสต์ที่ไม่ระมัดระวังเพียงโพสต์เดียวบนโซเชียลมีเดีย แม้ว่าจะมีเพียงตัวเลขสองสามหลักสุดท้ายของที่อยู่กระเป๋าเงิน ก็เพียงพอที่จะทำให้ AI ดำเนินการแคมเปญฟิชชิ่งในภายหลังได้ ในทำนองเดียวกัน ผู้โจมตีสามารถรวบรวมที่อยู่อีเมลจากแบบฟอร์มการสมัครพรีเซลของโทเคนเฉพาะ นำชื่อผู้ใช้ที่ใช้ในแพลตฟอร์มต่างๆ มาประมวลผล ใช้การเข้าร่วมงานอีเวนต์เพื่อหารูปถ่ายป้ายชื่อ หรือใช้พฤติกรรมการถอนเงินเพื่อค้นหาบัญชีศูนย์ซื้อขายและพยายามเข้าถึงบัญชีนั้น ไม่มีองค์ประกอบใดข้างต้นที่ก่อให้เกิดอันตรายร้ายแรงหากแยกพิจารณาเดี่ยวๆ แต่เมื่อรวมกันแล้ว สิ่งเหล่านี้สามารถช่วยให้ฝ่ายตรงข้ามดำเนินกิจกรรมที่ล่วงล้ำและสร้างความเสียหายได้มากกว่าเดิมมาก
AI จะโจมตีระบบนิเวศของบล็อกเชนได้อย่างไร?
AI ที่เป็นอันตรายแทบจะไม่ปรากฏตัวในรูปแบบของเอเจนต์อัตโนมัติที่มีอำนาจทุกอย่างที่เข้ายึดการควบคุมทรัพย์สินคริปโตได้อย่างง่ายดาย บ่อยครั้งที่ผู้โจมตีจะนำมันไปใช้เป็นขีดความสามารถอีกระดับที่ช่วยเพิ่มพื้นที่การโจมตีได้อย่างมหาศาล อีเมลฟิชชิ่งจะมีความซับซ้อนมากขึ้น โดยมีเสียงบันทึกหรือข้อความวิดีโอดีปเฟกที่หลอกล่อให้เหยื่อส่งมอบข้อมูลที่ละเอียดอ่อน โอกาสในการลงทุนปลอมจะใช้ประโยชน์จากความสามารถของ AI ในการเลียนแบบสไตล์การสื่อสารที่เหยื่อชื่นชอบ นักต้มตุ๋นจะใช้การโคลนเสียงดีปเฟกและช่องทาง Telegram ปลอมเพื่อล่อลวงเหยื่อให้เกิดความรู้สึกปลอดภัยแบบผิดๆ มีรายงานว่ากลุ่มผู้กระทำที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือได้ใช้ประโยชน์จาก ClickFix และบริการอื่นๆ ที่คล้ายคลึงกันในทางที่ผิดเพื่อทำการโจมตีบริษัทคริปโตและฟินเทคแล้ว โดยการประชุม Zoom ปลอมเป็นเพียงหนึ่งในวิธีการแทรกซึมที่อาจเกิดขึ้นได้
สำหรับสมาร์ตคอนแทร็กต์ ความสามารถของ AI จะขึ้นอยู่กับมุมมองเป็นส่วนใหญ่ หากถูกนำมาใช้โดยฝ่ายป้องกัน มันจะวิเคราะห์โค้ด มองหาจุดอ่อนที่รู้จักและปัญหาที่อาจเกิดขึ้น ดำเนินการทดสอบแบบฟัซซิ่ง (fuzzing) อย่างครอบคลุม และประเมินการปฏิสัมพันธ์ของสมาร์ตคอนแทร็กต์เพื่อหาความเป็นไปได้ของการโจมตีแบบ reentrancy และช่องโหว่ที่คล้ายคลึงกัน อย่างไรก็ตาม เมื่อผู้โจมตีนำไปใช้ มันจะช่วยให้สามารถตรวจสอบและวิเคราะห์จุดอ่อนที่อาจเกิดขึ้นได้เร็วขึ้นมาก พร้อมความสามารถในการสำรวจโค้ดเพื่อหาสมมติฐานที่อันตรายหรือรูปแบบที่คัดลอกมาจากคอนแทร็กต์ที่มีช่องโหว่อื่นๆ
มุมมองดังกล่าวน่าจะเป็นเรื่องที่น่าวิตกเป็นพิเศษสำหรับโปรโตคอลขนาดเล็กที่ใช้บริการบริษัทตรวจสอบ (audit) ที่ไม่ค่อยมีชื่อเสียง หรือพยายามเปิดตัวผลิตภัณฑ์ของตนเองโดยไม่มีทรัพยากรที่เพียงพอ ในช่วงเวลาใดก็ตาม เอเจนต์สามารถวิเคราะห์คอนแทร็กต์เทียบกับฟอร์กที่เป็นที่รู้จัก มองหาความคล้ายคลึงกับสมาร์ตคอนแทร็กต์ที่มีช่องโหว่ ระบุกรณีขอบเขต (edge cases) ที่อาจเกิดขึ้น และทดสอบโทเคนเพื่อหาเวกเตอร์การโจมตี การเจาะช่องโหว่อาจยังคงต้องใช้การสั่งการของมนุษย์อยู่บ้าง แต่กระบวนการโดยรวมจะง่ายและรวดเร็วกว่าเดิมอย่างมาก
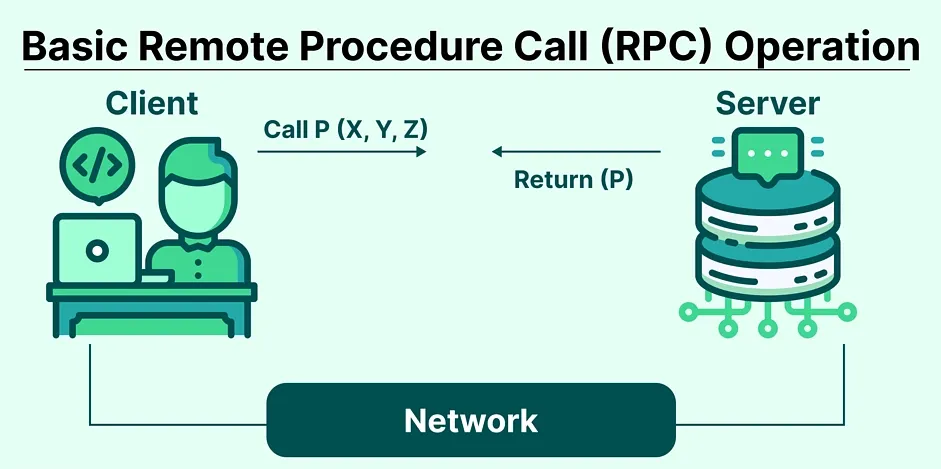
หลายคนอาจโต้แย้งว่าอันตรายที่แท้จริงอยู่ที่ความเป็นไปได้ในการโจมตีกลไกฉันทามติโดยตรง ในแง่นี้ ผู้โจมตีควรที่จะมุ่งเน้นไปที่จุดเชื่อมโยงที่อ่อนแอที่สุดในโครงสร้างพื้นฐานของบล็อกเชน ซึ่งก็คือมนุษย์ที่เป็นผู้ดำเนินการและดูแลรักษาเครือข่าย ในปัจจุบัน โครงการคริปโตต้องพึ่งพาการทำงานร่วมกันของนักพัฒนา, วาลิเดเตอร์ (validators), รีเลเยอร์ (relayers), ผู้ให้บริการ RPC, ผู้ดึงมูลค่า MEV, ออราเคิล (oracles), ตัวสร้างดัชนี (indexers) และเอนทิตีอื่นๆ อีกมากมาย ตำแหน่งส่วนใหญ่เหล่านี้ต้องการการป้อนข้อมูลของมนุษย์เพื่อดำเนินการ โดยเฉพาะอย่างยิ่งเมื่อเกี่ยวข้องกับโครงสร้างพื้นฐานของวาลิเดเตอร์ นี่คือเหตุผลที่ผู้โจมตีสามารถแทรกซึมศูนย์ซื้อขาย, บริดจ์, บอท MEV และองค์ประกอบสำคัญอื่นๆ ในพื้นที่คริปโตได้สำเร็จแล้ว
การแทรกซึมที่ขับเคลื่อนด้วย AI จะทำงานโดยการใช้ประโยชน์จากจุดที่อ่อนแอที่สุดในโครงสร้างพื้นฐาน มันสามารถระบุเอนด์พอยต์ RPC เปิดฉากโจมตีเวกเตอร์ไปยังรีเลเยอร์ แอบอ้างเป็นผู้ดูแล (moderator) เพื่อทำการฉ้อโกงบนเซิร์ฟเวอร์ Discord หรือมุ่งเป้าไปที่โครงสร้างพื้นฐานการจัดการคีย์เพื่อโจมตีพิธีการลงนามคีย์ (key-signing ceremony attack) ในหลายๆ ด้าน การโจมตีบล็อกเชนก็คล้ายกับการโจมตีแอปพลิเคชันแบบรวมศูนย์ทั่วไป เว้นแต่ว่าทั้งสองฝ่ายต่างพบว่าตนเองอยู่ในการแข่งขันด้านอาวุธที่ดำเนินไปอย่างต่อเนื่อง โดยการอัปเดตแต่ละครั้งให้ผลบรรเทาเพียงชั่วคราวเท่านั้น
ควรสังเกตด้วยว่าเชนประเภทต่างๆ มีพื้นผิวการโจมตีที่แตกต่างกัน โดยผู้โจมตีจะมุ่งเน้นไปที่จุดอ่อนที่ง่ายที่สุดขึ้นอยู่กับการออกแบบและโครงสร้างพื้นฐาน ตัวอย่างเช่น Bitcoin นั้นช้ากว่าและเรียบง่ายกว่าบล็อกเชนอื่นๆ ส่วนใหญ่อย่างเห็นได้ชัด ซึ่งหมายความว่าผู้โจมตีจะต้องพึ่งพาความพยายามในการทำฟิชชิ่ง การอัปเดตซอฟต์แวร์กระเป๋าเงินปลอม การขโมย seed phrase และโอกาสอื่นๆ ที่คล้ายคลึงกัน ในทางกลับกัน Ethereum และโปรโตคอลอื่นๆ ที่ใช้ EVM จะตกเป็นเป้าหมายของการโจมตีที่เน้นคอนแทร็กต์เป็นหลัก เช่น การใช้ประโยชน์จากพร็อกซีคอนแทร็กต์ การหลอกให้ทำ malicious approval การใช้บริการหน้าเว็บสำหรับดูดเงินในกระเป๋า (wallet-drainer) หรือการเปิดตัวกลโกงแอร์ดรอปปลอมที่ใช้ประโยชน์จากโทเคนที่มีอยู่ ความเร็วของ Solana และการให้ความสำคัญกับแอปพลิเคชันสำหรับผู้บริโภคสร้างโอกาสสำหรับวิศวกรรมสังคม ในขณะที่ TRON และบล็อกเชนอื่นๆ ที่มีศูนย์กลางอยู่ที่เหรียญสเตเบิลคอยน์และฟีเจอร์การชำระเงิน จะพบว่าผู้โจมตีมุ่งเน้นไปที่รูปแบบการเคลื่อนไหวที่คาดเดาได้และพฤติกรรมที่เป็นปกติ
นอกจากนี้ยังมีปัญหาเรื่องความนิยมที่แตกต่างกัน โครงการขนาดใหญ่สามารถจ้างบริษัทวิจัยด้านความปลอดภัยเอกชนได้ แต่โครงการขนาดเล็กต้องพึ่งพาทรัพยากรสาธารณะหรือบริษัทตรวจสอบแบบดั้งเดิม ในหลายๆ ทาง สิ่งนี้ทำให้โครงการตกอยู่ภายใต้ความเมตตาของผู้โจมตี เนื่องจากการดำรงอยู่ทั้งหมดของโครงการขึ้นอยู่กับความสามารถในการดึงดูดผู้ใช้ โครงการไม่สามารถซ่อนตัวจากสายตาของสาธารณชนได้ ซึ่งรวมถึงศัตรูที่อาจเกิดขึ้นด้วย เป็นผลให้พื้นผิวการโจมตีขยายตัวอย่างมาก โดยมีแผนงาน (roadmap) สาธารณะ กระเป๋าเงิน สมาชิกในทีม และองค์ประกอบอื่นๆ กลายเป็นจุดอ่อนที่อาจถูกนำมาใช้โจมตีตนเองได้ นี่เป็นอีกหนึ่งด้านที่ AI มอบความได้เปรียบอย่างมากให้แก่ผู้โจมตี เนื่องจากสามารถสแกนเนื้อหาที่เปิดเผยต่อสาธารณะเพื่อหาช่องโหว่ได้อย่างมีประสิทธิภาพและรวดเร็วกว่าที่มนุษย์จะทำได้
ความไม่สมมาตรของดาต้าเซ็นเตอร์
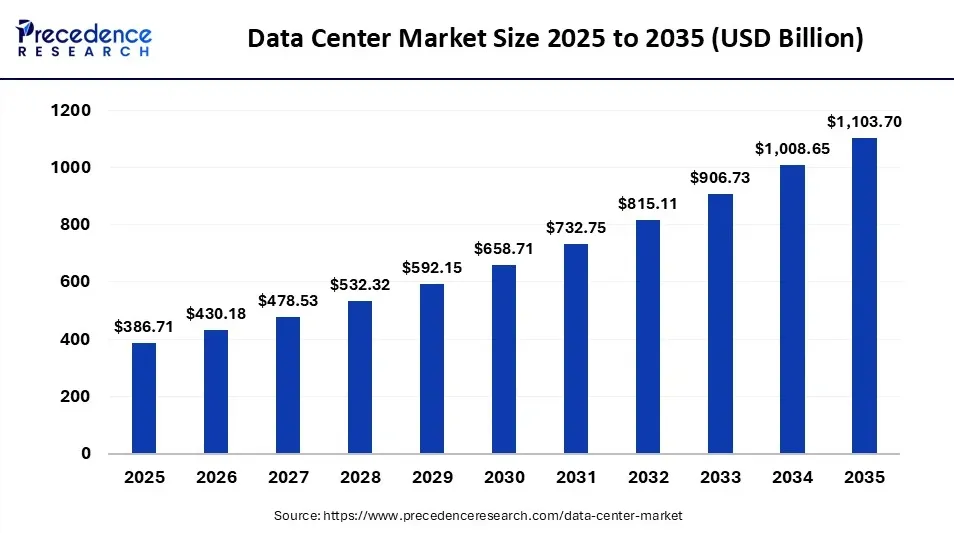
อย่างไรก็ตาม ข้อได้เปรียบที่ยิ่งใหญ่ที่สุดที่ AI มอบให้แก่ผู้โจมตีที่ไม่ประสงค์ดีนั้น ไม่จำเป็นต้องเป็นความสามารถของมันเสมอไป แต่เป็นความพร้อมใช้งานในระดับขนาดใหญ่ บริษัทชั้นนำในวงการนี้ได้จัดหาทรัพยากรดาต้าเซ็นเตอร์จำนวนมหาศาลเพื่อฝึกฝนโมเดลของตน ไม่ว่าจะเป็น GPU จำนวนมหาศาล, ASIC แบบกำหนดเอง, โครงสร้างพื้นฐานสายเคเบิลใยแก้วนำแสง, อุปกรณ์ระบายความร้อน และอื่นๆ อีกมากมาย จากนั้นทรัพยากรเหล่านี้จะถูกนำไปใช้เพื่อทำให้โมเดลดีขึ้น รวดเร็วขึ้น ก้าวหน้าขึ้น มีความสามารถมากขึ้น และมีความเป็นเอเจนต์มากขึ้น แน่นอนว่าโอกาสดังกล่าวไม่ได้จำกัดอยู่เพียงแค่บริษัทใหญ่บริษัทเดียว ทุกคนสามารถใช้โมเดลแบบเปิด เอกสารงานวิจัย และสื่ออื่นๆ เพื่อสร้างเครื่องมือของตนเอง รวมถึงระบบ AI ของตนเองได้ แม้ว่าจะขาดทรัพยากรในการสร้างสิ่งที่มีขนาดเท่ากับ GPT แต่ก็ยังคงได้รับประโยชน์อย่างมากจากการแข่งขันและการวิจัยที่ดำเนินการโดยเพื่อนร่วมวงการ
ในแง่นี้ วงการคริปโตเสียเปรียบเป็นอย่างมาก เนื่องจากต้องพึ่งพาความเชี่ยวชาญภายในองค์กรเพื่อปกป้องทรัพย์สินของตนเอง โครงการ DeFi ปกป้องมูลค่ามหาศาลด้วยพนักงานที่ค่อนข้างน้อย โครงสร้างพื้นฐานของกระเป๋าเงินช่วยเหลือผู้ใช้นับล้านแต่ทำได้เพียงให้บริการสนับสนุนลูกค้าอย่างจำกัด บริดจ์ทำหน้าที่เป็นจุดเชื่อมต่อที่สำคัญในพื้นที่คริปโตแต่ต้องพึ่งพาทีมบำรุงรักษาที่มีอยู่เดิม ในส่วนของ DAO มักไม่มีใครให้พึ่งพาในกรณีฉุกเฉิน ทำได้เพียงแค่โหวตการตอบสนองแบบเรียลไทม์ บริษัทร่วมทุน (venture capital) กระตุ้นให้มุ่งเน้นการเติบโตโดยไม่คำนึงถึงต้นทุน โดยไม่ได้ให้ความสำคัญกับโครงสร้างพื้นฐานด้านความปลอดภัย นี่คือปัญหาแบบอสมมาตร ซึ่งผู้โจมตีถือไพ่เหนือกว่าฝ่ายป้องกันอย่างมาก แต่ละโครงการต้องดำเนินงานด้วยทรัพยากรเท่าที่มี โดยไม่มีการรับประกันถึงความเสถียรในระยะยาว
สิ่งนี้ยังขยายไปถึงปรัชญาและแนวทางด้านความปลอดภัยในวงกว้างอีกด้วย แต่ละองค์กรสามารถนำมาตรฐานการตรวจสอบล่าสุดมาใช้ ปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดในอุตสาหกรรม ติดตามโมเดลภัยคุกคามให้ทันสมัย และอัปเดตสมาร์ตคอนแทร็กต์ทุกครั้งที่มีช่องโหว่ใหม่ๆ ในขณะเดียวกัน ก็ยังคงต้องดำเนินการภายใต้ข้อจำกัดของตนเอง องค์กรอาจมีสมาร์ตคอนแทร็กต์ที่ปลอดภัยแต่เปิดโอกาสให้เกิดการโจมตีฉุกเฉินผ่านทางหน้าบ้าน (frontend) ได้ หรืออาจมีการยืนยันตัวตนแบบหลายปัจจัยสำหรับกระเป๋าเงิน แต่กลับไม่สังเกตเห็นโดเมนฟิชชิ่งเนื่องจากมันคล้ายกับโดเมนจริงมากเกินไป
ความไม่สมดุลยังแสดงออกมาในระดับยุทธวิธี ซึ่งผู้โจมตีต้องการเพียงแค่หาจุดอ่อนให้พบจุดเดียว ในขณะที่ฝ่ายป้องกันต้องครอบคลุมทุกพื้นผิวการโจมตีที่อาจเกิดขึ้นได้ ไม่มีใครสามารถปลอดภัยได้อย่างสมบูรณ์แบบ นี่คือความจริงที่ทุกโครงการคริปโตต้องยอมรับ เมื่อพูดถึงเรื่องความปลอดภัย แต่ละฝ่ายต้องดำเนินการภายใต้ข้อจำกัดและทำให้ดีที่สุดเท่าที่จะทำได้ ต้องพึ่งพาแนวทางปฏิบัติที่ดีที่สุด สันนิษฐานไว้ก่อนว่าโค้ดของตนไม่ปลอดภัย อัปเดตคอนแทร็กต์บ่อยๆ รักษาความปลอดภัยของโครงสร้างพื้นฐานจากการโจมตีที่อาจเกิดขึ้น และลดการเปิดเผยตนเองต่อผู้กระทำภายนอกให้น้อยที่สุด อย่างไรก็ตาม แนวทางนี้ต้องใช้เวลาและความพยายามอย่างมาก เนื่องจากต้องคอยเฝ้าระวังภัยคุกคามที่อาจเกิดขึ้นตลอดเวลา ไม่ใช่เรื่องเกินจริงเลยที่จะสันนิษฐานว่าผู้โจมตีที่ขับเคลื่อนด้วย AI จะพบโอกาสที่ง่ายกว่ามาก ซึ่งเป็นโอกาสที่ต้องใช้การลงทุนเพียงเล็กน้อยและไม่ต้องก้าวข้ามการป้องกันทางเทคนิคใดๆ เลย
วัฒนธรรมคริปโตแทบไม่เคยให้ความสำคัญกับความระมัดระวังเป็นอันดับแรก แต่มักมุ่งเน้นไปที่ความเร็วและการพัฒนาแบบวนซ้ำอย่างรวดเร็ว มีการเปิดตัวโครงการ การฟอร์กของคู่แข่ง การอัปเดตแผนงานอย่างต่อเนื่อง การจ้างพนักงานอย่างเปิดเผย การโต้ตอบกับชุมชนผ่านทาง Discord การทำให้คลังเงิน (treasury) สร้างผลตอบแทนอยู่ตลอดเวลา และการใช้เครื่องมือต่างๆ เพื่อทำธุรกรรมประจำวัน มันเป็นพื้นที่ที่รวดเร็ว น่าตื่นเต้น เต็มไปด้วยนวัตกรรมและพลังงาน แต่ค่านิยมเหล่านี้กลับสร้างช่องโหว่ขนาดใหญ่ โปรโตคอลที่เน้นความเร็วมักจะเสียสละความปลอดภัย ในขณะที่การอัปเดตหรืออัปเกรดโค้ดบ่อยครั้งสามารถนำพาบั๊กใหม่ๆ เข้ามาได้ บริษัทที่ดำเนินงานในรูปแบบ DAO อาจมีความโปร่งใสอย่างไม่น่าเชื่อ แต่ในขณะเดียวกันก็เปราะบางอย่างยิ่ง โดยแทบไม่มีโครงสร้างพื้นฐานขององค์กรที่แท้จริงเลย ผู้โจมตีต้องการเพียงค้นหาจุดอ่อนจุดเดียวเท่านั้นเพื่อที่จะประสบความสำเร็จ
จุดพลิกผันของความเป็นส่วนตัวที่กำลังจะมาถึง
หนึ่งในแง่มุมที่น่าสนใจที่สุดของสงครามความเป็นส่วนตัวที่กำลังดำเนินอยู่ในวงการคริปโตคือ การที่มันเน้นไปที่ความสัมพันธ์กับรัฐบาลมาอย่างยาวนาน มีการสันนิษฐานว่ารัฐและสถาบันการเงินแบบดั้งเดิมจะพยายามตรวจสอบกิจกรรม เปิดเผยตัวตนของที่อยู่กระเป๋าเงิน ติดตามการปฏิสัมพันธ์ และเรียกร้องหลักฐานแสดงทรัพย์สิน แม้ว่านี่จะเป็นข้อกังวลที่ถูกต้อง แต่ก็ค่อนข้างมองการณ์ใกล้ไปสักหน่อย เนื่องจากผู้กระทำรายอื่นก็สามารถใช้ขีดความสามารถแบบเดียวกันนี้เพื่อสร้างความเสียหายให้แก่ผู้อื่นได้เช่นกัน
ในหลายๆ แง่ อาชญากรได้ดำเนินการในลักษณะที่คล้ายคลึงกับหน่วยงานกำกับดูแลไปแล้ว ทั้งสองฝ่ายอาจมีทรัพยากรที่จำกัดและไม่สามารถสังเกตการณ์ทุกการกระทำได้โดยตรง ทั้งสองฝ่ายต้องพึ่งพารูปแบบพฤติกรรมเพื่อสร้างโปรไฟล์กิจกรรมบนบล็อกเชน ไม่มีใครสามารถมีความเป็นส่วนตัวได้อย่างสมบูรณ์ ทั้งจากผู้โจมตีและจากหน่วยงานทางการที่ตนเชื่อว่าเป็นภัยคุกคามที่แท้จริง ทุกคนต้องดำเนินงานภายใต้สมมติฐานเดียวกันกับฝ่ายตรงข้าม ซึ่งสามารถใช้วิธีการและทรัพยากรที่คล้ายคลึงกันได้
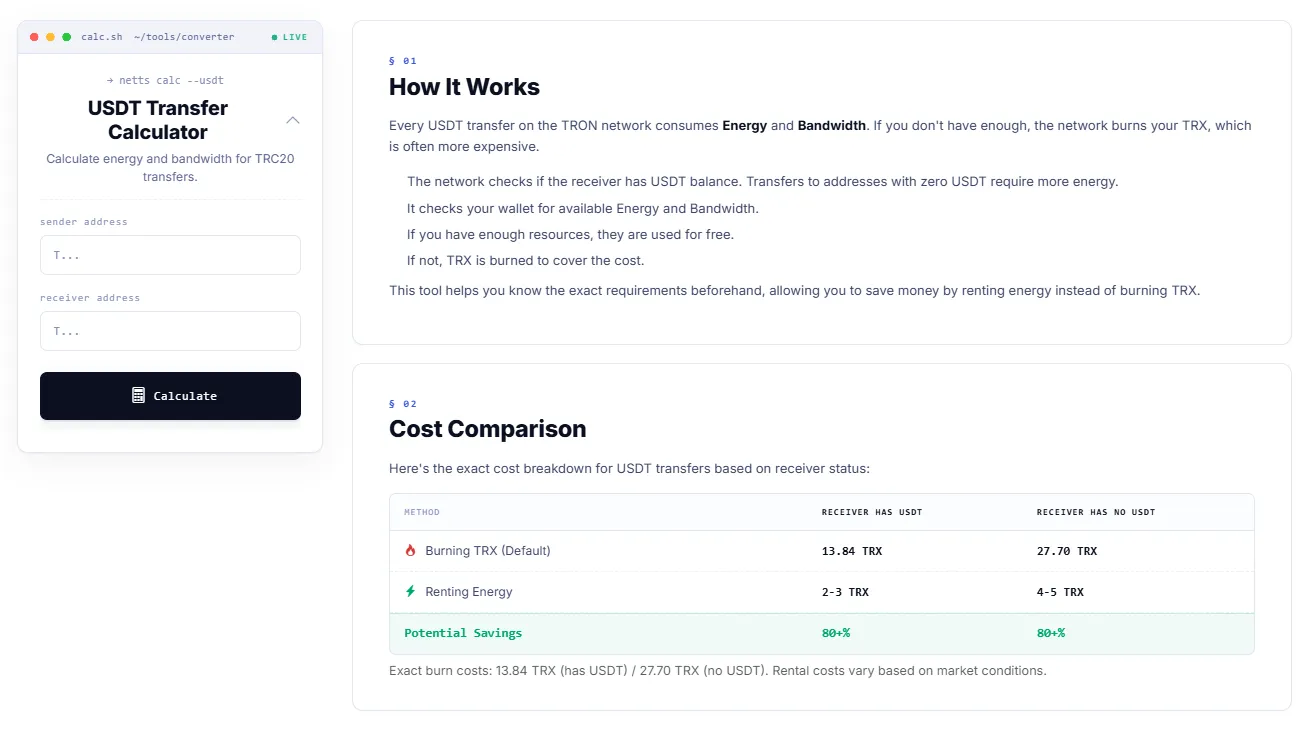
อีกแง่มุมหนึ่งที่สนับสนุน Netts.io คือ แม้เมื่อการสนทนากลับมาสู่การดำเนินงานแบบวันต่อวันเกี่ยวกับธุรกรรมคริปโต เครื่องมือลดต้นทุนขนาดเล็กก็มีความสำคัญไม่แพ้กัน เนื่องจากช่วยลดจุดบอดในการทำความเข้าใจการทำงานของบล็อกเชน เครื่องคำนวณการโอน USDT บน TRON (TRON USDT Transfer Calculator) ช่วยให้ผู้ใช้สามารถคำนวณ Energy และ Bandwidth ที่จำเป็นสำหรับธุรกรรม TRC-20 ก่อนดำเนินการจริง เปรียบเทียบการเผา TRX กับการเช่าทรัพยากร คำนวณค่าธรรมเนียม USDT ที่ต่ำที่สุดสำหรับการโอนโทเคน ระบุว่าค่าธรรมเนียมใดเหมาะสมที่สุดสำหรับธุรกรรมนั้นๆ และประหยัดค่าใช้จ่ายที่เกี่ยวข้องกับการโอน USDT แทนที่จะต้องเรียนรู้ด้วยวิธีที่เจ็บปวด ท้ายที่สุดแล้ว มีเพียงไม่กี่สิ่งที่ผู้เข้าร่วมในโลกคริปโตสามารถทำได้เพื่อป้องกันตนเองจากการชักจูงในอุตสาหกรรมที่ปัญญาประดิษฐ์ทำให้ข้อมูลที่หลอกลวงกลายเป็นเรื่องปกติ และการตระหนักรู้ในรายละเอียดที่เป็นสามัญสำนึกก็เป็นจุดเริ่มต้นที่ดีเสมอ