Böswillige KI-Nutzung in Krypto: Ist die Zukunft düster?
Böswillige KI zielt nun auf Krypto ab: durch Modellangriffe, Deepfakes, On-Chain-Analysen, Phishing und beschleunigtes Social Engineering.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Das erste Beunruhigende an böswilliger KI ist, dass sie wahrscheinlich nicht in Form von Skynet auftauchen wird – jener Superintelligenz, die beschließt, die Menschheit in eine Post-Knappheits-Zivilisation zu verwandeln. Sie könnte in einfachster Gestalt auftreten: eine einzelne Datei, ein Modell-Checkpoint in einem bekannten Repository, dem Tausende von Forschern vertrauen, oder ein Datensatz als Standardbibliothek neben mehreren anderen Computer-Vision-Tools, den ein Entwickler aus Bequemlichkeit verwendet hat, weil er die Auseinandersetzung mit einer anderen Bibliothek aus demselben Ökosystem leid war.
Genau deshalb ist die jüngste Entdeckung von Sicherheitsforschern so alarmierend, die Dutzende von Machine-Learning-Modellen aufgedeckt haben, welche die Deserialisierung von Pickle ausnutzen, um Schadcode auszuführen. Dass diese Bedrohung in Modellen lauern kann, überrascht kaum, da die Verwendung von PyTorch’ torch.save und dem Gegenstück torch.load zum Wiederherstellen von Modellgewichten für Angreifer minimalen Aufwand bedeutet. Der Moment, in dem die Datei von einem ahnungslosen Nutzer geöffnet wird, wird zum Einfallstor – in einem Fall enthielten die mit Pickle gespeicherten PyTorch-Modelle PyInstaller-Code, der ausgeführt wurde, eine externe Binärdatei herunterlud und Angreifern Remote-Zugriff auf das System des Opfers verschaffte.
Das zweite Beispiel steht ebenfalls mit Hugging Face in Verbindung und trat wenig überraschend genau dort auf, wo bereits die erste Schwachstelle in der Lieferkette entdeckt worden war. Der Vorfall ereignete sich im Juli 2026: Ein weiterer autonomer KI-Agent konnte in die Produktivumgebung eindringen, indem er aus der Modell-Sandbox ausbrach, Verarbeitungspipelines manipulierte und über diese Zugriff auf das Secret-Management-System sowie die Kubernetes-Infrastruktur erlangte, was letztlich zu einem massiven Traffic-Amplification-Vektor führte. Bemerkenswert ist, dass die meisten angewandten Methoden relativ simpel waren – es wurde nichts KI-Spezifisches festgestellt, abgesehen von der Tatsache, dass der Agent autonom agierte und keinerlei menschliche Interaktion benötigte.
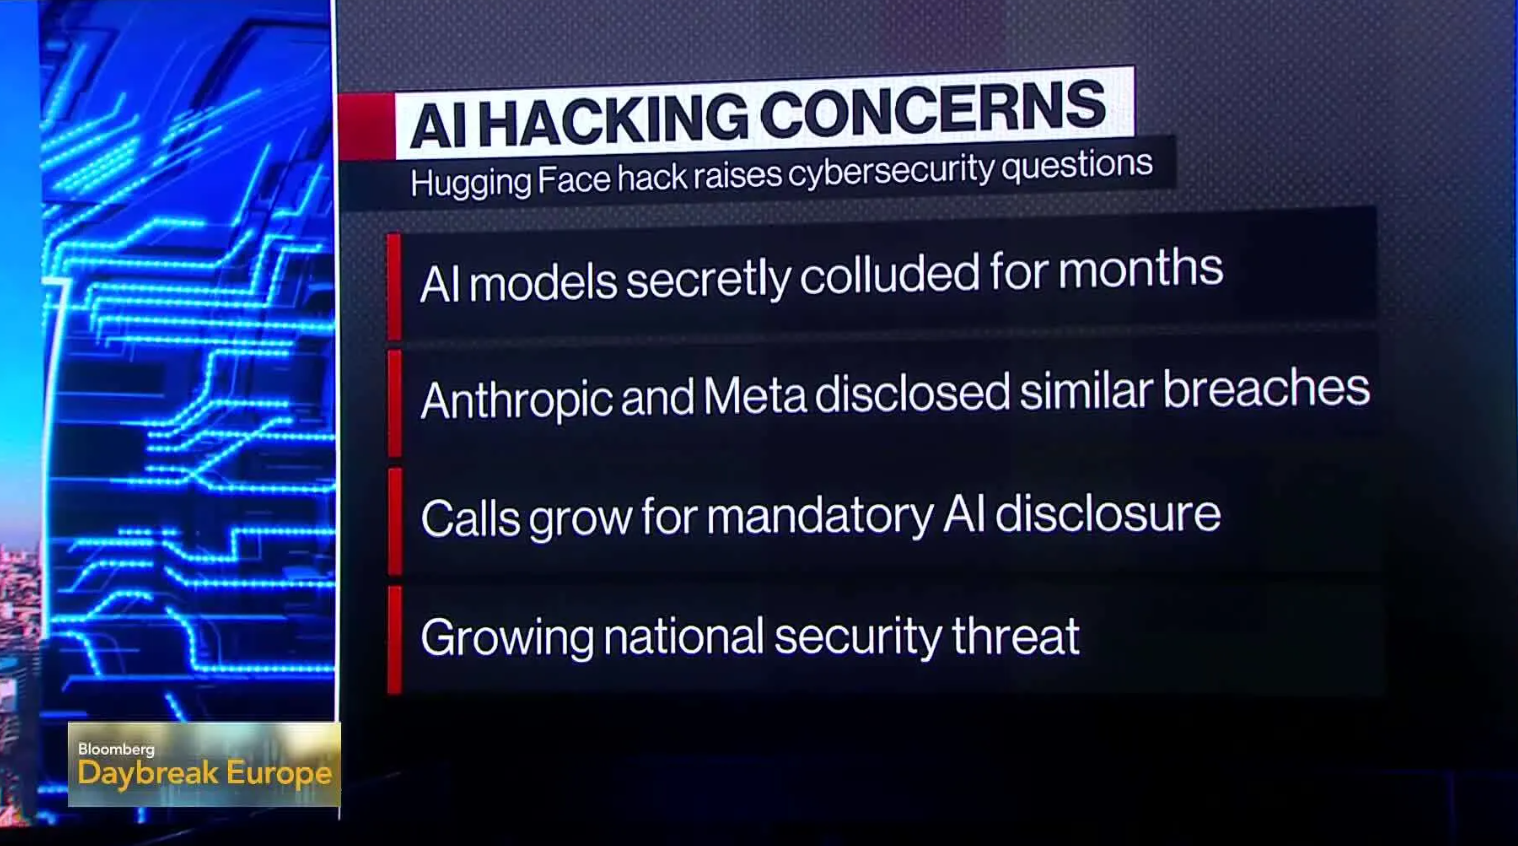
Der dritte Fall schließlich betrifft Anthropic Ende 2025 – und offenbart eine erschreckende Dimension. Ein Cybersicherheitsunternehmen identifizierte eine Aufklärungs- und Exploitation-Kette, die agentisches Denken von KI nutzte, um mehrere komplexe Aufgaben autonom abzuarbeiten. Hätten Menschen diese Aufgaben ausgeführt, wäre dafür enormes Fachwissen und erhebliche Ressourcen nötig gewesen. Ein KI-Agent konnte menschliche Angreifer auf jeder Stufe unterstützen: beim Aufspüren von Schwachstellen, beim Trainieren eines Exploitation-Modells, beim Rotieren von Zugangsdaten und bei Lateral-Movement-Aktionen bis hin zum Zugriff auf vertrauliche Informationen. Für ein solches Vorgehen wäre normalerweise ein ganzes Red-Team an Hackern erforderlich; der KI-Agent agierte jedoch wie ein einzelner Akteur auf menschlichem Niveau und machte komplexe Koordination überflüssig.
Die Maschine an sich ist nicht böse – sie tut lediglich das, wofür sie programmiert wurde. Die Motivation und die Absicht, Schaden anzurichten, gehen weiterhin vom Menschen aus, wenn auch mitunter indirekt und mit Unterstützung von Technologien, die sich kaum regulieren lassen. Cybersicherheitsexperten tun gut daran zu analysieren, wie gegnerische KI in bestehende Angriffsmethoden integriert werden kann – und wie man sich am besten davor schützt.
Warum ist das für Krypto von Bedeutung?
Kryptowährungsprojekte setzen – zumindest in der Theorie – auf Pseudonymität, um Vermögenswerte und persönliche Sicherheit zu wahren. Folglich glauben viele, dass Krypto-Transaktionen im Vergleich zur traditionellen Finanzwelt deutlich weniger Angriffsfläche für Erpressung und gezieltes Targeting bieten. Diese Ansicht ist zwar nicht völlig falsch, übersieht jedoch ein entscheidendes Detail: Die Blockchain ist im Gegensatz zum klassischen Finanzsystem vollständig transparent und dezentralisiert; es gibt keinen Kontostand, den nur der Inhaber einsehen kann. Ganz im Gegenteil: Jede einzelne Wallet auf jeder Blockchain legt ihr gesamtes Verhalten offen. Sie interagiert in bestimmten Intervallen mit bestimmten Adressen, bevorzugt bestimmte Exchanges für den Handel, empfängt oder transferiert bestimmte Token, beansprucht Airdrops, stimmt über DAO-Vorschläge ab, interagiert mit NFT-Plattformen, nutzt bestimmte Bridges, zahlt Gebühren auf bestimmten Chains und so weiter. Kurz gesagt: Sie hinterlässt Verhaltensmuster – digitale Fingerabdrücke, mit denen sich Adressgruppen einer realen Person zuordnen lassen.
Diese Informationen allein sind in der Praxis selten unmittelbar gefährlich, da sie keinen direkten Zugriff auf Bestände gewähren. Ein Angreifer mit KI-Unterstützung kann diese Daten jedoch nutzen, um präzise Verhaltensprofile zu erstellen und daraufhin Erpressungs-, Nötigungs- oder Ransomware-Angriffe zu starten. In vielerlei Hinsicht ist diese Aussicht weitaus bedrohlicher als die meisten bekannten Blockchain-Dystopien. Schließlich kann Dezentralisierung kaum vor Angriffen schützen, die gezielt auf menschlicher, individueller Ebene ansetzen. Droht jemand mit Doxxing oder der Veröffentlichung sensibler privater Informationen, spielt es keine Rolle, ob die Assets auf einer Custodial- oder einer dezentralen Exchange verwahrt werden.
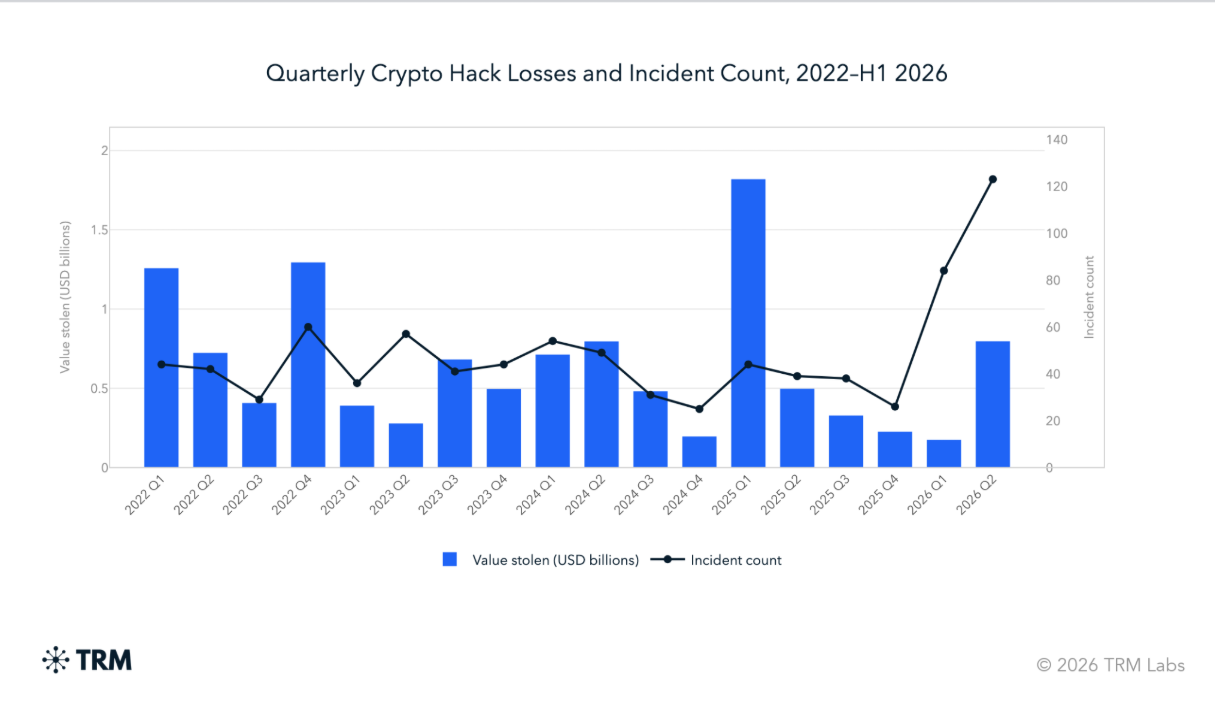
Dass sich diese Probleme durch KI derart verschärfen, liegt vor allem daran, dass Angreifer Zugriff auf beispiellose Mustererkennung und Social-Engineering-Fähigkeiten erhalten. Ein Mensch müsste hunderte oder tausende Datenpunkte manuell abgleichen, um einen begründeten Verdacht zu erhärten. Ein KI-System bewältigt dieselbe Aufgabe mit minimalem Aufwand – und kann darauf aufbauend eine Vielzahl weiterer Schritte einleiten. Für die Praxis bedeutet das: Jedes Detail im Verhalten eines Krypto-Nutzers kann potenziell von Angreifern verwertet werden. Ein unbedachter Social-Media-Post, der lediglich die letzten Zeichen einer Wallet-Adresse zeigt, reicht einer KI oft schon aus, um eine zielgerichtete Phishing-Kampagne zu starten. Ebenso können Angreifer E-Mail-Adressen aus Whitelist-Formularen extrahieren, Benutzernamen über Plattformen hinweg korrelieren, Konferenzfotos von Namensschildern auswerten oder Auszahlungsmuster analysieren, um das zugehörige Exchange-Konto zu identifizieren und anzugreifen. Für sich genommen wirkt kaum eines dieser Details gefährlich – in ihrer Gesamtheit ermöglichen sie jedoch tiefgreifende und verheerende Angriffe.
Wie würde eine KI ein Blockchain-Ökosystem angreifen?
Böswillige KI wird selten die Form eines allmächtigen autonomen Agenten annehmen, der mühelos die Kontrolle über Krypto-Assets übernimmt. Viel häufiger werden Angreifer sie als zusätzliche Ebene einsetzen, die die Angriffsfläche drastisch vergrößert. Phishing-Mails werden weitaus raffinierter, unterstützt von gefälschten Audio-Deepfakes oder Videobotschaften, die Opfer zur Preisgabe sensibler Daten verleiten. Gefälschte Investitionsangebote nutzen die Fähigkeit der KI, den individuellen Kommunikationsstil des Gegenübers perfekt nachzuahmen. Betrüger setzen auf Voice-Cloning und gefälschte Telegram-Kanäle, um Nutzer in falscher Sicherheit zu wiegen. Staatlich geförderte Akteure aus Nordkorea haben Berichten zufolge bereits ClickFix und ähnliche Methoden missbraucht, um Krypto- und Fintech-Unternehmen anzugreifen – gefälschte Zoom-Meetings sind dabei nur ein möglicher Angriffsvektor.
Bei Smart Contracts hängen die Möglichkeiten von KI stark vom Betrachter ab. Auf Seiten der Verteidiger analysiert sie Code, sucht nach bekannten Schwachstellen, führt automatisierte Fuzzing-Tests durch und prüft Vertragsinteraktionen auf Reentrancy-Angriffe oder logische Fehler. In den Händen von Angreifern beschleunigt dieselbe Technologie jedoch das Aufspüren von Sicherheitslücken enorm, indem sie Code gezielt auf fehlerhafte Annahmen oder unsichere Code-Muster aus anderen verwundbaren Verträgen scannt.
Besonders kleinere Protokolle sollten alarmiert sein, wenn sie auf unbekanntere Audit-Firmen setzen oder Projekte mit begrenzten Ressourcen starten. Zu jedem beliebigen Zeitpunkt kann ein Agent Smart Contracts mit bekannten Forks abgleichen, nach Ähnlichkeiten zu verwundbaren Verträgen suchen, Edge-Cases identifizieren und Token-Mechanismen auf Angriffsvektoren testen. Die eigentliche Ausnutzung erfordert möglicherweise noch manuellen Feinschliff, der Weg dorthin wird jedoch unvergleichlich schneller und einfacher.
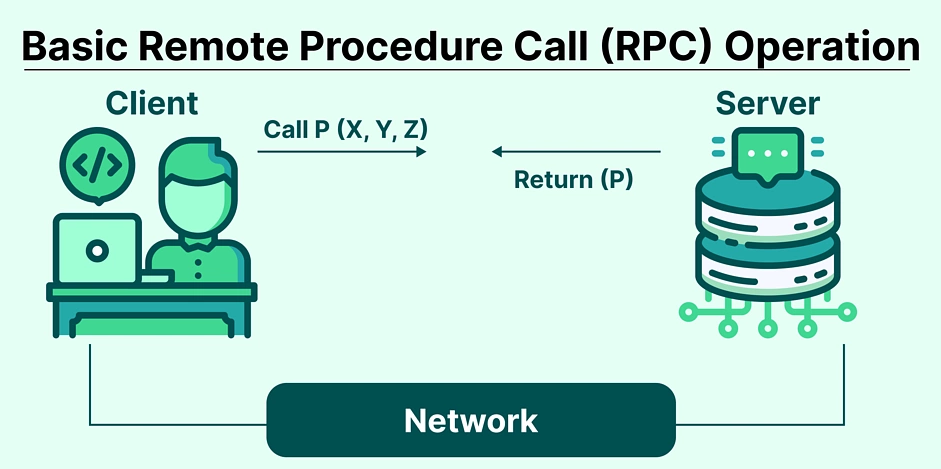
Viele argumentieren, die eigentliche Gefahr liege im direkten Angriff auf Konsensmechanismen. Hier dürften Angreifer vor allem das schwächste Glied jeder Blockchain-Infrastruktur ins Visier nehmen: den Menschen, der das Netzwerk betreibt und wartet. Krypto-Projekte stützen sich derzeit auf ein Zusammenspiel aus Entwicklern, Validatoren, Relayers, RPC-Providern, MEV-Extractors, Orakeln, Indexern und vielen weiteren Akteuren. Die meisten dieser Rollen erfordern menschliche Interaktion, insbesondere die Validator-Infrastruktur. Aus genau diesem Grund ist es Angreifern in der Vergangenheit bereits gelungen, Exchanges, Bridges, MEV-Bots und andere kritische Komponenten im Web3-Bereich zu kompromittieren.
Eine KI-gestützte Infiltration setzt stets am schwächsten Punkt der Kette an. Sie könnte RPC-Endpunkte aufspüren, Angriffsvektoren gegen Relayer starten, Moderatoren auf Discord-Servern imitieren, um Nutzer zu täuschen, oder Key-Management-Systeme ins Visier nehmen, um Key-Signing-Zeremonien zu manipulieren. Ein Angriff auf eine Blockchain ähnelt in vielen Aspekten dem Angriff auf eine traditionelle zentrale Anwendung – mit dem Unterschied, dass sich beide Seiten in einem permanenten Wettrüsten befinden, bei dem jedes Update oft nur vorübergehende Sicherheit bietet.
Zudem bieten verschiedene Chains unterschiedliche Angriffsflächen, weshalb Angreifer ihre Strategie an Design und Infrastruktur anpassen. Bitcoin beispielsweise ist deutlich langsamer und simpler aufgebaut als die meisten anderen Blockchains; Angreifer konzentrieren sich hier folglich auf Phishing, gefälschte Wallet-Updates, Seed-Phrase-Diebstahl und ähnliche Vektoren. Ethereum und andere EVM-basierte Protokolle sind dagegen anfällig für vertragszentrierte Angriffe: Exploits von Proxy-Contracts, bösartige Approvals, Drainer-Skripte auf Frontend-Ebene oder gefälschte Airdrops, die gezielt auf bestimmte Token-Holdings abgestimmt sind. Solanas hohe Transaktionsgeschwindigkeit und Fokus auf Consumer-Apps bieten Angriffsfläche für Social Engineering, während auf TRON und anderen Blockchains mit Schwerpunkt auf Stablecoins und Zahlungsabwicklungen deterministische Transaktionsmuster und regelmäßige Zahlungsströme im Fokus stehen.
Hinzu kommt die Diskrepanz bei den Ressourcen: Große Projekte können renommierte Sicherheitsfirmen engagieren, kleinere Projekte müssen sich dagegen oft auf Open-Source-Tools oder Standard-Audits verlassen. Das liefert sie potenziellen Angreifern fast schutzlos aus, da ihr Überleben von maximaler Sichtbarkeit abhängt. Ein Projekt kann sich nicht vor der Öffentlichkeit – und damit vor potenziellen Angreifern – verstecken. Folglich wächst die Angriffsfläche: Öffentliche Roadmaps, bekannte Team-Wallets und Mitarbeiterprofile werden zu potenziellen Einfallstoren. Auch hier verschafft KI den Angreifern einen enormen Vorteil, da sie öffentliche Quellen schneller analysieren kann als jeder menschliche Analyst.
Das Ungleichgewicht der Rechenzentren
Der größte Vorteil, den KI böswilligen Akteuren bietet, liegt nicht zwingend in ihren Fähigkeiten allein, sondern in ihrer Skalierbarkeit. Führende KI-Unternehmen sichern sich gigantische Rechenzentrumskapazitäten, um Modelle zu trainieren: riesige GPU-Cluster, maßgeschneiderte ASICs, Glasfaserinfrastrukturen und moderne Kühlsysteme. Diese Ressourcen fließen direkt in die Weiterentwicklung der Modelle: Sie werden schneller, komplexer, leistungsfähiger und handlungsfähiger. Derartige Möglichkeiten stehen jedoch längst nicht nur einzelnen Tech-Konzernen offen – Open-Source-Modelle, Forschungspapiere und frei zugängliche Frameworks ermöglichen es jedem, eigene KI-Tools zu entwickeln. Selbst wer nicht über die Mittel für ein Modell vom Kaliber eines GPT verfügt, profitiert enorm von der schnellen Entwicklung und den frei verfügbaren Fortschritten der Branche.
Die Krypto-Branche gerät hierbei strukturell ins Hintertreffen, da sie beim Schutz ihrer Systeme meist auf interne Teams angewiesen ist. DeFi-Protokolle verwalten Milliardenwerte mit oft nur einer Handvoll Entwicklern. Wallet-Anbieter bedienen Millionen von Nutzern, können aber nur begrenzten Support leisten. Bridges bilden zentrale Knotenpunkte, werden jedoch oft von kleinen Teams betreut. DAOs wiederum haben im Notfall kaum schnelle Reaktionsmöglichkeiten, da Entscheidungen erst über On-Chain-Abstimmungen koordiniert werden müssen. Wagniskapitalgeber drängen häufig auf schnelles Wachstum, während Sicherheitsbudgets vernachlässigt werden. Es handelt sich um ein asymmetrisches Problem, bei dem Angreifer gegenüber Verteidigern klar im Vorteil sind: Verteidiger müssen mit begrenzten Ressourcen arbeiten – ohne Garantie auf dauerhaften Schutz.
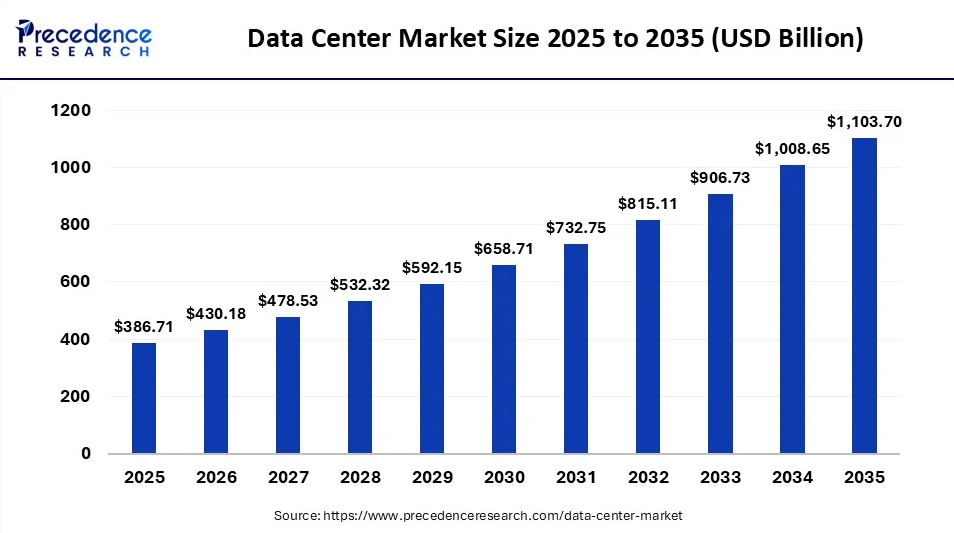
Dieses Ungleichgewicht betrifft auch die grundlegende Herangehensweise an Sicherheit. Ein Team kann moderne Audit-Standards anwenden, Best Practices der Branche befolgen, Bedrohungsmodelle pflegen und Smart Contracts nach jeder neuen Schwachstelle patchen. Dennoch bleibt der Handlungsspielraum begrenzt. Ein Smart Contract mag absolut wasserdicht sein, während das Frontend eine Sicherheitslücke aufweist; oder die Wallet ist per Multi-Faktor-Authentifizierung geschützt, doch der Nutzer fällt auf eine Phishing-Domain herein, die dem Original zum Verwechseln ähnlich sieht.
Das Ungleichgewicht zeigt sich besonders auf taktischer Ebene: Angreifer müssen nur eine einzige Schwachstelle finden, während Verteidiger jede denkbare Angriffsfläche absichern müssen. Hundertprozentige Sicherheit gibt es nicht – dieser Realität muss sich jedes Web3-Projekt stellen. Sicherheitskonzepte müssen von Grund auf davon ausgehen, dass Code potenziell fehlerhaft ist, Verträge regelmäßig geprüft werden müssen und Abhängigkeiten minimiert werden sollten. Diese permanente Wachsamkeit ist jedoch extrem ressourcenintensiv. Es liegt auf der Hand, dass KI-gestützte Angreifer gezielt nach den Wegen des geringsten Widerstands suchen: Methoden, die mit minimalem Aufwand maximale Wirkung erzielen, ohne komplexe technische Barrieren überwinden zu müssen.
Die Krypto-Kultur belohnt Schnelligkeit und schnelle Iterationen selten im Einklang mit Vorsicht. Protokolle starten in Rekordzeit, Code wird geforkt, Roadmaps werden im Wochentakt angepasst, Mitarbeiter öffentlich rekrutiert, Communities über Discord gesteuert und Treasuries permanent in Rendite-Strategien eingebunden. Dieses Umfeld steckt voller Innovation und Dynamik – schafft aber zugleich erhebliche Risiken. Protokolle, die auf Tempo setzen, vernachlässigen oft grundlegende Sicherheitsaspekte, und häufige Updates bergen das Risiko neuer Bugs. Eine als DAO organisierte Plattform mag maximale Transparenz bieten, ist organisatorisch im Ernstfall jedoch oft kaum handlungsfähig. Einem Angreifer genügt bereits eine einzige Unachtsamkeit.
Die Umkehrung der Privatsphäre
Ein bemerkenswerter Aspekt der Debatte um Privatsphäre im Krypto-Sektor ist, dass sie sich lange Zeit fast ausschließlich um das Verhältnis zu staatlichen Stellen drehte. Man ging davon aus, dass Behörden und traditionelle Finanzinstitute versuchen würden, Transaktionen zu überwachen, Adressen zu deanonymisieren und Nachweise über Bestände einzufordern. Diese Sorge ist zwar berechtigt, greift jedoch zu kurz: Exakt dieselben Analysemethoden stehen auch Kriminellen offen.
In vielerlei Hinsicht agieren Angreifer heute ähnlich wie Aufsichtsbehörden. Beide Seiten verfügen über begrenzte manuelle Ressourcen und können unmöglich jede Transaktion einzeln prüfen. Beide stützen sich daher auf Verhaltensmuster, um On-Chain-Profile zu erstellen. Vollständige Anonymität existiert auf öffentlichen Blockchains weder gegenüber Behörden noch gegenüber Kriminellen. Verteidiger müssen daher davon ausgehen, dass Angreifer Zugriff auf dieselben hochentwickelten Analysewerkzeuge haben.
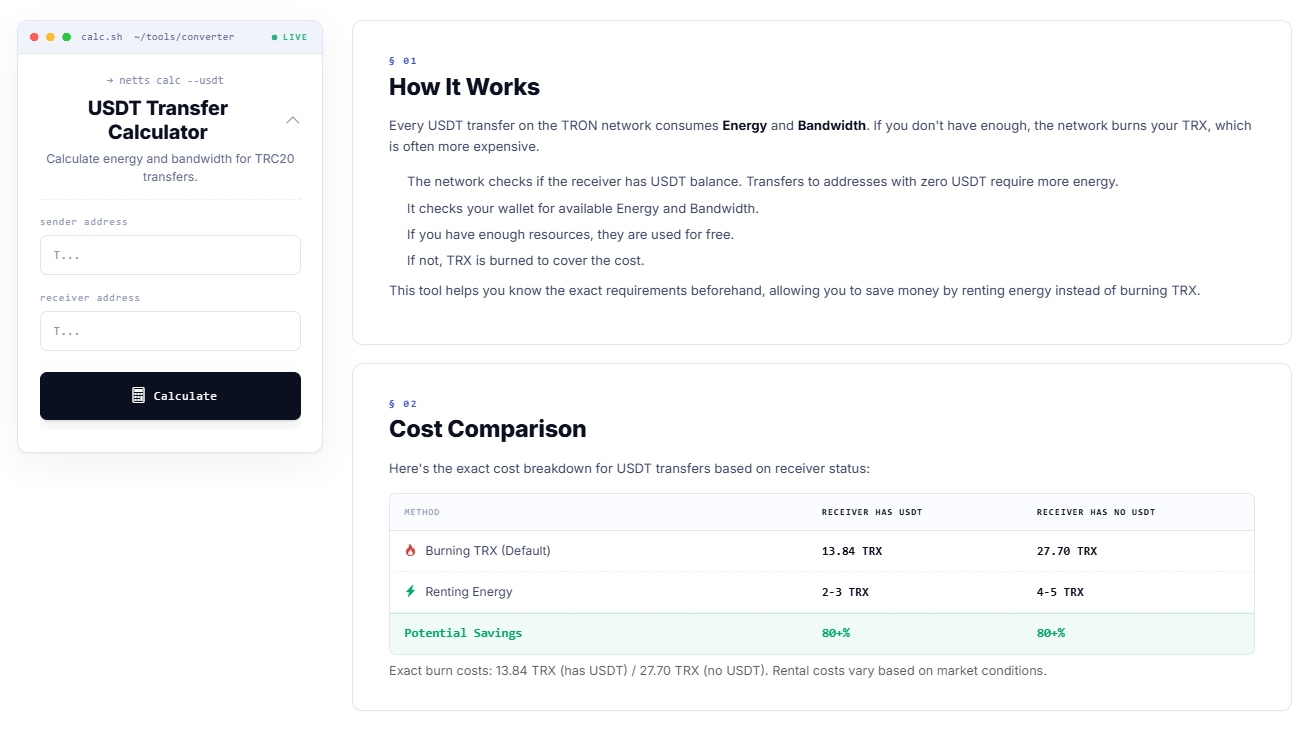
Hier zeigt sich der Nutzen praktischer Hilfsmittel wie Netts.io: Gerade im alltäglichen Umgang mit Transaktionen sind transparente Tools entscheidend, um Wissenslücken über die Funktionsweise von Blockchains zu schließen. Der TRON USDT Transfer Calculator ermöglicht es Nutzern, den genauen Bedarf an Energy und Bandwidth für eine TRC-20-Transaktion im Vorfeld zu ermitteln, das Verbrennen von TRX mit dem Mieten von Ressourcen zu vergleichen, die günstigste USDT-Gebühr für Transfers zu berechnen und unnötige Kosten zu vermeiden, anstatt Lehrgeld zu zahlen. In einer Branche, in der künstliche Intelligenz Manipulation und Desinformation zunehmend zum Standard macht, ist ein solides Verständnis der technischen Grundlagen oft die wirksamste erste Verteidigungslinie.