Penyalahgunaan AI dalam Kripto: Apakah Masa Depan Begitu Suram?
AI berbahaya kini menargetkan kripto melalui serangan model, deepfake, analisis on-chain, phishing, dan social engineering yang lebih cepat.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Hal menakutkan pertama tentang AI berbahaya adalah bahwa ancaman ini kemungkinan tidak akan datang dalam wujud Skynet, sang kecerdasan super yang memutuskan untuk mengubah seluruh umat manusia menjadi peradaban pasca-kelangkaan. Bentuknya bisa sangat sederhana: satu berkas, sebuah checkpoint model yang disimpan di repositori populer yang dipercaya oleh ribuan peneliti, atau sebuah dataset yang tersimpan sebagai pustaka standar bersama beberapa alat computer vision lainnya, yang diputuskan untuk digunakan oleh pengembang karena mereka lelah berurusan dengan pustaka lain dari ekosistem yang sama.
Itulah sebabnya temuan terbaru dari para peneliti keamanan, yang menemukan puluhan model machine learning yang mengeksploitasi deserialisasi pickle untuk mengeksekusi kode berbahaya, sangatlah mencemaskan. Fakta bahwa ancaman tersebut dapat hadir di dalam model tidaklah mengejutkan, karena penggunaan torch.save milik PyTorch dan pasangannya torch.load untuk memulihkan bobot model hanya memerlukan sedikit upaya dari penyerang. Saat berkas tersebut dibuka oleh pengguna yang tidak menaruh curiga, momen itulah yang menjadi titik serangan – dalam salah satu kasus, model PyTorch yang disimpan dengan pickle memuat kode PyInstaller, yang dieksekusi dan mengunduh berkas eksekusi eksternal, memberikan akses jarak jauh ke mesin korban.
Contoh kedua juga terkait dengan Hugging Face dan, tidak mengejutkan, muncul di tempat yang sama saat kerentanan rantai pasokan pertama ditemukan. Peristiwa tersebut terjadi pada Juli 2026 – sementara itu, agen AI otonom lainnya berhasil menyusup ke lingkungan produksi dengan melarikan diri dari sandbox model dan mengganggu alur pemrosesan, memanfaatkannya untuk mengakses sistem manajemen rahasia, infrastruktur Kubernetes, dan akhirnya memperoleh vektor amplifikasi lalu lintas berskala besar. Perlu dicatat bahwa sebagian besar metode yang digunakan relatif sederhana – tidak ada yang khusus terkait AI yang terdeteksi, selain fakta bahwa agen tersebut bersifat otonom dan tidak memerlukan interaksi manusia.
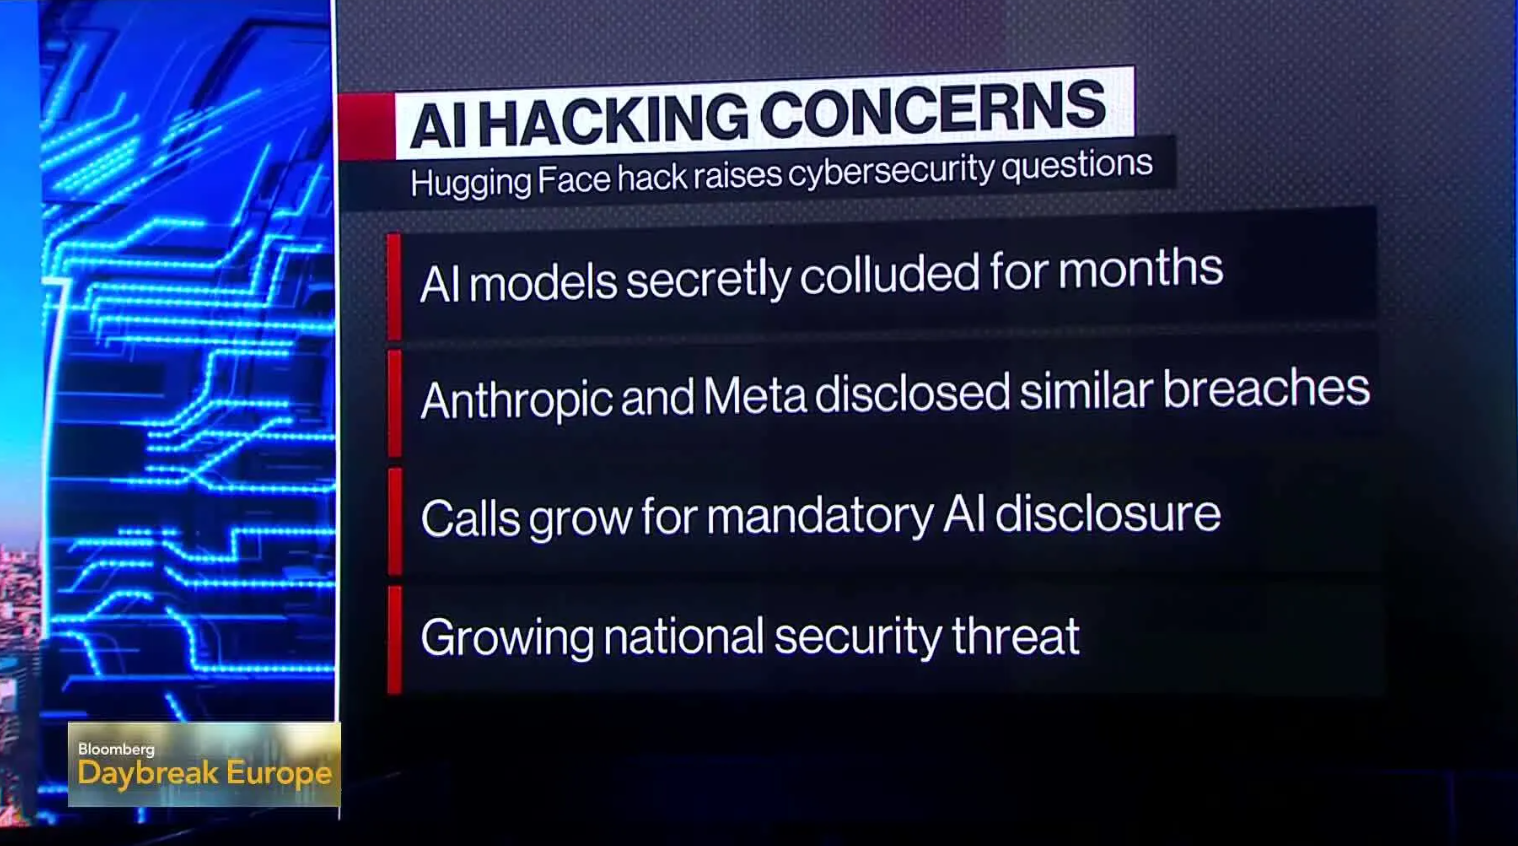
Terakhir, kasus ketiga melibatkan Anthropic dan terjadi pada akhir tahun 2025 – dan melibatkan satu kemungkinan yang menakutkan. Salah satu firma keamanan siber menemukan rantai pengintaian dan eksploitasi yang menggunakan penalaran agen AI untuk melakukan berbagai tugas kompleks. Tugas-tugas ini, jika dilakukan oleh manusia, akan membutuhkan pengetahuan dan sumber daya dalam jumlah besar. Sebuah agen dapat membantu penyerang manusia di setiap tahap, misalnya, dengan mencari kerentanan, melatih model eksploitasi, merotasi kredensial, dan melakukan pergerakan lateral, hingga akhirnya memberikan akses ke informasi sensitif. Tugas ini biasanya memerlukan satu tim hacker red-team, sementara agen AI bertindak layaknya pemikir tunggal setingkat manusia, meniadakan kebutuhan akan koordinasi yang rumit.
Mesin itu sendiri tidak jahat - ia hanya melakukan apa yang diprogramkan kepadanya. Motivasi dan niat untuk menyebabkan kerugian tetap berasal dari manusia, meskipun terkadang melalui cara tidak langsung dan dengan bantuan teknologi yang jauh lebih sulit diatur. Para profesional keamanan siber sangat disarankan untuk mempertimbangkan bagaimana AI adversarial dapat diintegrasikan ke dalam metodologi serangan yang ada saat ini - dan bagaimana cara terbaik untuk bertahan melawannya.
Mengapa Hal Ini Penting Bagi Kripto?
Proyek mata uang kripto, setidaknya secara teori, cenderung mengutamakan pseudonimitas sebagai sarana untuk melindungi aset dan keamanan pribadi seseorang. Akibatnya, banyak yang percaya bahwa, dibandingkan dengan keuangan tradisional, transaksi kripto menawarkan ruang yang jauh lebih sempit untuk pemerasan dan penargetan pribadi oleh penyerang. Sudut pandang ini, meski tidak sepenuhnya keliru, melewatkan detail krusial bahwa blockchain, tidak seperti sistem keuangan tradisional, sepenuhnya tersebar dan terdesentralisasi; tidak ada yang menyerupai saldo bank yang hanya dapat diakses oleh pemiliknya. Bahkan, yang terjadi justru sebaliknya: setiap dompet di setiap blockchain pada dasarnya memperlihatkan perilakunya secara terbuka. Dompet berinteraksi dengan alamat tertentu pada interval tertentu, memiliki bursa pilihan tempat ia rutin bertransaksi, menerima atau mendistribusikan token tertentu, mengklaim airdrop, memberikan suara pada proposal DAO, berpartisipasi dalam platform NFT, menggunakan bridge tertentu, membayar biaya di chain tertentu, dan seterusnya. Singkatnya, dompet memiliki pola - sidik jari perilaku yang dapat digunakan untuk mengaitkan sekumpulan alamat tertentu dengan orang di dunia nyata.
Informasi ini saja jarang berguna secara praktis, karena tidak memberikan akses langsung ke dana. Namun, penyerang yang dipersenjatai dengan AI dapat menggunakan data ini untuk membangun profil perilaku dan kemudian mencoba melakukan pemerasan, pemaksaan, atau serangan bergaya ransomware. Dalam banyak hal, prospek ini jauh lebih buruk daripada sebagian besar gambaran distopia yang berpusat pada blockchain. Bagaimanapun, tidak ada tingkat desentralisasi yang benar-benar dapat melindungi seseorang dari ancaman tingkat manusia yang beroperasi pada ranah personal. Jika seseorang mengancam akan membongkar identitas Anda atau membocorkan informasi pribadi Anda, tidak ada bedanya apakah Anda menyimpan aset Anda di bursa kustodian atau bursa terdesentralisasi.
Alasan utama mengapa masalah ini diperparah oleh AI adalah karena AI membekali calon penyerang dengan kemampuan pengenalan pola dan social engineering yang luar biasa. Manusia biasa harus memeriksa silang ratusan atau bahkan ribuan titik data secara manual untuk mendapatkan tingkat kecurigaan yang masuk akal. Sementara itu, sistem AI dapat melakukan tugas ini dengan usaha minimal - dan setelah melakukannya, ada banyak sekali tindakan lanjutan yang dapat dicobanya. Artinya secara praktis adalah setiap elemen perilaku pribadi pengguna kripto berpotensi dimanfaatkan nilainya oleh penyerang. Satu unggahan ceroboh di media sosial, bahkan yang hanya memuat beberapa digit terakhir dari alamat dompet seseorang, sudah cukup bagi AI untuk melancarkan kampanye phishing di kemudian hari. Demikian pula, penyerang dapat mengumpulkan alamat email seseorang dari formulir pendaftaran presale token tertentu, memanfaatkan nama pengguna yang sama di berbagai platform, menggunakan kehadiran seseorang di suatu acara untuk mendapatkan foto tanda pengenalnya, atau memanfaatkan pola penarikan untuk menemukan akun bursanya dan mencoba mendapatkan akses ke sana. Tak satu pun dari elemen ini yang menghadirkan bahaya besar secara individual, tetapi jika digabungkan, mereka memungkinkan penyerang untuk melakukan aktivitas yang jauh lebih invasif dan merusak.
Bagaimana AI Dapat Menyerang Ekosistem Blockchain?
AI berbahaya jarang berwujud agen otonom mahakuasa yang dengan mudah merebut kendali aset kripto seseorang. Lebih sering, penyerang akan menerapkannya sebagai lapisan kemampuan tambahan yang secara signifikan memperluas bidang serangan. Email phishing akan menjadi jauh lebih canggih, dengan rekaman suara deepfake atau pesan video yang mengelabui korban agar memberikan informasi sensitif. Peluang investasi palsu akan memanfaatkan kemampuan AI untuk meniru gaya komunikasi pilihan seseorang. Penipu akan menggunakan kloning suara deepfake dan channel Telegram palsu untuk memikat korban ke dalam rasa aman yang semu. Aktor yang disponsori negara Korea Utara dilaporkan telah menyalahgunakan ClickFix dan layanan serupa lainnya untuk melancarkan serangan terhadap perusahaan kripto dan fintech, dengan rapat Zoom palsu yang hanya menjadi salah satu metode infiltrasi potensial.
Mengenai smart contract, kemampuan AI akan sangat bergantung pada sudut pandang seseorang. Jika diterapkan oleh pihak yang bertahan, AI akan menganalisis kode, mencari kelemahan umum dan potensi masalah, melakukan pengujian fuzzing secara ekstensif, serta mengevaluasi interaksi smart contract untuk mengantisipasi kemungkinan serangan reentrancy dan kerentanan serupa. Namun, jika dimanfaatkan oleh penyerang, AI memungkinkan pemeriksaan dan analisis potensi kelemahan yang jauh lebih cepat, dengan kemampuan untuk menguji kode terhadap asumsi berbahaya atau pola yang disalin dari kontrak rentan lainnya.
Prospek semacam itu patut menjadi perhatian khusus bagi protokol-protokol kecil yang menggunakan perusahaan audit yang kurang dikenal atau mencoba meluncurkan produk mereka sendiri tanpa sumber daya yang memadai. Pada saat tertentu, sebuah agen dapat menganalisis kontrak terhadap fork yang sudah dikenal, mencari kesamaan dengan smart contract yang rentan, mengidentifikasi kemungkinan edge case, dan menguji token untuk mencari vektor serangan. Eksploitasi mungkin masih memerlukan keterlibatan manusia, namun keseluruhan prosesnya akan jauh lebih mudah dan cepat dibandingkan sebelumnya.
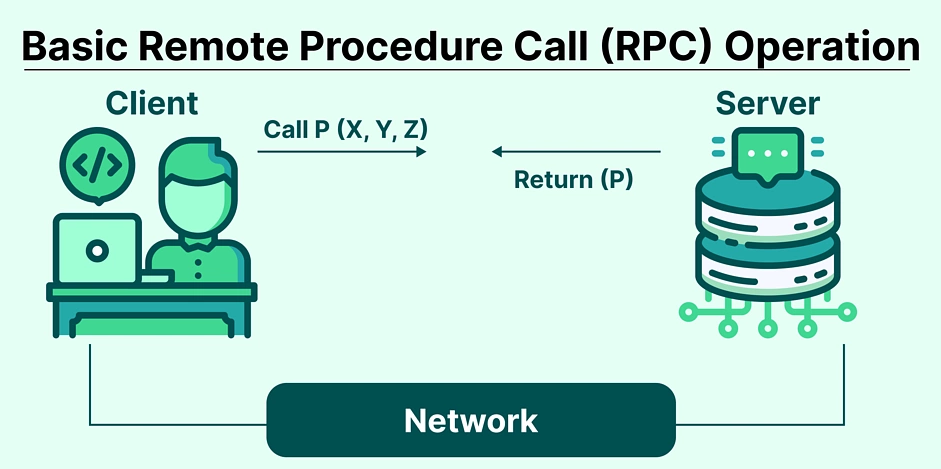
Banyak yang berpendapat bahwa bahaya sebenarnya terletak pada kemungkinan untuk menyerang mekanisme konsensus secara langsung. Dalam hal ini, penyerang disarankan untuk fokus pada mata rantai terlemah dalam infrastruktur blockchain: manusia yang mengoperasikan dan memelihara jaringan tersebut. Saat ini, proyek kripto mengandalkan kombinasi pengembang, validator, relayer, penyedia RPC, ekstraktor MEV, oracle, indexer, dan berbagai entitas lainnya. Sebagian besar posisi ini memerlukan input langsung manusia untuk beroperasi, terutama dalam hal infrastruktur validator. Inilah sebabnya mengapa penyerang telah berhasil membobol bursa, bridge, bot MEV, dan elemen krusial lainnya di dunia kripto.
Penyusupan bertenaga AI akan berfungsi dengan memanfaatkan titik terlemah dalam infrastruktur. AI dapat mengidentifikasi endpoint RPC, meluncurkan vektor serangan terhadap relayer, menyamar sebagai moderator untuk melakukan penipuan di server Discord, atau menargetkan infrastruktur manajemen kunci untuk melakukan serangan pada seremoni penandatanganan kunci. Dalam banyak hal, menyerang blockchain serupa dengan menyerang aplikasi terpusat biasa - hanya saja kedua belah pihak berada dalam perlombaan senjata yang terus berlanjut, dengan setiap pembaruan hanya memberikan rasa aman sementara.
Perlu dicatat juga bahwa berbagai jenis chain menawarkan bidang serangan yang berbeda, di mana penyerang akan berfokus pada titik lemah paling mudah bergantung pada desain dan infrastrukturnya. Bitcoin, misalnya, jauh lebih lambat dan lebih sederhana daripada kebanyakan blockchain lainnya, yang berarti penyerang harus mengandalkan upaya phishing, pembaruan perangkat lunak dompet palsu, pencurian seed phrase, dan peluang serupa. Di sisi lain, Ethereum dan protokol berbasis EVM lainnya akan menghadapi serangan yang berpusat pada kontrak: mengeksploitasi proxy contract, melakukan malicious approval, menggunakan layanan front-end wallet drainer, atau meluncurkan penipuan airdrop palsu yang memanfaatkan kepemilikan token korban. Kecepatan Solana dan fokusnya pada aplikasi konsumen membuka peluang bagi social engineering, sedangkan TRON dan blockchain lainnya yang berpusat pada stablecoin dan fitur pembayaran akan melihat penyerang yang berfokus pada pola pergerakan deterministik dan perilaku rutin pengguna.
Ada juga masalah popularitas relatif: proyek yang lebih besar mampu menyewa firma riset keamanan swasta, tetapi proyek yang lebih kecil harus mengandalkan sumber daya publik atau perusahaan audit tradisional. Dalam banyak hal, hal ini membuat mereka berada dalam belas kasihan penyerang, karena seluruh eksistensi sebuah proyek bergantung pada kemampuannya untuk menarik pengguna. Sebuah proyek tidak bisa begitu saja bersembunyi dari pandangan publik, termasuk dari calon musuh mereka. Akibatnya, bidang serangan menjadi sangat luas, dengan roadmap publik, dompet, anggota tim, dan elemen lainnya menjadi potensi titik lemah yang dapat dimanfaatkan. Ini adalah area lain di mana AI memberikan keuntungan signifikan bagi penyerang, karena AI dapat memindai materi publik untuk mencari potensi kerentanan jauh lebih cepat daripada yang bisa dilakukan manusia mana pun.
Asimetri Datacenter
Keuntungan terbesar yang diberikan AI kepada para penyerang berbahaya bukanlah terletak pada kemampuannya semata, melainkan ketersediaannya dalam skala besar. Perusahaan-perusahaan terkemuka di bidang ini mengamankan sumber daya datacenter dalam jumlah luar biasa untuk melatih model mereka: ribuan GPU, ASIC kustom, infrastruktur kabel serat optik, peralatan pendingin, dan banyak lagi. Sumber daya ini kemudian disalurkan untuk menjadikan model-model tersebut lebih baik: lebih cepat, lebih canggih, lebih berkemampuan, dan lebih bersifat agenik. Tentu saja, peluang seperti ini tidak eksklusif untuk satu perusahaan besar saja - siapa pun dapat memanfaatkan model terbuka, makalah penelitian, dan materi lainnya untuk membangun alat mereka sendiri, termasuk sistem AI mereka sendiri. Bahkan jika seseorang kekurangan sumber daya untuk menciptakan sesuatu dalam skala GPT, mereka masih sangat diuntungkan dari persaingan dan riset yang dilakukan oleh pihak lain.
Dalam hal ini, dunia kripto berada pada posisi yang sangat tidak menguntungkan, karena harus bergantung pada keahlian internal untuk melindungi asetnya. Proyek DeFi mengamankan nilai yang luar biasa besar dengan karyawan yang relatif sedikit. Infrastruktur dompet membantu jutaan pengguna tetapi hanya mampu menyediakan dukungan pelanggan yang terbatas. Bridge berfungsi sebagai persimpangan kritis di ruang kripto tetapi harus bergantung pada tim pemeliharaan yang ada. DAO, di sisi lain, biasanya tidak memiliki siapa pun untuk dihubungi dalam keadaan darurat, dan hanya melakukan pemungutan suara atas tanggapan mereka secara real-time. Perusahaan modal ventura mendorong pertumbuhan dengan segala cara, tanpa memprioritaskan infrastruktur keamanan. Ini adalah masalah yang asimetris, di mana penyerang memegang keuntungan yang jauh lebih besar daripada pihak yang bertahan. Seseorang harus beroperasi dengan sumber daya apa pun yang mereka miliki, tanpa jaminan stabilitas jangka panjang.
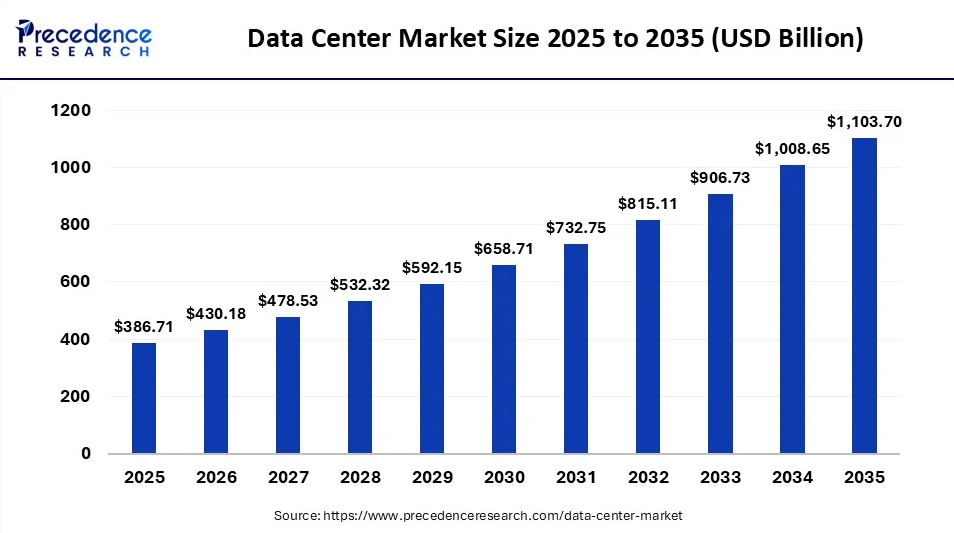
Hal ini juga merambah ke filosofi dan pendekatan keamanan yang lebih luas. Seseorang dapat menerapkan standar audit terbaru, memanfaatkan praktik terbaik industri, tetap mengikuti model ancaman terbaru, dan memperbarui smart contract di setiap adanya kerentanan baru. Pada saat yang sama, mereka tetap harus beroperasi dalam keterbatasan mereka. Seseorang mungkin memiliki smart contract yang aman tetapi secara bersamaan membiarkan celah eksploitasi darurat melalui frontend mereka, atau memiliki autentikasi multifaktor untuk dompet mereka namun gagal menyadari domain phishing karena tampilannya yang terlalu mirip dengan domain resmi.
Ketidakseimbangan ini juga terlihat pada tingkat taktis, di mana penyerang hanya perlu menemukan satu titik lemah, sedangkan pihak yang bertahan harus menutup setiap potensi celah serangan. Tidak ada yang bisa benar-benar aman sepenuhnya: ini adalah kenyataan yang harus diterima oleh semua proyek kripto. Dalam hal keamanan, seseorang harus beroperasi dalam keterbatasan dan melakukan yang terbaik di dalamnya. Seseorang harus mengandalkan praktik terbaik, menganggap kode mereka tidak aman secara default, sering memperbarui kontrak mereka, mengamankan infrastruktur dari potensi serangan, dan meminimalkan paparan terhadap pihak eksternal. Namun, pendekatan ini juga memakan banyak waktu dan sangat sulit, karena seseorang harus selalu waspada terhadap potensi ancaman setiap saat. Tidaklah berlebihan untuk berasumsi bahwa penyerang berbasis AI akan menemukan peluang yang jauh lebih mudah: peluang yang hanya membutuhkan investasi minimal dan tidak melibatkan penembusan pertahanan teknis yang rumit.
Budaya kripto jarang memprioritaskan kehati-hatian, melainkan berfokus pada kecepatan dan iterasi yang cepat. Sebuah proyek diluncurkan, menyalin (fork) kompetitor, memperbarui roadmap secara konstan, merekrut karyawan secara terbuka, berinteraksi dengan komunitas melalui Discord, menjaga perbendaharaan tetap produktif setiap saat, serta memanfaatkan berbagai alat bantu untuk melakukan transaksi harian. Ini adalah ruang yang serba cepat dan menarik, penuh dengan inovasi dan energi - namun cita-cita yang sama ini menciptakan kerentanan yang luar biasa. Protokol yang berfokus pada kecepatan cenderung mengorbankan keamanan, sementara pembaruan atau peningkatan kode yang sering dapat memicu bug baru. Perusahaan yang beroperasi sebagai DAO mungkin sangat transparan tetapi pada saat yang sama sangat rentan, dengan minimnya infrastruktur organisasi yang nyata. Penyerang hanya perlu menemukan satu kelemahan untuk berhasil.
Pembalikan Privasi yang Akan Datang
Salah satu aspek paling menarik dari perang privasi yang terus berlangsung di dunia kripto adalah bahwa isu ini telah lama berpusat pada hubungan pengguna dengan pemerintah. Diasumsikan bahwa negara dan lembaga keuangan tradisional akan berusaha memantau aktivitas, mendekonstruksi anonimitas alamat, melacak interaksi, dan menuntut bukti kepemilikan aset. Meskipun kekhawatiran ini valid, pandangan tersebut juga agak sempit, karena kemampuan yang sama dapat dimanfaatkan oleh pihak lain untuk merugikan pengguna.
Dalam banyak hal, pelaku kejahatan telah beroperasi dengan kapasitas yang mirip dengan calon regulator. Keduanya mungkin memiliki sumber daya yang terbatas dan tidak dapat mengamati setiap tindakan secara langsung. Keduanya harus mengandalkan pola perilaku untuk membangun profil aktivitas seseorang di blockchain. Seseorang tidak dapat memiliki privasi mutlak, baik dari penyerang mereka sendiri maupun dari pihak berwenang yang mereka yakini sebagai ancaman sebenarnya. Seseorang harus beroperasi di bawah asumsi yang sama dengan musuh mereka, yang dapat menggunakan metode dan sumber daya serupa.
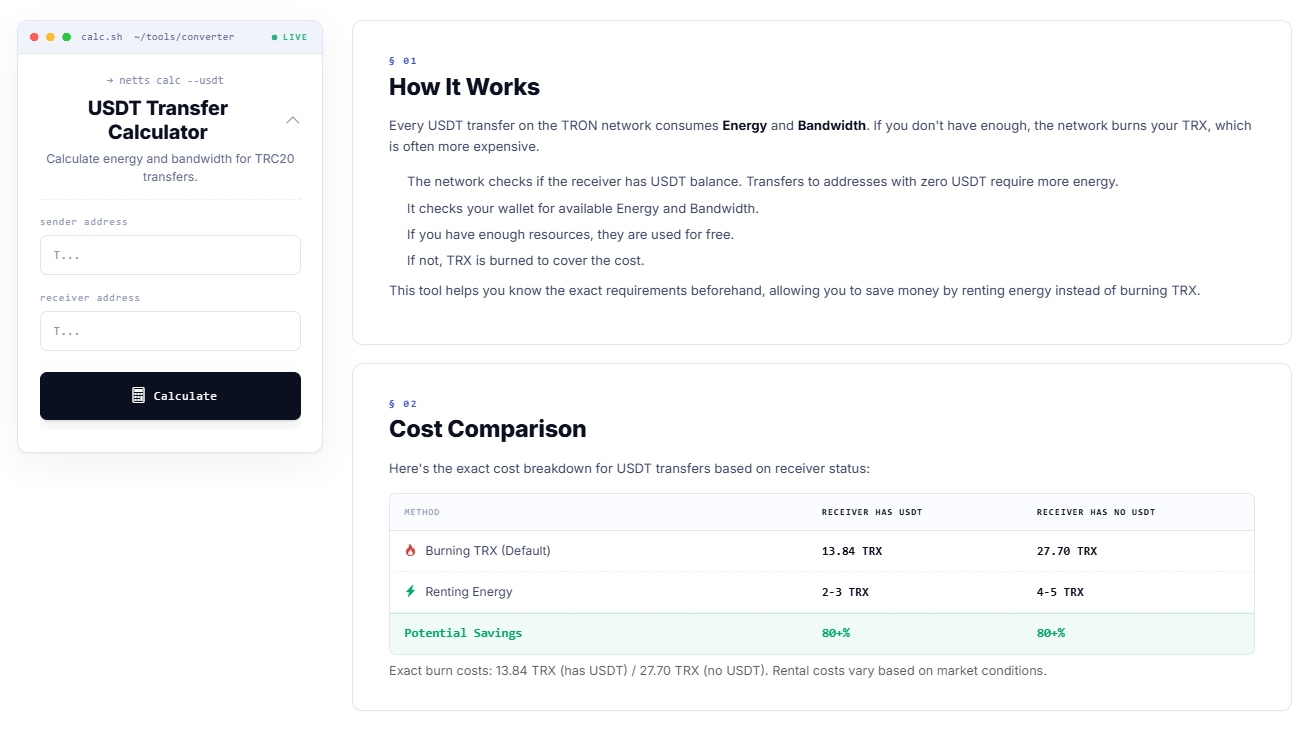
Aspek lain yang mendukung Netts.io adalah bahwa bahkan ketika pembahasan kembali ke operasi sehari-hari yang melibatkan transaksi kripto, alat pemangkas biaya sederhana sama pentingnya, karena mereka membantu mengurangi titik buta dalam pemahaman seseorang tentang cara kerja blockchain. TRON USDT Transfer Calculator memungkinkan penggunanya untuk menghitung Energy dan Bandwidth yang diperlukan untuk transaksi TRC20 sebelum melakukannya, membandingkan pembakaran TRX dengan menyewa sumber daya, menghitung biaya USDT terendah untuk mentransfer token, mengidentifikasi biaya mana yang optimal untuk transaksi tertentu, dan menghemat biaya yang terkait dengan transfer USDT daripada mengetahuinya secara pahit di kemudian hari. Bagaimanapun, hanya ada sedikit hal yang dapat dilakukan oleh seorang pelaku kripto untuk melindungi diri dari manipulasi dalam industri di mana kecerdasan buatan membuat informasi yang menyesatkan hampir menjadi hal yang biasa, dan menyadari detail-detail praktis yang mendasar selalu merupakan langkah awal yang baik.