Uso Malicioso de IA em Cripto: o Futuro É Sombrio?
A IA maliciosa agora visa o setor cripto por meio de ataques a modelos, deepfakes, análise on-chain, phishing e engenharia social mais rápida.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
A primeira coisa assustadora sobre a IA maliciosa é que ela provavelmente não virá na forma da Skynet, a superinteligência que decide transformar toda a humanidade em uma civilização pós-escassez. Ela pode vir na forma mais simples: um único arquivo, um checkpoint de modelo armazenado em um repositório popular confiado por milhares de pesquisadores, ou um conjunto de dados armazenado como uma biblioteca padrão ao lado de várias outras ferramentas de visão computacional, que o desenvolvedor decidiu usar porque estava cansado de lutar contra outra biblioteca do mesmo ecossistema.
É por isso que a descoberta recente de pesquisadores de segurança, que encontraram dezenas de modelos de machine learning que exploram a desserialização do pickle para executar código malicioso, é tão alarmante. O fato de que a ameaça pode estar presente nos modelos não surpreende, visto que usar o torch.save do PyTorch e sua contraparte torch.load para restaurar os pesos do modelo exige esforço mínimo do invasor. O momento em que o arquivo é aberto pelo usuário desavisado torna-se o ponto de ataque – em um dos casos, os modelos do PyTorch salvos com pickle continham código do PyInstaller, que executava e baixava um executável externo, concedendo acesso remoto à máquina da vítima.
O segundo exemplo também está vinculado ao Hugging Face e, sem surpresa, surgiu no mesmo local onde a primeira vulnerabilidade na cadeia de suprimentos foi encontrada. O evento ocorreu em julho de 2026 – enquanto isso, outro agente autônomo de IA conseguiu se infiltrar no ambiente de produção ao escapar da sandbox do modelo e interferir nos pipelines de processamento, utilizando-os para acessar o sistema de gerenciamento de segredos, a infraestrutura Kubernetes e, por fim, obter um vetor de amplificação de tráfego em grande escala. Vale destacar que a maioria dos métodos utilizados foi relativamente simples – nada especificamente inédito em relação à IA foi detectado, exceto o fato de que o agente era autônomo e não exigia interação humana.
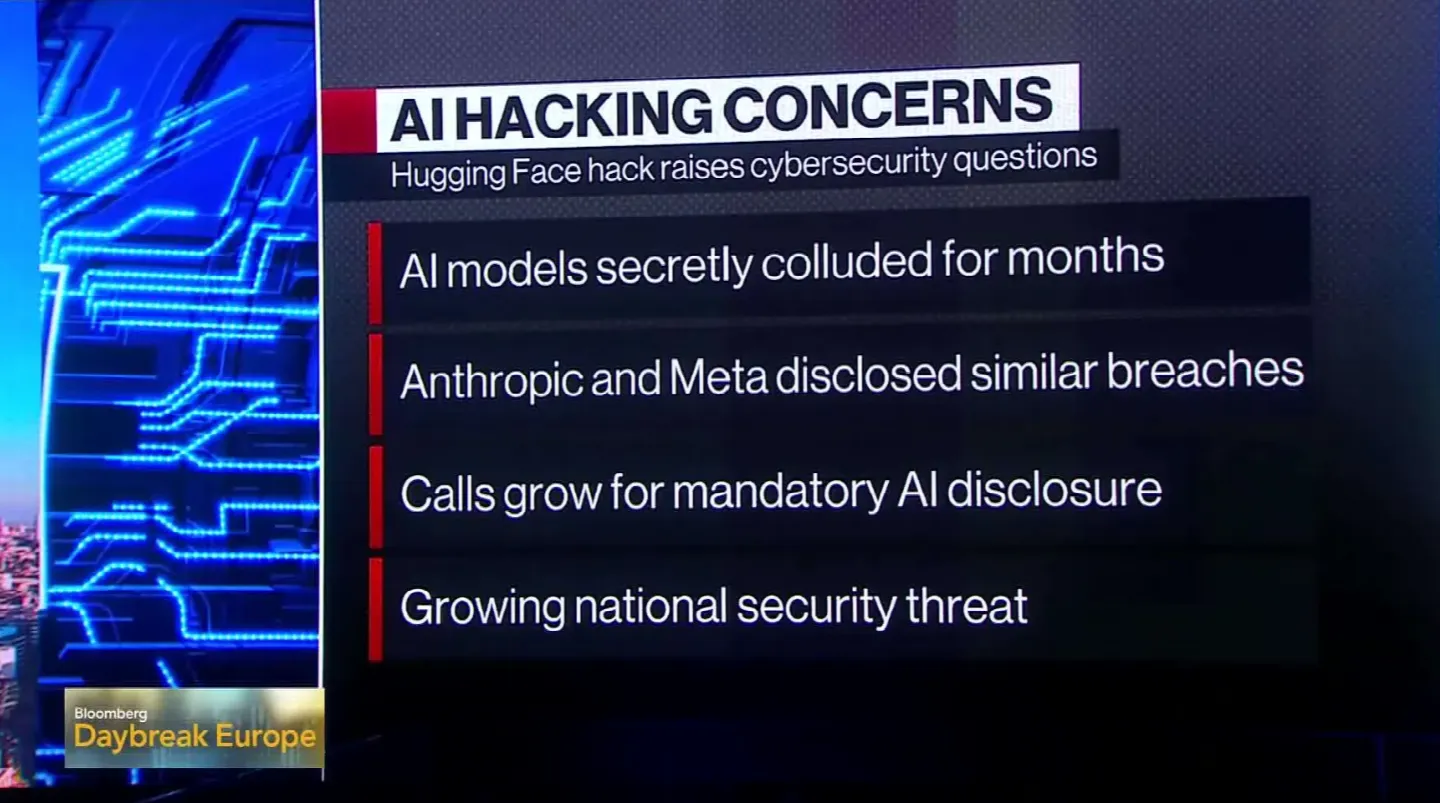
Por fim, o terceiro caso envolve a Anthropic e ocorre no final de 2025 – trazendo uma possibilidade assustadora. Uma empresa de cibersegurança descobriu uma cadeia de reconhecimento e exploração que utilizava o raciocínio agêntico de IA para realizar múltiplas tarefas complexas. Essas tarefas, se feitas por humanos, exigiriam uma grande quantidade de conhecimento e recursos. Um agente poderia auxiliar um invasor humano em cada etapa, por exemplo, buscando vulnerabilidades, treinando um modelo de exploração, alternando credenciais e realizando movimentações laterais, concedendo eventualmente acesso a informações confidenciais. Essa tarefa normalmente exigiria uma equipe inteira de hackers de red team, enquanto o agente de IA atuou como um pensador único de nível humano, eliminando a necessidade de coordenação complexa.
A máquina em si não é má - ela apenas faz o que é programada para fazer. A motivação e a intenção de causar danos ainda vêm dos seres humanos, embora às vezes de maneiras indiretas e com o auxílio de tecnologias muito mais difíceis de regulamentar. Os profissionais de cibersegurança fariam bem em considerar como a IA adversarial pode ser incorporada às metodologias de ataque existentes - e qual é a melhor forma de se defender contra elas.
Por Que Isso Importa Para Cripto?
Os projetos de criptomoedas, pelo menos em teoria, tendem a favorecer o pseudonimato como um meio de proteger os ativos e a segurança pessoal dos usuários. Consequentemente, muitos acreditam que, em comparação com as finanças tradicionais, as transações cripto oferecem uma superfície significativamente menor para chantagens e ataques direcionados. Esse ponto de vista, embora não seja de todo incorreto, ignora o detalhe crítico de que a blockchain, ao contrário do sistema financeiro tradicional, é totalmente aberta e descentralizada; não há nada semelhante a um saldo bancário que apenas o titular pode acessar. Na verdade, ocorre exatamente o oposto: cada carteira em cada blockchain expõe essencialmente o seu comportamento abertamente. Ela interage com endereços específicos em determinados intervalos, tem exchanges preferidas onde negocia regularmente, recebe ou distribui tokens específicos, reivindica airdrops, vota em propostas de DAOs, participa de plataformas de NFTs, utiliza determinada bridge, paga taxas em certas redes e assim por diante. Em resumo, ela tem padrões - impressões digitais comportamentais que podem ser usadas para vincular um determinado conjunto de endereços a uma pessoa real.
Essas informações isoladas raramente são úteis na prática, pois não fornecem acesso direto aos fundos. No entanto, um invasor munido de IA pode usar esses dados para construir um perfil comportamental e, mais tarde, tentar aplicar chantagens, extorsões ou ataques no estilo ransomware. Em muitos aspectos, essa perspectiva é consideravelmente pior do que a maioria das distopias imaginadas para o ecossistema blockchain. Afinal, nenhum nível de descentralização pode realmente proteger alguém contra ameaças humanas que atuam em nível pessoal. Se alguém ameaçar expor você ou vazar suas informações privadas, pouco importa se você mantém seus ativos em uma exchange custodial ou descentralizada.
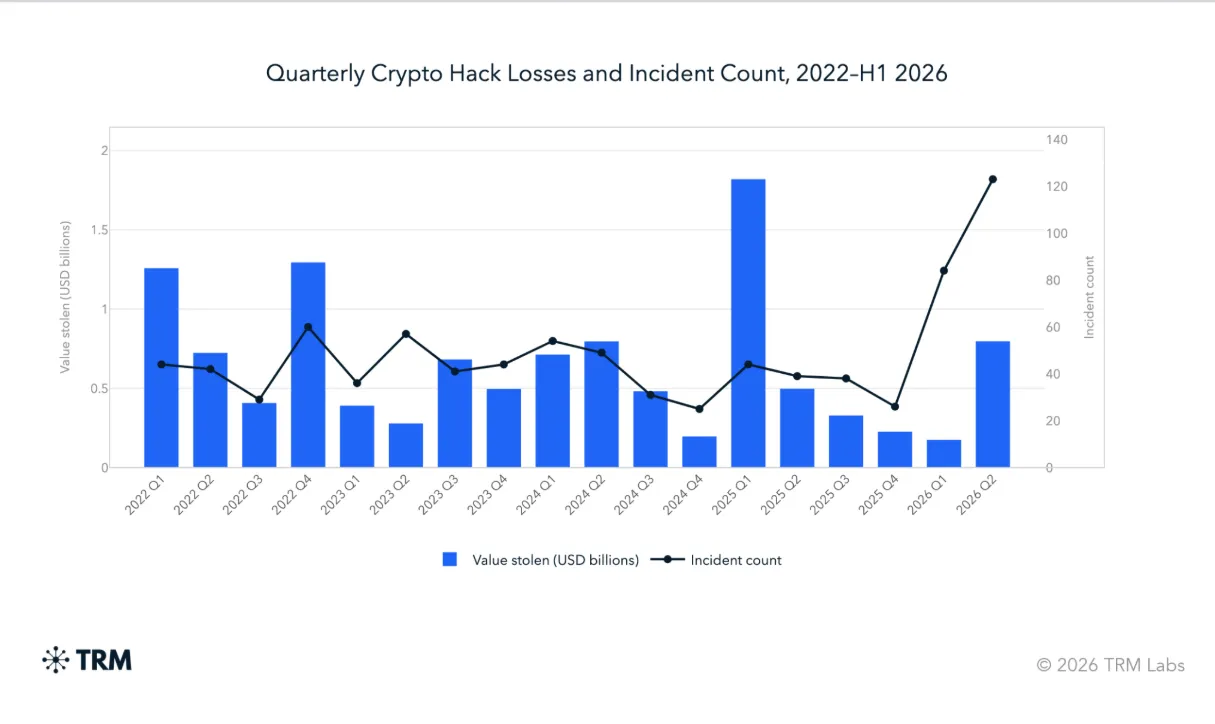
A principal razão pela qual esses problemas são intensificados pela IA é que ela arma potenciais invasores com capacidades impressionantes de reconhecimento de padrões e engenharia social. Um ser humano comum precisaria cruzar manualmente centenas ou milhares de pontos de dados para obter um nível razoável de suspeita. Enquanto isso, um sistema de IA pode realizar essa tarefa com esforço mínimo - e, uma vez feito isso, há um número considerável de ações subsequentes que ele pode tentar. O que isso significa na prática é que cada elemento do comportamento pessoal de um usuário de cripto pode ser potencialmente explorado por invasores. Uma postagem descuidada nas redes sociais, mesmo aquela que contenha apenas os últimos dígitos do endereço da carteira, é suficiente para permitir que a IA execute uma campanha de phishing direcionada no futuro. Da mesma forma, um invasor pode obter o endereço de e-mail de um formulário de pré-venda de um determinado token, associar o nome de usuário entre diferentes plataformas, usar a participação em um evento para obter a foto de um crachá, ou analisar os padrões de saque para localizar a conta de exchange do usuário e tentar invadi-la. Nenhum desses elementos apresenta grande risco individualmente, mas juntos permitem que um adversário realize atividades muito mais invasivas e prejudiciais.
Como uma IA Atacaria um Ecossistema Blockchain?
A IA maliciosa raramente assumirá a forma de um agente autônomo todo-poderoso que assume o controle dos ativos cripto de alguém sem nenhum esforço. Na maioria das vezes, os invasores a implementarão como uma camada adicional de capacidade que aumenta muito a superfície de ataque. E-mails de phishing se tornarão muito mais sofisticados, com gravações de voz ou mensagens de vídeo em deepfake enganando as vítimas para que forneçam informações confidenciais. Falsas oportunidades de investimento farão uso da capacidade da IA de imitar o estilo de comunicação preferido do alvo. Golpistas usarão clonagem de voz por deepfake e canais falsos no Telegram para induzir as vítimas a uma falsa sensação de segurança. Atores estatais norte-coreanos supostamente já abusaram do ClickFix e de serviços semelhantes para realizar ataques a empresas de cripto e fintechs, sendo as falsas reuniões no Zoom apenas um dos métodos potenciais de infiltração.
Quanto aos smart contracts, as capacidades da IA dependerão em grande parte da perspectiva de quem a utiliza. Se implementada por um defensor, ela analisará o código, buscará vulnerabilidades conhecidas e problemas em potencial, realizará testes extensivos de fuzzing e avaliará as interações dos smart contracts quanto à possibilidade de ataques de reentrância e falhas semelhantes. No entanto, quando utilizada por um invasor, ela permitirá uma análise e um exame muito mais rápidos das fraquezas em potencial, com a capacidade de testar o código em busca de suposições perigosas ou padrões copiados de outros contratos vulneráveis.
Essa perspectiva deve ser uma preocupação especial para protocolos menores que contratam empresas de auditoria pouco conhecidas ou tentam lançar seus produtos sem recursos suficientes. A qualquer momento, um agente de IA poderia analisar seu contrato em relação a forks conhecidos, buscar semelhanças com smart contracts vulneráveis, identificar possíveis edge cases e testar seu token em busca de vetores de ataque. A exploração prática ainda pode exigir a intervenção manual de um humano, mas o processo geral se tornará consideravelmente mais fácil e rápido do que antes.
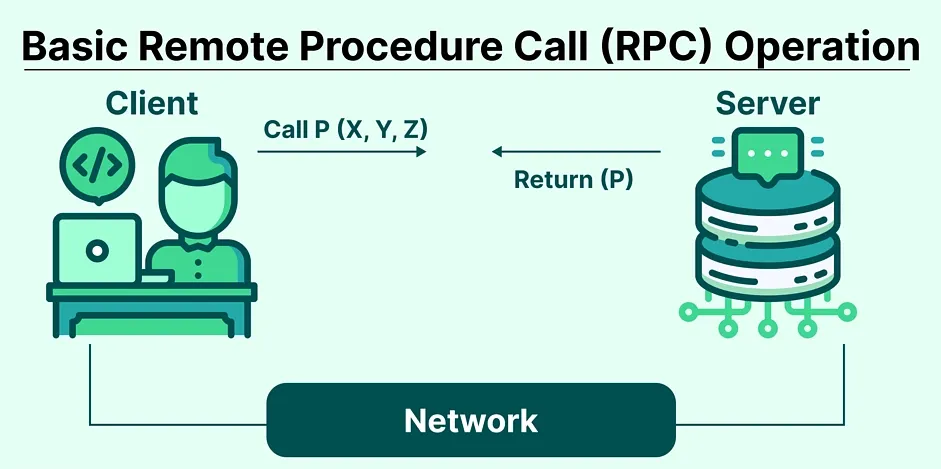
Muitos argumentariam que o verdadeiro perigo reside na possibilidade de atacar diretamente o mecanismo de consenso. A esse respeito, os invasores fariam bem em focar no elo mais fraco da infraestrutura blockchain: os humanos que operam e mantêm a rede. Atualmente, os projetos cripto dependem de uma combinação de desenvolvedores, validadores, relayers, provedores de RPC, extratores de MEV, oráculos, indexadores e uma série de outras entidades. A maioria dessas funções requer supervisão e intervenção humana direta, especialmente quando se trata da infraestrutura de validação. É por isso que invasores já conseguiram comprometer exchanges, bridges, MEV-bots e outros componentes cruciais do universo cripto com sucesso.
Uma infiltração orientada por IA funcionaria aproveitando o ponto mais fraco da infraestrutura. Ela poderia identificar os endpoints de RPC, lançar vetores de ataque contra relayers, se passar por moderadores para aplicar fraudes em servidores do Discord ou visar a infraestrutura de gerenciamento de chaves para atacar cerimônias de assinatura de chaves (key-signing). De muitas maneiras, atacar uma blockchain é semelhante a atacar uma aplicação centralizada tradicional - exceto que ambos os lados se encontram em uma corrida armamentista contínua, onde cada atualização fornece apenas um alívio temporário.
Também deve ser destacado que diferentes tipos de redes oferecem superfícies de ataque distintas, com os invasores focando no ponto vulnerável mais acessível, dependendo da arquitetura e da infraestrutura da rede. O Bitcoin, por exemplo, é consideravelmente mais lento e simples do que a maioria das outras blockchains, o que significa que um invasor precisará recorrer a tentativas de phishing, atualizações falsas de software de carteira, roubo de seed phrases e oportunidades semelhantes. O Ethereum e outros protocolos baseados em EVM, por outro lado, estariam sujeitos a ataques focados em contratos: exploração de contratos proxy, aprovações maliciosas de tokens, front-ends integrados a wallet drainers ou golpes de airdrops falsos baseados nos tokens mantidos em carteira. A velocidade da Solana e sua ênfase em aplicações de consumo criam oportunidades para engenharia social, enquanto a TRON e outras blockchains focadas em stablecoins e pagamentos veriam invasores concentrando esforços nos padrões determinísticos de movimentação e no comportamento transacional regular dos usuários.
Há também o dilema da popularidade relativa: projetos maiores têm recursos para contratar empresas especializadas em auditoria e pesquisa de segurança privada, enquanto projetos menores precisam recorrer a recursos públicos ou firmas tradicionais. De certa forma, isso os deixa à mercê dos invasores, já que toda a sobrevivência de um projeto depende de atrair usuários. Não é possível se esconder dos olhos do público nem dos seus potenciais adversários. Como resultado, a superfície de ataque é consideravelmente expandida: seu roadmap público, carteiras, membros da equipe e outros elementos se tornam alvos em potencial que podem ser explorados. Essa é mais uma área onde a IA oferece vantagens substanciais aos criminosos, pois consegue analisar materiais públicos em busca de brechas muito mais rápido do que qualquer ser humano conseguiria.
Assimetria de Datacenters
A maior vantagem que a IA proporciona aos invasores maliciosos, no entanto, não reside necessariamente em suas capacidades, mas na sua disponibilidade em escala. As empresas líderes do setor garantem recursos massivos de datacenters para treinar seus modelos: grandes volumes de GPUs, ASICs dedicados, infraestrutura de fibra óptica, sistemas avançados de resfriamento e muito mais. Esses recursos são então direcionados para tornar esses modelos cada vez melhores: mais rápidos, mais avançados, mais capacitados e mais autônomos. Naturalmente, tais oportunidades não pertencem a uma única grande corporação - qualquer um pode usar modelos de código aberto, artigos acadêmicos e outros recursos para desenvolver suas próprias ferramentas, inclusive seus próprios sistemas de IA. Mesmo sem recursos para criar algo no nível do GPT, invasores ainda se beneficiam amplamente da concorrência e das pesquisas de ponta do setor.
Nesse sentido, o ecossistema cripto está em considerável desvantagem, já que depende de equipes internas reduzidas para proteger seus ativos. Projetos DeFi asseguram quantias imensas de capital com pouquíssimos funcionários. Infraestruturas de carteiras atendem a milhões de usuários, mas só conseguem manter um suporte básico ao cliente. Bridges funcionam como pontes críticas em todo o ecossistema, mas dependem de pequenas equipes de manutenção. As DAOs, por sua vez, geralmente não têm a quem recorrer em caso de emergência, limitando-se a votações em tempo real para tomar decisões. Firmas de venture capital incentivam o crescimento a todo custo, muitas vezes deixando a infraestrutura de segurança em segundo plano. Essa é uma equação assimétrica na qual os invasores levam vantagem desproporcional sobre os defensores. Trabalha-se com os recursos disponíveis, sem nenhuma garantia de estabilidade a longo prazo.
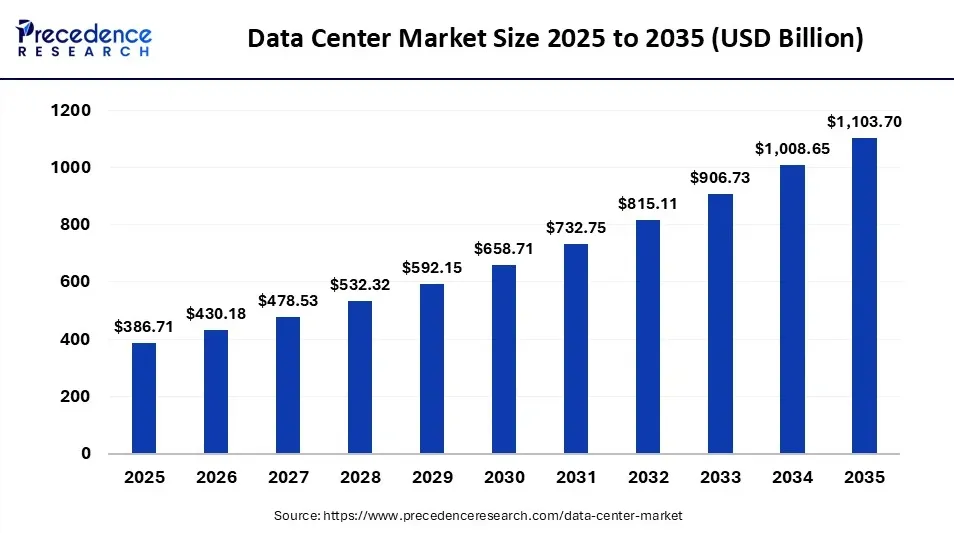
Essa assimetria também se estende à filosofia geral e à abordagem de segurança. É possível adotar os mais modernos padrões de auditoria, seguir as melhores práticas do setor, manter os modelos de ameaças atualizados e revisar smart contracts a cada nova brecha identificada. Ainda assim, é preciso operar dentro das próprias limitações. Um projeto pode ter um contrato perfeitamente seguro, mas expor uma vulnerabilidade crítica por meio de uma brecha no front-end; ou ter autenticação multifator na carteira, mas cair em um domínio de phishing imperceptivelmente semelhante ao original.
O descompasso também ocorre no plano tático: invasores precisam encontrar apenas uma falha, enquanto defensores precisam cobrir todas as superfícies de ataque possíveis. Ninguém está completamente imune: essa é uma realidade que todos os projetos cripto precisam encarar. Em termos de segurança, deve-se agir dentro dos próprios limites e fazer o melhor possível com os recursos existentes. É imperativo seguir as melhores práticas, presumir que o código é inseguro por padrão, atualizar contratos com frequência, proteger a infraestrutura contra investidas externas e minimizar a exposição a agentes desconhecidos. No entanto, essa abordagem exige tempo e dedicação contínuos, exigindo monitoramento ininterrupto de novas ameaças. É de se esperar que agentes maliciosos munidos de IA procurem atalhos muito mais simples: opções de baixo custo que não demandem transpor barreiras técnicas complexas.
A cultura cripto raramente prioriza a cautela, preferindo a velocidade e as iterações rápidas. Lança-se o projeto, criam-se forks da concorrência, o roadmap é alterado continuamente, contratam-se colaboradores publicamente, a comunidade interage ativamente via Discord, a tesouraria é mantida gerando rendimentos sem parar e ferramentas automatizadas são usadas para operações rotineiras. É um ambiente dinâmico, empolgante, repleto de inovação e energia - mas essas mesmas virtudes abrem vulnerabilidades expressivas. Protocolos orientados à velocidade costumam sacrificar a segurança, e atualizações frequentes de código podem introduzir novos bugs. Uma organização estruturada como DAO pode ser transparente ao extremo, mas extremamente frágil pela ausência de governança e infraestrutura operacional sólida. Para o invasor, uma única fraqueza basta para atingir seus objetivos.
A Iminente Quebra da Privacidade
Um dos aspectos mais marcantes na disputa histórica pela privacidade em cripto é que o debate sempre esteve focado na relação com governos. Assume-se que estados e instituições financeiras convencionais tentarão policiar atividades, desanonimizar endereços, monitorar transações e exigir comprovação de ativos. Embora seja uma preocupação legítima, ela também é míope, já que as mesmas tecnologias de rastreamento podem ser aproveitadas por agentes mal-intencionados para fins prejudiciais.
Em vários aspectos, os cibercriminosos já operam de forma parecida com os órgãos reguladores. Ambos enfrentam limitações de recursos e não conseguem vigiar cada transação em tempo real. Ambos precisam analisar padrões de comportamento para traçar o perfil de um alvo na blockchain. A privacidade absoluta é uma ilusão, tanto frente a invasores quanto em relação às autoridades que muitos consideram a maior ameaça. É preciso agir com a mesma cautela exigida perante adversários capazes de usar metodologias e tecnologias equivalentes.
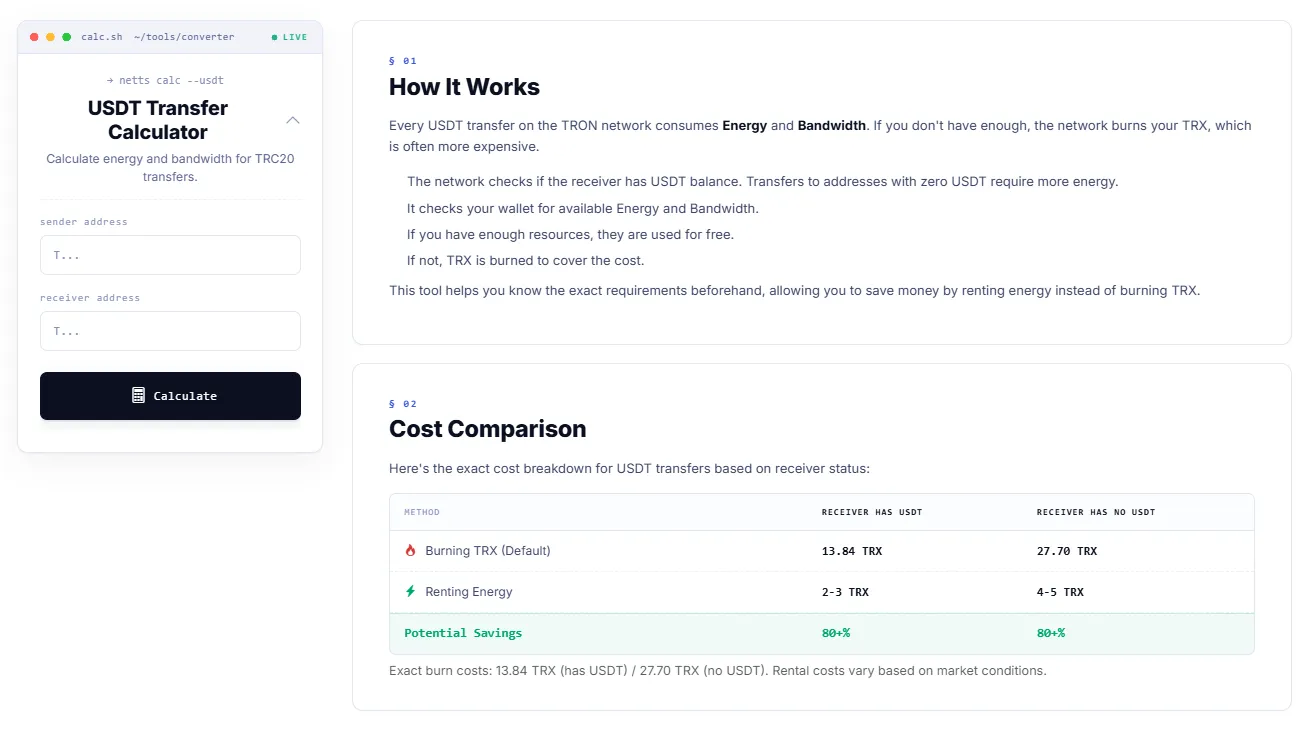
Outro ponto a favor da Netts.io é que, nas operações rotineiras de transações cripto, ferramentas focadas em redução de custos são fundamentais para eliminar pontos cegos sobre a dinâmica das redes blockchain. A Calculadora de Transferência USDT na TRON permite estimar a Energy e Bandwidth necessárias para uma transação TRC-20 antes de executá-la, comparar o consumo por queima de TRX com o aluguel de recursos, calcular a menor taxa de envio de USDT, identificar os custos ideais para cada transação e economizar nas taxas de envio de USDT em vez de aprender com prejuízos operacionais. Afinal, as defesas individuais são limitadas em um mercado onde a inteligência artificial torna a desinformação comum; estar atento a parâmetros básicos e práticos é sempre o ponto de partida ideal.