क्रिप्टो और हैकिंग — ब्लैक हैट के बुरे सपने
ब्लैक-हैट क्रिप्टो घटनाएं — ब्रिजेस, कीज़, सोशल इंजीनियरिंग और गवर्नेंस एक्सप्लॉइट्स — और गंभीर टीमों द्वारा अपनाए जाने वाले धीमे, महंगे सुरक्षा उपाय।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
क्रिप्टो को अक्सर क्रिप्टोग्राफी, विकेंद्रीकृत सहमति (decentralized consensus) और अपरिवर्तनीय लेज़रों (immutable ledgers) के एक किले के रूप में चित्रित किया जाता है। लेकिन इस डिजिटल दुनिया की सच्चाई कहीं अधिक जटिल और खतरनाक है। मुख्यधारा का मीडिया आमतौर पर क्रिप्टो स्पेस में हैकिंग की बात सोशल इंजीनियरिंग या फ़िशिंग अभियानों के ज़रिए करता है, या फिर सीधे घोटालों के रूप में, जहां किसी अनजान यूज़र से किसी दुर्भावनापूर्ण साइट पर एक्सचेंज एड्रेस या उसकी प्राइवेट की टाइप करवा ली जाती है।
लेकिन यह लेख मानवीय चूकों को पूरी तरह से नज़रअंदाज़ करेगा। इस लेख में, हम विशुद्ध हैकिंग (pure hacking) के बारे में बात करेंगे। यह टूटी हुई साइबर सुरक्षा और बेहद ख़ामियों वाले कोड की दुनिया है, जिसके परिणामस्वरूप भयानक सुरक्षा उल्लंघन होते हैं। ये ब्लैक हैट के वो सपने हैं जहां कोड को उसके निर्माताओं के ख़िलाफ़ ही हथियार बना दिया जाता है, और बिना एक भी गोली चलाए मिनटों में सैकड़ों मिलियन डॉलर लूट लिए जाते हैं; जो हमें तार्किक विफलताओं, कंपाइलर बग्स और आर्किटेक्चरल अनदेखी की पराकाष्ठा का सामना करने पर मजबूर करते हैं।
स्मार्ट कॉन्ट्रैक्ट एक्सप्लॉइट्स की शुरुआत कहां से होती है
विशुद्ध स्मार्ट कॉन्ट्रैक्ट हैकिंग को समझने के लिए शुरुआत में एक व्याख्या की आवश्यकता है — DeFi के इतिहास के सबसे कुख्यात मामलों में से एक, जिसने Ethereum की दिशा हमेशा के लिए बदल दी। शुरुआती प्रोग्रामेबल ब्लॉकचेन के दिनों में, The DAO नाम का एक प्रोजेक्ट था। इस फंड का उद्देश्य एक प्रकार का विकेंद्रीकृत वेंचर कैपिटल फंड बनना था, जिसे पूरी तरह से स्मार्ट कॉन्ट्रैक्ट्स द्वारा प्रबंधित किया जाता था — बिना किसी मानवीय हस्तक्षेप के।
इस कॉन्ट्रैक्ट ने प्रस्तावों पर वोट करने और पुरस्कार अर्जित करने की उम्मीद रखने वाले निवेशकों से लाखों डॉलर मूल्य का Ether आकर्षित किया था। हालांकि, डेवलपर्स ने फंड निकालने (withdrawing) की प्रक्रिया को सुरक्षित तरीके से लागू नहीं किया था, जो कि रीएंट्रेंसी (reentrancy) नामक एक बग था।
रीएंट्रेंसी — एक स्मार्ट कॉन्ट्रैक्ट किसी बाहरी कॉन्ट्रैक्ट को कॉल करता है लेकिन अपनी आंतरिक स्थिति (internal state) को अपडेट नहीं करता है। उदाहरण के लिए — The DAO में विड्रॉल फ़ंक्शन ने पहले अनुरोधित फंड यूज़र को ट्रांसफर किया और उसके बाद ही निकाली गई राशि के साथ यूज़र की स्थिति को अपडेट किया। एक ब्लैक हैट हैकर को समझ आया कि वे एक फ़ॉलबैक फ़ंक्शन (fallback function) के साथ एक दुर्भावनापूर्ण स्मार्ट कॉन्ट्रैक्ट भी डिप्लॉय कर सकते हैं।
जब भी The DAO इस दुर्भावनापूर्ण कॉन्ट्रैक्ट को पैसे भेजता था, तो फ़ॉलबैक फ़ंक्शन सक्रिय हो जाता था। फ़ॉलबैक फ़ंक्शन ने न केवल फंड स्वीकार किया, बल्कि तुरंत फिर से The DAO के विड्रॉल फ़ंक्शन को कॉल कर दिया। इसने एक बार फिर फ़ॉलबैक फ़ंक्शन को ट्रिगर किया, जिसे The DAO ने निष्पादित कर दिया, क्योंकि पहले विड्रॉल के समय हैकर का बैलेंस पहले अपडेट नहीं किया गया था।
यह प्रक्रिया बार-बार दोहराई गई, जिससे नेटवर्क के प्रतिक्रिया देने से पहले ही The DAO से लाखों डॉलर निकाल लिए गए।
नतीजे और हार्ड फोर्क
इस हैक के परिणाम ऐसे थे जो हमने पहले कभी नहीं देखे थे। नेटवर्क के ढहने का ख़तरा पैदा हो गया था; और अस्तित्व में मौजूद सभी Ether का एक बड़ा हिस्सा चोरी हो गया था। इसने समुदाय के लिए एक अस्तित्वगत और तकनीकी संकट खड़ा कर दिया, जिसके परिणामस्वरूप अंततः समुदाय ने ब्लॉकचेन के इतिहास को वापस रोल बैक करने और फंड लौटाने के लिए हार्ड फोर्क लागू किया।
इस विवादास्पद निर्णय ने एक स्थायी विभाजन पैदा किया, जिससे Ethereum और Ethereum Classic का जन्म हुआ। यह विशेष भेद्यता आज प्रसिद्ध है और Checks-Effects-Interactions पैटर्न के उपयोग से काफी हद तक कम हो गई है। यह पैटर्न बताता है कि एक कॉन्ट्रैक्ट को पहले सभी स्थितियों को मान्य (validate) करना होगा, उसके बाद ही वह अपनी आंतरिक स्थिति को अपडेट कर पाएगा, और उसे सबसे अंतिम चरण में ही बाहरी कॉन्ट्रैक्ट्स को कॉल करना चाहिए।
हालांकि, यद्यपि बुनियादी रीएंट्रेंसी अब स्वचालित ऑडिटिंग टूल्स द्वारा बहुत आसानी से पकड़ ली जाती है, फिर भी बहुत विशिष्ट और दुर्लभ अवसरों पर सूक्ष्म, क्रॉस-कॉन्ट्रैक्ट रीएंट्रेंसी हमले हो सकते हैं, जिससे पता चलता है कि मजबूत अवधारणाएं भी नए हमलों का रूप ले सकती हैं।
अन-इनिशियलाइज़्ड लॉजिक और डेलिगेट कॉल्स का दौर
The DAO से मिले सबकों को डेवलपर समुदाय ने तेज़ी से आत्मसात किया, जिसने तब से और भी अधिक जटिल प्रणालियाँ विकसित की हैं, और गैस बचाने तथा अपग्रेडेबिलिटी का आसान रास्ता प्रदान करने के लिए खुद को लाइब्रेरी कॉन्ट्रैक्ट्स और प्रॉक्सी पैटर्न्स जैसी अवधारणाओं से जोड़ा। इस जटिलता के भीतर विशुद्ध हैकिंग का एक अतिरिक्त वेक्टर सामने आया, जिसका सबसे कुख्यात उदाहरण Parity Multi-Sig Wallet की कमज़ोरियाँ थीं।
Parity एक व्यापक रूप से उपयोग किया जाने वाला Ethereum क्लाइंट है और इसने एक मल्टी-सिग्नेचर वॉलेट के लिए एक स्मार्ट कॉन्ट्रैक्ट की पेशकश की थी, जिसका मुख्य लॉजिक एक केंद्रीय लाइब्रेरी कॉन्ट्रैक्ट में था। इसका उद्देश्य रिसोर्स-कुशल होना था, क्योंकि एक ही कोड को कई बार डिप्लॉय करने के बजाय कई वॉलेट एक ही लाइब्रेरी की ओर इशारा कर सकते थे।
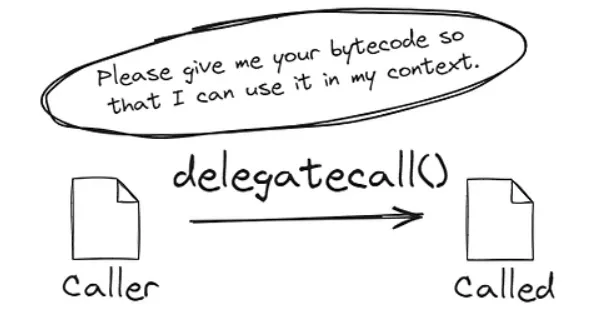
इस भेद्यता का कारण delegatecall फ़ंक्शन को गलत समझना और अन-इनिशियलाइज़्ड स्टेट वेरिएबल्स (uninitialized state variables) थे। delegatecall फ़ंक्शन एक कॉन्ट्रैक्ट को दूसरे कॉन्ट्रैक्ट से एक फ़ंक्शन निष्पादित करने में सक्षम बनाता है, लेकिन उस फ़ंक्शन को कॉल करने वाले कॉन्ट्रैक्ट के स्टोरेज तक पहुंच प्रदान करता है। Parity लाइब्रेरी कॉन्ट्रैक्ट के भीतर वॉलेट के मालिकों को इनिशियलाइज़ करने का एक फ़ंक्शन था।
लेकिन लाइब्रेरी कॉन्ट्रैक्ट खुद वास्तव में कभी इनिशियलाइज़ ही नहीं किया गया था। एक हैकर ने पाया कि वे सीधे लाइब्रेरी कॉन्ट्रैक्ट पर इनिशियलाइज़ेशन फ़ंक्शन को कॉल कर सकते हैं, और लाइब्रेरी का मालिक होने का दावा कर सकते हैं। लाइब्रेरी का स्वामित्व हासिल करने के बाद, उन्होंने इसे नष्ट (self-destruct) करने के लिए एक फ़ंक्शन लागू किया।
मल्टी-सिग वॉलेट्स का फ़्रीज़ होना
उस लाइब्रेरी पर निर्भर मल्टी-सिग वॉलेट लाइब्रेरी के नष्ट होते ही तुरंत निष्क्रिय हो गए। किसी ट्रांजेक्शन को संभालने या किसी को पैसे निकालने देने, या यहाँ तक कि केवल अपने बैलेंस की जांच करने के लिए आवश्यक सारा लॉजिक पूरी तरह खो गया था। इस प्रक्रिया के दौरान, एक विशुद्ध आर्किटेक्चरल गलती के कारण, सैकड़ों मिलियन डॉलर मूल्य का Ether चोरी नहीं हुआ, बल्कि भौतिक रूप से फ़्रीज़ हो गया।
इसने अन-इनिशियलाइज़्ड लॉजिक कॉन्ट्रैक्ट्स के अत्यधिक ख़तरे और delegatecall फ़ंक्शन से जुड़े सूक्ष्म जोखिमों को उजागर किया — जोखिमों का एक ऐसा सेट जो आज सामान्य ज्ञान लगता है, लेकिन उस समय इतनी अच्छी तरह से समझा नहीं गया था। इसे पैच करने के लिए, डेवलपर्स अब विशेष इनिशियलाइज़ेशन मॉडिफायर्स पर भरोसा करते हैं जो यह सुनिश्चित करते हैं कि एक कॉन्ट्रैक्ट केवल एक बार ही इनिशियलाइज़ किया जा सकता है और वे अक्सर डिप्लॉयर के लॉजिक कॉन्ट्रैक्ट स्टेट में डमी वैल्यू डालते हैं ताकि कोई भी भुगतान का दावा न कर सके।
यद्यपि आज बिल्कुल वही स्थिति उत्पन्न होने की संभावना नहीं है, फिर भी प्रॉक्सी पैटर्न के कुप्रबंधन का सामान्य जोखिम एक ऐसी चीज़ है जिस पर किसी भी सभ्य डिसेंट्रलाइज़्ड फाइनेंस आर्किटेक्चर में सावधानीपूर्वक विचार किया जाना चाहिए।
क्रॉस-चेन ब्रिजेस का क्रिप्टोग्राफ़िक भ्रम
एक से अधिक ब्लॉकचेन में क्रिप्टो इकोसिस्टम के विस्तार के साथ, इंटरऑपरेबिलिटी की मांग बढ़ी, जो विभिन्न प्रकार के क्रॉस-चेन ब्रिजेस के रूप में सामने आई। ये प्रोटोकॉल एसेट्स को एक चेन पर लॉक करने और दूसरी चेन पर उनके प्रतिनिधित्व (representation) को मिंट करने की अनुमति देते हैं। इनके द्वारा रखी गई एसेट्स की भारी मात्रा के कारण, वे ब्लैक हैट हैकर्स के लिए सपनों का खज़ाना (हनी पॉट) थे।
Wormhole ब्रिज एक्सप्लॉइट इस बात की वास्तव में भयावह याद दिलाता है कि कार्यान्वयन में छोड़ी गई एक छोटी सी चूक कैसे जटिल क्रिप्टोग्राफ़िक सत्यापन को पूरी तरह विफल कर सकती है। Wormhole ने Solana और Ethereum के बीच एसेट्स के ट्रांसफर की अनुमति दी थी। इसमें गार्जियंस का एक समूह एक चेन पर किसी घटना को देखता था और इसे साबित करने के लिए एक मैसेज पर हस्ताक्षर करता था। इन हस्ताक्षरों को फिर उन टोकन्स को नए रूप में मिंट करने से पहले टारगेट चेन द्वारा सत्यापित किया जाता था।
कमज़ोरी Solana स्मार्ट कॉन्ट्रैक्ट में सिग्नेचर सत्यापन में थी। क्रिप्टोग्राफ़िक सत्यापन कॉन्ट्रैक्ट द्वारा कॉल किए गए एक इन-बिल्ट Solana प्रोग्राम द्वारा किया गया था। लेकिन Wormhole डेवलपर्स ने यह जांच नहीं की कि जिस प्रोग्राम को कॉल किया जा रहा था वह वास्तविक सिस्टम प्रोग्राम था या नहीं। हैकर ने एक ऐसा प्रोग्राम भी बनाया जो इनपुट चाहे जो भी हो, हमेशा एक सफलता का मैसेज देता था।
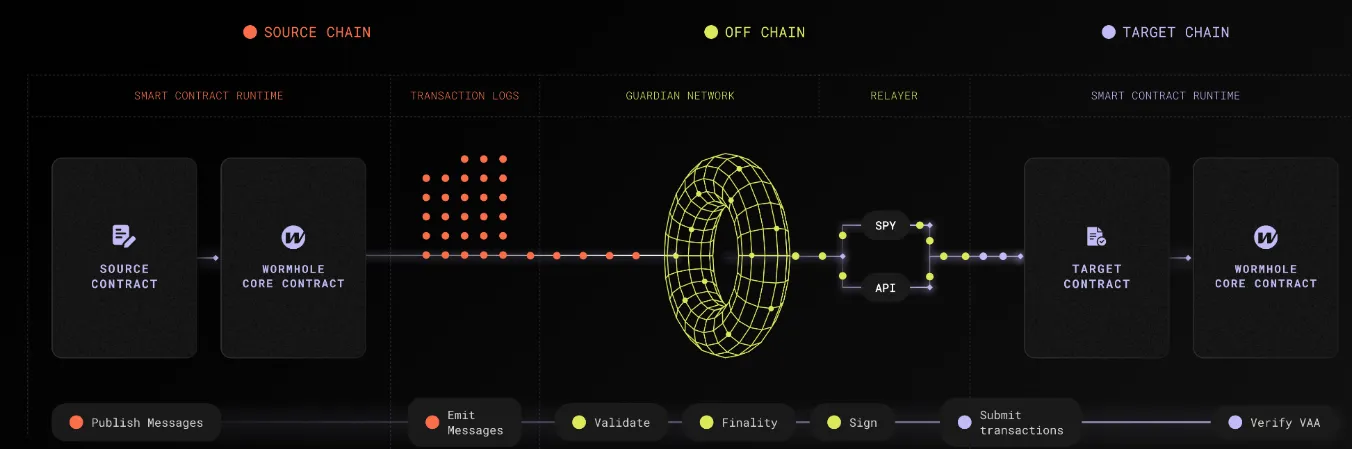
इसके बाद, Wormhole कॉन्ट्रैक्ट को वैलिडेशन के लिए इस नकली ऐप का उपयोग करने का निर्देश दिया गया। इस झूठी धारणा के तहत कि सिग्नेचर वास्तव में मान्य थे, कॉन्ट्रैक्ट आगे बढ़ा और दूसरी तरफ शून्य Ethereum लॉक होने के बावजूद Solana पर सैकड़ों मिलियन डॉलर मूल्य के रैप्ड Ethereum मिंट कर दिए। इसके बाद हैकर ने इन नए मिंट किए गए, बिना किसी बैकअप वाले टोकन्स को वापस Ethereum पर रैप कर दिया, जिससे प्रोटोकॉल से उसकी असली एसेट्स खाली हो गईं।
यह Solana अकाउंट वैलिडेशन मॉडल के विरुद्ध एक साफ-सुथरा और अत्यधिक तकनीकी निष्पादन था। इसे यह जांचने के लिए सख्त वैलिडेशन के साथ ठीक किया गया कि वेरिफिकेशन शेल वास्तव में हार्डकोडेड, आधिकारिक सिस्टम एड्रेस ही है। इसके परिणाम बहुत बड़े थे, Solana DeFi इकोसिस्टम को पूरी तरह ध्वस्त होने से बचाने के लिए प्रोजेक्ट के समर्थकों से बेलआउट की आवश्यकता पड़ी।
स्मार्ट कॉन्ट्रैक्ट डेवलपमेंट प्रतिमान की अनूठी विशेषताओं के कारण, विशेष रूप से Solana जैसे अकाउंट-मॉडल-भारी वातावरण में, भविष्य में ऐसी भेद्यता दोबारा आ सकती है, यदि डेवलपर्स अपने स्मार्ट कॉन्ट्रैक्ट्स के भीतर कॉल की गई प्रत्येक बाहरी इकाई के लिए कठोर अकाउंट और प्रोग्राम वैलिडेशन और वेरिफिकेशन नहीं करते हैं।
नोमैड (Nomad) ब्रिज एक्सप्लॉइट
जहां Wormhole एक विशिष्ट दिशा में एक समन्वित हमला था, वहीं Nomad ब्रिज एक्सप्लॉइट ने साबित कर दिया कि कैसे एक साधारण लॉजिक त्रुटि प्रोटोकॉल को पूरी अराजकता में धकेल सकती है, जहां कोई भी लूट मचा सकता है। इस क्रॉस-चेन मैसेजिंग को लागू करने के लिए, Nomad ने ऑप्टिमिस्टिक रोलअप के एक मॉडल का उपयोग किया जो यह दिखाने के लिए मर्कल ट्री (Merkle tree) पर निर्भर था कि मैसेज मान्य था। प्रोटोकॉल में एक अपडेट डिप्लॉय करते समय डेवलपर्स ने ट्रस्टेड रूट के इनिशियलाइज़ेशन पर एक महत्वपूर्ण गलती कर दी।
ऐसा इसलिए हुआ क्योंकि उन्होंने ट्रस्टेड रूट को ज़ीरो हैश (zero hash) पर सेट कर दिया — जो कि solidity में अन-इनिशियलाइज़्ड वेरिएबल के लिए डिफ़ॉल्ट मान है। इसके कारण कोई भी मैसेज जो स्पष्ट रूप से मान्य नहीं था, वह ज़ीरो हैश पर वापस चला जाता था, जिसे अब कॉन्ट्रैक्ट द्वारा एक मान्य ट्रस्टेड रूट माना जाता था। अनिवार्य रूप से, एक हैकर को समझ आया कि वह एक ऐसा ट्रांजेक्शन बना सकता है जो कॉन्ट्रैक्ट से फंड निकालने का अनुरोध करे, और चूंकि प्रूफ़ ज़ीरो हैश में बदल जाता था, इसलिए कॉन्ट्रैक्ट इसे हमेशा स्वीकार कर लेता था।
यह हैक अपनी सादगी और उसके बाद मची पागलपन भरी अराजकता के कारण अनूठा था। शुरुआती हैकर द्वारा एक्सप्लॉइट किए जाने के बाद, अन्य यूज़र्स भी इस खेल में शामिल हो गए। किसी तकनीकी हैकिंग क्षमता की आवश्यकता नहीं थी, बस हैकर की ट्रांजेक्शन जानकारी को कॉपी और पेस्ट करना था, गंतव्य पते को अपने पते से बदलना था और इसे नेटवर्क पर पोस्ट करना था। सैकड़ों विभिन्न लोगों ने कुछ ही घंटों में Nomad ब्रिज से लगभग दो सौ मिलियन डॉलर निकाल लिए।
यह एक आदर्श साइबर सुरक्षा विफलता थी: गलत तरीके से कॉन्फ़िगर किए गए इनिशियलाइज़ेशन कोड की एक लाइन जिसने पूरे क्रिप्टोग्राफ़िक सुरक्षा सिस्टम को दरकिनार कर दिया। इसे ज़ीरो रूट इनिशियलाइज़ेशन लॉजिक को पैच करके और इसे एक मान्य रूट के रूप में स्पष्ट रूप से अस्वीकार करके ठीक किया गया था। ब्रिज के यूज़र्स को इसकी कीमत चुकानी पड़ी, और यह एक कठोर चेतावनी थी कि स्मार्ट कॉन्ट्रैक्ट्स विकसित करते समय, एक छूटा हुआ अक्षर या गलत डिफ़ॉल्ट मान प्रभावी रूप से पूरे प्रोटोकॉल को ख़तरे में डाल सकता है।
परिश्रमपूर्वक परीक्षण करके इस विशेष बग से बचना बेहद आसान है, फिर भी इनिशियलाइज़ेशन त्रुटियों का बड़ा वर्ग अभी भी सक्रिय रूप से सिस्टम को त्रस्त करता है।
कंपाइलर बग्स और बाज़ार हेरफेर
विशुद्ध हैक के सबसे भयानक प्रकारों में से एक वह है जहां गलती डेवलपर कोड में नहीं बल्कि इसे कंपाइल करने के लिए उपयोग किए जाने वाले टूल्स में होती है। हमें Curve Finance एक्सप्लॉइट के दौरान इसकी याद दिलाई गई थी जिसने DeFi की नींव को हिलाकर रख दिया था। स्टेबलकॉइन्स के लिए एक अग्रणी DEX, Curve के अधिकांश मुख्य कॉन्ट्रैक्ट्स Vyper में लिखे गए थे, जो कि एक पायथोनिक स्मार्ट कॉन्ट्रैक्ट भाषा है जो सुरक्षा और सादगी पर जोर देती है।
सौभाग्य से, Curve के डेवलपर्स ने अपने स्मार्ट कॉन्ट्रैक्ट्स में रीएंट्रेंसी गार्ड्स लागू किए थे, जिससे उनका इस सटीक प्रकार के हमले से बचाव हुआ जिसने The DAO को तबाह कर दिया था। लेकिन Vyper कंपाइलर के एक विशिष्ट पुराने संस्करण के भीतर वह बग छिपा हुआ था। कंपाइलर ने मानव-पठनीय Vyper कोड को सफलतापूर्वक एक मशीन-पठनीय बाइटकोड में अनुवादित किया जिसे Ethereum Virtual Machine पर लागू किया जाना था, लेकिन इसने कई फ़ंक्शंस में रीएंट्रेंसी लॉक को फैलाने का अच्छा काम नहीं किया।
कोड सुरक्षित था, डेवलपर्स ने इसे बिल्कुल वैसे ही लिखा था जैसा इसे होना चाहिए था और कंपाइलर ने पलटकर उनकी पीठ में छुरा घोंप दिया, जिससे कमज़ोरियों वाला बाइटकोड तैयार हुआ। इसका मतलब यह था कि एक ब्लैक हैट हैकर ने देखा, और समझा कि Curve के कुछ लिक्विडिटी पूल क्रॉस-फ़ंक्शन रीएंट्रेंसी के प्रति संवेदनशील हैं। उन्होंने पूल्स से करोड़ों डॉलर निकालने के लिए इसका फायदा उठाया।
यह हैक विशेष रूप से कपटी था क्योंकि पारंपरिक सोर्स कोड ऑडिटिंग से इसे पकड़ने का कोई तरीका नहीं था; सोर्स कोड सही था। यह कमज़ोरी केवल कंपाइल किए गए बाइटकोड में मौजूद थी। इस घटना ने पूरे उद्योग को कंपाइलर्स और बुनियादी ढांचे में अपने विश्वास पर पुनर्विचार करने के लिए मजबूर किया। इस मुद्दे को Vyper कंपाइलर को अपडेट करके और कमज़ोर पूल्स को नए, सुरक्षित रूप से कंपाइल किए गए कॉन्ट्रैक्ट्स में माइग्रेट करके हल किया गया है।
इसका परिणाम एक बड़ा विश्वास संकट था और यह मान्यता थी कि सुरक्षा को टेक्नोलॉजी के पूरे स्टैक तक पहुंचना होगा। कंपाइलर बग्स दुर्लभ हैं, निश्चित रूप से, लेकिन इनका पूर्वानुमान लगाना भी लगभग असंभव है, इसलिए इंफ्रास्ट्रक्चर स्तर पर ऐसा बुरा सपना आसानी से फिर से आ सकता है।
फ्लैश लोन — वित्तीय साधन की एक नई नस्ल, जो डिसेंट्रलाइज़्ड फाइनेंस के विकास के साथ उभरी, उसने विशुद्ध हैकिंग की प्रकृति को मौलिक रूप से बदल दिया। फ्लैश लोन एक यूज़र को बिना किसी कोलैटरल के लगभग असीमित मात्रा में क्रिप्टो लेने में सक्षम बनाते हैं, जब तक कि वह लोन उसी ट्रांजेक्शन के पूरा होने से पहले वापस न चुका दिया जाए। यदि पैसे का निपटान नहीं होता है, तो पूरा ट्रांजेक्शन उलट दिया जाता है — मानो यह कभी हुआ ही न हो।
फ्लैश लोन, जो आमतौर पर आर्बिट्रेज या लिक्विडेशन के लिए होते हैं, ने ब्लैक हैट हैकर्स को बाज़ार के मैकेनिक्स में गहरी तार्किक ख़ामियों का फायदा उठाने के लिए आवश्यक लिक्विडिटी प्रदान की। यूलर फाइनेंस (Euler Finance) हैक को एक केस स्टडी के रूप में उपयोग करते हुए, Euler डिपॉजिट करने और लाभ कमाने के लिए एक लेंडिंग प्रोटोकॉल था। यूज़र्स अपनी जमा की गई संपत्तियों को प्रोटोकॉल रिज़र्व में दान भी कर सकते थे, जिसे प्रोटोकॉल में donateToReserves नामक एक फ़ंक्शन कहा जाता था।
लेकिन डेवलपर्स उस एक फ़ंक्शन में एक बहुत ही महत्वपूर्ण हेल्थ चेक करना भूल गए। न ही उन्होंने यह जांचा कि जिस खाते से दानकर्ता ने पैसे निकाले हैं, वह दान के बाद भी संतुलन में रहेगा या नहीं। हमलावर ने एक फ्लैश लोन से भारी मात्रा में एसेट्स उधार लीं और इसे Euler में जमा कर दिया। इसके बाद, उन्होंने अपने डिपॉजिट का कुछ हिस्सा दान करने के लिए donateToReserves फ़ंक्शन को कॉल किया।
हेल्थ चेक के बिना, प्रोटोकॉल ने दान को मंजूरी दे दी, जिससे हैकर का खाता दिवालियापन के अत्यधिक कृत्रिम चरण में चला गया। इसके बाद हैकर ने अपने खाते का लिक्विडेशन कर दिया। हालांकि, Euler के लिक्विडेशन बोनस के पीछे का गणित जटिल है, और फ्लैश लोन बहुत बड़ा था, इसलिए लिक्विडेटर ने प्रोटोकॉल से अपनी जमा की गई राशि से अधिक मूल्य प्राप्त कर लिया।
उन्होंने फ्लैश लोन वापस कर दिया और लगभग दो सौ मिलियन डॉलर लेकर रफूचक्कर हो गए। यह कोई क्रिप्टोग्राफ़िक विफलता या कंपाइलर बग नहीं था, बल्कि कोड में वित्तीय लॉजिक की एक साधारण विफलता थी। इस मामले में, डेवलपर्स किसी कार्रवाई के बाद खाते के स्वास्थ्य की जांच करने वाले कोड की एक पंक्ति डालना भूल गए थे। पैच में उचित हेल्थ चेक प्रदान करना और प्रोटोकॉल के जोखिम प्रबंधन लॉजिक को पूरी तरह से फिर से तैयार करना शामिल था।
इसके गंभीर परिणाम हुए, जिससे प्रोटोकॉल बाधित हुआ और कुछ पूंजी वापस पाने में महीनों की बातचीत लगी। ऐसे तार्किक एक्सप्लॉइट्स जहां जटिल वित्तीय तंत्र एक-दूसरे के साथ अनपेक्षित तरीकों से प्रतिक्रिया करते हैं, आज विशुद्ध हैकिंग के सबसे प्रचलित और खतरनाक रूप का प्रतिनिधित्व करते हैं। प्रोटोकॉल की जटिलता बढ़ेगी, और इस प्रकार की तार्किक अनदेखी का दोहराया जाना लगभग निश्चित है।
कोड और परिणाम के बीच एक सतत संघर्ष
यदि आप इन विशाल उल्लंघनों की ऐतिहासिक घटनाओं पर नज़र डालें, तो आपको आसानी से एक पैटर्न दिखाई देगा। ये कमज़ोरियाँ शायद ही कभी अंतर्निहित ब्लॉकचेन सर्वसम्मति तंत्र (consensus mechanisms) की विफलता का परिणाम होती हैं। नहीं, वे अपरिवर्तनीय कोड में एन्कोड किए गए मानवीय तर्क की विफलताएं हैं। चाहे वह गलत स्टेट अपडेट हो, प्रॉक्सी के लिए अनलिखित कोडपाथ हो, छोड़ा गया क्रिप्टोग्राफ़िक चेक हो, कंपाइलर त्रुटि हो, या कोई गैर-मौजूद वित्तीय इनवेरिएंस चेक हो, अंतर्निहित समस्या हमेशा पहली जगह स्मार्ट कॉन्ट्रैक्ट के डिज़ाइन में ही एक गलती होती है।
इन जोखिमों को खत्म करने के लिए, उद्योग के पास एक संपूर्ण सुरक्षा प्रणाली है। इनमें शामिल हैं:
1. स्वतंत्र सुरक्षा कंपनियों द्वारा थर्ड पार्टी ह्यूमन कोड ऑडिट। 2. फॉर्मल वेरिफिकेशन टूल्स जो गणितीय रूप से साबित करते हैं कि कोड बिल्कुल योजना के अनुसार चलता है। 3. बहुत बड़े बग बाउंटी जो बुरे लोगों से पहले ख़ामियों को खोजने के लिए व्हाइट हैट हैकर्स को भुगतान करते हैं। 4. किसी दुर्भावनापूर्ण अपडेट की तैनाती को धीमा करने के लिए टाइम रिलीज़ लॉक और मल्टी-सिग एडमिन की नियंत्रणों का उपयोग। 5. उल्लंघन होने की स्थिति में कवरेज प्रदान करने के लिए विकेंद्रीकृत बीमा प्रोटोकॉल का उपयोग करना।
हालांकि, ब्लैक हैट हैकिंग अभी भी मौजूद है, भले ही ये रक्षात्मक उपाय अधिक परिष्कृत हो गए हों। सॉफ्टवेयर विकास का शुरुआती बिंदु यह है कि जटिलता विफलता के अवसर पैदा करती है। डिसेंट्रलाइज़्ड फाइनेंस की बढ़ती जटिलता, जहां डेवलपर्स दर्जनों अन्य स्मार्ट कॉन्ट्रैक्ट्स को एकीकृत करने वाले और कई ब्लॉकचेन में काम करने वाले जटिल प्रोटोकॉल का निर्माण कर रहे हैं, हमले के लिए नए और अभूतपूर्व रास्ते बनाती है।
चूंकि हमलावर केवल अपनी कल्पना तक ही सीमित हैं, इसलिए सफल होने के लिए उन्हें केवल एक ऐसा वेक्टर खोजना होगा जो काम कर जाए, सुरक्षा हमेशा प्रतिक्रियाशील होती है और हमेशा पीछे रह जाती है। यह हमेशा के लिए एक बारहमासी संघर्ष होगा जहां विकेंद्रीकृत भविष्य के निर्माता इसके शोषकों के साथ मुकाबला करते हैं। चौतरफा हैकिंग के बुरे सपने एक निरंतर अनुस्मारक के रूप में बदलते रहेंगे: ऐसी दुनिया में जहां कोड ही कानून है, एक टाइपो सब कुछ छीन सकता है।
कोड की प्रत्येक पंक्ति के शाब्दिक रूप से सैकड़ों हजारों डॉलर मूल्य के होने के साथ, सुरक्षा जितनी ही महत्वपूर्ण उच्चतम स्तर का प्रदर्शन सुनिश्चित करने के लिए दिन-प्रतिदिन के कार्यों में दक्षता और सटीकता भी है। डिजिटल एसेट्स, विशेष रूप से स्टेबलकॉइन्स का प्रबंधन करते समय यूज़र्स नियमित रूप से नेटवर्क लागत के घर्षण से बोझिल होते हैं। अब, जब भी आप USDT भेजते हैं, यदि यह कुछ ऐसा है जो आप पूंजी ट्रांसफर करने के लिए अक्सर करते हैं, तो आप जानते हैं कि यह USDT ट्रांजेक्शन लागत आपकी पूंजी को नुकसान पहुंचाने के मामले में काफी भिन्न हो सकती है।
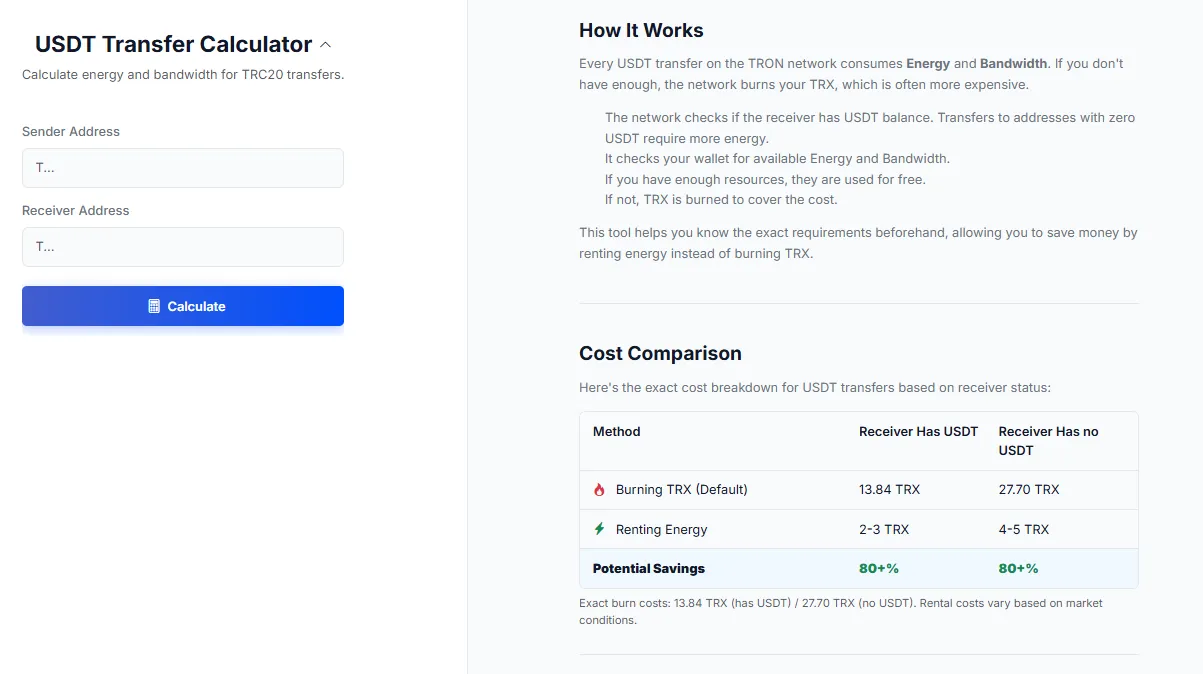
इकोसिस्टम में एक सक्रिय भागीदार के रूप में, USDT के लिए एक सस्ता ट्रांसफर तरीका खोजना महत्वपूर्ण है। यही वह जगह है जहां विशिष्ट टूल्स आपको लाभ प्रदान करते हैं। netts सेवा: USDT Transfer Calculator ठीक इन्हीं अनुप्रयोगों को बढ़ावा देने के लिए बनाया गया है। जब आप TRON नेटवर्क पर Tether ट्रांसफर करते हैं, तो यह आपसे कुछ Energy और Bandwidth का उपयोग करता है, यदि आपके पास इनमें से कोई भी नहीं है, तो नेटवर्क आपकी USDT फीस के आधार पर आपके TRX को बर्न कर देगा।
Netts एस्टीमेटर जो पहले से ही आवश्यक सटीक Energy और Bandwidth की गणना करता है, इसका मतलब है कि यूज़र्स TRX को बर्न करने के बजाय ऊर्जा किराए पर लेकर भारी बचत कर सकते हैं, जिससे एक ऐसी दुनिया में जहां टोकन का हर अंश मायने रखता है, आपकी संपत्तियों को यथासंभव कुशलता से प्रबंधित किया जा सकता है।