Crypto at Pag-hack — Mga Bangungot ng Black Hat
Mga insidente ng black-hat crypto — mga bridge, susi, social engineering, at mga exploit sa pamamahala — at ang mabagal at magastos na mga depensa na ginagamit ng mga seryosong team.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
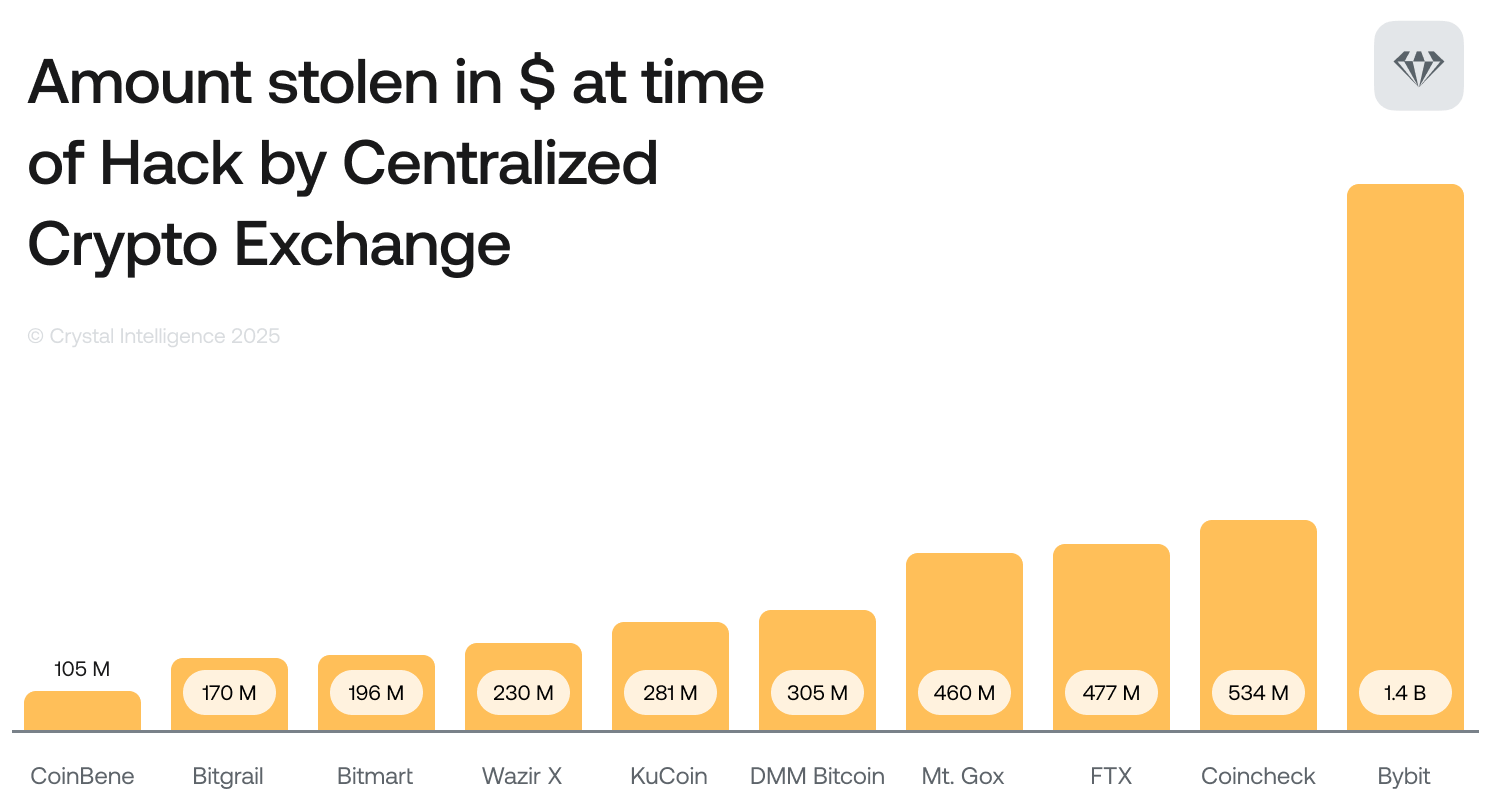
Nilalaman
- Saan Nagmumula ang mga Smart Contract Exploit
- Ang Epekto at ang Hard Fork
- Era ng Uninitialized Logic at Delegate Calls
- Pagka-freeze ng mga Multi-Sig Wallet
- Cryptographic Mirage ng Cross-Chain Bridges
- Ang Nomad Bridge Exploit
- Mga Compiler Bug at Pagmamanipula sa Merkado
- Isang Patuloy na Pakikibaka sa Pagitan ng Code at Kahihinatnan
Ang crypto ay madalas na inilalarawan bilang isang kuta ng cryptography, desentralisadong consensus, at mga hindi nababagong ledger. Ngunit ang katotohanan ng digital na lupang pangakong ito ay mas kumplikado, at mas mapanganib. Karaniwang pinag-uusapan ng mainstream media ang pag-hack sa mundo ng crypto sa pamamagitan ng social engineering o mga phishing campaign, o kaya'y mga simpleng scam kung saan pinapa-type sa isang walang kamalay-malay na user ang address ng exchange o ang kanyang private key sa isang malisyosong site.
Ngunit ganap na babalewalain ng artikulong ito ang mga pagkakamaling dulot ng tao. Sa artikulong ito, pag-uusapan natin ang purong pag-hack. Ito ang larangan ng sirang cybersecurity at malubhang depektibong code na nagreresulta sa mga kakila-kilabot na breach. Ito ang mga pangarap ng black hat kung saan ang code ay ginagawang sandata laban sa mga lumikha nito, na umuubos ng daan-daang milyong dolyar sa loob lamang ng ilang minuto nang hindi man lang nagpapaputok ng baril; nagtutulak sa atin sa mga sukdulan ng lohikal na pagkakamali, mga compiler bug, at pagkukulang sa arkitektura.
Saan Nagmumula ang mga Smart Contract Exploit
Ang purong pag-hack ng smart contract ay nangangailangan ng paliwanag upang masimulan — isa sa mga pinakatanyag na kaso sa kasaysayan ng DeFi noong panahong iyon, na nagpabago sa landas ng Ethereum magpakailanman. Noong mga unang araw ng mga programmable blockchain, mayroong isang proyekto na tinatawag na The DAO. Ang pondo ay nilalayon na maging isang uri ng desentralisadong venture capital fund na ganap na pinamamahalaan ng mga smart contract — walang tao.
Ang kontrata ay nakaakit ng milyun-milyong dolyar na halaga ng Ether mula sa mga mamumuhunan na umaasang bumoto sa mga panukala at makakuha ng mga reward. Gayunpaman, hindi naipatupad ng mga developer ang proseso ng pag-withdraw sa ligtas na paraan, na isang bug na tinatawag na reentrancy.
Reentrancy — Isang smart contract ang tumatawag sa isang panlabas na kontrata ngunit hindi ina-update ang panloob na estado nito. Halimbawa — sa The DAO, una munang inilipat ng withdrawal function ang hiniling na pondo sa user at saka lamang nito na-update ang estado ng user gamit ang na-withdraw na halaga. Napagtanto ng black hat hacker na maaari rin silang mag-deploy ng isang malisyosong smart contract na may fallback function.
Ang fallback function ay tinatawag sa tuwing nagpapadala ang The DAO ng pera sa masamang kontratang ito. Hindi lamang tinanggap ng fallback function ang mga pondo, tinawag din nito muli kaagad ang withdrawal function ng The DAO. Nag-trigger ito muli ng fallback function, na ipinatupad ng The DAO, dahil ang balanse para sa hacker ay hindi pa na-update noong oras ng unang pag-withdraw.
Paulit-ulit na naulit ang prosesong ito, na kumukuha ng milyun-milyong dolyar mula sa The DAO bago pa man nakatugon ang network.
Ang Epekto at ang Hard Fork
Ang naging epekto ng hack na ito ay hindi katulad ng anumang nakita natin noon. Nanganganib na bumagsak ang network; at isang malaking porsyento ng lahat ng umiiral na Ether ang ninakaw. Lumikha ito ng isang umiiral at teknikal na krisis para sa komunidad, na kalaunan ay nagresulta sa pagpapatupad ng komunidad ng hard fork upang ibalik ang kasaysayan ng blockchain at isauli ang mga pondo.
Ang kontrobersyal na desisyong ito ay nagdulot ng permanenteng pagkakahiwalay, na humantong sa Ethereum at Ethereum Classic. Ang partikular na kahinaang ito ay kilalang-kilala na ngayon at halos ganap nang napagaan sa paggamit ng Checks-Effects-Interactions pattern. Isinasaad ng pattern na ito na dapat munang patunayan ng isang kontrata ang lahat ng kundisyon, saka lamang nito maa-update ang panloob na estado nito, at dapat lamang itong tumawag sa mga panlabas na kontrata sa pinakahuling yugto.
Gayunpaman, bagama't ang pangunahing reentrancy ay napakadali na ngayong matukoy gamit ang mga automated auditing tool, ang banayad at cross-contract na mga reentrancy attack ay maaari pa ring mangyari sa ilalim ng napakaespesipikong mga sitwasyon, na nagpapakita na maging ang mga pinatibay na konsepto ay maaaring magbago tungo sa mga bagong pag-atake.
Era ng Uninitialized Logic at Delegate Calls
Ang mga aral na natutunan mula sa The DAO ay mabilis na natutunan ng developer community, na mula noon ay bumuo ng mga system na may mas mataas na antas ng pagiging kumplikado, at nagtali sa kanilang sarili sa mga konsepto tulad ng mga library contract at proxy pattern upang makatipid sa gas at magbigay ng mas madaling paraan sa pag-upgrade. Sa loob ng pagiging kumplikadong ito ay nagkaroon ng karagdagang vector ng purong pag-hack, kung saan ang pinakatanyag na halimbawa nito ay ang mga kahinaan sa Parity Multi-Sig Wallet.
Ang Parity ay isang malawakang ginagamit na Ethereum client at nag-alok ng isang smart contract para sa isang multi-signature wallet na mayroong pangunahing lohika sa isang sentral na library contract. Nilalayon nitong maging mahusay sa paggamit ng resource, dahil maraming wallet ang maaaring tumukoy sa parehong library sa halip na i-deploy ang parehong code nang maraming beses.
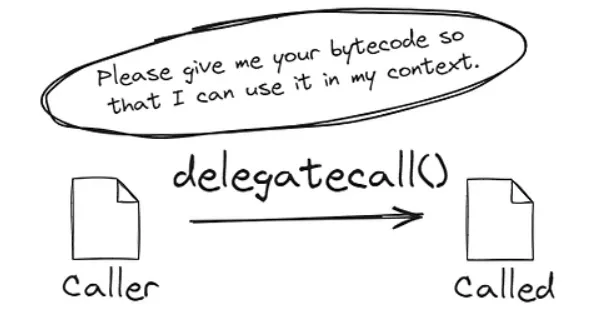
Ang uri ng kahinaan ay dahil sa maling pagkaunawa sa delegatecall function at mga uninitialized state variable. Ang delegatecall function ay nagbibigay-daan sa isang kontrata na magpatupad ng function mula sa ibang kontrata ngunit nagbibigay sa function na iyon ng access sa storage ng tumatawag na kontrata. Sa loob ng Parity library contract ay mayroong function upang i-initialize ang mga may-ari ng wallet.
Ngunit ang mismong library contract ay hindi kailanman aktwal na na-initialize. Naisip ng isang hacker na maaari nilang tawagan ang initialization function nang direkta sa library contract, at mag-claim na sila ang may-ari ng library. Matapos makuha ang pagmamay-ari ng library, nag-invoke sila ng function upang i-self-destruct ito.
Pagka-freeze ng mga Multi-Sig Wallet
Ang mga multi-sig wallet na umaasa sa library na iyon ay agad na naging hindi gumagana nang masira ang library. Ang lahat ng lohika na kinakailangan upang humawak ng isang transaksyon o payagan ang isang tao na mag-withdraw ng pera, o kahit para lamang suriin ang iyong balanse, ay nawala na lang. Sa paglipas ng prosesong ito, dahil sa isang purong pagkakamali sa arkitektura, daan-daang milyong dolyar sa Ether ang hindi ninakaw, kundi pisikal na na-freeze.
Inihayag nito ang matinding panganib ng mga uninitialized logic contract at ang mga banayad na panganib na nauugnay sa mga delegatecall function — isang hanay ng mga panganib na tila karaniwang kaalaman na ngayon, ngunit hindi gaanong nauunawaan noong panahong iyon. Upang maayos ito, umaasa na ngayon ang mga developer sa mga espesyal na initialization modifier na nagpapatupad na ang isang kontrata ay maaari lamang ma-initialize nang isang beses at madalas silang naglalagay ng mga dummy value sa logic contract state ng deployer upang walang makapag-claim ng pagbabayad.
Bagama't malabong mangyari ang parehong sitwasyon ngayon, ang pangkalahatang panganib ng maling pamamahala sa isang proxy pattern ay isang bagay pa rin na dapat isaalang-alang nang mabuti sa anumang disenteng arkitektura ng decentralized finance.
Cryptographic Mirage ng Cross-Chain Bridges
Sa paglaganap ng crypto ecosystem sa higit sa isang blockchain, nagkaroon ng pangangailangan para sa interoperability, na nagpakita sa iba't ibang uri ng mga cross-chain bridge. Ang mga protocol na ito ay nagbibigay-daan sa mga asset na ma-lock sa isang chain at i-mint ang representasyon ng mga ito sa kabilang chain. Dahil sa dami ng mga asset na hawak ng mga ito, naging mga pangarap na honey pot ang mga ito para sa mga black hat hacker.
Ang Wormhole bridge exploit ay isang tunay na nakakatakot na paalala kung paano ang isang maliit na detalyeng naiwan sa pagpapatupad ay maaaring magdulot ng simpleng pagkabigo sa kumplikadong cryptographic verification. Pinahintulutan ng Wormhole ang paglilipat ng mga asset sa pagitan ng Solana at Ethereum. Kinasasangkutan ito ng isang grupo ng mga guardian na sumusubaybay sa isang kaganapan sa isang chain at pumipirma ng mensahe upang patunayan ito. Ang mga lagdang ito ay ibe-verify ng target chain bago i-mint ang mga nasabing token bilang mga bago.
Ang kahinaan ay nasa signature verification sa Solana smart contract. Ang cryptographic verification ay ginawa ng isang built-in na Solana program na tinawag ng kontrata. Ngunit hindi sinuri ng mga developer ng Wormhole kung ang programang tinatawag ay ang aktwal na system program. Gumawa rin ang hacker ng isang program na palaging nagbabalik ng mensahe ng tagumpay, anuman ang naging input.
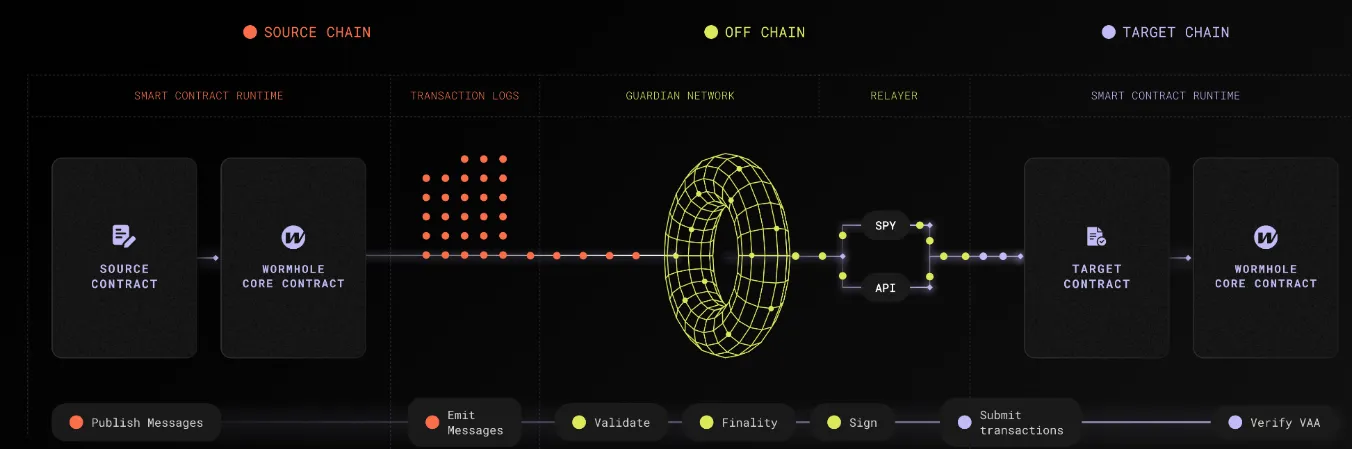
Kasunod nito, sinabihan ang kontrata ng Wormhole na gamitin ang pekeng app na ito para sa validation. Sa ilalim ng maling pag-aakala na ang mga lagda ay talagang may bisa, nagpatuloy ang kontrata at nag-mint ng daan-daang milyong dolyar na halaga ng wrapped Ethereum sa Solana nang walang Ethereum na aktwal na naka-lock sa kabilang panig. Pagkatapos ay binalot muli ng hacker ang mga bagong mint na ito, na mga unbacked token, pabalik sa Ethereum, na nag-alis sa protocol ng mga tunay na asset nito.
Ito ay isang malinis at napakateknikal na pagpapatupad laban sa Solana account validation model. Inayos ito gamit ang mas mahigpit na validation upang suriin kung ang verification shell ay talagang ang hardcoded, opisyal na system address. Napakalaki ng naging epekto, na nangangailangan ng bailout mula sa mga sumusuporta sa proyekto upang maiwasan ang sistematikong pagbagsak ng Solana DeFi ecosystem.
Ang ganitong kahinaan ay maaaring maulit sa hinaharap dahil sa mga natatanging katangian ng smart contract development paradigm, lalo na sa mga account-model-heavy na kapaligiran tulad ng Solana, kung ang mga developer ay hindi magsasagawa ng mahigpit na pagpapatunay at pag-verify ng account at program para sa bawat panlabas na entity na tinatawag sa loob ng kanilang mga smart contract.
Ang Nomad Bridge Exploit
Kung paanong ang Wormhole ay isang organisadong pag-atake sa isang partikular na direksyon, pinatunayan ng Nomad bridge exploit kung gaano kadali para sa isang simpleng logic flaw na mag-iwan sa isang protocol na puno ng kaguluhan tulad ng isang gulo na bukas para sa lahat. Upang maipatupad ang cross-chain messaging na ito, gumamit ang Nomad ng modelo ng optimistic rollup na umasa sa isang Merkle tree upang ipakita na wasto ang mensahe. Nagkaroon ng malaking pagkakamali ang mga developer sa initialization ng trusted root noong nag-deploy ng update sa protocol.
Nangyari ito dahil itinakda nila ang trusted root sa zero hash — ang default value para sa isang uninitialized variable sa solidity. Nagdulot iyon sa anumang mensahe na hindi tahasang napatunayan na bumalik sa isang zero hash, na itinuturing na ngayong wastong trusted root ng kontrata. Sa esensya, napagtanto ng isang hacker na maaari siyang lumikha ng isang transaksyon na humihiling sa kontrata na mag-withdraw ng mga pondo, at dahil ang patunay ay nag-hash sa zero hash, palagi itong tatanggapin ng kontrata.
Naging kakaiba ang hack na ito dahil sa pagiging simple nito at sa sumunod na matinding kaguluhan. Matapos isagawa ng unang hacker ang exploit, nakisali na rin ang iba pang mga user. Walang kinakailangang teknikal na kakayahan sa pag-hack, kailangan lamang kopyahin at i-paste ang impormasyon ng transaksyon ng hacker, palitan ang destination address sa kanilang sarili, at i-post ito sa network. Daan-daang iba't ibang indibidwal ang umubos sa Nomad bridge ng halos dalawandaang milyong dolyar sa loob lamang ng ilang oras.
Isa itong klasikong pagkabigo sa cybersecurity: isang linya ng maling na-configure na initialization code na lumampas sa buong cryptographic security system. Napagaan ito sa pamamagitan ng pag-patch sa zero root initialization logic at tahasang pagtanggi dito bilang isang wastong root. Ang mga gumagamit ng bridge ang nagbayad ng halaga, at ito ay isang matinding paalala na kapag gumagawa ng mga smart contract, ang isang nawawalang character o maling default value ay maaaring epektibong maglagay sa panganib sa isang buong protocol.
Ang partikular na bug na ito ay napakadaling iwasan gamit ang masusing pagsubok, ngunit ang mas malaking klase ng mga initialization error ay patuloy pa ring sumasalot sa mga system.
Mga Compiler Bug at Pagmamanipula sa Merkado
Isa sa mga pinakanakakatakot na uri ng purong pag-hack ay kung saan ang depekto ay wala sa developer code kundi sa mga tool na ginamit upang i-compile ito. Naipaalala ito sa atin sa panahon ng Curve Finance exploit na nagdulot ng pagyanig sa mga pundasyon ng DeFi. Isang nangungunang DEX para sa mga stablecoin, karamihan sa mga pangunahing kontrata ng Curve ay isinulat sa Vyper, isang Pythonic smart contract language na nagbibigay-diin sa seguridad at pagiging simple.
Sa kabutihang palad, ipinatupad ng mga developer ng Curve ang mga reentrancy guard sa kanilang mga smart contract, na nagpoprotekta sa kanila laban sa eksaktong uri ng pag-atake na sumira sa The DAO. Ngunit sa loob ng isang partikular na mas lumang bersyon ng Vyper compiler, nandoon ang nakatagong bug na iyon. Matagumpay na naisalin ng compiler ang human-readable na Vyper code patungo sa isang machine-readable na bytecode na ipapatupad sa Ethereum Virtual Machine, ngunit hindi nito nagawa nang maayos ang pagpapakalat ng reentrancy lock sa maraming function.
Ligtas ang code, isinulat ito ng mga developer tulad ng nararapat at ang compiler ay nagtaksil sa kanila, na gumawa ng bytecode na may mga kahinaan. Nangangahulugan ito na napansin ng isang black hat hacker, at naunawaan na ang ilan sa mga liquidity pool ng Curve ay madaling kapitan ng cross-function reentrancy. Sinamantala nila ito upang kumuha ng sampu-sampung milyong dolyar mula sa mga pool.
Ang hack na ito ay partikular na mapanlinlang dahil walang paraan upang mahuli iyon gamit ang tradisyonal na pag-audit ng source code; tama ang source code. Ang kahinaan ay naroroon lamang sa na-compile na bytecode. Napilitan ang buong industriya sa kaganapang ito na muling pag-isipan ang kanilang tiwala sa mga compiler at infrastructure. Natugunan ang isyu sa pamamagitan ng pag-update sa Vyper compiler at paglipat ng mga mahihinang pool sa mga bago at ligtas na na-compile na mga kontrata.
Ang resulta ay isang malaking krisis sa kumpiyansa at pagkilala na ang seguridad ay kailangang umabot hanggang sa pinakailalim ng stack ng teknolohiya. Ang mga compiler bug ay bihira, siyempre, ngunit halos imposible ring mahulaan, kaya ang gayong bangungot sa antas ng imprastraktura ay madaling sumalungat muli.
Mga flash loan — isang bagong uri ng instrumentong pinansyal, na lumitaw kasabay ng pag-unlad ng decentralized finance, ay panimulang nagpabago sa katangian ng purong pag-hack. Ang mga flash loan ay nagbibigay-daan sa isang user na kumuha ng halos walang limitasyong halaga ng crypto nang walang kolateral, basta't ang utang ay mababayaran bago makumpleto ang parehong transaksyon na iyon. Kung sakaling hindi mabayaran ang pera, ang buong transaksyon ay babaligtarin — na parang hindi man lang ito nangyari.
Ang mga flash loan, na karaniwang inilaan para sa arbitrage o mga liquidation, ay nagbigay sa mga black hat hacker ng kinakailangang liquidity upang samantalahin ang malalalim na lohikal na depekto sa mekanismo ng merkado. Gamit ang Euler Finance hack bilang isang case study, ang Euler ay isang lending protocol para sa paggawa ng mga deposito at kita. Maaari ring ipagkaloob ng mga user ang kanilang mga idinepositong asset sa mga reserba ng protocol, isang function na tinatawag na donateToReserves sa protocol.
Ngunit pinalampas ng mga developer ang isang napakahalagang health check sa nag-iisang function na iyon. Hindi rin nila sinuri kung ang account kung saan nag-withdraw ng pera ang nag-donate ay mananatili sa balanse pagkatapos ng donasyon. Humiram ang attacker ng malaking halaga ng mga asset mula sa isang flash loan at idineposito ito sa Euler. Sumunod, tinawag nila ang donateToReserves function upang i-donate ang bahagi ng kanilang deposito.
Nang walang health check, inaprubahan ng protocol ang donasyon, na nagtulak sa account ng hacker sa lubos na artipisyal na yugto ng pagkalugi. Kasunod nito, nagsagawa ang hacker ng liquidation sa kanyang account. Gayunpaman, ang matematika sa likod ng mga liquidation bonus ng Euler ay kumplikado, at ang flash loan ay napakalaki, kaya't ang liquidator ay nakakuha ng higit na halaga mula sa protocol kaysa sa kanilang idinideposito.
Ibinalik nila ang flash loan at tumakas dala ang humigit-kumulang dalawandaang milyong dolyar. Hindi ito isang cryptographic na kabiguan o isang compiler bug, kundi isang simpleng pagkabigo ng pinansyal na lohika sa code. Sa kasong ito, nakalimutan lamang ng mga developer na magpasok ng kahit isang linya ng code na sumuri sa kalusugan ng account pagkatapos ng ilang aksyon. Ang patch ay binubuo ng pagbibigay ng naaangkop na health check at ganap na muling pagsasaayos ng lohika sa pamamahala ng panganib ng protocol.
Nagkaroon ito ng matitinding epekto, na nakaantala sa protocol at tumagal ng ilang buwan ng negosasyon upang mabawi ang ilan sa kapital. Ang ganitong mga lohikal na exploit kung saan ang mga kumplikadong mekanismong pinansyal ay nagkakaroon ng hindi sinasadyang pakikipag-ugnayan sa isa't isa ay kumakatawan sa pinlaganap at pinakamapanganib na anyo ng purong pag-hack ngayon. Tataas ang pagiging kumplikado ng protocol, at ang ganitong uri ng lohikal na pagkukulang ay malamang na halos tiyak na mauulit.
Isang Patuloy na Pakikibaka sa Pagitan ng Code at Kahihinatnan
Kung titingnan mo ang mga makasaysayang kaganapan ng mga higanteng breach na ito, madali mong makikita ang isang pattern. Ang mga kahinaang ito ay bihirang resulta ng pagkabigo sa pinagbabatayang mekanismo ng consensus sa blockchain. Hindi, ang mga ito ay mga pagkabigo ng lohika ng tao na naka-encode sa hindi nababagong code. Hindi alintana kung ito ay isang state update na nagkamali, isang unwritten codepath para sa isang proxy, isang nalaktawang cryptographic check, isang compiler error, o isang hindi umiiral na financial invariance check, ang pinagbabatayang problema ay palaging isang pagkakamali sa disenyo ng smart contract sa simula pa lamang.
Upang maalis ang mga panganib na ito, ang industriya ay may masusing sistema ng depensa. Kabilang dito ang:
1. Mga third-party human code audit ng mga independiyenteng kumpanya ng seguridad. 2. Mga pormal na verification tool na mathematically nagpapatunay na ang code ay tumatakbo nang eksakto tulad ng binalak. 3. Napakalalaking bug bounty na nagbabayad sa mga white hat hacker upang makahanap ng mga depekto bago pa ito magawa ng masasamang tao. 4. Paggamit ng mga time release lock at multi-sig admin key control upang pabagalin ang pag-deploy ng isang malisyosong update. 5. Paggamit ng mga desentralisadong insurance protocol upang magbigay ng saklaw sakaling magkaroon ng breach.
Gayunpaman, umiiral pa rin ang black hat hacking, kahit na ang mga pananggalang na hakbang na ito ay naging mas sopistikado. Ang panimulang punto ng pagbuo ng software ay ang pagiging kumplikado ay lumilikha ng mga pagkakataon para sa kabiguan. Ang tumataas na pagiging kumplikado ng decentralized finance, kung saan ang mga developer ay bumubuo ng mga kumplikadong protocol na nagsasama ng dose-dosenang iba pang mga smart contract at gumagana sa maraming blockchain, ay lumilikha ng bago at hindi pa nagagawang mga paraan para sa pag-atake.
Dahil ang mga umaatake ay nalilimitahan lamang ng kanilang sariling imahinasyon, kailangan lamang nilang makahanap ng isang vector na gumagana upang magtagumpay, ang depensa ay palaging tumutugon at palaging nahuhuli. Ito ay magiging isang pangmatagalang pakikibaka magpakailanman kung saan ang mga tagapagtatag ng desentralisadong hinaharap ay nakikipagbuno sa mga nagsasamantala dito. Ang mga bangungot ng ganap na pag-hack ay patuloy na magbabago bilang isang palaging paalala: sa isang mundo kung saan ang code ay batas, ang isang typo ay maaaring kumuha ng lahat.
Sa bawat linya ng code na literal na nagkakahalaga ng daan-daang libong dolyar, kasinghalaga ng seguridad ang kahusayan at katumpakan sa pang-araw-araw na operasyon upang matiyak ang pinakamataas na antas ng pagganap. Ang mga user ay regular na nabibigatan sa friction ng mga gastusin sa network kapag namamahala ng mga digital asset, lalo na ang mga stablecoin. Ngayon, sa tuwing nagpapadala ka ng USDT, kung ito ay isang bagay na madalas mong ginagawa upang maglipat ng kapital, alam mo na ang USDT transaction cost na ito ay maaaring magbago nang malaki sa usapin ng pagbawas sa iyong kapital.
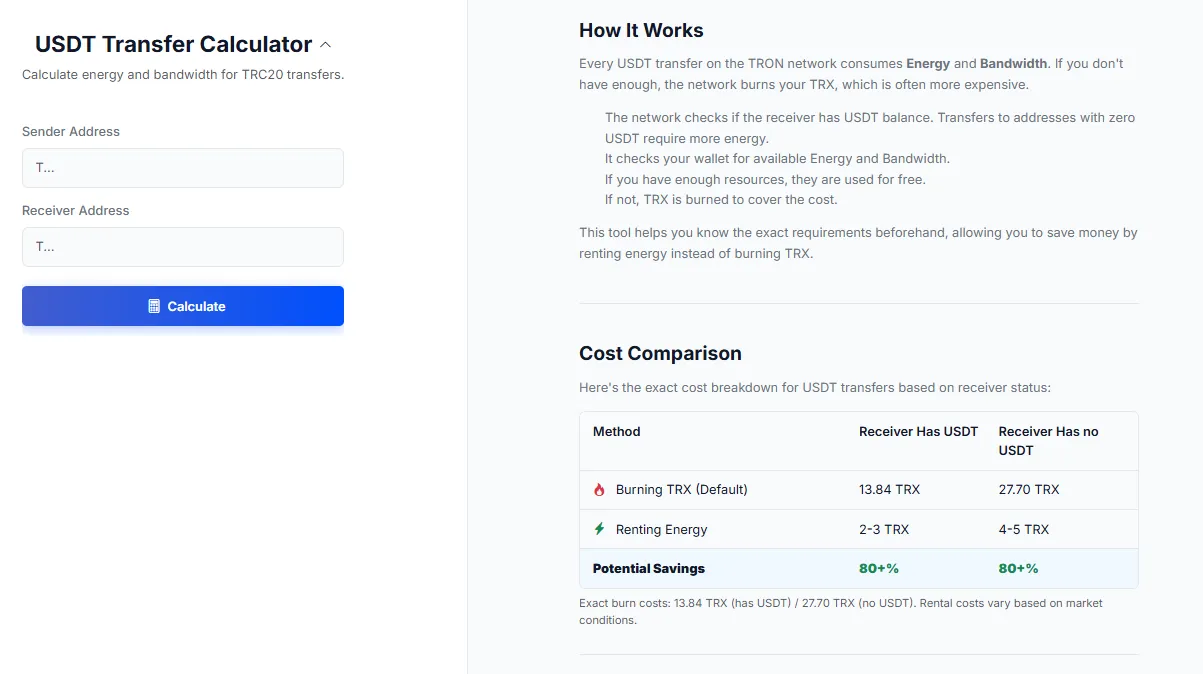
Bilang isang aktibong kalahok sa ecosystem, ang paghahanap ng murang paraan ng paglilipat para sa USDT ay mahalaga. Dito ka binibigyan ng mga partikular na tool ng mga bentahe. Ang netts service: USDT Transfer Calculator ay ginawa upang palakasin nang eksakto ang mga paggamit na ito. Kapag naglilipat ka ng Tether sa TRON network, gumagamit ito ng ilang Energy at Bandwidth mula sa iyo, kung wala ka ng alinman sa mga ito, susunugin ng network ang iyong TRX batay sa iyong mga bayarin sa USDT.
Ang Netts estimator na nagkakalkula ng eksaktong Energy at Bandwidth na kailangan nang maaga ay nangangahulugang ang mga user ay maaaring makatipid nang malaki sa pamamagitan ng pagrenta ng energy sa halip na magsunog ng TRX, pinapanatili ang iyong mga asset na pinamamahalaan nang mahusay hangga't maaari sa isang lupain kung saan mahalaga ang bawat bahagi ng isang token.