Krypto und Hacking — Albträume durch Black Hats
Black-Hat-Vorfälle im Kryptobereich — Bridges, Keys, Social Engineering und Governance-Exploits — und die langsamen, teuren Abwehrmaßnahmen, auf die seriöse Teams setzen.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
- Wo Smart-Contract-Exploits ihren Ursprung haben
- Die Folgen und der Hard Fork
- Die Ära uninitialisierter Logik und Delegate Calls
- Einfrieren der Multi-Sig-Wallets
- Die kryptographische Illusion von Cross-Chain-Bridges
- Der Nomad-Bridge-Exploit
- Compiler-Bugs und Marktmanipulation
- Ein ständiger Kampf zwischen Code und Konsequenzen
Krypto wird oft als Festung aus Kryptographie, dezentralem Konsens und unveränderlichen Ledgern dargestellt. Doch die Realität dieses digitalen gelobten Landes ist weitaus komplexer und gefährlicher. Die Massenmedien berichten über Krypto-Hacks meist im Zusammenhang mit Social-Engineering- oder Phishing-Kampagnen oder schlichten Betrügereien, bei denen arglose Nutzer dazu gebracht werden, Börsenadressen oder ihre privaten Schlüssel auf bösartigen Webseiten einzugeben.
Dieser Artikel blendet solche menschlichen Fehler jedoch vollständig aus. Hier widmen wir uns dem reinen Hacking: der Welt fehlerhafter Cybersicherheit und tiefgreifender Code-Mängel, die katastrophale Sicherheitslücken zur Folge haben. Es sind die Albträume der Entwickler und die Triumphe der Black Hats, in denen der Code gegen seine Schöpfer gewendet wird und Hunderte Millionen Dollar innerhalb von Minuten verschwinden, ohne dass auch nur ein einziger Schuss fällt – Fälle, die uns an die extremen Grenzen logischer Fehlbarkeit, von Compiler-Bugs und architektonischen Versäumnissen führen.
Wo Smart-Contract-Exploits ihren Ursprung haben
Reines Smart-Contract-Hacking lässt sich am besten anhand eines der berüchtigtsten Fälle der DeFi-Geschichte erklären, der den Kurs von Ethereum für immer verändert hat. In den Anfangstagen programmierbarer Blockchains gab es ein Projekt namens The DAO. Dieser Fonds sollte eine Art dezentraler Risikokapitalfonds sein, der vollständig von Smart Contracts verwaltet wird – ganz ohne menschliches Zutun.
Der Vertrag hatte Ether im Wert von Millionen von Dollar von Investoren angezogen, die über Vorschläge abstimmen und Belohnungen verdienen wollten. Die Entwickler hatten den Auszahlungsprozess jedoch nicht sicher implementiert, was zu einer Schwachstelle namens Reentrancy führte.
Reentrancy bedeutet: Ein Smart Contract ruft einen externen Vertrag auf, aktualisiert dabei aber seinen internen Zustand noch nicht. Im Fall von The DAO überwies die Auszahlungsfunktion beispielsweise zuerst die angeforderten Gelder an den Nutzer und aktualisierte erst danach den internen Kontostand mit dem abgehobenen Betrag. Ein Black-Hat-Hacker erkannte, dass er einen bösartigen Smart Contract mit einer Fallback-Funktion bereitstellen konnte.
Diese Fallback-Funktion wird immer dann aufgerufen, wenn The DAO Geld an den bösartigen Vertrag sendet. Die Fallback-Funktion nahm das Geld jedoch nicht nur entgegen, sondern rief unmittelbar erneut die Auszahlungsfunktion von The DAO auf. Dies löste die Fallback-Funktion ein weiteres Mal aus, was The DAO ausführte, da das Guthaben des Hackers zum Zeitpunkt der ersten Auszahlung noch nicht aktualisiert worden war.
Dieser Vorgang wiederholte sich unzählige Male und entzog The DAO Millionen von Dollar, bevor das Netzwerk reagieren konnte.
Die Folgen und der Hard Fork
Die Nachwirkungen dieses Hacks waren beispiellos. Das gesamte Netzwerk drohte zusammenzubrechen; ein beträchtlicher Prozentsatz aller damals existierenden Ether war gestohlen worden. Dies führte zu einer existenziellen und technischen Krise innerhalb der Community, die letztlich in einem Hard Fork mündete, um die Blockchain-Historie zurückzusetzen und die Gelder wiederherzustellen.
Diese umstrittene Entscheidung führte zu einer dauerhaften Spaltung und brachte Ethereum sowie Ethereum Classic hervor. Die konkrete Schwachstelle ist heute wohlbekannt und wird größtenteils durch das Checks-Effects-Interactions-Muster verhindert. Dieses Muster besagt, dass ein Vertrag zuerst alle Bedingungen prüfen muss, erst danach seinen internen Zustand aktualisieren darf und externe Verträge erst ganz zum Schluss aufrufen soll.
Doch auch wenn einfache Reentrancy-Fehler heute von automatisierten Auditing-Tools mühelos erkannt werden, können subtile, vertragsübergreifende Reentrancy-Angriffe unter ganz speziellen Bedingungen weiterhin auftreten. Das beweist, dass selbst scheinbar beherrschte Konzepte zu neuen Angriffsformen mutieren können.
Die Ära uninitialisierter Logik und Delegate Calls
Die Lehren aus The DAO wurden von der Entwickler-Community schnell verinnerlicht. In der Folge entstanden immer komplexere Systeme, die auf Konzepte wie Bibliotheksverträge und Proxy-Muster setzten, um Gas-Gebühren zu sparen und Upgrades zu vereinfachen. Mit dieser Komplexität entstand jedoch ein weiterer Angriffsvektor für reines Hacking – das prominenteste Beispiel dafür sind die Sicherheitslücken in der Parity-Multi-Sig-Wallet.
Parity ist ein weit verbreiteter Ethereum-Client, der einen Smart Contract für Multi-Signature-Wallets anbot, dessen Kernlogik in einem zentralen Bibliotheksvertrag lag. Dies sollte ressourceneffizient sein, da viele Wallets auf dieselbe Bibliothek verweisen konnten, anstatt denselben Code mehrfach bereitzustellen.
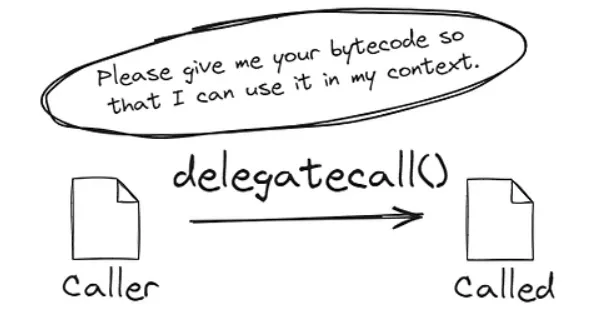
Die Schwachstelle beruhte auf einem Missverständnis der delegatecall-Funktion und uninitialisierten Statusvariablen. Die delegatecall-Funktion ermöglicht es einem Vertrag, eine Funktion eines anderen Vertrags auszuführen, gewährt dieser Funktion aber Zugriff auf den Speicherplatz des aufrufenden Vertrags. Innerhalb des Parity-Bibliotheksvertrags gab es eine Funktion zur Initialisierung der Wallet-Eigentümer.
Der Bibliotheksvertrag selbst war jedoch nie initialisiert worden. Ein Hacker fand heraus, dass er die Initialisierungsfunktion direkt auf dem Bibliotheksvertrag aufrufen und sich als Eigentümer der Bibliothek eintragen konnte. Nachdem er die Eigentümerschaft erlangt hatte, rief er eine Funktion auf, um den Vertrag selbst zu zerstören (self-destruct).
Einfrieren der Multi-Sig-Wallets
Die Multi-Sig-Wallets, die von dieser Bibliothek abhingen, wurden durch deren Zerstörung augenblicklich unbrauchbar. Die gesamte Logik, die für Transaktionen, Auszahlungen oder auch nur die Abfrage des Kontostands erforderlich war, war schlagartig verloren. Durch einen reinen Architekturfehler wurden auf diese Weise Hunderte Millionen Dollar in Ether nicht gestohlen, sondern buchstäblich eingefroren.
Dies führte die extreme Gefahr uninitialisierter Logikverträge und die subtilen Risiken von delegatecall-Funktionen drastisch vor Augen – Risiken, die heute zum Standardwissen gehören, damals jedoch kaum verstanden wurden. Um dies zu beheben, setzen Entwickler heute auf spezielle Initialisierungs-Modifier, die sicherstellen, dass ein Vertrag nur ein einziges Mal initialisiert werden kann, und versehen den Zustand des Logikvertrags oft mit Dummy-Werten, damit niemand unberechtigt Eigentumsrechte beanspruchen kann.
Wenngleich exakt dasselbe Szenario heute unwahrscheinlich ist, bleibt das allgemeine Risiko eines fehlerhaften Proxy-Musters eine Gefahr, die in jeder soliden DeFi-Architektur sorgfältig bedacht werden muss.
Die kryptographische Illusion von Cross-Chain-Bridges
Mit der Ausbreitung des Krypto-Ökosystems über mehrere Blockchains hinweg stieg der Bedarf an Interoperabilität, woraus verschiedene Arten von Cross-Chain-Bridges hervorgingen. Diese Protokolle ermöglichen es, Assets auf einer Chain zu sperren und eine Repräsentation davon auf der Ziel-Chain zu minten. Aufgrund der enormen Mengen an gebundenem Kapital wurden sie zu absoluten Wunschzielen für Black-Hat-Hacker.
Der Exploit der Wormhole-Bridge ist eine furchterregende Erinnerung daran, wie ein einziges ausgelassenes Detail in der Implementierung komplexe kryptographische Prüfungen wirkungslos machen kann. Wormhole ermöglichte den Transfer von Assets zwischen Solana und Ethereum. Dabei überwachte eine Gruppe von Wächtern (Guardians) Ereignisse auf einer Chain und signierte Nachrichten als Bestätigung. Diese Signaturen wurden anschließend von der Ziel-Chain verifiziert, bevor neue Token gemintet wurden.
Die Schwachstelle lag in der Signaturverifizierung des Solana-Smart-Contracts. Die kryptographische Prüfung wurde von einem integrierten Solana-Programm durchgeführt, das vom Vertrag aufgerufen wurde. Die Wormhole-Entwickler versäumten es jedoch zu prüfen, ob das aufgerufene Programm tatsächlich das offizielle Systemprogramm war. Der Hacker erstellte daraufhin ein eigenes Programm, das unabhängig von den Eingabedaten immer eine Erfolgsmeldung zurückgab.
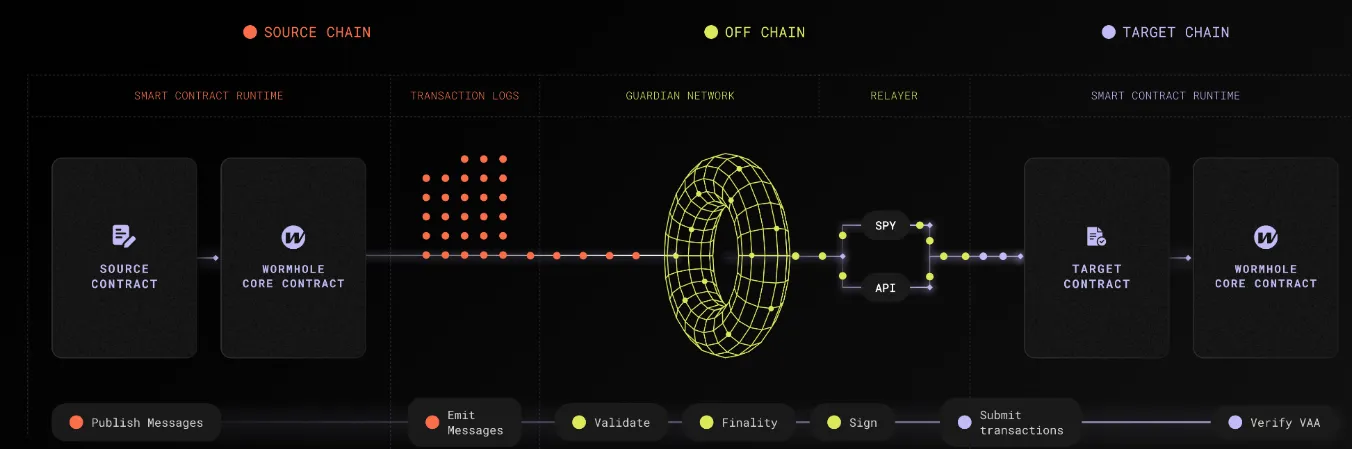
Anschließend wurde der Wormhole-Contract angewiesen, diese gefälschte Anwendung für die Validierung zu nutzen. Unter der falschen Annahme, die Signaturen seien gültig, erzeugte der Vertrag wrapped Ethereum im Wert von Hunderten Millionen Dollar auf Solana, ohne dass auf der anderen Seite tatsächlich Ethereum hinterlegt worden war. Der Hacker tauschte diese neu geminteten, ungedeckten Token anschließend wieder in echte Ethereum zurück und entleerte das Protokoll seiner tatsächlichen Vermögenswerte.
Es war ein technisch präziser Angriff gegen das Kontenvalidierungsmodell von Solana. Behoben wurde das Problem durch striktere Überprüfungen, die sicherstellen, dass die Verifizierungshülle tatsächlich mit der fest einprogrammierten, offiziellen Systemadresse übereinstimmt. Die Konsequenzen waren gravierend und erforderten eine Rettungsaktion der Projektförderer, um einen systemischen Zusammenbruch des Solana-DeFi-Ökosystems zu verhindern.
Eine solche Sicherheitslücke könnte aufgrund der Besonderheiten von Smart-Contract-Paradigmen, insbesondere in stark auf Kontomodellen basierenden Umgebungen wie Solana, jederzeit wieder auftreten, wenn Entwickler nicht jede externe Instanz, die von ihren Verträgen aufgerufen wird, rigoros validieren.
Der Nomad-Bridge-Exploit
Während Wormhole ein gezielter, hochkomplexer Angriff war, zeigte der Exploit der Nomad-Bridge, wie ein einfacher Logikfehler ein Protokoll in kürzester Zeit in ein chaotisches Selbstbedienungsbuffet verwandeln kann. Nomad nutzte für den Cross-Chain-Nachrichtenaustausch ein optimistisches Rollup-Modell, das auf Merkle-Trees basierte, um die Gültigkeit von Nachrichten zu belegen. Bei einem Protokoll-Update unterlief den Entwicklern jedoch ein folgenschwerer Fehler bei der Initialisierung des Trusted Roots.
Sie setzten den Trusted Root versehentlich auf den Zero-Hash – den Standardwert für nicht initialisierte Variablen in Solidity. Dies führte dazu, dass jede Nachricht, die nicht explizit validiert war, auf den Zero-Hash zurückfiel, welcher nun vom Vertrag als gültiger Trusted Root eingestuft wurde. Ein Hacker erkannte, dass er eine Transaktion erstellen konnte, die Auszahlungen forderte, und da der Prüfnachweis zum Zero-Hash auflöste, akzeptierte der Vertrag die Transaktion bedingungslos.
Einzigartig an diesem Hack war seine Einfachheit und das daraus resultierende Chaos. Nachdem der erste Angreifer den Exploit ausgeführt hatte, schlossen sich unzählige andere Nutzer an. Es waren keinerlei technische Hacking-Kenntnisse nötig: Man musste lediglich die Transaktionsdaten des Hackers kopieren, die Zieladresse durch die eigene ersetzen und die Transaktion ins Netzwerk senden. Hunderte verschiedene Akteure leerten die Nomad-Bridge innerhalb weniger Stunden um fast zweihundert Millionen Dollar.
Es war ein Lehrbuchbeispiel für ein Versagen der Cybersicherheit: Eine einzige fehlerhafte Zeile Initialisierungscode hebelte das gesamte kryptographische Sicherheitssystem aus. Das Problem wurde behoben, indem die Zero-Root-Initialisierungslogik korrigiert und der Zero-Hash explizit als gültiger Root abgewiesen wurde. Die Nutzer der Bridge zahlten den Preis – eine bittere Lektion, dass bei der Entwicklung von Smart Contracts ein einziges fehlendes Zeichen oder ein falscher Standardwert ein ganzes Protokoll ruinieren kann.
Ein solcher Bug lässt sich mit sorgfältigem Testing problemlos vermeiden, dennoch plagt diese Kategorie von Initialisierungsfehlern Entwickler bis heute.
Compiler-Bugs und Marktmanipulation
Eine der beängstigendsten Formen des reinen Hackings tritt auf, wenn der Fehler nicht im Code des Entwicklers liegt, sondern in den Werkzeugen, die zu dessen Kompilierung verwendet wurden. Dies wurde beim Exploit von Curve Finance deutlich, der die Grundfesten von DeFi erschütterte. Curve, eine führende DEX für Stablecoins, hatte viele seiner Kernverträge in Vyper geschrieben – einer Python-ähnlichen Sprache für Smart Contracts, die besonderen Wert auf Sicherheit und Einfachheit legt.
Die Entwickler von Curve hatten in ihren Smart Contracts vorbildlich Reentrancy-Guards implementiert, um sich genau gegen jene Art von Angriffen zu schützen, die The DAO zerstört hatten. Doch in einer bestimmten älteren Version des Vyper-Compilers schlummerte ein schwerer Fehler: Der Compiler übersetzte den menschenlesbaren Vyper-Code zwar erfolgreich in maschinenlesbaren Bytecode für die Ethereum Virtual Machine, versagte jedoch dabei, die Reentrancy-Sperre korrekt über mehrere Funktionen hinweg aufrechtzuerhalten.
Der Quellcode war sicher, die Entwickler hatten alles richtig gemacht – doch der Compiler fiel ihnen in den Rücken und erzeugte fehlerhaften Bytecode. Ein Black-Hat-Hacker bemerkte, dass einige Curve-Liquiditätspools anfällig für funktionsübergreifende Reentrancy waren, und nutzte dies aus, um zig Millionen Dollar aus den Pools abzuziehen.
Dieser Hack war besonders tückisch, da er durch traditionelle Quellcode-Audits unmöglich aufzudecken gewesen wäre: Der Quellcode selbst war fehlerfrei, die Schwachstelle existierte ausschließlich im kompilierten Bytecode. Dieser Vorfall zwang die gesamte Branche, ihr Vertrauen in Compiler und Infrastruktur grundlegend zu hinterfragen. Das Problem wurde durch ein Update des Vyper-Compilers und die Migration gefährdeter Pools auf sicher kompilierte Verträge behoben.
Die Folge war eine schwere Vertrauenskrise und die Erkenntnis, dass Sicherheit alle Ebenen des Technologie-Stacks umfassen muss. Compiler-Bugs sind selten und nahezu unmöglich vorherzusehen, weshalb sich ein solcher Infrastruktur-Albtraum jederzeit wiederholen könnte.
Flash Loans – ein neuartiges Finanzinstrument, das mit dem Aufkommen von Decentralized Finance entstand – haben das Wesen des Hackings grundlegend verändert. Flash Loans ermöglichen es Nutzern, nahezu unbegrenzte Mengen an Krypto-Kapital ohne Sicherheiten aufzunehmen, solange der Kredit innerhalb derselben Transaktion vollständig zurückgezahlt wird. Gelingt die Rückzahlung nicht, wird die gesamte Transaktion rückabgewickelt – als hätte sie nie stattgefunden.
Ursprünglich für Arbitrage oder Liquidationen gedacht, boten Flash Loans Hackern die nötige Liquidität, um tiefgreifende logische Fehler in Marktmechanismen auszunutzen. Ein anschauliches Beispiel hierfür ist der Hack von Euler Finance, einem Kreditprotokoll für Einlagen und Zinsen. Nutzer konnten hinterlegte Assets an die Protokollreserven spenden – über eine Funktion namens donateToReserves.
Die Entwickler hatten in dieser Funktion jedoch eine entscheidende Sicherheitsprüfung (Health Check) versäumt. Es wurde nicht überprüft, ob das Konto nach der Spende noch über eine ausreichende Besicherung verfügte. Der Angreifer lieh sich über einen Flash Loan enorme Summen und zahlte sie bei Euler ein. Anschließend rief er die donateToReserves-Funktion auf, um einen Teil seiner Einlagen zu spenden.
Da die Sicherheitsprüfung fehlte, führte das Protokoll die Spende aus und stufte das Konto des Hackers künstlich als insolvent ein. Daraufhin leitete der Angreifer die Liquidation seines eigenen Kontos ein. Wegen der komplexen mathematischen Formeln hinter den Liquidationsboni von Euler und der schieren Größe des Flash Loans konnte der Liquidator mehr Werte aus dem Protokoll abschöpfen, als ursprünglich eingezahlt worden waren.
Er zahlte den Flash Loan zurück und entkam mit rund zweihundert Millionen Dollar. Hier lag weder ein kryptographisches Versagen noch ein Compiler-Fehler vor, sondern ein schlichter Mangel an finanzlogischer Plausibilitätsprüfung im Code. Es fehlte eine einzige Codezeile zur Überprüfung der Kontogesundheit nach einer Aktion. Der Patch bestand darin, diese Prüfung nachzurüsten und das Risikomanagement des Protokolls grundlegend zu überarbeiten.
Die Konsequenzen waren gravierend: Das Protokoll musste pausiert werden, und es dauerte Monate zäher Verhandlungen, um einen Teil des Kapitals zurückzuerhalten. Solche logischen Exploits, bei denen komplexe Finanzmechanismen unvorhergesehen interagieren, stellen heute die häufigste und gefährlichste Form des Hackings dar. Mit wachsender Komplexität der Protokolle ist es nahezu sicher, dass sich derartige Versäumnisse wiederholen werden.
Ein ständiger Kampf zwischen Code und Konsequenzen
Blickt man auf die Geschichte dieser massiven Hacks zurück, wird ein klares Muster sichtbar: Diese Schwachstellen resultieren selten aus Fehlern der zugrunde liegenden Blockchain-Konsensmechanismen. Es sind Versäumnisse menschlicher Logik, die in unveränderlichen Code gegossen wurden. Sei es eine fehlerhafte Statusaktualisierung, ein vergessener Codepfad in einem Proxy, eine ausgelassene kryptographische Prüfung, ein Compiler-Fehler oder eine fehlende finanzielle Invarianzprüfung – der Kern des Problems liegt stets im Design des Smart Contracts selbst.
Um diese Risiken zu minimieren, hat die Branche umfassende Schutzmaßnahmen entwickelt. Dazu gehören:
1. Unabhängige Quellcode-Audits durch externe Sicherheitsfirmen. 2. Formale Verifikationswerkzeuge, die mathematisch beweisen, dass der Code exakt wie beabsichtigt arbeitet. 3. Großzügige Bug-Bounty-Programme, die White-Hat-Hacker dafür belohnen, Schwachstellen vor Kriminellen zu finden. 4. Der Einsatz von Timelocks und Multi-Sig-Admin-Schlüsseln, um das Einspielen bösartiger Updates zu verlangsamen. 5. Dezentrale Versicherungsprotokolle zur Absicherung von Verlusten im Falle eines Hacks.
Dennoch wird es Black-Hat-Hacking immer geben, egal wie ausgefeilt die Verteidigungsmaßnahmen werden. Komplexität in der Softwareentwicklung schafft unweigerlich Fehlerpotenzial. Die rasant zunehmende Komplexität im DeFi-Bereich – wo Entwickler Protokolle bauen, die Dutzende andere Smart Contracts einbinden und über mehrere Blockchains hinweg agieren – eröffnet völlig neue, ungeahnte Angriffsflächen.
Da Angreifer nur durch ihre eigene Fantasie begrenzt sind und nur eine einzige funktionierende Schwachstelle finden müssen, ist die Verteidigung stets im Rückstand und zum Reagieren verdammt. Es ist ein endloser Wettstreit zwischen den Architekten der dezentralen Zukunft und jenen, die sie ausnutzen wollen. Die Albträume des Hackings werden weiter mutieren – als ständige Mahnung: In einer Welt, in der der Code das Gesetz ist, kann ein einziger Tippfehler alles vernichten.
Wenn jede Codezeile buchstäblich Hunderttausende Dollar wert ist, zählen im täglichen Betrieb neben maximaler Sicherheit auch Effizienz und Präzision. Nutzer sehen sich bei der Verwaltung digitaler Assets, insbesondere bei Stablecoins, regelmäßig mit lästigen Netzwerkgebühren konfrontiert. Wer regelmäßig Kapital in Form von USDT transferiert, weiß, wie stark diese Transaktionskosten die Rendite schmälern können.
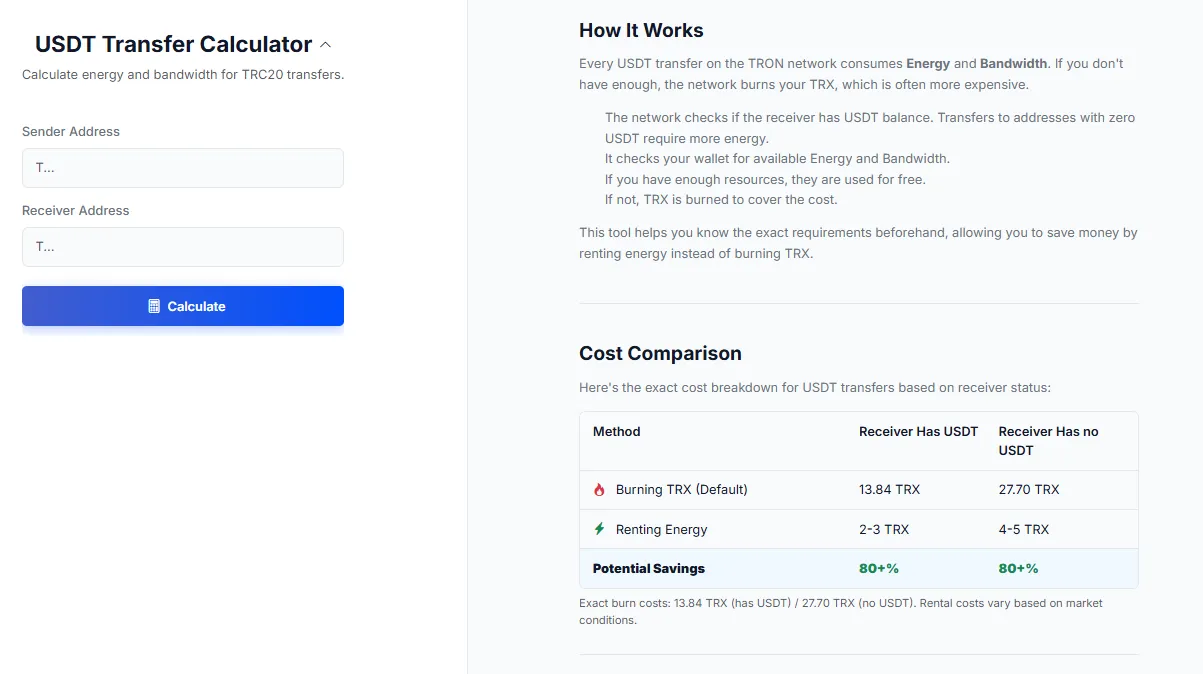
Als aktiver Teilnehmer im Krypto-Ökosystem ist es entscheidend, kostengünstige Wege für USDT-Transfers zu finden. Hier verschaffen spezialisierte Tools spürbare Vorteile. Der Dienst von Netts – der USDT Transfer Calculator – wurde genau für diesen Zweck entwickelt. Wenn Sie Tether im TRON-Netzwerk übertragen, verbraucht die Transaktion Energy und Bandwidth. Verfügen Sie über keine dieser Ressourcen, verbrennt das Netzwerk TRX zur Deckung der USDT-Gebühren.
Mit dem Netts-Rechner, der den genauen Bedarf an Energy und Bandwidth im Voraus ermittelt, können Nutzer durch das Mieten von Energy statt dem Verbrennen von TRX massiv Kosten sparen – und so ihre Assets bestmöglich verwalten in einer Welt, in der jeder Bruchteil eines Tokens zählt.