Kripto ve Bilgisayar Korsanlığı — Siyah Şapkalı Kabuslar
Siyah şapkalı kripto vakaları — köprüler, anahtarlar, sosyal mühendislik ve yönetişim açıkları — ve ciddi ekiplerin benimsediği yavaş, maliyetli savunma yöntemleri.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
- Akıllı Sözleşme İstismarlarının Doğuş Noktası
- Sonuçlar ve Hard Fork
- Başlatılmamış Mantık ve Delegatecall Çağı
- Çoklu İmzalı Cüzdanların Kilitlenmesi
- Çapraz Zincir Köprülerinin Kriptografik Serabı
- Nomad Köprüsü İstismarı
- Derleyici Hataları ve Piyasa Manipülasyonu
- Kod ile Sonuçlar Arasındaki Bitmeyen Mücadele
Kripto para dünyası genellikle kriptografinin, merkeziyetsiz mutabakatın ve değiştirilemez defterlerin kalesi olarak tasvir edilir. Ancak bu dijital vaat edilmiş toprakların ardındaki gerçek çok daha karmaşık ve çok daha tehlikelidir. Ana akım medya, kripto alanındaki siber saldırıları genellikle sosyal mühendislik veya oltalama (phishing) kampanyaları ya da şüphelenmeyen bir kullanıcının borsa adresini veya özel anahtarını kötü amaçlı bir siteye girmesini sağlayan basit dolandırıcılıklar olarak ele alır.
Ancak bu makalede, insan faktöründen kaynaklanan bu zafiyetleri tamamen göz ardı edeceğiz. Bu yazıda doğrudan saf bilgisayar korsanlığından (hacking) bahsedeceğiz. Burası, bozuk siber güvenliğin ve korkunç ihlallere yol açan derin kusurlarla dolu kodların dünyasıdır. Kodun kendi yaratıcılarına karşı bir silaha dönüştüğü, tek bir kurşun bile sıkılmadan yüz milyonlarca doların dakikalar içinde boşaltıldığı, bizi mantıksal yanılgıların, derleyici (compiler) hatalarının ve mimari ihmallerin uç sınırlarına zorlayan siyah şapkalıların rüyasıdır.
Akıllı Sözleşme İstismarlarının Doğuş Noktası
Saf akıllı sözleşme korsanlığını anlamak için bir başlangıç açıklaması gerekir: DeFi tarihindeki en kötü şöhretli vakalardan biri olan ve Ethereum'un gidişatını sonsuza dek değiştiren olay. İlk programlanabilir blokzincirlerin döneminde The DAO adında bir proje vardı. Bu fon, tamamen akıllı sözleşmelerle yönetilen, insanların müdahil olmadığı merkeziyetsiz bir girişim sermayesi fonu olarak tasarlanmıştı.
Sözleşme, tekliflere oy vermek ve ödüller kazanmak isteyen yatırımcılardan milyonlarca dolar değerinde Ether toplamıştı. Ancak geliştiriciler, çekim işlemini güvenli bir şekilde uygulamamışlardı; bu da "yeniden giriş" (reentrancy) adı verilen bir güvenlik açığıydı.
Reentrancy — Bir akıllı sözleşmenin harici bir sözleşmeyi çağırması ancak kendi iç durumunu (state) güncellememesidir. Örneğin; The DAO'da para çekme fonksiyonu önce talep edilen fonları kullanıcıya transfer ediyor, ancak çekilen miktarı kullanıcının bakiyesinden daha sonra düşüyordu. Siyah şapkalı bir korsan, fallback fonksiyonuna sahip kötü amaçlı bir akıllı sözleşme dağıtabileceğini fark etti.
Fallback fonksiyonu, The DAO bu kötü amaçlı sözleşmeye her para gönderdiğinde tetikleniyordu. Fallback fonksiyonu sadece fonları kabul etmekle kalmıyor, aynı anda The DAO'nun para çekme fonksiyonunu hemen yeniden çağırıyordu. Bu durum, hacker'ın bakiyesi ilk çekim işlemi sırasında henüz güncellenmediği için The DAO'nun işlemi tekrar yürütmesine ve fallback fonksiyonunun bir kez daha tetiklenmesine neden oluyordu.
Ağ müdahale etmeye fırsat bulamadan bu süreç defalarca tekrarlandı ve The DAO'dan milyonlarca dolar çekildi.
Sonuçlar ve Hard Fork
Bu saldırının sonuçları daha önce gördüğümüz hiçbir şeye benzemiyordu. Ağ çökme tehlikesiyle karşı karşıyaydı ve mevcut tüm Ether'lerin büyük bir yüzdesi çalınmıştı. Bu durum topluluk için varoluşsal ve teknik bir kriz yarattı ve nihayetinde topluluk, blokzincir geçmişini geri almak ve fonları iade etmek için bir hard fork uygulama kararı aldı.
Bu tartışmalı karar kalıcı bir bölünmeye yol açarak Ethereum ve Ethereum Classic'i ortaya çıkardı. Bu özel güvenlik açığı günümüzde iyi bilinmekte ve çoğunlukla Kontroller-Etkiler-Etkileşimler (Checks-Effects-Interactions) modelinin kullanımıyla bertaraf edilmektedir. Bu model, bir sözleşmenin önce tüm koşulları doğrulaması gerektiğini, ancak ondan sonra iç durumunu güncelleyebileceğini ve harici sözleşmeleri yalnızca en son aşamada çağırması gerektiğini belirtir.
Bununla birlikte, temel reentrancy açıkları artık otomatik denetim araçlarıyla çok kolay tespit edilebilse de çok özel ve niş durumlarda sözleşmeler arası (cross-contract) karmaşık reentrancy saldırıları hâlâ gerçekleşebilmekte ve en sağlam kavramların bile yeni saldırı türlerine dönüşebileceğini göstermektedir.
Başlatılmamış Mantık ve Delegatecall Çağı
The DAO'dan çıkarılan dersler geliştirici topluluğu tarafından hızla benimsendi. O zamandan bu yana topluluk, gas tasarrufu sağlamak ve yükseltilebilirliği kolaylaştırmak için kütüphane sözleşmeleri ve proxy modelleri gibi kavramlara dayanan, çok daha karmaşık sistemler geliştirdi. Bu karmaşıklıkla birlikte saf bilgisayar korsanlığı için yeni bir vektör ortaya çıktı; bunun en bilinen örneği Parity Çoklu İmzalı (Multi-Sig) Cüzdan açıklarındaydı.
Parity, yaygın olarak kullanılan bir Ethereum istemcisiydi ve temel mantığı merkezi bir kütüphane sözleşmesinde bulunan çoklu imzalı bir cüzdan akıllı sözleşmesi sunuyordu. Bu mimari, aynı kodu birden çok kez dağıtmak yerine birçok cüzdanın aynı kütüphaneye işaret etmesini sağlayarak kaynak açısından verimli olmayı hedefliyordu.
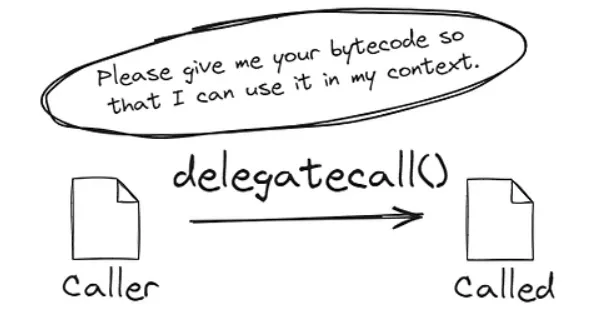
Bu zafiyet türü, delegatecall fonksiyonunun yanlış anlaşılmasından ve başlatılmamış (uninitialized) durum değişkenlerinden kaynaklanıyordu. Delegatecall fonksiyonu, bir sözleşmenin başka bir sözleşmedeki fonksiyonu yürütmesine olanak tanırken, bu fonksiyona çağıran sözleşmenin depolama alanına (storage) erişim izni verir. Parity kütüphane sözleşmesinde cüzdan sahiplerini ilk kez atamak (initialize etmek) için bir fonksiyon bulunuyordu.
Ancak kütüphane sözleşmesinin kendisi hiçbir zaman resmen başlatılmamıştı. Bir hacker, doğrudan kütüphane sözleşmesi üzerindeki bu başlatma fonksiyonunu çağırabileceğini ve kütüphanenin sahibi olduğunu iddia edebileceğini keşfetti. Kütüphanenin mülkiyetini ele geçirdikten sonra da sözleşmeyi kendi kendini yok etmeye (self-destruct) zorlayan bir fonksiyonu tetikledi.
Çoklu İmzalı Cüzdanların Kilitlenmesi
Kütüphane yok edildiğinde, o kütüphaneye bağımlı olan çoklu imzalı cüzdanlar anında işlevsiz hale geldi. Bir işlemi yönetmek, birinin para çekmesine izin vermek ve hatta sadece bakiyeyi sorgulamak için gereken tüm mantık bir anda kayboldu. Bu süreçte, tamamen mimari bir hata yüzünden, yüz milyonlarca dolar değerindeki Ether çalınmadı, ancak fiziksel olarak sonsuza dek kilitlendi.
Bu olay, başlatılmamış mantık sözleşmelerinin yarattığı aşırı tehlikeyi ve delegatecall fonksiyonlarıyla ilişkili üstü kapalı riskleri gözler önüne serdi — ki bu riskler günümüzde temel bilgi sayılsa da o dönemde yeterince anlaşılmamıştı. Geliştiriciler bu durumu yamamak için artık bir sözleşmenin yalnızca bir kez başlatılabilmesini zorunlu kılan özel başlatma belirteçlerine (initialization modifiers) güveniyor ve kimsenin hak iddia edememesi için mantık sözleşmesinin durumuna genellikle sahte değerler yerleştiriyorlar.
Aynı senaryonun bugün birebir yaşanması pek olası olmasa da, bir proxy modelini yanlış yönetmenin genel riski, kayda değer her merkeziyetsiz finans mimarisinde hâlâ dikkatle ele alınması gereken bir konudur.
Çapraz Zincir Köprülerinin Kriptografik Serabı
Kripto ekosisteminin birden fazla blokzincire yayılmasıyla birlikte birlikte çalışabilirliğe (interoperability) duyulan ihtiyaç arttı ve bu da çeşitli çapraz zincir köprülerinin doğmasına yol açtı. Bu protokoller, varlıkların bir zincirde kilitlenmesine ve diğer zincirde temsili kopyalarının basılmasına (mint edilmesine) olanak tanır. Bünyelerinde barındırdıkları muazzam varlık hacmi nedeniyle, siyah şapkalı korsanlar için adeta birer rüya bal küpü (honeypot) haline geldiler.
Wormhole köprüsü istismarı, uygulamada atlanan küçücük bir ayrıntının karmaşık kriptografik doğrulamaları nasıl tamamen işlevsiz kılabileceğinin korkutucu bir hatırlatıcısıdır. Wormhole, Solana ve Ethereum arasında varlık transferine izin veriyordu. Bu sistem, bir zincirdeki olayı izleyen ve bunu kanıtlamak için bir mesaj imzalayan muhafızlar (guardians) grubunu kapsıyordu. Ardından bu imzalar, söz konusu token'lar yenileri olarak basılmadan önce hedef zincir tarafından doğrulanıyordu.
Zayıflık, Solana akıllı sözleşmesindeki imza doğrulama sürecindeydi. Kriptografik doğrulama, sözleşme tarafından çağrılan yerleşik bir Solana programı tarafından yapılıyordu. Ancak Wormhole geliştiricileri, çağrılan programın gerçek sistem programı olup olmadığını kontrol etmemişlerdi. Hacker da girdi ne olursa olsun her zaman başarılı mesajı döndüren sahte bir program oluşturdu.
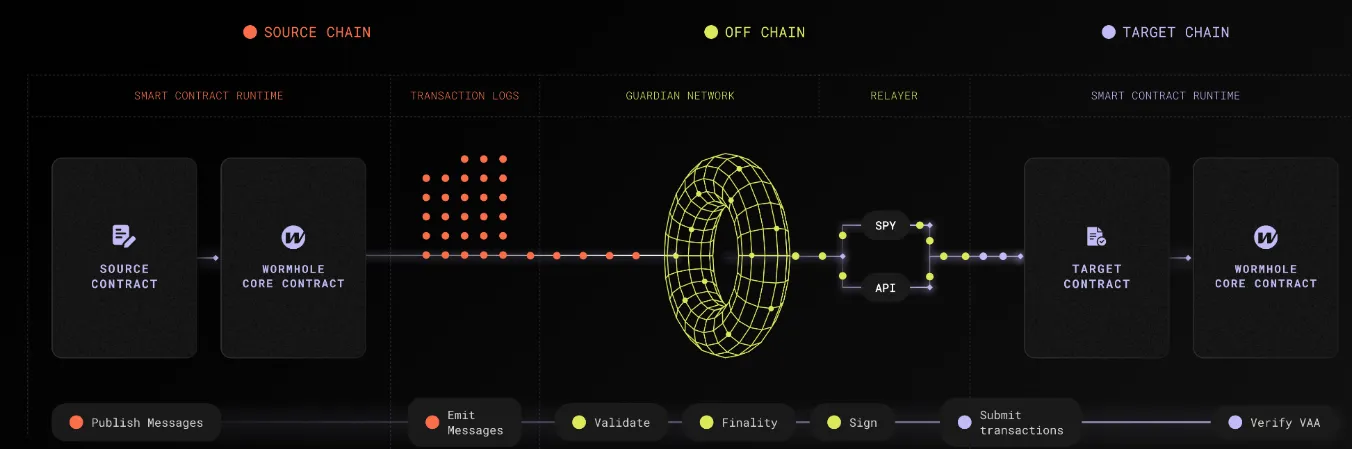
Ardından Wormhole sözleşmesine, doğrulama için bu sahte uygulamayı kullanması talimatı verildi. İmzaların gerçekten geçerli olduğu yönündeki asılsız varsayımla sözleşme, diğer tarafta tek bir Ethereum dahi kilitlenmemiş olmasına rağmen Solana üzerinde yüz milyonlarca dolar değerinde sarılmış Ethereum (wrapped Ethereum) bastı. Hacker daha sonra yeni basılan bu karşılıksız token'ları Ethereum ağına geri aktararak protokolün gerçek varlıklarını tüketti.
Bu, Solana hesap doğrulama modeline karşı gerçekleştirilmiş temiz ve son derece teknik bir saldırıydı. Doğrulama katmanının gerçekten sabit kodlanmış, resmi sistem adresi olduğunu teyit eden daha sıkı kontrollerle sorun giderildi. Sonuçlar çok ağırdı; Solana DeFi ekosisteminin sistemik bir çöküş yaşamasını önlemek için projenin destekçileri tarafından bir kurtarma planı (bailout) uygulanması gerekti.
Geliştiriciler, akıllı sözleşmeleri içinde çağrılan her harici varlık için titiz hesap ve program doğrulaması yapmadıkları takdirde, akıllı sözleşme geliştirme paradigmasının benzersiz özellikleri nedeniyle —özellikle Solana gibi yoğun hesap modeline dayalı ortamlarda— bu tür bir güvenlik açığı gelecekte de tekrarlayabilir.
Nomad Köprüsü İstismarı
Wormhole belirli bir hedefe yönelik koordineli bir saldırıyken, Nomad köprüsü istismarı tek bir basit mantık hatasının bir protokolü nasıl herkesin katıldığı kuralsız bir yağma alanına dönüştürebileceğini kanıtladı. Nomad, zincirler arası mesajlaşmayı uygulamak için bir mesajın geçerli olduğunu göstermek üzere Merkle ağacına dayanan bir optimistic rollup modeli kullanıyordu. Geliştiriciler, protokole bir güncelleme dağıtırken güvenilir kökün (trusted root) başlatılmasında kritik bir hata yaptılar.
Bu durum, güvenilir kökü sıfır hash (zero hash) olarak ayarlamalarından kaynaklandı — ki bu değer, Solidity'de başlatılmamış bir değişkenin varsayılan değeridir. Bu hata, açıkça doğrulanmamış her iletinin sıfır hash değerine dönmesine yol açtı ve bu değer artık sözleşme tarafından geçerli bir güvenilir kök olarak kabul ediliyordu. Özünde bir hacker, sözleşmeden para çekme talebinde bulunan bir işlem oluşturabileceğini ve kanıt sıfır hash değerine ulaştığı için sözleşmenin bunu her zaman kabul edeceğini fark etti.
Bu saldırıyı benzersiz kılan şey, basitliği ve ardından gelen çılgın kaostu. İlk korsan istismarı gerçekleştirdikten sonra diğer kullanıcılar da harekete geçti. Hiçbir teknik bilgisayar korsanlığı becerisi gerekmiyordu; korsanın işlem bilgilerini kopyalayıp yapıştırmak, hedef adresi kendi adresleriyle değiştirmek ve bunu ağa göndermek yeterliydi. Yüzlerce farklı aktör, saatler içinde Nomad köprüsündeki yaklaşık iki yüz milyon doları boşalttı.
Bu, ders kitaplarına girecek nitelikte bir siber güvenlik fiyaskosuydu: tüm kriptografik güvenlik sistemini devre dışı bırakan tek bir satırlık hatalı yapılandırılmış başlatma kodu. Bu durum, sıfır kök başlatma mantığının yamalanması ve geçerli bir kök olarak açıkça reddedilmesiyle giderildi. Bedeli köprünün kullanıcıları ödedi ve bu olay, akıllı sözleşmeler geliştirirken eksik bir karakterin veya hatalı bir varsayılan değerin koca bir protokolü tehlikeye atabileceğinin acı bir hatırlatıcısı oldu.
Bu özel hata, özenli testlerle kolayca önlenebilecek bir durum olsa da genel başlatma hataları sınıfı sistemleri aktif olarak tehdit etmeye devam etmektedir.
Derleyici Hataları ve Piyasa Manipülasyonu
Saf korsanlığın en korkunç türlerinden biri, hatanın geliştirici kodunda değil, kodu derlemek için kullanılan araçlarda olduğu durumlardır. DeFi'nin temellerini sarsan Curve Finance istismarı sırasında bu durum bize sert bir şekilde hatırlatıldı. Sabit coin'ler için lider bir DEX olan Curve'ün temel sözleşmelerinin büyük kısmı, güvenliği ve sadeliği vurgulayan Python benzeri bir akıllı sözleşme dili olan Vyper ile yazılmıştı.
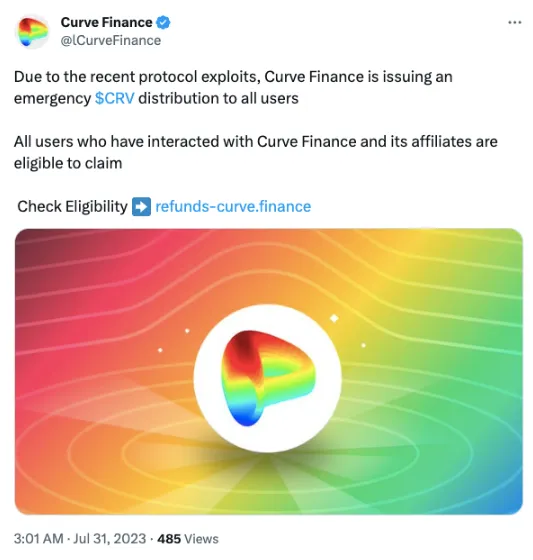
Neyse ki Curve geliştiricileri, akıllı sözleşmelerine reentrancy korumaları (guards) ekleyerek onları The DAO'yu yerle bir eden bu saldırı türüne karşı koruma altına almışlardı. Ancak Vyper derleyicisinin belirli bir eski sürümünde bu hata gizli kalmıştı. Derleyici, insanların okuyabildiği Vyper kodunu Ethereum Sanal Makinesi'nde (EVM) yürütülecek makine tarafından okunabilir bayt koduna başarıyla çeviriyordu; ancak reentrancy kilidini birden fazla fonksiyona yayma konusunda yetersiz kalıyordu.
Kod güvenliydi, geliştiriciler kodu tam olarak olması gerektiği gibi yazmıştı; fakat derleyici arkalarını dönmelerini fırsat bilip onları sırtından bıçaklamış ve güvenlik açığı içeren bayt kodları üretmişti. Bu durum, siyah şapkalı bir korsanın Curve likidite havuzlarından bazılarının fonksiyonlar arası reentrancy saldırılarına açık olduğunu fark etmesine yol açtı. Korsanlar bu durumdan yararlanarak havuzlardan on milyonlarca dolar çekti.
Bu saldırı özellikle sinsiceydi çünkü geleneksel kaynak kodu denetimiyle bunu yakalamanın hiçbir yolu yoktu; kaynak kodun kendisi doğruydu. Güvenlik açığı yalnızca derlenmiş bayt kodunda mevcuttu. Bu olay, tüm sektörün derleyicilere ve altyapıya olan inancını yeniden sorgulamasına neden oldu. Sorun, Vyper derleyicisinin güncellenmesi ve savunmasız havuzların güvenli bir şekilde derlenmiş yeni sözleşmelere taşınmasıyla çözüldü.
Sonuç, büyük bir güven krizi ve güvenliğin tüm teknoloji yığını boyunca en alt katmana kadar uzanması gerektiğinin anlaşılması oldu. Derleyici hataları elbette nadirdir, ancak öngörülmesi de neredeyse imkansızdır; bu nedenle altyapı düzeyindeki böyle bir kabus her an yeniden yaşanabilir.
Merkeziyetsiz finansın gelişimiyle ortaya çıkan yeni bir finansal araç türü olan flaş krediler (flash loans), saf korsanlığın doğasını temelden dönüştürdü. Flaş krediler, bir kullanıcının kredi aynı işlem (transaction) tamamlanmadan önce geri ödendiği sürece teminatsız olarak neredeyse sınırsız miktarda kripto çekmesine olanak tanır. Paranın ödenmemesi durumunda, tüm işlem sanki hiç gerçekleşmemiş gibi tamamen geri alınır.
Genellikle arbitraj veya tasfiyeler için tasarlanan flaş krediler, siyah şapkalı korsanlara piyasa mekaniğindeki derin mantıksal kusurları istismar etmek için gereken likiditeyi sağladı. Euler Finance saldırısını bir örnek olay olarak incelersek; Euler, mevduat yatırmak ve getiri elde etmek için kullanılan bir borç verme protokolüydü. Kullanıcılar ayrıca protokole yatırdıkları varlıkları protokol rezervlerine bağışlayabiliyorlardı; bu fonksiyona protokolde donateToReserves adı veriliyordu.
Ancak geliştiriciler bu tek fonksiyonda çok önemli bir sağlık kontrolünü (health check) gözden kaçırmışlardı. Bağışçının para çektiği hesabın bağıştan sonra dengede kalıp kalmayacağını kontrol etmemişlerdi. Saldırgan, flaş kredi yoluyla büyük miktarda varlık ödünç aldı ve bunu Euler'e yatırdı. Ardından, yatırdığı paranın bir kısmını bağışlamak için donateToReserves fonksiyonunu çağırdı.
Sağlık kontrolü olmadığı için protokol bağışı onayladı ve korsanın hesabını yapay bir iflas durumuna sürükledi. Korsan daha sonra kendi hesabının tasfiyesini (liquidation) gerçekleştirdi. Ancak Euler'in tasfiye bonuslarının arkasındaki matematik karmaşıktı ve flaş kredi muazzam büyüklükteydi; bu yüzden tasfiyeyi yapan kişi protokolden yatırdığından çok daha fazla değer elde etti.
Flaş krediyi geri ödediler ve yaklaşık iki yüz milyon dolarla ortadan kayboldular. Bu bir kriptografik arıza veya derleyici hatası değildi; koddaki finansal mantığın açık bir başarısızlığıydı. Bu vakada geliştiriciler, belirli bir eylemin ardından hesabın durumunu kontrol eden tek bir satırlık kodu eklemeyi unutmuşlardı. Yama; uygun sağlık kontrolünün sağlanmasından ve protokolün risk yönetimi mantığının tamamen elden geçirilmesinden ibaretti.
Bu durum, protokolün durdurulmasına ve sermayenin bir kısmının geri alınması için aylarca süren müzakerelere yol açan ağır sonuçlar doğurdu. Karmaşık finansal mekanizmaların birbirleriyle amaçlanmayan şekillerde etkileşime girdiği bu tür mantıksal açıklar, günümüzde saf korsanlığın en yaygın ve tehlikeli biçimini temsil etmektedir. Protokol karmaşıklığı arttıkça, bu tür mantıksal ihmallerin tekrarlanması neredeyse kaçınılmaz olacaktır.
Kod ile Sonuçlar Arasındaki Bitmeyen Mücadele
Bu devasa ihlallerin geçmişine dönüp baktığınızda, bir kalıbı kolayca görebilirsiniz. Bu güvenlik açıkları nadiren temel blokzincir mutabakat mekanizmalarının başarısızlığından kaynaklanır. Hayır, bunlar değiştirilemez koda aktarılmış insan mantığının başarısızlıklarıdır. İster yanlış giden bir durum güncellemesi, ister bir proxy için yazılmamış bir kod yolu, ister atlanan bir kriptografik kontrol, ister bir derleyici hatası ya da var olmayan bir finansal değişmezlik kontrolü olsun, temel sorun her zaman akıllı sözleşmenin tasarımındaki en baştaki bir hatadır.
Bu riskleri ortadan kaldırmak için sektör kapsamlı bir savunma sistemine sahiptir. Bunlar arasında şunlar yer alır:
1. Bağımsız güvenlik şirketleri tarafından gerçekleştirilen üçüncü taraf insan kaynaklı kod denetimleri. 2. Kodun tam olarak planlandığı gibi çalıştığını matematiksel olarak kanıtlayan biçimsel doğrulama (formal verification) araçları. 3. Kötü niyetli kişilerden önce açıkları bulmaları için beyaz şapkalı korsanlara ödeme yapan çok büyük hata ödülü (bug bounty) programları. 4. Kötü amaçlı bir güncellemenin dağıtımını yavaşlatmak için zaman kilitleri (time locks) ve çoklu imzalı yönetici anahtar kontrollerinin kullanılması. 5. Bir ihlal meydana geldiğinde teminat sağlamak için merkeziyetsiz sigorta protokollerinin kullanılması.
Bununla birlikte, bu savunma önlemleri daha gelişmiş hale gelse bile siyah şapkalı korsanlık varlığını sürdürmektedir. Yazılım geliştirmenin temel gerçeği, karmaşıklığın başarısızlık için fırsatlar yaratmasıdır. Geliştiricilerin düzinelerce başka akıllı sözleşmeyi entegre eden ve birden fazla blokzincirde çalışan karmaşık protokoller inşa etmesiyle merkeziyetsiz finansın artan karmaşıklığı, yeni ve benzeri görülmemiş saldırı yolları yaratmaktadır.
Saldırganlar yalnızca kendi hayal güçleriyle sınırlı olduklarından ve başarılı olmak için çalışan tek bir vektör bulmaları yettiğinden, savunma tarafı her zaman reaksiyon göstermek zorunda kalmakta ve daima geride kalmaktadır. Bu, merkeziyetsiz geleceği inşa edenlerle onu istismar edenlerin sonsuza kadar çarpışacağı daimi bir mücadele olacaktır. Topyekün korsanlığın kabusları, değişmeyen bir gerçeği hatırlatarak mutasyona uğramaya devam edecek: Kodun kanun olduğu bir dünyada, tek bir yazım hatası her şeyi alıp götürebilir.
Her bir kod satırının kelimenin tam anlamıyla yüz binlerce dolar değerinde olduğu bir ortamda, en üst düzeyde performans sağlamak için güvenlik kadar günlük operasyonlardaki verimlilik ve hassasiyet de önemlidir. Kullanıcılar, dijital varlıkları, özellikle de sabit coin'leri yönetirken ağ maliyetlerinin yarattığı sürtünmeyle düzenli olarak karşılaşırlar. Artık sermaye transferi yapmak için sıkça başvurduğunuz bir işlem olarak ne zaman USDT gönderseniz, bu USDT işlem maliyetinin sermayenizi eritme noktasında ne kadar değişken olabileceğini çok iyi bilirsiniz.
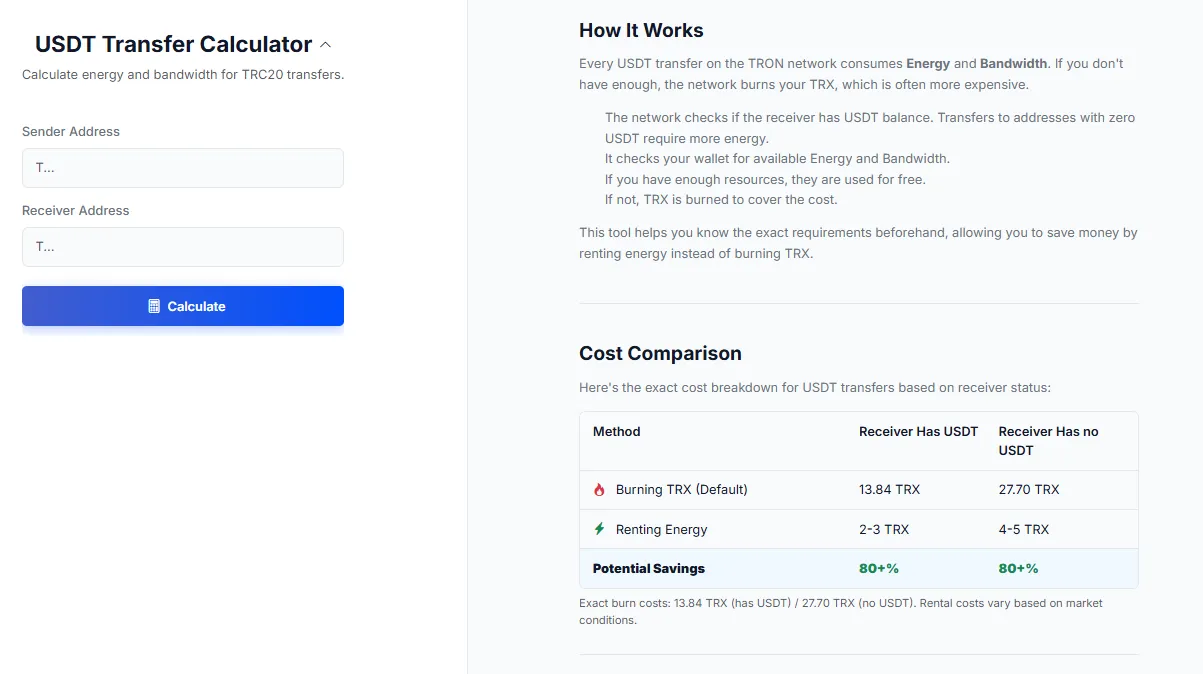
Ekosistemin aktif bir katılımcısı olarak, USDT için ucuz bir transfer yöntemi bulmak son derece kritiktir. İşte tam da burada özel araçlar size avantajlar sağlar. Netts hizmeti: USDT Transfer Hesaplayıcı, tam olarak bu gereksinimleri desteklemek için tasarlanmıştır. TRON ağında Tether transfer ettiğinizde, bu işlem sizden bir miktar Energy ve Bandwidth tüketir; bunlardan herhangi birine sahip değilseniz, ağ USDT ücretlerinize karşılık TRX varlıklarınızı yakar.
İhtiyaç duyulan kesin Energy ve Bandwidth miktarını önceden hesaplayan Netts tahmin aracı, kullanıcıların TRX yakmak yerine enerji kiralayarak büyük oranda tasarruf etmelerini sağlar; bir token'ın her kesrinin bile önemli olduğu bir dünyada varlıklarınızın mümkün olan en verimli şekilde yönetilmesine imkan tanır.