Crypto và Tấn công mạng — Những cơn ác mộng Mũ đen
Các sự cố tiền mã hóa do hacker mũ đen gây ra — cầu nối, khóa, tấn công phi kỹ thuật và khai thác lỗ hổng quản trị — cùng những biện pháp phòng thủ chậm chạp, tốn kém mà các đội ngũ chuyên nghiệp áp dụng.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
- Nguồn gốc của các vụ khai thác lỗ hổng hợp đồng thông minh
- Hệ lụy và Hard Fork
- Kỷ nguyên Logic chưa khởi tạo và Delegate Call
- Đóng băng các ví đa chữ ký
- Ảo ảnh mật mã của các cầu nối chuỗi chéo
- Vụ khai thác cầu nối Nomad
- Lỗi trình biên dịch và Thao túng thị trường
- Cuộc chiến dai dẳng giữa Mã nguồn và Hệ quả
Tiền mã hóa thường được khắc họa như một tòa lâu đài của mật mã học, sự đồng thuận phi tập trung và các sổ cái bất biến. Nhưng sự thật về vùng đất hứa kỹ thuật số này phức tạp và nguy hiểm hơn nhiều. Các phương tiện truyền thông chính thống thường nói về việc tấn công không gian tiền mã hóa thông qua kỹ thuật thao túng tâm lý (social engineering) hoặc các chiến dịch lừa đảo giả mạo (phishing), hay đơn giản là những trò lừa khiến người dùng mất cảnh giác nhập địa chỉ sàn giao dịch hoặc khóa cá nhân của họ vào một trang web độc hại.
Nhưng bài viết này sẽ hoàn toàn bỏ qua những sai sót do con người gây ra. Trong bài viết này, chúng ta sẽ nói về tấn công kỹ thuật thuần túy. Đây là vùng đất của an ninh mạng bị phá vỡ và những dòng mã lỗi nghiêm trọng dẫn đến các vụ vi phạm kinh hoàng. Đây là giấc mơ của các tin tặc mũ đen, nơi mã nguồn bị biến thành vũ khí chống lại chính những người tạo ra nó, rút cạn hàng trăm triệu đô la chỉ trong vài phút mà không cần tốn một viên đạn; buộc chúng ta phải đối mặt với những sai lầm logic cực đoan, lỗi trình biên dịch và những thiếu sót trong kiến trúc.
Nguồn gốc của các vụ khai thác lỗ hổng hợp đồng thông minh
Để bắt đầu, việc tấn công hợp đồng thông minh thuần túy cần một lời giải thích — thông qua một trong những vụ việc tai tiếng nhất lịch sử DeFi thời bấy giờ, thứ đã thay đổi tiến trình của Ethereum mãi mãi. Quay lại thời kỳ đầu của các blockchain có khả năng lập trình, có một dự án mang tên The DAO. Quỹ này được dự định trở thành một loại quỹ đầu tư mạo hiểm phi tập trung được quản lý hoàn toàn bởi các hợp đồng thông minh — không có sự can thiệp của con người.
Hợp đồng này đã thu hút hàng triệu đô la giá trị Ether từ các nhà đầu tư với hy vọng được bỏ phiếu cho các đề xuất và nhận phần thưởng. Tuy nhiên, các nhà phát triển đã không triển khai quy trình rút tiền một cách an toàn, dẫn đến một lỗi được gọi là reentrancy (lỗi gọi lại).
Reentrancy — Một hợp đồng thông minh gọi một hợp đồng bên ngoài nhưng không cập nhật trạng thái nội bộ của nó. Ví dụ — trong dự án The DAO, hàm rút tiền trước tiên sẽ chuyển số tiền được yêu cầu cho người dùng và chỉ sau đó mới cập nhật trạng thái người dùng với số tiền đã rút.
Hacker mũ đen nhận ra rằng họ cũng có thể triển khai một hợp đồng thông minh độc hại với một hàm fallback.Hàm fallback được kích hoạt bất cứ khi nào The DAO gửi tiền vào hợp đồng độc hại này. Hàm fallback không chỉ đơn thuần là nhận tiền, mà nó còn gọi lại hàm rút tiền của The DAO ngay lập tức. Điều này đã kích hoạt hàm fallback một lần nữa và The DAO đã thực thi lệnh đó, vì số dư của hacker vẫn chưa được cập nhật tại thời điểm thực hiện lần rút tiền đầu tiên.
Quá trình này lặp đi lặp lại nhiều lần, chiếm đoạt hàng triệu đô la từ The DAO trước khi mạng lưới kịp phản ứng.
Hệ lụy và Hard Fork
Hệ lụy từ vụ hack này không giống với bất kỳ điều gì chúng ta từng thấy trước đây. Mạng lưới đứng trước nguy cơ sụp đổ; và một tỷ lệ lớn tổng lượng Ether đang lưu hành đã bị đánh cắp. Điều này đã tạo ra một cuộc khủng hoảng về kỹ thuật và sự tồn vong đối với cộng đồng, cuối cùng dẫn đến việc cộng đồng thực hiện bản hard fork để đảo ngược lịch sử blockchain và hoàn trả lại số tiền.
Quyết định gây tranh cãi này đã gây ra một sự chia rẽ vĩnh viễn, dẫn đến sự hình thành của Ethereum và Ethereum Classic. Lỗ hổng cụ thể này hiện nay đã được biết đến rộng rãi và phần lớn đã được khắc phục bằng cách sử dụng mô hình Checks-Effects-Interactions.
Mô hình này quy định rằng một hợp đồng trước tiên phải xác thực tất cả các điều kiện, chỉ sau đó mới có thể cập nhật trạng thái nội bộ của mình, và chỉ được gọi các hợp đồng bên ngoài ở giai đoạn cuối cùng.
Tuy nhiên, mặc dù lỗi reentrancy cơ bản hiện nay rất dễ bị phát hiện bởi các công cụ kiểm toán tự động, các cuộc tấn công reentrancy liên hợp đồng tinh vi vẫn có thể xảy ra trong những trường hợp rất đặc thù và hiếm gặp, cho thấy ngay cả những khái niệm đã được củng cố vững chắc cũng có thể biến tướng thành các hình thức tấn công mới.
Kỷ nguyên Logic chưa khởi tạo và Delegate Call
Những bài học rút ra từ The DAO đã nhanh chóng được cộng đồng nhà phát triển tiếp thu, từ đó họ đã phát triển các hệ thống với độ phức tạp ngày càng cao, gắn liền với các khái niệm như hợp đồng thư viện (library contracts) và mô hình proxy để tiết kiệm phí gas cũng như tạo điều kiện thuận lợi cho việc nâng cấp. Trong sự phức tạp này đã xuất hiện thêm một vector tấn công thuần túy, với ví dụ điển hình nhất là các lỗ hổng của Ví đa chữ ký Parity.
Parity là một client Ethereum được sử dụng rộng rãi và đã cung cấp một hợp đồng thông minh cho ví đa chữ ký với logic cốt lõi nằm trong một hợp đồng thư viện trung tâm. Điều này nhằm mục đích tối ưu hóa tài nguyên, vì nhiều ví có thể cùng trỏ đến một thư viện thay vì phải triển khai cùng một mã nguồn nhiều lần.
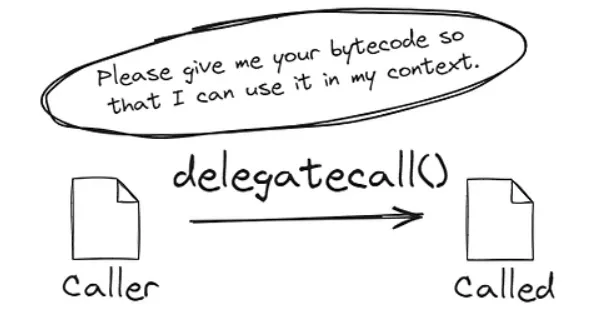
Loại lỗ hổng này xuất phát từ việc hiểu sai về hàm delegatecall và các biến trạng thái chưa được khởi tạo. Hàm delegatecall cho phép một hợp đồng thực thi một hàm từ một hợp đồng khác nhưng lại cấp cho hàm đó quyền truy cập vào bộ lưu trữ của hợp đồng đang gọi. Trong hợp đồng thư viện của Parity có một hàm để khởi tạo các chủ sở hữu của ví.
Nhưng bản thân hợp đồng thư viện đó lại chưa bao giờ thực sự được khởi tạo.
Một hacker đã phát hiện ra rằng họ có thể gọi trực tiếp hàm khởi tạo trên hợp đồng thư viện và tuyên bố quyền sở hữu thư viện đó. Sau khi giành được quyền sở hữu thư viện, họ đã thực thi một hàm để tự hủy nó.Đóng băng các ví đa chữ ký
Các ví đa chữ ký phụ thuộc vào thư viện đó ngay lập tức bị vô hiệu hóa khi thư viện bị phá hủy. Toàn bộ logic cần thiết để xử lý giao dịch, cho phép rút tiền, hay thậm chí chỉ là truy vấn số dư, đều đã bị mất. Trong quá trình này, do một lỗi kiến trúc thuần túy, hàng trăm triệu đô la giá trị Ether không phải bị đánh cắp, mà thay vào đó đã bị đóng băng hoàn toàn.
Sự việc này đã phơi bày mối nguy hiểm cực độ của các hợp đồng logic chưa được khởi tạo và những rủi ro tiềm ẩn liên quan đến các hàm delegatecall — một nhóm rủi ro mà ngày nay dường như là kiến thức phổ thông, nhưng lại chưa được hiểu rõ vào thời điểm đó. Để khắc phục điều này, các nhà phát triển hiện nay dựa vào các bộ điều chỉnh khởi tạo (initialization modifiers) đặc biệt nhằm đảm bảo rằng một hợp đồng chỉ có thể được khởi tạo một lần, và họ thường đặt các giá trị giả vào trạng thái hợp đồng logic của người triển khai để không ai có thể chiếm quyền kiểm soát.
Mặc dù tình huống tương tự khó có thể xảy ra ở thời điểm hiện tại, nhưng rủi ro chung từ việc quản lý sai mô hình proxy vẫn là điều cần được xem xét cẩn thận trong bất kỳ kiến trúc tài chính phi tập trung bài bản nào.
Ảo ảnh mật mã của các cầu nối chuỗi chéo
Với sự mở rộng của hệ sinh thái tiền mã hóa sang nhiều blockchain khác nhau, nhu cầu về khả năng tương tác đã xuất hiện, được thể hiện qua các loại cầu nối chuỗi chéo khác nhau. Các giao thức này cho phép tài sản được khóa trên một chuỗi và đúc phiên bản đại diện của chúng trên chuỗi còn lại.
Due to the sheer volume of assets held by them, they were honey pots of dreams for black hat hackers.Vụ khai thác cầu nối Wormhole là một lời nhắc nhở thực sự đáng sợ về việc một chi tiết nhỏ bị bỏ sót trong quá trình triển khai có thể khiến quá trình xác minh mật mã phức tạp thất bại hoàn toàn như thế nào. Wormhole cho phép chuyển tài sản giữa Solana và Ethereum. Quá trình này bao gồm một nhóm người giám hộ (guardians) theo dõi một sự kiện trên một chuỗi và ký một thông điệp để chứng minh điều đó. Những chữ ký này sau đó sẽ được chuỗi đích xác minh trước khi đúc các token nói trên dưới dạng token mới.
Điểm yếu nằm ở khâu xác minh chữ ký trong hợp đồng thông minh trên mạng lưới Solana. Việc xác minh mật mã được thực hiện bởi một chương trình tích hợp sẵn của Solana do hợp đồng gọi đến. Nhưng các nhà phát triển Wormhole đã không kiểm tra xem chương trình đang được gọi có thực sự là chương trình hệ thống hay không. Hacker cũng đã tạo ra một chương trình luôn trả về thông báo thành công, bất kể đầu vào là gì.
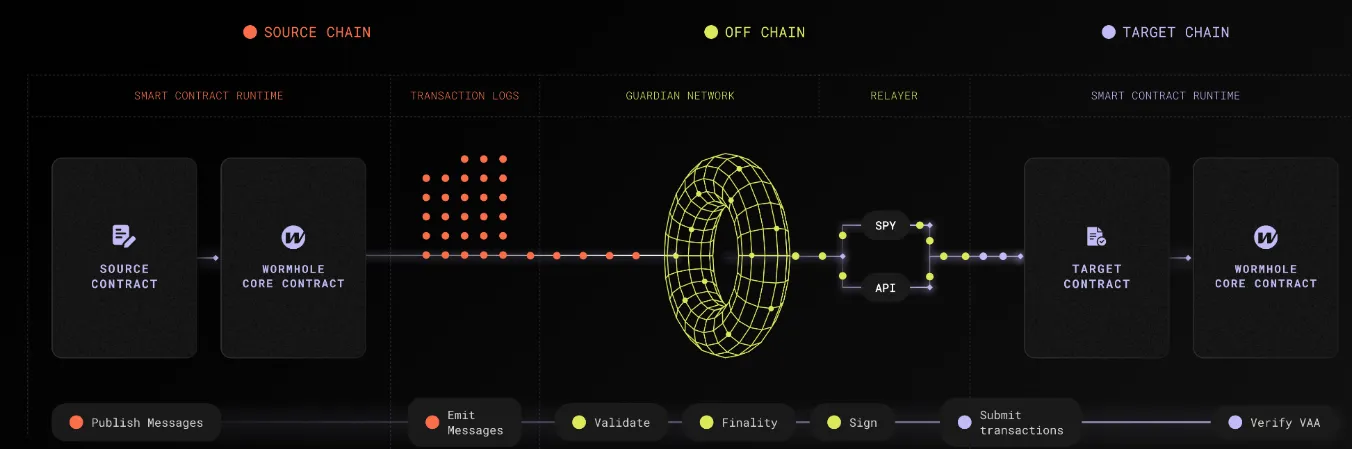
Tiếp theo, hợp đồng Wormhole được lệnh sử dụng ứng dụng giả mạo này để xác thực. Dưới giả định sai lầm rằng các chữ ký thực sự hợp lệ, hợp đồng đã tiến hành đúc lượng Ethereum được bọc (wrapped Ethereum) trị giá hàng trăm triệu đô la trên mạng lưới Solana mà không có bất kỳ đồng Ethereum thực tế nào được khóa ở phía bên kia. Sau đó, hacker đã chuyển ngược các token mới đúc không có tài sản đảm bảo này về mạng lưới Ethereum, rút cạn các tài sản thực của giao thức.
Đó là một cuộc tấn công kỹ thuật cao và chuẩn xác nhắm vào mô hình xác thực tài khoản của Solana. Lỗi này đã được khắc phục bằng quy trình xác thực nghiêm ngặt hơn để kiểm tra xem lớp vỏ xác minh có thực sự là địa chỉ hệ thống chính thức đã được mã hóa cứng (hardcoded) hay không.
Những hệ lụy để lại là vô cùng to lớn, đòi hỏi một gói cứu trợ từ các nhà tài trợ của dự án nhằm ngăn chặn sự sụp đổ mang tính hệ thống của hệ sinh thái DeFi trong mạng lưới Solana.Một lỗ hổng như vậy có thể tái diễn trong tương lai do những đặc điểm riêng biệt của mô hình phát triển hợp đồng thông minh, đặc biệt là trong các môi trường chú trọng mô hình tài khoản (account-model-heavy) như Solana, nếu các nhà phát triển không thực hiện xác thực và kiểm chứng tài khoản cũng như chương trình một cách nghiêm ngặt cho mọi thực thể bên ngoài được gọi trong hợp đồng thông minh của họ.
Vụ khai thác cầu nối Nomad
Trong khi Wormhole là một cuộc tấn công có phối hợp theo một hướng cụ thể, vụ khai thác cầu nối Nomad đã chứng minh rằng chỉ một lỗi logic đơn giản cũng có thể khiến một giao thức rơi vào tình trạng hỗn loạn không kiểm soát. Để triển khai việc nhắn tin xuyên chuỗi này, Nomad đã sử dụng mô hình optimistic rollup dựa trên cây Merkle để chứng minh rằng thông điệp là hợp lệ. Các nhà phát triển đã mắc một sai lầm then chốt trong việc khởi tạo gốc tin cậy (trusted root) khi triển khai bản cập nhật cho giao thức.
Điều này xảy ra vì họ đã thiết lập gốc tin cậy thành mã băm bằng không (zero hash) — giá trị mặc định cho một biến chưa được khởi tạo trong Solidity. Điều đó khiến bất kỳ thông điệp nào không được xác thực rõ ràng đều mặc định trở về mã băm bằng không, vốn lúc này được hợp đồng coi là một gốc tin cậy hợp lệ. Về cơ bản, một hacker đã nhận ra rằng hắn có thể tạo ra một giao dịch yêu cầu hợp đồng rút tiền, và vì bằng chứng được băm ra mã băm bằng không, hợp đồng sẽ luôn chấp nhận giao dịch đó.
Vụ hack này rất đặc biệt vì sự đơn giản của nó và sự hỗn loạn điên cuồng xảy ra sau đó. Sau khi hacker đầu tiên thực hiện vụ khai thác, những người dùng khác cũng bắt đầu tham gia. Không cần bất kỳ kỹ năng tấn công kỹ thuật nào, đơn giản chỉ là sao chép và dán thông tin giao dịch của hacker, thay đổi địa chỉ đích thành địa chỉ của chính họ và gửi nó lên mạng lưới.
Hàng trăm đối tượng khác nhau đã rút cạn gần hai trăm triệu đô la từ cầu nối Nomad chỉ trong vòng vài giờ đồng hồ.Đây là một thất bại an ninh mạng điển hình: một dòng mã khởi tạo bị cấu hình sai đã vô hiệu hóa toàn bộ hệ thống bảo mật mã hóa. Lỗi này đã được khắc phục bằng cách vá logic khởi tạo zero root và từ chối nó một cách rõ ràng như một root hợp lệ. Người dùng của cầu nối đã phải trả giá, và đây là một lời nhắc nhở nghiệt ngã rằng khi phát triển các hợp đồng thông minh, một ký tự bị thiếu hoặc một giá trị mặc định sai lầm có thể đe dọa sự an toàn của toàn bộ giao thức.
Lỗi cụ thể này rất dễ để tránh nếu được kiểm thử kỹ lưỡng, tuy nhiên nhóm lỗi khởi tạo rộng hơn vẫn đang tiếp tục gây hại cho các hệ thống.
Lỗi trình biên dịch và Thao túng thị trường
Một trong những loại hình tấn công kinh hoàng nhất là khi lỗi không nằm ở mã nguồn của nhà phát triển mà nằm ở chính các công cụ được sử dụng để biên dịch mã đó. Chúng ta đã được nhắc nhở về điều này trong vụ khai thác Curve Finance, sự kiện đã gây chấn động đến tận nền móng của DeFi. Là một DEX hàng đầu dành cho stablecoin, phần lớn các hợp đồng cốt lõi của Curve được viết bằng Vyper, một ngôn ngữ hợp đồng thông minh hướng Python (Pythonic) luôn ưu tiên tính bảo mật và sự đơn giản.
May mắn thay, các nhà phát triển của Curve đã triển khai các cơ chế chống tấn công reentrancy (reentrancy guards) trong các hợp đồng thông minh của họ, giúp bảo vệ chúng trước chính loại hình tấn công đã từng tàn phá The DAO. Nhưng trong một phiên bản cũ cụ thể của trình biên dịch Vyper, lỗi đó đã nằm ẩn sâu bên trong." Trình biên dịch đã chuyển đổi thành công mã Vyper mà con người có thể đọc được thành mã máy bytecode để thực thi trên Máy ảo Ethereum, nhưng nó đã không thực hiện tốt việc phân bổ khóa reentrancy trên nhiều hàm khác nhau.
Mã nguồn vốn dĩ an toàn, các nhà phát triển đã viết nó đúng như yêu cầu, nhưng trình biên dịch lại "phản bội" họ khi tạo ra mã bytecode chứa lỗ hổng. Điều này có nghĩa là một hacker mũ đen đã nhận ra và hiểu rằng một số pool thanh khoản của Curve có nguy cơ bị tấn công reentrancy liên hàm. Họ đã lợi dụng điều này để chiếm đoạt hàng chục triệu đô la từ các pool.
Vụ hack này đặc biệt nguy hiểm vì không có cách nào phát hiện ra thông qua việc kiểm toán mã nguồn truyền thống; mã nguồn hoàn toàn chính xác. Lỗ hổng chỉ xuất hiện trong mã bytecode sau khi biên dịch. Sự kiện này đã buộc toàn bộ ngành công nghiệp phải xem xét lại niềm tin vào các trình biên dịch và cơ sở hạ tầng. Vấn đề đã được giải quyết bằng cách cập nhật trình biên dịch Vyper và chuyển các pool có lỗ hổng sang các hợp đồng mới được biên dịch an toàn.
Kết quả là một cuộc khủng hoảng niềm tin trầm trọng và sự thừa nhận rằng bảo mật phải được đảm bảo xuyên suốt mọi lớp của ngăn xếp công nghệ. Các lỗi trình biên dịch tất nhiên là hiếm gặp, nhưng cũng gần như không thể lường trước được, vì vậy một cơn ác mộng ở cấp độ cơ sở hạ tầng như vậy hoàn toàn có thể tái diễn.
Flash loan — một loại hình công cụ tài chính mới ra đời cùng với sự phát triển của tài chính phi tập trung, đã thay đổi căn bản bản chất của các vụ tấn công thuần túy. Flash loan cho phép người dùng vay một lượng tiền mã hóa gần như không giới hạn mà không cần tài sản thế chấp, miễn là khoản vay được hoàn trả trước khi chính giao dịch đó kết thúc. Trong trường hợp tiền không được tất toán, toàn bộ giao dịch sẽ bị đảo ngược — như thể nó chưa từng diễn ra.
Các khoản vay nhanh (flash loans), thường được dùng cho mục đích kinh doanh chênh lệch giá hoặc thanh lý, đã cung cấp cho các hacker mũ đen lượng thanh khoản cần thiết để khai thác những lỗi logic nghiêm trọng trong cơ chế của thị trường. Lấy vụ hack Euler Finance làm ví dụ điển hình, Euler là một giao thức cho vay để gửi tiền và thu lợi nhuận. Người dùng cũng có thể quyên góp tài sản đã gửi của họ vào quỹ dự trữ của giao thức thông qua một hàm có tên là donateToReserves.
Nhưng các nhà phát triển đã bỏ lỡ một bước kiểm tra trạng thái tài khoản (health check) rất quan trọng trong chính hàm đó. Họ cũng không kiểm tra liệu tài khoản mà người quyên góp rút tiền có duy trì được mức dư nợ an toàn sau khi quyên góp hay không. Kẻ tấn công đã vay một lượng lớn tài sản thông qua flash loan và gửi vào Euler. Tiếp theo, chúng gọi hàm donateToReserves để quyên góp một phần số tiền đã gửi của mình.
Do thiếu bước kiểm tra trạng thái, giao thức đã phê duyệt khoản quyên góp, đẩy tài khoản của hacker vào tình trạng phá sản giả tạo. Sau đó, hacker đã thực hiện việc thanh lý chính tài khoản của mình. Tuy nhiên, thuật toán đằng sau các khoản thưởng thanh lý của Euler rất phức tạp, cộng với việc khoản vay nhanh cực kỳ lớn, dẫn đến việc người thanh lý cuối cùng đã chiếm đoạt được nhiều giá trị từ giao thức hơn so với số tiền họ đã gửi vào.
Chúng đã hoàn trả khoản vay nhanh và tẩu thoát với khoảng hai trăm triệu đô la. Đây không phải là một lỗi mật mã hay lỗi trình biên dịch, mà là một sai lầm thuần túy về logic tài chính trong mã nguồn. Trong trường hợp này, các nhà phát triển chỉ đơn giản là quên chèn một dòng mã để kiểm tra trạng thái của tài khoản sau khi thực hiện một hành động nào đó. Bản vá bao gồm việc bổ sung bước kiểm tra trạng thái phù hợp và thiết kế lại hoàn toàn logic quản lý rủi ro của giao thức.
Điều này đã gây ra những hậu quả nghiêm trọng, làm gián đoạn giao thức và mất nhiều tháng thương lượng để thu hồi một phần số vốn.
Những lỗ hổng logic như vậy, nơi các cơ chế tài chính phức tạp tương tác với nhau theo những cách thức không mong muốn, đại diện cho hình thức tấn công thuần túy phổ biến và nguy hiểm nhất hiện nay. Độ phức tạp của giao thức sẽ ngày càng tăng, và loại sai sót logic này gần như chắc chắn sẽ còn tiếp diễn.Cuộc chiến dai dẳng giữa Mã nguồn và Hệ quả
Nếu nhìn lại các sự kiện lịch sử về những vụ vi phạm khổng lồ này, bạn sẽ dễ dàng nhận thấy một quy luật. Những lỗ hổng này hiếm khi là kết quả của sự thất bại trong các cơ chế đồng thuận blockchain nền tảng. Không, chúng là những thất bại của logic con người được lập trình vào các mã nguồn bất biến. Cho dù đó là một bản cập nhật trạng thái bị lỗi, một đường dẫn mã không xác định cho proxy, một bước kiểm tra mật mã bị bỏ qua, một lỗi trình biên dịch hay việc thiếu kiểm tra tính bất biến tài chính, vấn đề cốt lõi luôn luôn là sai lầm trong thiết kế của hợp đồng thông minh ngay từ đầu.
Để loại bỏ những rủi ro này, ngành công nghiệp đã thiết lập một hệ thống phòng thủ toàn diện. Chúng bao gồm:
1. Kiểm toán mã nguồn bởi các công ty bảo mật độc lập bên thứ ba. 2. Các công cụ xác minh hình thức (formal verification) giúp chứng minh bằng toán học rằng mã nguồn hoạt động chính xác như dự định. 3. Các chương trình săn tiền thưởng lỗi (bug bounty) quy mô lớn nhằm trả phí cho các hacker mũ trắng để tìm ra khiếm khuyết trước khi kẻ xấu thực hiện. 4. Sử dụng khóa thời gian (time-lock) và kiểm soát khóa quản trị đa chữ ký (multi-sig) để làm chậm quá trình triển khai các bản cập nhật độc hại. 5. Sử dụng các giao thức bảo hiểm phi tập trung để cung cấp phạm vi bảo hiểm trong trường hợp xảy ra vi phạm.
Tuy nhiên, các cuộc tấn công mũ đen vẫn tồn tại, ngay cả khi các biện pháp phòng thủ này đã trở nên tinh vi hơn. Điểm khởi đầu của phát triển phần mềm là sự phức tạp luôn tạo ra cơ hội cho những sai sót.
Sự phức tạp ngày càng tăng của tài chính phi tập trung, với việc các nhà phát triển xây dựng các giao thức phức tạp tích hợp hàng chục hợp đồng thông minh khác và hoạt động trên nhiều chuỗi khối, đang tạo ra những phương thức tấn công mới và chưa từng có tiền lệ.
Vì những kẻ tấn công chỉ bị giới hạn bởi trí tưởng tượng của chính mình, chúng chỉ cần tìm ra một hướng tấn công hiệu quả để thành công, trong khi việc phòng thủ luôn ở thế đối phó và mãi đi sau. Đây sẽ là một cuộc chiến dai dẳng mãi mãi, nơi những người xây dựng tương lai phi tập trung đối đầu với những kẻ khai thác nó. Những cơn ác mộng về các vụ tấn công tổng lực sẽ tiếp tục biến đổi như một lời nhắc nhở không ngừng: trong một thế giới mà mã nguồn là luật pháp, chỉ một lỗi đánh máy cũng có thể lấy đi tất cả.
Với mỗi dòng mã có giá trị thực tế lên tới hàng trăm nghìn đô la, bên cạnh bảo mật, tính hiệu quả và độ chính xác trong các hoạt động hàng ngày cũng quan trọng không kém để đảm bảo mức hiệu suất cao nhất. Người dùng thường xuyên phải gánh chịu những trở ngại về chi phí mạng lưới khi quản lý tài sản kỹ thuật số, đặc biệt là các đồng stablecoin. Giờ đây, mỗi khi bạn gửi USDT, nếu đó là việc bạn thường xuyên làm để luân chuyển vốn, bạn sẽ biết rằng chi phí giao dịch USDT này có thể thay đổi rất nhiều và gây tổn hại đến nguồn vốn của bạn.
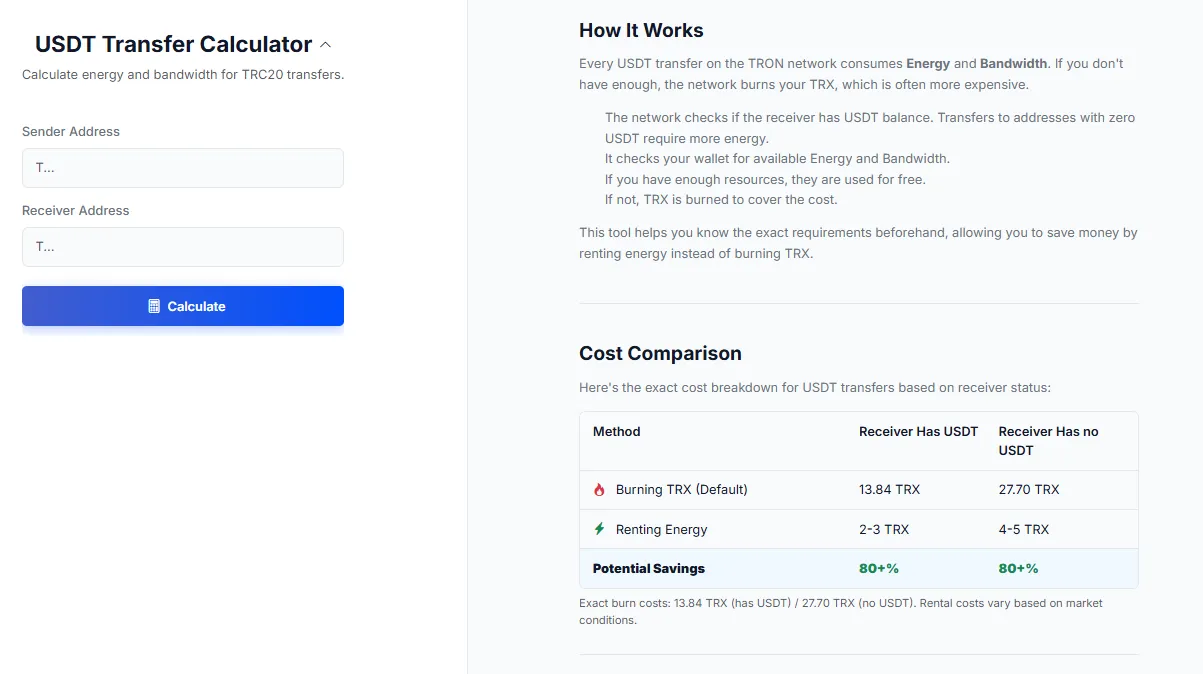
Là một người tham gia tích cực trong hệ sinh thái, việc tìm kiếm một phương thức chuyển USDT giá rẻ là vô cùng quan trọng. Đây là lúc các công cụ chuyên biệt mang lại lợi thế cho bạn. Dịch vụ netts: USDT Transfer Calculator được tạo ra để tối ưu hóa chính xác các ứng dụng này.
Khi bạn chuyển Tether trong mạng lưới TRON, giao dịch sẽ tiêu tốn một lượng Energy và Bandwidth của bạn. Nếu bạn không có sẵn các tài nguyên này, mạng lưới sẽ đốt TRX của bạn dựa trên mức phí USDT.Công cụ ước tính Netts giúp tính toán chính xác lượng Energy và Bandwidth cần thiết trước khi thực hiện, đồng nghĩa với việc người dùng có thể tiết kiệm đáng kể bằng cách thuê Energy thay vì đốt TRX, giúp quản lý tài sản của bạn hiệu quả nhất có thể trong một môi trường mà từng phần nhỏ của token đều có giá trị.