Pseudonymität vs. echte Anonymität in Krypto
12.000 jährliche Behördenanfragen bei Coinbase, Tor-Timing-Angriffe, die Ergreifung des Silk-Road-Gründers über einen Forenbeitrag – was das alles für Ihre Privatsphäre bedeutet.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Das Verkaufsargument, Krypto sei freies Geld und unempfindlich gegenüber jedem, der sich dafür interessieren könnte, wohin es fließt, hält sich schon länger, als es eigentlich ein Recht dazu hätte. Es knüpft an einen realen Instinkt an – das Bedürfnis, das eigene Geld ohne institutionelle Genehmigung oder Aufsicht zu verwalten – und ist nicht gänzlich falsch. Doch es war oft genug und bei folgenschweren Themen so falsch, dass das Vertrauen auf dieses Versprechen von Privatsphäre viele Menschen teuer zu stehen kam, die ihm mehr Glauben schenkten, als die Faktenlage rechtfertigte.
Beginnen wir mit der simpelsten Tatsache: Die Bitcoin-Blockchain ist ein öffentliches Hauptbuch. Alle im Netzwerk durchgeführten Transaktionen sind für jeden dauerhaft sichtbar, und Zugriffskontrollen existieren nicht. Wenn Sie eine Wallet-Adresse besitzen – und Krypto-Börsen verknüpfen Wallet-Adressen routinemäßig über KYC-Daten, IP-Logging, Blockchain-Analysen und klassische Internet-Recherchen mit realen Identitäten –, lässt sich jede Transaktion nachverfolgen, die diese Wallet jemals getätigt oder empfangen hat. Nicht näherungsweise. Exakt. Der Betrag, der Zeitstempel, die Gegenpartei-Adressen und jeder nachfolgende Geldfluss ab diesem Punkt, rückwärts und vorwärts durch die gesamte Kette. Das ist keine Ausnutzung einer Sicherheitslücke durch Regierungen; es ist das eigentliche Design der Technologie. Dieselbe Dezentralisierung, die Bitcoin möglicherweise zensurresistent macht, sorgt auch dafür, dass jede einzelne Transaktion für immer öffentlich prüfbar bleibt.
Diese architektonische Realität wurde von Chainalysis, Elliptic und einem Dutzend weiterer Unternehmen mit demselben Modell zu einem lukrativen Geschäft ausgebaut. Reactor ist eine von Chainalysis entwickelte Softwareplattform, die in über 150 Regierungsbehörden weltweit im Einsatz ist und maßgeblich zur Wiederbeschaffung von über 12,6 Milliarden US-Dollar an beschlagnahmten Kryptowährungen beigetragen hat. Mit über 15 Milliarden US-Dollar war die Beschlagnahmung von Geldern im Zusammenhang mit "Pig-Butchering"-Betrug durch das US-Justizministerium im Oktober 2025 die größte Krypto-Beschlagnahmung der Geschichte. Diese Branche hat das On-Chain-Tracing derart professionalisiert, dass die Aussage von Analysten, 85 Prozent der US-Strafverfolgungsbehörden hätten mittlerweile Zugang zu Blockchain-Analysewerkzeugen (gegenüber 55 Prozent im Jahr 2020), eine Realität beschreibt, in der die ursprünglichen Datenschutzannahmen früher Bitcoin-Pioniere wie naive Tagträumereien wirken. Die Blockchain lügt nicht. Sie zeichnet auf. Und es gibt Spezialisten da draußen, die sie lesen können – und sie sind verdammt gut darin geworden.
Das bedeutet keineswegs, dass Privatsphäre im Krypto-Bereich unmöglich ist. Das heißt lediglich: Der Standard ist keine Privatsphäre; es erfordert eine bewusste, technisch fokussierte und kontinuierliche Anstrengung, so etwas wie echte Anonymität zu erreichen – und das im permanenten Wettlauf gegen Kontrahenten, die mit jedem vergehenden Jahr ebenfalls immer raffinierter werden.
Der Unterschied zwischen privat und unsichtbar
Echte Internet-Anonymität ist kein Zielort, den man einmalig erreicht. Sie ist eine gelebte Praxis, bei der es weitaus mehr Möglichkeiten zum Scheitern als zum Erfolg gibt – sie spielt sich meist im Verborgenen ab, oft mit Konsequenzen, die erst sichtbar werden, wenn der Schaden bereits angerichtet ist.
Die meisten Menschen greifen als ersten Schritt zu einem VPN. Es ist leicht nachzuvollziehen, woher diese Logik rührt: Ihr Internetanbieter (ISP) kann Ihren Datenverkehr sehen, ein ISP kann mit einer gerichtlichen Anordnung gezwungen werden, Ihre Daten herauszugeben – leitet man also den gesamten Datenverkehr durch einen verschlüsselten Tunnel zu einem anderen Server, entsteht eine Nebelwand. Was dies in Wahrheit löst, ist jedoch nur ein winziger Teil des Puzzles. Laut dieser Definition verbirgt ein VPN Ihr tatsächliches Datenziel vor Ihrem ISP (sofern die auf den Servern des VPN-Anbieters gehostete Software keine nützlichen Logs führt). Ihre Wallet-Adresse auf der Blockchain wird dadurch jedoch nicht gelöscht, auf der alle Transaktionen unabhängig von ihrer Ursprungs-IP öffentlich sind. Es hindert die Krypto-Börse, auf der Sie Ihre Krypto-Werte erworben haben, nicht daran, Ihre Identität zu protokollieren. Es verhindert kein Browser-Fingerprinting – die Methode, mit der Websites Nutzer allein anhand von Kombinationen aus Hardware, Software, Zeitzone, Spracheinstellungen und installierten Schriftarten identifizieren, die statistisch absolut eindeutig sind, ganz ohne Cookies. Und es schützt Sie nicht vor einem VPN-Anbieter, der Protokolle führt und behördlichen Anfragen nachkommt – was weit über 100 von ihnen tun, selbst wenn ihre Marketingtexte das Gegenteil behaupten.
Tor ist eine Lösung, die zumindest einen Teil des Routing-Problems bewältigt, indem Ihr Datenverkehr über mehrere Relay-Knoten geleitet wird, sodass kein einzelner Punkt der Kette gleichzeitig sehen kann, wer Sie sind und worauf Sie zugreifen. Jahrelang galt dies als Goldstandard für Anonymität auf der Netzwerkebene und bleibt es für viele Zwecke bis heute. Doch auch Tor stößt an Grenzen. Ende 2024 demonstrierten deutsche Behörden, dass Timing-Analysen – die Überwachung von Datenpaketflüssen am Ein- und Ausgang des Tor-Netzwerks – Nutzer deanonymisieren können, sofern die Ermittler Kontrolle über eine ausreichende Anzahl an Relays besitzen.
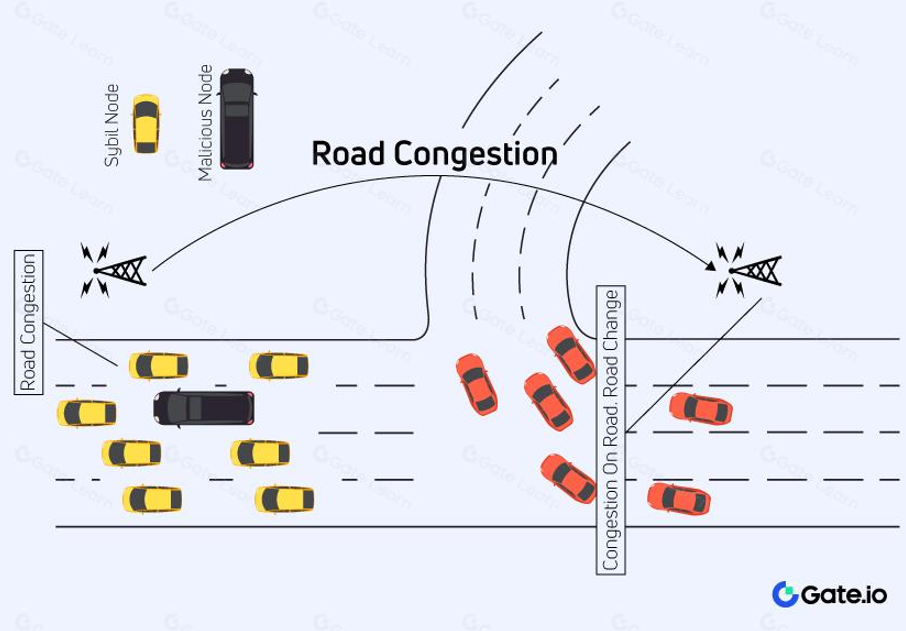
Staatlich geförderte Knoten wurden durch eine massive Sybil-Kampagne in den Jahren 2024 und 2025 in das Tor-Netzwerk eingeschleust, die exakt zu solchen Analysen in der Lage war. Die Verhaftung von Ross Ulbricht, dem Gründer von Silk Road, war kein Versagen von Tor. Er wurde gefasst, weil ein FBI-Ermittler den Benutzernamen "altoid" aus einem Forenbeitrag über Silk Road bis zu einer Jahre zuvor erstellten Gmail-Adresse zurückverfolgte. Jahre zuvor hatte er in einem Moment der Unachtsamkeit seine reale Identität mit seiner operativen Persona verknüpft – lange bevor es von Belang schien.
Anstatt das Problem auf der Netzwerkebene lösen zu wollen, packen Privacy-Coins die Herausforderung auf Protokollebene an. Monero führt Privatsphäre auf Transaktionsebene ein: mittels Ringsignaturen – bei denen die Signatur jeder Transaktion aus einem von 16 möglichen Sendern aus einem Pool von Ködern (Decoys) abgeleitet wird – und Stealth-Adressen, die speziell für jede eingehende Zahlung an den Empfänger generiert werden und verhindern, dass eine empfangende Monero-Wallet mit den erhaltenen Beträgen verknüpft werden kann. Das Ergebnis ist eine Transaktion, die in der Theorie ohne externe Daten aus der Blockchain selbst praktisch unrückverfolgbar ist. Chainalysis behauptete zwar, Monero-Nutzer über Angriffe auf der Netzwerkebene (statt On-Chain) ausfindig machen zu können, indem sie die IP-Adressen derjenigen überwachen, die Transaktionen an von ihnen kontrollierte Nodes übertragen; dies lässt sich jedoch umgehen, indem man einen eigenen Node betreibt oder den Datenverkehr über Tor leitet. Zcash wiederum bietet optionale geschützte Transaktionen (Shielded Transactions) mittels z-Adressen und Zero-Knowledge-Proofs an, bei denen keinerlei Rückschlüsse auf vorherige oder nachfolgende Transaktionen eines bestimmten Senders oder Empfängers gezogen werden können, einschließlich der Höhe des überwiesenen Betrags. Mittlerweile liegt knapp ein Drittel des Zcash-Angebots in abgeschirmten Pools, verglichen mit lediglich 11 Prozent zu Beginn des Jahres 2025 (wobei das Opt-in-Modell dazu führt, dass viele Nutzer diese Privatsphäre überhaupt nicht aktivieren).
Eine Zeit lang waren Mixer und Tumbler – Dienste, die Gelder unterschiedlicher Nutzer aggregieren und im Gegenzug annähernd gleichwertige Beträge auszahlen, um Transaktionspfade zu verschleiern – die bevorzugte Methode für On-Chain-Anonymität. Ihr rechtlicher Status ist inzwischen kollabiert. Im April 2024 wurden drei Gründer des Bitcoin-Mixer-Dienstes Samourai Wallet wegen des Verdachts auf Geldwäsche und des Betriebs eines nicht lizenzierten Geldübertragungsunternehmens inhaftiert. Rodriguez erhielt vier Jahre Haft, Hill fünf; beide Urteile fielen im August 2025. Das OFAC verhängte im August 2022 Sanktionen gegen den Ethereum-Mixer Tornado Cash, die jedoch im November 2024 vom Fifth Circuit Court aufgehoben wurden, woraufhin das OFAC die Sanktionen im März 2025 formell strich – dennoch sieht sich Mitgründer Roman Storm weiterhin einem US-Bundesverfahren gegenüber.
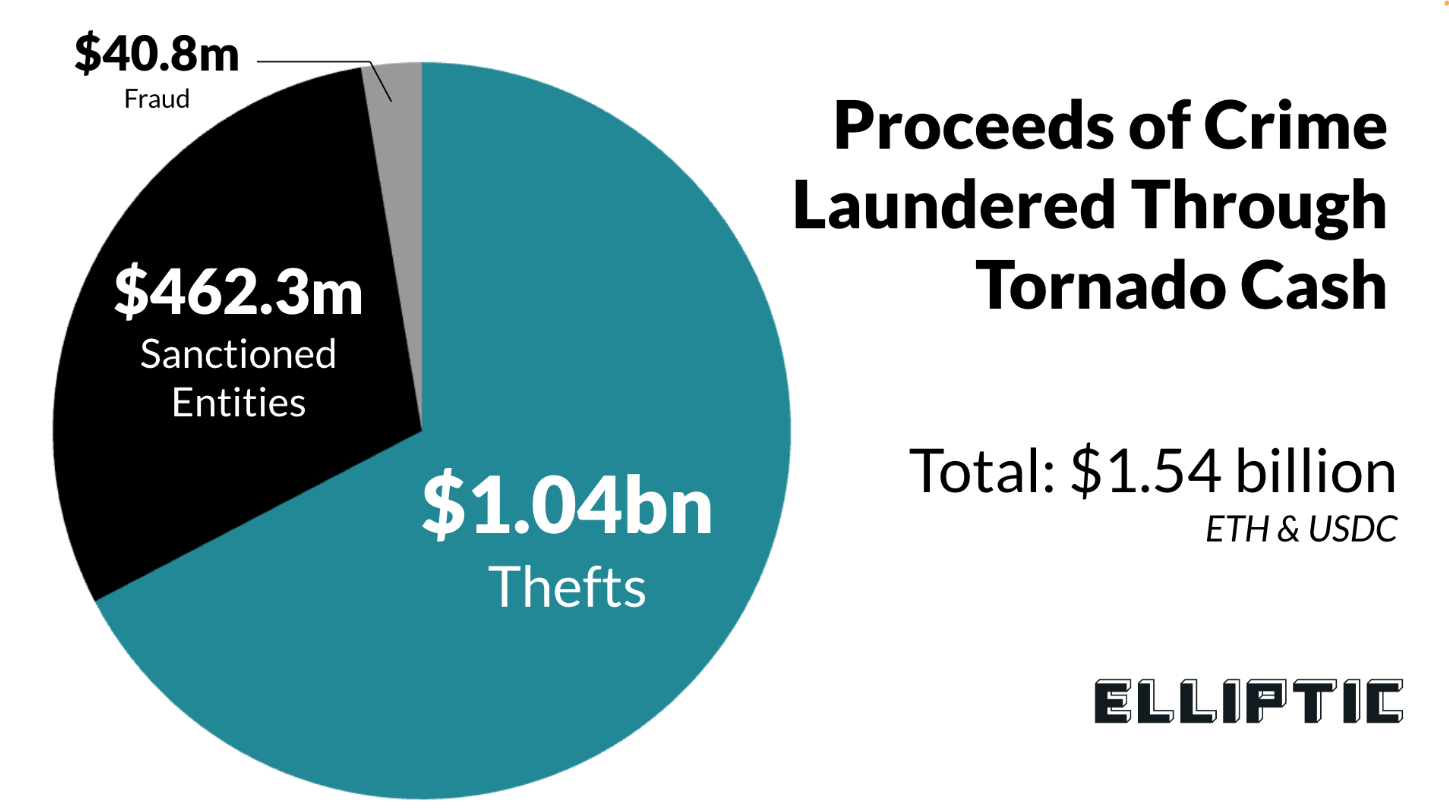
Dies ändert nichts an der technischen Wirksamkeit des jeweiligen Ansatzes, führt jedoch dazu, dass der Betrieb oder die Nutzung von Mixing-Diensten ein juristisches Risiko birgt, das in jede realistische Bewertung von On-Chain-Datenschutzwerkzeugen einfließen muss.
Wir haben nun ein klares Bild davon, wie "Privatsphäre in Krypto" für einen vorsichtigen und technisch versierten Nutzer in der Praxis aussehen kann – im Wesentlichen eine Kombination aus Folgendem:
Eine Non-Custodial-Wallet, die niemals mit einer Krypto-Börse oder einer KYC-verknüpften Adresse in Berührung gekommen ist.
Monero- oder Zcash-Shielded-Transaktionen für die Vermögenswerte, die vertraulich bleiben sollen.
Tor oder ein vergleichbares Netzwerk-Routing-Tool in Verbindung mit einem selbst gehosteten Node, der verhindert, dass die eigene IP-Adresse übertragen wird.
Physische und operative Disziplin im Umgang mit den Geräten und Umgebungen, von denen aus auf Krypto zugegriffen oder Transaktionen durchgeführt werden.
Eine strikte Trennung von Identitäten, Wallet-Adressen und Kommunikationskonten von jeder öffentlichen Persona, die diese Aktivitäten repräsentiert.
Diese Schutzschichten reduzieren das Risiko schrittweise. Keine von ihnen eliminiert es vollständig. Und das Zusammenspiel ist derart anspruchsvoll, dass die meisten, die sich für anonym halten, daran scheitern, dieses Niveau lückenlos aufrechtzuerhalten.
Die bequeme Lüge der Pseudonymität
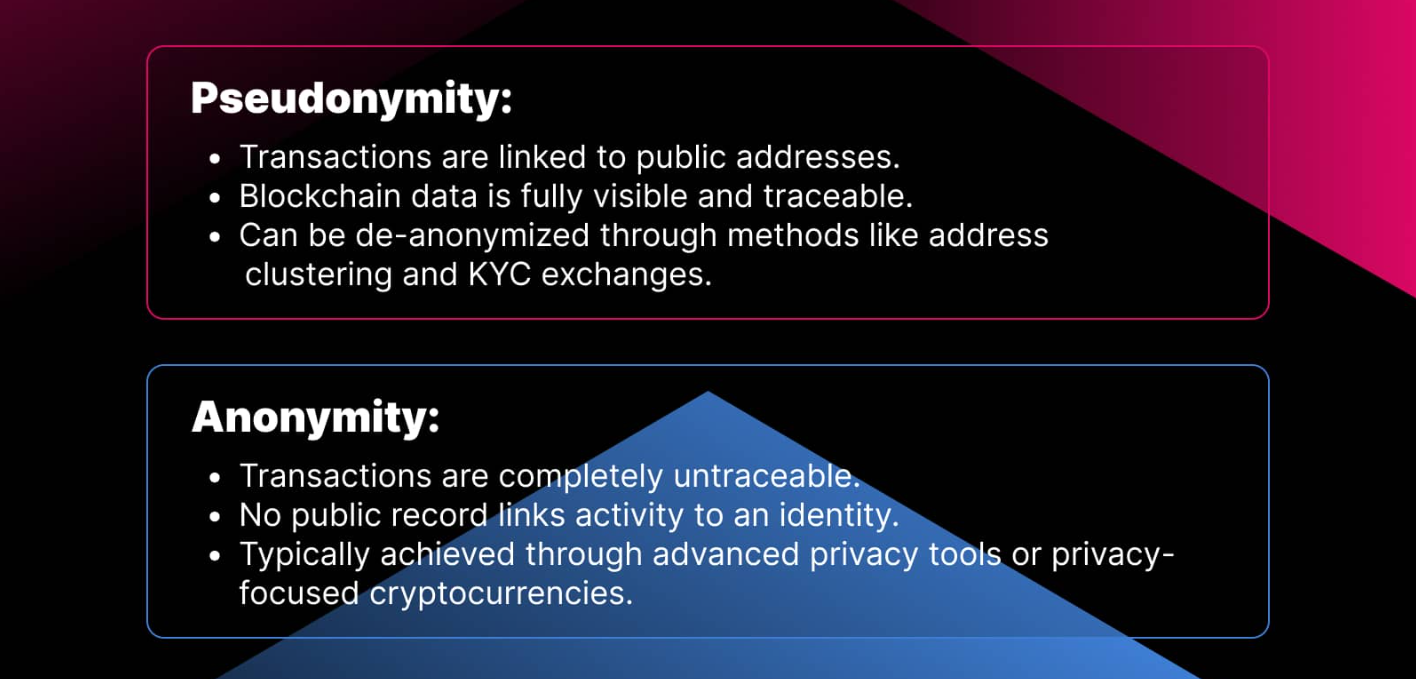
Hierin liegt der verhängnisvollste Schaden des Krypto-Anonymitäts-Marketings: die Verwechslung von Pseudonymität (Verwendung einer Adresse statt eines Klarnamens) mit echter Anonymität, die voraussetzt, dass jede bestehende Verbindung zwischen Person und Adresse dauerhaft und nachweisbar durchtrennt ist.
Die Mehrheit der Krypto-Plattformen, die von Nutzern verwendet werden, unterscheidet sich unter dem Aspekt des Datenschutzes praktisch nicht von traditionellen Finanzinstituten. Coinbase verfügt über ein Compliance-Team, dessen einziger Zweck darin besteht, Behördenanfragen abzuarbeiten; zwischen Oktober 2024 und September 2025 gingen dort 12.716 Auskunftsersuchen von Strafverfolgungsbehörden ein – ein Anstieg um 19 Prozent gegenüber dem Vorjahr. Alle großen Krypto-Börsen, einschließlich Binance und Kraken mit Niederlassungen in regulierten Staaten, führen vollständige KYC-Aufzeichnungen über jeden einzelnen Nutzer und sind gesetzlich verpflichtet, diese mit Regierungsstellen zu teilen.
Seit einer Aktualisierung der FinCEN Travel Rule im Oktober 2023 müssen Parteien, die 3.000 US-Dollar oder mehr in einer Transaktion senden oder empfangen, die Daten von Absender und Empfänger erfassen und auf Anfrage bereitstellen. Das Verschieben von Geldern zwischen Konten auf einer großen Krypto-Börse ist in keiner Weise ein Akt der Privatsphäre – es ist das genaue Gegenteil.
Dies markiert die praktische Grenze für Krypto-Privatsphäre in realen Anwendungsszenarien: das Problem der Ein- und Auszahlungspfade (On-Ramps und Off-Ramps). Wenn Sie Ihre Bitcoins über eine KYC-Börse per Bankkonto erworben haben und Ihre Wallet-Adresse bereits mit einer Identität verknüpft ist, mit der Sie zuvor auf der Chain Transaktionen getätigt oder gehandelt haben, können Sie de facto keine privaten Krypto-Gelder besitzen: Früher oder später müssen Sie diese wieder in Geld umtauschen, mit dem sich die Miete bezahlen lässt. Jeder Schritt in diesem Prozess hinterlässt Spuren, und diese Spuren lassen sich zusammenführen. Sogenannte Blockchain-Analysefirmen verfolgen exakt diese Pfade – den Transfer von der KYC-Börse zur Self-Custody-Wallet, über ein Privacy-Tool und zurück zur Auszahlungsstelle – mit solcher Präzision, dass allein die Nutzung eines Mixers in manchen Rechtsordnungen ein hinreichendes Warnsignal für Compliance-Prüfungen darstellt.
Haben Sie die Hardware-Wallet mit Ihrer Kreditkarte auf Amazon bestellt und zu sich nach Hause liefern lassen, ist das keine Anonymität. Ihre vermeintliche Non-KYC-Self-Custody-Wallet wurde möglicherweise über eine Börsenauszahlung finanziert und lässt sich über die Compliance-Daten dieser Plattform mühelos zu Ihnen zurückverfolgen. Der Privacy-Coin, den Sie auf einer dezentralen Börse erworben haben, stammt vielleicht aus Erlösen einer Adresse, die Ihrer Identität zugeordnet ist – nachgewiesen durch eine Kette von Transaktionen, für die ein Analyst gerade einmal vier Schritte benötigte. Pseudonymität ist wie ein Name auf einem Zettel, der mit der Schriftseite nach unten liegt: Natürlich ist die Adresse im Moment verdeckt, doch das Blatt Papier existiert weiterhin. Es liegt da, und wenn jemand entschlossen genug ist, es umzudrehen, wird er es tun.
Es ist bemerkenswert, dass TRON in diesem Gesamtbild eine Sonderstellung einnimmt. Daten von Chainalysis zeigen, dass TRON im Jahr 2024 für 58 Prozent des illegalen Krypto-Transaktionsvolumens verantwortlich war, gefolgt von Ethereum mit 24 Prozent und Bitcoin mit 12 Prozent. Der enorme USDT-Einsatz in diesem Netzwerk spiegelt sich im gewaltigen Transaktionsvolumen wider, resultiert jedoch auch daraus, dass hochvolumige Stablecoin-Transfers zu minimalen Gebühren eine breite Palette unterschiedlichster Anwendungsfälle anziehen. Dies stempelt TRON keineswegs per se als illegal ab – genauso wenig wie Bargeld illegal ist, nur weil es von Kriminellen verwendet wird. Es verdeutlicht schlichtweg, wo sich das Volumen im Netzwerk ballt. Die operative Frage ist von Compliance-Vorschriften entkoppelt: Nutzer, die TRON Energy einsetzen, um kostengünstige USDT-Transfers ohne das Verbrennen von TRX durchzuführen, können dies völlig frei tun. Eine effiziente Netzwerknutzung steht jedem offen und lässt sich unkompliziert über TRON-Energy-Bots mit beliebiger Implementierung ohne spezielle technische Voraussetzungen realisieren.
Das Leck, mit dem Sie nie gerechnet haben
Privatsphäre geht selten aufgrund technischer Vorsichtsmaßnahmen verloren. Diese sind nur die sichtbare Hülle, der kunstvolle Schleier. Der menschliche Faktor – die unsichtbare Ebene – weist tendenziell eine höhere Erfolgsquote für Angriffe auf als jede staatliche Überwachungsbehörde.
Der Fall von Ross Ulbricht ist das klassische Beispiel, aber bei weitem nicht das einzige. Die Spur der Bitfinex-Hacker – Ilya Lichtenstein und Heather Morgan – umfasste das Verschieben von 119.754 Bitcoin, die 2016 bei dem Börsen-Hack entwendet wurden, über ein Netz aus Wallets, Mixern, Darknet-Märkten und Börsenkonten, dessen Rekonstruktion Ermittler Jahre kostete. Sie hatten sich per E-Mail über die Gelder ausgetauscht, private Schlüssel unverschlüsselt neben relevanten Dateien gespeichert, und im Fall von Morgan war es kein Geheimnis, dass ihre Kunstfigur "Razzlekhan" – Teilzeit-Rapperin und Unternehmerin mit direkter Verbindung zur Wallet-Infrastruktur – eine extrem öffentliche Online-Präsenz pflegte. Lichtenstein erhielt im November 2024 vergleichsweise milde sechzig Monate Haft; Morgan wurde zu achtzehn Monaten verurteilt. Sie wurden nicht gefasst, weil die Strafverfolgungsbehörden technisch überlegen waren. Sondern weil sie der digitalen Versuchung erlagen, Spuren ihres Handelns zu hinterlassen – und genau das taten sie.
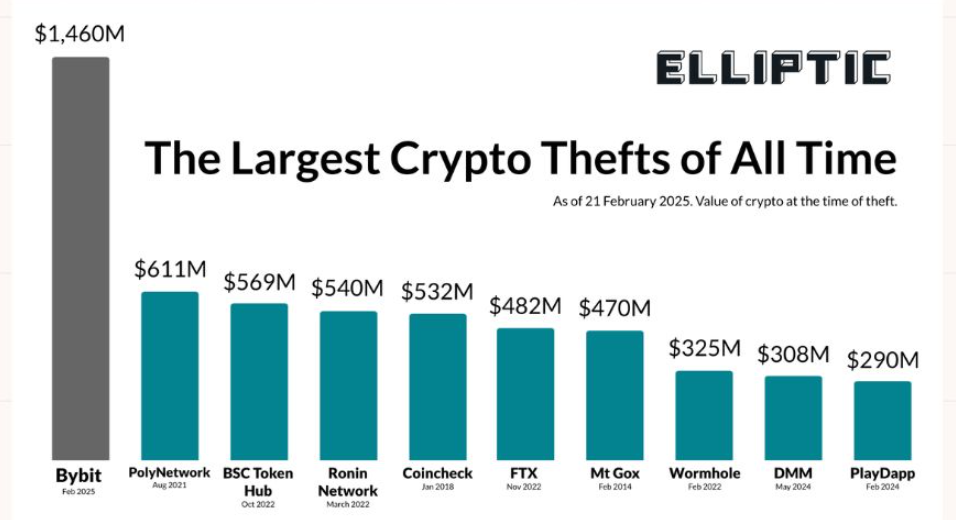
Social Engineering ist der einfachste und erfolgreichste Angriffsvektor auf die Privatsphäre, der keinerlei technisches Geschick erfordert. Der Angreifer benötigt lediglich Zugang zu einer unvorsichtigen Person. Der Bybit-Hack vom Februar 2025 – 401.000 ETH, rund 1,5 Milliarden US-Dollar – wurde über einen Phishing-Angriff verübt, der auf die von Bybit-Mitarbeitern genutzte Safe-Wallet-Schnittstelle abzielte. Dieser Erstzugang basierte auf keinerlei Bruch kryptografischer Verfahren. Er gelang durch eine gefälschte Benutzeroberfläche, die jemanden dazu brachte, eine bösartige Transaktion zu signieren. Der jüngste Anstieg von Identitätsdiebstahl-Betrugsfällen im Jahr 2024 – um über 1.400 Prozent – sowie das Aufkommen von KI-Modellen zur täuschend echten Imitation von Audio- und Videodaten bekannter Kontakte haben diesen Social-Engineering-Vektor gefährlicher denn je gemacht.
Unterschätzen Sie insbesondere das Problem des engsten Umfelds nicht. Selbst die überwiegende Mehrheit derer, die Krypto-Privatsphäre ernst nehmen, hat sich irgendwann jemandem anvertraut. Einem Partner, einem Freund, einem Familienmitglied, einem Kollegen. Diese Person hat es bestimmt niemandem weitergesagt. Wahrscheinlich. Das Gespräch fand über einen Dienst statt, der Nachrichten bei der Übertragung verschlüsselt, aber nicht zwangsläufig auf dem Endgerät – also im Ruhezustand. Möglicherweise lag das Smartphone neben anderen elektronischen Geräten, war im selben WLAN eingeloggt und befand sich in Hörweite eines Smart Speakers. Ein Bedrohungsmodell, das zwar Ihre Wallet-Infrastruktur, nicht aber die menschliche Ebene drumherum berücksichtigt, ist lückenhaft.
Das ist kein Plädoyer für Paranoia oder erdrückendes Schweigen. Es ist schlicht die Beobachtung, dass der Aufwand zur Wahrung echter Privatsphäre mit jedem zusätzlichen Kommunikationskanal, jeder eingeweihten Person und jedem scheinbar harmlosen Komfort-Kompromiss exponentiell wächst. Die Privatsphäre einer Wallet lässt sich leichter schützen als die Vertraulichkeit der Gespräche über sie – und es sind fast immer die beiläufigen Konversationen, die in Verfahren ans Licht kommen.
Der Ninja, der niemals schläft
Die Vorstellung des unauffindbaren Krypto-Nutzers – der Gelder durch Privacy-Coins schleust, über verschlüsselte Kanäle twittert und auf keiner Oberfläche Spuren hinterlässt – war schon immer eher Wunschdenken als operative Praxis. Und während die Technologie für wirksame Privatsphäre kaum komplizierter ist als das Verschlüsseln von Nachrichten und E-Mails, funktioniert sie meist nur für eine kleine Gruppe extrem disziplinierter Akteure dauerhaft zuverlässig. Wer nicht völlig kompromittiert ist, bewegt sich auf einem Kontinuum der Pseudonymität: besser, als seinen Klarnamen an ein Bankkonto geheftet zu sehen; schlechter als eine vollkommen verschleierte Identität – und irgendwo dazwischen verortet, abhängig davon, wie viele Ressourcen investiert wurden und wie viel pures Glück im Spiel war.
Der Wettlauf zwischen Identität und Anonymität in einer Welt, in der kein Datenpaket verborgen bleibt, jede Transaktion unveränderlich im öffentlichen Hauptbuch festgehalten wird und Organisationen fest entschlossen sind, Sie zu identifizieren (ausgestattet mit dem legalen Recht, Offenlegungen von Diensten zu erzwingen, denen Sie Ihre Daten anvertrauen, und Forensik-Software, die Transaktionsströme über Hunderte ephemerer Adressen hinweg rekonstruieren kann), ist niemals beendet und lässt sich nie endgültig gewinnen. In der Praxis sollte Ihr Ziel nicht darin bestehen, völlig unsichtbar zu werden. Es geht darum, die Kosten einer Deanonymisierung so in die Höhe zu treiben, dass sie unrentabel wird: Der Aufwand zur Identifizierung muss den potenziellen Ertrag übersteigen. Diese Schwelle ist für die meisten Menschen erreichbar. Absolute Gewissheit ist es nicht.
Die weitaus pragmatischere und von der großen Mehrheit erfahrener Praktiker angewandte Methode besteht in kontinuierlicher operativer Disziplin: Identitäten sauber trennen, einen minimalen On-Chain-Fußabdruck hinterlassen, Transaktionen über schwer einsehbare Parteien abwickeln und das Wissen Dritter konsequent auf das absolute Minimum beschränken ("Need-to-know"-Prinzip). Das hat nichts Glamouröses. Es ist ein ständiges Aufrechterhalten, kein finaler Zielzustand. Die Ninja-Analogie führt viele in die Irre – nein, Sie streben nicht nach spektakulärer Unsichtbarkeit, sondern nach einer außergewöhnlichen Unauffälligkeit, die jedem Beobachter schlicht keinen Anlass gibt, genauer hinzusehen.
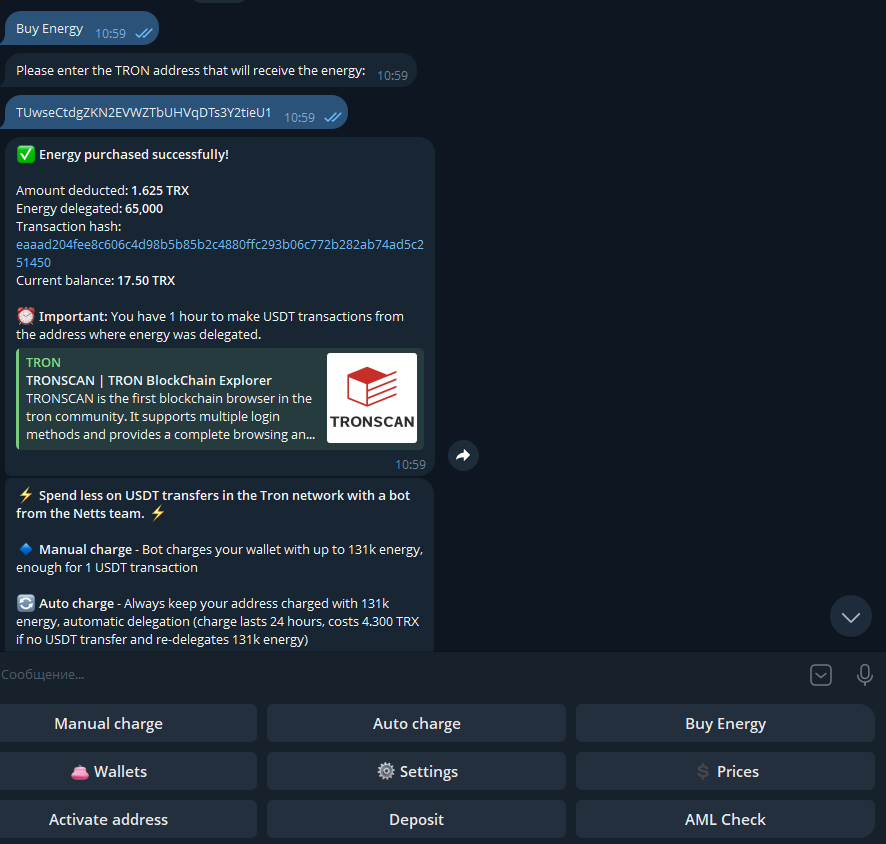
Der Netts Energy Charge Bot löst die Kostenfrage auf Netzwerkebene direkt in Telegram: Wer mit seinen TRON-USDT-Aktivitäten an die Grenze wirtschaftlicher Effizienz stößt, kann vor dem Transfer Energy nach Bedarf mieten und zahlt nur für das, was tatsächlich verbraucht wird. Zu Schwachlastzeiten kosten 65.000 Energy derzeit rund 1,6 TRX – im Schnitt ausreichend für eine USDT-Transaktion –, wobei ein Auto-Charge-Modus dafür sorgt, dass eine Adresse automatisch aufgeladen bleibt. Zwar mag mancher dies primär als Wahl zwischen dem Verbrennen von TRX und dem Bezug von TRON Energy via Bot betrachten, was eher eine Kosten- als eine Datenschutzoptimierung darstellt; für jeden, der jedoch ein diszipliniertes TRON-Setup betreibt, ist dies genau jene reibungslose operative Feinheit, die verhindert, dass eine saubere Infrastruktur zu einem teuren Vergnügen wird.