Blokzincir Optimizasyonu: Temel Darboğazlar
Blokzincirler neden duraksar: ölçeklenebilirlik üçlemi, mempool'lar, gas, mutabakat maliyetleri ve her “bunu sonra hallederiz” ifadesinin arkasındaki mühendislik ödünleşimleri.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
- Ölçeklenebilirlik Üçlemi ve İşlem Kapasitesi Sınırları
- Katman 2 ve Veri Kullanılabilirliği Kaynaklı Ölçeklenebilirlik Darboğazı
- Geçmişin Yükü: Durum Genişlemesi ve Depolama
- Mutabakat ve mutabakat mekanizmaları kaynaklı işlem yükü
- Gizli Vergi: MEV ve Yürütme Darboğazları
- Parçalanmış Dünya: Birlikte Çalışabilirlik Zorlukları
- İnsan Dokunuşu: Yönetişim ve Güncellenebilirlik
- Sonuç
Ortalama bir kullanıcıya kripto blokzinciri, hiçbir kusuru olmayan pürüzsüz ve mükemmel bir makineymiş gibi görünebilir. Oysa bu sistemlerin kusurları ancak onları kullandığınız ölçüde —işlemlerin takılması, sunucuların çökmesi veya bir hata oluşması gibi durumlarda— kendini gösterir. Tüm bunların arkasında ne var? Konuya yabancı olanlar için blokzincir; her yerde ve hiçbir yerde yaşayan, değer transferlerini neredeyse hiç hata yapmadan anında gerçekleştiren, uçucu ve mistik bir dijital defterdir.
Ancak gerçek şu ki, bu sistem çok daha dünyevi temellere dayanır. Bir işlemin saatlerce mempool'da takılıp kalarak kullanıcının önemli bir DeFi likidasyonunu kaçırmasına neden olması veya popüler bir NFT basımı (mint) sırasındaki ağ yoğunluğu nedeniyle gas ücretlerinin işlem değerini aşarak kârlı bir işlem yapma umudunu yok etmesi, basit yazılım hataları değildir. Bunlar, her merkeziyetsiz ağın karşılaştığı doğal darboğazların yan etkileridir.
Bu sorunlar sadece özensiz programlamadan veya çaba eksikliğinden kaynaklanmaz. Aksine, dünyanın en zeki bilgisayar bilimcilerinden ve kriptograflarından bazıları bu sorunları çözmek için gece gündüz çalışmaktadır. Ancak fiziğin katı sınırlarına, donanım kapasitesine ve dağıtık sistemlerin kaçınılmaz ödünleşimlerine (trade-offs) toslamış durumdalar. İşleminizin neden takıldığını veya ağın neden yavaş olduğunu anlamak için, bu makineyi çalıştıran dişlilere ve kollara, yani onu yavaşlatan sürtünmeye kaputun altından bir göz atmamız gerekiyor.
Ölçeklenebilirlik Üçlemi ve İşlem Kapasitesi Sınırları
Ölçeklenebilirlik üçlemi (scalability trilemma), muhtemelen blokzincir teknolojisindeki en bilinen darboğazdır. Vitalik'in blokzincir üçgeni teorisi, bir blokzincirin şu üç özellikten sadece ikisine sahip olabileceğini belirtir: merkeziyetsizlik, güvenlik ve ölçeklenebilirlik. Hepsine aynı anda maksimum düzeyde sahip olamazsınız. Bu, algoritmik olarak kodlanmış bir kural değil; dağıtık ağların işleyişindeki doğal bir kısıtlamadır.
Çok hızlı (ölçeklenebilir) ve güvenli bir ağ istiyorsanız, genellikle işlemleri doğrulayan düğüm sayısının azaltılmasıyla merkeziyetsizliğin zayıflatıldığı ödünleşimler yapmanız gerekir. Bir seçimle karşı karşıyasınızdır: Eğer Bitcoin veya Ethereum gibi hem merkeziyetsiz hem de güvenli bir yapı istiyorsanız, hızdan feragat edersiniz. Bitcoin'in saniyede yaklaşık 7 işlem (TPS) gerçekleştirebilmesinin ve Ethereum'un temel katmanda yaklaşık 15 — 30 TPS yapabilmesinin nedeni budur; oysa Visa on binlerce işlemi işleyebilir.Buradaki darboğaz, blok boyutu ve süresidir. İşlem hacmini artırmak için kolay ve bariz bir çözüm, daha fazla işlemi sığdırmak için blok boyutunu büyütmek veya blokların daha hızlı kazılması için blok süresini azaltmak olabilir. Ancak burada fiziksel bir sınırlamayla karşılaşırız: yayılma gecikmesi. Bir madenci veya doğrulayıcı yeni bir blok bulduğunda, bu bloğun ağdaki diğer tüm düğümlere gönderilmesi gerekir. Bu veri dünyanın internet kabloları, fiber optikleri ve yönlendiricileri üzerinden seyahat eder. Elbette ışık hızı ve internet altyapısının bant genişliği gibi sınırlar mevcuttur. Bir blok çok ağırsa, indirilmesi ve doğrulanması daha uzun sürebilir. Sondan Bir bloğun ne kadar hesaplama içerebileceğine dair bir üst sınır yoksa, bir saldırgan, işlenmesi sonsuza kadar süren ve tüm sistemi donduran karmaşık işlemlerle ağa spam saldırısı düzenleyebilir.
Katman 2 ve Veri Kullanılabilirliği Kaynaklı Ölçeklenebilirlik Darboğazı
Katman 1'in kısıtlamalarını aşmak için sektör, özellikle "rollup'lar" olmak üzere Katman 2 çözümlerini geliştirdi. Bu protokoller işlemleri zincir dışında gerçekleştirir, bunları bir blokta toplar ve ardından ana zincire (Katman 1) sıkıştırılmış bir versiyon veya kriptografik kanıt döndürür. Bu mükemmel bir fikir gibi görünse de ek bir yük getirir: DA (veri kullanılabilirliği). Hesaplama zincir dışında gerçekleşse bile, rollup durumunu "yeniden inşa etmek" için yeterli bilginin, herkesin kontrol edebilmesi adına zincir üzerinde mevcut olması gerekir.
Ana zincirdeki blok alanı değerli ve kıttır. Örneğin, Ethereum ağında büyük miktarlarda çağrı verisi (calldata) yayınlamak maliyetli olacaktır. Bu nedenle, EIP-4844 (Proto-Danksharding) gibi, yalnızca rollup'lar için tasarlanmış, daha ucuz ve geçici bir veri depolama türü olan "blob" kavramını getiren teklifler görüyoruz. Ancak bloblarla bile, düğümleri hantallaştırmadan ağ üzerinden aktarabileceğiniz veri miktarının bir sınırı vardır. DA katmanı dolduğunda, rollup'lar yığınlarını (batch) bu sınırlı alana yerleştirmek için yarıştığından, bu Katman 2'leri kullanmanın maliyeti önemli ölçüde artar. Bu durum, ucuz bir L2'deki işlem ücretinin doğrudan pahalı bir L1'deki yoğunluğa bağlı olduğu bir piyasaya yol açar. Bu, güvenliğe bağlılık ve güvenliği sağlama maliyeti (L1'de yayınlama) ile fiili kullanım arasındaki bir ödünleşimdir.
Geçmişin Yükü: Durum Genişlemesi ve Depolama
En önemli —ve bir o kadar da unutulan— balonlardan biri "durum şişkinliğidir" (state bloat).
Bir blokzinciri, şimdiye kadar gerçekleşmiş her işlemin özdeş bir kopyasından oluşur. Ağı kullanan kişi sayısı arttıkça bu geçmiş genişler. Ancak mesele sadece geçmiş değildir; aynı zamanda "durum"dur (state) — yani her hesabın güncel bakiyesi ve her akıllı sözleşmenin varlıklarıdır. Bir düğümün (node) güncel durumun ne olduğunu bilmesi için bir işlemi doğrulayabilmesi gerekir. Alice'in Bob'a göndermek istediği 10 tokene gerçekten sahip olduğundan bir şekilde emin olması gerekir. Durum büyüdükçe, ona hızlıca erişmek için daha fazla RAM ve SSD depolama alanına ihtiyaç duyulur.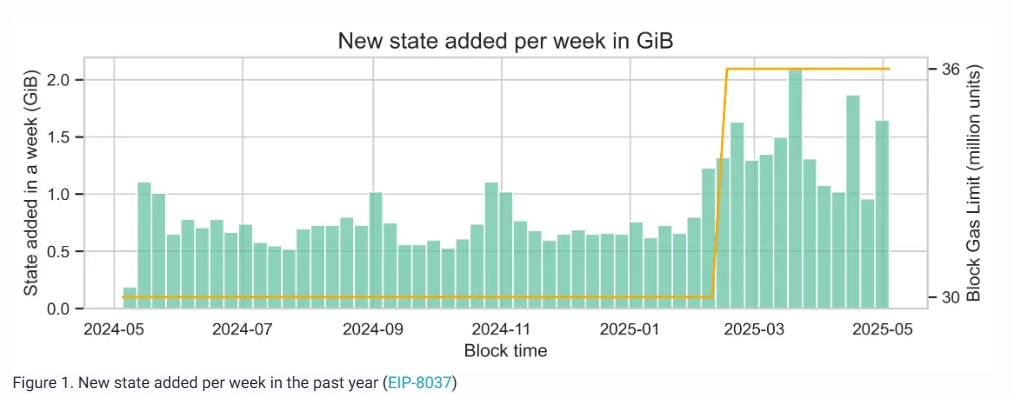
Eğer durum, tüketici sınıfı donanımlara sığmayacak kadar büyürse, düğüm çalıştırmayı yalnızca büyük veri merkezleri karşılayabilir. Bu durum merkeziyetsizliğe zarar verir. Bunu optimize etmek inanılmaz derecede zordur. Eski verileri öylece budayamazsınız, çünkü bu, zincirin Genesis bloğuna kadar uzanan tüm geçmişine bağlıdır. Geliştiriciler, eski verileri kaydedip bunun yerine yalnızca kanıtlarını kullanarak "durumsuz istemciler" (stateless clients) ve " Bu tür mekanizmalar olmasaydı, "ortak malların trajedisi" ağın dolup taşmasına ve kullanılamaz hale gelmesine neden olan bir zincirle sonuçlanırdı.
Mutabakat ve mutabakat mekanizmaları kaynaklı işlem yükü
Her blokzincirinin kalbinde bir mutabakat mekanizması yatar; bu, binlerce yabancının tek bir gerçek üzerinde toplu olarak nasıl anlaşmaya varabileceğidir. İster PoW ister PoS'tan bahsedilsin, mutabakat her zaman belirli bir düzeyde iletişim ve hesaplama gerektirir. PoW'da yavaşlama, büyük ölçüde ağın güvenliğini sağlamak için gereken enerji ve donanım miktarından kaynaklanır. Zorluk ayarının temel zorluğu, blokların ne çok hızlı (güvenlik) ne de çok yavaş (hız) olacak bir oranda gelmesini sağlamaktır. Enerji verimli olan PoS için darboğaz, iletişim yükü açısından kendini gösterir.
Doğrulayıcıların, blokların nasıl geçerli sayılması gerektiğine dair sürekli olarak mesaj setleri teatisi yapmaları gerekir. Merkeziyetsizliği artırmak için doğrulayıcı sayısı ölçeklendikçe, mesaj sayısı da (üstel olarak) artar. Bu "mesaj trafiği" ağı aşırı yükleyebilir. İşlem hızlarını yerlerde sürünen bir yavaşlığa düşürmeden, binlerce doğrulayıcıya rahatça ölçeklenebilmesi için mutabakat algoritmasını optimize etmek devasa bir görevdir. Binlerce oyu tek bir küçük veri parçasına sığdırmak için egzotik matematik ve (BLS imzalarına benzer) "imza toplama" teknikleri kullanılır. Dahası, bir işlemin "kesinliği" —yani geri döndürülemez olduğunun güvencesi— de olasılıksal olma eğilimindedir.
Birçok zincirde, emin olmak için belirli sayıda blok beklemeniz gerekir. Bu zaman gecikmesi, ağın mutabakatının yakınsamasından kaynaklanır. Bu bir hata değil, bir güvenlik özelliğidir; ancak onay bekleyen kullanıcıya bir darboğaz gibi görünebilir. Ayrıca, erken dönem PoS tasarımlarının "Nothing at Stake" (Riske Atacak Bir Şeyi Olmama) sorunu, hatalı davranışları cezalandırmak için karmaşık "slashing" (kesinti) mekanizmalarını ve dolayısıyla her blok için işlenecek ek mantık yürütme süreçlerini gerekli kılmıştır.
Bir diğer gizli darboğaz ise “istemci çeşitliliği”dir. Herkes aynı yazılım istemcisini (örneğin Geth) çalıştırdığında, tek bir hata tüm ağı devre dışı bırakabilir. Dayanıklılık sağlamak için istemciler konusunda ekosistem çeşitliliğini teşvik etmek önemlidir, ancak bu durum ciddi bir geliştirme yükü getirir.Gizli Vergi: MEV ve Yürütme Darboğazları
Sanal Makine (VM): Bu, akıllı sözleşmelerin yürütme ortamıdır. Ethereum Sanal Makinesi (EVM) standarttır, ancak başlangıçta yüksek verimli paralel işlemler için tasarlanmamıştır. İşlemleri teker teker alır ve alındıkları sıraya göre işler. Eğer bir işlem gerçekten karmaşıksa ve hesaplanması çok uzun sürüyorsa, diğer herkes sırada beklemek zorunda kalır. Bu, bir marketteki tek bir kasa kuyruğuna benzer. Günümüz blok zincirleri, çakışmayan işlemlerin (örneğin Alice'in Bob'a, Charlie'nin ise Dave'e ödeme yapması) farklı CPU çekirdekleri tarafından eş zamanlı olarak işlenebildiği “paralel yürütme”yi gerçekleştirmeye çalışmaktadır. Ancak bunu söylemek, yapmaktan bazen daha kolaydır. Hangi işlemlerin gerçek zamanlı olarak birbiriyle çakıştığını belirlemek, zorlu bir bilgisayar bilimi problemidir.
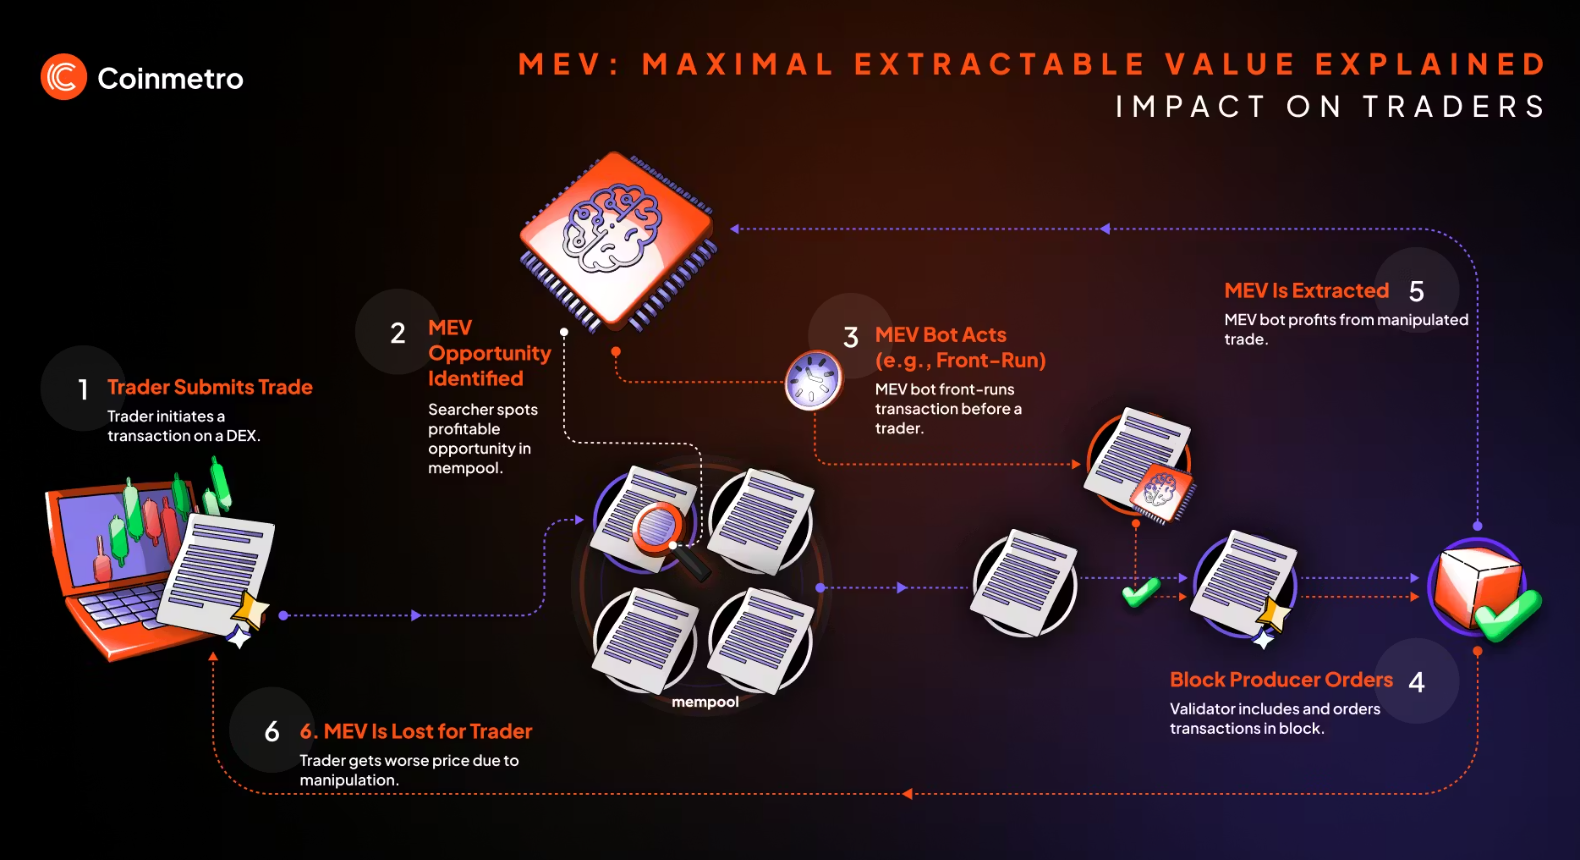
Yürütme hızının yanı sıra, bir de MEV darboğazı vardır. Çoğu işlem mempool'a gönderildiğinde görülebildiği için, gelişmiş botlar kâr elde etmek amacıyla kullanıcı işlemlerini önceden gerçekleştirebilir (front-run) veya sandviç saldırısı (sandwich) yapabilir. Bu, kullanıcılar açısından fiilen gizli bir vergidir; daha kötü takas oranlarına ve başarısız işlemlere yol açar. Ayrıca ağı, birbirleriyle savaşan botların spam trafiğiyle doldurur. MEV çözümü, blok zinciri optimizasyonundaki en karmaşık problemlerden biridir. “Önerici-oluşturucu ayrımı” (proposer-builder separation) gibi yaklaşımlar, belirleyici faktörü örtük olarak ayrıştırmaya çalışsa da bu durum, berbat bir kullanıcı deneyimine yol açan süregelen bir verimsizlik olmaya devam ediyor.
Parçalanmış Dünya: Birlikte Çalışabilirlik Zorlukları
Çok zincirli dünyaya geçişle birlikte yeni bir darboğaz ortaya çıktı: Birlikte çalışabilirlik. Küçük değer adacıkları inşa ettik. Varlıkları Ethereum'dan Solana'ya veya Bitcoin'den bir Katman 2 ağına transfer etmek “köprüler” gerektirir. Bu köprüler, ekosistemin zayıf noktalarıdır; hacklenmelere ve suistimallere karşı savunmasızdırlar. Tokenların “sarılması” (wrapping), ek bir karmaşıklık katmanı ve potansiyel risk teşkil eder. Bu konudaki darboğaz, evrensel bir iletişim protokolünün eksikliğidir. Her blokzinciri farklı bir dil konuşur; zaman ve kesinlik (finality) konusunda farklı bir mutabakata sahiptir.
Merkezi bir saklamacıya dayanmayan “güven gerektirmeyen” (trustless) bir köprü inşa etmek matematiksel olarak gerçekten zordur. Bu, iki zincirden birinin bir “hafif istemci” (light client) çalıştırmasını (örneğin, başlıkları ve kanıtları doğrulamasını) gerektirir. Bu süreç aynı zamanda hesaplama ve veri açısından yoğundur. Likiditeyi zincirler arasında taşıma zahmetinin yanı sıra, bu durum piyasayı parçalar ve verimsiz hale getirir. Kullanıcılar, karmaşık ve riskli protokoller ağında yol almadıkları sürece, TRON Enerjisi doldurmanın ve varlıklarını en iyi getirinin (yield) olduğu yere taşımanın kolay bir yolu olmadan tek bir zincirde sıkışıp kalırlar. Dahası, tek bir işlemde birden fazla protokolle aynı anda işlem yapabilme fikri olan “atomik birleştirilebilirlik” (atomic composability), zincirler arası geçiş yapıldığında kaybolur. Önemli bir risk ve gecikme olmaksızın, B Zinciri'nde gerçekleşen tuhaf bir durumdan arbitraj yapmak için A Zinciri'nde hızlıca bir flaş kredi (flash loan) çekemezsiniz.
İnsan Dokunuşu: Yönetişim ve Güncellenebilirlik
Son olarak, hepsinden daha sinir bozucu olan darboğaz insani olabilir: Yönetişim. Blokzincirleri yazılımdır ve yazılımların güncellenmesi gerekir. Ancak merkeziyetsiz bir ağda, güncellemenin ne zaman ve nasıl yapılacağına kim, nasıl karar verir?
Geriye dönük uyumlu olmayan bir güncelleme olan "hard fork"un (sert çatallanma) planlanması; geliştiriciler, ağdaki düğümleri (node) işletenler, madenciler/doğrulayıcılar ve genel topluluk mutabakatı arasında bir anlaşma gerektirir. Eğer bir anlaşmazlık yaşanırsa, Ethereum'da olduğu ve sonrasında zincirin şu anki iki coin olan Ethereum ve Ethereum Classic'e bölünmesiyle sonuçlandığı gibi, zincir yön değiştirebilir.Bu sosyal mutabakat arzusu, sadece değişimin değil, aynı zamanda inovasyonun da önünde bir engel teşkil eder. Platform tabanlı bir teknoloji şirketi, sunucularına dakikalar içinde bir güncelleme sunabilir. Eğer bir blokzincirin herhangi bir f fonksiyonunu takip etmesi gerekiyorsa, en minimal fonksiyonlar için bile zincirin yeni iyileştirmeleri hızla benimsemesi imkansız hale gelir. Bu “yönetişim minimizasyonu” sıklıkla hedeflenen bir durumdur; ancak ilk günlerde, hataları gidermek ve protokolü iyileştirmek için aktif yönetişim esastır. "Hızlı hareket et ve bir şeyleri boz" ile istikrar ve değişmezlik (immutability) boyutları arasındaki ödünleşim, her zaman bir sürtünme kaynağıdır. Blok boyutunun artırılması veya ücret mekanizmasındaki bir değişiklik gibi en kritik optimizasyonlardan bazılarını, ilerlemeyi yıllarca yavaşlatan siyasi yüklü savaş alanlarına dönüştürebilen şey tam da budur.
Sonuç
Blokzincirin darboğazları —ölçeklenebilirlik, veri kullanılabilirliği, durum şişkinliği (state bloat), mutabakat yükü, yürütme hızı, MEV, birlikte çalışabilirlik ve yönetişim— keyfi sınırlar değildir. Bunlar; güven gerektirmeyen (trustless), merkeziyetsiz ve güvenli bir dünya çapında bilgisayar inşa etmeye yönelik iddialı bir arzunun yan ürünüdür. Her optimizasyon bir ödünleşimdir (trade-off). Blok boyutunu artırmak merkeziyetsizliğe zarar verir. Sharding (parçalama), güvenliği çok daha zorlu bir meydan okuma haline getirir. Paralel yürütme, durum tutarsızlığı riski taşır. Birkaç yıldır “kalıpların dışında” düşünen insanlar sayesinde; Katman 2 rollup'ları, veri kullanılabilirliği örneklemesi ve harmanlanması ile genel olarak kanıtlar bir yana, sıfır bilgi snark'larının (zk-SNARKs) bugün burada bir gerçekliğe dönüştüğünü ve 2026 seviyesinde bir ilerleme kaydedildiğini görmek inanılmazdı.
Ancak insan zekası sayesinde, bu fiziksel ve mantıksal sınırlamaların üstesinden yavaş ama emin adımlarla gelmeye devam ediyoruz. Kullanıcılar, hissettikleri bu “sürtünmenin”, merkezi bir otoriteye güvenmek yerine fizik yasalarına ve katı bir konsensüse dayalı bir sistemde yer almanın bedeli olduğunu anlamalıdır. Dağıtık bir ağda işlem maliyetlerini karşılamak için TRON Enerjisine ihtiyaç duyabileceğiniz gibi, endüstrinin de bu sistemleri tüm dünya için ölçeklendirmek adına sürekli bir yeni inovasyon akışına ihtiyacı vardır.
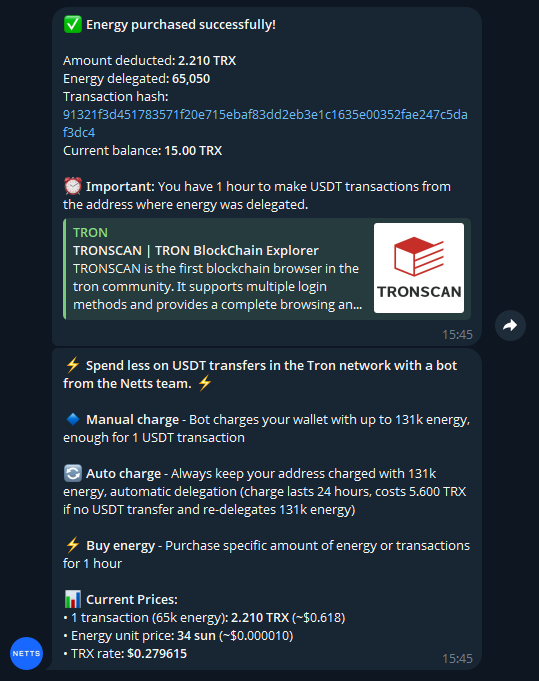
TRON ağında kaynak elde etmenin incelikleriyle uğraşanlar için Netts Energy Charge Bot gibi çözümler kullanılabilir. Sağlayıcılar transfer için Enerji elde eder ve bunu kullanıcılara kiralar ($); Charge_bot (Telegram) üzerinden Tether transferi yapıldığında, bu yöntemle USDT transfer ücretleri düşürülür. Kullanıcıların sadece bir cüzdan seçip içine TRX cinsinden bakiye yatırmaları yeterlidir; ardından bir saatlik Enerji takviyesi yapmak için ara para birimini kullanabilirler, böylece transfer yaparken yüksek miktarda TRX yakmak zorunda kalmazlar. Bu durum süreci bir nebze basitleştirir: Sadece bir cüzdan seçin, şarj edin ve transferinizi gerçekleştirin; bot ayrıca harcanan yaklaşık kaynak miktarını da hesaplayabilir. Kaynakların kritik öneme sahip olduğu bir ortamda kullanıcı deneyimini (UX) iyileştirmek için küçük ama değerli bir araçtır!